Membuka satu halaman web melibatkan lebih banyak perangkat daripada yang terlihat. Ada kartu WiFi di laptop buatan satu pabrikan dan router rumah dari pabrikan lain. Lalu ada perangkat milik penyedia internet, dan server di pusat data yang mungkin berada di negara berbeda. Semuanya harus sepakat soal cara mengirim dan membaca data, padahal tidak satu pun dirancang oleh tim yang sama.
Kesepakatan itu tidak mungkin dibuat per pasangan perangkat. Yang dibutuhkan adalah peta bersama yang membagi pekerjaan komunikasi menjadi beberapa tugas, sehingga tiap pembuat perangkat cukup mengerjakan bagiannya. Peta inilah yang dikenal sebagai layer OSI. Di artikel ini kita akan membahas ketujuh lapisannya, cara kerjanya, dan cara memakainya untuk mencari sumber masalah koneksi.
Apa Itu Layer OSI?
Layer OSI atau OSI layer adalah model rujukan yang membagi proses komunikasi jaringan menjadi tujuh lapisan. Cakupannya mulai dari sinyal fisik di kabel sampai protokol yang dipakai aplikasi. OSI merupakan singkatan dari Open Systems Interconnection, yang berarti interkoneksi sistem terbuka. Tiap lapisan punya satu tanggung jawab, melayani lapisan di atasnya, dan memakai layanan lapisan di bawahnya.
Perlu diperhatikan bahwa model OSI bukan protokol dan bukan perangkat lunak. Pengertian OSI layer yang paling tepat adalah kerangka untuk menjelaskan siapa mengerjakan apa. Katalog ISO sendiri menyebut model ini tidak dimaksudkan sebagai spesifikasi implementasi.
Sejarahnya bermula pada 1977, saat ISO (International Organization for Standardization) membentuk komite OSI yang diketuai Charles Bachman. Hasilnya terbit sebagai standar ISO 7498 pada Oktober 1984. Versi yang berlaku sekarang adalah ISO/IEC 7498-1:1994, yang teksnya juga diterbitkan ITU sebagai rekomendasi X.200 dan bisa diunduh gratis.
7 Layer OSI dan Fungsinya
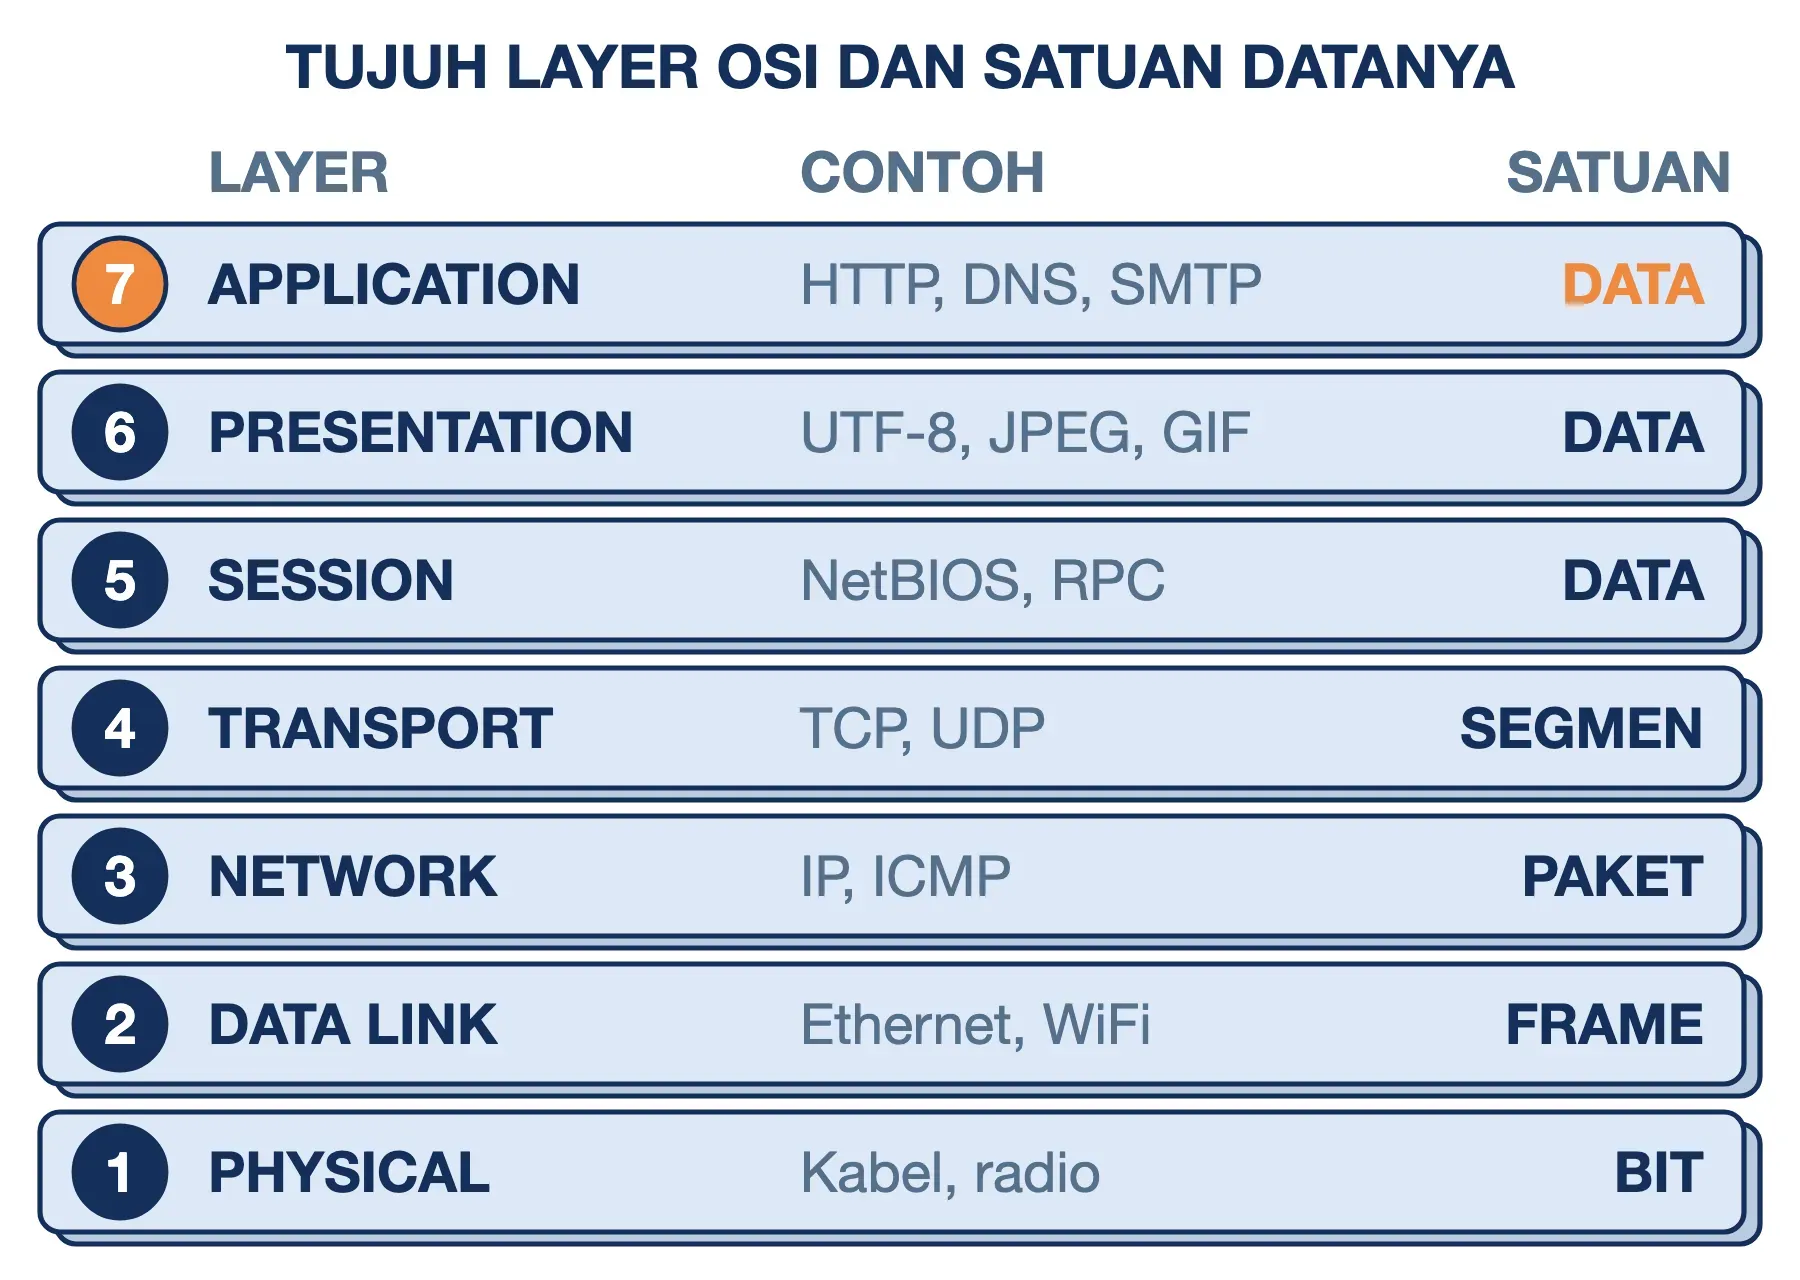
Ketujuh layer OSI dinomori dari bawah ke atas. Layer 1 paling dekat dengan kabel, Layer 7 paling dekat dengan pengguna. Tabel berikut merangkum tugas utama tiap lapisan, sedangkan diagram di bawahnya menambahkan contoh protokol dan nama satuan datanya. Satuan data ini disebut PDU (Protocol Data Unit).
| Layer | Nama | Tugas utama |
|---|---|---|
| 7 | Application | Protokol yang dipakai aplikasi |
| 6 | Presentation | Format, kompresi, enkripsi |
| 5 | Session | Membuka dan menutup sesi |
| 4 | Transport | Pengiriman antarprogram lewat port |
| 3 | Network | Alamat IP dan rute antarjaringan |
| 2 | Data Link | Pengiriman dalam jaringan lokal |
| 1 | Physical | Sinyal di kabel atau udara |
Layer 1: Physical
Lapisan fisik mengubah deretan bit menjadi sinyal: tegangan listrik di kabel tembaga, pulsa cahaya di serat optik, atau gelombang radio. Di sini diatur bentuk konektor, jenis kabel, dan kecepatan sinyal. Perangkat yang hanya bekerja di lapisan ini adalah repeater dan hub. Hub sering dikira perangkat Layer 2, padahal ia hanya memancarkan ulang sinyal ke semua port tanpa membaca alamat apa pun.
Layer 2: Data Link
Lapisan ini mengirim frame (bingkai data) antarperangkat di dalam satu jaringan lokal, memakai MAC address sebagai alamat. Ia juga memeriksa apakah frame rusak di perjalanan. Standar IEEE membaginya menjadi dua sublapisan: LLC (Logical Link Control) dan MAC (Media Access Control). Switch dan access point bekerja di sini.
Layer 3: Network
Lapisan network memberi alamat logis berupa IP address dan memilih rute agar paket bisa menyeberang dari satu jaringan ke jaringan lain. Proses memilih rute ini disebut routing, dan perangkat utamanya adalah router. Protokol ICMP yang dipakai perintah ping juga berada di lapisan ini.
Layer 4: Transport
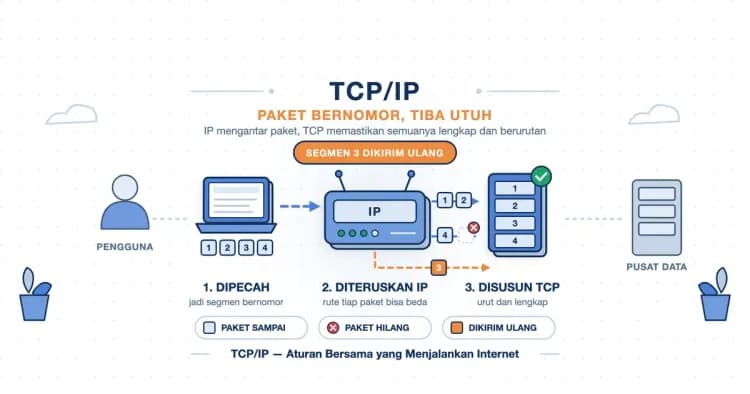
Lapisan transport menghubungkan dua program di dua komputer, bukan sekadar dua komputer. Pembedanya adalah nomor port, misalnya 443 untuk HTTPS. Satuan datanya disebut segmen pada TCP dan datagram pada UDP. Dua protokol yang dominan adalah TCP, yang menjamin data lengkap dan berurutan, serta UDP, yang lebih ringan tanpa jaminan itu.
Layer 5: Session
Lapisan session mengatur dialog: kapan percakapan dibuka, bagaimana ia dijaga, dan kapan ditutup. Contoh yang biasa dikutip di buku ajar adalah NetBIOS dan RPC. Di internet modern, tugas ini umumnya dikerjakan langsung oleh aplikasi, sehingga lapisan ini jarang punya protokol yang berdiri sendiri.
Layer 6: Presentation
Lapisan presentation memastikan data bisa dibaca oleh penerimanya. Tugasnya meliputi pengodean karakter seperti UTF-8, format gambar seperti JPEG dan GIF, kompresi, serta enkripsi. Karena itu, soal "JPEG berada di layer berapa" jawabannya adalah Layer 6.
Layer 7: Application
Lapisan teratas ini bukan aplikasinya, melainkan protokol yang dipakai aplikasi untuk berkomunikasi. Browser memakai HTTP, pencarian nama domain memakai DNS, dan pengiriman email memakai SMTP. Jadi Chrome sendiri tidak berada di Layer 7, tetapi protokol HTTP yang dipakainya berada di sana.
Urutan OSI Layer dan Cara Menghafalnya
Urutan layer OSI dari bawah ke atas adalah Physical, Data Link, Network, Transport, Session, Presentation, Application. Untuk menghafalnya, ambil huruf awal tiap layer lalu susun menjadi kalimat. Versi Indonesia yang bisa Anda pakai: "Pak Dodi Naik Truk Sambil Pegang Apel". Di buku berbahasa Inggris, yang paling sering dipakai adalah "Please Do Not Throw Sausage Pizza Away".
Cara Kerja OSI Layer saat Anda Membuka Sebuah Website
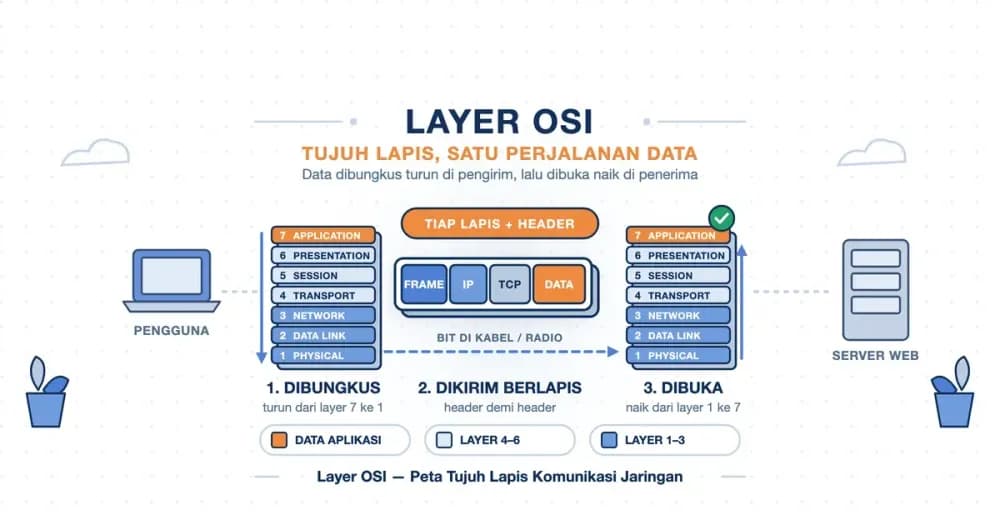
Cara paling mudah memahami cara kerja OSI layer adalah mengikuti satu permintaan dari awal sampai akhir. Misalkan Anda membuka https://www.indowebsite.co.id. Di sisi pengirim, data turun dari Layer 7 ke Layer 1. Tiap lapisan menambahkan header (informasi kendali) miliknya di depan data dari lapisan atas. Proses membungkus berlapis ini disebut enkapsulasi.
- Layer 7: browser menyusun permintaan HTTP berisi halaman yang diminta.
- Layer 6: permintaan itu dienkripsi oleh TLS agar tidak terbaca di perjalanan.
- Layer 4: TCP memotongnya menjadi segmen dan menuliskan port tujuan 443.
- Layer 3: IP menambahkan alamat IP pengirim dan alamat IP server.
- Layer 2: frame Ethernet atau WiFi ditujukan ke MAC address router rumah, bukan ke server.
- Layer 1: frame diubah menjadi sinyal radio atau listrik.
Poin kelima sering terlewat. MAC address hanya berlaku di dalam satu jaringan lokal, jadi frame pertama selalu dialamatkan ke router terdekat. Router lalu membuang bungkus Layer 2, membaca alamat IP di Layer 3, dan membungkus ulang paket dengan frame baru untuk lompatan berikutnya. Switch di tengah jalan bahkan hanya membaca sampai Layer 2.
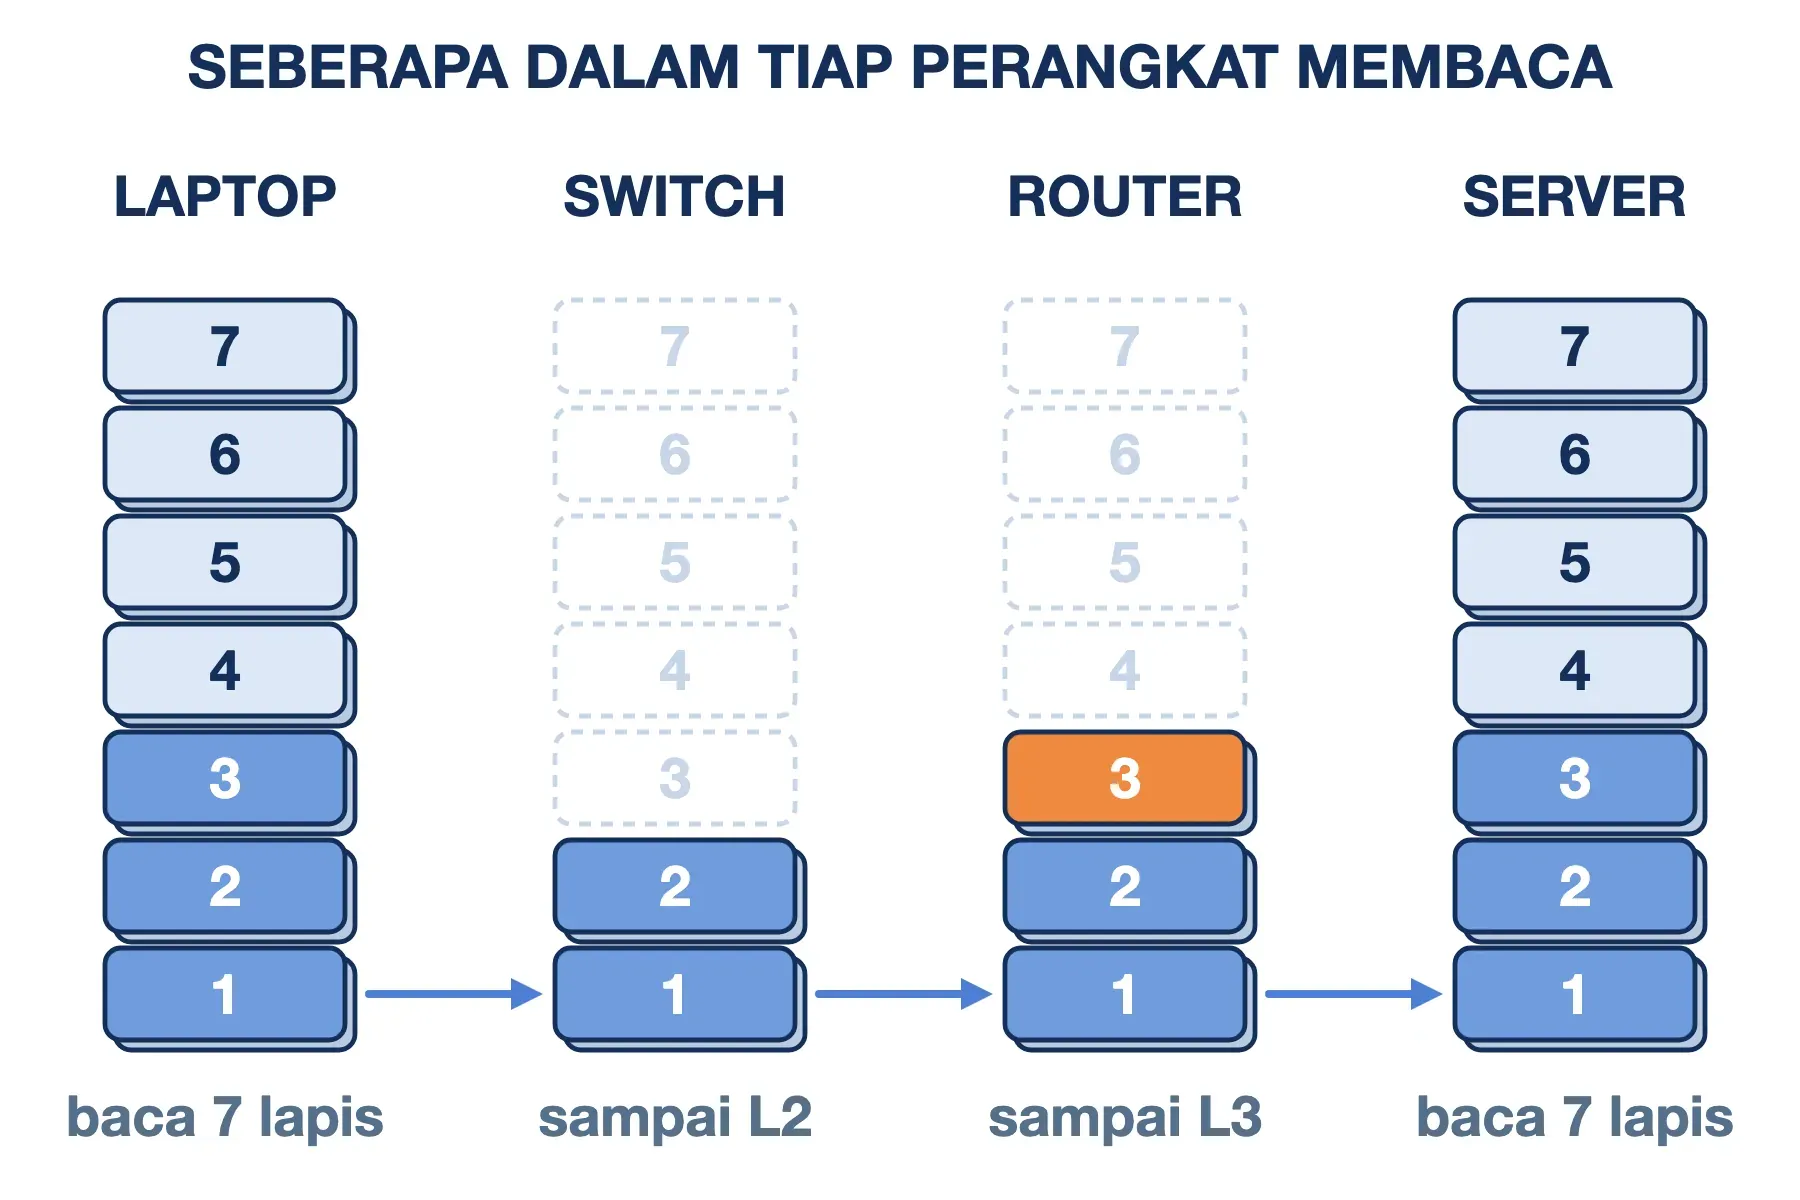
Di sisi server, prosesnya berbalik. Data naik dari Layer 1 ke Layer 7, dan tiap lapisan melepas header miliknya sebelum menyerahkan isinya ke atas. Proses ini disebut dekapsulasi. Hasilnya, server web menerima permintaan HTTP yang utuh, seolah-olah browser berbicara langsung dengannya.
Perangkat Jaringan di Tiap Layer OSI
Posisi sebuah perangkat ditentukan oleh lapisan tertinggi yang ia baca untuk mengambil keputusan. Patokan ini menjawab pertanyaan seperti "router bekerja di layer berapa" tanpa perlu menghafal daftar.
| Perangkat | Layer | Yang dibaca untuk mengambil keputusan |
|---|---|---|
| Repeater, hub | 1 | Tidak ada, sinyal diteruskan apa adanya |
| Switch, bridge, access point | 2 | MAC address tujuan |
| Router, switch layer 3 | 3 | IP address tujuan |
| Firewall stateful | 3–4 | IP address, port, status koneksi |
| Load balancer layer 4 | 4 | IP address dan port |
| Load balancer layer 7, WAF, reverse proxy | 7 | URL, header, cookie HTTP |
Kartu jaringan (NIC) di tiap komputer bekerja di Layer 1 sekaligus Layer 2. Ia mengirim sinyal fisik dan memiliki MAC address sendiri.
Arti "Layer 4" dan "Layer 7" di Produk Nyata
Angka layer bukan hanya materi ujian. Ia muncul di brosur produk dan dokumentasi teknis sebagai cara singkat untuk menyatakan seberapa dalam sebuah perangkat membaca lalu lintas.
- Load balancer: versi Layer 4 meneruskan koneksi berdasarkan IP dan port tanpa membuka isinya. Versi Layer 7 membaca URL dan header, sehingga bisa mengarahkan
/apidan/gambarke server berbeda. Penjelasan lengkapnya ada di artikel load balancing. - Firewall: firewall tradisional menyaring berdasarkan IP dan port (Layer 3–4). WAF (Web Application Firewall) membaca isi permintaan HTTP di Layer 7 untuk menangkap pola serangan seperti SQL injection.
- Serangan DDoS: serangan Layer 3–4 membanjiri jalur atau tabel koneksi, contohnya SYN flood. Serangan Layer 7 mengirim permintaan HTTP yang tampak wajar, sehingga lebih sulit dibedakan dari pengunjung asli.
Polanya selalu sama. Semakin tinggi layer yang dibaca, semakin cerdas keputusannya, tetapi semakin berat pemrosesannya. Perangkat Layer 7 untuk HTTPS juga harus membuka enkripsi TLS lebih dulu sebelum bisa membaca isi permintaan.
Mendiagnosis Koneksi Bermasalah Lapis demi Lapis
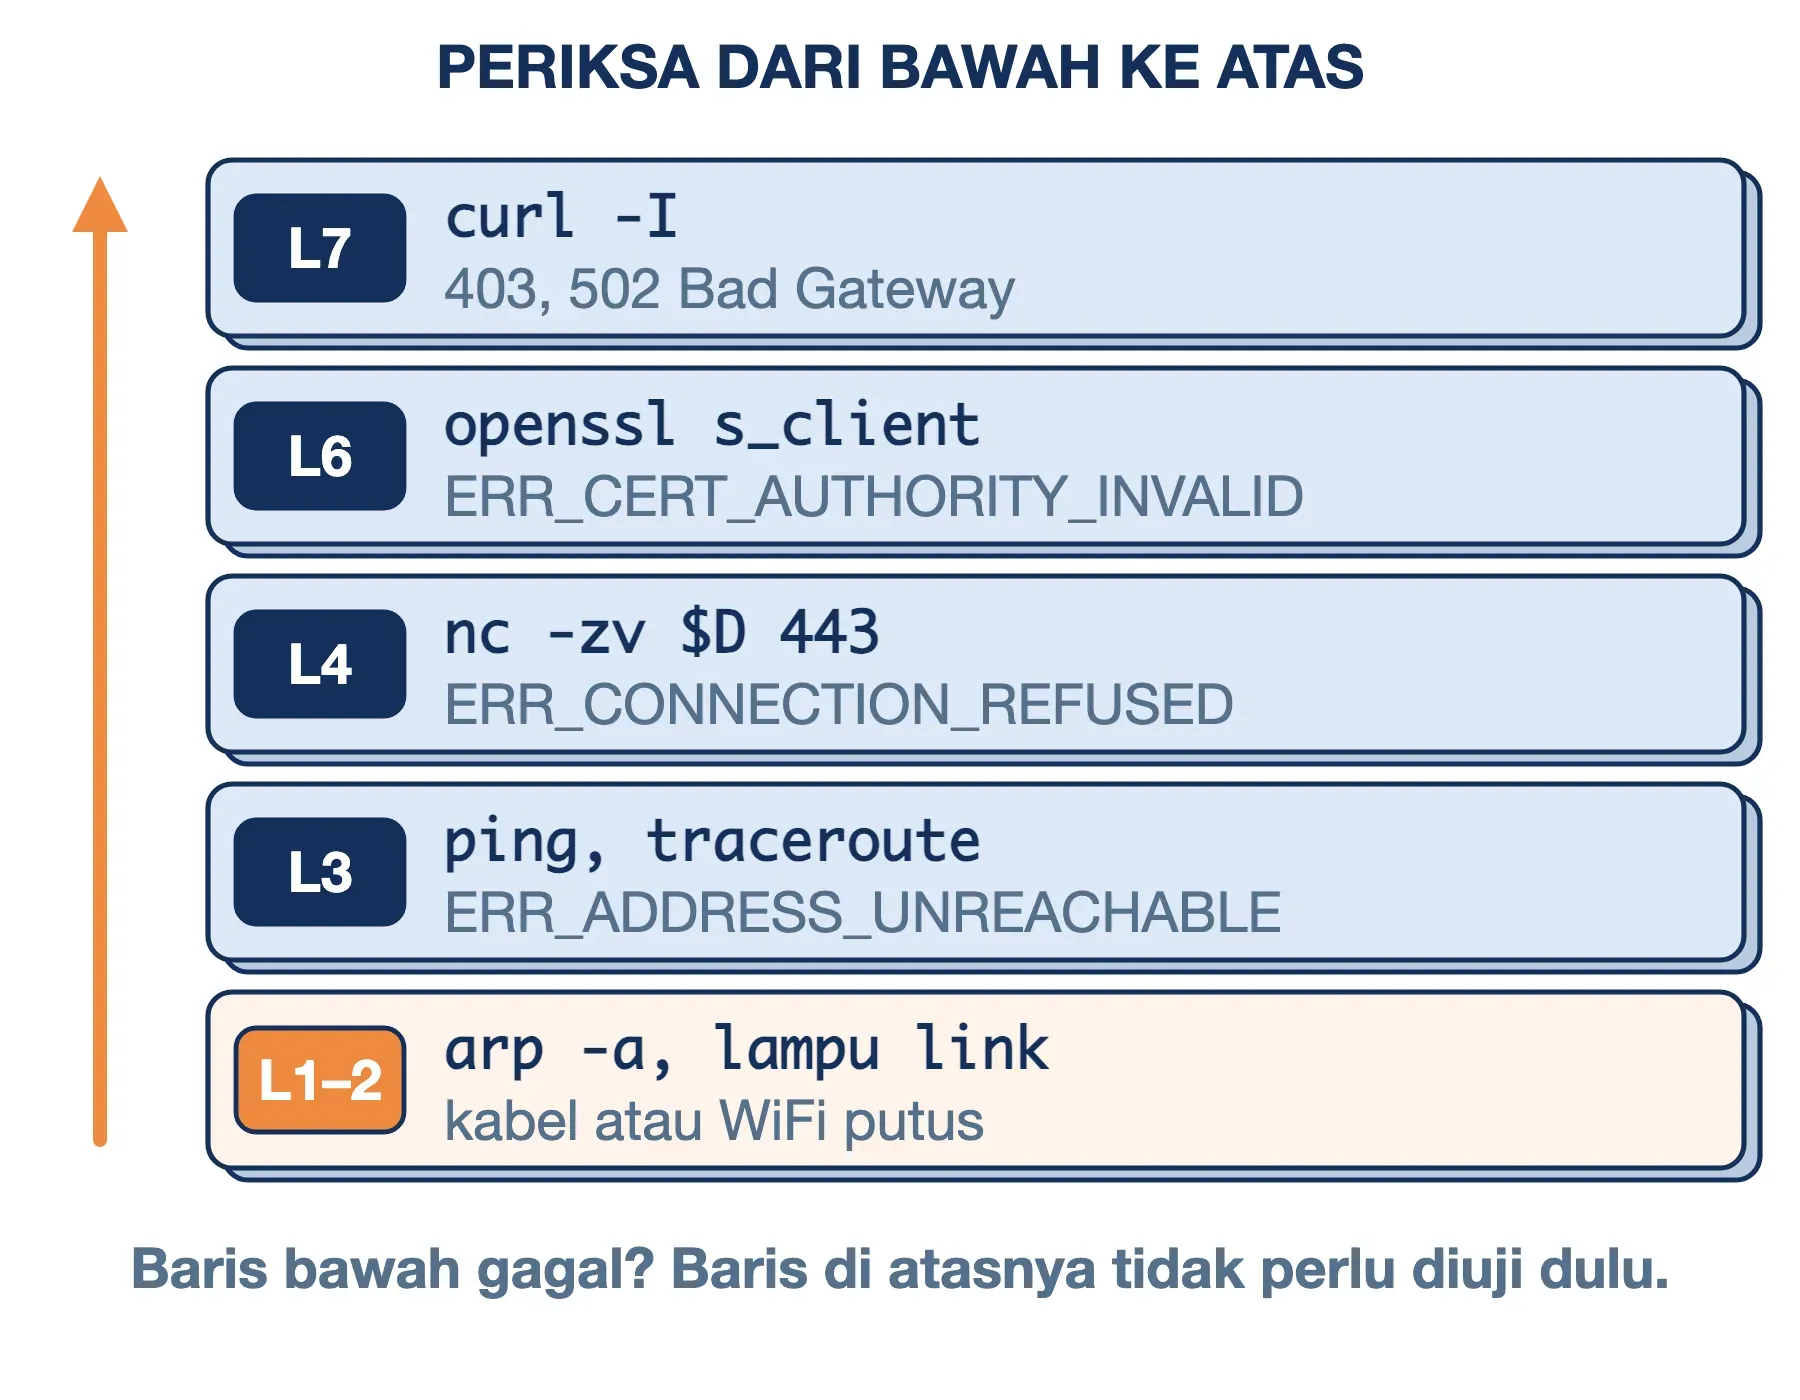
Manfaat paling praktis dari layer OSI adalah urutan berpikir saat koneksi bermasalah. Mulailah dari bawah. Kalau Layer 3 sudah gagal, memeriksa konfigurasi web server di Layer 7 hanya membuang waktu.
Berikut perintah yang bisa Anda jalankan di terminal Linux atau macOS untuk menguji tiap lapisan. Isi variabel D di baris pertama dengan domain yang ingin Anda periksa, lalu jalankan perintah sesuai lapisan yang diuji.
D=www.indowebsite.co.id

# Layer 2: perangkat di jaringan lokal
arp -a

# Layer 3: server terjangkau? lewat jalur mana?
ping -c 4 $D
traceroute $D

# Layer 4: port 443 menerima koneksi?
nc -zv -w 5 $D 443

# Layer 6 (TLS): sertifikat valid?
openssl s_client -connect $D:443 \
  -servername $D </dev/null

# Layer 7: apa jawaban web server?
curl -I https://$D
Kalau ping berhasil tetapi nc gagal, masalahnya ada di Layer 4: layanan mati atau port ditutup firewall. Kalau nc berhasil tetapi curl mengembalikan kode error, jaringan sudah sehat dan masalahnya ada di aplikasi. Penjelasan cara membaca hasilnya ada di artikel ping dan traceroute.
Pesan error di browser juga bisa dipetakan ke lapisannya, sehingga Anda langsung tahu ke mana harus mencari:
| Pesan di browser | Layer dan artinya |
|---|---|
| ERR_NAME_NOT_RESOLVED | 7 (DNS): nama tak ditemukan |
| ERR_ADDRESS_UNREACHABLE | 3: tidak ada rute |
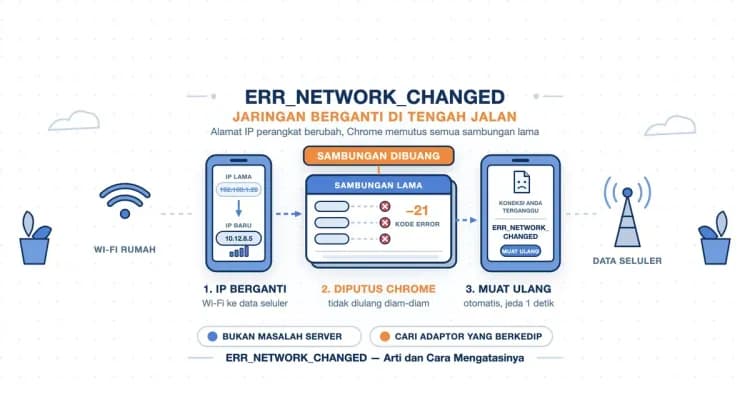
| ERR_CONNECTION_TIMED_OUT | 3–4: tidak ada balasan |
| ERR_CONNECTION_REFUSED | 4: port menolak |
| ERR_CERT_AUTHORITY_INVALID | 6 (TLS): penerbit tak dipercaya |
| 403 Forbidden, 502 Bad Gateway | 7 (HTTP): aplikasi menolak |
DNS adalah protokol Layer 7, tetapi kegagalannya terjadi sebelum koneksi ke server dimulai. Karena itu ERR_NAME_NOT_RESOLVED tidak berarti web server Anda bermasalah.
Contoh Kasus: Website Bisa Dibuka dari Rumah, Gagal dari Kantor
Misalkan sebuah website toko bisa dibuka lancar dari jaringan rumah, tetapi dari komputer kantor selalu berakhir dengan ERR_CONNECTION_TIMED_OUT. Tanpa urutan lapisan, langkah yang biasa diambil adalah mengganti browser, menghapus cache, atau menghubungi pengelola hosting. Ketiganya membuang waktu karena tidak satu pun menyentuh lapisan yang bermasalah.
Dengan urutan layer OSI, pemeriksaannya jauh lebih terarah. Layer 1 dan 2 jelas sehat, karena website lain bisa dibuka dari komputer yang sama. Hasil ping ke domain tersebut juga membalas, jadi Layer 3 tidak bermasalah. Namun nc -zv ke port 443 tidak pernah mendapat jawaban.
Kesimpulannya, ada sesuatu di Layer 4 yang membuang koneksi ke port 443 menuju server itu, dan hanya dari jaringan kantor. Tersangka terkuat adalah firewall kantor atau aturan proxy perusahaan, bukan servernya. Laporan ke tim TI kantor pun bisa ditulis spesifik. Contohnya: "Koneksi TCP ke port 443 tidak dibalas, sedangkan ping berhasil." Satu kalimat seperti ini menghemat banyak putaran tanya-jawab.
Posisi Model OSI di Samping TCP/IP
Protokol yang benar-benar berjalan di internet adalah keluarga TCP/IP, yang memakai model empat lapisan. Model OSI dipakai sebagai peta rujukan untuk menjelaskannya. Pemetaannya kurang lebih seperti diagram berikut:
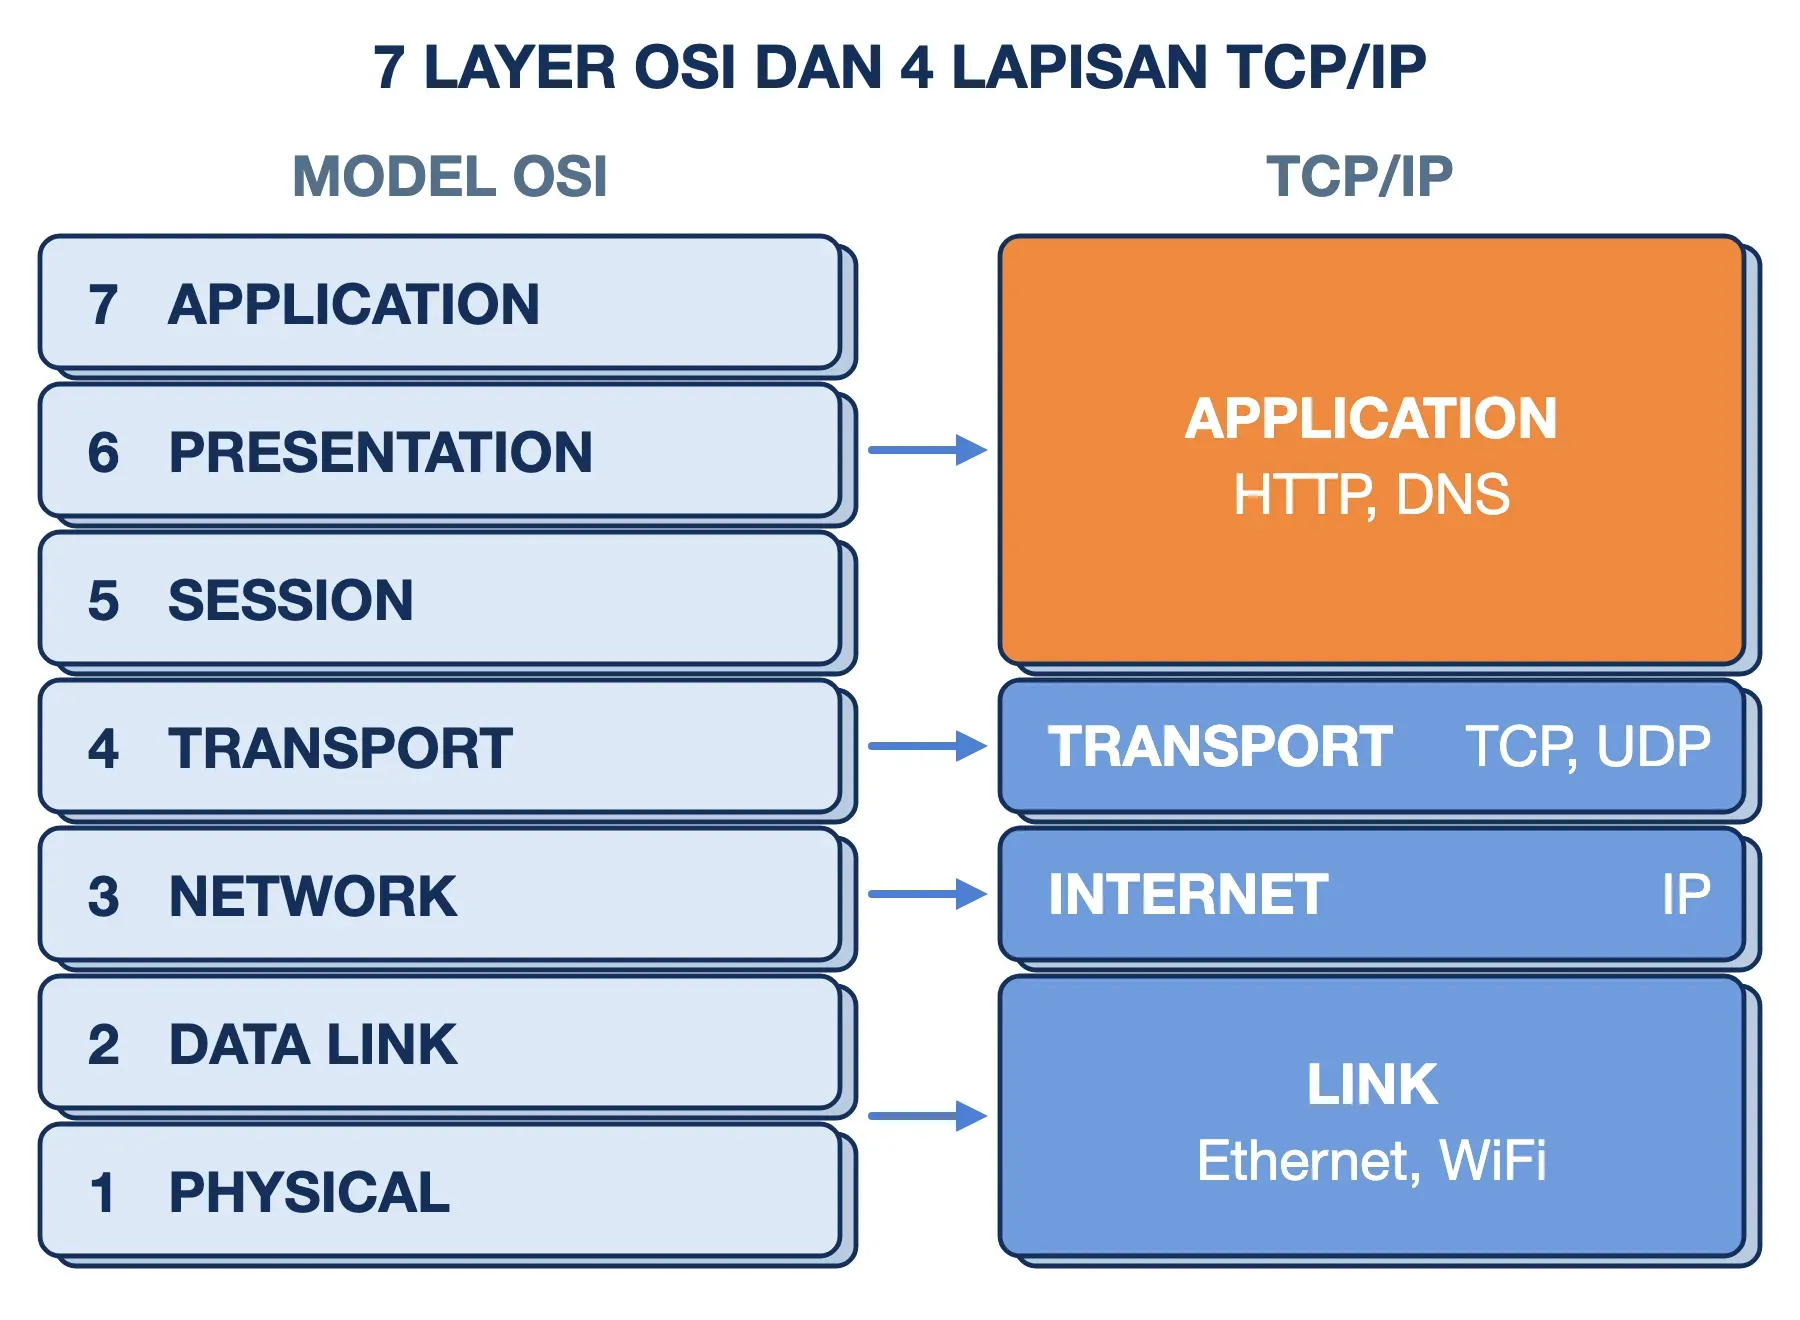
Karena itu, penomoran "Layer 4" dan "Layer 7" yang dipakai sehari-hari mengikuti OSI, meskipun protokolnya milik TCP/IP. Pembahasan lengkap soal empat lapisan dan perbedaannya ada di artikel TCP/IP.
Fungsi OSI Layer: Alasan Model Ini Masih Dipakai
Meskipun protokol rancangan OSI sendiri tidak bertahan, modelnya tetap dipakai luas karena beberapa alasan:
- Kosakata bersama: tim jaringan, tim server, dan vendor bisa langsung saling paham saat seseorang berkata "masalahnya di Layer 2".
- Mempersempit area pencarian: seperti di bagian diagnosis, tujuh lapisan memberi urutan pemeriksaan yang jelas, bukan coba-coba.
- Memisahkan tanggung jawab: pengembang aplikasi tidak perlu tahu jenis kabel, dan teknisi kabel tidak perlu tahu isi HTTP.
- Dasar kurikulum dan sertifikasi: materi jaringan di SMK, kuliah, sampai sertifikasi vendor memakai penomoran OSI sebagai bahasa pengantar.
Kelemahan dan Batasan Model OSI
Model OSI memudahkan belajar, tetapi beberapa bagiannya tidak cocok dengan cara internet bekerja. Ini perlu Anda ketahui agar tidak bingung saat teori dan praktik berbeda.
- Protokol OSI kalah bersaing: pemerintah Amerika Serikat sempat mewajibkan protokol OSI pada komputer instansinya mulai Agustus 1990. Pada pertengahan 1990-an, TCP/IP tetap menjadi standar de facto, dan protokol OSI praktis ditinggalkan.
- Layer 5 dan 6 nyaris kosong: di internet, urusan sesi dan format data dikerjakan langsung oleh aplikasi. Sulit menunjuk protokol populer yang murni hidup di dua lapisan ini.
- Protokol modern tidak pas di satu kotak: TLS berjalan di atas TCP dan di bawah HTTP. Akibatnya, sumber berbeda menaruhnya di Layer 4, 5, atau 6. HTTP/3 melalui QUIC bahkan menggabungkan transport dan enkripsi dalam satu protokol di atas UDP.
- Pelapisan kaku bisa merugikan: RFC 3439 (2002) memuat bagian berjudul "Layering Considered Harmful". Isinya menjelaskan bahwa pemisahan ketat membuat lapisan bawah buta terhadap informasi yang berguna untuk optimasi.
- Perangkat bekerja lintas layer: router rumah dengan NAT mengubah nomor port di Layer 4, dan switch layer 3 melakukan routing. Batas lapisan di perangkat nyata sering kabur.
Jadi, perlakukan model OSI sebagai peta, bukan aturan. Ia sangat membantu untuk menentukan arah, tetapi wilayah aslinya tidak selalu serapi gambarnya.
Pertanyaan yang Sering Diajukan
Ada berapa layer dalam model OSI?
Model OSI terdiri dari tujuh layer: Physical, Data Link, Network, Transport, Session, Presentation, dan Application. Penomorannya dimulai dari Layer 1 di paling bawah.
Layer OSI mana yang menangani routing?
Routing ditangani Layer 3 atau Network Layer. Di lapisan ini paket diberi alamat IP, lalu router memilih jalur untuk mengantarkannya ke jaringan tujuan.
Perangkat apa saja yang bekerja di Layer 2 OSI?
Perangkat Layer 2 adalah switch, bridge, dan access point. Ketiganya meneruskan frame berdasarkan MAC address tujuan, tanpa membaca alamat IP.
Lapisan paling bawah di model OSI adalah?
Lapisan paling bawah adalah Layer 1, Physical Layer. Lapisan ini mengurus pengiriman bit dalam bentuk sinyal listrik, cahaya, atau gelombang radio.
Format JPEG dan GIF berada di layer OSI keberapa?
JPEG dan GIF berada di Layer 6, Presentation Layer. Lapisan ini mengurus format, pengodean, dan kompresi data agar bisa dibaca penerima.
Apakah model OSI masih relevan untuk dipelajari?
Masih. Protokolnya memang tidak dipakai, tetapi penomoran layer-nya menjadi bahasa sehari-hari di dunia jaringan, dari spesifikasi load balancer sampai proses mencari sumber gangguan koneksi.
Kesimpulan
Layer OSI adalah peta tujuh lapisan yang membagi komunikasi jaringan menjadi tugas-tugas terpisah, dari sinyal fisik di Layer 1 sampai protokol aplikasi di Layer 7. Ia bukan protokol yang berjalan di internet, tetapi kerangka untuk memahami dan membicarakan protokol-protokol itu.
Gunakan model ini untuk dua hal: memahami posisi sebuah perangkat atau protokol, dan memeriksa koneksi bermasalah secara berurutan dari bawah ke atas. Ingat juga batasannya, terutama untuk Layer 5–6 dan protokol modern seperti TLS dan QUIC yang tidak pas di satu lapisan. Semoga artikel ini membantu.