Coba hitung perangkat yang tersambung ke WiFi rumah atau kantor Anda: ponsel, laptop, televisi pintar, CCTV, mungkin juga printer. Setiap perangkat itu membutuhkan alamat IP agar bisa berkomunikasi. Namun, langganan internet umumnya hanya memberi satu alamat yang dikenali di internet. Meski begitu, belasan perangkat tetap bisa membuka situs berbeda bersamaan dan menerima balasan yang tepat.
Akar masalahnya ada di IPv4, yang hanya menyediakan 4.294.967.296 alamat. Stok alamat di tingkat IANA, lembaga pengelola alamat IP dunia, sudah habis sejak Februari 2011. NAT adalah mekanisme yang membuat banyak perangkat berbagi satu alamat publik, dan berkat NAT internet tetap berjalan meski alamatnya langka.
Pengertian NAT: Penerjemah Alamat di Perbatasan Jaringan
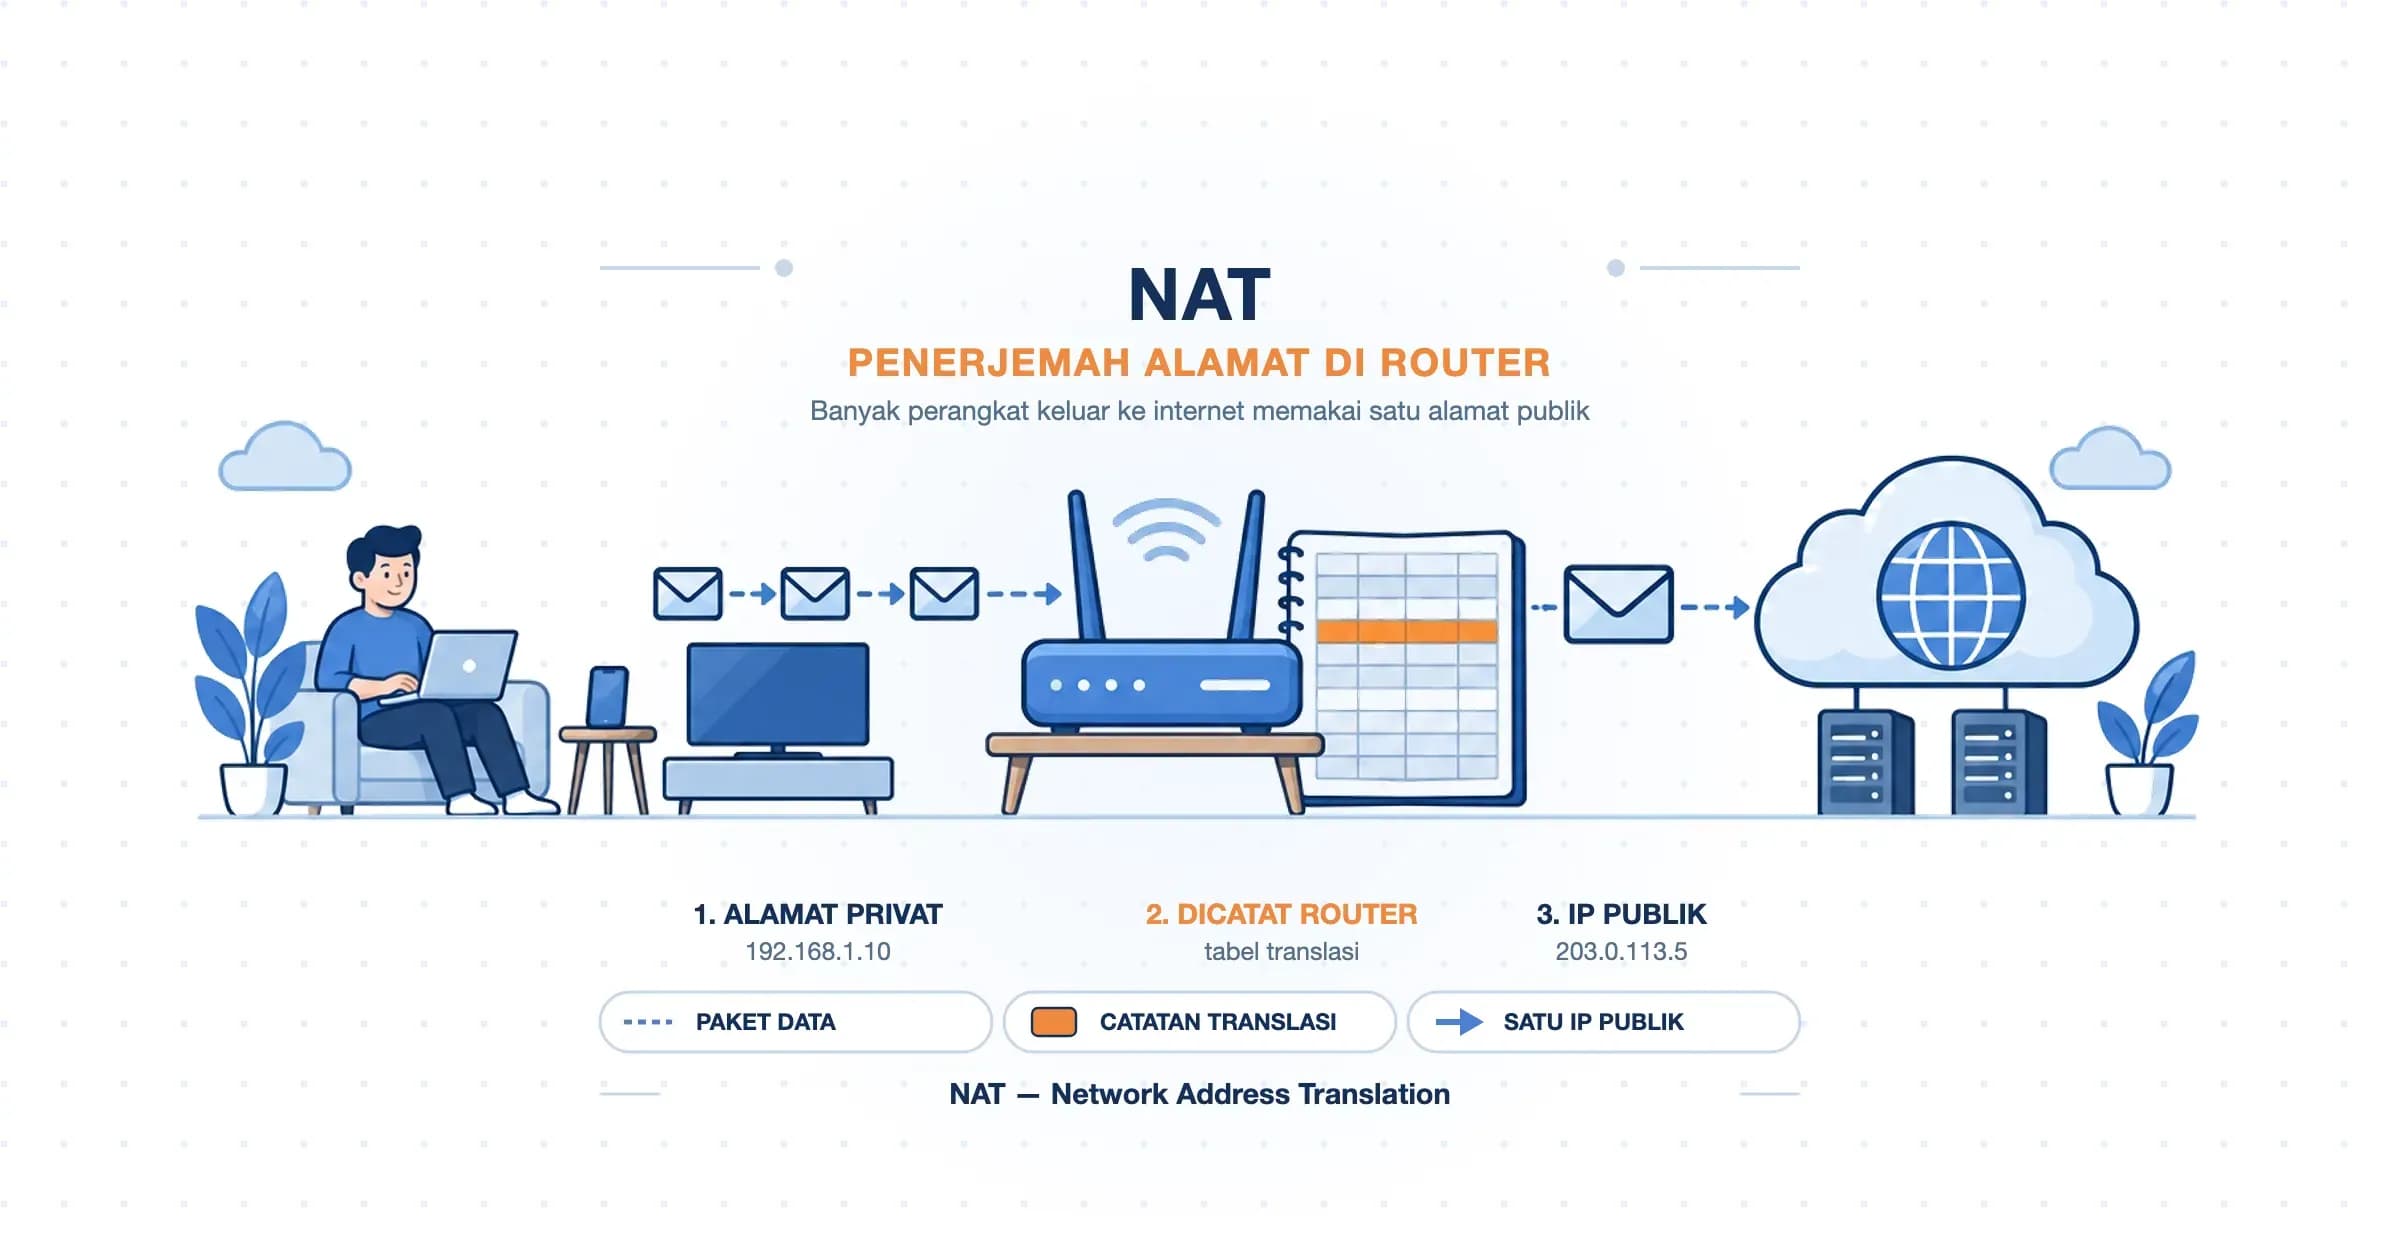
Jadi, apa itu NAT? NAT (Network Address Translation) adalah proses mengganti alamat IP di kepala paket data saat paket itu melintasi batas antara dua jaringan. Pengertian NAT yang paling sederhana: router menukar alamat privat perangkat Anda dengan alamat publik ketika paket keluar, lalu menukarnya kembali ketika balasan masuk. Kepanjangan NAT sudah menjelaskan pekerjaannya: penerjemahan alamat jaringan.
Pertukaran itu dibutuhkan karena ada dua jenis alamat. Alamat privat, yang sering disebut IP private atau IP lokal, hanya berlaku di dalam jaringan lokal dan boleh dipakai ulang oleh jaringan mana pun. Standar RFC 1918 menyediakan tiga rentang untuk itu: 10.0.0.0/8, 172.16.0.0/12, dan 192.168.0.0/16. Sebaliknya, alamat publik unik di seluruh internet dan jumlahnya terbatas. Perbedaan keduanya kami bahas lebih lengkap di artikel IP public.
Yang menjalankan NAT biasanya router atau perangkat lain di gerbang jaringan. Di rumah, perannya dipegang router WiFi atau modem bawaan ISP. Di kantor, biasanya firewall atau router seperti MikroTik, sedangkan di server Linux NAT dijalankan kernel lewat Netfilter.
NAT pertama kali dirumuskan dalam dokumen RFC 1631 pada Mei 1994. Penulisnya terang-terangan menyebut NAT sebagai solusi jangka pendek sambil menunggu pengganti IPv4. Tiga puluh tahun kemudian, solusi jangka pendek itu justru terpasang di hampir setiap rumah dan kantor.
Cara Kerja NAT: Buku Catatan yang Diisi Router
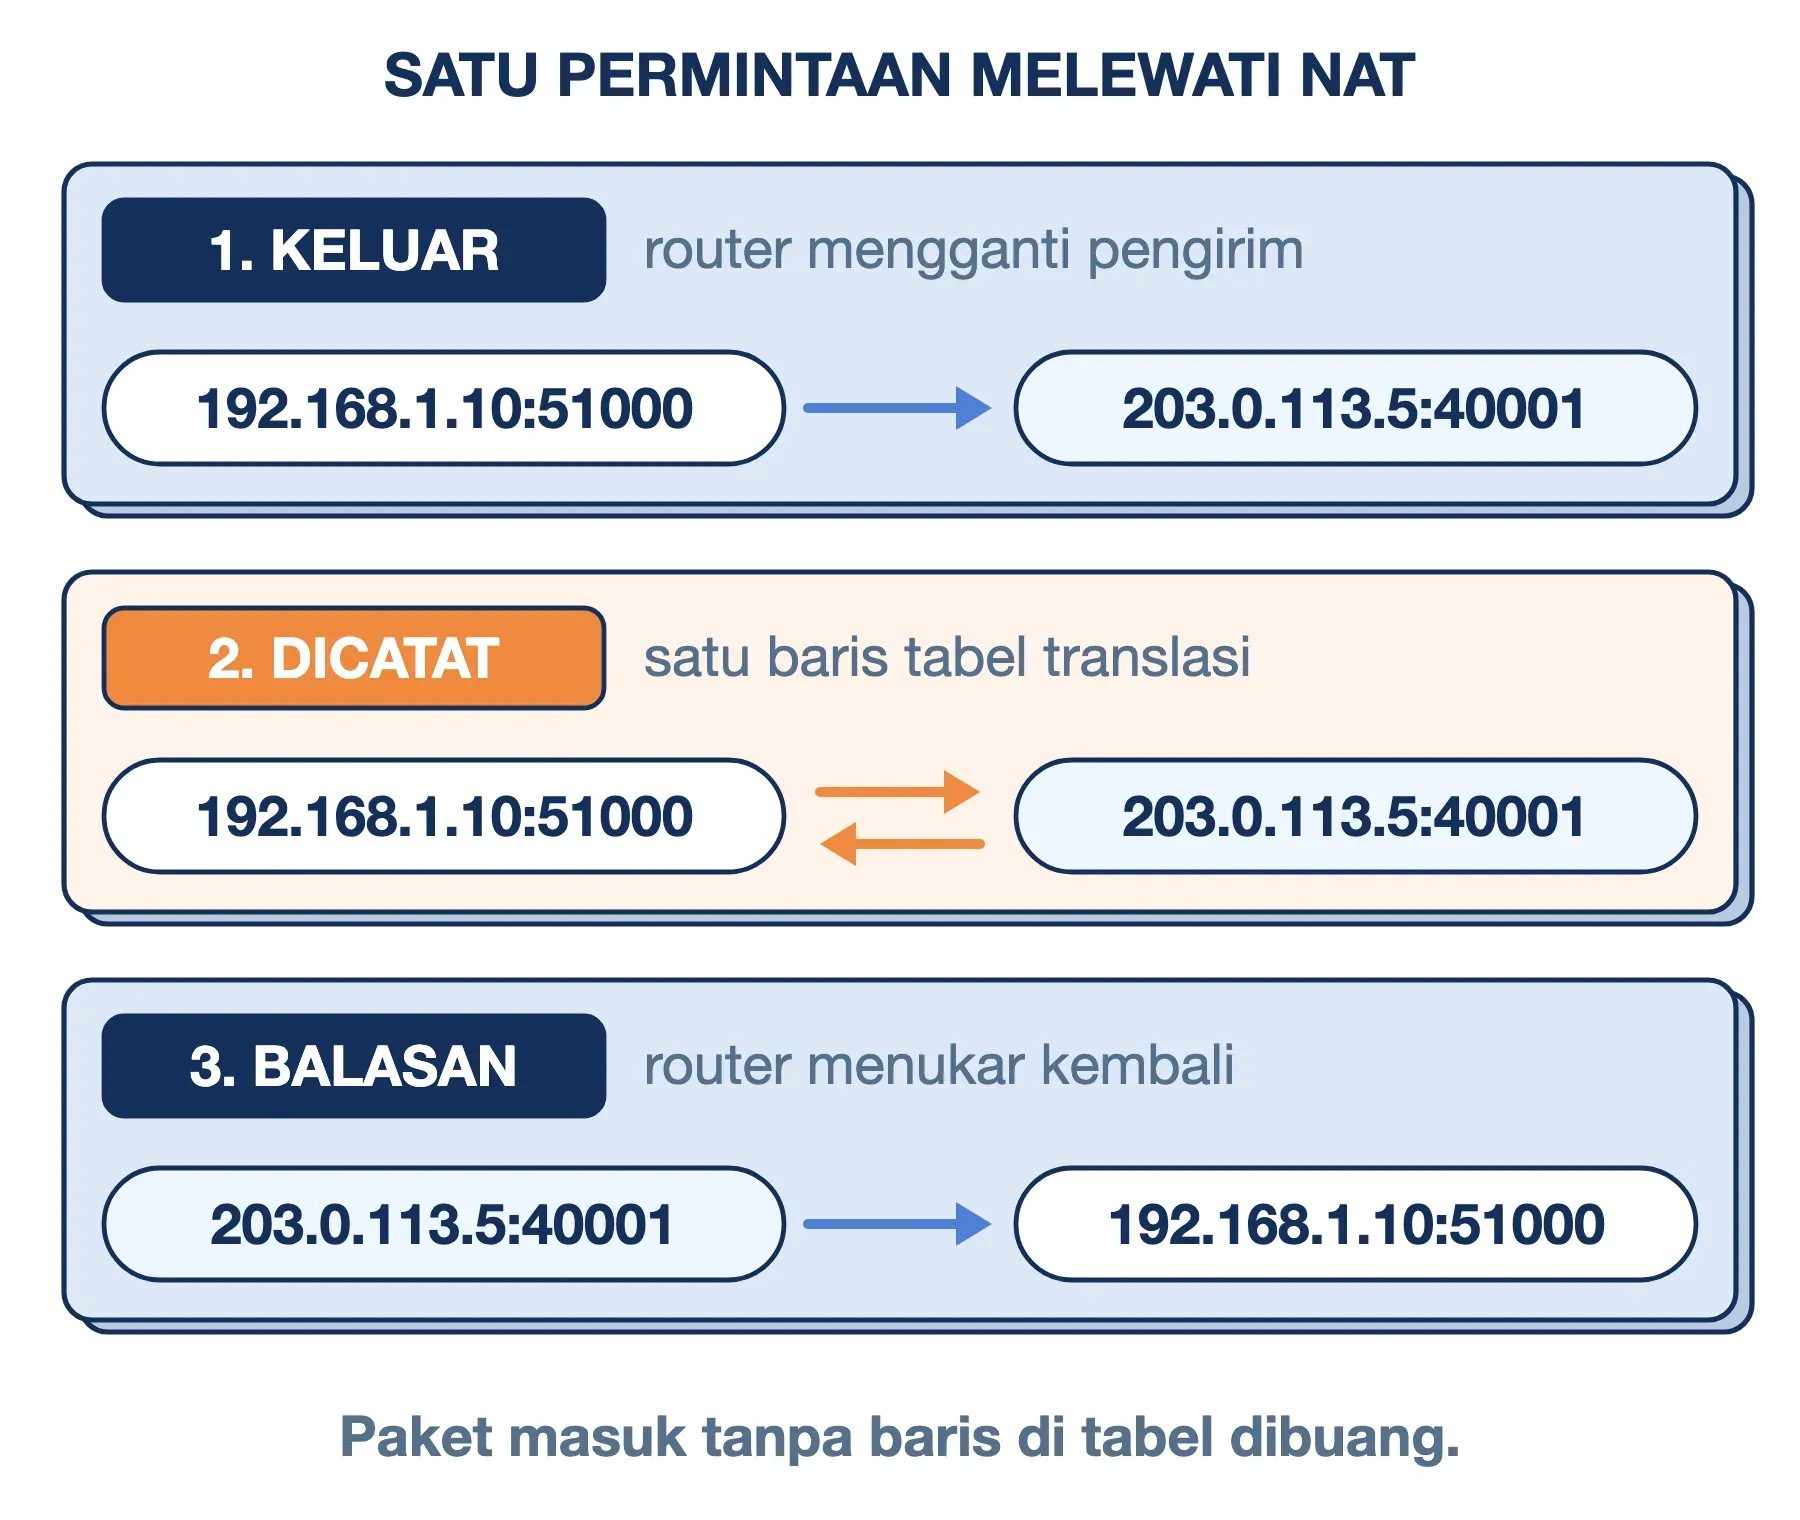
Cara kerja NAT paling mudah dipahami dengan mengikuti satu permintaan. Misalkan laptop Anda beralamat 192.168.1.10 membuka sebuah situs, dan router memegang alamat publik 203.0.113.5. Sistem operasi laptop memilih port asal secara acak, misalnya 51000, lalu mengirim paket ke server situs di port 443.
Saat paket tiba di router, ada tiga hal yang terjadi:
- Alamat pengirim ditukar:
192.168.1.10:51000diganti menjadi203.0.113.5:40001. Port asal ikut diganti agar tidak bentrok dengan perangkat lain. - Pertukaran dicatat: router menulis satu baris di tabel translasi berisi alamat asli, alamat pengganti, dan alamat tujuan.
- Paket diteruskan: server situs hanya melihat
203.0.113.5:40001sebagai pengirim. Ia tidak pernah tahu alamat192.168.1.10.
Ketika balasan datang ke 203.0.113.5:40001, router membuka catatannya dan menemukan baris yang cocok. Alamat tujuan lalu dikembalikan menjadi 192.168.1.10:51000. Kalau ponsel di jaringan yang sama membuka situs lain pada saat bersamaan, router menulis baris kedua dengan port pengganti yang berbeda. Isi tabelnya kurang lebih seperti ini:
| Alamat asli (dalam) | Alamat pengganti (luar) |
|---|---|
| 192.168.1.10:51000 | 203.0.113.5:40001 |
| 192.168.1.23:62114 | 203.0.113.5:40002 |
| 192.168.1.23:53211 | 203.0.113.5:40003 |
Setiap baris juga menyimpan alamat tujuan dan protokolnya. Dua baris terakhir milik ponsel yang sama: satu membuka situs lewat TCP, satu lagi menanyakan DNS lewat UDP.
Alamat
203.0.113.xdan198.51.100.xpada contoh ini berasal dari rentang yang dicadangkan khusus untuk dokumentasi (RFC 5737), sehingga tidak menunjuk ke perangkat sungguhan.
Konsekuensi terpenting dari tabel ini: paket dari internet yang tidak punya baris cocok tidak punya tujuan, sehingga router membuangnya. Fakta inilah yang nanti menjelaskan perlunya port forwarding, label NAT Strict di game, dan anggapan bahwa NAT melindungi jaringan.
Berapa Lama Satu Catatan Bertahan?
Tabel translasi tidak disimpan selamanya. Setiap baris punya batas waktu dan dihapus jika koneksinya diam terlalu lama. Di Linux, yang juga menjadi dasar firmware banyak router rumahan, nilai bawaannya adalah:
- UDP sekali kirim, misalnya kueri DNS: 30 detik
- UDP yang terus berbalasan, misalnya panggilan suara atau game: 120 detik
- TCP yang sudah tersambung: 432.000 detik atau 5 hari
Standar memberi batas bawah agar aplikasi tidak terputus semena-mena. RFC 4787 mewajibkan catatan UDP bertahan minimal dua menit dan menganjurkan lima menit atau lebih. Untuk TCP, RFC 5382 menetapkan minimal 2 jam 4 menit sebelum koneksi yang diam boleh dihapus.
Router murah tidak selalu mematuhinya. Jika sesi SSH Anda selalu putus setelah ditinggal 10–15 menit, kemungkinan besar catatannya dibuang terlalu cepat. Solusinya adalah keepalive (paket kecil berkala yang menjaga koneksi tetap terlihat aktif). Di klien OpenSSH, tambahkan baris ServerAliveInterval 60 di berkas ~/.ssh/config agar paket itu dikirim setiap 60 detik.
Fungsi NAT dalam Jaringan
Fungsi NAT yang paling sering disebut adalah menghemat alamat publik, padahal itu baru satu dari empat pekerjaannya. Keempatnya bisa Anda temui di jaringan rumahan maupun kantor:
- Membagi satu alamat publik ke banyak perangkat: inilah fungsi NAT pada router rumahan. Puluhan perangkat keluar ke internet memakai satu alamat yang sama, dibedakan oleh nomor port di tabel translasi.
- Memisahkan alamat internal dari penyedia internet: perangkat kantor tetap memakai
192.168.1.xmeski kantor pindah ISP dan alamat publiknya berganti. Printer, server lokal, dan aturan akses tidak perlu dikonfigurasi ulang. - Meneruskan koneksi masuk ke perangkat tertentu: NAT juga bekerja ke arah sebaliknya. Permintaan ke port tertentu di alamat publik diteruskan ke satu perangkat di dalam, misalnya NVR CCTV atau server web kecil.
- Menjembatani IPv6 dan IPv4: varian bernama NAT64 menerjemahkan alamat IPv6 menjadi IPv4. Jaringan yang hanya memakai IPv6 tetap bisa membuka situs yang hanya tersedia lewat IPv4.
Keamanan sengaja tidak masuk daftar. NAT memang membuat perangkat di dalam tidak bisa dihubungi langsung dari luar, tetapi efek itu muncul dari cara kerja tabel translasi, bukan tujuan NAT. Kita bahas perbedaannya di section tersendiri.
Jenis-Jenis NAT: Static, Dynamic, dan PAT
Jenis NAT dibedakan dari cara alamat dalam dipasangkan dengan alamat luar. Ada tiga jenis yang umum dipakai.
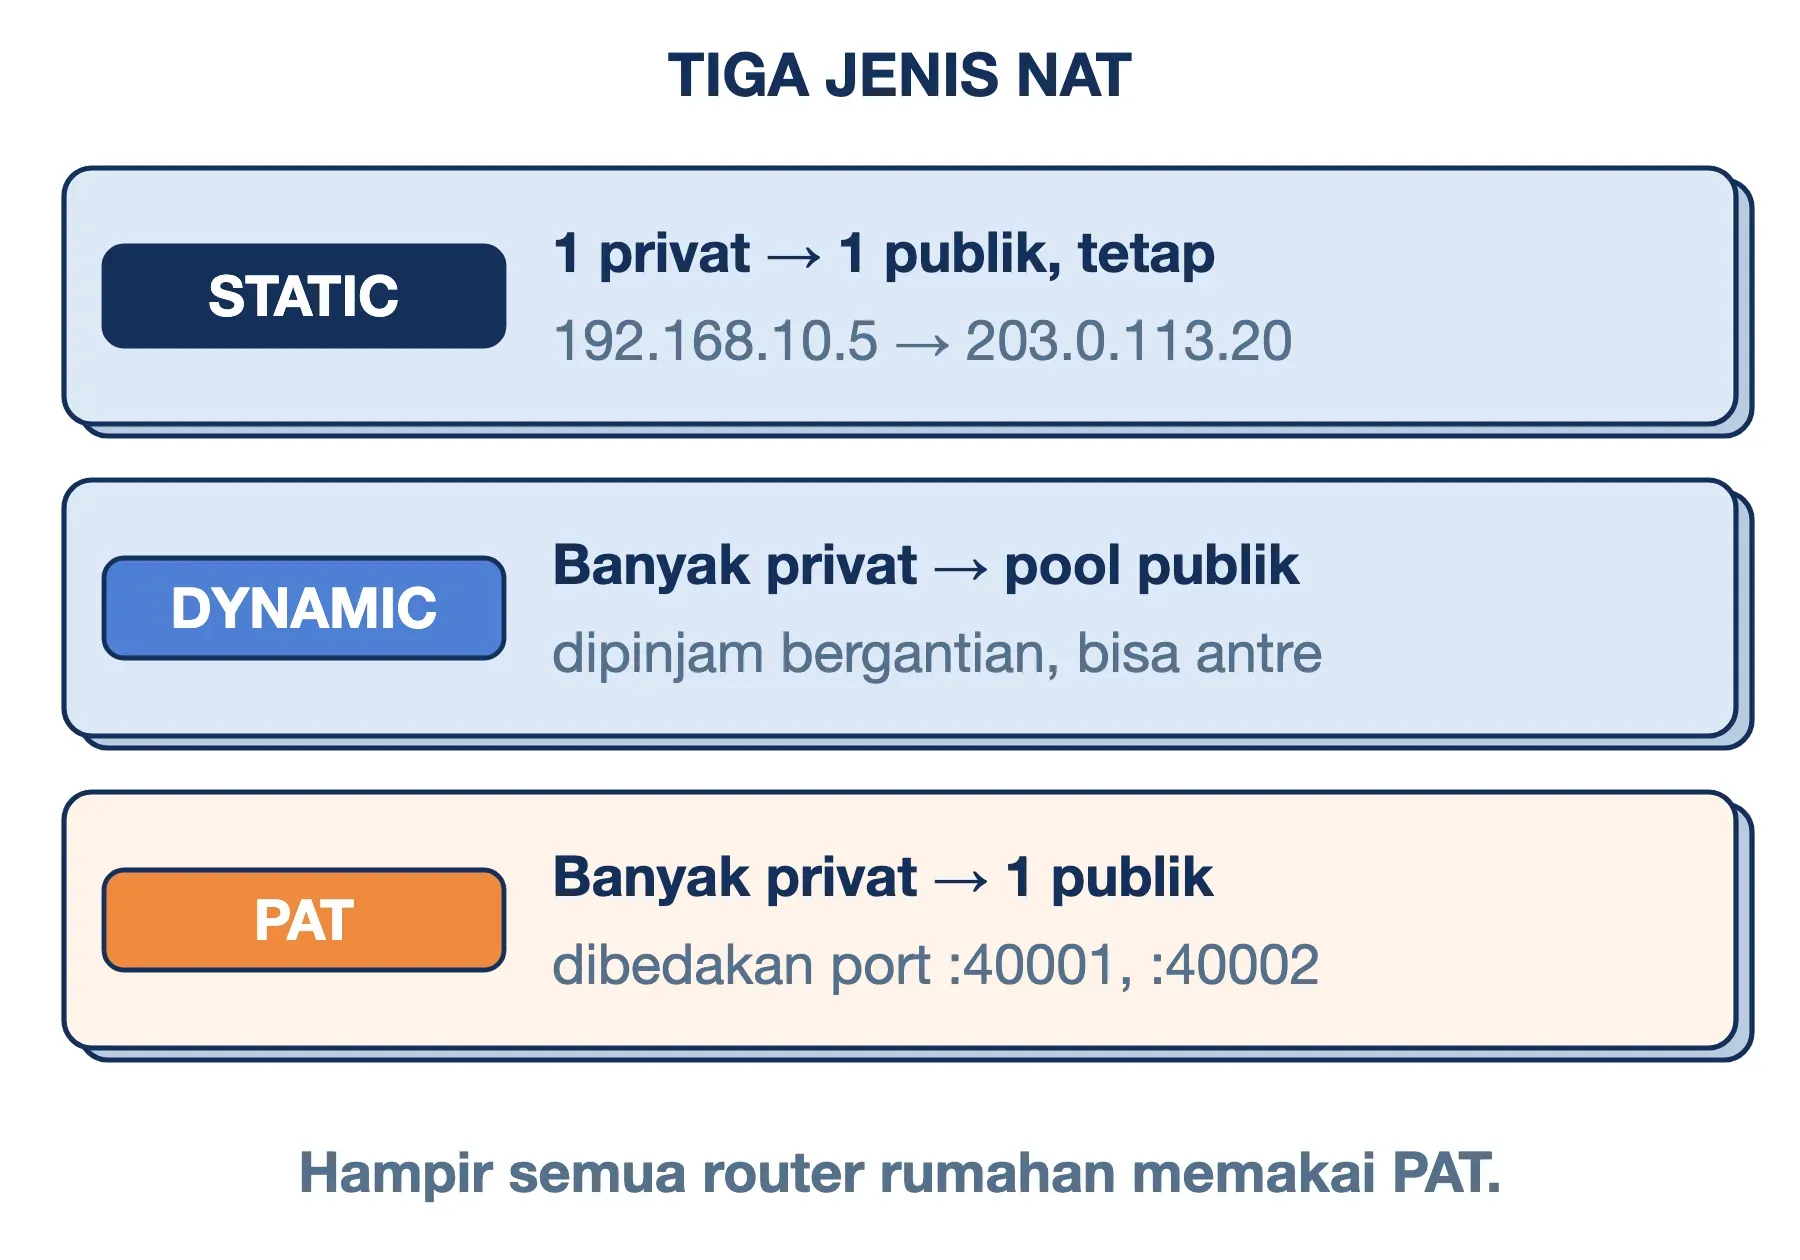
Static NAT memasangkan satu alamat privat dengan satu alamat publik secara permanen. Server 192.168.10.5 selalu tampil sebagai 203.0.113.20, dan koneksi dari luar ke alamat itu selalu diteruskan ke server yang sama. Jenis ini dipakai untuk server yang harus bisa dihubungi dari internet. Konsekuensinya, satu alamat publik habis untuk satu perangkat.
Dynamic NAT menyiapkan sekumpulan alamat publik (pool) yang dipinjamkan bergantian. Perangkat yang hendak keluar mendapat satu alamat dari pool, lalu mengembalikannya setelah selesai. Jika pool berisi 10 alamat dan perangkat ke-11 ingin keluar, perangkat itu harus menunggu. Jenis ini kini jarang dipakai karena tetap boros alamat.
PAT (Port Address Translation) membuat banyak alamat privat berbagi satu alamat publik dengan membedakan nomor port. Tabel di section cara kerja tadi adalah contoh PAT, dan jenis inilah yang berjalan di hampir semua router rumahan. Namanya berbeda-beda: Cisco menyebutnya NAT overload, dokumen standar menyebutnya NAPT, sedangkan Linux dan MikroTik menyebutnya masquerade. Keempat nama itu merujuk ke konsep yang sama.
| Jenis | Pemetaan | Dari luar |
|---|---|---|
| Static NAT | 1 privat ke 1 publik, tetap | Bisa |
| Dynamic NAT | Banyak privat ke pool publik | Tidak |
| PAT | Banyak privat ke 1 publik, dibedakan port | Lewat port forwarding |
Di perangkat Cisco, perintah konfigurasinya diawali ip nat. Itulah sebabnya istilah "IP NAT" sering muncul di materi kuliah dan sertifikasi jaringan.
Dilihat dari Arah: Source NAT dan Destination NAT
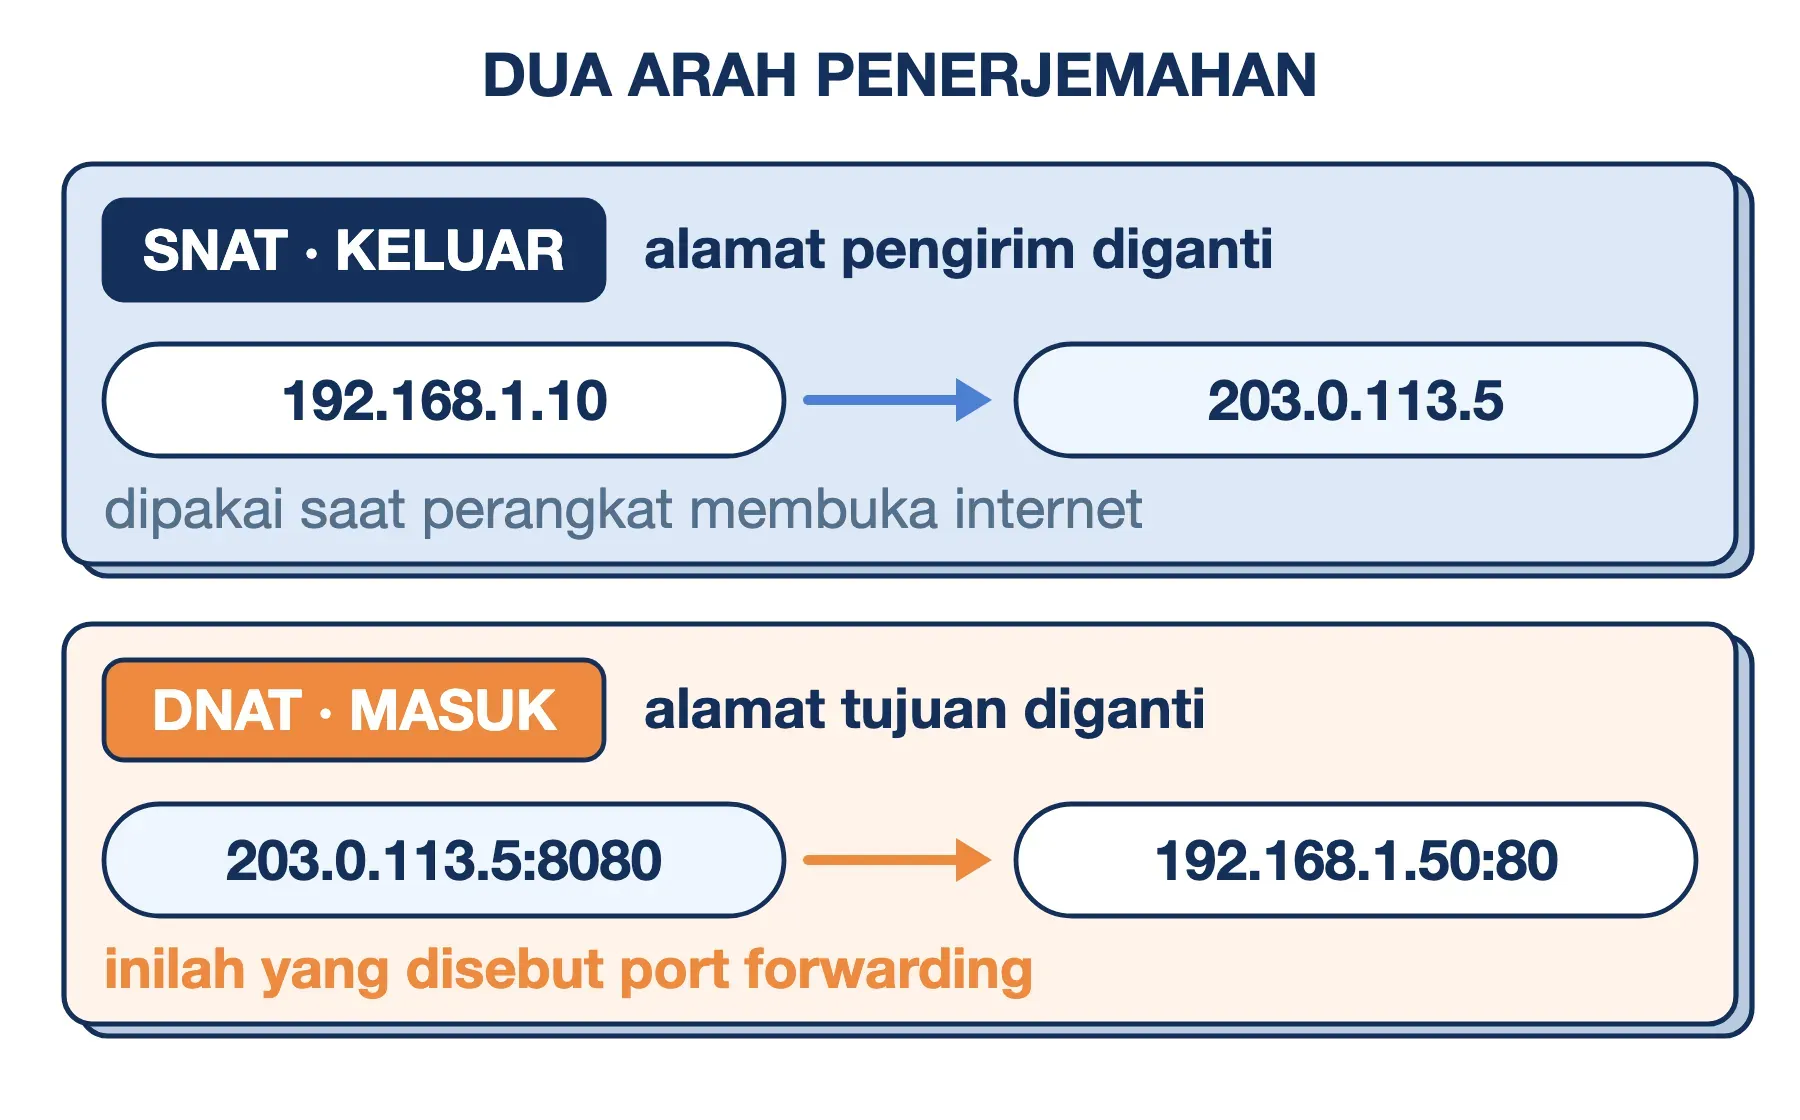
Selain dari pemetaannya, NAT juga dibedakan dari bagian alamat yang diubah. Source NAT atau SNAT mengubah alamat pengirim dan dipakai saat perangkat di dalam keluar ke internet.
Destination NAT atau DNAT mengubah alamat tujuan dan dipakai saat koneksi datang dari luar. Paket yang ditujukan ke 203.0.113.5:8080 ditulis ulang menjadi 192.168.1.50:80, lalu diteruskan ke perangkat itu. Menu port forwarding atau virtual server di router rumahan sebenarnya adalah DNAT. Router menyimpan aturan permanen, sehingga paket dari luar tidak lagi dibuang karena tidak punya catatan.
Setting NAT di MikroTik dan Router Rumahan
Setiap merek router menampilkan NAT dengan cara berbeda, tetapi konsep di baliknya sama. MikroTik membuatnya paling terlihat, karena aturan NAT ditulis sendiri di menu IP → Firewall → NAT.
Fungsi NAT pada MikroTik dibagi ke dua chain (kelompok aturan). Chain srcnat berisi aturan SNAT untuk lalu lintas keluar, sedangkan dstnat berisi aturan DNAT untuk lalu lintas masuk. Aturan paling dasar agar jaringan lokal bisa mengakses internet adalah berikut, dengan ether1 sebagai port yang tersambung ke ISP:
/ip firewall nat add chain=srcnat \
    out-interface=ether1 action=masquerade
Action masquerade otomatis memakai alamat yang sedang dipegang ether1, sehingga cocok untuk alamat publik dinamis dari PPPoE atau DHCP. Jika ISP memberi alamat statis, action src-nat dengan parameter to-addresses lebih tepat.
Untuk meneruskan port 80 dari luar ke server lokal 192.168.88.10, tambahkan aturan di chain dstnat:
/ip firewall nat add chain=dstnat \
    in-interface=ether1 protocol=tcp \
    dst-port=80 action=dst-nat \
    to-addresses=192.168.88.10 to-ports=80
Tanda \ hanya menyambung perintah panjang; RouterOS membacanya sebagai satu baris. Aturan dibaca dari atas ke bawah, jadi urutannya ikut menentukan hasil. Uji dari data seluler, bukan dari WiFi yang sama (lihat soal hairpin NAT di bagian kekurangan).
Di router rumahan, aturan srcnat sudah aktif sejak awal. Yang biasanya Anda atur hanya menu port forwarding dan UPnP (Universal Plug and Play), fitur yang mengizinkan aplikasi membuka port sendiri. Untuk server Linux, NAT diatur lewat iptables atau penerusnya, nftables.
Sebagai pegangan, buka satu aturan port forwarding untuk setiap layanan, dan hanya untuk port yang benar-benar dipakai. Hindari fitur DMZ yang meneruskan semua port ke satu perangkat. Matikan juga UPnP jika jaringan Anda berisi perangkat IoT murah yang jarang mendapat pembaruan.
Apakah NAT Sama dengan Firewall?
NAT sering disebut fitur keamanan. Klaim itu setengah benar. Yang benar: perangkat di balik NAT tidak bisa dihubungi langsung dari internet, karena paket masuk tanpa catatan dibuang. Namun, perilaku ini sama persis dengan firewall stateful, yaitu firewall yang mengingat koneksi keluar dan hanya mengizinkan balasannya. Firewall stateful bisa melakukannya tanpa menerjemahkan alamat sama sekali.
Yang keliru: NAT tidak memeriksa isi paket, tidak memblokir situs berbahaya, dan tidak menghentikan malware yang sudah ada di dalam jaringan. Malware yang menghubungi server pengendalinya tetap lolos karena tampak sebagai koneksi keluar yang sah. Port forwarding dan UPnP juga membuka lubang permanen. Cisco sendiri menegaskan NAT bukan pengganti perlindungan berlapis.
Bukti paling jelas datang dari IPv6. Jaringan rumahan berbasis IPv6 umumnya tidak menjalankan NAT, tetapi perangkatnya tetap tidak bisa dihubungi dari luar karena router menyalakan firewall stateful. RFC 4864 sejak 2007 sudah menjelaskan bahwa perlindungan yang selama ini dikaitkan dengan NAT bisa dicapai tanpa NAT.
NAT Type pada Game dan Panggilan Video
Pemain game online sering menemukan keterangan NAT type di menu jaringan konsol atau PC. Xbox memakai label Open, Moderate, dan Strict, sedangkan PlayStation memakai Type 1, 2, dan 3. Labelnya berbeda, tetapi yang diukur sama: seberapa mudah perangkat lain menghubungi perangkat Anda secara langsung.
Game multiplayer dan panggilan video sering menyambungkan dua perangkat langsung (peer-to-peer), padahal keduanya berada di balik NAT. Teknik menembus hambatan ini disebut NAT traversal. Kedua perangkat menanyakan alamat dan port publiknya ke server STUN, lalu saling mengirim paket hampir bersamaan agar catatan di kedua router terbentuk. Jika gagal, lalu lintas dialihkan lewat server relay (TURN) yang menambah jeda.
Berhasil tidaknya NAT traversal ditentukan dua perilaku router yang dirinci RFC 4787:
- Cara membuat pemetaan: router yang ramah memakai port publik yang sama untuk satu perangkat, ke mana pun tujuannya. Router yang mengganti port publik untuk setiap tujuan membuat alamat hasil STUN tidak berlaku bagi pemain lain.
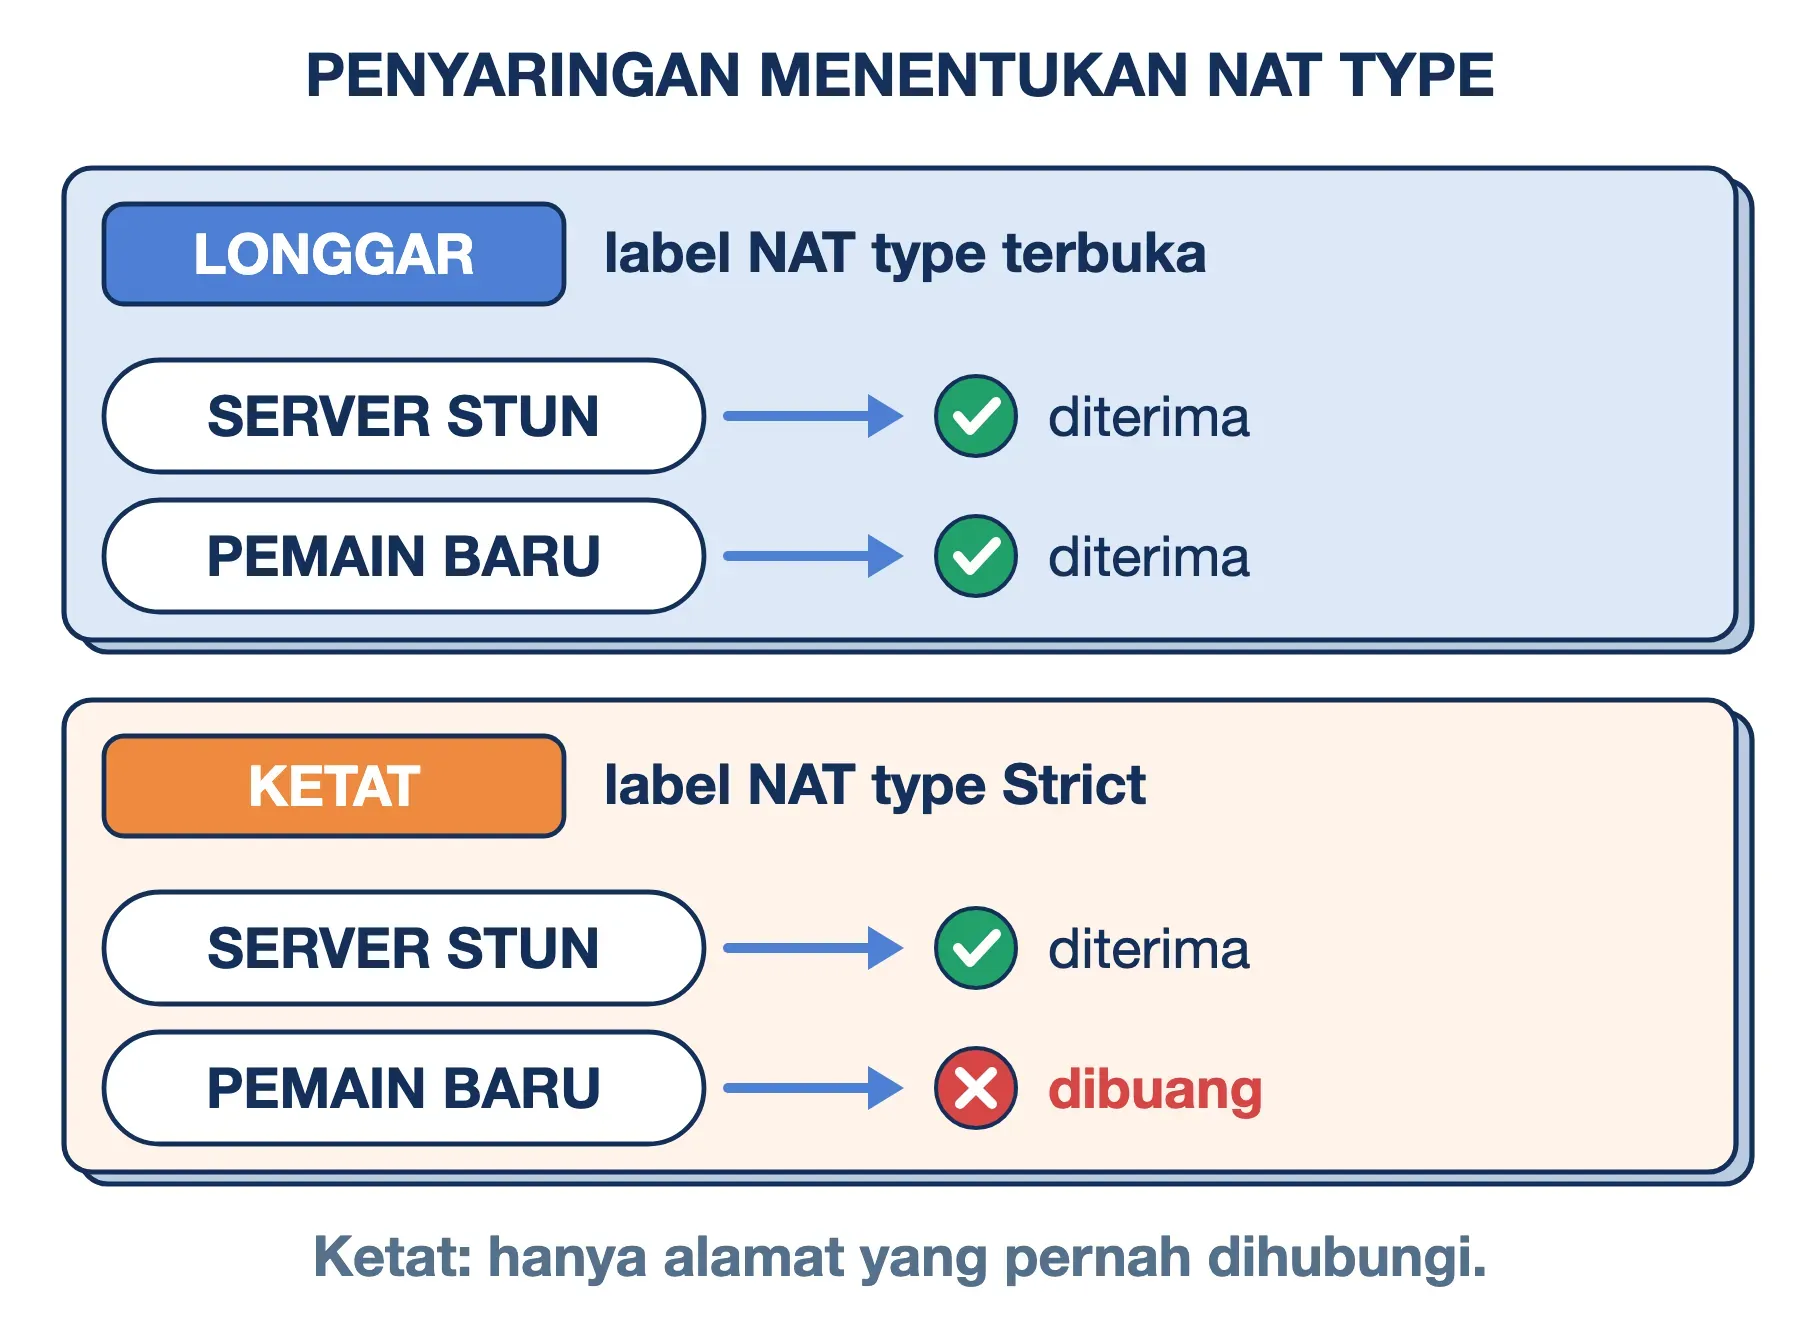
- Cara menyaring paket masuk: router longgar menerima kiriman dari alamat mana pun setelah perangkat di dalam pernah mengirim keluar. Router ketat hanya menerima kiriman dari alamat dan port persis yang pernah dihubungi.
Pemetaan tetap dengan penyaringan longgar biasanya menghasilkan label paling terbuka, sedangkan kebalikannya menghasilkan label paling tertutup. Istilah lama full cone dan symmetric NAT merujuk ke kombinasi ini, meski RFC 4787 menilainya tidak akurat.
Dua penyebab NAT type Strict atau Moderate yang paling sering ditemui ada di luar router Anda. Pertama, double NAT, yaitu modem ISP dan router pribadi sama-sama menjalankan NAT. Kedua, CGNAT, yaitu NAT tambahan di jaringan penyedia internet. Cara memastikan keduanya ada di artikel IP public tadi. Untuk yang bisa Anda kendalikan, urutan perbaikannya: mode bridge pada modem, UPnP, lalu port forwarding manual sesuai daftar port dari penerbit game.
Kekurangan NAT dan Hal yang Perlu Anda Pertimbangkan
Kelebihan NAT sudah terlihat di section fungsi: alamat publik lebih hemat dan pengalamatan internal tidak bergantung pada ISP. Namun, ada sejumlah konsekuensi yang perlu Anda ketahui:
- Koneksi dari luar tidak lagi alami: di balik NAT, koneksi hanya mudah dimulai dari dalam. Server rumahan, akses CCTV jarak jauh, dan game peer-to-peer butuh pengaturan tambahan atau layanan tunnel seperti Ngrok.
- Protokol yang menyelipkan alamat IP di muatan bisa rusak: FTP mode aktif dan SIP (protokol panggilan VoIP) menuliskan alamat IP di isi paket. NAT butuh modul ALG (Application Layer Gateway) untuk ikut menulis ulang isinya. ALG SIP di router murah justru sering menyebabkan suara satu arah.
- Jumlah port terbatas: satu alamat publik hanya punya 65.536 nomor port per protokol. Pada CGNAT yang membagi satu alamat ke ratusan pelanggan, jatah per pelanggan bisa menyusut menjadi ratusan port.
- Jejak penyalahgunaan sulit ditelusuri: dari luar, seluruh perangkat tampak sebagai satu alamat. Untuk melacak pelaku, pengelola jaringan harus menyimpan log translasi lengkap dengan port dan waktunya.
- Membuka IP publik sendiri dari dalam sering gagal: misalnya mengetik IP publik untuk melihat CCTV saat masih di rumah. Router harus mendukung hairpin NAT atau NAT loopback agar paket bisa berbalik arah.
- Tabel bisa penuh: setiap koneksi memakan satu baris memori. Di Linux, tabel yang penuh memunculkan pesan
nf_conntrack: table full, dropping packet, dan koneksi baru ditolak.
Masih Perlukah Penerjemahan Alamat di IPv6?
IPv6 memakai alamat 128 bit. Satu jaringan rumahan biasanya menerima blok /64 yang berisi sekitar 18 miliar miliar alamat, sehingga alasan utama NAT hilang dengan sendirinya. Yang tersisa hanya kasus khusus: NAT64 untuk menjangkau situs IPv4, dan NPTv6 (RFC 6296) untuk kantor yang ingin alamat internalnya tetap saat berganti ISP.
Selama banyak layanan masih hanya tersedia lewat IPv4, NAT tetap akan bersama kita. Jika ISP Anda sudah memberi IPv6, sebagian koneksi Anda kemungkinan sudah berjalan tanpa NAT.
Pertanyaan Seputar NAT
NAT singkatan dari apa?
NAT adalah singkatan dari Network Address Translation, atau penerjemahan alamat jaringan. Sebagian materi lama menulis Network Address Translator, yang merujuk ke perangkatnya. Bentuk kedua ini dipakai di judul RFC 1631.
Apa itu double NAT dan apakah berbahaya?
Double NAT terjadi ketika paket diterjemahkan dua kali oleh modem ISP dan router pribadi. Kondisi ini tidak berbahaya untuk browsing atau streaming, tetapi menyulitkan port forwarding, game online, dan sebagian VPN. Solusi umumnya adalah mode bridge pada modem.
Bagaimana langkah-langkah NAT saat saya membuka sebuah situs?
Perangkat mengirim paket beralamat privat. Router menukar alamat dan port asal, lalu mencatatnya. Server membalas ke alamat publik router. Router mencocokkan balasan dengan catatan, menukar alamat kembali, lalu meneruskannya ke perangkat Anda.
Bagaimana cara mengecek NAT type?
Di konsol, NAT type muncul di menu pengaturan jaringan setelah Anda menjalankan uji koneksi internet. Di PC, gunakan situs atau aplikasi pengecek NAT type yang bekerja dengan server STUN. Uji dari perangkat yang tersambung langsung ke router, lalu ulangi setelah mengubah UPnP atau port forwarding untuk melihat dampaknya.
Apakah NAT memperlambat internet?
Pada router rumahan, waktu yang dibutuhkan untuk penerjemahan umumnya di bawah satu milidetik dan tidak terasa. Perlambatan yang terasa biasanya berasal dari prosesor router yang kewalahan menangani ribuan koneksi. Penyebab lain adalah NAT type tertutup yang memaksa game memakai server relay.
Kesimpulan
NAT bekerja seperti buku catatan di router: alamat privat ditukar dengan alamat publik saat keluar, dicatat, lalu ditukar kembali saat balasan datang. Catatan itu menjelaskan berbagi satu IP, perlunya port forwarding, sampai label NAT Strict di game.
Untuk pemakaian rumahan, pengaturan bawaan router sudah cukup. Pengaturan manual baru diperlukan saat Anda menjalankan server, mengakses CCTV dari luar, atau mengalami masalah NAT type. Ingat juga bahwa NAT bukan pengganti firewall.
Semoga artikel ini membantu.