
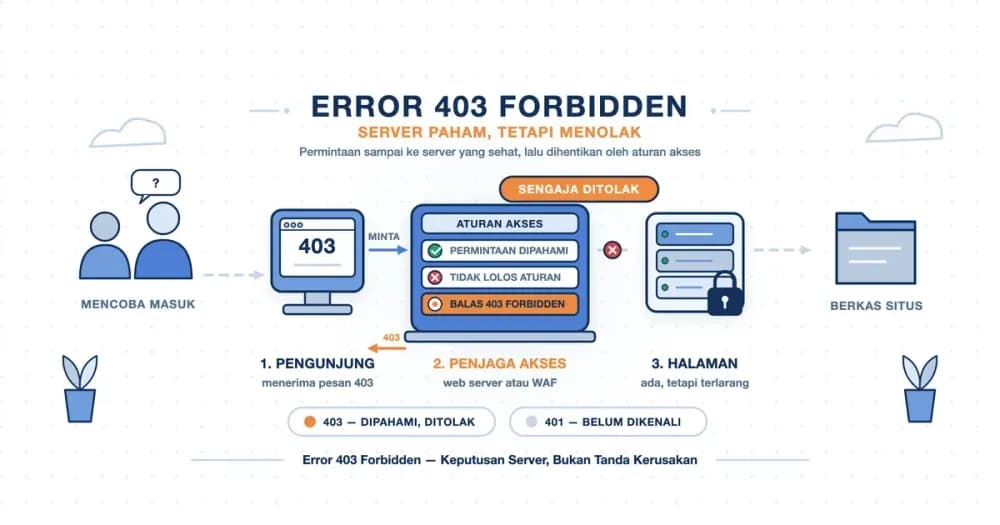
Setiap kali browser meminta sebuah halaman, server membalas dengan angka tiga digit sebelum mengirim isinya. Angka yang paling sering lewat adalah 200, tanda permintaan berhasil, dan Anda hampir tidak pernah melihatnya. Angka baru tampil di layar ketika ada yang tidak beres, misalnya 404 untuk halaman yang tidak ditemukan.
Error 403 berbeda dari kebanyakan pesan kesalahan. Server yang mengirimnya hidup, menerima permintaan Anda, dan memahami isinya. Ia lalu memutuskan untuk tidak melayaninya. Jadi yang Anda hadapi bukan kerusakan, melainkan sebuah keputusan.
Artikel ini membahas arti error 403 dan cara mengenali pihak yang menolak dari tampilan halamannya. Setelah itu, kita bahas cara mengatasinya sebagai pengunjung maupun pemilik website.
Error 403 Artinya Server Paham, tetapi Menolak
Error 403 artinya server sudah menerima dan memahami permintaan Anda, tetapi menolak memenuhinya. Rumusan ini berasal dari RFC 9110, standar HTTP yang berlaku sejak 2022. Standar yang sama membolehkan server menjelaskan alasan penolakannya di isi halaman. Namun kebanyakan server memilih diam.
Arti forbidden dalam bahasa Inggris adalah "terlarang". Jadi 403 Forbidden adalah tanda bahwa akses ke alamat itu dilarang bagi permintaan yang baru saja datang. Perhatikan bagian terakhirnya: larangan berlaku untuk permintaan tersebut, belum tentu untuk semua orang. Permintaan dari alamat IP lain, akun lain, atau waktu lain bisa saja diterima.
Angka 403 masuk kelompok 4xx, yaitu kelompok kode yang menandai masalah di pihak permintaan. Dokumentasi berbahasa Inggris menyebutnya 403 status code. Namun "masalah di pihak permintaan" tidak berarti Anda berbuat salah. Maksudnya, ada unsur pada permintaan yang tidak lolos aturan server: asal IP, cookie, alamat yang dituju, atau hak akun.
Satu hal langsung terbukti begitu 403 muncul, yaitu jaringan Anda bekerja. Error seperti ERR_CONNECTION_REFUSED terjadi sebelum server sempat menjawab. Sebaliknya, 403 adalah jawaban HTTP yang sah dan lengkap dari server tujuan.
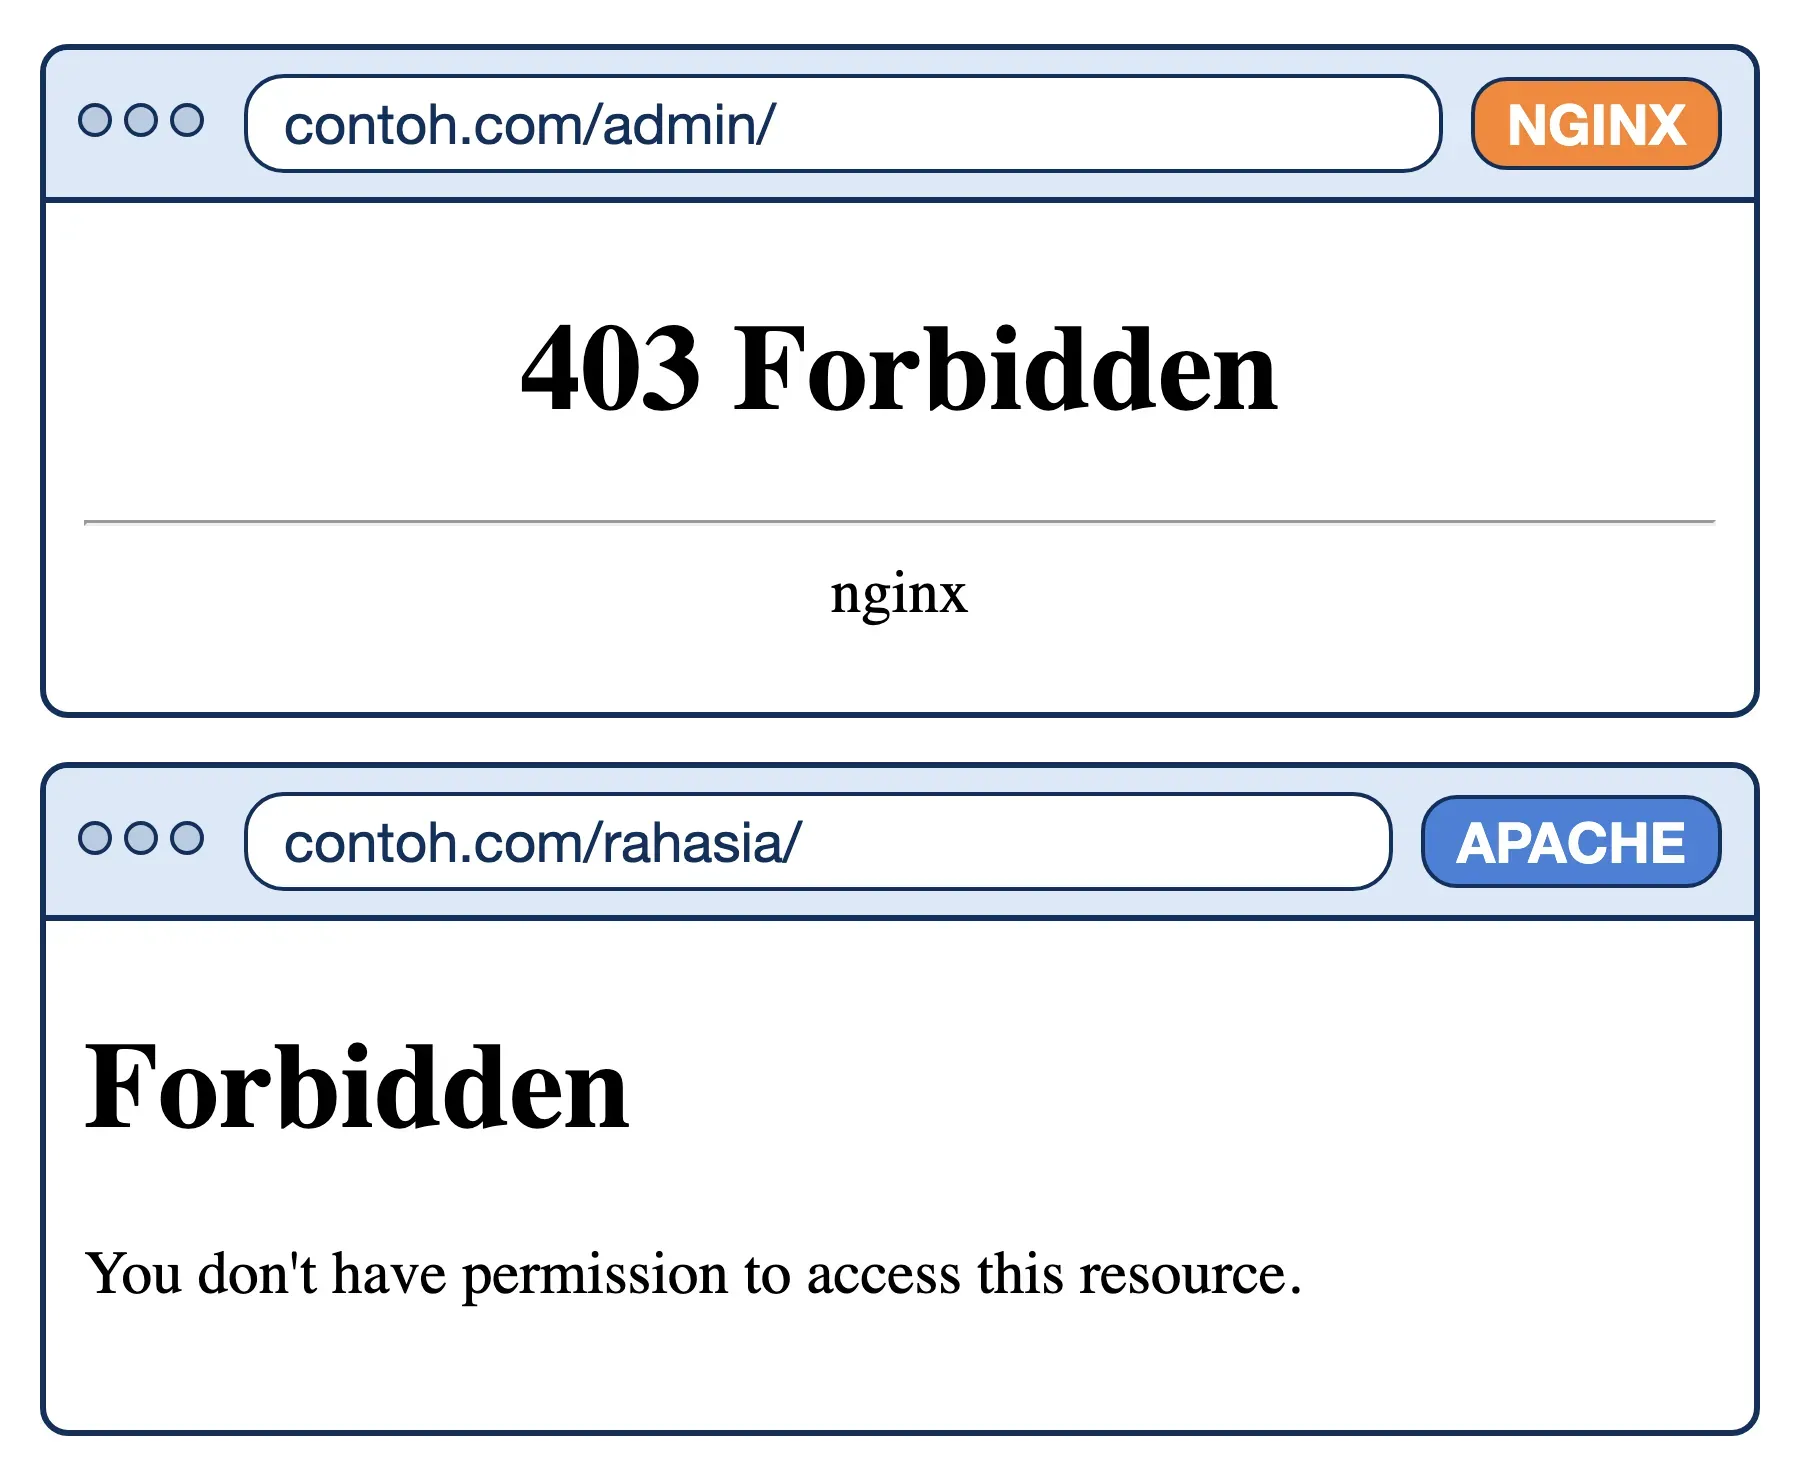
Bentuk lain yang mungkin Anda temui:
HTTP 403,HTTP Error 403,error code 403, danAccess Denied. Di aplikasi dan API, bentuknyaRequest failed with status code 403. Semuanya menunjuk keputusan yang sama: permintaan dipahami, lalu ditolak.
Membaca Halaman 403: Siapa yang Menolak Anda?
Halaman 403 hampir selalu dibuat otomatis oleh perangkat lunak yang menolak permintaan. Karena itu tampilannya berbeda-beda, dan perbedaan itu menunjukkan siapa yang mengambil keputusan. Ada lima bentuk yang paling sering muncul.
- Judul "403 Forbidden" dengan tulisan
nginxdi bawah garis: bentuk yang sering dicari sebagai "403 Forbidden nginx" ini berarti penolakan datang dari Nginx. Kadang disertai versinya, misalnyanginx/1.24.0 (Ubuntu), atau nama turunannya sepertiopenresty. - Judul "Forbidden" dengan kalimat "You don't have permission to access this resource.": ini halaman bawaan Apache 2.4. Versi lama menyebut alamatnya, misalnya "You don't have permission to access /admin on this server."
- Kalimat "Access to this resource on the server is denied!" berkaki "Proudly powered by LiteSpeed Web Server": ini LiteSpeed, yang banyak dipakai hosting cPanel.
- Halaman berlogo Cloudflare bertuliskan "Sorry, you have been blocked" atau "Error 1020 Access denied": penolakan terjadi di jaringan Cloudflare, sebelum permintaan menyentuh server situs. Halaman ini selalu memuat Ray ID.
- Tulisan "403. That's an error. Your client does not have permission to get URL … That's all we know.": ini halaman milik Google. Biasanya muncul ketika layanan itu tidak tersedia untuk wilayah atau akun Anda, atau alamat IP Anda sedang dibatasi.
Ada satu kalimat yang sering dicari: "403 itu adalah kesalahan, maaf tetapi Anda tidak memiliki akses ke halaman ini, hanya itu yang kami tahu". Kalimat itu adalah terjemahan halaman Google tersebut, dan artinya persis seperti tulisannya. Server Google menolak, dan halamannya memang tidak menyertakan alasan.
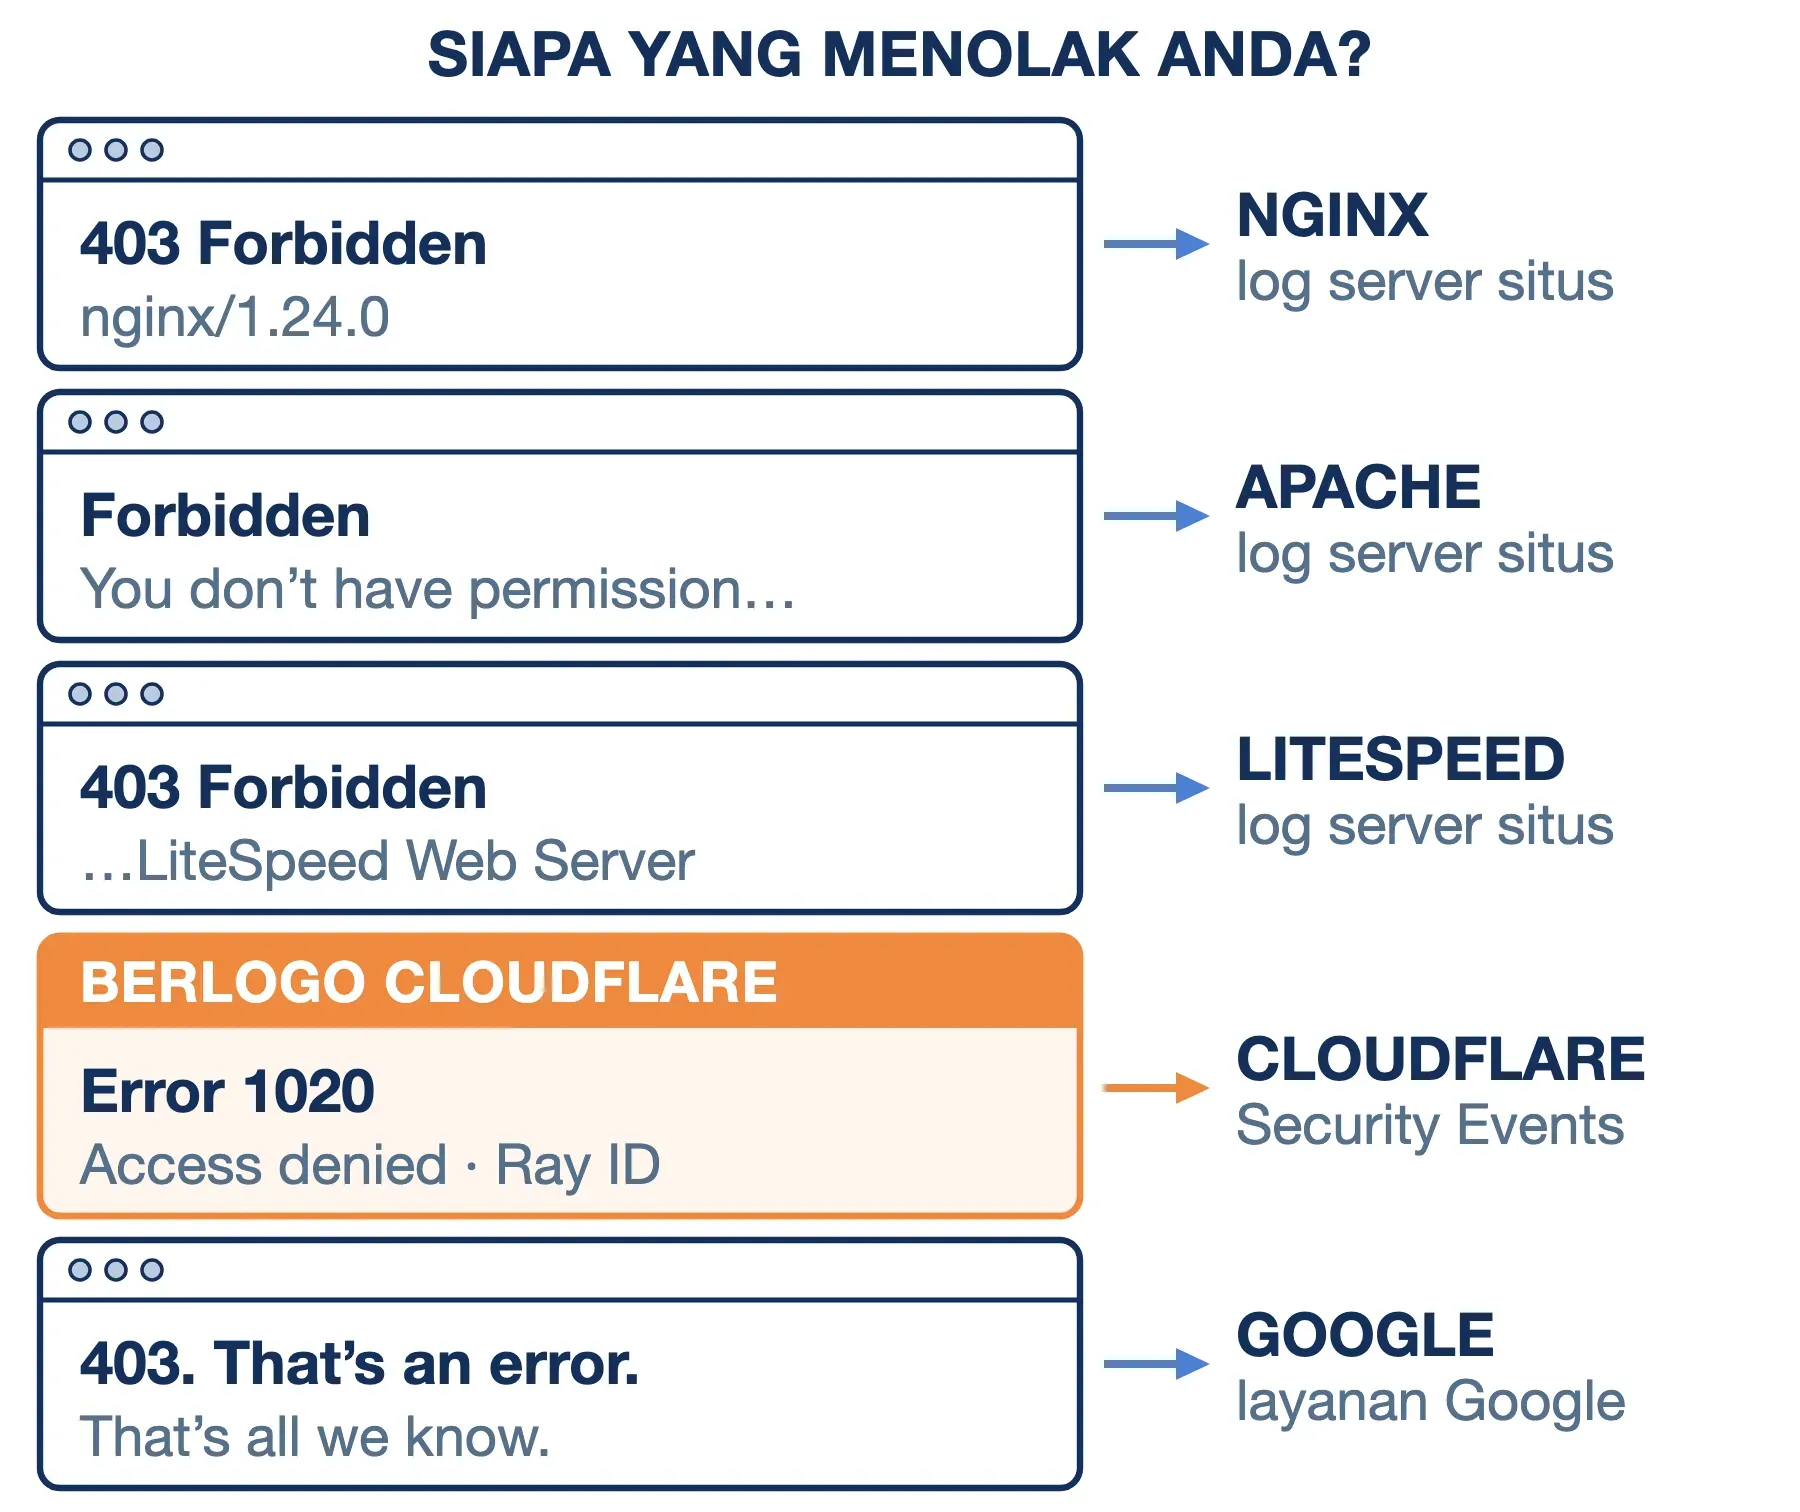
Baca dulu bentuk halamannya sebelum mencoba apa pun. Pesan dari Cloudflare dan dari Nginx sama-sama 403, tetapi yang harus diperiksa berbeda.
Beda 403 dengan 401 dan 404
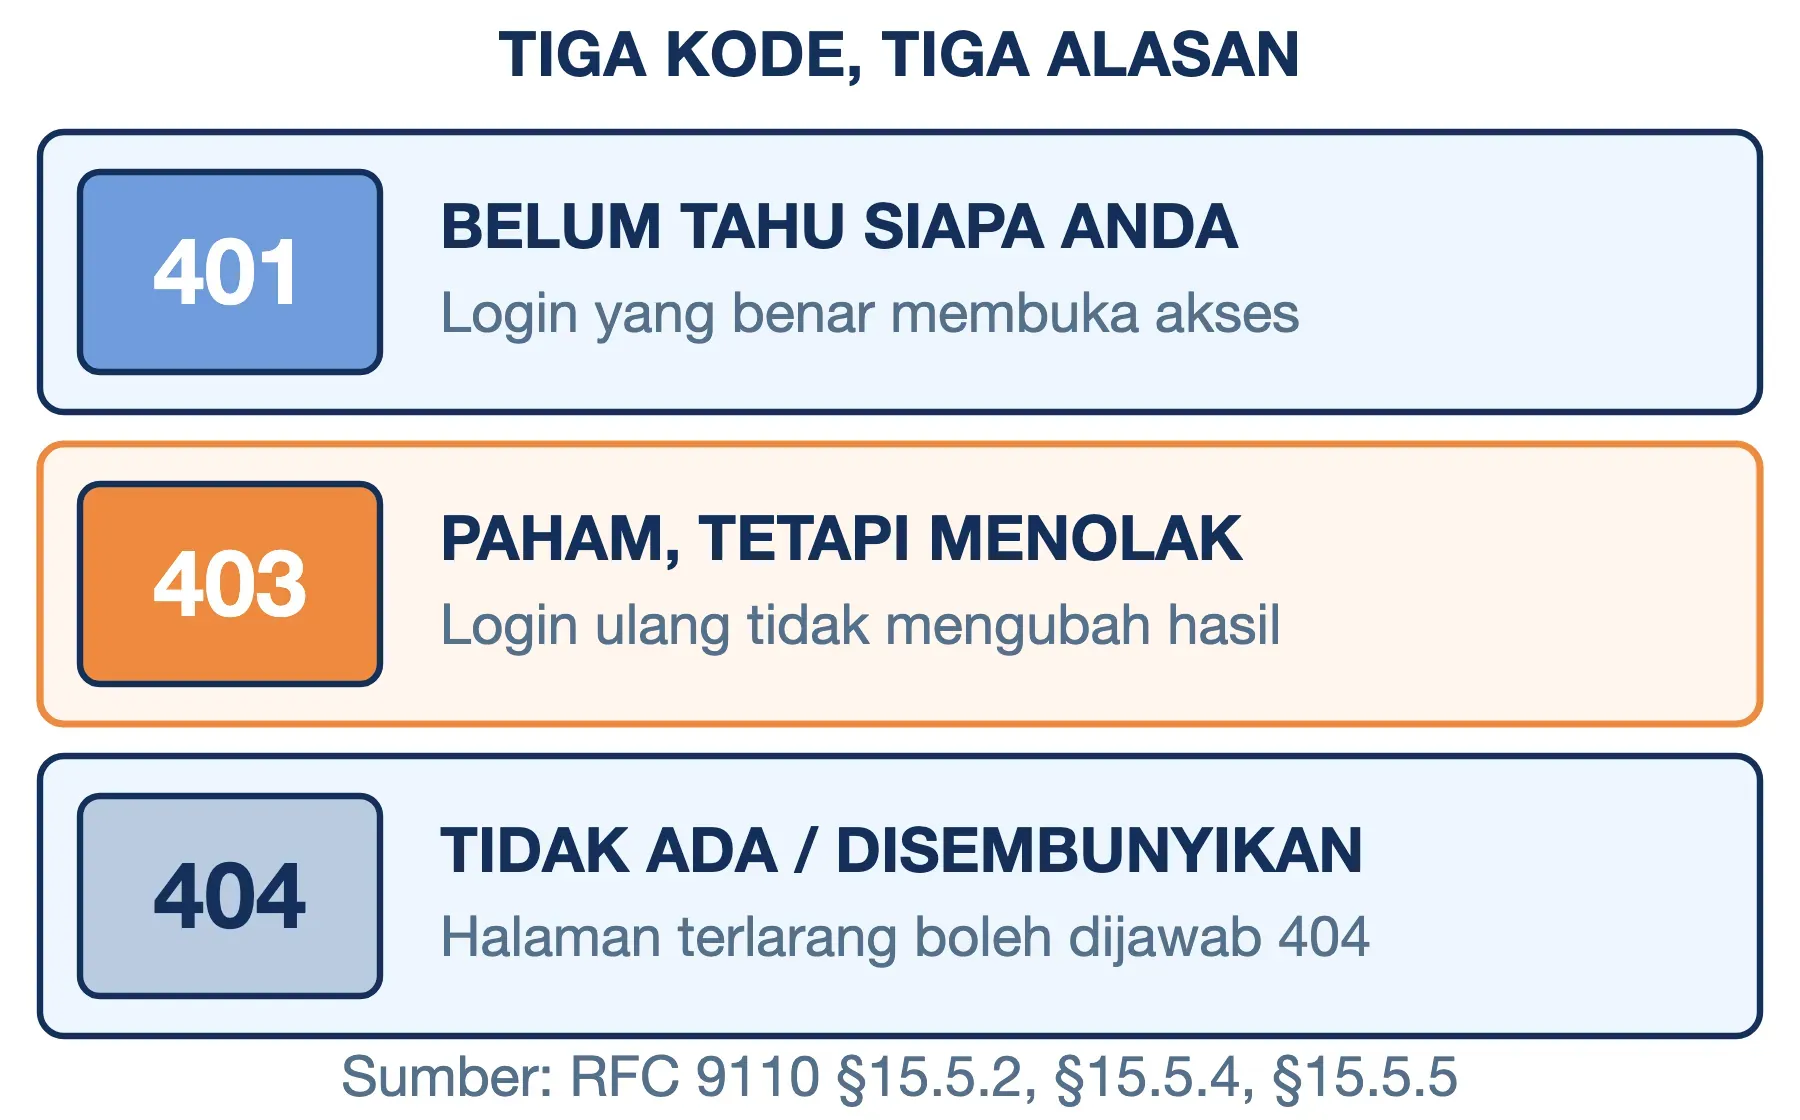
Tiga kode ini sering tertukar karena hasilnya sama: halaman tidak tampil. Bedanya ada pada alasan penolakan.
| Kode | Arti (RFC 9110) | Login mengubah hasil? | Contoh |
|---|---|---|---|
| 401 Unauthorized | Belum ada bukti identitas yang sah | Ya | Folder berpassword |
| 403 Forbidden | Paham, tetapi menolak | Umumnya tidak | Akun biasa membuka halaman admin |
| 404 Not Found | Tidak ditemukan, atau tak mau mengakui ada | Tidak | Salah ketik alamat |
Beda 401 dan 403 bisa diringkas dengan dua pertanyaan. Kode 401 berarti server belum tahu siapa Anda, sehingga server wajib menyertakan header WWW-Authenticate yang meminta Anda login. Kode 403 berarti server tidak mengubah keputusannya walaupun tahu. Dalam istilah keamanan, 401 berkaitan dengan autentikasi (membuktikan identitas), sedangkan 403 berkaitan dengan otorisasi (menentukan apa yang boleh dilakukan identitas itu).
Baris terakhir tabel menyimpan satu hal penting. RFC 9110 membolehkan server membalas 404 untuk halaman yang sebenarnya ada tetapi terlarang, supaya keberadaannya tidak bocor. GitHub memakai cara ini untuk repositori privat. Orang luar mendapat 404, bukan 403, sehingga tidak bisa memastikan repositori itu ada.
Akibatnya, 404 tidak selalu berarti halaman hilang. Sebaliknya, 403 sudah membocorkan satu informasi: halaman itu ada, hanya Anda yang tidak boleh melihatnya.
403 Berlogo Cloudflare Berarti Cloudflare yang Menolak
Banyak website berdiri di belakang Cloudflare, layanan perantara antara pengunjung dan server situs. Dokumentasi Cloudflare memberi aturan yang jelas. 403 tanpa logo Cloudflare dikirim langsung oleh server situs, yang disebut origin (server asal tempat website berada). 403 dengan logo Cloudflare dikeluarkan oleh Cloudflare sendiri. Penyebabnya biasanya aturan WAF (web application firewall, penyaring isi permintaan web), tingkat keamanan, perlindungan DDoS, atau pemeriksaan keaslian browser.
Aturan ini terbalik dari 502. Pada 502 Bad Gateway, halaman berlogo Cloudflare justru berarti server asal yang bermasalah. Pada 403, logo berarti keputusan diambil di Cloudflare. Server asal bahkan tidak pernah melihat permintaan Anda.
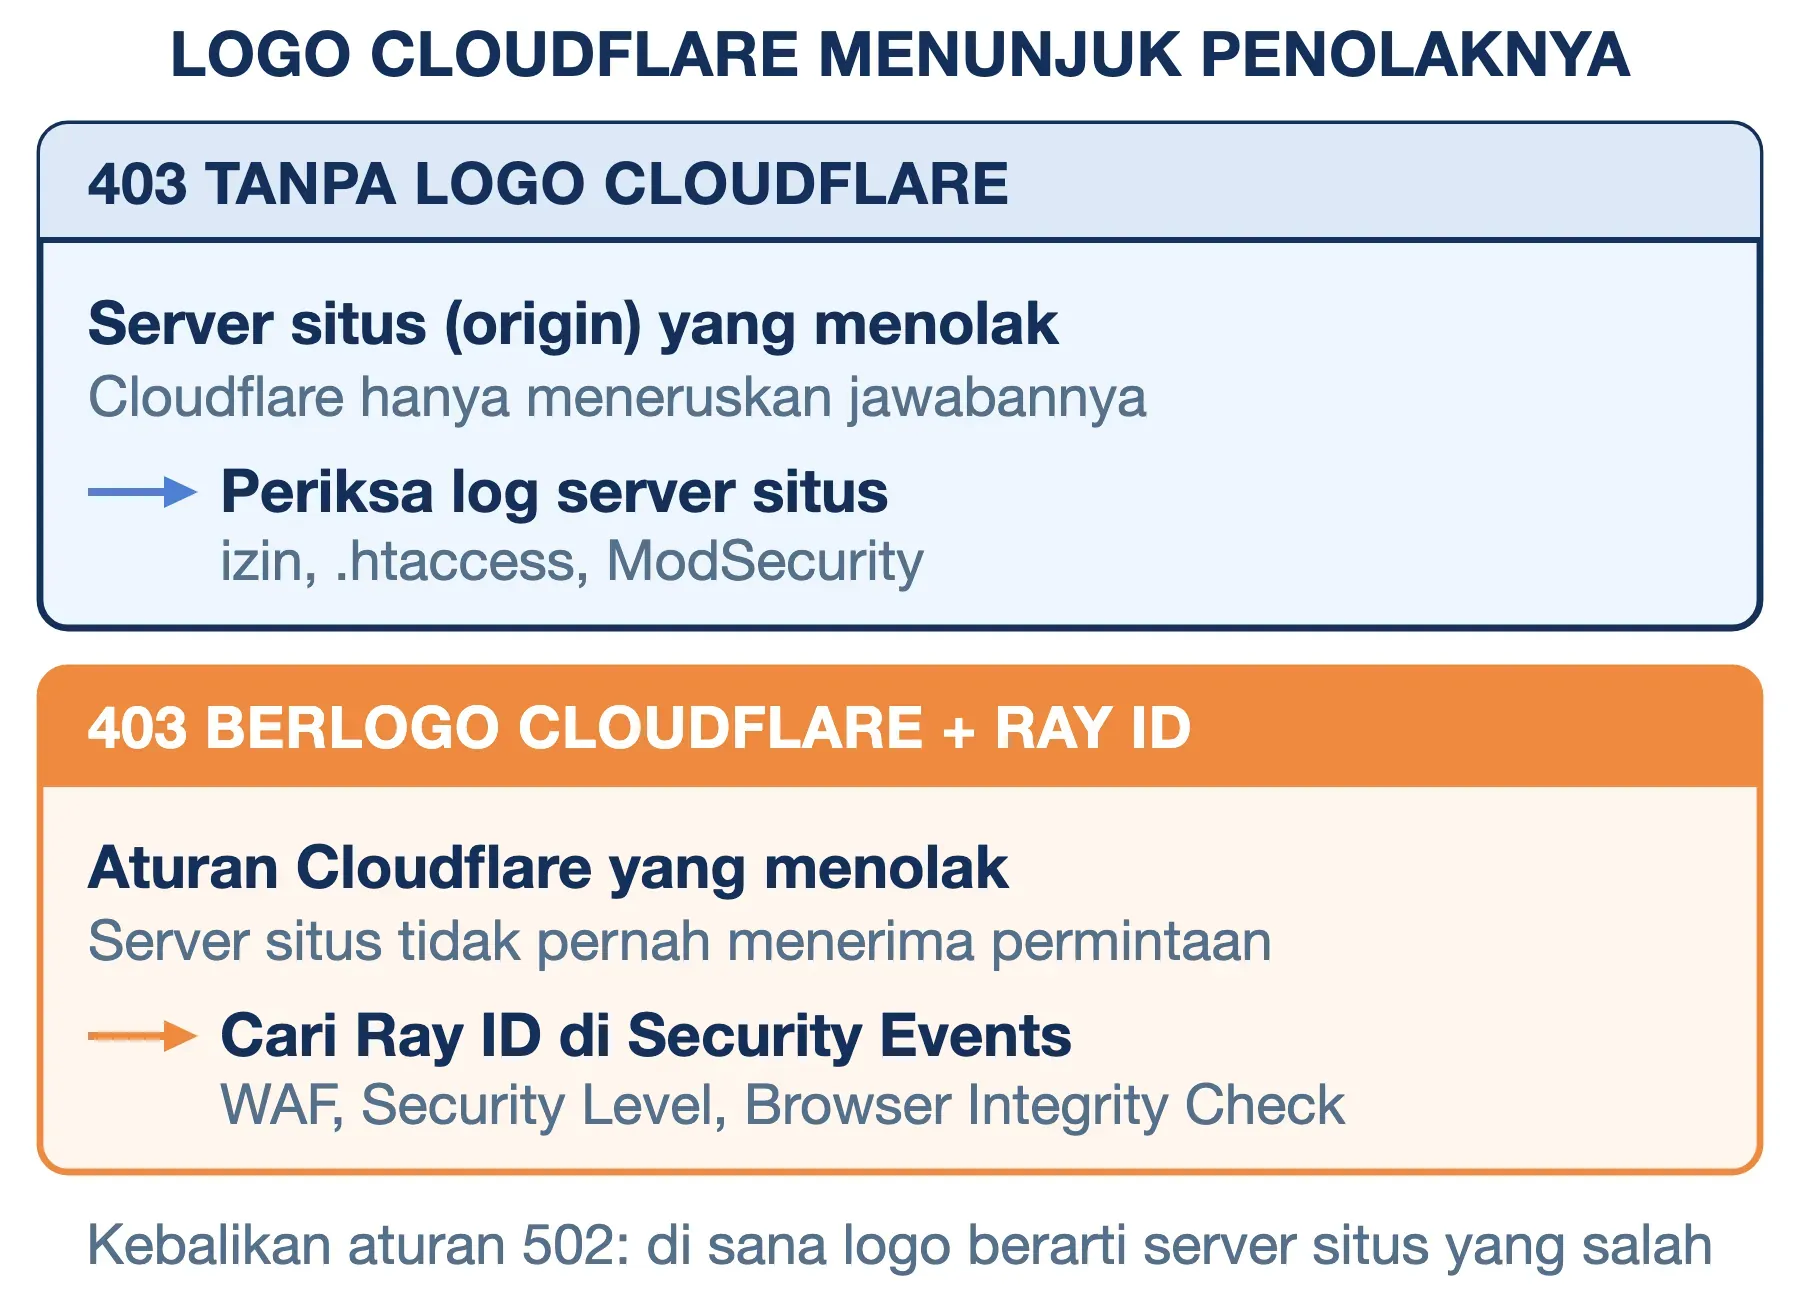
Halaman blokir Cloudflare selalu memuat Ray ID, yaitu kode unik untuk satu permintaan. Pemilik situs bisa memasukkan kode itu di menu Security Events pada dasbor Cloudflare. Hasilnya menunjukkan nama aturan yang memblokir, lengkap dengan bagian permintaan yang cocok dengan aturan tersebut.
Bagi developer yang memanggil API di belakang CDN Cloudflare, ada satu penanda lagi. Halaman tantangan Cloudflare selalu membawa header cf-mitigated: challenge dan bertipe text/html. Aplikasi bisa memeriksa header ini untuk membedakan tantangan keamanan dari 403 yang dikirim aplikasi sendiri.
Cara Mengatasi 403 Forbidden di Chrome dan HP
Pengunjung tidak bisa mengubah aturan server. Yang bisa Anda ubah hanya permintaan yang Anda kirim. Karena itu langkahnya berupa mengganti satu unsur permintaan dalam satu waktu, mulai dari yang paling mungkin.
- Periksa alamatnya: Alamat yang berakhir dengan garis miring, misalnya
contoh.com/gambar/, meminta isi sebuah folder. Banyak server sengaja menolak menampilkan daftar isi folder, sehingga hasilnya 403. Kembali ke halaman utama, lalu buka halaman yang Anda cari lewat menunya. - Buka di jendela penyamaran (incognito): Jendela ini berangkat tanpa cookie dan sesi login lama. Kalau halaman terbuka normal di sana, penyebabnya sesi atau cookie yang basi di jendela biasa. Hapus cookie untuk situs itu saja, tidak perlu seluruh riwayat browser.
- Matikan VPN atau proxy: Banyak situs memblokir rentang IP milik penyedia VPN dan pusat data, karena dari sana pula banyak bot berasal. Layanan perbankan dan pemerintahan juga sering membatasi akses dari luar negeri.
- Ganti jaringan: IP publik di Wi-Fi kantor, kampus, atau kafe dipakai bersama banyak orang. Kalau satu pengguna memicu blokir, semua pengguna di jaringan itu ikut kena. Di HP, pindah dari Wi-Fi ke data seluler adalah uji tercepat karena IP Anda berganti tanpa mengubah apa pun di browser.
- Pastikan akun Anda memang berhak: Halaman admin, dokumen yang dibagikan terbatas, dan fitur berbayar menolak akun yang tidak punya hak. Keluar, lalu masuk lagi dengan akun yang benar.
Contoh nyata datang dari DJP Online pada 31 Maret 2023, hari terakhir pelaporan SPT Tahunan orang pribadi. Sejumlah wajib pajak menerima error 403 saat masuk. Menurut DDTC News, Kring Pajak menyarankan dua langkah: membuka DJP Online di jendela incognito, lalu membuka tautan logout akun secara langsung bila masih gagal. Keduanya menyasar hal yang sama, yaitu sesi login lama yang masih tersimpan di browser.
Kalau kelima langkah di atas tidak mengubah apa pun, berhentilah mencoba. Permintaan yang diulang tanpa perubahan akan ditolak dengan cara yang sama. Di situs yang membatasi jumlah permintaan, menekan tombol muat ulang berkali-kali bahkan bisa memperpanjang blokir.
Langkah terakhir adalah menghubungi pengelola situs. Sertakan waktu kejadian, alamat halaman, dan Ray ID bila halamannya berlogo Cloudflare.
Penyebab Error 403 di Website Anda Sendiri
Bila Anda pemilik situs dan halaman 403 tidak berlogo Cloudflare, keputusan diambil di server Anda. Lima penyebab berikut adalah yang paling umum di hosting cPanel maupun VPS.
Izin berkas dan folder, termasuk folder di atasnya
Web server membaca berkas atas nama satu pengguna sistem, misalnya nobody atau www-data. Untuk berkas, pengguna itu butuh izin baca. Untuk folder, ia butuh izin execute (bit x), yang pada folder berarti izin melewati folder tersebut untuk mencapai isinya. Nilai yang lazim adalah 644 untuk berkas dan 755 untuk folder, seperti dijelaskan di artikel chmod.
Detail yang sering terlewat adalah izin berlaku di sepanjang jalur. Berkas index.html bernilai 644 tetap menghasilkan 403 bila satu saja folder di atasnya tidak memberi bit x. Kami mengujinya pada Apache 2.4.67 dengan mengubah satu folder menjadi 644 tanpa menyentuh berkas di dalamnya. Server langsung membalas 403.
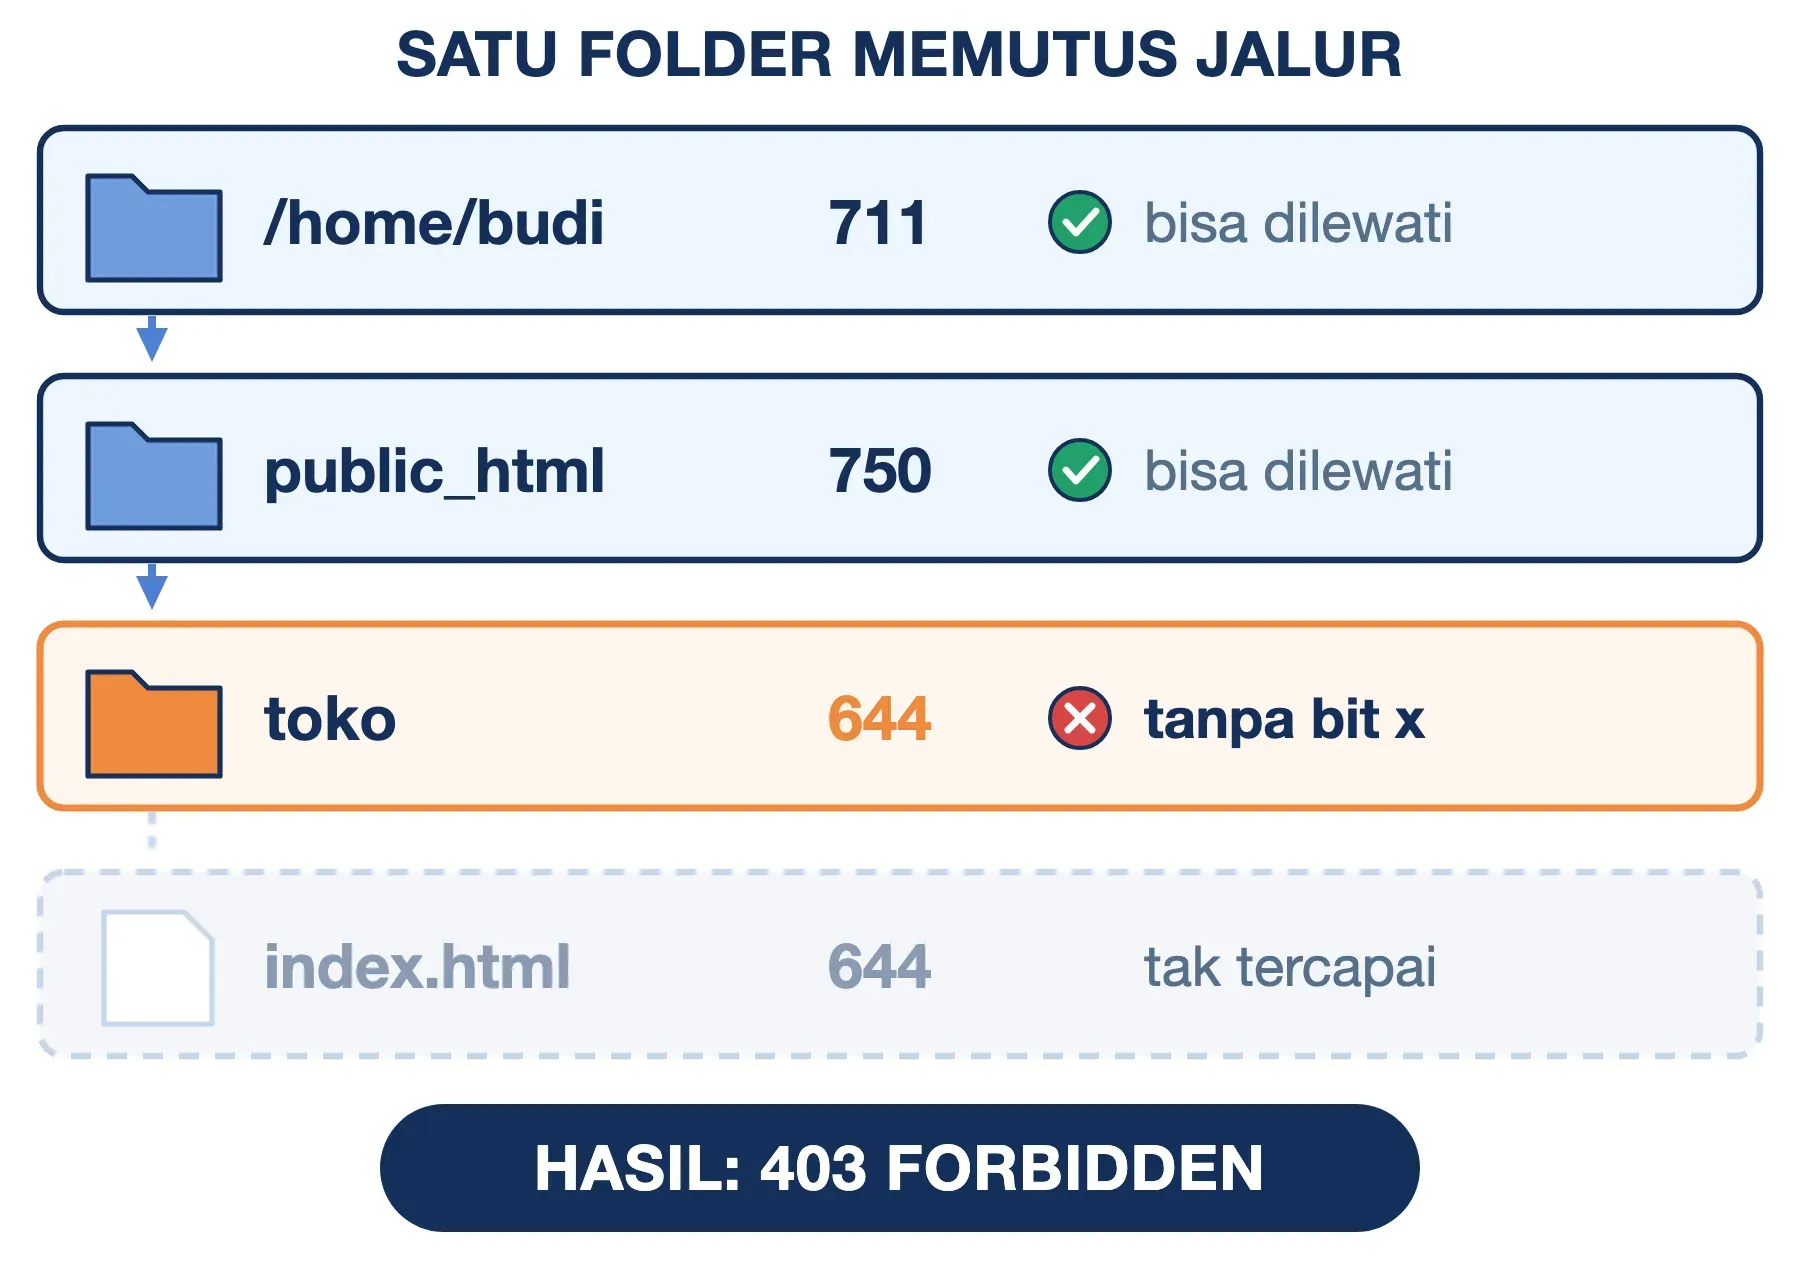
Sebaliknya, izin ketat tidak selalu berarti 403. Pada pengujian yang sama, berkas bernilai 600 tetap terbuka karena Apache berjalan atas nama pemilik berkas. Pada server yang membaca berkas atas nama pengguna lain, berkas yang sama langsung ditolak. Jadi angka izin yang aman bergantung pada atas nama siapa server Anda bekerja.
Folder tanpa berkas index
Ketika alamat menunjuk sebuah folder, server mencari berkas index seperti index.html atau index.php. Bila berkas itu tidak ada dan fitur daftar isi folder dimatikan, server membalas 403, bukan 404. Foldernya ada, hanya isinya yang tidak boleh ditampilkan.
Situasi ini sering terjadi pada situs yang baru dipasang. Misalnya berkas terunggah ke public_html/namasitus/ padahal seharusnya langsung ke public_html/. Peran berkas index dibahas lebih lengkap di artikel index.html.
Aturan akses di .htaccess atau konfigurasi Nginx
Web server bisa diperintah menolak permintaan tertentu secara eksplisit. Di Apache, perintahnya berupa Require all denied, Require ip yang membatasi alamat IP, atau aturan rewrite berbendera [F]. Di Nginx, perintahnya deny all; di dalam blok location.
Aturan seperti ini sering ditambahkan otomatis ke berkas .htaccess oleh plugin keamanan WordPress atau fitur hotlink protection. Aturan di .htaccess folder induk juga berlaku untuk semua subfolder di bawahnya.
WAF, ModSecurity, dan firewall hosting
WAF memeriksa isi setiap permintaan dan memblokir yang polanya mirip serangan. Pemicu yang umum adalah menyimpan artikel berisi potongan kode, mengirim formulir berisi kata kunci SQL, atau mengunggah berkas besar. Mekanismenya dibahas di artikel ModSecurity.
Selain itu, ada firewall yang bekerja di tingkat alamat IP. cPHulk, fail2ban, dan Imunify360 memblokir IP setelah beberapa kali gagal login. Blokir semacam ini bisa mengenai Anda sendiri setelah salah memasukkan password berulang kali.
Pemilik berkas tidak cocok
Setiap berkas di Linux punya pemilik. Berkas yang diunggah lewat SSH sebagai root, atau hasil ekstrak arsip oleh root, akan dimiliki root walaupun letaknya di folder akun Anda. Server yang berjalan atas nama akun Anda tidak bisa membacanya. LiteSpeed dan beberapa konfigurasi Apache bahkan sengaja menolak berkas yang pemiliknya berbeda dari pemilik situs.
Membaca Error Log: Kalimat yang Menandai 403
Halaman 403 sengaja tidak memberi alasan kepada pengunjung. Alasannya ditulis ke error log. Di cPanel, entri terbaru bisa dilihat di menu Errors. Di VPS, lokasinya biasanya /var/log/nginx/error.log, /var/log/apache2/error.log (Debian dan Ubuntu), atau /var/log/httpd/error_log (AlmaLinux dan Rocky Linux).
Cara paling cepat adalah memantau log sambil membuka halaman yang bermasalah. Jalankan perintah berikut, lalu muat ulang halaman 403 di browser:
sudo tail -f /var/log/nginx/error.logBaris baru yang muncul tepat saat halaman dimuat adalah alasan penolakannya. Cocokkan dengan dua tabel berikut.
Nginx
| Kalimat di log | Artinya | Tindakan |
|---|---|---|
directory index of "…" is forbidden | Folder tanpa berkas index | Unggah berkas index |
"…" is forbidden (13: Permission denied) | Index ada, tetapi tak terbaca | Perbaiki izin jalurnya |
open() "…" failed (13: Permission denied) | Berkas atau folder tak terbaca | Periksa izin dan pemilik |
access forbidden by rule | Ditolak direktif deny | Periksa blok location |
Apache
| Kalimat di log | Artinya | Tindakan |
|---|---|---|
AH01630: client denied by server configuration | Ditolak Require | Periksa .htaccess |
AH01276: Cannot serve directory … | Folder tanpa berkas index | Unggah berkas index |
AH00035: … search permissions are missing … | Bit x hilang di folder jalur | Beri 755 pada folder |
AH00529: … '…' is executable | Sama, saat .htaccess aktif | Beri 755 pada folder itu |
AH00132: file permissions deny server access | Berkasnya tak terbaca | Beri 644 pada berkas |
Pada server yang memakai ModSecurity, baris ModSecurity: Access denied with code 403 berarti permintaan diblokir aturan WAF. Catat nomor id aturannya, lalu minta pengecualian untuk aturan itu.
Kalimat Nginx diambil dari kode sumber Nginx. Lima baris Apache dari AH01630 sampai AH00132 kami reproduksi langsung pada Apache 2.4.67.
Ada satu perbedaan yang perlu diperhatikan pada masalah izin folder di Apache. Bila .htaccess aktif, seperti di hampir semua hosting cPanel, log mencatat AH00529. Bila .htaccess dimatikan, log mencatat AH00035. Penyebab dan perbaikannya sama.
Cara Mengatasi Error 403 Forbidden di Server
Kerjakan satu langkah, lalu uji ulang. Mengubah banyak hal sekaligus membuat Anda tidak tahu perubahan mana yang memperbaiki masalah.
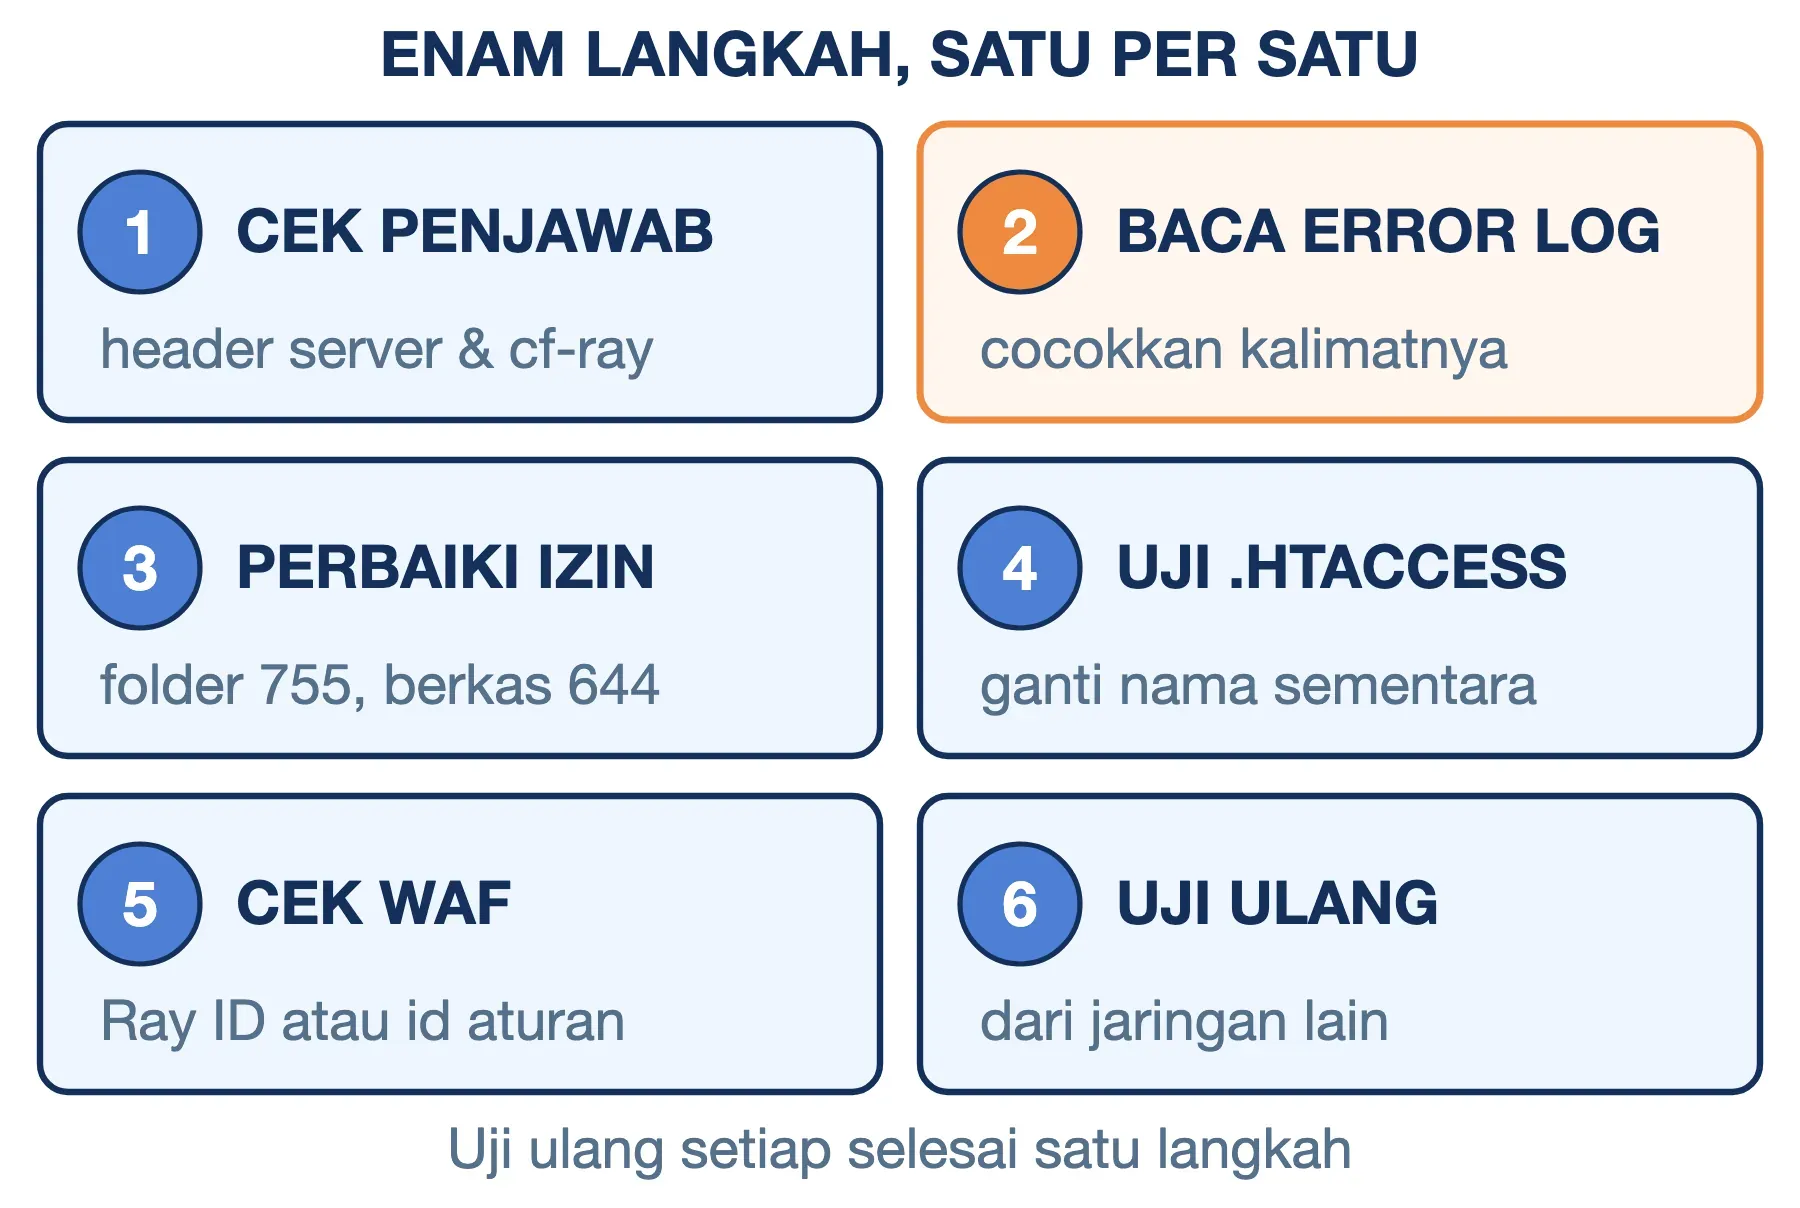
Langkah #1: Pastikan siapa yang menjawab
Periksa header jawaban dengan curl. Perintah ini mengirim permintaan tanpa cookie browser, sehingga hasilnya tidak dipengaruhi sesi login Anda:
curl -sI https://contoh.com/halaman-bermasalah/Perhatikan baris server dan cf-ray. Bila tertulis server: cloudflare dan ada cf-ray, permintaan melewati Cloudflare. Selanjutnya, tentukan dari tampilan halamannya apakah Cloudflare yang menolak atau server asal.
Untuk menguji server asal secara langsung tanpa melewati Cloudflare, arahkan domain ke IP server dengan opsi --resolve. Ganti IP_SERVER dengan alamat IP hosting Anda:
curl -sI --resolve contoh.com:443:IP_SERVER \
  https://contoh.com/halaman-bermasalah/
Kalau hasilnya 200, server asal sehat dan penolakan terjadi di Cloudflare. Kalau tetap 403, lanjutkan ke langkah berikutnya.
Langkah #2: Cocokkan baris error log
Buka error log dan cari baris yang waktunya sama dengan permintaan tadi. Di VPS dengan Apache, perintah berikut menyaring baris yang berkaitan dengan 403:
sudo grep -e forbidden -e AH01630 -e AH01276 \
  -e AH00035 -e AH00529 -e AH00132 \
  -e ModSecurity /var/log/apache2/error.log \
  | tail -20
Isi baris itu menentukan langkah mana yang perlu Anda kerjakan berikutnya.
Langkah #3: Periksa izin sepanjang jalur
Di server Linux, perintah namei -l menampilkan izin dan pemilik setiap folder dari akar sampai berkas yang dituju. Cari folder yang tidak memberi bit x untuk pengguna server:
namei -l /home/budi/public_html/index.htmlBila izinnya berantakan, set ulang seluruh isi folder website ke nilai standar. Opsi -mindepth 1 membuat folder public_html sendiri tidak ikut diubah. Ini penting karena di cPanel folder tersebut memakai izin 750 dengan grup nobody:
find ~/public_html -mindepth 1 -type d \
  -exec chmod 755 {} \;
find ~/public_html -type f -exec chmod 644 {} \;
Perintah kedua ikut mengubah berkas yang sengaja dibuat lebih ketat, misalnya wp-config.php. Kembalikan izin berkas seperti itu setelahnya bila hosting Anda menjalankan PHP atas nama akun Anda. Tanpa akses SSH, perubahan izin bisa dilakukan lewat File Manager seperti di panduan mengubah file permission.
Langkah #4: Uji .htaccess dengan mengganti nama sementara
Ganti nama berkas .htaccess di folder website, lalu muat ulang halaman:
mv ~/public_html/.htaccess \
  ~/public_html/.htaccess-cek
Bila halaman kembali normal, penyebabnya ada di dalam berkas tersebut. Kembalikan namanya, lalu nonaktifkan aturannya satu per satu sampai 403 hilang. Selama berkas itu tidak aktif, permalink WordPress akan rusak sementara, jadi kerjakan langkah ini di jam sepi.
Langkah #5: Periksa WAF dan firewall
Untuk blokir Cloudflare, cari Ray ID di Security Events, lalu ubah atau beri pengecualian pada aturan yang tertera. Untuk ModSecurity, catat nomor id aturan dari log.
Minta penyedia hosting memberi pengecualian untuk aturan itu di alamat yang terdampak saja. Mematikan ModSecurity untuk seluruh situs memang menghilangkan 403, tetapi juga menghilangkan perlindungannya. Bila penyebabnya IP Anda yang terblokir firewall, minta hosting membuka blokir lalu memasukkan IP itu ke daftar izin.
Langkah #6: Uji ulang dari jaringan lain
Firewall kadang mengecualikan IP kantor Anda, sehingga situs terlihat normal dari meja Anda tetapi tetap 403 bagi pengunjung. Uji ulang dari data seluler atau dengan curl di Langkah #1.
Dampak 403 pada Google dan Hal yang Perlu Anda Pertimbangkan
403 sering dipasang dengan niat baik, misalnya untuk menutup area admin atau menahan bot. Namun setiap aturan penolakan punya konsekuensi.
- Halaman 403 dikeluarkan dari indeks Google: Google memperlakukan semua kode 4xx, kecuali 429, sebagai tanda konten tidak ada. Halaman yang sudah terindeks akan dikeluarkan bila terus membalas 403. Aturan WAF yang keliru selama beberapa hari bisa menghapus halaman penting dari hasil pencarian.
- Blokir negara bisa ikut menolak Googlebot: Alamat IP bawaan Googlebot berbasis di Amerika Serikat, walaupun Google juga merayapi dari negara lain. Aturan "hanya izinkan Indonesia" di tingkat situs akan menolak Googlebot juga. Batasi blokir negara pada jalur sensitif seperti halaman login, bukan seluruh situs.
- 403 bukan alat untuk mengurangi kunjungan bot mesin pencari: Google secara eksplisit melarang pemakaian 401 dan 403 untuk membatasi kecepatan crawl. Untuk keperluan itu, Google menyarankan 500, 503, atau 429, dan hanya untuk beberapa jam sampai dua hari.
- 403 membocorkan keberadaan halaman: Untuk area yang benar-benar rahasia, 404 lebih aman karena tidak mengakui halamannya ada. Kelemahannya, admin yang sedang mencari masalah juga akan kebingungan membedakan halaman terlarang dari halaman yang hilang.
- Blokir VPN dan luar negeri menolak pengunjung sah: Warga Indonesia di luar negeri dan karyawan pengguna VPN kantor ikut tertolak. Ukur dulu berapa serangan yang benar-benar datang dari sumber itu sebelum memblokirnya.
Pertanyaan Seputar Error 403
403 itu kode error apa, dan apakah website-nya sedang rusak?
403 adalah kode status HTTP yang berarti akses ditolak. Website-nya tidak rusak. Server bekerja normal dan sengaja menolak permintaan Anda karena aturan tertentu.
Bagaimana cara mengatasi error 403 dengan cepat?
Sebagai pengunjung, buka halaman di jendela incognito, matikan VPN, lalu coba dari jaringan lain. Sebagai pemilik situs, lihat dulu apakah halaman 403 berlogo Cloudflare, lalu baca baris terbaru di error log. Baris itu menunjuk satu dari lima penyebab: izin, berkas index, aturan akses, WAF, atau pemilik berkas.
Apakah error 403 berarti saya diblokir permanen?
Tidak selalu. Blokir karena aturan WAF atau karena terlalu banyak permintaan biasanya sementara. Fail2ban, misalnya, memakai masa blokir bawaan 10 menit. Blokir karena hak akun atau aturan IP tetap berlaku sampai pengelola situs mengubahnya.
Kenapa hanya halaman login atau wp-admin WordPress yang kena 403?
Halaman login adalah sasaran utama serangan tebak password, sehingga pengamanannya paling ketat. Hosting dan plugin keamanan sering membatasinya berdasarkan negara, jumlah percobaan, atau daftar IP. Untuk 403 Forbidden di WordPress, periksa juga plugin keamanan yang baru dipasang atau diperbarui, karena plugin seperti itu sering menulis aturan blokir ke .htaccess.
Apa arti "Request failed with status code 403" di aplikasi?
Pesan ini dikeluarkan pustaka HTTP seperti Axios saat server API membalas 403. Jaringan aplikasi Anda bekerja, tetapi token atau API key yang dipakai tidak punya hak untuk tindakan tersebut. Periksa cakupan izin token, pembatasan domain atau IP pada API key, dan peran akun yang dipakai.
Apakah error 403 bisa muncul karena website diretas?
Bisa. Malware kadang menulis aturan penolakan atau pengalihan ke .htaccess. Pemindai keamanan hosting juga bisa mengunci berkas yang terinfeksi dengan mencabut izin bacanya. Bila 403 muncul tiba-tiba tanpa ada perubahan dari Anda, periksa isi .htaccess dan riwayat perubahan berkas.
Kesimpulan
Error 403 adalah keputusan server untuk menolak, bukan tanda server rusak. Sebagai pengunjung, Anda cukup mengganti unsur permintaan: alamat, sesi, jaringan, atau akun. Bila semuanya gagal, laporkan ke pengelola situs.
Sebagai pemilik situs, urutannya selalu sama. Tentukan dulu siapa yang menolak dari tampilan halaman dan header, lalu baca satu baris di error log yang menyebutkan alasannya. Perbaikan tanpa membaca log hanya menebak, dan tebakan yang salah bisa membuka akses yang seharusnya tetap tertutup.
Semoga artikel ini membantu.
