Saat Anda mengetik alamat sebuah website, ada rangkaian proses yang berjalan tanpa terlihat. Browser bertanya ke DNS untuk mencari alamat IP server tujuan, lalu tersambung langsung ke server tersebut. Server mencatat IP address Anda, sementara penyedia internet mengetahui situs mana yang Anda datangi. Kedua pihak saling tahu lokasi, dan model inilah yang dipakai hampir seluruh web sehari-hari.
Ada bagian web yang sengaja dirancang dengan cara sebaliknya. Dark web adalah kumpulan situs yang hanya bisa dibuka lewat jaringan khusus seperti Tor. Lalu lintasnya dibungkus berlapis, sehingga pengunjung dan pemilik situs tidak perlu saling mengetahui lokasi. Namanya sering muncul di berita kebocoran data, padahal teknologinya lahir dari riset keamanan komunikasi.
Apa Itu Dark Web?
Dark web adalah bagian dari World Wide Web yang tidak bisa diakses dengan browser biasa dan tidak muncul di mesin pencari umum. Untuk membukanya, Anda membutuhkan perangkat lunak yang tersambung ke jaringan anonim, dan yang paling populer adalah Tor dengan alamat situs berakhiran .onion. Dalam bahasa Indonesia, dark web kadang disebut web gelap atau situs gelap, sedangkan ejaan "darkweb" merujuk hal yang sama.
Istilah ini sering tertukar dengan darknet. Darknet adalah jaringannya, yaitu infrastruktur yang membuat lalu lintas tersamar, seperti Tor, I2P, dan Freenet. Dark web adalah isinya, yaitu situs dan layanan yang berjalan di atas jaringan tersebut. Hubungannya serupa internet dan web: internet adalah jalannya, web adalah toko-toko di pinggir jalan itu.
Satu hal yang perlu dipegang sejak awal: dark web adalah sebuah tempat, bukan sebuah perbuatan. Di dalamnya ada pasar narkoba, tetapi juga ada versi resmi situs berita internasional. Legal atau tidaknya sesuatu ditentukan oleh apa yang dilakukan di sana, sama seperti di web biasa.
Siapa Pembuat Dark Web?
Dark web tidak punya satu pencipta, dan awalnya justru tidak ditujukan untuk kejahatan. Fondasinya adalah onion routing (perutean berlapis), yang dikembangkan di U.S. Naval Research Laboratory pada pertengahan 1990-an. Tiga penelitinya, David Goldschlag, Michael Reed, dan Paul Syverson, ingin melindungi komunikasi pemerintah Amerika Serikat dari pengintaian lewat jaringan publik.
Masalahnya, jaringan anonim yang hanya dipakai satu instansi mudah ditebak pemiliknya. Karena itu, teknologi ini dibuka untuk umum agar penggunanya beragam. Urutan perkembangannya:
- 1999–2000: Ian Clarke merilis desain dan perangkat lunak Freenet, jaringan berbagi berkas secara anonim.
- Oktober 2002: Jaringan Tor (The Onion Router) mulai berjalan dan kodenya dirilis dengan lisensi terbuka.
- November 2003: I2P versi 0.2 dirilis sebagai jaringan anonim alternatif.
- 2006: The Tor Project berdiri sebagai organisasi nirlaba yang mengelola pengembangan Tor.
- 2008: Pengembangan Tor Browser dimulai, sehingga Tor bisa dipakai tanpa konfigurasi teknis.
Kelompok kriminal datang belakangan, setelah melihat bahwa jaringan ini menyulitkan pelacakan.
Cara Kerja Dark Web: Relay Berlapis dan Alamat .onion
Ada dua mekanisme Tor yang bekerja bersamaan: sirkuit relay yang menyamarkan asal koneksi, dan onion service yang menyamarkan lokasi server.
Tiga Relay, Tiga Lapis Enkripsi
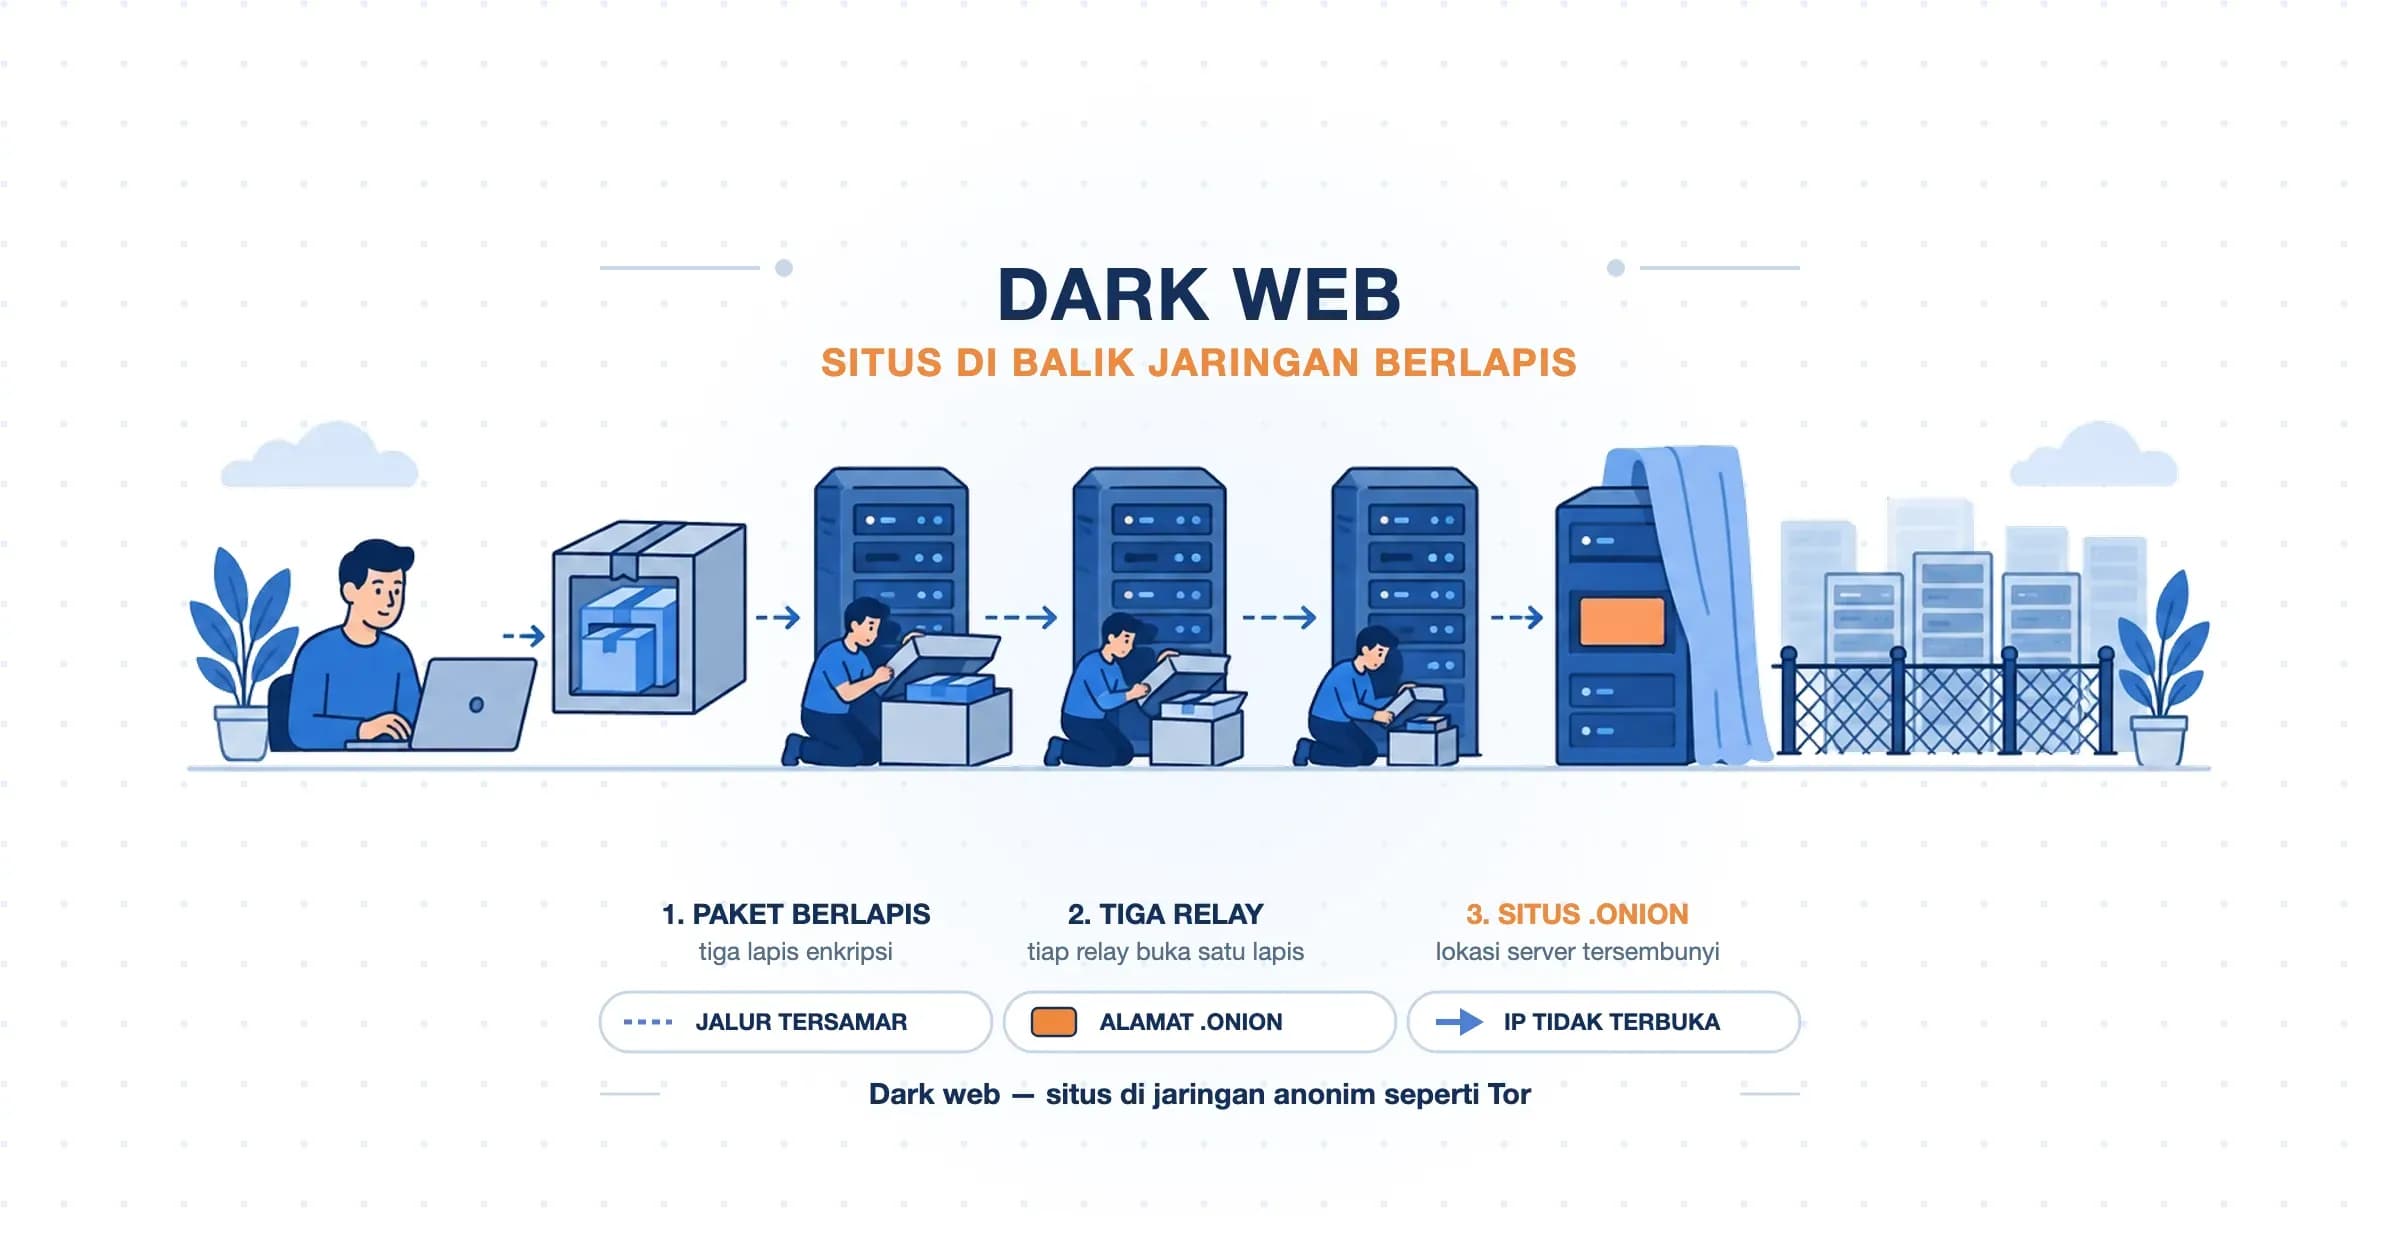
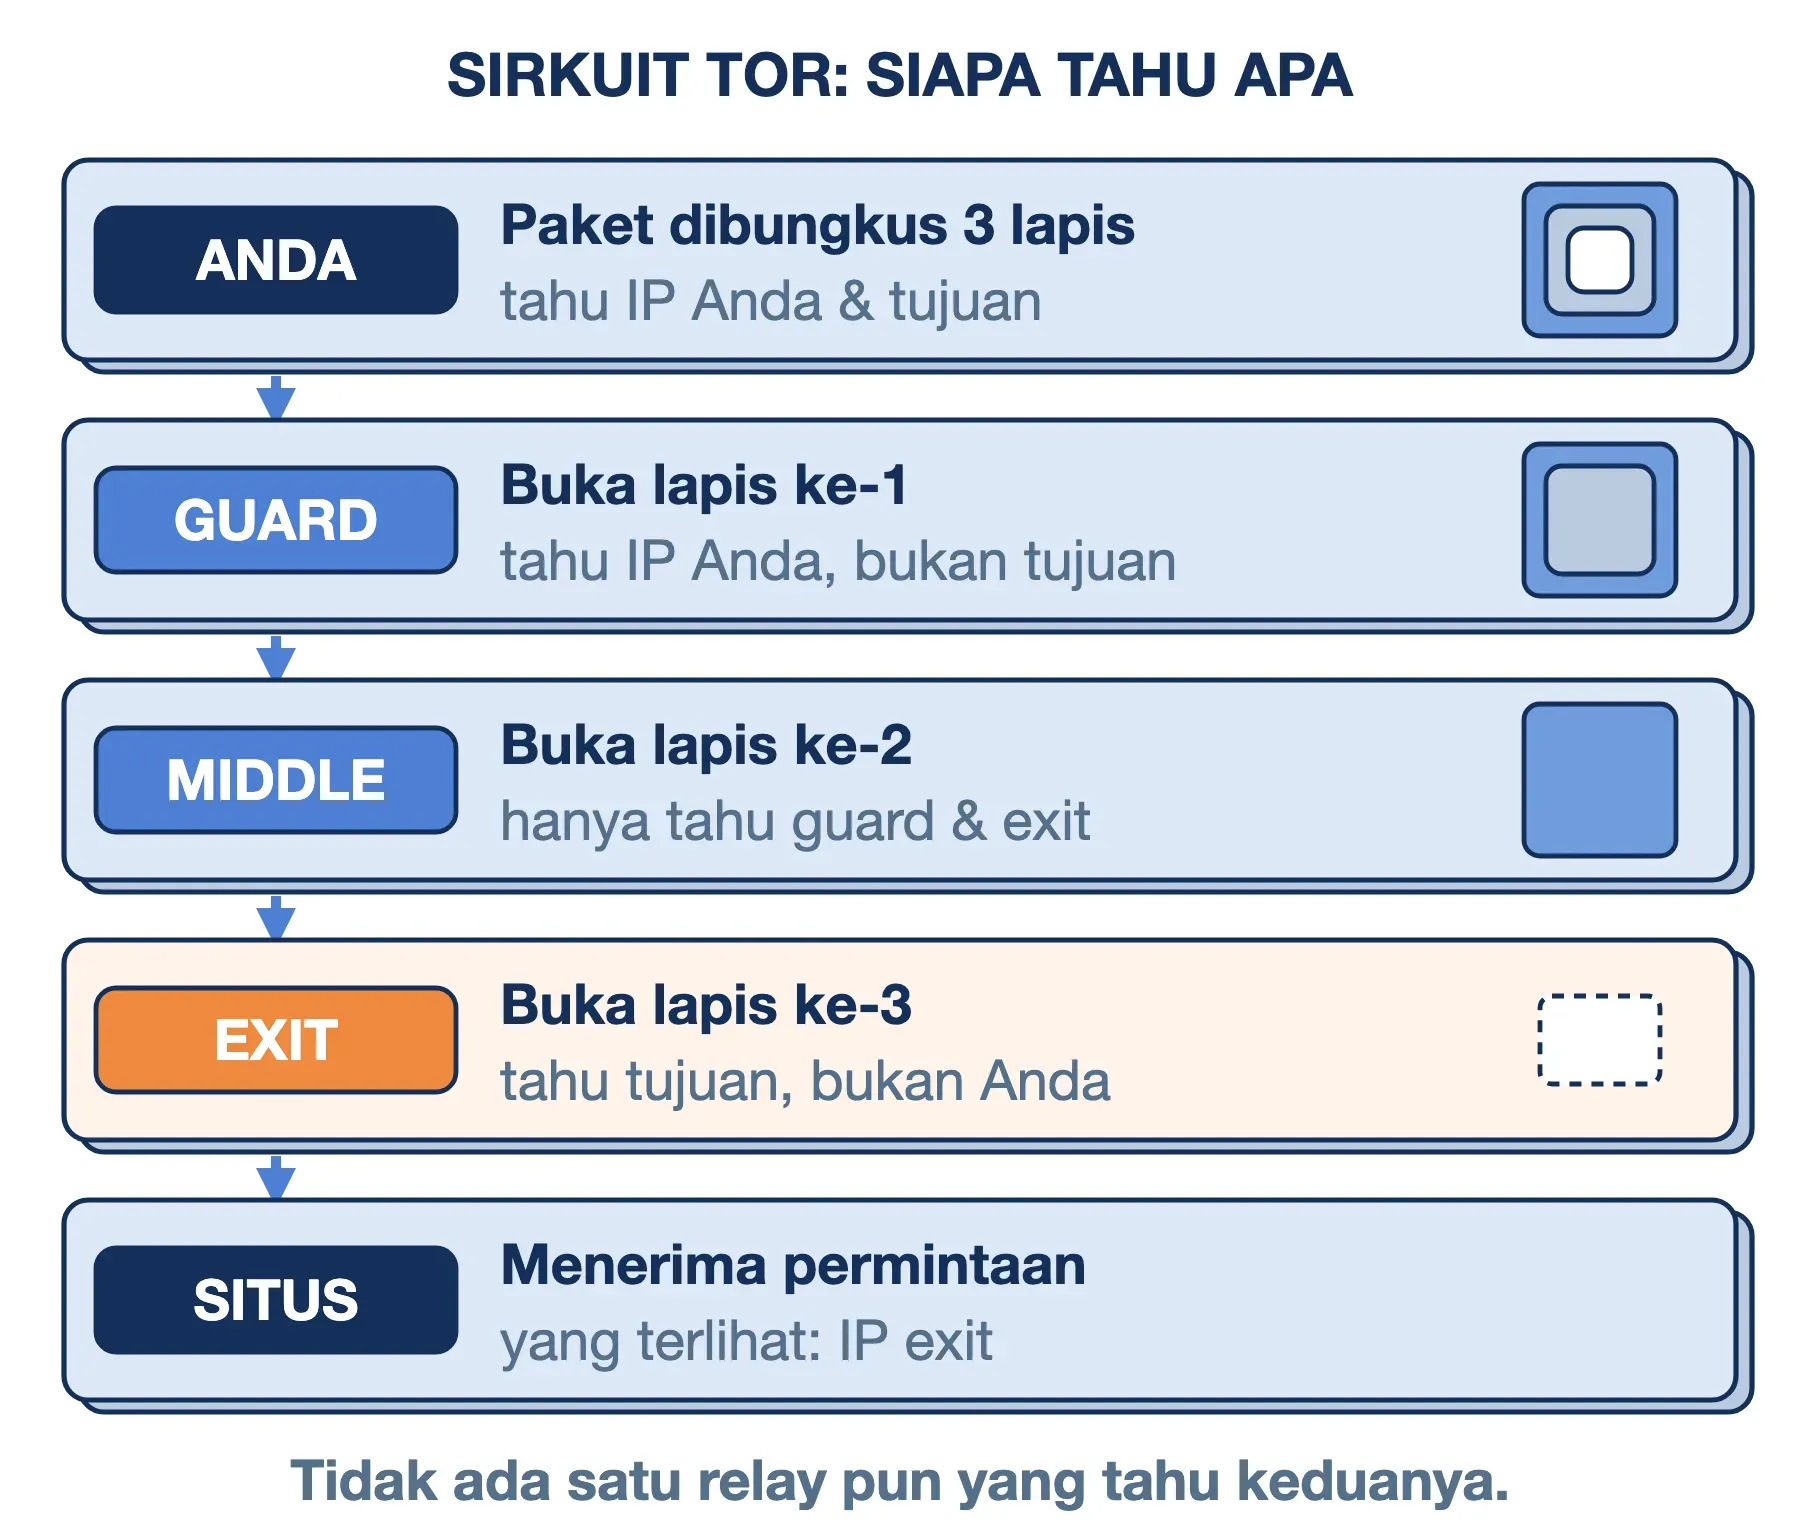
Di Tor, data tidak dikirim langsung ke tujuan. Data dilewatkan melalui tiga relay, yaitu komputer sukarelawan yang meneruskan lalu lintas. Relay pertama disebut guard, relay kedua middle, dan relay ketiga exit. Sebelum berangkat, data dibungkus dengan tiga lapis enkripsi, satu lapis untuk setiap relay.
Bayangkan sebuah paket yang dibungkus tiga kotak bersegel. Kotak terluar hanya bisa dibuka kurir pertama, dan di dalamnya tertulis alamat kurir kedua saja. Kurir kedua membuka kotak berikutnya dan menemukan alamat kurir ketiga. Kurir ketiga membuka kotak terakhir lalu mengantarkan isinya ke tujuan.
Hasilnya, tidak ada satu relay pun yang mengetahui gambaran utuhnya. Relay guard tahu siapa Anda, tetapi tidak tahu tujuan Anda. Relay exit tahu tujuan Anda, tetapi tidak tahu siapa Anda. Relay middle tidak tahu keduanya.
Onion Service: Enam Relay Tanpa Pintu Keluar
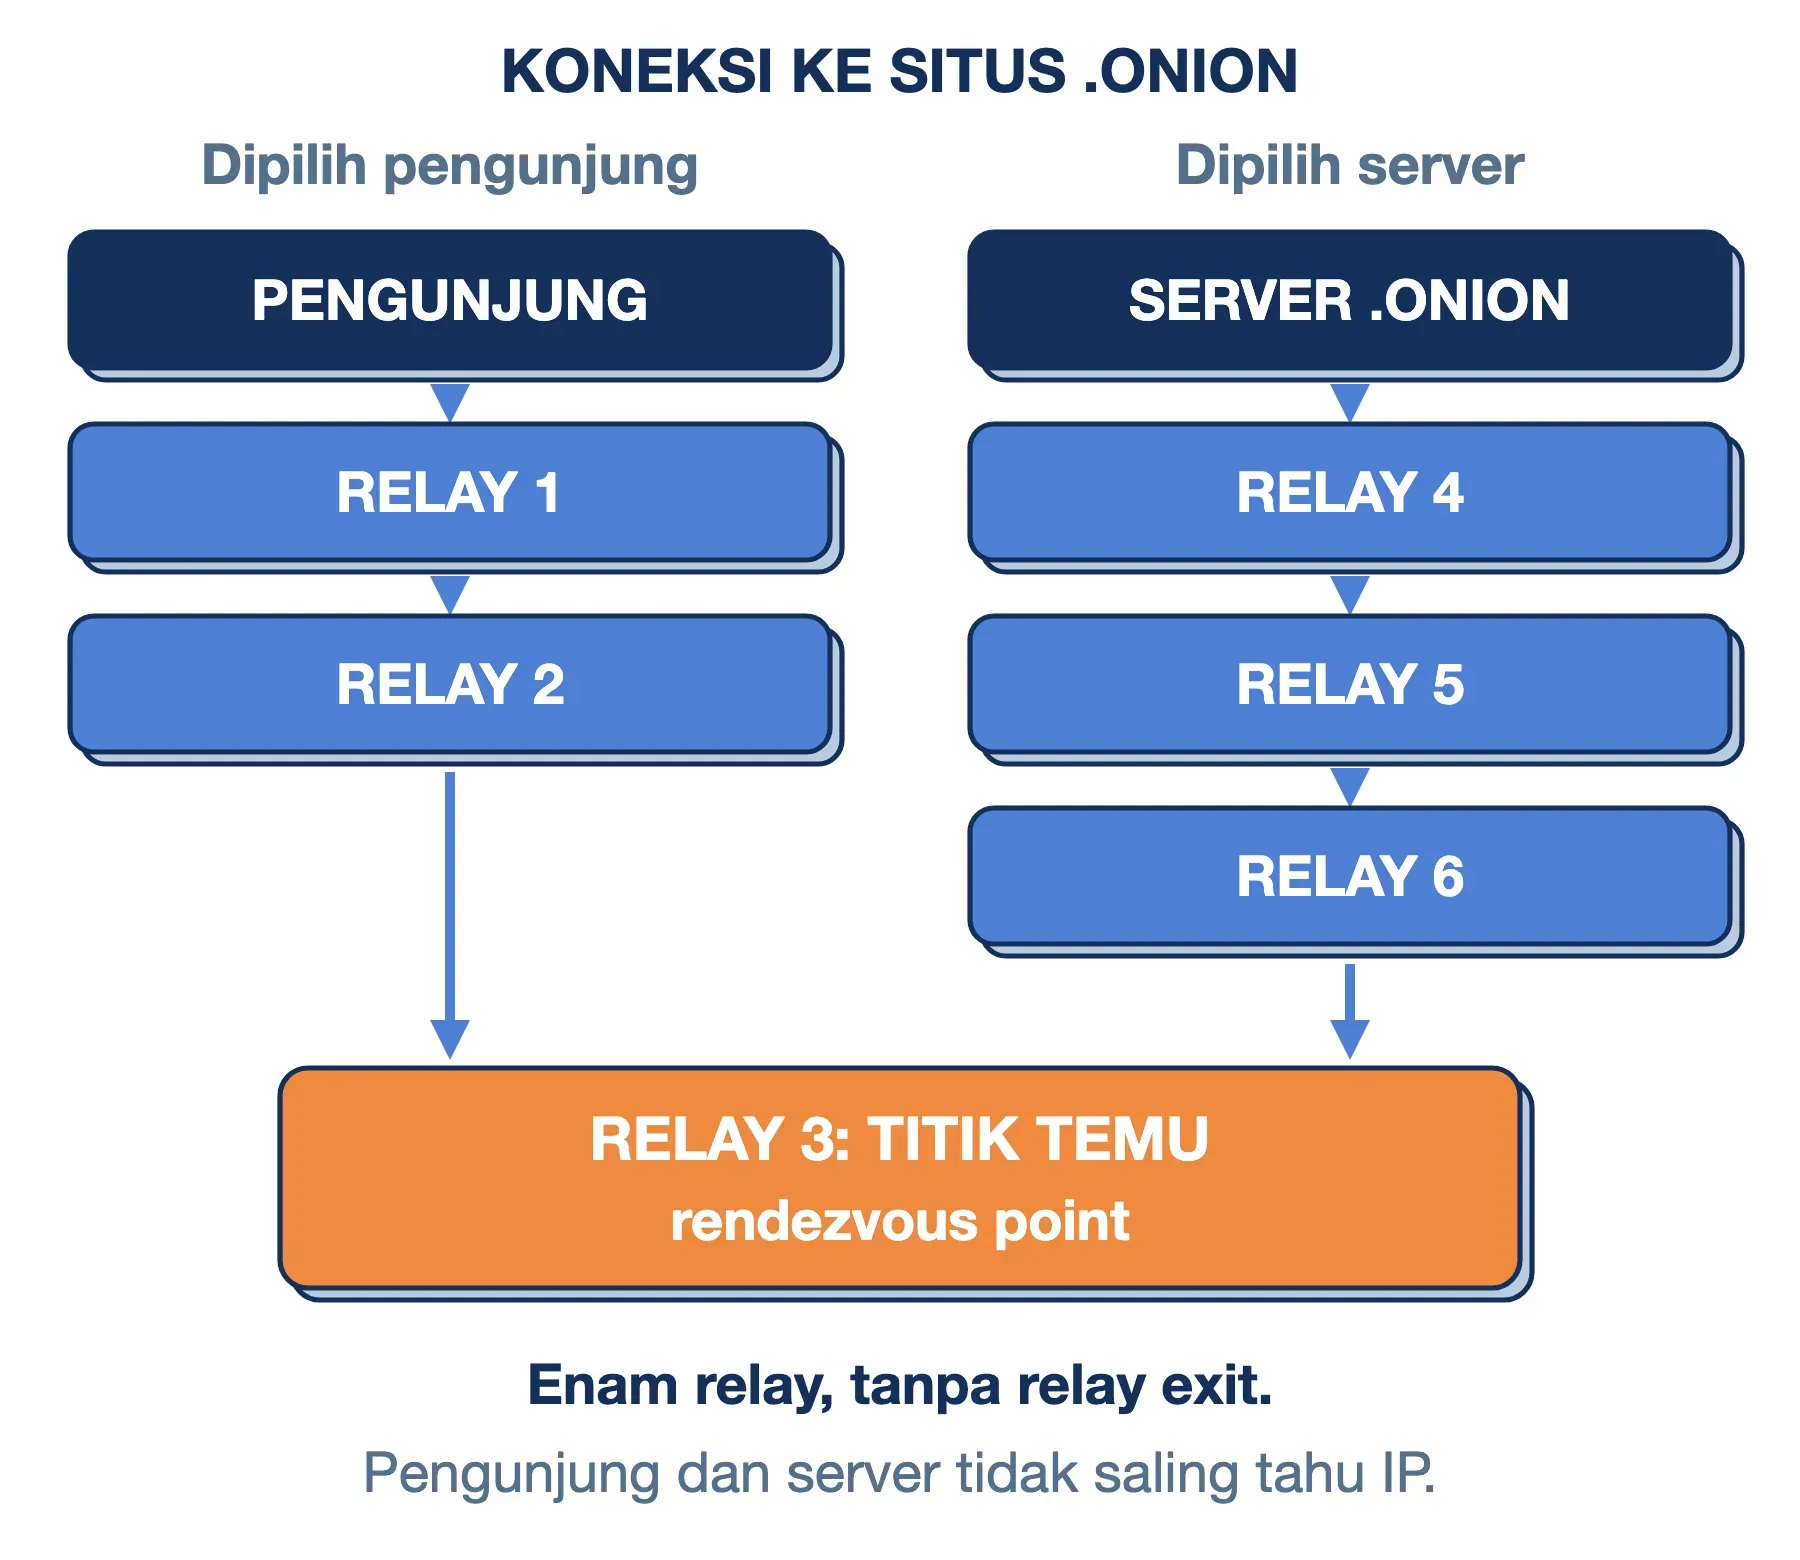
Sirkuit tiga relay menyembunyikan pengunjung, tetapi server tujuan tetap berada di internet terbuka. Situs .onion bekerja selangkah lebih jauh dengan menyembunyikan server juga. Inilah yang disebut onion service, dulu dikenal sebagai hidden service.
Cara kerjanya berlangsung dalam beberapa tahap:
- Server memilih titik perkenalan: Onion service membangun sirkuit ke tiga relay yang berperan sebagai introduction point, lalu mengumumkan daftar titik itu ke direktori Tor.
- Pengunjung memilih titik temu: Browser pengunjung memilih satu relay sebagai rendezvous point dan menitipkan kode rahasia sekali pakai di sana.
- Pesan dikirim lewat titik perkenalan: Pengunjung memberi tahu server, melalui introduction point, di mana titik temu berada.
- Kedua pihak bertemu di tengah: Server membangun sirkuitnya sendiri ke rendezvous point. Koneksi akhirnya melewati enam relay, tiga dipilih pengunjung dan tiga dipilih server.
Karena pertemuan terjadi di dalam jaringan Tor, koneksi ke onion service tidak memakai relay exit. Lalu lintasnya tidak pernah keluar ke internet biasa. Alamat IP server pun tidak pernah terlihat oleh pengunjung.
Kenapa Alamat .onion Bukan Domain Biasa
Sekilas, .onion terlihat seperti ekstensi domain semacam .com atau .id. Kenyataannya, alamat ini tidak dibeli di registrar, tidak tercatat di sistem domain mana pun, dan tidak dicari lewat DNS. Browser biasa tidak tahu harus bertanya ke mana, sehingga alamat .onion gagal dibuka di Chrome atau Safari.
Alamat onion versi 3 terdiri dari 56 karakter acak, misalnya pola seperti abcd...xyz.onion. Deretan karakter itu bukan nama pilihan, melainkan public key (kunci publik) milik layanan tersebut. Konsepnya berasal dari kriptografi asimetris: hanya pemegang kunci privat pasangannya yang bisa menjalankan layanan di alamat itu. Pengunjung pun bisa memverifikasi bahwa mereka benar-benar terhubung ke pemilik alamat tersebut.
Akibatnya, alamat .onion sulit dihafal dan tidak bisa dipendekkan. Alamat versi 2 yang hanya 16 karakter sudah dinonaktifkan sejak Oktober 2021 karena kriptografinya dianggap lemah.
Perbedaan Deep Web, Dark Web, dan Surface Web
Tiga istilah ini sering digambarkan sebagai lapisan yang makin gelap. Gambaran itu kurang tepat, karena yang membedakannya adalah cara akses, bukan tingkat kejahatan. Surface web dan deep web dibuka dengan browser biasa, sedangkan dark web hanya bisa dibuka lewat perangkat lunak seperti Tor Browser.
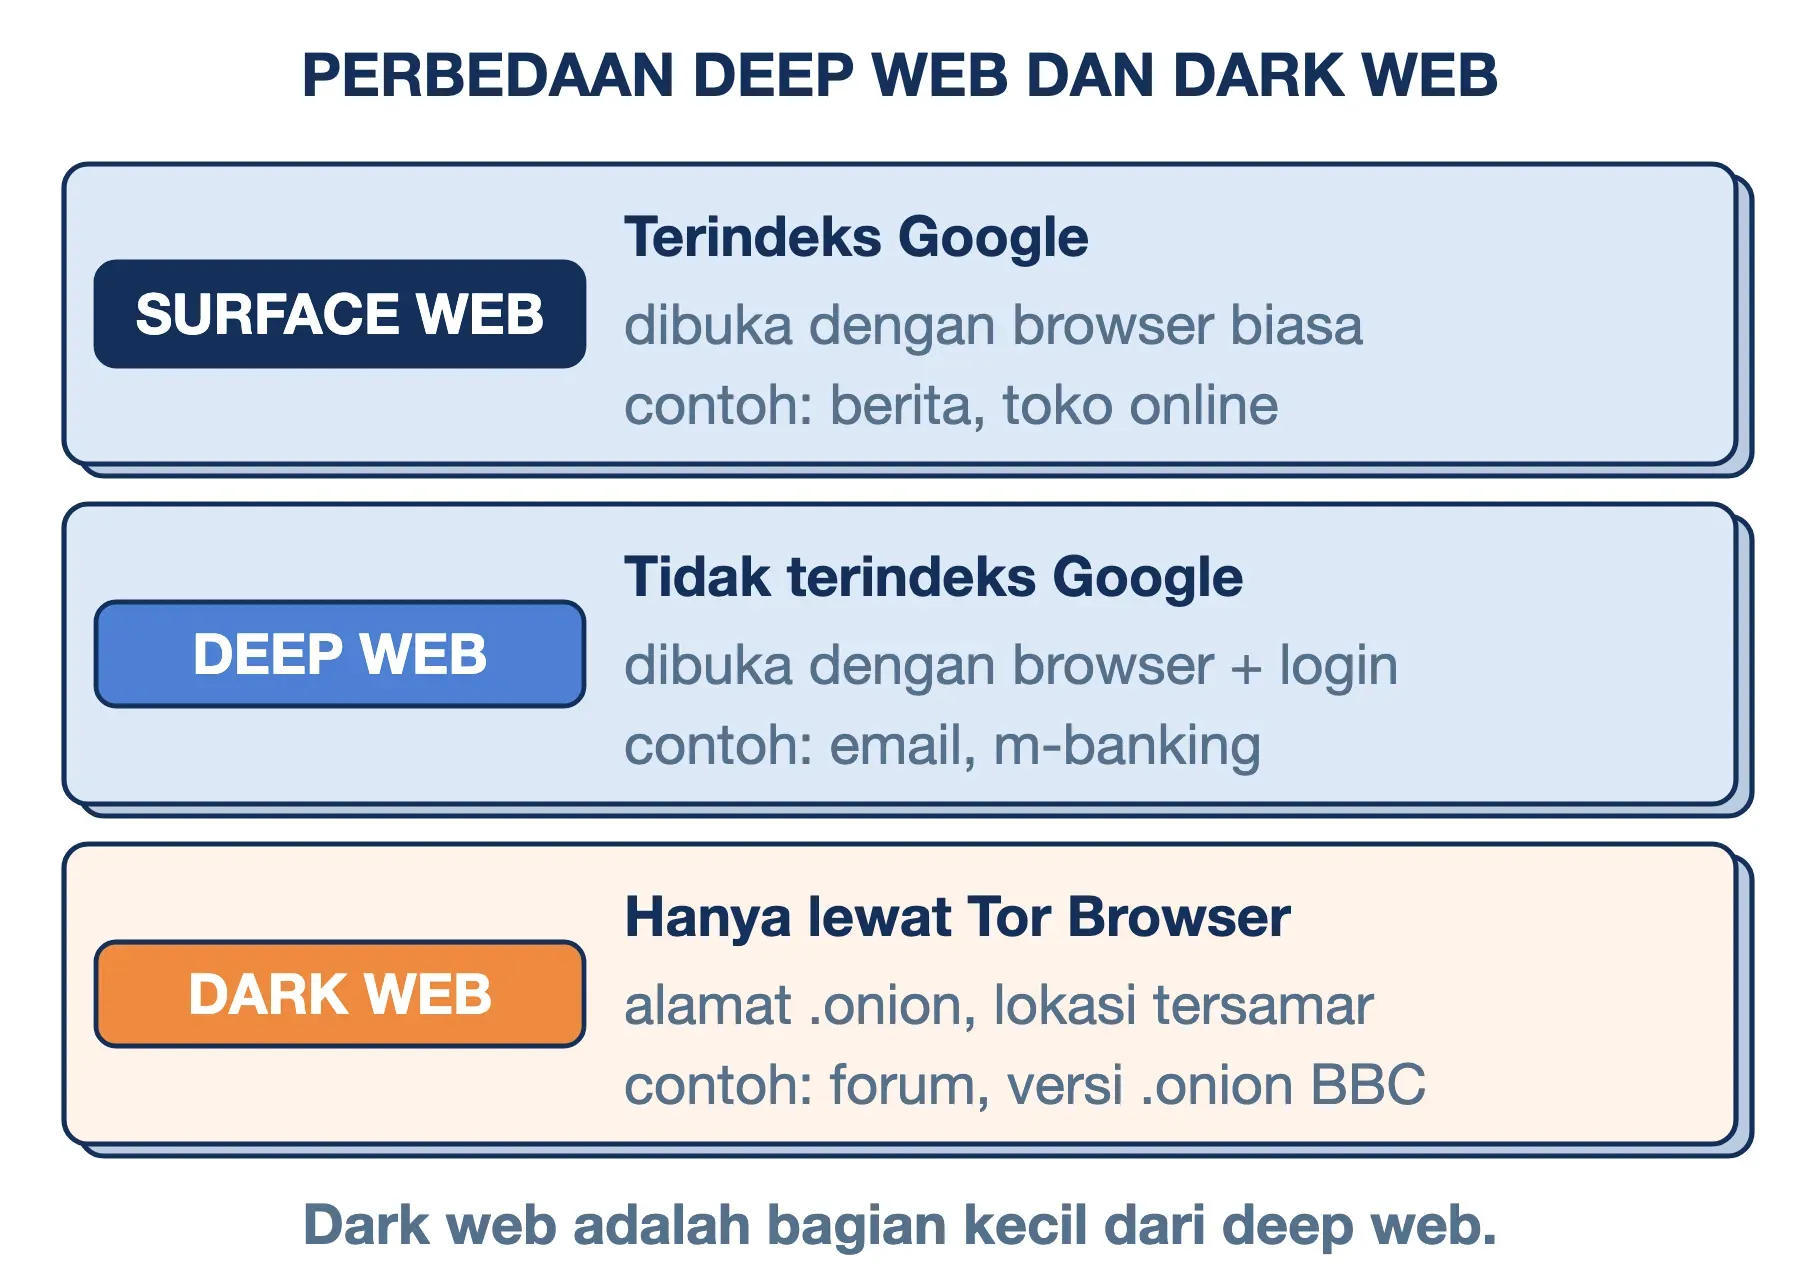
Surface web adalah bagian web yang bisa ditemukan mesin pencari. Deep web adalah semua halaman yang tidak diindeks mesin pencari, dan Anda memakainya setiap hari. Istilah yang juga ditulis "deepweb" ini mencakup kotak masuk email, riwayat transaksi bank, dan panel admin website yang tidak pernah muncul di Google. Alasannya bukan karena rahasia gelap, melainkan karena halaman itu terkunci login atau dibuat secara dinamis.
Jadi perbedaan deep web dan dark web cukup jelas. Deep web adalah wilayah yang tidak diindeks, tetapi tetap dibuka dengan browser biasa. Dark web adalah sebagian kecil dari wilayah itu, yang hanya bisa dicapai lewat jaringan anonim.
Angka "deep web mencakup 90–96% internet", yang sering digambarkan sebagai gunung es, tidak punya sumber pengukuran yang jelas. Klaim ini diturunkan dari studi BrightPlanet yang ditulis Michael Bergman pada 2000–2001, yang menyebut deep web sekitar 500 kali lebih besar dari surface web. Pada 2007, Bergman sendiri menulis bahwa metodenya kemungkinan melebih-lebihkan angka itu, dan ukuran sebenarnya tidak diketahui.
Seberapa Besar Dark Web Sebenarnya?
Ukuran yang lebih bisa dipegang datang dari statistik harian terbuka The Tor Project. Per pekan kedua Oktober 2026, angkanya kurang lebih seperti ini:
- Relay aktif: Sekitar 9.000 relay, ditambah sekitar 2.400 bridge (relay yang tidak diumumkan secara publik).
- Pengguna harian global: Sekitar 3,1–4 juta pengguna yang tersambung langsung.
- Pengguna harian dari Indonesia: Sekitar 35.000–54.000 pengguna yang tersambung langsung, belum termasuk pengguna lewat bridge.
- Alamat onion versi 3: Sekitar 677.000 alamat terlihat di direktori. Angka ini menghitung alamat, bukan situs aktif yang berisi konten.
- Porsi lalu lintas onion service: Sekitar 13 Gbit/s dari total sekitar 523 Gbit/s, atau kira-kira 2–3% lalu lintas Tor.
Pada 2015, The Tor Project mengukur porsi yang serupa, sekitar 3,4%. Artinya, sebagian besar pengguna Tor tidak membuka situs .onion, melainkan web biasa secara anonim, misalnya untuk menghindari sensor atau pelacakan iklan.
Isi Dark Web: Apa Saja yang Ada di Situs Dark Web?
Isi dark web lebih beragam daripada citranya di film, meski bagian yang paling ramai memang aktivitas yang tidak bisa berjalan terbuka.
Pasar Gelap Online dan Forum
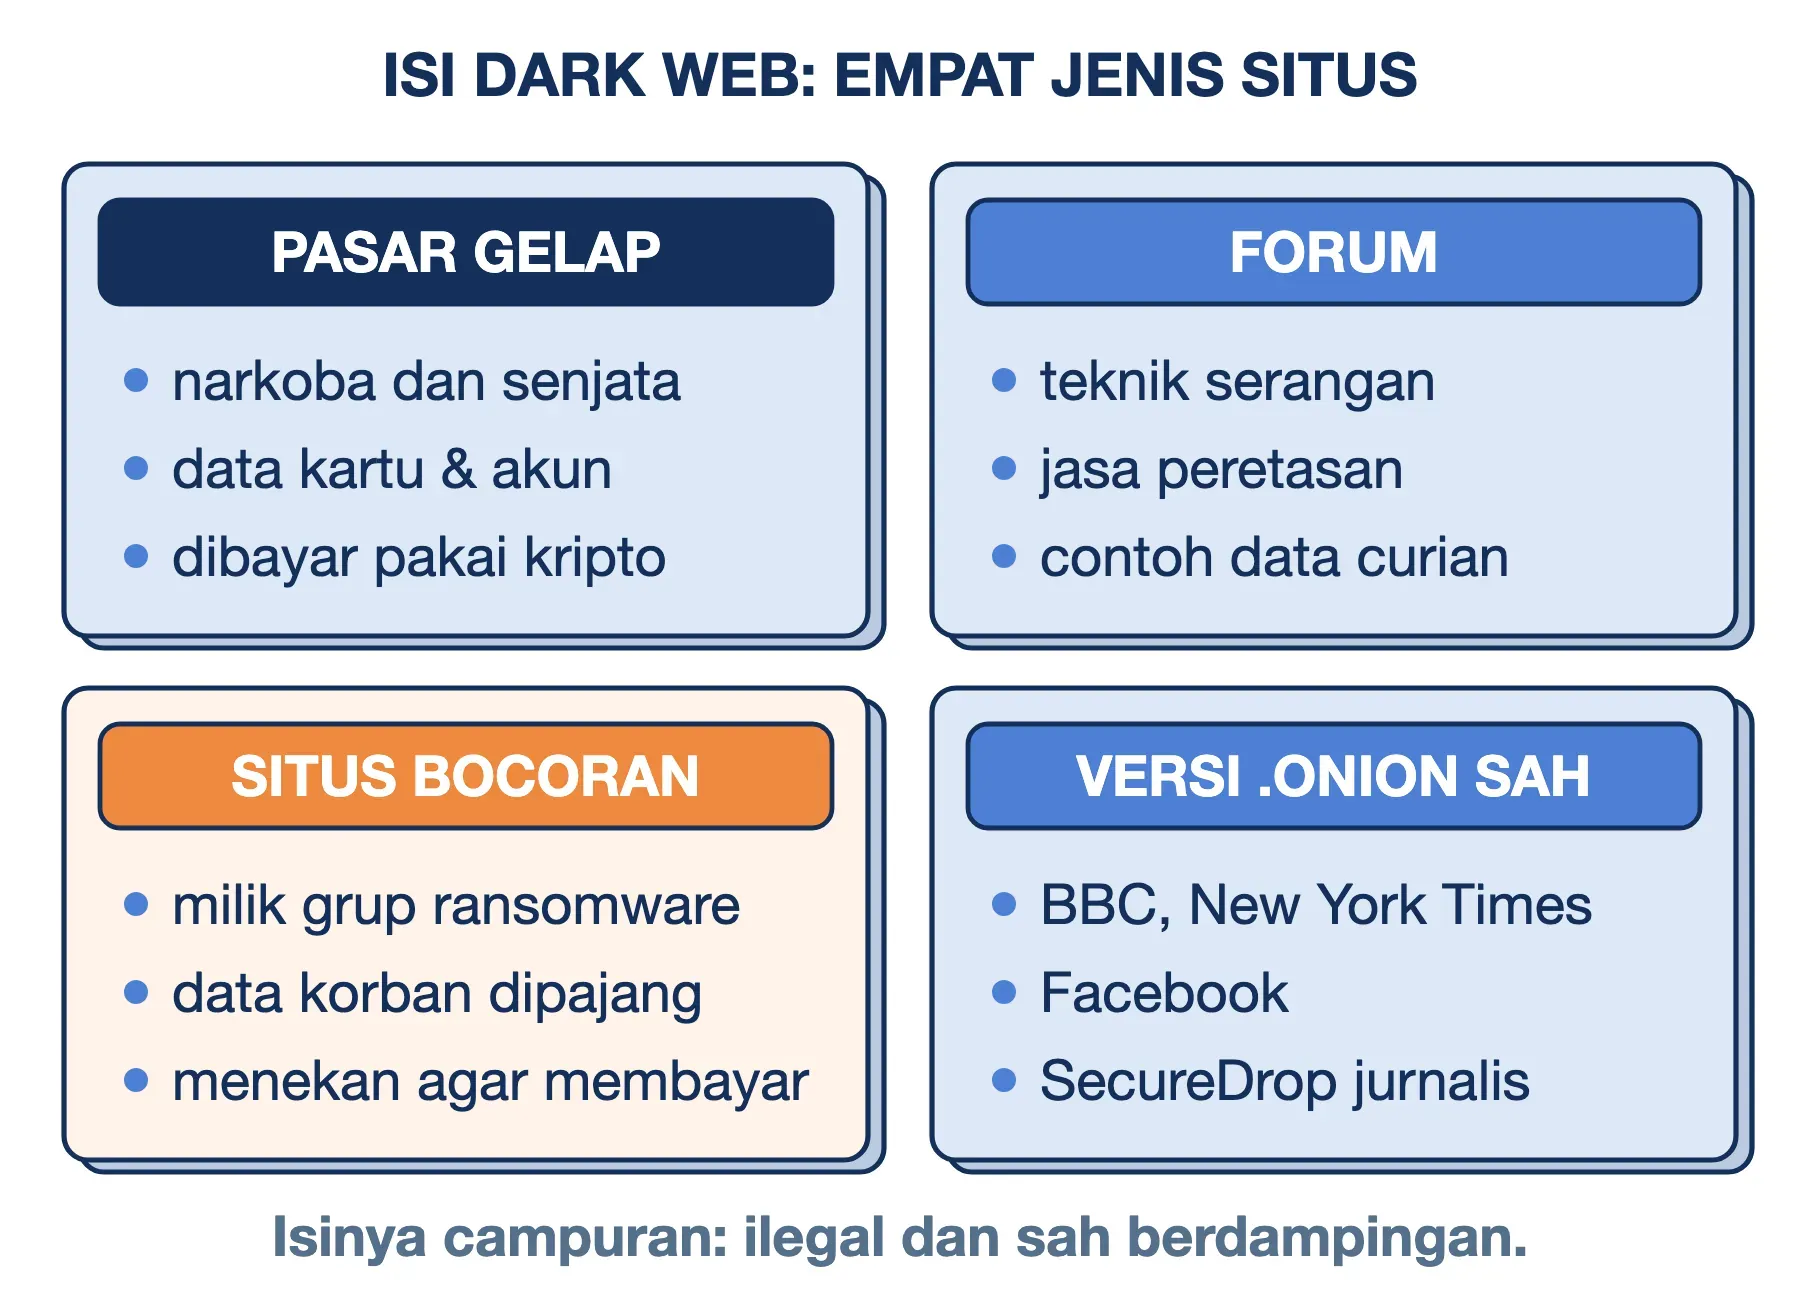
Pasar gelap online di dark web bekerja mirip lokapasar biasa. Ada etalase penjual, ulasan pembeli, dan sistem escrow (dana ditahan pihak ketiga sampai barang diterima). Barang yang diperdagangkan antara lain narkoba, data kartu kredit, akun curian, dokumen palsu, dan perangkat lunak peretasan. Pembayaran umumnya memakai mata uang kripto.
Sistem escrow ini juga menjadi celah penipuan. Pola exit scam sering terjadi: pengelola pasar menutup situs secara tiba-tiba lalu membawa kabur seluruh dana yang tertahan. Pembeli tidak punya jalur pengaduan, karena transaksinya sendiri melanggar hukum.
Forum dark web menjadi tempat pelaku membagikan teknik serangan, menawarkan jasa, dan memajang contoh data curian sebagai bukti keaslian.
Situs Bocoran Kelompok Ransomware
Kelompok ransomware umumnya mengelola leak site (situs bocoran) dengan alamat .onion. Ketika korban menolak membayar tebusan, sebagian datanya dipajang di sana sebagai tekanan. Peneliti keamanan memantau situs ini untuk mengetahui organisasi mana yang baru diserang.
Layanan Sah dalam Versi .onion
Banyak organisasi resmi justru membuka versi .onion untuk pembaca di negara dengan sensor ketat. Facebook meluncurkan alamat onion pada 2014, The New York Times menyusul pada 2017, dan BBC pada Oktober 2019. BBC menyebut alasannya: situsnya pernah diblokir di negara seperti China, Iran, dan Vietnam.
Banyak redaksi juga memakai SecureDrop, sistem sumber terbuka berbasis onion service untuk menerima dokumen dari whistleblower (pelapor pelanggaran) tanpa membuka lokasi pengirimnya.
Penindakan yang Menunjukkan Batas Anonimitas
Pasar gelap terbesar di dark web hampir selalu berakhir ditutup aparat:
- Silk Road (2013): Ditutup FBI. Pendirinya, Ross Ulbricht, divonis seumur hidup pada 2015, lalu mendapat grasi presiden AS pada 21 Januari 2025.
- AlphaBay dan Hansa (2017): Polisi Belanda diam-diam menjalankan Hansa sekitar sebulan, sehingga pengguna AlphaBay yang pindah ke sana sudah diawasi.
- Hydra Market (2022): Server disita kepolisian Jerman. Pasar ini menerima sekitar US$5,2 miliar dalam bentuk kripto sejak 2015.
- Genesis Market (2023): Pasar data login curian ini ditutup dengan 119 penangkapan di berbagai negara.
- Operation RapTor (2025): Europol mengumumkan 270 penangkapan penjual dan pembeli di 10 negara, dengan sitaan lebih dari €184 juta.
Dark Web dan Kebocoran Data di Indonesia
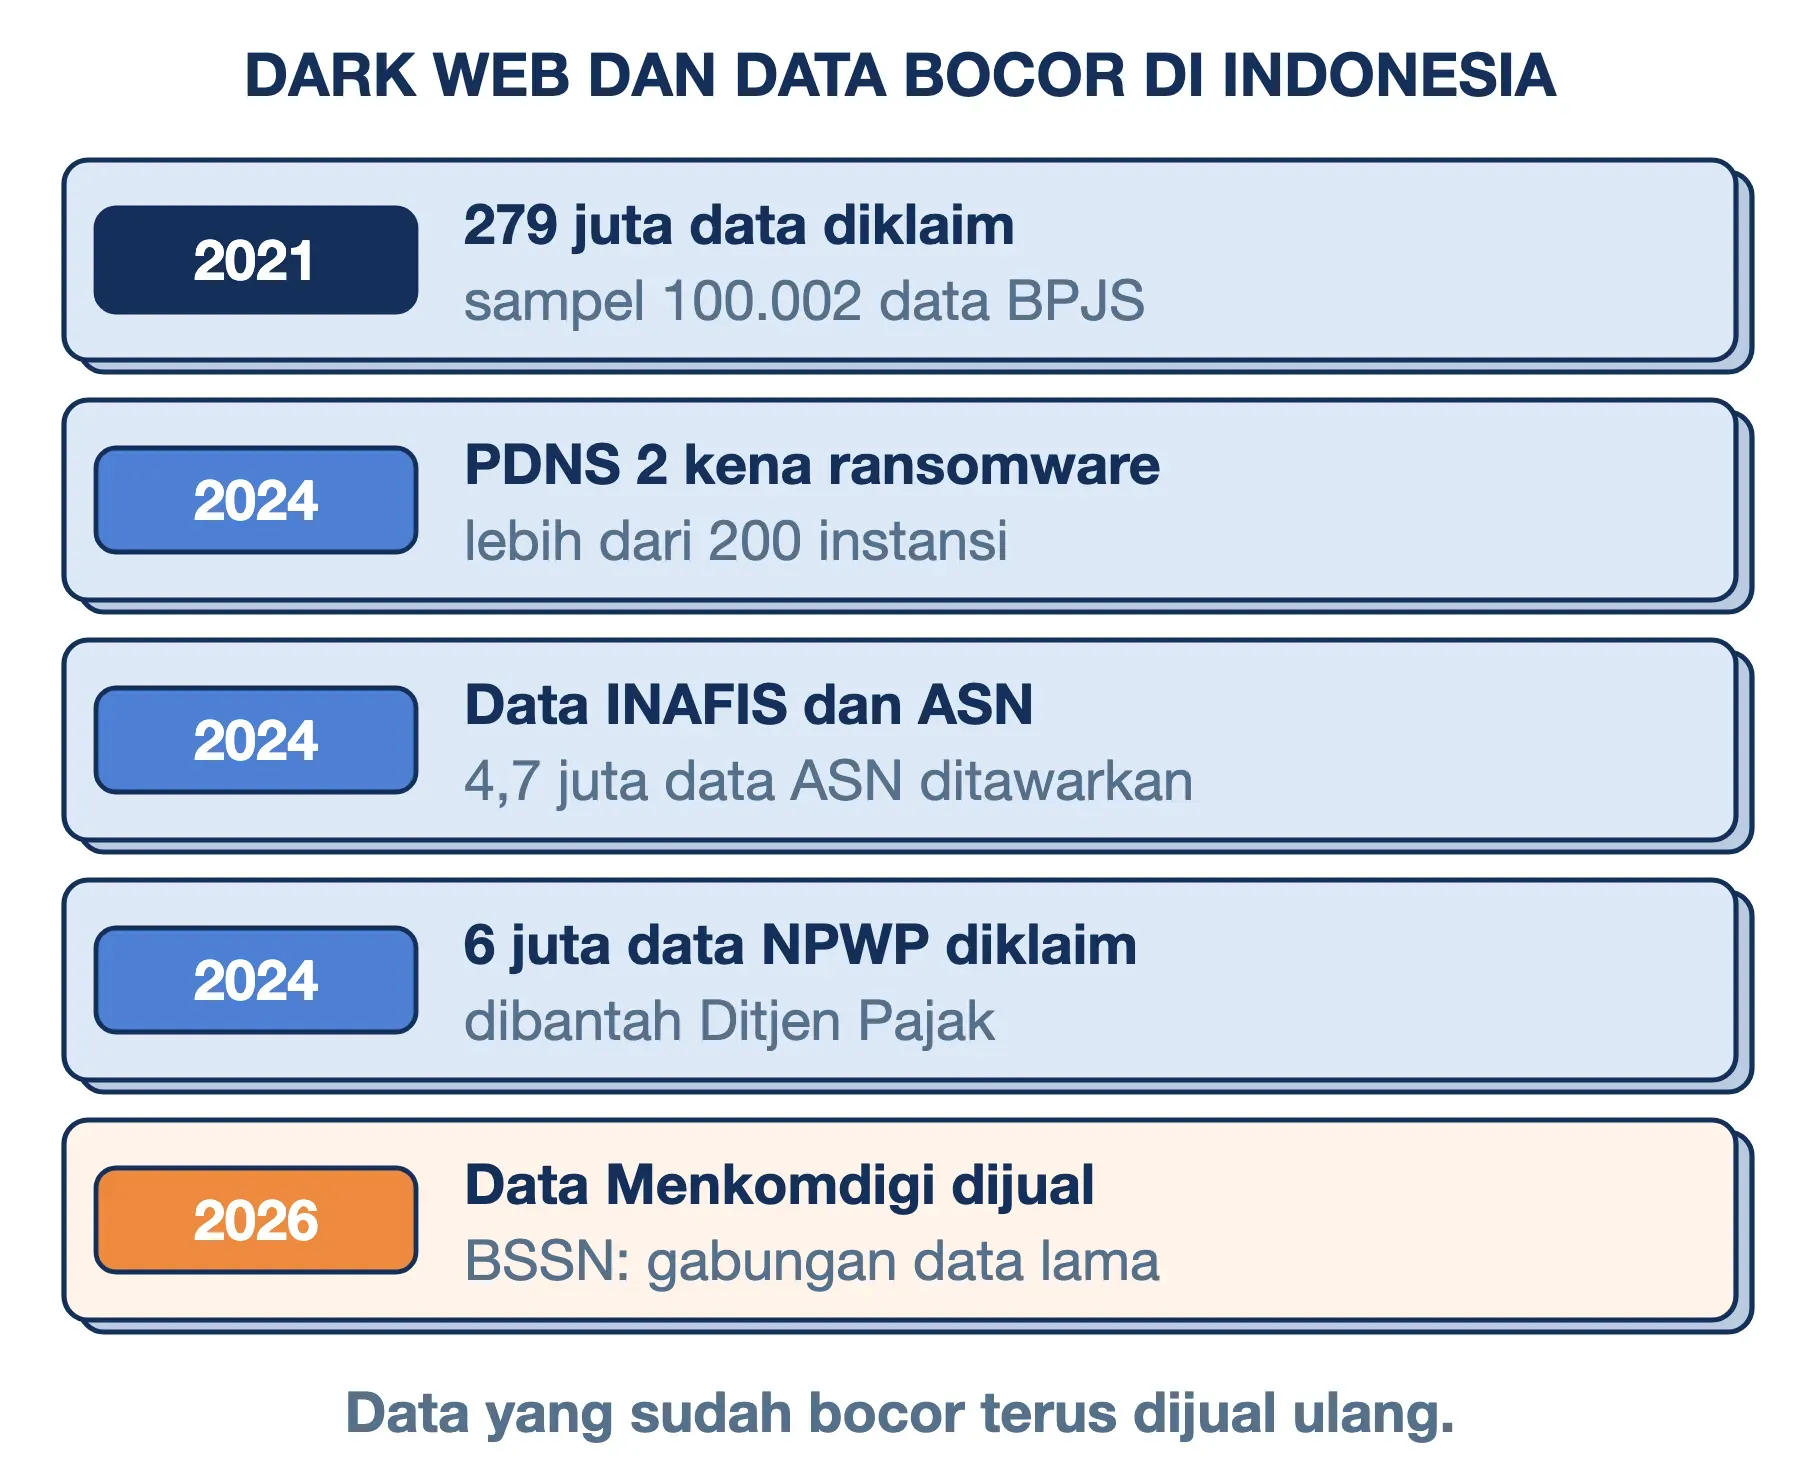
Bagi pengguna internet di Indonesia, istilah dark web paling sering terdengar bersama berita kebocoran data. Beberapa kasus yang sempat ramai:
- Mei 2021: Sebuah akun menawarkan 279 juta data penduduk di RaidForums. Kominfo memeriksa sampelnya dan menyimpulkan 100.002 data diduga kuat berasal dari BPJS Kesehatan, lalu memblokir forum tersebut.
- Juni 2024: Pusat Data Nasional Sementara 2 di Surabaya lumpuh oleh ransomware Brain Cipher. Lebih dari 200 instansi terdampak, dan pelaku meminta tebusan US$8 juta.
- Juni–Agustus 2024: Data sidik jari dari sistem INAFIS dan data sekitar 4,7 juta ASN disebut ditawarkan di dark web.
- September 2024: Sekitar 6 juta data NPWP diklaim dijual di BreachForums. Direktorat Jenderal Pajak kemudian membantah bahwa data itu bocor langsung dari sistemnya.
- Oktober 2026: Data pribadi Menteri Komunikasi dan Digital diduga dijual secara daring. BSSN menyatakan data itu gabungan informasi terbuka dan kebocoran lama, bukan insiden baru.
Ada dua pelajaran dari daftar ini. Pertama, RaidForums dan BreachForums sebenarnya bisa dibuka dengan browser biasa, meski media sering menyebutnya "forum dark web".
Kedua, data yang sudah bocor hampir tidak pernah hilang. Data lama digabung dengan sumber lain, lalu dijual kembali sebagai paket baru untuk penipuan hari ini.
Apakah Dark Web Ilegal di Indonesia?
Tidak ada aturan di Indonesia yang secara khusus melarang memakai Tor atau membuka situs .onion. Data pengukuran OONI, lembaga pemantau sensor internet, menunjukkan bahwa Tor tetap bisa diakses dari Indonesia pada 2026. Dari lebih dari 20.000 uji koneksi Tor sejak Juli 2026, sekitar 94% berhasil dan tidak ada pemblokiran yang terkonfirmasi. Dark web juga berbeda dari situs terlarang yang diblokir Komdigi lewat TrustPositif, karena situs semacam itu umumnya situs web biasa.
Yang dipidana adalah perbuatannya, di jaringan mana pun perbuatan itu dilakukan. Dua aturan yang paling relevan:
- Akses ilegal, Pasal 332 KUHP: Sejak KUHP Nasional berlaku pada 2 Januari 2026, mengakses sistem elektronik orang lain tanpa hak diancam penjara hingga 6 tahun. Ancamannya naik hingga 8 tahun bila pelaku menjebol sistem pengamanan. Pasal ini menggantikan Pasal 30 UU ITE, yang dicabut oleh KUHP. Rinciannya kami bahas di artikel hacker adalah.
- Data pribadi orang lain, Pasal 65 jo. Pasal 67 UU PDP: Memperoleh atau mengumpulkan data pribadi orang lain secara melawan hukum diancam penjara hingga 5 tahun dan/atau denda hingga Rp5 miliar. Mengungkapkannya diancam 4 tahun dan/atau Rp4 miliar. Menggunakannya diancam 5 tahun dan/atau Rp5 miliar.
UU PDP tidak memuat kata "menjual" atau "membeli". Namun penjual data bocor memenuhi unsur mengungkapkan, sedangkan pembelinya memenuhi unsur memperoleh dan, bila datanya dipakai, menggunakan. Anonimitas jaringan tidak mengubah status hukum perbuatan tersebut.
Risiko Masuk Dark Web bagi Pengguna Biasa
Tor menyamarkan jalur koneksi, tetapi tidak melindungi Anda dari keputusan yang keliru. Pertimbangkan risiko berikut sebelum mencoba:
- Relay exit bisa dijalankan pihak jahat: Relay exit melihat lalu lintas yang keluar ke web biasa. Pada Mei 2020, satu aktor tercatat menguasai 23,95% kapasitas exit Tor. Mereka mengganti alamat dompet bitcoin di halaman yang tidak memakai HTTPS, sehingga kiriman uang pengguna berpindah ke dompet pelaku.
- Situs tiruan sangat mudah dibuat: Alamat 56 karakter hampir mustahil dihafal. Penipu cukup membuat alamat yang awalan dan akhirannya mirip, lalu menyebarkannya lewat daftar link dark web yang beredar di forum. Ini bentuk phising yang sulit dikenali.
- Unduhan membawa malware: Berkas dari situs
.oniontidak melewati pemeriksaan apa pun. Membuka dokumen atau aplikasi dari sana sama dengan menjalankan program dari orang asing, jalur klasik masuknya malware. - Anonimitas bisa dibongkar: Pada 2015, FBI mengambil alih sebuah situs eksploitasi anak di Tor dan menjalankannya selama hampir dua minggu. Situs itu dipakai untuk menanam program yang mengirim balik IP asli pengunjung, dan lebih dari seribu alamat IP berhasil diidentifikasi.
- Konten ilegal dan penipuan: Sebagian situs memuat kekerasan atau eksploitasi yang ilegal untuk diakses, dan banyak "jasa" hanyalah umpan pengambil uang tanpa jalur pengaduan.
Cara Masuk Dark Web, dan Kapan Sebaiknya Tidak
Secara konsep, cara akses dark web cukup sederhana. Dark web browser yang paling umum adalah Tor Browser dari situs resmi torproject.org, yang berbasis Firefox dan langsung tersambung ke jaringan Tor. Karena Google tidak mengindeks situs .onion, pencarian di dark web memakai mesin pencari khusus seperti Ahmia, yang juga memblokir situs eksploitasi anak. Cakupannya terbatas, dan hasil pencarian tidak menjamin sebuah situs aman.
Mode incognito atau VPN bukan pengganti Tor. Incognito hanya menghapus jejak di perangkat Anda. VPN memindahkan kepercayaan dari penyedia internet ke penyedia VPN, yang tetap mengetahui siapa Anda dan apa yang Anda buka. Keduanya juga tidak bisa membuka alamat .onion.
Kalau Anda memiliki alasan yang sah, misalnya riset keamanan atau membaca situs berita yang diblokir, perhatikan beberapa prinsip berikut:
- Pakai mode keamanan tertinggi: Tor Browser memiliki tiga tingkat keamanan. Tingkat "Safest" mematikan JavaScript di semua situs dan menutup banyak celah serangan, meski beberapa situs menjadi tidak berfungsi.
- Jangan mengubah ukuran jendela: Tor Browser memakai fitur letterboxing yang membulatkan ukuran halaman ke kelipatan 200×100 piksel. Ukuran layar yang unik bisa menjadi bagian dari fingerprint (sidik jari) browser Anda.
- Jangan login ke akun pribadi: Begitu Anda masuk ke email atau media sosial pribadi, anonimitas jaringan tidak lagi berarti.
- Jangan mengunduh dan membuka berkas: Dokumen tertentu bisa memanggil koneksi ke internet di luar Tor dan membuka IP asli Anda.
Di jaringan yang memblokir Tor, Tor Browser menyediakan bridge seperti obfs4 dan Snowflake yang menyamarkan lalu lintasnya. Di Indonesia fitur ini umumnya tidak diperlukan, kecuali di jaringan kantor atau kampus yang membatasi akses.
Untuk kebanyakan orang, tidak ada kebutuhan praktis untuk masuk ke dark web. Informasi yang Anda cari hampir selalu tersedia di web biasa dengan risiko jauh lebih kecil.
Cara Mengecek Apakah Data Anda Bocor ke Dark Web
Bagi kebanyakan orang, kekhawatiran yang lebih nyata adalah data pribadinya ikut diperdagangkan. Google sempat menyediakan fitur "Laporan dark web" untuk memantau kebocoran email dan nomor telepon. Fitur ini sudah dihentikan: pemindaian berhenti 15 Januari 2026, dan laporannya dihapus pada 16 Februari 2026. Google beralasan laporan tersebut tidak memberi langkah lanjutan yang jelas bagi penggunanya.
Sebagai pengganti layanan dark web monitoring gratis itu, ada tiga cara yang masih bisa Anda pakai:
- Have I Been Pwned: Layanan gratis ini mengindeks lebih dari 1.000 insiden kebocoran dengan total lebih dari 17 miliar akun. Masukkan alamat email Anda untuk melihat kebocoran mana saja yang memuatnya.
- Password Checkup: Google Password Manager dan pengelola kata sandi lain memeriksa apakah sandi yang tersimpan pernah muncul dalam kebocoran.
- Notifikasi dari layanan itu sendiri: Bank, marketplace, atau aplikasi yang mengalami kebocoran wajib memberi tahu penggunanya. UU PDP menetapkan batas waktunya 3×24 jam.
Kalau email Anda muncul dalam kebocoran, jangan panik. Lakukan langkah berikut secara berurutan:
- Ganti kata sandi yang bocor: Prioritaskan email utama dan perbankan. Kalau sandi yang sama dipakai di layanan lain, ganti juga di sana dengan password yang kuat dan berbeda untuk tiap akun.
- Aktifkan verifikasi dua langkah: Pasang 2FA atau passkey, sehingga kata sandi yang bocor saja tidak cukup untuk masuk.
- Waspadai pesan yang terlalu meyakinkan: Penipu memakai data bocor seperti nama lengkap, NIK, atau nomor rekening untuk menyusun pesan yang terlihat resmi. Verifikasi lewat kanal resmi sebelum menanggapi.
Pertanyaan yang Sering Diajukan
Apakah membuka dark web bisa ketahuan?
Penyedia internet bisa melihat bahwa Anda tersambung ke Tor, tetapi tidak melihat situs yang Anda buka. Anonimitas ini tetap bisa jebol karena kesalahan pengguna, misalnya login ke akun pribadi.
Apa bedanya Tor dengan VPN?
VPN mengirim lalu lintas Anda melalui satu server milik satu perusahaan, yang mengetahui identitas dan tujuan Anda sekaligus. Tor membaginya ke tiga relay milik pihak berbeda, sehingga tidak ada satu pihak pun yang mengetahui keduanya. Sebagai gantinya, Tor jauh lebih lambat dan tidak cocok untuk streaming atau mengunduh berkas besar.
Apakah dark web bisa dibuka di HP?
Bisa. The Tor Project merilis Tor Browser resmi untuk Android, dan merekomendasikan Onion Browser untuk iPhone. Risikonya sama, ditambah ponsel umumnya terhubung ke lebih banyak akun pribadi.
Apakah semua situs .onion berbahaya?
Tidak. Situs berita, layanan email terenkripsi, dan platform pelapor pelanggaran menyediakan versi .onion yang sah. Bahayanya ada pada alamat palsu, jadi ambil alamat .onion hanya dari situs resmi pemiliknya.
Kesimpulan
Dark web adalah bagian kecil web yang sengaja disembunyikan lewat jaringan anonim seperti Tor. Pengunjung dan pemilik situsnya tidak perlu saling mengetahui lokasi, dan alamat .onion-nya tidak melewati sistem domain biasa. Teknologinya lahir dari riset keamanan komunikasi. Isinya campuran: pasar gelap dan situs bocoran ransomware berdampingan dengan versi resmi situs berita dan saluran pelapor pelanggaran.
Bagi kebanyakan pengguna di Indonesia, dark web lebih relevan sebagai tempat data pribadi diperdagangkan daripada sebagai tempat untuk dikunjungi. Langkah yang paling berguna adalah memeriksa apakah email Anda pernah bocor, mengganti kata sandi yang terdampak, dan mengaktifkan verifikasi dua langkah.
Semoga artikel ini membantu.