Surat penting di dunia fisik biasanya dilindungi tiga hal sekaligus. Amplop yang tertutup menjaga isinya dari mata orang lain. Segel yang masih utuh membuktikan surat tidak dibuka di tengah jalan. Tanda tangan di bagian bawah menunjukkan siapa pengirimnya.
Pesan digital tidak punya amplop, segel, maupun tinta. Ia berupa deretan bit yang melewati banyak perangkat milik orang lain, dan setiap perangkat itu bisa menyalin atau mengubahnya tanpa jejak. Kriptografi adalah cara membangun kembali amplop, segel, dan tanda tangan itu dengan matematika. Pada artikel ini kita akan membahas pengertian kriptografi, tujuan, sejarah, jenis, dan cara kerjanya, hingga persiapannya menghadapi komputer kuantum.
Apa Itu Kriptografi?
Kriptografi adalah ilmu yang mempelajari cara mengamankan informasi dengan mengubahnya menjadi kode rahasia, sehingga hanya pihak berhak yang dapat membacanya. Cakupannya tidak berhenti di menyembunyikan isi pesan. Kriptografi juga dipakai untuk membuktikan bahwa pesan tidak diubah dan benar-benar berasal dari pengirimnya.
Dalam bahasa Inggris, istilah ini disebut cryptography. Kata tersebut berasal dari bahasa Yunani kryptos yang berarti "tersembunyi" dan graphein yang berarti "menulis". Karena itu, arti kriptografi secara harfiah adalah menuliskan sesuatu secara tersembunyi, atau menulis data dalam kode rahasia. Dalam bahasa Indonesia, bidang ini juga dikenal sebagai ilmu persandian.
Definisi kriptografi menurut Bruce Schneier dalam buku Applied Cryptography edisi kedua (1996) adalah seni dan ilmu menjaga keamanan pesan.
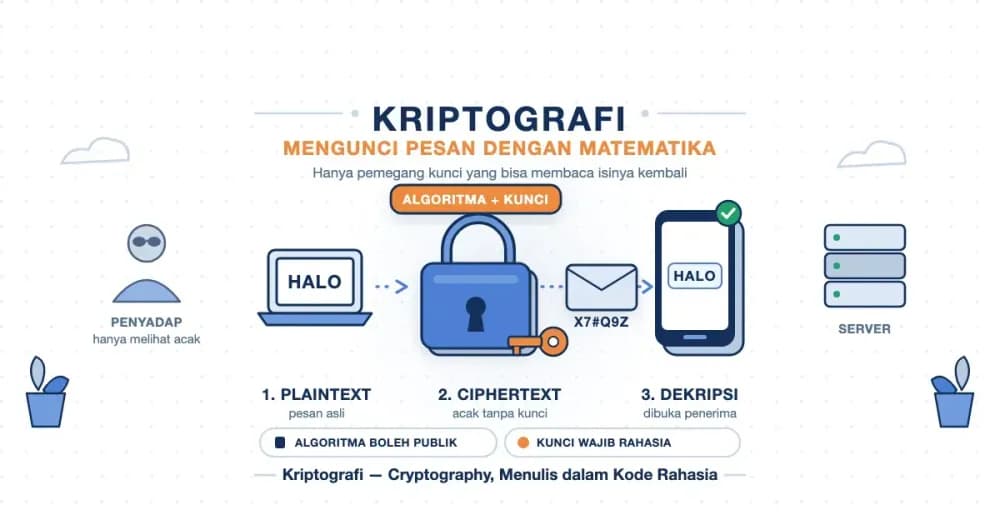
Setiap sistem kriptografi dibangun dari empat komponen utama:
- Plaintext (teks asli): data atau pesan asli sebelum dienkripsi, misalnya isi formulir login.
- Ciphertext (teks sandi): hasil pengacakan plaintext. Data hasil enkripsi disebut ciphertext, dan bentuknya tampak seperti karakter acak.
- Algoritma atau cipher: aturan matematis yang mengubah plaintext menjadi ciphertext dan sebaliknya. Seperti algoritma lain, ia berupa langkah yang pasti dan berurutan.
- Kunci (key): nilai rahasia yang menentukan hasil pengacakan. Algoritma yang sama dengan kunci berbeda menghasilkan ciphertext yang sama sekali berbeda.
Perbedaan plaintext dan ciphertext terletak pada keterbacaannya: plaintext bisa dipahami siapa saja, sedangkan ciphertext hanya bermakna bagi pemegang kunci. Dua proses yang terjadi dalam kriptografi adalah enkripsi, yaitu mengubah plaintext menjadi ciphertext, dan dekripsi, yaitu mengembalikan ciphertext menjadi plaintext. Mekanisme keduanya kami uraikan di artikel enkripsi adalah.
Kriptografi, Kriptologi, Kriptanalisis, dan Steganografi
Keempat istilah berawalan "kripto" dan "stegano" ini kerap tertukar, bahkan di buku pelajaran. Cara termudah membedakannya adalah melihat siapa yang bertahan dan siapa yang menyerang.
| Istilah | Fokus | Pelaku |
|---|---|---|
| Kriptografi | Merancang cara mengamankan pesan | Kriptografer |
| Kriptanalisis (cryptanalysis) | Membongkar sandi tanpa mengetahui kuncinya | Kriptanalis |
| Kriptologi (cryptology) | Ilmu induk yang mencakup kriptografi dan kriptanalisis | Kriptolog |
| Steganografi | Menyembunyikan keberadaan pesan, bukan isinya | — |
Kriptologi adalah induk dari dua cabang yang saling mendorong. Setiap kali kriptanalis menemukan cara membongkar sebuah sandi, kriptografer terdorong merancang yang lebih kuat. Sejarah kriptografi pada dasarnya adalah catatan perlombaan ini.
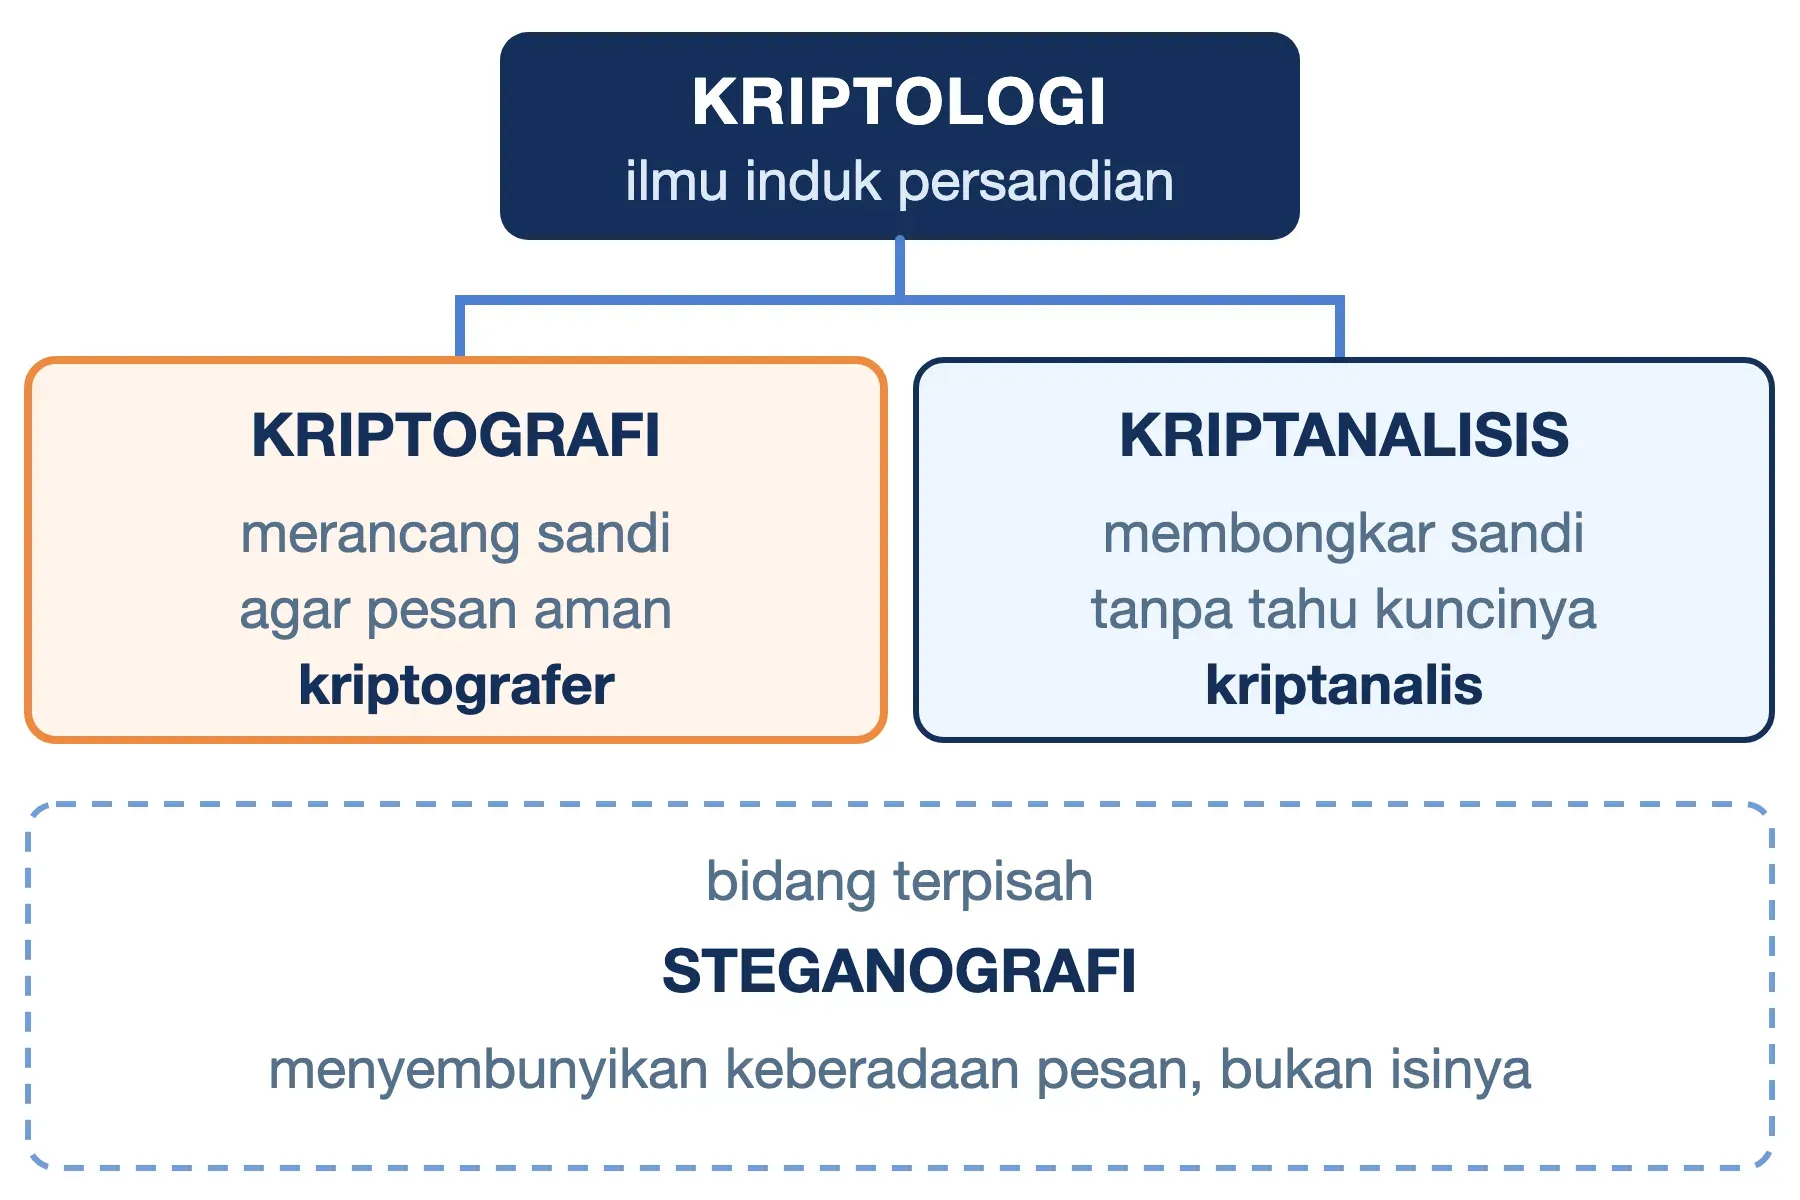
Steganografi bekerja dengan logika yang berbeda. Kriptografi membuat pesan tidak bisa dibaca, tetapi siapa pun yang melihatnya tahu ada pesan rahasia. Steganografi menyelipkan pesan di dalam media lain, misalnya di bit terakhir warna piksel sebuah foto, sehingga orang tidak sadar ada pesan sama sekali. Keduanya bisa digabung: pesan dienkripsi lebih dulu, lalu hasilnya disembunyikan di dalam gambar.
Empat Tujuan Kriptografi dan Alat yang Menjawabnya
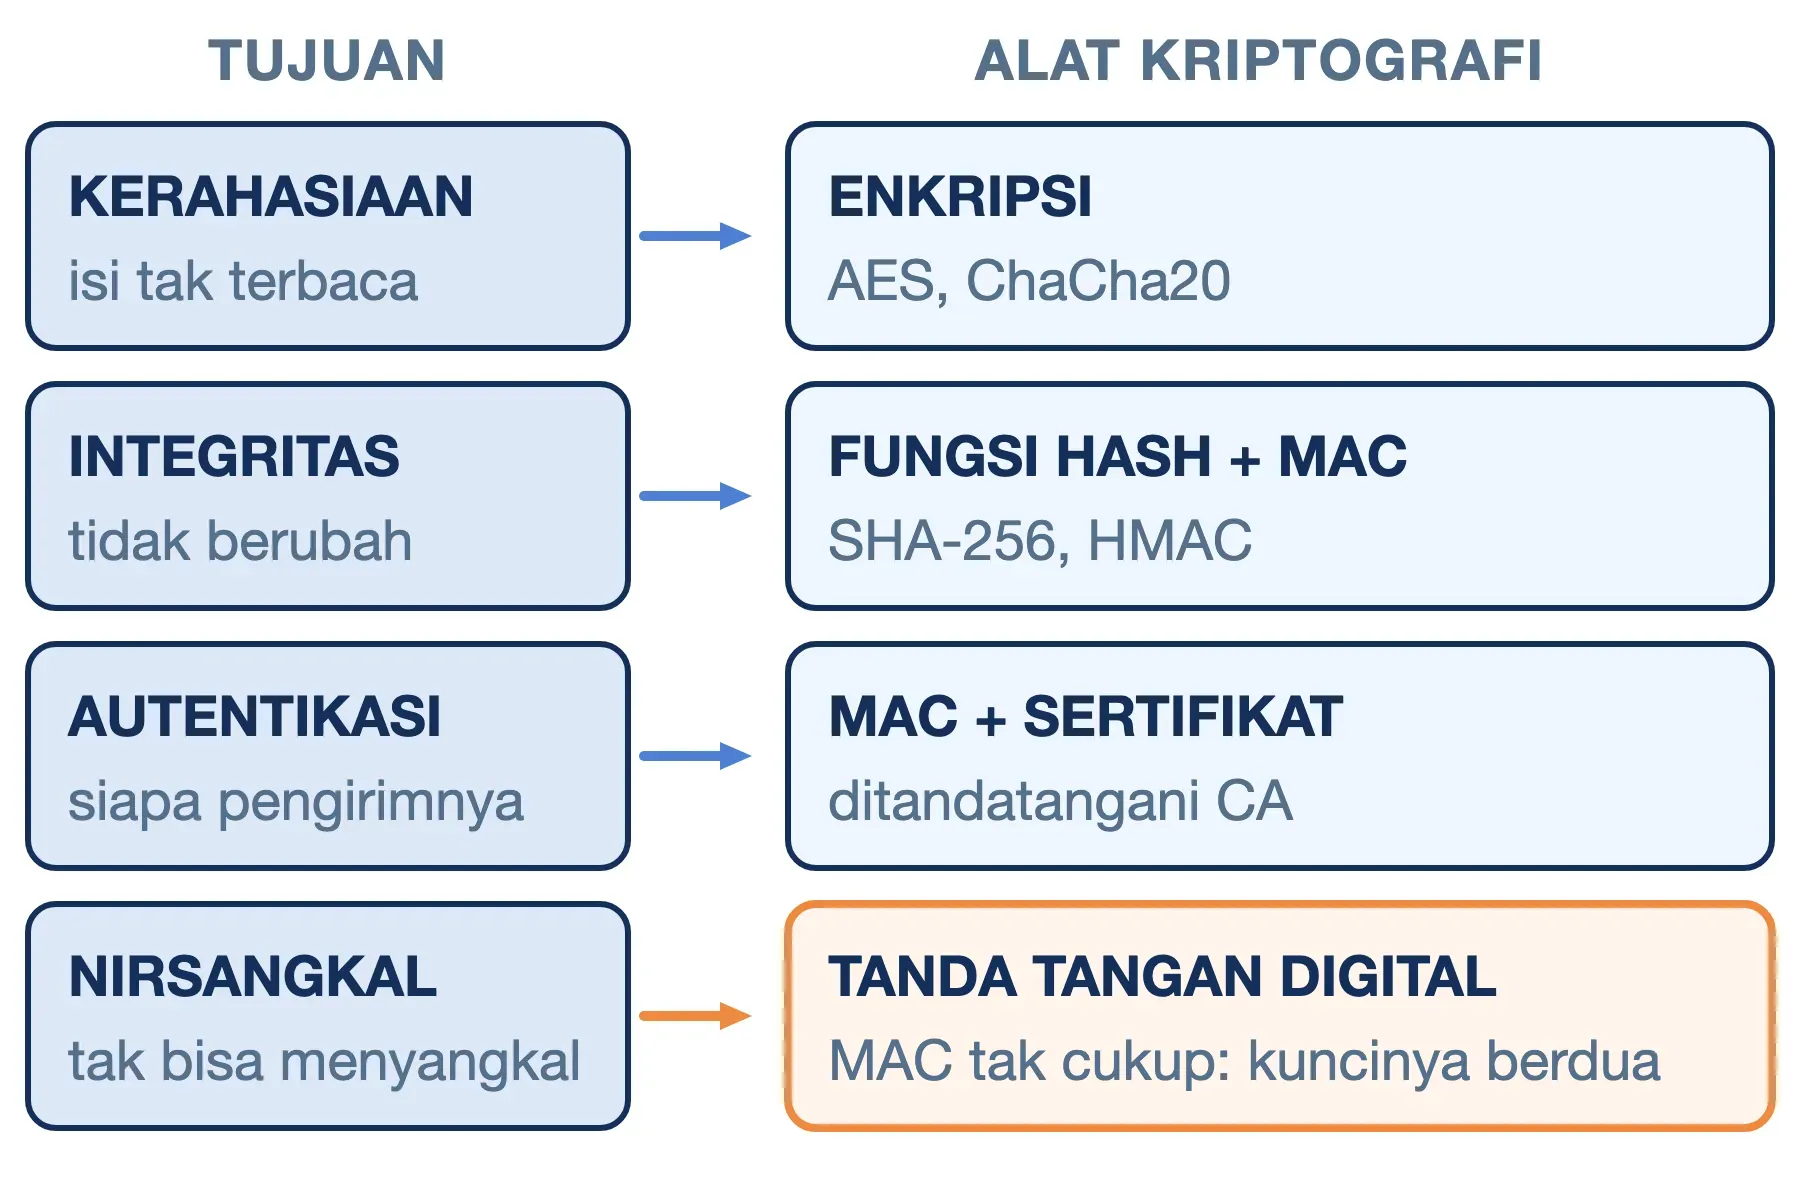
Kriptografi modern punya empat tujuan yang sekaligus menjadi fungsi dan manfaat kriptografi. Keempatnya tidak dijawab oleh satu teknik yang sama, karena masing-masing punya alatnya sendiri.
- Kerahasiaan (confidentiality): hanya pihak berwenang yang bisa membaca isi data. Alatnya adalah enkripsi.
- Integritas (integrity): penerima bisa memastikan data tidak berubah satu bit pun sejak dikirim. Alatnya adalah fungsi hash (peringkas data menjadi sidik jari berpanjang tetap) dan MAC (Message Authentication Code, sidik jari yang dibuat dengan kunci rahasia).
- Autentikasi (authentication): penerima bisa memastikan siapa lawan bicaranya. Alatnya adalah MAC, tanda tangan digital, dan sertifikat digital.
- Nirsangkal (non-repudiation): pengirim tidak bisa menyangkal pernah mengirim sebuah pesan. Alatnya hanya satu, yaitu tanda tangan digital.
Poin keempat menyimpan nuansa penting. MAC memang membuktikan pesan berasal dari pemegang kunci, tetapi kunci MAC dipegang dua pihak: pengirim dan penerima. Jika terjadi sengketa, pengirim bisa berdalih bahwa penerimalah yang membuat pesan itu. Tanda tangan digital dibuat dengan kunci privat yang hanya dimiliki pengirim, sehingga dalih tersebut gugur.
Kriptografi berperan menjaga keempat aspek di atas, kecuali satu aspek keamanan lain: ketersediaan (availability). Data yang terenkripsi sempurna tetap tidak bisa diakses kalau servernya lumpuh diserang DDoS. Perlindungan untuk aspek ini datang dari kapasitas jaringan dan cadangan, bukan dari kriptografi.
Dari peta ini terlihat bahwa enkripsi hanya menjawab satu dari empat tujuan kriptografi. Data terenkripsi tetap bisa dirusak di tengah jalan, atau berasal dari pengirim palsu, kalau tidak dilengkapi alat lainnya. Karena itulah protokol keamanan modern hampir selalu memakai beberapa alat kriptografi sekaligus.
Sejarah Kriptografi dari Era Klasik ke Modern
Sejarah kriptografi terbagi dua babak besar. Babak klasik berlangsung ribuan tahun dan bekerja dengan huruf. Babak modern baru dimulai pada 1970-an dan bekerja dengan bit serta matematika.
Teknik Kriptografi Klasik: Substitusi dan Transposisi
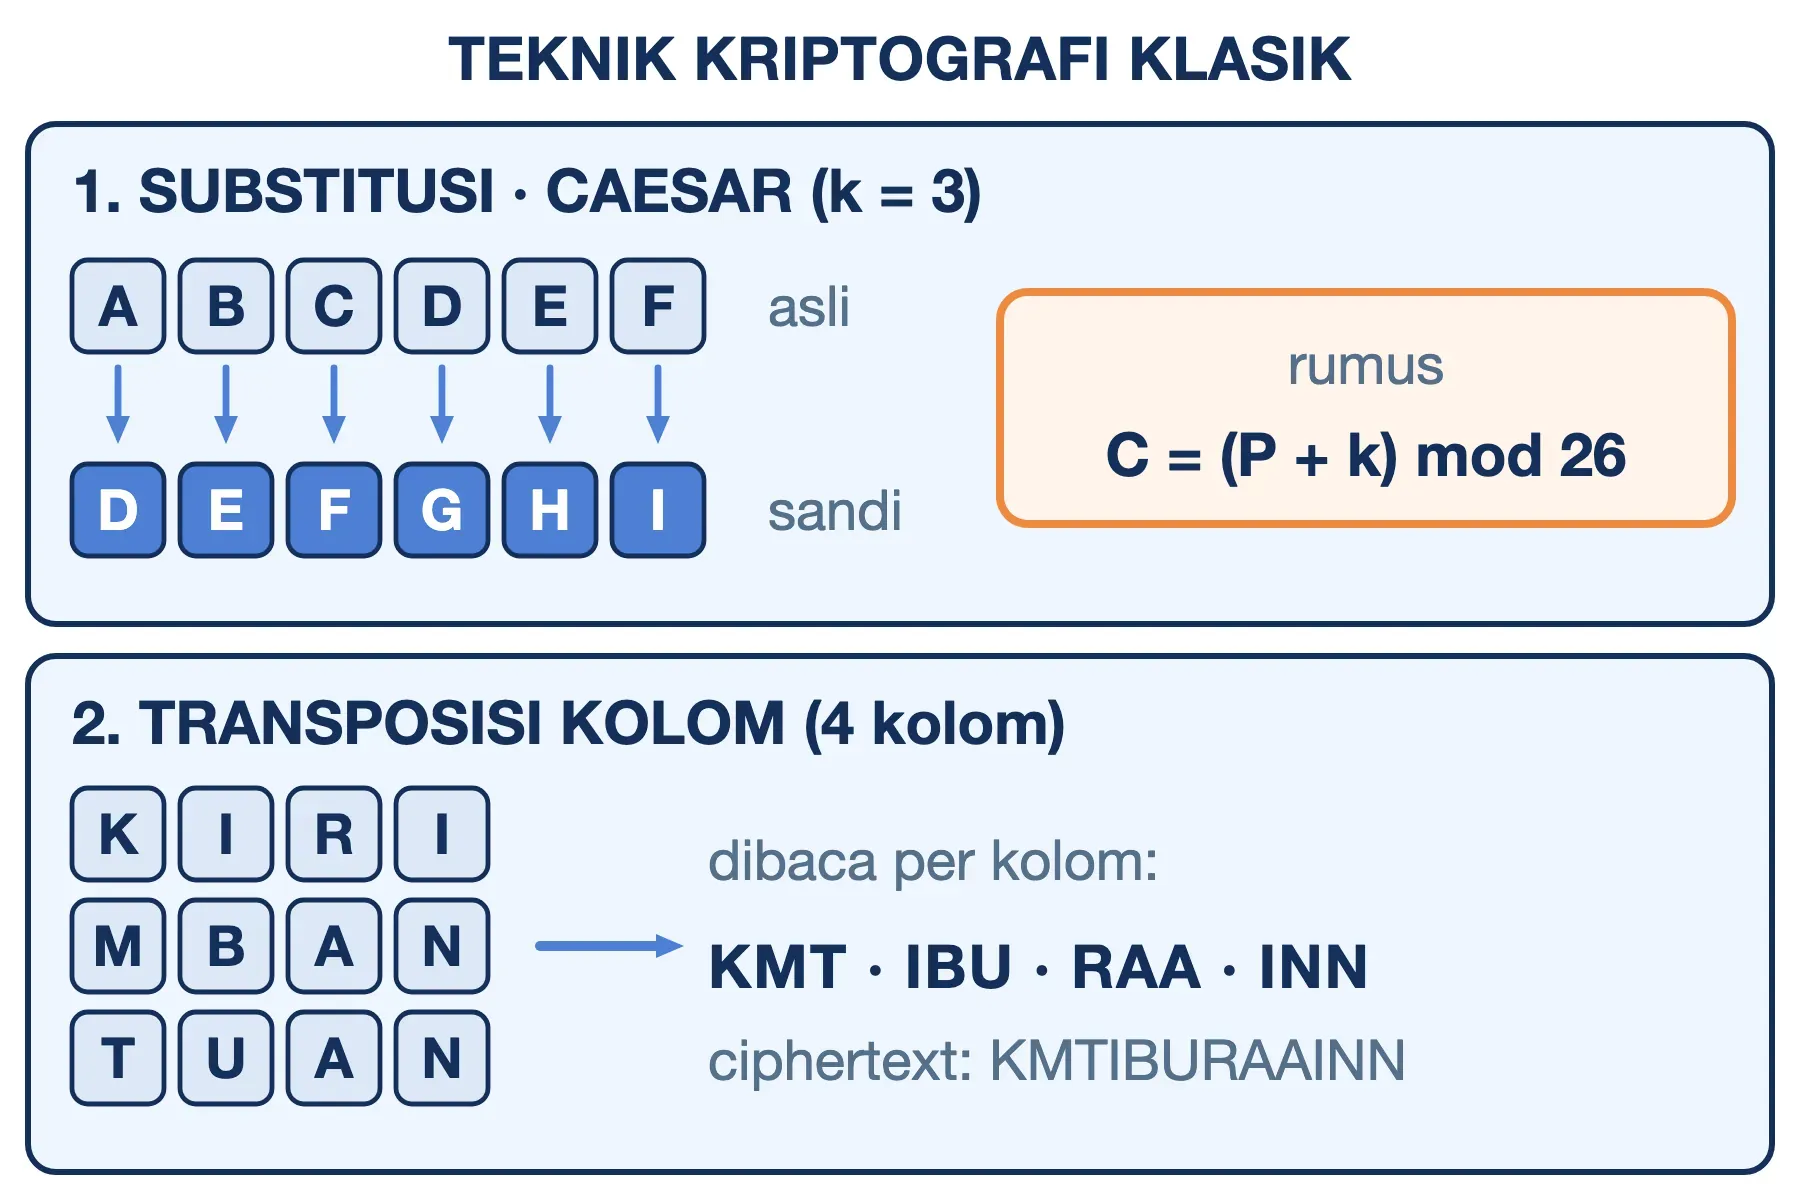
Kriptografi klasik mengandalkan dua teknik dasar. Substitusi mengganti setiap huruf dengan huruf atau simbol lain, seperti Caesar cipher yang menggeser alfabet sejumlah posisi. Secara matematis, rumus kriptografi Caesar ditulis C = (P + k) mod 26. Di sini P adalah posisi huruf asli, k besar geseran, dan C posisi huruf sandinya. Transposisi tidak mengganti huruf, melainkan mengacak urutannya.
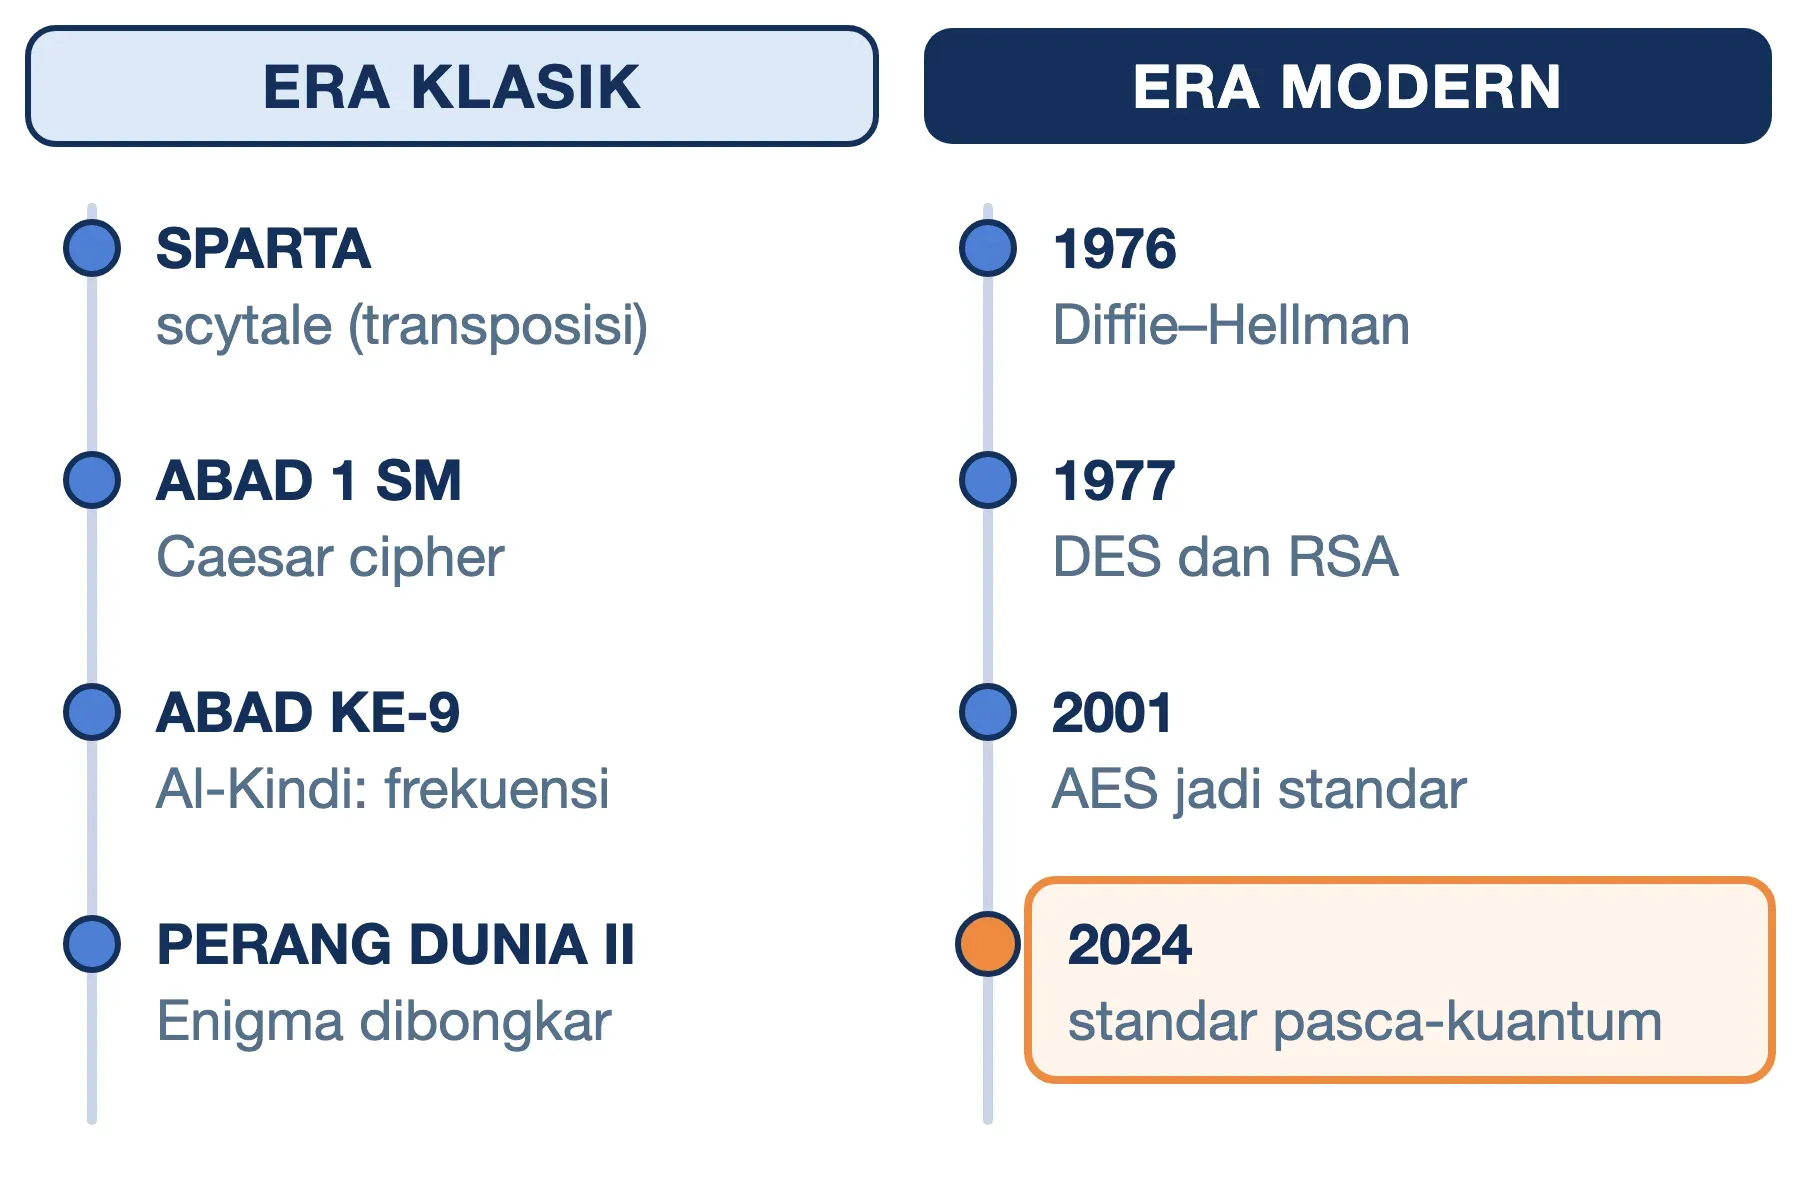
Contoh transposisi yang paling tua adalah scytale dari Sparta. Selembar pita kulit dililitkan ke tongkat, pesan ditulis memanjang, lalu pita dilepas sehingga hurufnya berserakan. Pesan baru terbaca kembali kalau pita dililitkan ke tongkat berdiameter sama, jadi diameter tongkat itulah kuncinya.
Transposisi kolom bekerja dengan logika serupa di atas kertas. Pesan KIRIMBANTUAN ditulis dalam baris berisi empat huruf: KIRI, MBAN, TUAN. Pesan itu lalu dibaca per kolom dari atas ke bawah, sehingga ciphertext-nya menjadi KMTIBURAAINN. Penerima yang tahu kuncinya, yaitu empat kolom, cukup menyusun ulang hurufnya ke dalam kotak yang sama.
Kelemahan sandi klasik mulai terbongkar pada abad ke-9. Al-Kindi, ilmuwan Arab, menulis manuskrip tentang cara memecahkan pesan bersandi dengan analisis frekuensi, yaitu menghitung huruf yang paling sering muncul. Substitusi sederhana tidak mengubah frekuensi huruf, sehingga huruf tersering di ciphertext kemungkinan besar mewakili huruf tersering dalam bahasa aslinya. Inilah catatan tertulis tertua tentang kriptanalisis. Jawabannya baru muncul pada abad ke-16 lewat Vigenère cipher, yang memakai kata kunci sehingga satu huruf yang sama bisa tersandi menjadi huruf berbeda.
Puncak era klasik adalah mesin Enigma milik Jerman pada Perang Dunia II, yang aturan substitusinya berganti di setiap huruf. Tim Sekutu di Bletchley Park, termasuk Alan Turing, tetap berhasil membongkarnya.
Kriptografi Modern: Titik Balik 1970-an
Fondasi kriptografi modern sebenarnya diletakkan jauh lebih awal. Pada 1883, Auguste Kerckhoffs menulis bahwa sistem sandi harus tetap aman walaupun seluruh cara kerjanya jatuh ke tangan musuh, selama kuncinya tetap rahasia. Claude Shannon kemudian meringkasnya menjadi "musuh mengetahui sistemnya". Prinsip ini membalik pola pikir era klasik: keamanan tidak lagi bersandar pada rahasianya metode, tetapi pada rahasianya kunci.
Babak modern kemudian bergerak cepat:
- 1976: Whitfield Diffie dan Martin Hellman menerbitkan makalah New Directions in Cryptography. Makalah ini memperkenalkan cara dua pihak menyepakati kunci rahasia lewat jalur terbuka, dan menjadi awal kriptografi kunci publik.
- 1977: DES (Data Encryption Standard) ditetapkan sebagai standar pemerintah Amerika Serikat dengan kunci efektif 56 bit. Pada tahun yang sama, Rivest, Shamir, dan Adleman memperkenalkan algoritma RSA.
- 1998–1999: DES dibobol dengan mencoba seluruh kemungkinan kunci. Mesin khusus buatan EFF membutuhkan sekitar dua hari, lalu rekornya turun menjadi 22 jam 15 menit.
- 2001: NIST menetapkan AES (Advanced Encryption Standard) sebagai pengganti DES, dengan pilihan kunci 128, 192, atau 256 bit.
- 2024: NIST menerbitkan tiga standar kriptografi pasca-kuantum pertama.
Indonesia juga punya sejarah persandiannya sendiri. Lembaga Sandi Negara berdiri pada 4 April 1946 di bawah pimpinan Roebiono Kertopati untuk mengamankan komunikasi pemerintah. Pada 2017, lembaga ini digabung dengan dua unit keamanan informasi lain menjadi Badan Siber dan Sandi Negara (BSSN) melalui Perpres Nomor 53 Tahun 2017.
Jenis Kriptografi Modern dan Algoritmanya
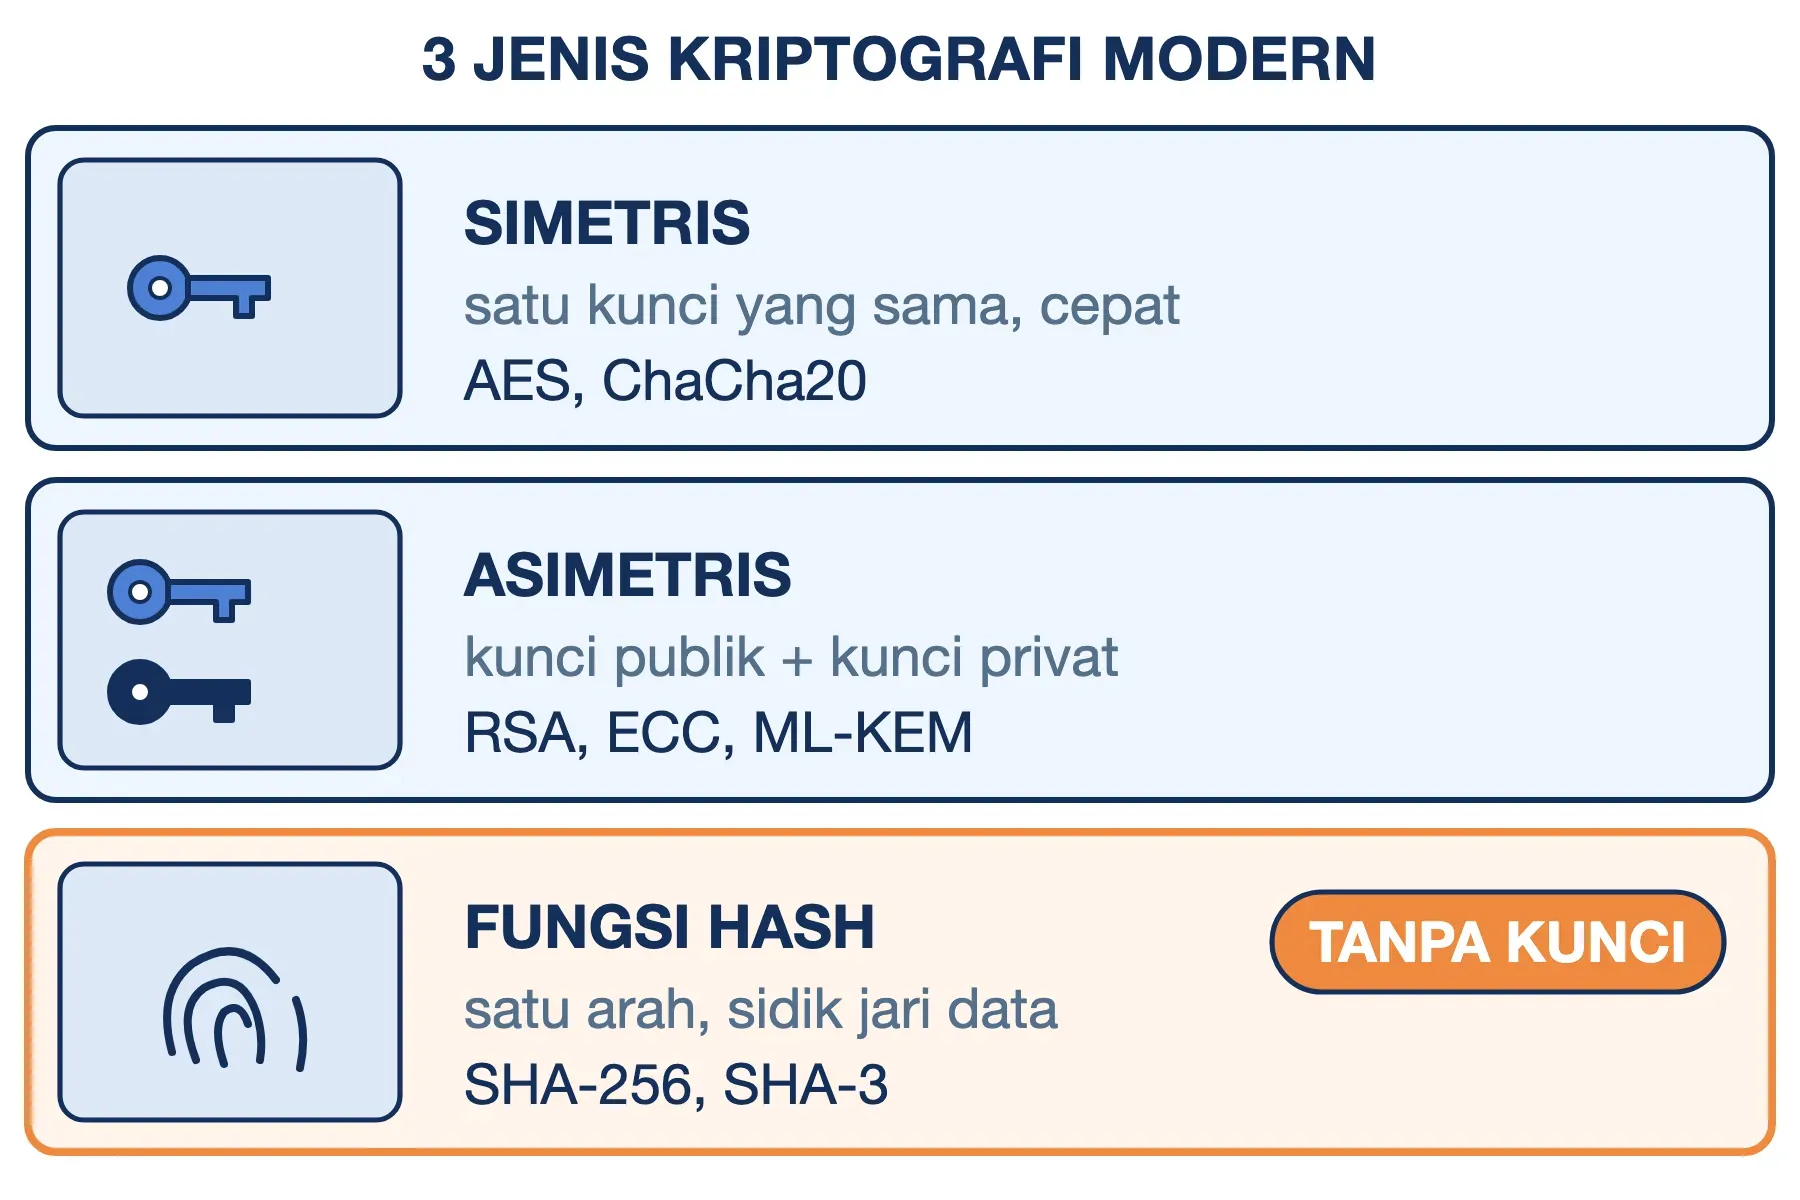
Berdasarkan metode kriptografi yang dipakai, kriptografi modern dibagi menjadi tiga jenis: kriptografi simetris, kriptografi asimetris, dan fungsi hash. Ketiganya saling melengkapi, bukan saling menggantikan.
Kriptografi Simetris
Pada kriptografi simetris, pengirim dan penerima memegang kunci yang identik untuk mengunci maupun membuka pesan. Prosesnya cepat, sehingga dipakai untuk mengamankan hampir semua data berukuran besar. Algoritmanya terbagi dua kelompok. Block cipher seperti AES memproses data per blok berukuran tetap, sedangkan stream cipher seperti ChaCha20 mengacak data sebagai aliran. Tantangan utamanya adalah mengirim kunci ke lawan bicara tanpa ikut disadap.
Kriptografi Asimetris
Kriptografi asimetris atau kriptografi kunci publik memakai sepasang kunci. Kunci publik (public key) boleh disebar ke siapa saja, sedangkan kunci privat (private key) disimpan pemiliknya. Selain untuk enkripsi, pasangan kunci ini dipakai untuk tanda tangan digital dan pertukaran kunci. Contoh algoritmanya adalah RSA, Diffie–Hellman, dan kriptografi kurva eliptik (ECC) seperti ECDSA.
Prosesnya jauh lebih lambat daripada simetris, sehingga dalam praktik ia dipakai untuk menyepakati kunci, lalu data sesungguhnya dienkripsi secara simetris. Gabungan keduanya disebut kriptografi hibrida (hybrid cryptography).
Fungsi Hash
Fungsi hash (hashing) tidak memakai kunci dan tidak bisa dibalik. Masukan sebesar apa pun menghasilkan keluaran berpanjang tetap, misalnya 256 bit untuk SHA-256. Perubahan satu huruf saja sudah menghasilkan keluaran yang sama sekali berbeda. Fungsi hash dipakai untuk memeriksa keutuhan file, menyimpan kata sandi, dan menjadi bahan tanda tangan digital. Fungsi lama seperti MD5 dan SHA-1 sudah tidak layak untuk keamanan, karena peneliti mampu membuat dua data berbeda dengan hash yang sama.
Tabel berikut merangkum algoritma kriptografi yang masih layak dipakai dan yang sudah usang:
| Jenis | Masih direkomendasikan | Sudah usang |
|---|---|---|
| Simetris | AES-128/256 (mode GCM), ChaCha20-Poly1305 | DES, 3DES, RC4 |
| Asimetris | RSA ≥2048 bit, ECDSA, Ed25519, ML-KEM, ML-DSA | RSA 1024 bit |
| Hash | SHA-256, SHA-3 | MD5, SHA-1 |
Cara Kerja Kriptografi Saat Anda Membuka Website HTTPS
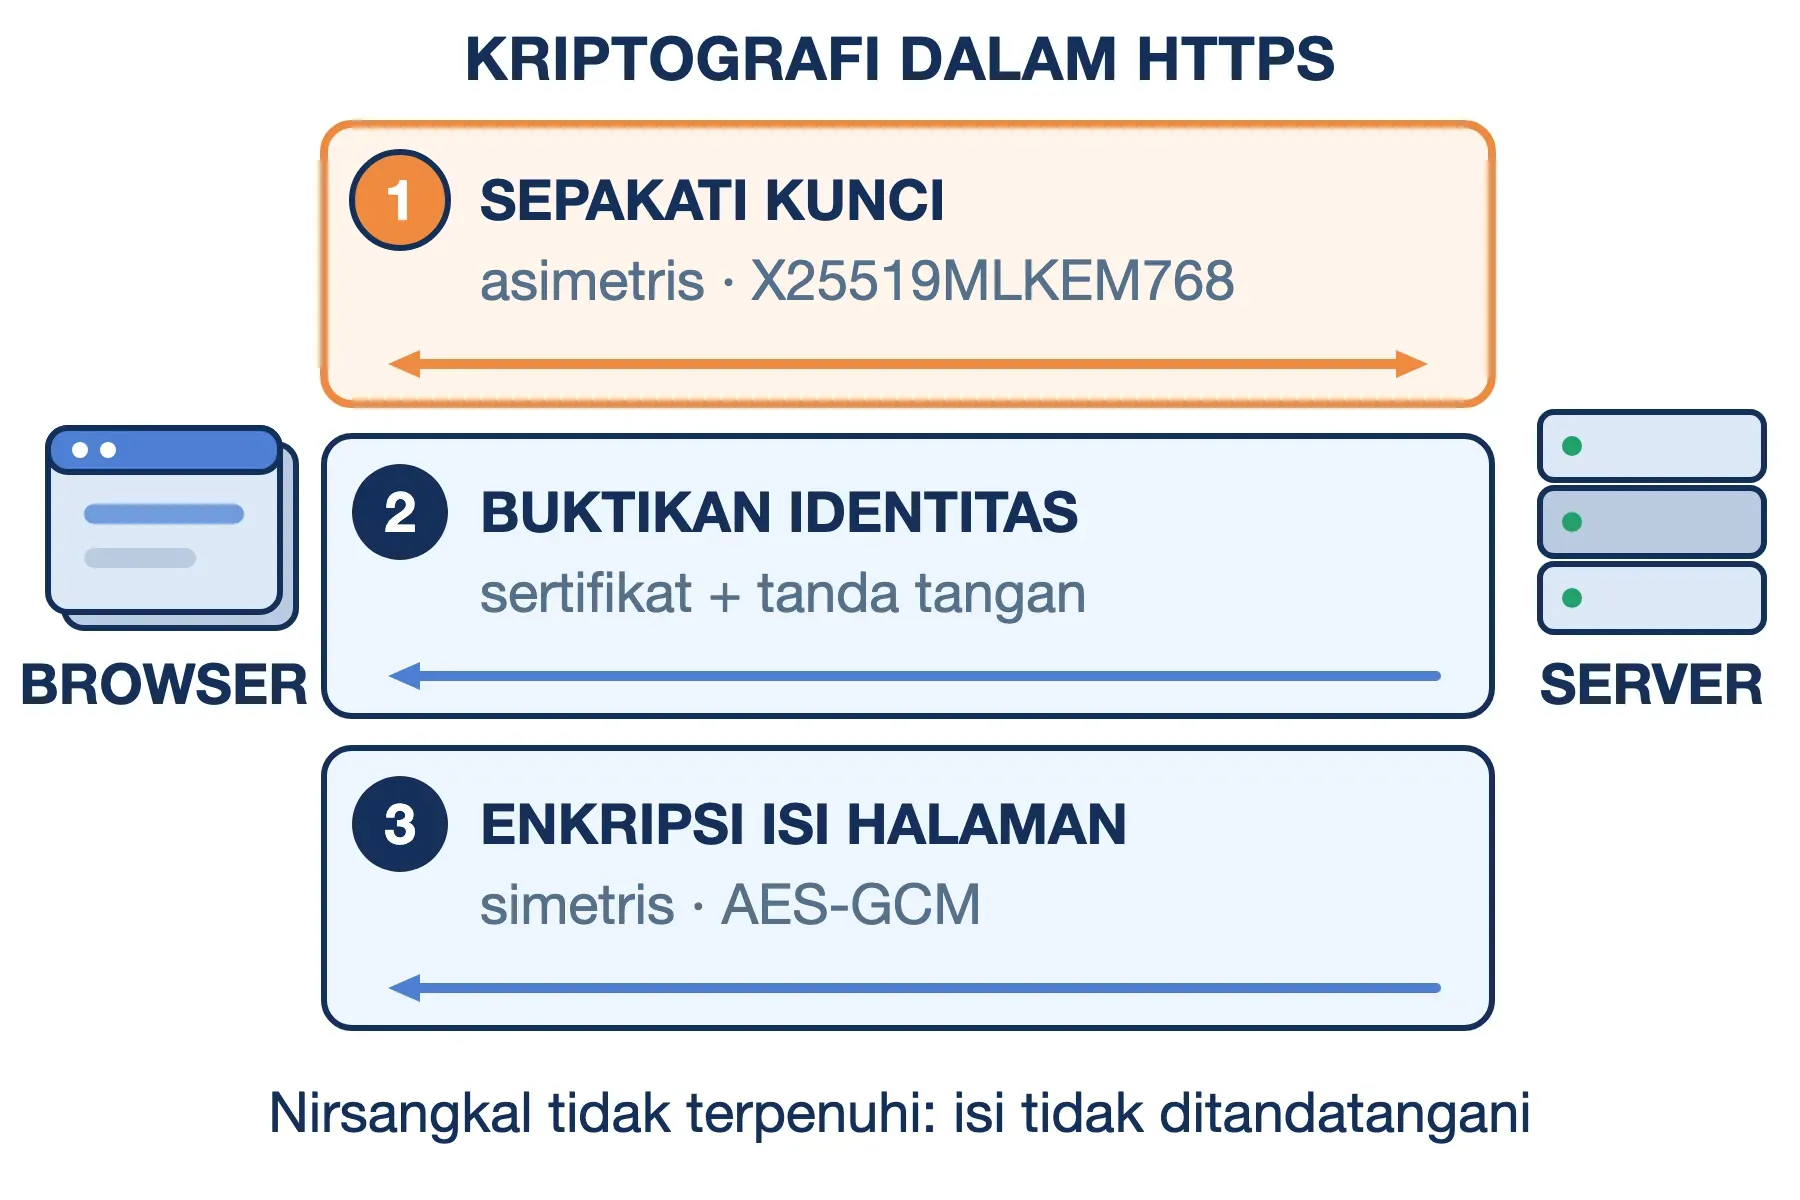
Di bidang keamanan jaringan, cara paling jelas untuk melihat kriptografi bekerja adalah membedah satu kunjungan ke website ber-HTTPS. Sebelum halaman muncul, browser dan server menjalankan TLS handshake (jabat tangan TLS) yang memakai hampir semua alat di atas. Pada TLS versi 1.3, urutannya seperti ini:
- Menyepakati kunci lewat jalur terbuka: browser dan server bertukar bagian kunci publik sementara. Dari situ keduanya mendapat kunci rahasia yang sama tanpa pernah mengirim kunci itu dalam bentuk terbaca. Chrome sejak versi 131 memakai skema hibrida X25519MLKEM768, gabungan kurva eliptik X25519 dengan ML-KEM yang tahan komputer kuantum.
- Membuktikan identitas server: server mengirim sertifikat SSL yang ditandatangani Certificate Authority (CA). Server lalu menandatangani ringkasan hash dari seluruh percakapan jabat tangan dengan kunci privatnya. Browser memeriksa kedua tanda tangan itu sebelum melanjutkan.
- Mengamankan isi halaman: seluruh data berikutnya dienkripsi dengan kunci sesi memakai AES-GCM atau ChaCha20-Poly1305. Keduanya termasuk AEAD (Authenticated Encryption with Associated Data). Selain mengacak isi, setiap paket membawa label autentikasi, sehingga perubahan satu bit pun langsung ketahuan.
Langkah pertama memakai kriptografi asimetris, langkah kedua tanda tangan digital dan fungsi hash, dan langkah ketiga kriptografi simetris. Hasilnya, kerahasiaan, integritas, dan autentikasi terpenuhi sekaligus.
Satu tujuan tidak terpenuhi dalam proses ini, yaitu nirsangkal. Server memang menandatangani jabat tangan, tetapi isi halaman hanya dilindungi kunci sesi yang dimiliki browser dan server bersama. Akibatnya, rekaman lalu lintas HTTPS tidak bisa menjadi bukti kuat bahwa sebuah website pernah menampilkan sesuatu. Untuk kebutuhan itu, dokumennya sendiri harus ditandatangani secara digital.
Contoh Kriptografi dalam Kehidupan Sehari-hari
Hampir setiap aktivitas digital menyentuh kriptografi. Berikut contoh kriptografi yang masing-masing memakai alat berbeda:
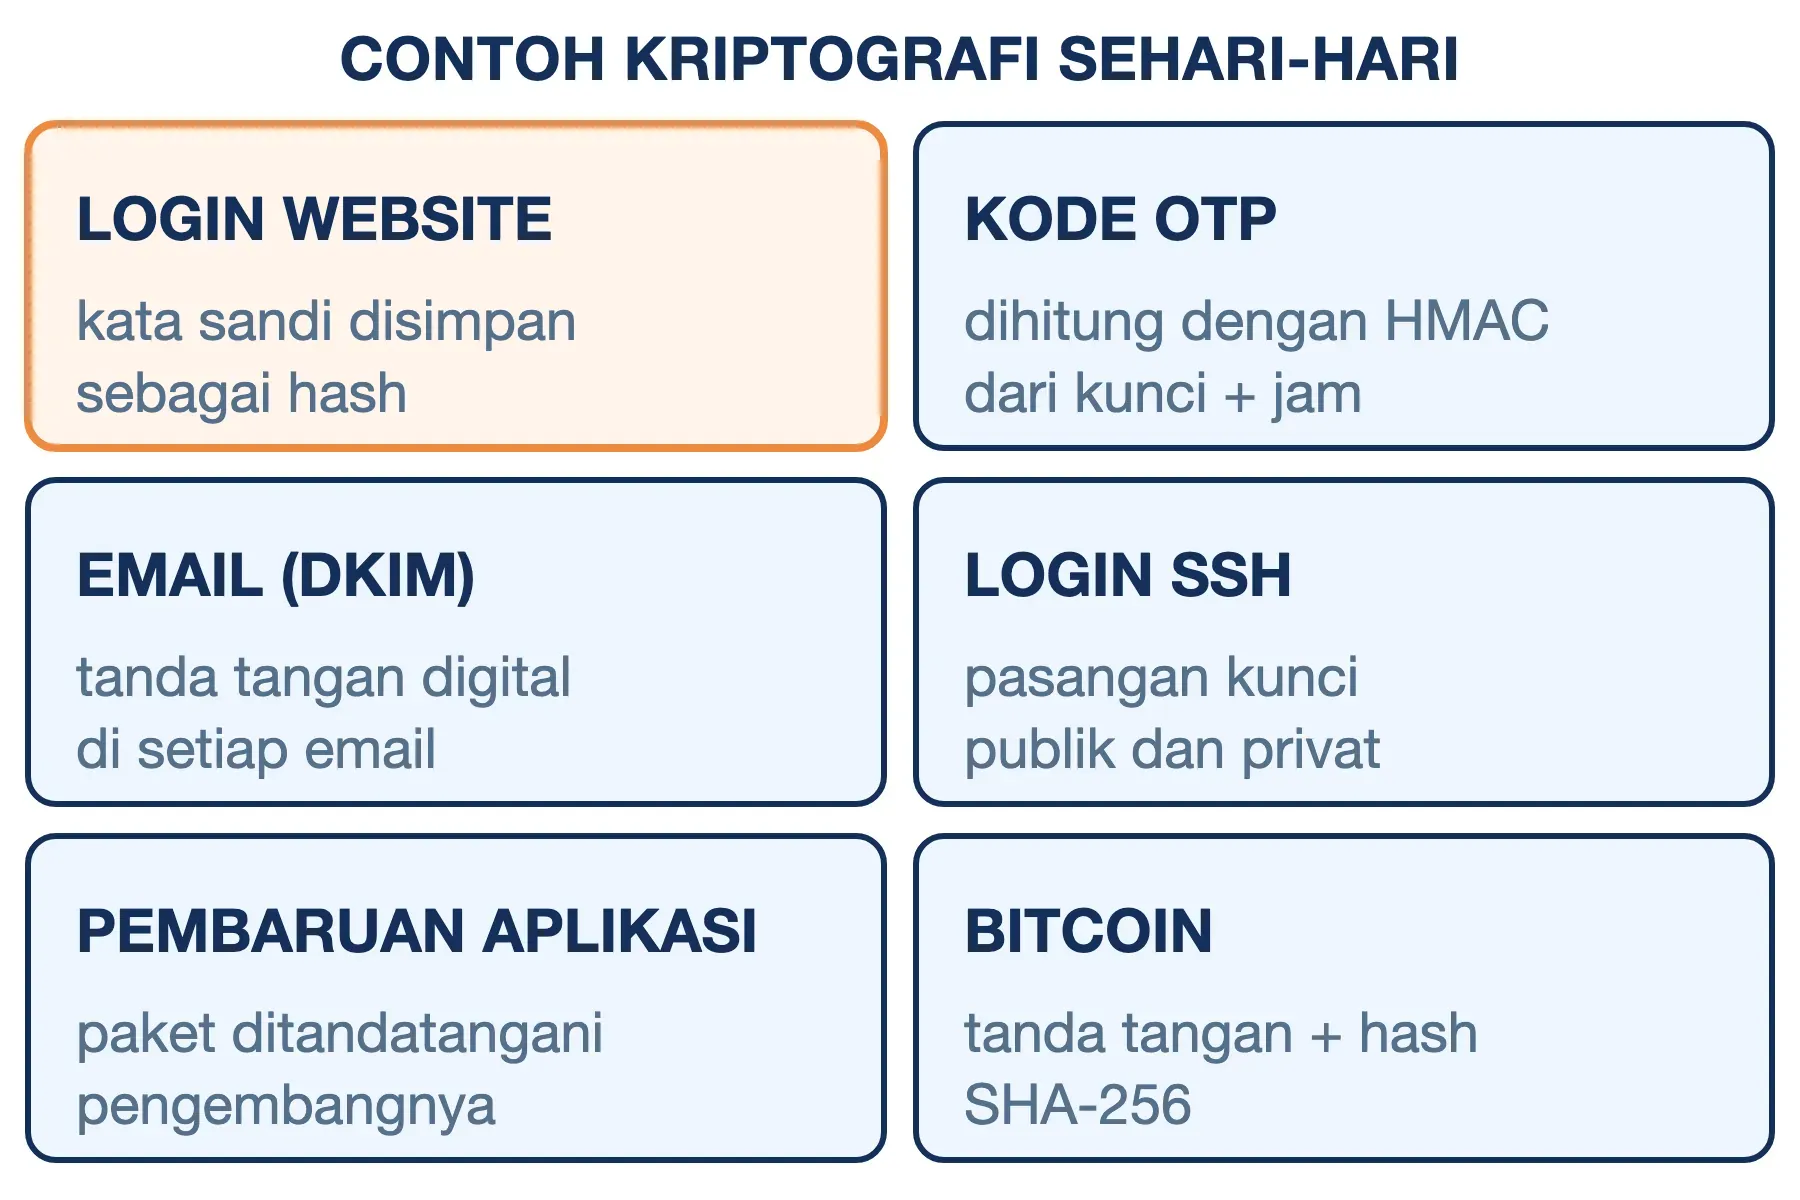
- Login ke website: server yang dikelola dengan benar tidak menyimpan kata sandi Anda. Ia menyimpan hasil hash yang diberi salt (data acak tambahan per pengguna), lalu membandingkan hash tersebut setiap kali Anda login.
- Kode OTP di aplikasi autentikator: enam angka di Google Authenticator dihitung dari kunci rahasia dan jam saat ini memakai HMAC, salah satu jenis MAC. Server menghitung hal yang sama lalu mencocokkan hasilnya.
- Email yang tidak bisa dipalsukan: DKIM menambahkan tanda tangan digital ke setiap email keluar. Server penerima bisa memeriksa bahwa email benar dikirim dari domain tersebut dan isinya tidak diubah.
- Masuk ke server tanpa kata sandi: SSH memakai pasangan kunci publik dan privat untuk membuktikan identitas Anda ke server.
- Pembaruan aplikasi dan sistem operasi: paket pembaruan ditandatangani pengembangnya. Perangkat Anda menolak memasang pembaruan yang tanda tangannya tidak cocok.
- Dokumen bertanda tangan elektronik: PDF yang ditandatangani dengan sertifikat elektronik memakai tanda tangan digital, sehingga perubahan isi setelah ditandatangani akan terdeteksi.
- Bitcoin dan mata uang kripto lain: setiap transaksi ditandatangani dengan tanda tangan digital berbasis kurva eliptik, dan blok transaksinya dirangkai dengan hash SHA-256.
Kriptografi Kuantum dan Pasca-Kuantum
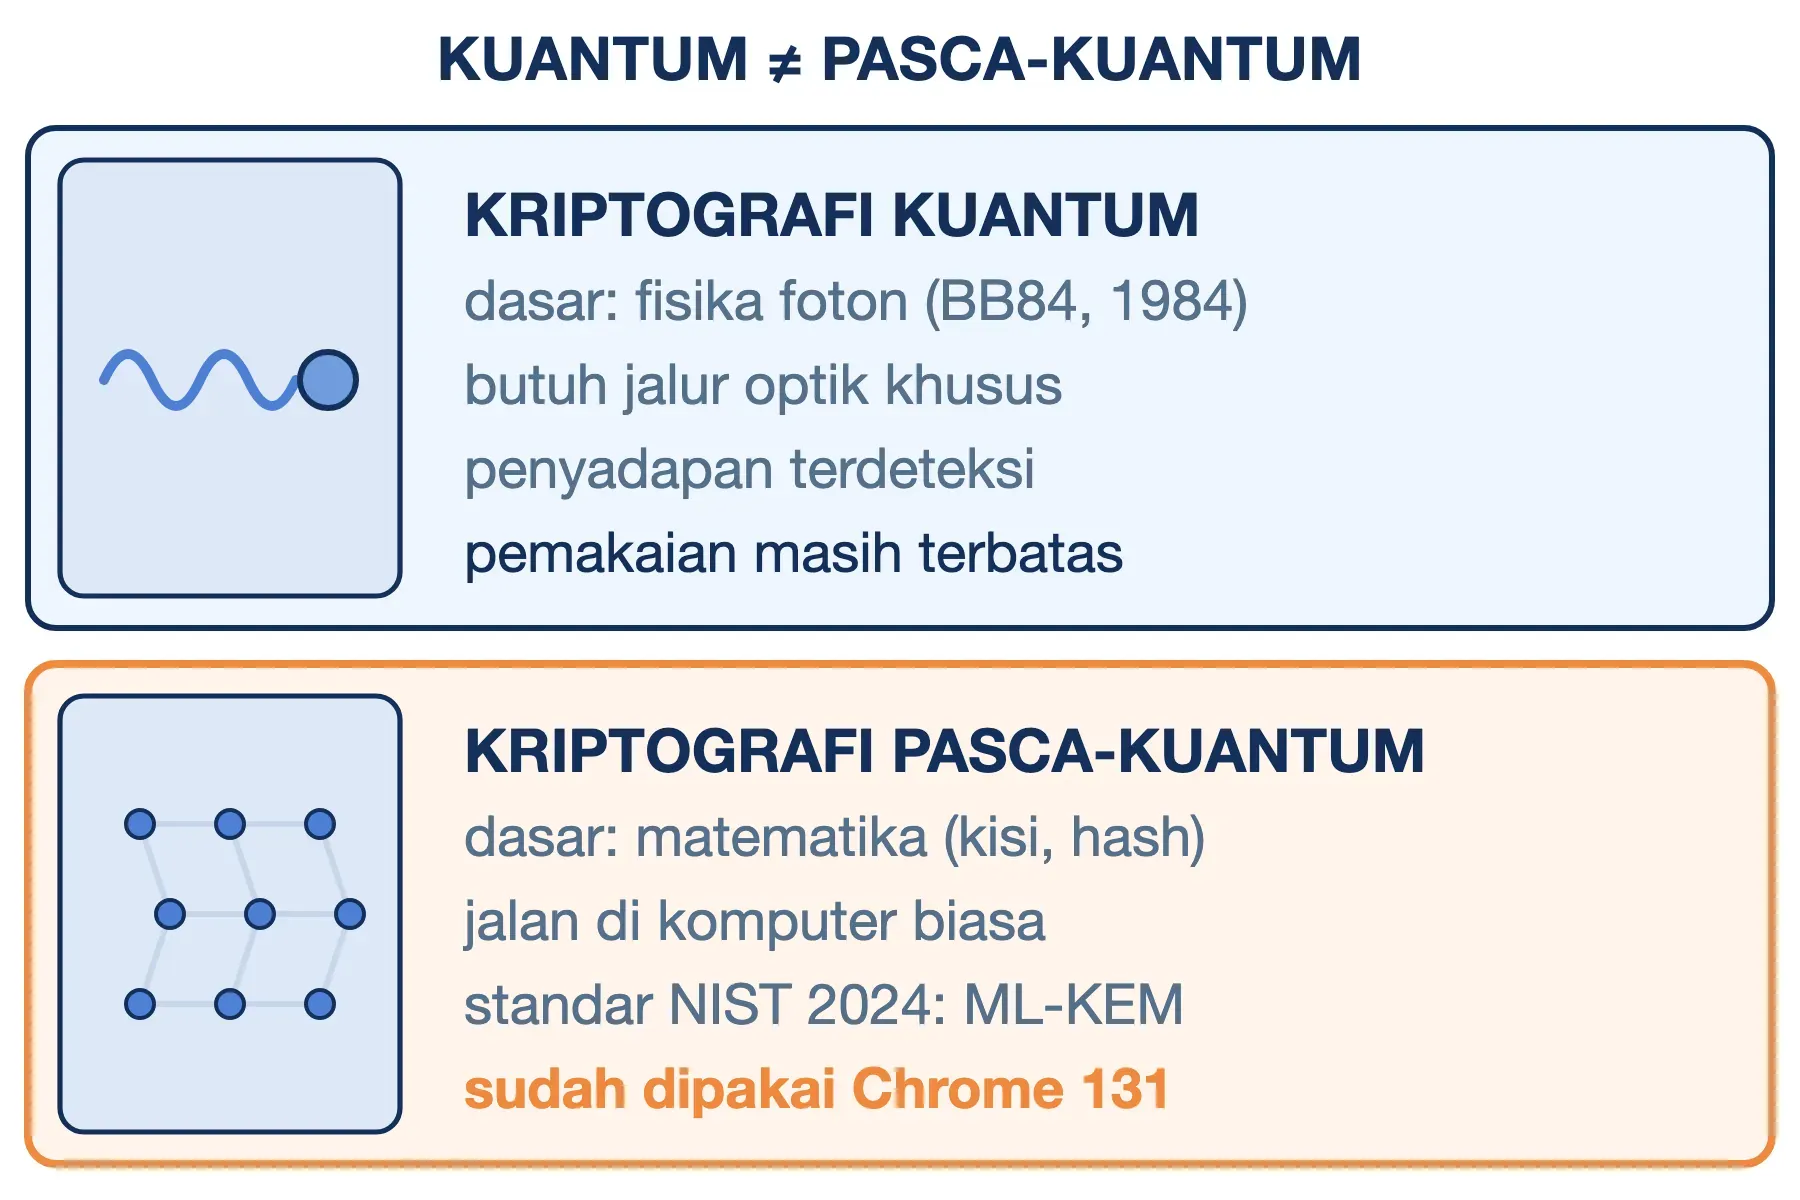
Kata "kuantum" di kedua istilah ini menunjuk ke dua pendekatan yang bertolak belakang.
Kriptografi kuantum memakai sifat fisika partikel cahaya (foton) untuk bertukar kunci. Protokol pertamanya, BB84, dirumuskan pada 1984. Upaya menyadap foton akan mengubah keadaannya, sehingga penyadapan bisa terdeteksi. Kekurangannya, teknik ini membutuhkan perangkat keras dan jalur optik khusus, sehingga penggunaannya masih terbatas.
Kriptografi pasca-kuantum (post-quantum cryptography, PQC) justru tidak memakai fisika kuantum sama sekali. Ia berupa algoritma matematika yang berjalan di komputer biasa, tetapi dirancang tahan terhadap serangan komputer kuantum. Sebagian besar algoritmanya bersandar pada soal matematika kisi (lattice), sebagian lagi pada fungsi hash. Komputer kuantum yang cukup besar diperkirakan mampu memecahkan RSA dan kriptografi kurva eliptik lewat algoritma Shor. Sementara itu, AES cukup diamankan dengan kunci yang lebih panjang.
Ancamannya sudah terasa sebelum komputer kuantum semacam itu ada. Pihak yang menyadap lalu lintas terenkripsi hari ini bisa menyimpannya, lalu membongkarnya bertahun-tahun kemudian. Pola ini dikenal sebagai harvest now, decrypt later (simpan sekarang, bongkar nanti), dan menjadi alasan utama migrasi dimulai sekarang.
Berikut tonggak migrasinya sejauh ini:
- 13 Agustus 2024: NIST menerbitkan tiga standar pertama. FIPS 203 (ML-KEM) untuk pertukaran kunci, FIPS 204 (ML-DSA) untuk tanda tangan digital, dan FIPS 205 (SLH-DSA) sebagai tanda tangan cadangan.
- November 2024: Chrome 131 memakai pertukaran kunci hibrida dengan ML-KEM secara bawaan. Pada bulan yang sama, draf NIST IR 8547 menandai RSA-2048 dan ECC P-256 sebagai usang mulai 2030. Algoritma yang rentan kuantum dilarang mulai 2035.
- 11 Maret 2025: NIST memilih HQC sebagai cadangan ML-KEM dengan dasar matematika yang berbeda. Standar finalnya dijadwalkan terbit pada 2027.
Kelemahan dan Hal yang Perlu Anda Pertimbangkan
Kriptografi yang kuat di atas kertas bisa gagal di dunia nyata karena hal-hal berikut:
- Implementasi lebih sering jebol daripada algoritmanya: Heartbleed (2014) adalah celah di pustaka OpenSSL yang membuat isi memori server, termasuk kunci privat, bisa terbaca penyerang. Algoritma TLS-nya tidak rusak; kode yang mengimplementasikannya yang salah.
- Pengelolaan kunci menentukan segalanya: algoritma sekuat apa pun tidak berarti kalau kuncinya ikut terunggah ke repositori publik. Hal yang sama berlaku untuk kunci yang tidak pernah diganti selama bertahun-tahun.
- Algoritma punya masa pakai: DES yang dianggap aman pada 1977 bisa dibobol dalam 22 jam pada 1999. SHA-1 menyusul pada 2017, ketika peneliti CWI Amsterdam dan Google membuat dua file PDF berbeda dengan hash SHA-1 yang sama. Serangan itu butuh sekitar 6.500 tahun-CPU, dan biayanya terus turun.
- Jangan merancang algoritma sendiri: algoritma yang belum diuji terbuka hampir selalu lebih lemah daripada AES atau SHA-256. Keduanya sudah diserang para peneliti selama lebih dari dua dekade, jadi pakai pustaka kriptografi yang sudah teruji.
- Kriptografi tidak menolong dari penipuan: koneksi ke website phising tetap terenkripsi dengan sempurna. Gembok di browser hanya menjamin Anda terhubung aman ke domain itu, bukan bahwa pemilik domainnya jujur.
Sebagai patokan praktis pada 2026, pilihan berikut aman untuk sebagian besar website dan aplikasi:
- Enkripsi data: AES dengan kunci 128 atau 256 bit dalam mode GCM, atau ChaCha20-Poly1305.
- Kunci RSA: minimal 2048 bit. NIST hanya mengizinkan ukuran ini sampai akhir 2030, jadi pakai 3072 bit untuk kunci baru yang berumur panjang. Untuk SSH dan tanda tangan, Ed25519 lebih ringkas.
- Hash untuk keutuhan data: SHA-256 atau yang lebih kuat. Hindari MD5 dan SHA-1.
- Penyimpanan kata sandi: Argon2id dengan memori minimal 19 MiB dan 2 iterasi sesuai rekomendasi OWASP, atau bcrypt dengan cost minimal 10.
- Protokol koneksi: TLS 1.2 sebagai batas bawah, dan TLS 1.3 sebagai pilihan utama.
Pertanyaan Seputar Kriptografi
Apakah kriptografi sama dengan kripto?
Tidak. Kripto atau mata uang kripto (cryptocurrency) adalah salah satu penerapan kriptografi, bukan kriptografi itu sendiri. Bitcoin memakai tanda tangan digital untuk membuktikan kepemilikan, dan fungsi hash untuk merangkai riwayat transaksinya menjadi blockchain. Kriptografi sudah dipakai ribuan tahun sebelum Bitcoin muncul pada 2009.
Siapa yang disebut kriptografer?
Kriptografer adalah orang yang mempraktikkan ilmu kriptografi, yaitu merancang dan menganalisis sistem pengamanan pesan. Lawannya adalah kriptanalis, yang berusaha membongkar sandi tanpa mengetahui kuncinya. Dalam praktik, banyak ahli menjalani keduanya, karena merancang sandi yang kuat menuntut pemahaman tentang cara menyerangnya.
Apa yang dipelajari di mata kuliah kriptografi?
Di perguruan tinggi umum, kriptografi biasanya menjadi mata kuliah di jurusan Informatika, Ilmu Komputer, atau Matematika. Mata kuliah kriptografi membahas sandi klasik, algoritma simetris dan asimetris, fungsi hash, hingga protokol keamanan. Bagi Anda yang ingin belajar kriptografi, bekal yang paling dibutuhkan adalah matematika diskrit, teori bilangan (terutama aritmetika modulo dan bilangan prima), serta dasar pemrograman. Salah satu buku rujukan berbahasa Indonesia adalah Kriptografi karya Rinaldi Munir, dosen Informatika ITB, yang edisi keduanya terbit pada 2019.
Apa itu rekayasa kriptografi?
Rekayasa kriptografi adalah bidang yang menerapkan ilmu kriptografi untuk membangun sistem, perangkat lunak, dan perangkat keras pengaman informasi. Di Indonesia, istilah ini dikenal sebagai nama program studi di Politeknik Siber dan Sandi Negara (Poltek SSN), sekolah kedinasan di bawah BSSN. Poltek SSN membuka dua program studi D-IV (sarjana terapan) bertema kriptografi: Rekayasa Kriptografi dan Rekayasa Perangkat Keras Kriptografi. Program yang kedua berfokus pada pengembangan dan evaluasi modul kriptografi berbentuk perangkat keras (hardware).
Kesimpulan
Kriptografi adalah ilmu mengamankan informasi yang cakupannya jauh lebih luas daripada enkripsi. Ia punya empat tujuan, yaitu kerahasiaan, integritas, autentikasi, dan nirsangkal. Masing-masing dijawab oleh alat yang berbeda: enkripsi, fungsi hash, MAC, dan tanda tangan digital.
Sejarahnya adalah perlombaan antara perancang dan pembongkar sandi, dan babak berikutnya sedang berjalan lewat migrasi ke algoritma pasca-kuantum. Bagi pengelola website, pelajarannya sederhana: pakai algoritma standar, jaga kunci dengan disiplin, dan jangan merancang sandi sendiri. Semoga artikel ini membantu.