Foto sudah lama bisa diedit. Sejak aplikasi pengolah gambar tersedia di setiap ponsel, kita terbiasa menganggap foto sebagai bukti yang lemah. Namun, video dan rekaman suara masih dipercaya. Kalau seseorang terlihat berbicara di layar dengan wajah dan suaranya sendiri, kita cenderung yakin ia memang mengatakannya.
Deepfake meruntuhkan anggapan itu. Deepfake adalah video, foto, atau rekaman suara tiruan yang dibuat dengan kecerdasan buatan sehingga seseorang tampak melakukan atau mengucapkan sesuatu yang tidak pernah ia lakukan. Artikel ini membahas apa itu deepfake, bagaimana cara membuatnya, jenis dan contohnya di Indonesia, bahayanya, dan cara menghadapinya tanpa harus menjadi ahli forensik.
Apa Itu Deepfake?
Secara sederhana, pengertian deepfake adalah media sintetis yang meniru wajah, gerak, atau suara orang nyata. Pembuatannya memakai deep learning, yaitu cabang kecerdasan buatan yang belajar dari data dalam jumlah besar. Hasilnya bukan sekadar tempelan. Ekspresi, arah pandang, dan gerak bibir ikut disesuaikan sehingga terlihat alami.
Deepfake artinya gabungan dua kata: deep, dari deep learning, dan fake yang berarti palsu. Jadi, arti deepfake secara harfiah adalah "palsu buatan deep learning".
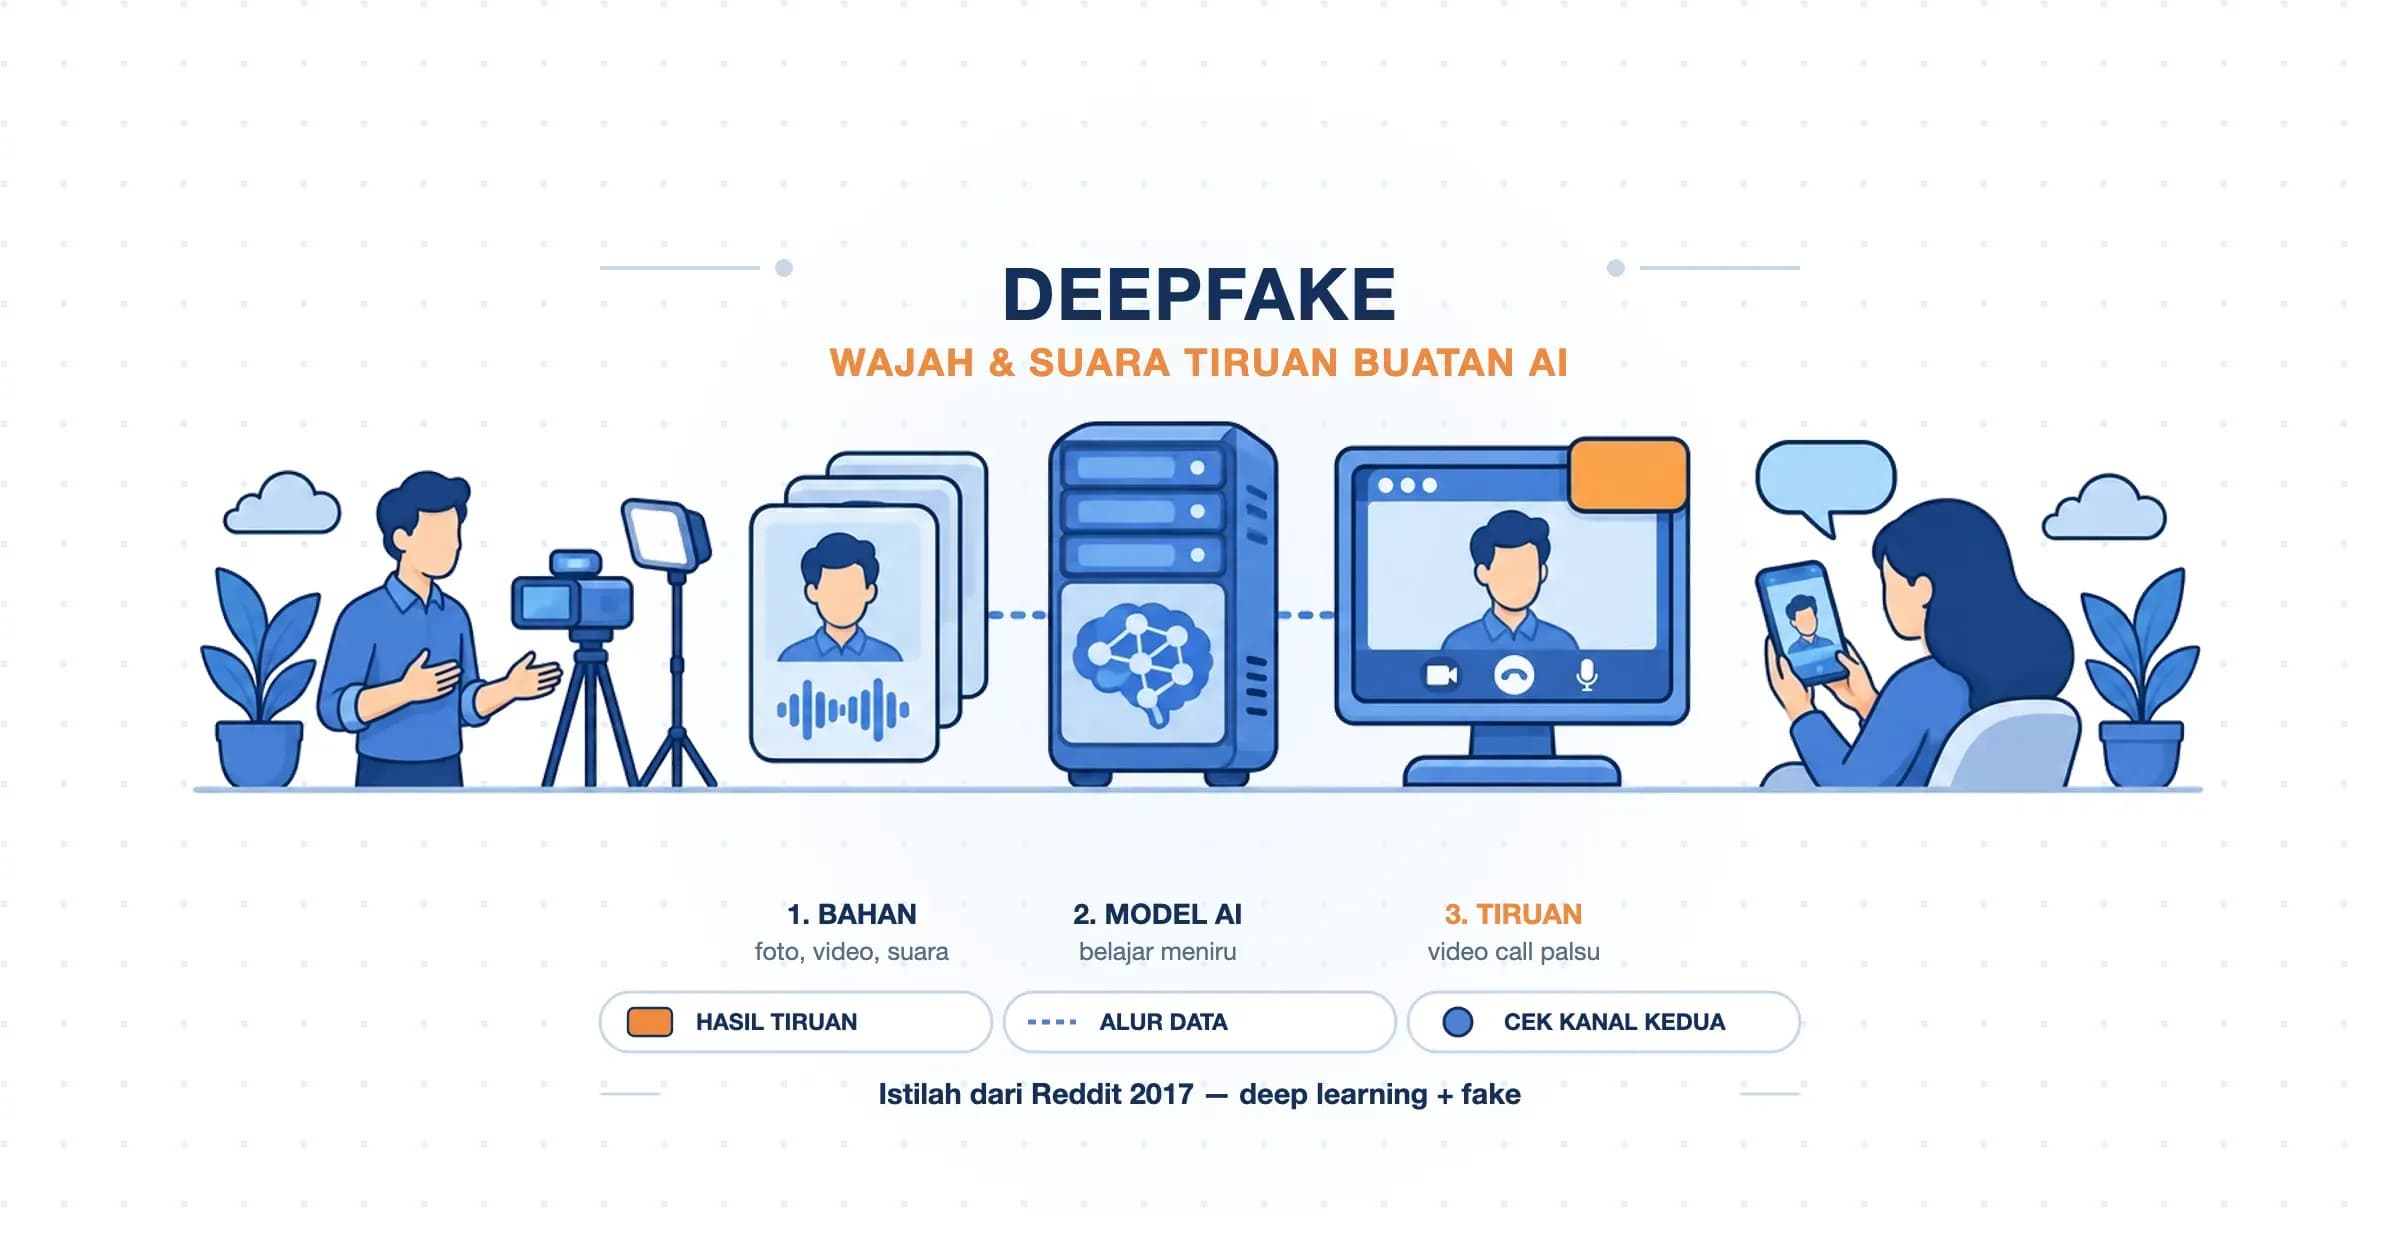
Istilah ini muncul akhir 2017 dari nama sebuah akun Reddit. Akun itu mengunggah video yang menempelkan wajah selebritas ke tubuh orang lain tanpa persetujuan mereka. Sejak awal, teknologi ini sudah lekat dengan penyalahgunaan.
Riset akademiknya sendiri jauh lebih tua. Sistem Video Rewrite (1997) sudah bisa mengubah gerak bibir agar cocok dengan audio baru. Face2Face (2016) menggerakkan ekspresi wajah orang lain secara langsung. Bedanya, alat-alat itu dulu hanya ada di laboratorium. Sekarang, versi yang jauh lebih meyakinkan bisa dijalankan dari aplikasi ponsel.
Perlu dibedakan juga deepfake dengan dua hal yang mirip:
- Cheapfake: Video asli yang dimanipulasi dengan cara sederhana, misalnya diperlambat, dipotong, atau diberi keterangan menyesatkan. Tidak ada AI yang meniru wajah atau suara.
- Gambar AI umum: Gambar buatan AI generatif yang tidak meniru orang tertentu. Contohnya pemandangan atau tokoh rekaan. Ini baru disebut deepfake kalau dipakai untuk meniru orang nyata.
Bagaimana Deepfake Dibuat? Empat Tahap Produksinya
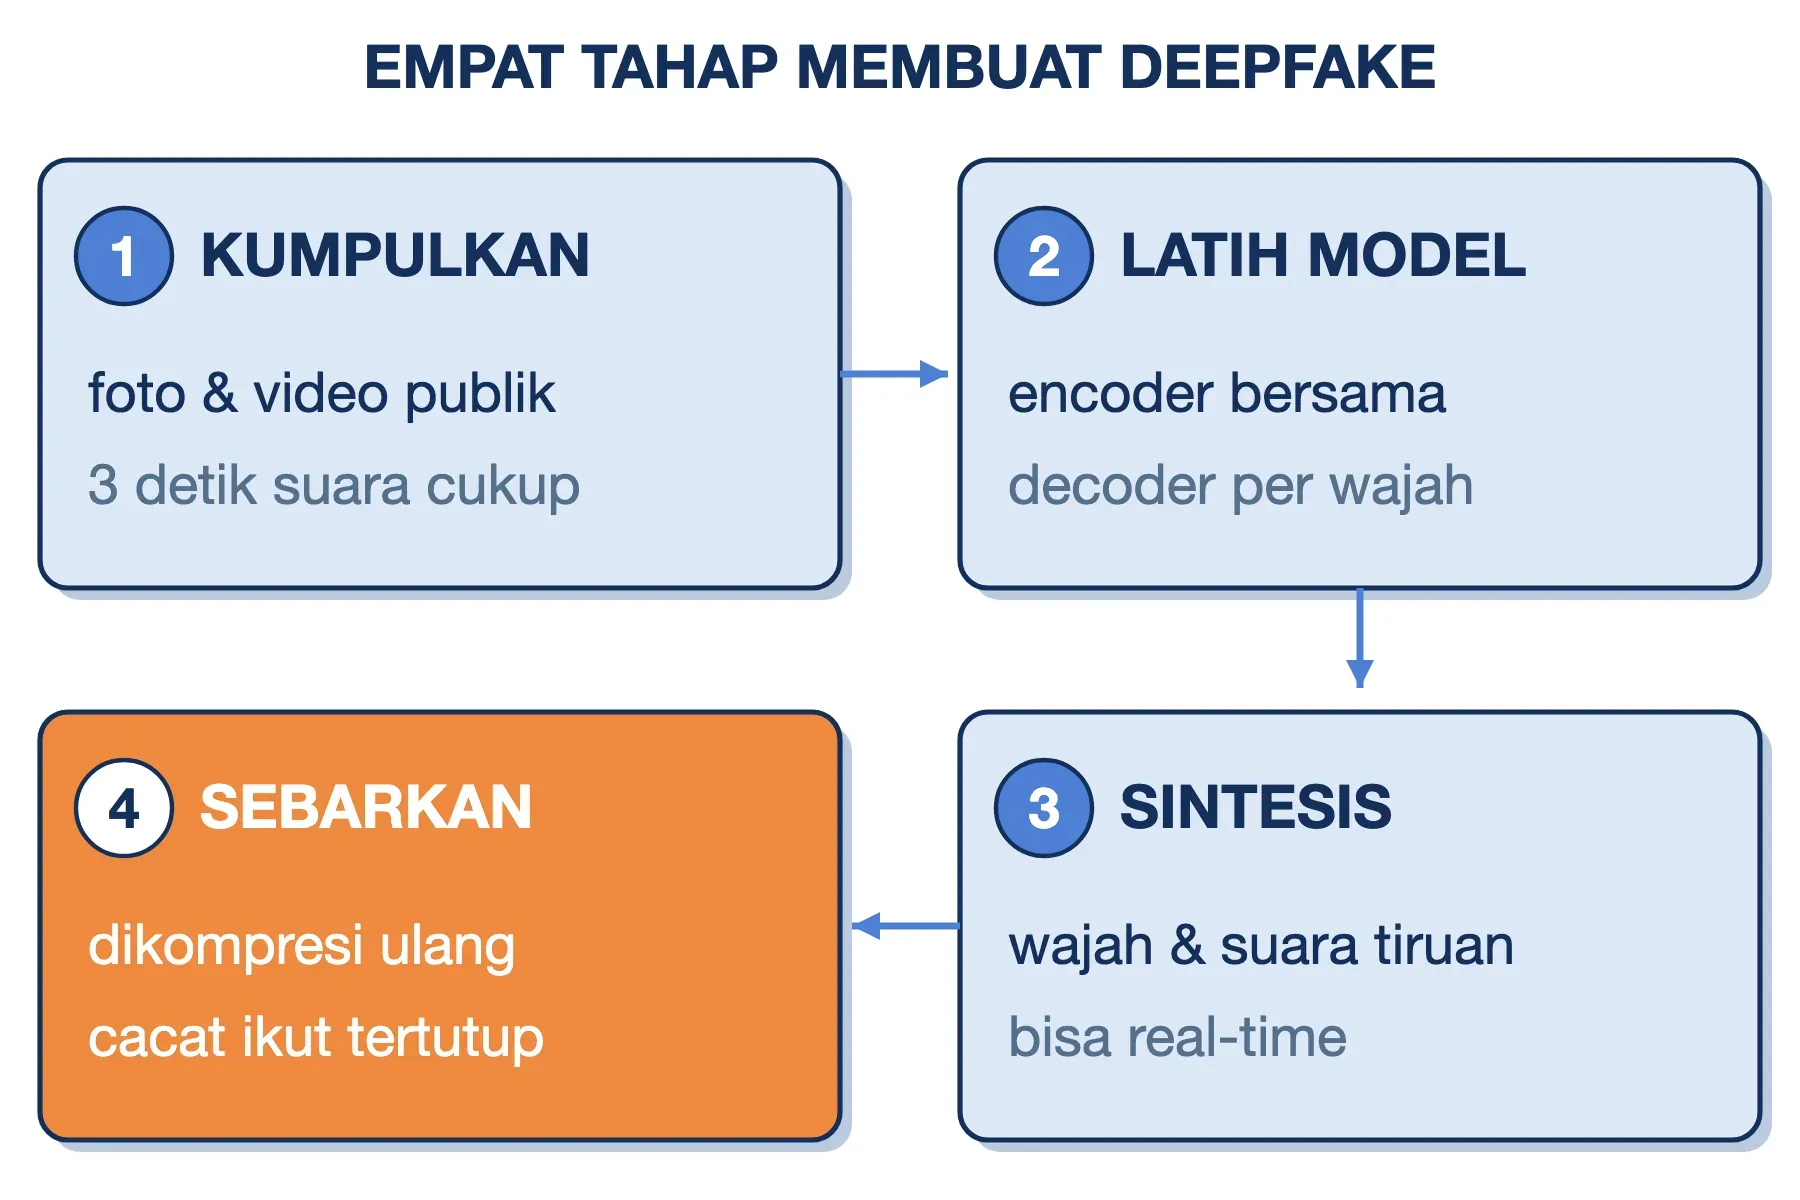
Cara kerja deepfake paling mudah dipahami sebagai jalur produksi empat tahap. Setiap tahap meninggalkan jejak sendiri, dan jejak inilah yang nanti berguna saat Anda memeriksa keasliannya.
Tahap 1: Mengumpulkan Bahan
Model membutuhkan contoh wajah dan suara target. Bahannya sering diambil dari sumber publik: video YouTube, siaran langsung, unggahan Instagram, atau rekaman pidato. Untuk suara, kebutuhannya kecil sekali. Peneliti McAfee pada 2023 menemukan bahwa tiga detik rekaman cukup untuk menghasilkan suara tiruan dengan kemiripan 85% menurut pengukuran internal mereka.
Tahap 2: Melatih Model
Teknik tukar wajah klasik memakai autoencoder, yaitu jaringan saraf yang memadatkan gambar lalu menyusunnya kembali. Model ini punya satu encoder bersama dan dua decoder. Encoder belajar membaca hal yang sama pada kedua wajah: posisi kepala, ekspresi, dan arah cahaya. Masing-masing decoder belajar menggambar ulang satu wajah tertentu.
Triknya ada pada pertukaran. Bingkai video orang A dibaca encoder, lalu digambar ulang memakai decoder milik orang B. Hasilnya wajah B dengan ekspresi dan posisi kepala persis seperti A. Model generasi baru menambahkan GAN dan diffusion untuk mempertajam detail kulit dan rambut. Dasar kedua pendekatan itu sudah kami bahas di artikel AI generatif.
Tahap 3: Sintesis
Model menghasilkan wajah atau suara tiruan bingkai demi bingkai, lalu menempelkannya ke video sasaran. Dulu proses ini memakan waktu berjam-jam. Kini sebagian alat bisa melakukannya secara real-time, artinya langsung saat panggilan video berlangsung, sehingga pelaku bisa bercakap-cakap memakai wajah orang lain.
Tahap 4: Menyebarkan
Tahap terakhir sering dilupakan, padahal paling menentukan. Deepfake jarang beredar dalam kualitas aslinya. Video dikompresi ulang oleh WhatsApp atau TikTok, diperkecil, dan dipotong. Kompresi ini menutupi cacat kecil hasil sintesis sehingga video yang beredar justru lebih sulit diperiksa daripada berkas aslinya.
Lima Jenis Deepfake Menurut Apa yang Ditiru
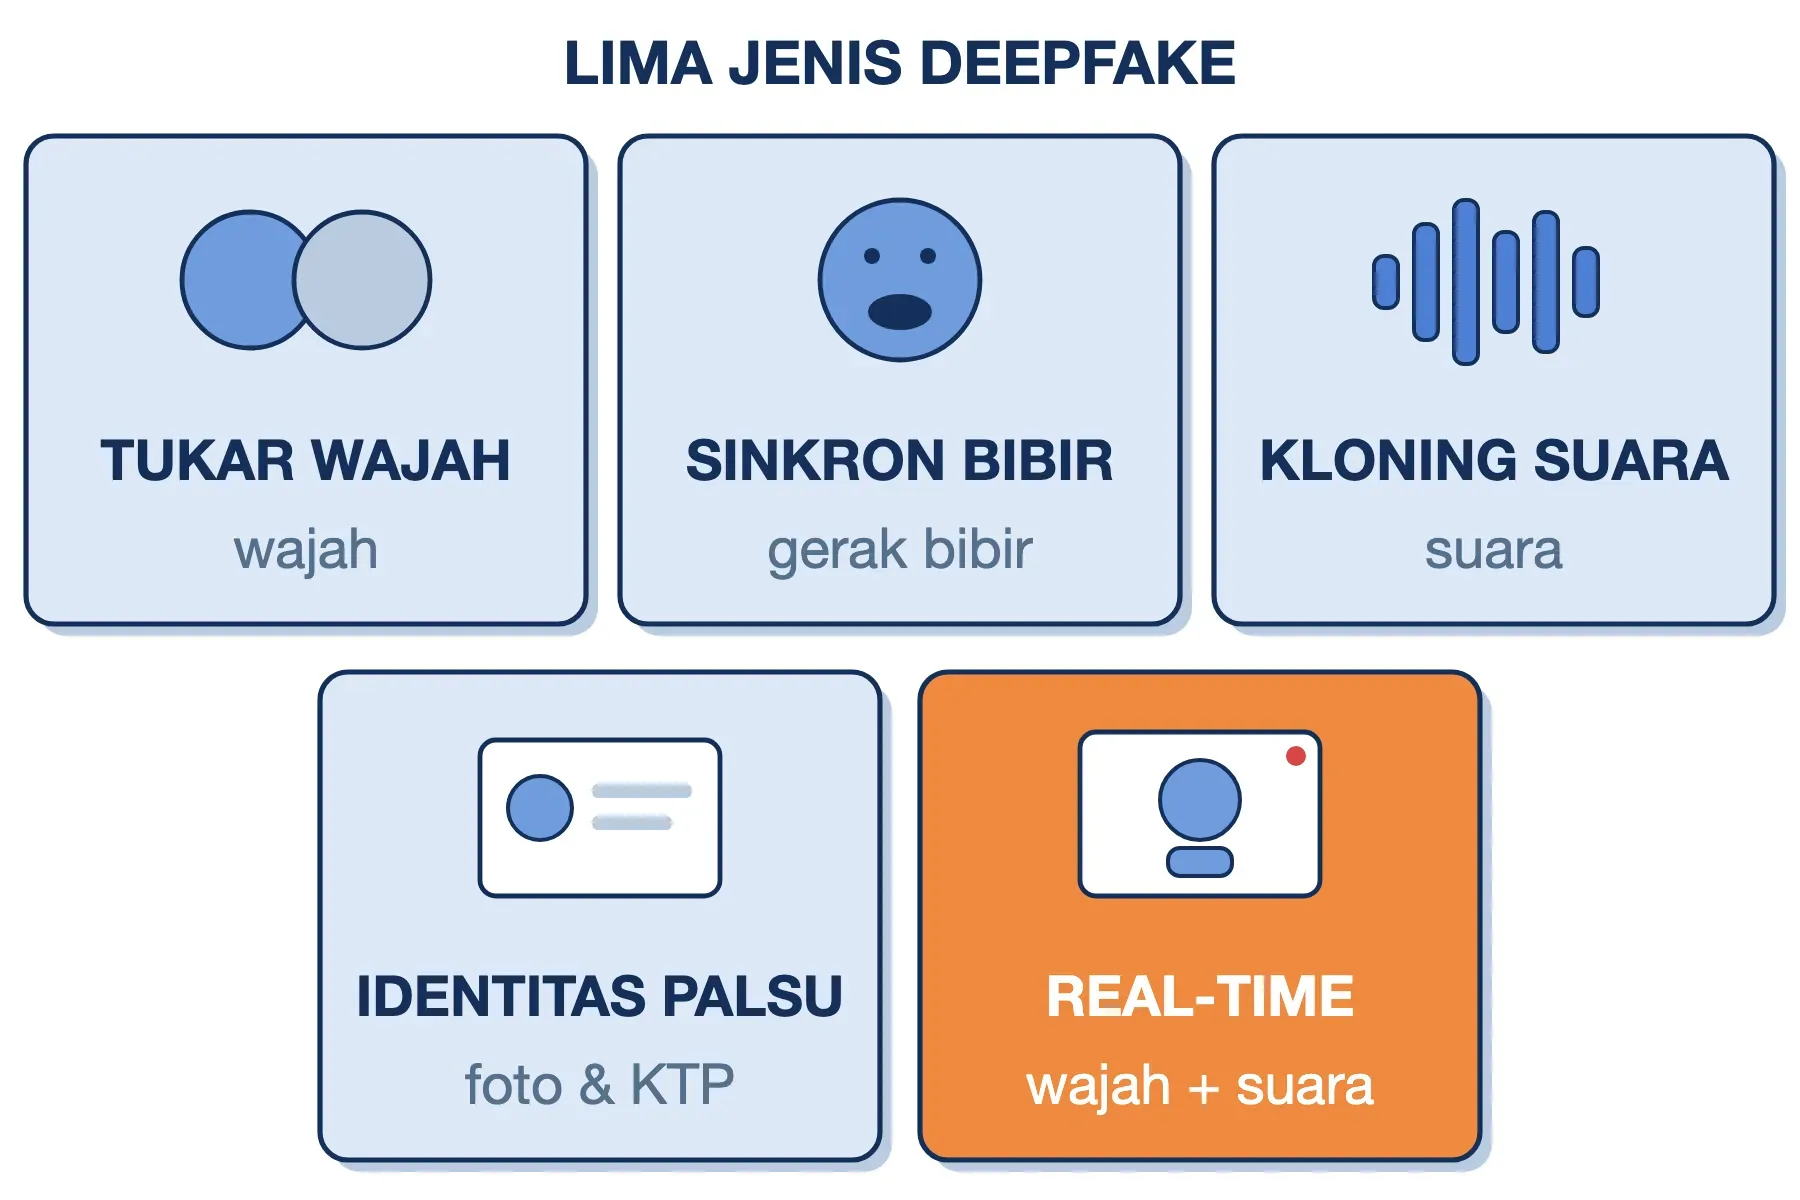
Jenis-jenis deepfake bisa dikelompokkan berdasarkan bagian yang dipalsukan. Pembagian ini membantu Anda tahu bagian mana yang perlu dicurigai.
- Tukar wajah (face swap): Wajah seseorang ditempel ke tubuh orang lain di video. Ini bentuk deepfake yang paling dikenal dan paling banyak dipakai untuk konten asusila.
- Penggerak ekspresi dan sinkron bibir (reenactment dan lip-sync): Wajah target tetap asli, tetapi gerak bibir dan ekspresinya diubah agar cocok dengan ucapan baru. Video deepfake pejabat yang "mengumumkan" bantuan umumnya memakai jenis ini.
- Kloning suara (voice cloning): Suara seseorang ditiru dari rekaman pendek, lalu dipakai membaca teks apa pun. Jenis ini paling sering dipakai untuk penipuan lewat telepon dan pesan suara.
- Foto dan identitas sintetis: Wajah orang yang tidak pernah ada, atau foto KTP dan swafoto palsu, dibuat untuk membuka akun atau lolos verifikasi.
- Deepfake real-time: Gabungan tukar wajah dan kloning suara yang berjalan langsung di panggilan video. Inilah jenis yang paling berbahaya bagi bisnis karena korban merasa sedang bercakap dengan orang yang ia kenal.
Deepfake AI adalah sebutan sehari-hari untuk kelima jenis di atas, kadang ditulis terbalik menjadi "AI deepfake". Istilahnya sama, yang berbeda hanya bagian mana yang ditiru.
Contoh Deepfake di Indonesia Sejak 2025
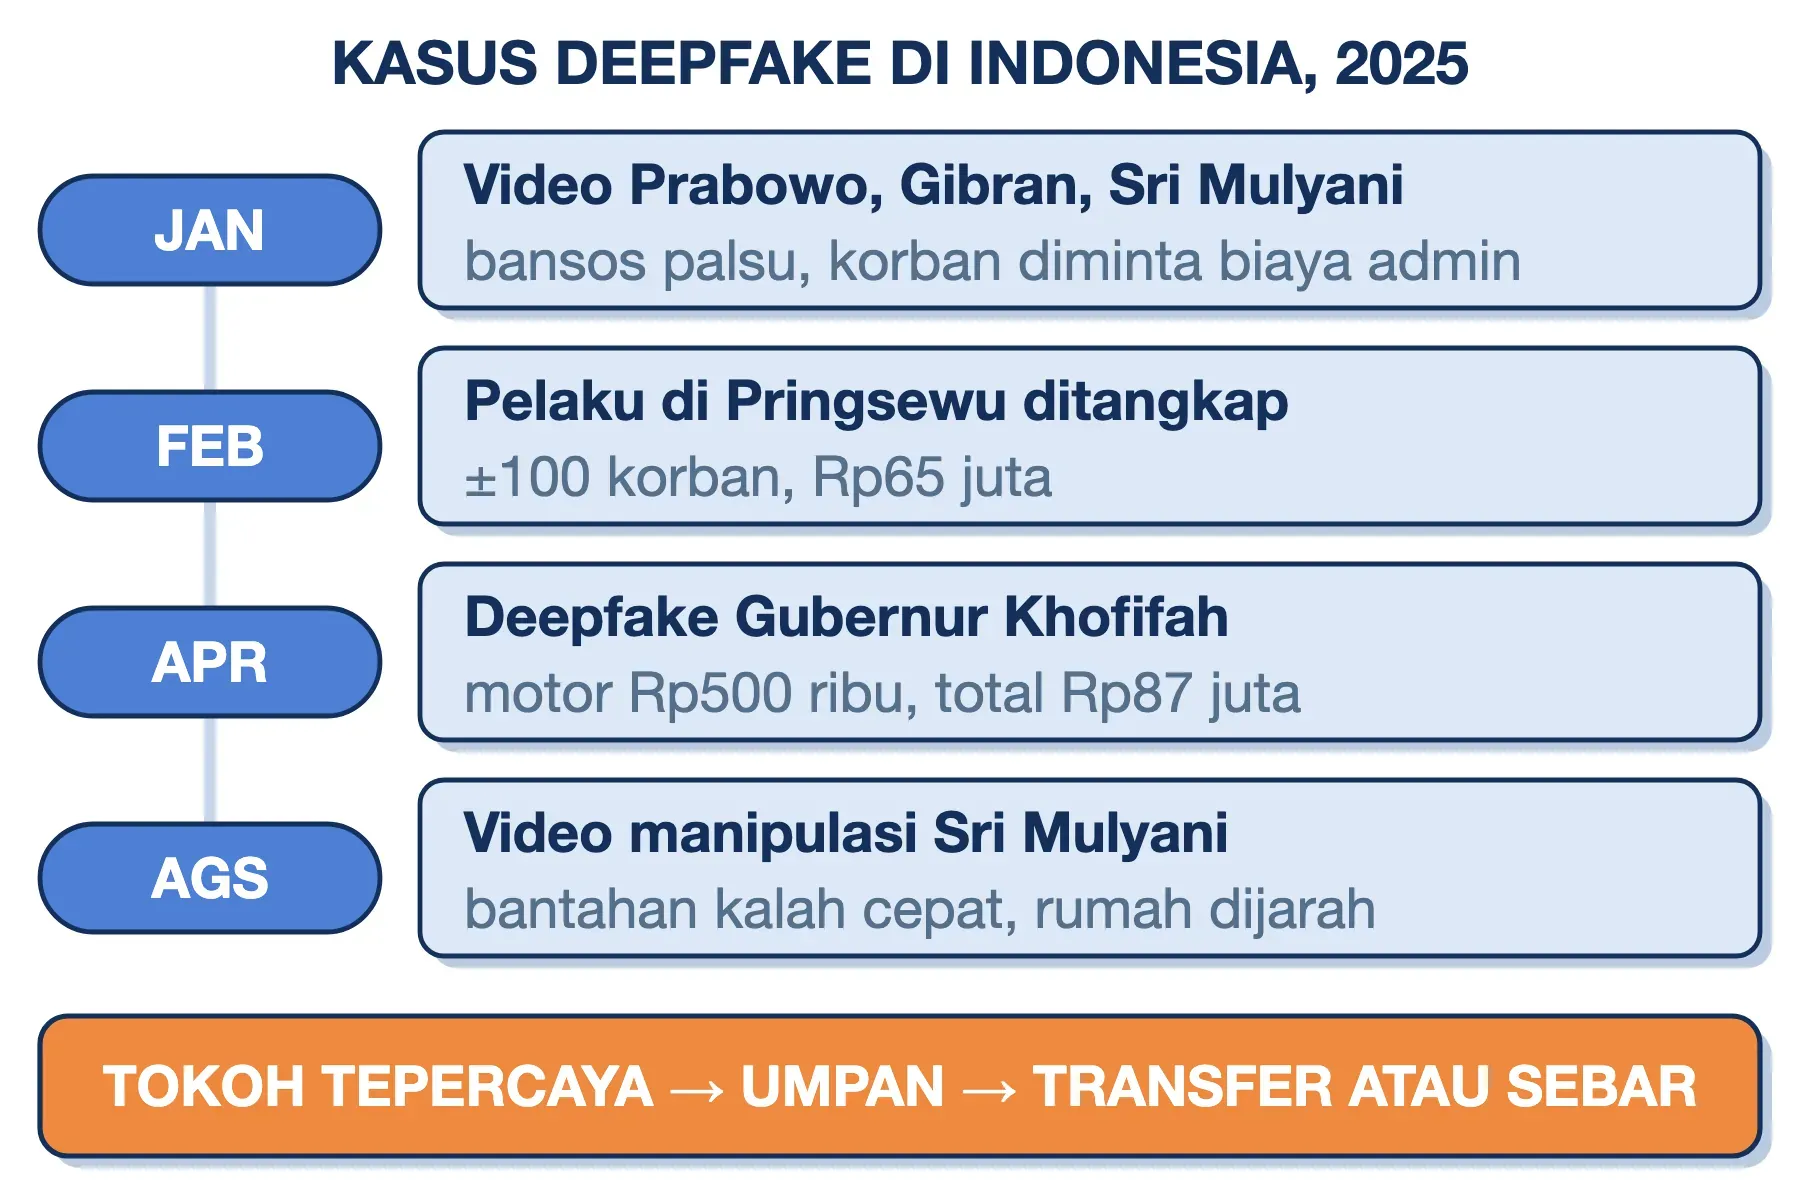
Contoh deepfake paling banyak dibicarakan di Indonesia memakai wajah pejabat negara. Pada Januari 2025, Bareskrim Polri menangkap seorang pelaku di Lampung Tengah. Ia menyebarkan video Presiden Prabowo, Wakil Presiden Gibran, dan Menteri Keuangan Sri Mulyani yang seolah menawarkan bantuan uang. Korban diarahkan ke nomor WhatsApp dan diminta membayar "biaya administrasi".
Polisi menangkap pelaku lain di Pringsewu, Lampung, pada Februari 2025. Ia diduga meraup Rp65 juta dari sekitar 100 korban sejak Desember 2024. Dua bulan kemudian, polisi membongkar deepfake Gubernur Jawa Timur Khofifah yang menawarkan sepeda motor seharga Rp500 ribu. Total uang korban dalam kasus itu sekitar Rp87 juta.
Deepfake juga dipakai untuk memancing kemarahan. Pada Agustus 2025, beredar video manipulasi yang seolah memperlihatkan Sri Mulyani menyebut guru sebagai beban negara. Bantahan datang, tetapi rumahnya tetap dijarah massa pada 31 Agustus 2025.
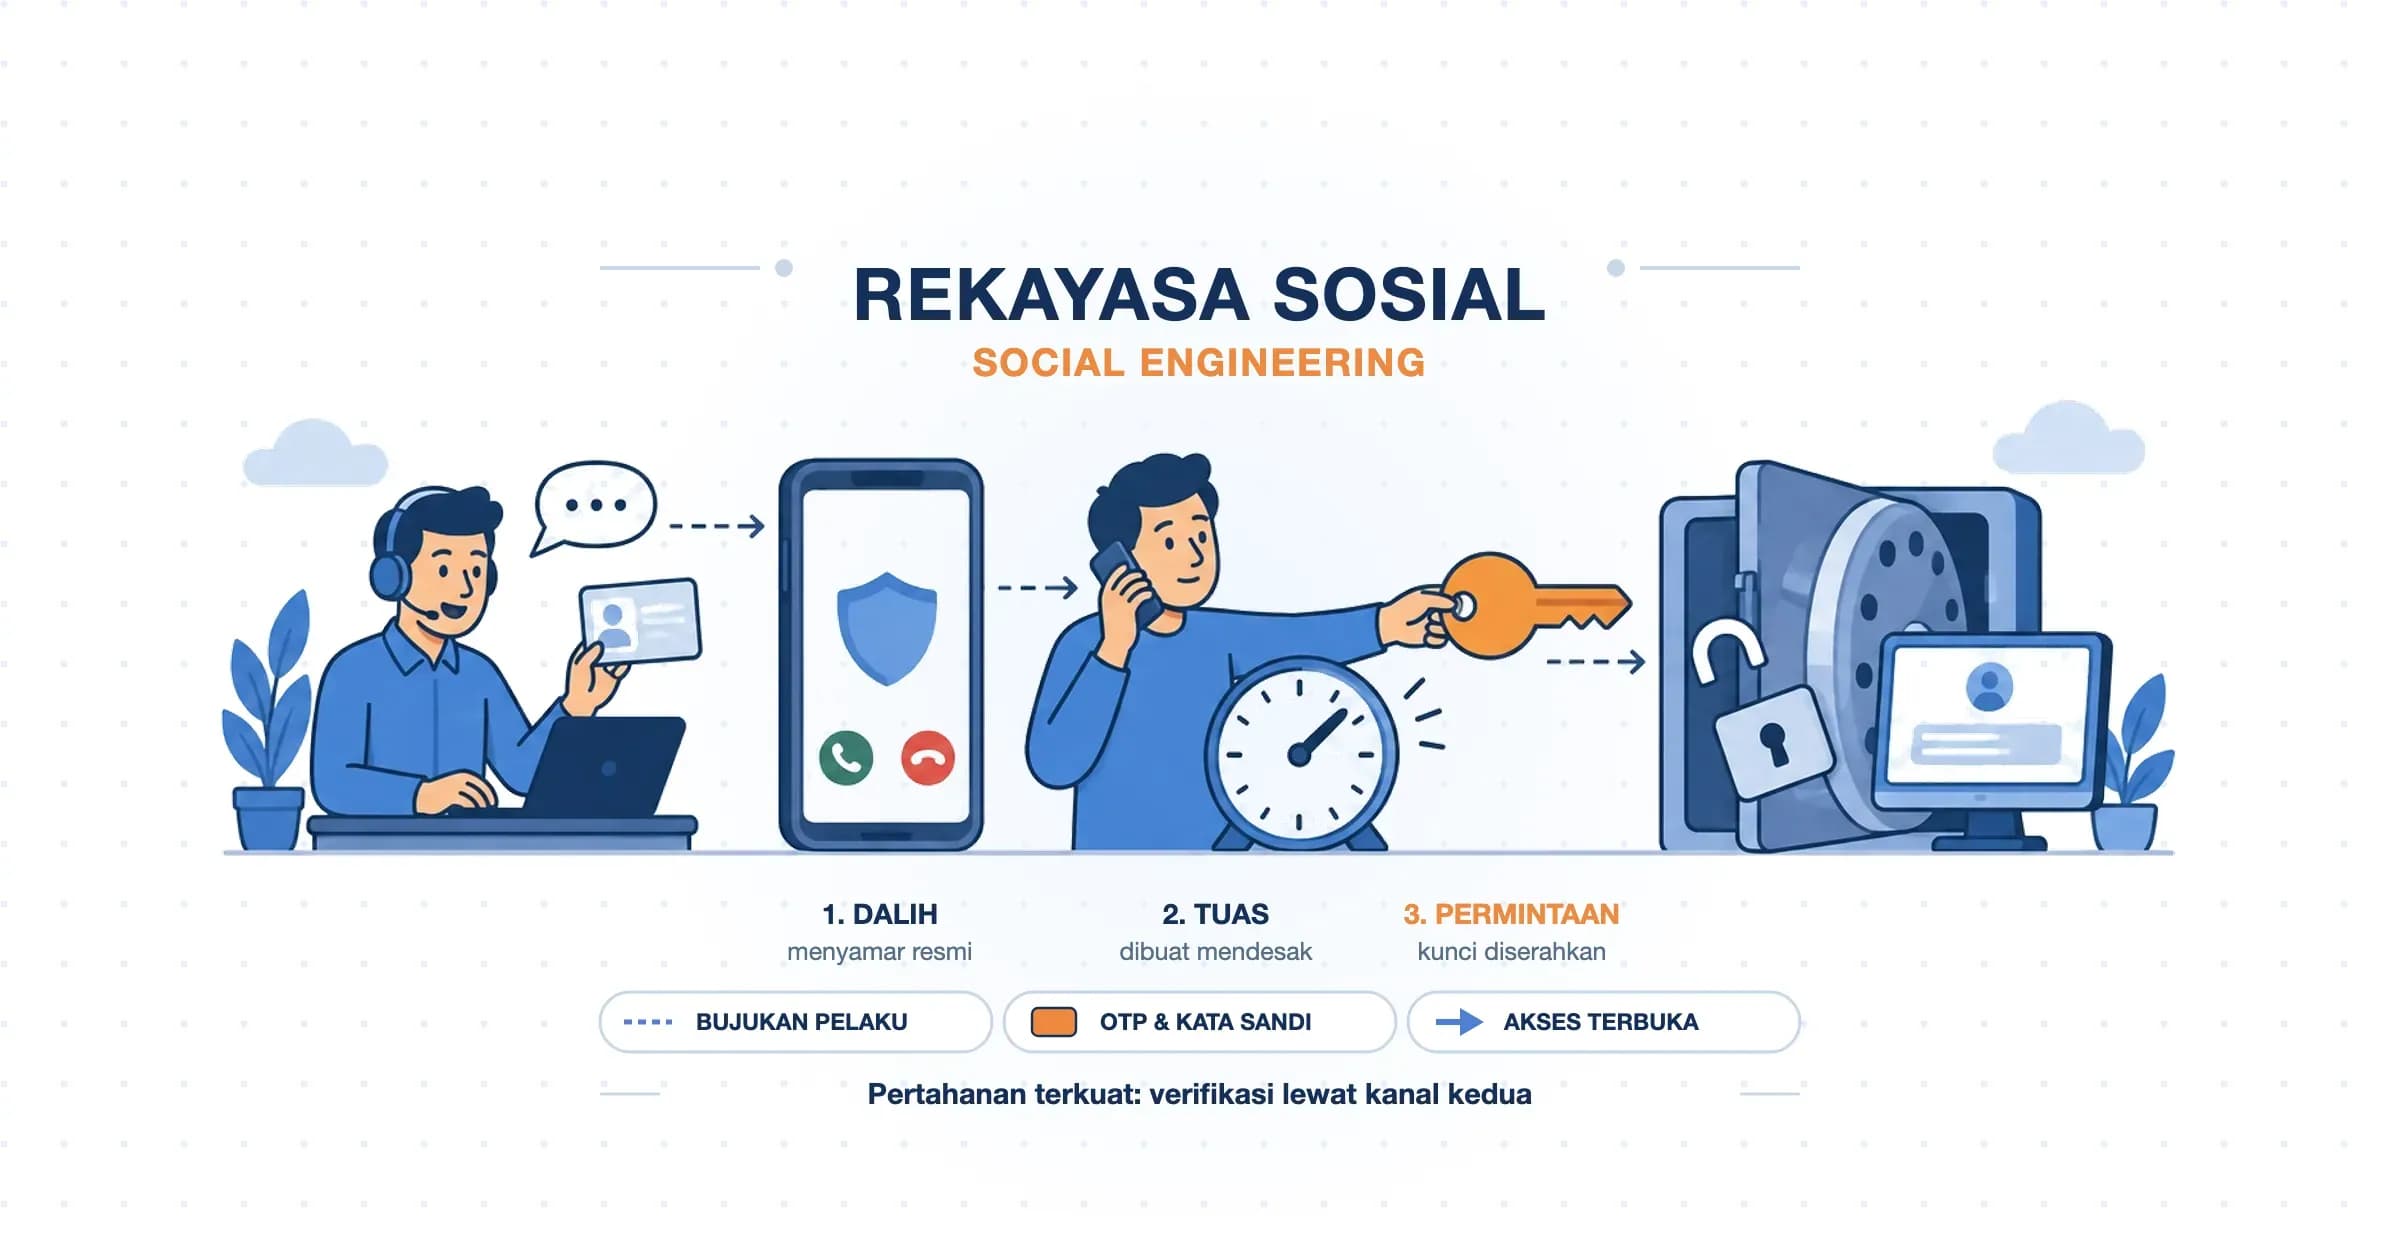
Skalanya terus naik. Sumsub mencatat kasus deepfake di Indonesia melonjak 1.550% dari 2022 ke 2023. OJK mencatat 1.379 laporan penipuan yang terindikasi memakai AI hingga Juni 2026, termasuk kloning wajah dan suara. Di luar negeri, perusahaan Arup di Hong Kong kehilangan US$25 juta lewat panggilan video berisi deepfake. Kasus itu dan modus serupa kami bahas di artikel social engineering.
Pola keempat kasus di Indonesia sama: tokoh yang dipercaya, iming-iming atau isu panas, dan satu permintaan berupa transfer atau ajakan menyebarkan. Mengenali pola ini lebih mudah daripada memeriksa piksel videonya.
Pemanfaatan Deepfake yang Sah
Teknologi di balik deepfake tidak otomatis jahat. Teknik yang sama dipakai secara terbuka di beberapa bidang:
- Film dan iklan: Studio memakainya untuk meremajakan wajah aktor atau menyesuaikan gerak bibir saat film disulihsuarakan ke bahasa lain.
- Pemulihan suara: Pasien yang kehilangan suara karena penyakit saraf bisa berbicara kembali dengan suara tiruan dirinya sendiri. Anggota Kongres Amerika Serikat Jennifer Wexton berpidato dengan cara ini pada Juli 2024.
- Pendidikan dan museum: Tokoh sejarah "dihidupkan" untuk bercerita kepada pengunjung, dengan keterangan jelas bahwa itu rekonstruksi.
- Parodi berlabel: Akun @deeptomcruise di TikTok sejak 2021 membuat video Tom Cruise tiruan dan tidak pernah menyembunyikan bahwa itu deepfake.
Ada dua syarat yang membedakan pemakaian sah dari penyalahgunaan: persetujuan pemilik wajah atau suara, dan label yang memberi tahu penonton bahwa konten itu buatan. Kalau salah satunya hilang, teknologi yang sama berubah menjadi alat menipu.
Sisi Gelap: Bahaya Deepfake yang Sudah Terjadi
Bahaya deepfake tidak lagi bersifat teoretis. Empat bentuk berikut sudah tercatat di Indonesia maupun luar negeri:
- Penipuan uang: Video pejabat yang menawarkan bantuan, atau suara anggota keluarga yang meminta transfer mendadak. Korbannya kehilangan uang dalam hitungan menit.
- Konten intim tanpa persetujuan: Wajah seseorang ditempel ke video atau foto asusila, lalu dipakai untuk mempermalukan atau memeras. Bentuk ini kerap disamakan dengan revenge porn, padahal korbannya tidak pernah membuat konten aslinya. Pada Januari 2026, Komdigi sampai memblokir sementara akses Grok AI karena maraknya gambar asusila buatan alat itu.
- Disinformasi dan provokasi: Video tokoh publik yang "mengucapkan" pernyataan kontroversial bisa memicu kemarahan sebelum bantahannya sempat menyebar, seperti kasus Sri Mulyani.
- Bukti asli ikut diragukan: Ketika semua orang tahu video bisa dipalsukan, pelaku kejahatan sungguhan bisa menyangkal rekaman asli dengan alasan "itu deepfake". Gejala ini dikenal sebagai liar's dividend (keuntungan bagi pembohong).
Risiko bagi Pemilik Website dan Bisnis
Pemilik usaha menghadapi risiko yang lebih spesifik. Pertama, peniruan pimpinan: staf keuangan menerima pesan suara atau panggilan video dari "direktur" yang meminta transfer segera. Kedua, verifikasi wajah yang dibobol: aplikasi yang membuka akun lewat swafoto dan foto KTP bisa dikelabui identitas sintetis. Karena itu, verifikasi biometrik perlu dilengkapi deteksi liveness, yaitu pemeriksaan bahwa wajah di depan kamera adalah orang hidup, bukan rekaman. Ketiga, iklan palsu: wajah atau suara pemilik usaha dipakai untuk mempromosikan produk atau investasi bodong atas nama mereknya.
Ciri-Ciri Deepfake dan Batas Kemampuan Mata Manusia
Ciri-ciri deepfake masih bisa dikenali, terutama pada video berkualitas rendah. Cara mendeteksi deepfake tanpa alat khusus adalah memeriksa tiga kelompok tanda berikut:
| Kelompok | Tanda yang perlu diperhatikan |
|---|---|
| Visual | Tepi wajah berbayang atau berkedip saat kepala menoleh, gigi dan telinga kabur, arah cahaya di wajah tidak sama dengan latar, gerak bibir sedikit terlambat dari suara |
| Suara | Intonasi datar, tidak ada tarikan napas, jeda janggal di tengah kalimat, latar suara terlalu bersih atau justru tidak cocok dengan lokasi |
| Konteks | Permintaan mendesak, kanal yang tidak biasa (nomor baru, akun baru), tawaran terlalu bagus, larangan memberi tahu orang lain |
Masalahnya, mata manusia tidak bisa diandalkan sepenuhnya. Studi Groh dan rekan yang terbit di PNAS pada Desember 2021 menguji lebih dari 15 ribu peserta. Saat menilai satu video, peserta hanya menebak benar sekitar 66–72% video. Itu pun dengan teknologi deepfake 2021. Tanda lama seperti "wajah tidak pernah berkedip" kini sudah ditambal oleh model yang lebih baru.
Karena itu, alat bantu mulai bergeser dari menebak ke membuktikan asal-usul. Standar Content Credentials dari koalisi C2PA menyematkan catatan asal-usul ke berkas gambar dan video. Google juga menanam tanda air tak kasatmata bernama SynthID pada konten buatan modelnya. Pada Mei 2026, Google mengumumkan pemeriksaan keduanya dibawa ke Search dan Chrome.
Label asal-usul punya batas yang perlu Anda ketahui. Ia hanya ada pada konten dari alat yang ikut memasangnya, dan catatan metadata bisa hilang saat video di-screenshot atau dikirim ulang. Tidak adanya label tidak membuktikan konten itu asli.
Cara Menghadapi Deepfake: Verifikasi, Bukan Menebak
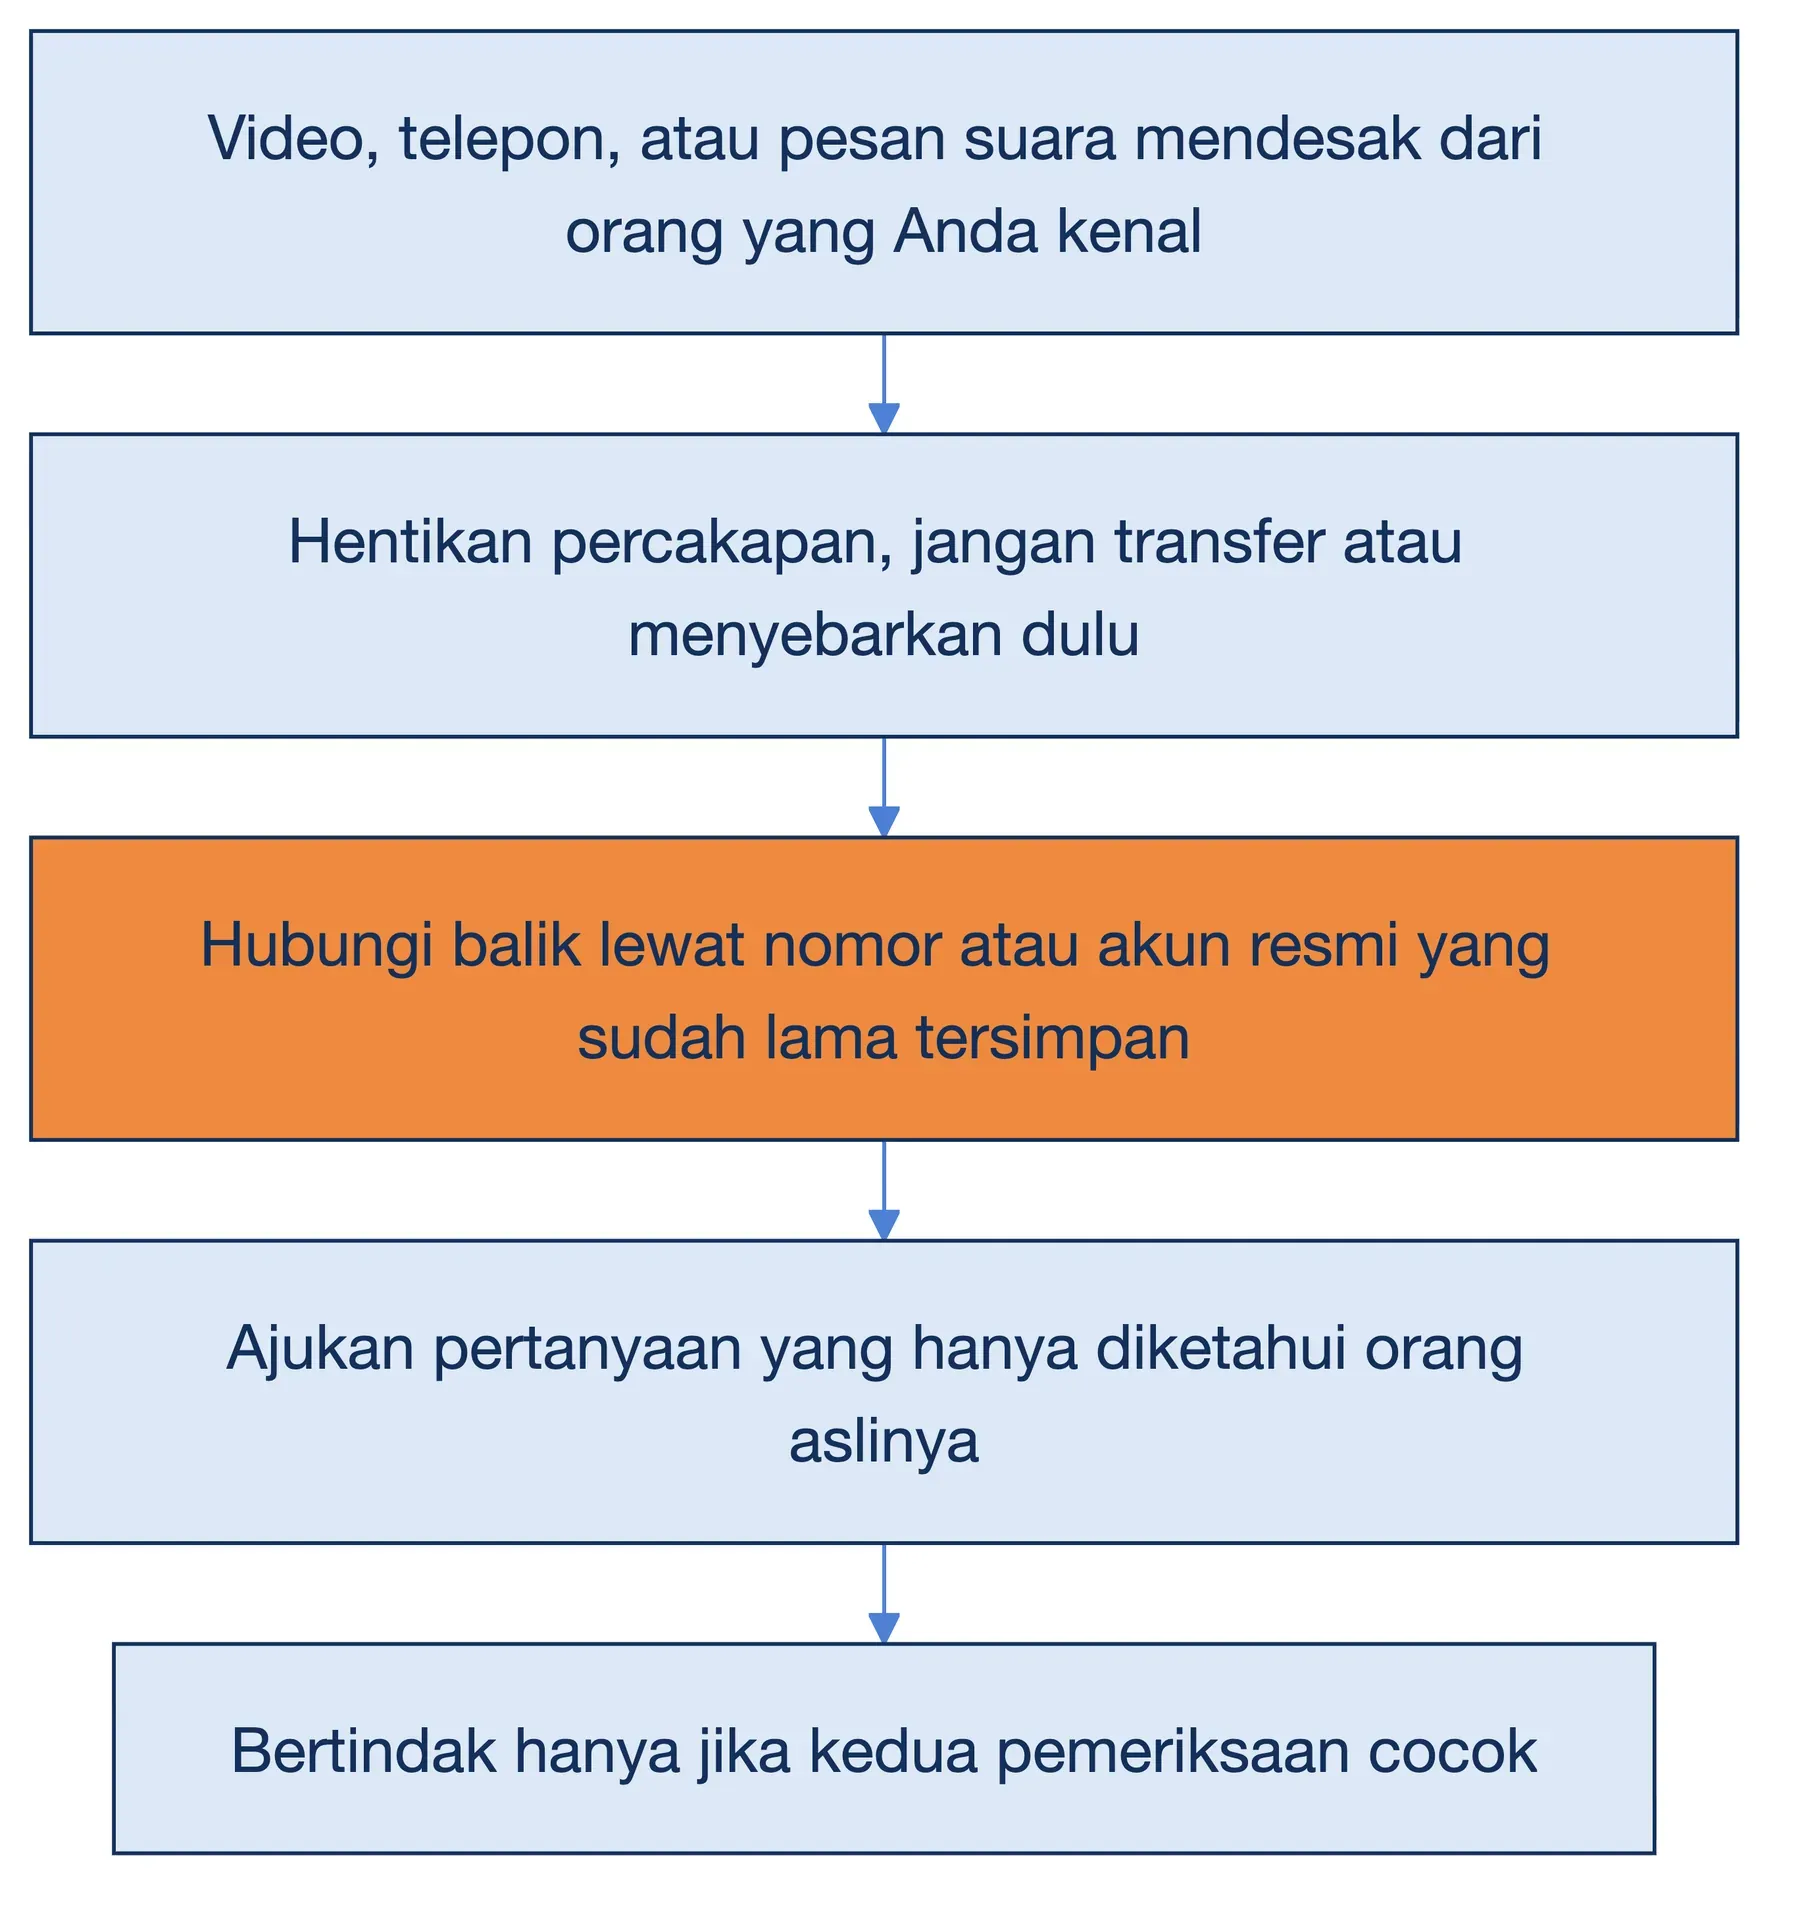
Kesimpulan dari bagian sebelumnya cukup jelas: jangan bergantung pada kemampuan menebak. Cara mengatasi deepfake yang paling andal adalah memeriksa jalurnya, bukan isinya.
Cara Melindungi Diri dari Deepfake
- Hubungi balik lewat kanal lama: Tutup panggilan, lalu hubungi orang itu lewat nomor yang sudah lama tersimpan di ponsel Anda. Deepfake bisa meniru wajah, tetapi tidak bisa mengambil alih nomor yang Anda pilih sendiri.
- Ajukan pertanyaan pribadi: Pada Juli 2024, seorang eksekutif Ferrari menggagalkan penipu yang meniru suara CEO-nya. Ia bertanya judul buku yang direkomendasikan sang CEO beberapa hari sebelumnya, dan penipu itu langsung menutup telepon.
- Cek sumber resmi untuk video tokoh publik: Program bantuan pemerintah diumumkan lewat situs berakhiran .go.id dan akun resmi terverifikasi. Program resmi tidak dibagikan lewat nomor WhatsApp yang meminta biaya administrasi.
- Kurangi bahan mentah: Batasi siapa yang bisa melihat video dan rekaman suara Anda di media sosial. Semakin sedikit bahan publik, semakin sulit model meniru Anda.
Langkah umum menghadapi penipuan, seperti jeda sebelum bertindak dan kata rahasia keluarga, berlaku juga di sini dan sudah kami rinci di artikel social engineering.
Cara Melindungi Bisnis dari Deepfake
- Tetapkan aturan transfer tertulis: Perintah transfer atau perubahan rekening tidak boleh dieksekusi hanya berdasarkan telepon, pesan suara, atau panggilan video, siapa pun pengirimnya.
- Lindungi akun dengan MFA: Deepfake sering menjadi pembuka untuk meminta kode atau kata sandi. MFA yang tahan phising membuat kode yang bocor tidak cukup untuk masuk.
- Tanyakan deteksi liveness ke penyedia verifikasi identitas: Kalau usaha Anda menerima pendaftaran lewat swafoto, pastikan penyedia eKYC memeriksa bahwa wajahnya hidup dan kameranya asli.
- Pantau peniruan merek: Cari nama usaha dan nama pemiliknya secara berkala di perpustakaan iklan media sosial. Siapkan satu kanal resmi, misalnya halaman pengumuman di website, untuk membantah konten palsu dengan cepat.
Jika Anda Menjadi Korban Deepfake
Simpan bukti lebih dulu: tautan, tanggal, nama akun, dan tangkapan layar. Laporkan konten ke platform tempat ia beredar dan ke aduankonten.id milik Komdigi. Untuk kerugian uang, segera hubungi bank lalu laporkan lewat IASC OJK. Tindak pidananya bisa dilaporkan ke patrolisiber.id milik Bareskrim.
Untuk konten intim palsu, layanan SAPA 129 dari KemenPPPA (telepon 129 atau WhatsApp 08111-129-129) menyediakan pendampingan. Anda juga bisa memakai StopNCII.org. Layanan ini membuat sidik digital konten di perangkat Anda sendiri tanpa mengunggah berkasnya, lalu membagikan sidik itu ke platform mitra agar salinannya diblokir. Jangan membayar pemeras, karena permintaannya hampir selalu berulang.
Jerat Hukum Deepfake di Indonesia
Indonesia belum punya undang-undang khusus deepfake. Penegak hukum memakai beberapa aturan yang sudah ada, tergantung pada akibat yang ditimbulkan:
| Aturan dan pasal | Menjerat |
|---|---|
| UU ITE Pasal 35 jo. 51 | Manipulasi agar tampak otentik |
| UU ITE Pasal 27A | Menyerang kehormatan |
| UU ITE Pasal 27B | Ancaman kekerasan atau pencemaran |
| UU PDP Pasal 66 jo. 68 | Membuat data pribadi palsu |
| UU TPKS Pasal 14 | Konten seksual tanpa persetujuan |
| KUHP baru (UU 1/2023) | Penipuan, pencemaran, pornografi |
UU ITE di sini adalah UU 11/2008 sebagaimana diubah terakhir dengan UU 1/2024. Pasal 35 paling sering dipakai untuk deepfake karena melarang membuat atau memanipulasi informasi elektronik agar seolah-olah data yang otentik.
Perlu dicatat, KUHP baru mulai berlaku pada 2 Januari 2026 bersamaan dengan UU 1/2026 tentang Penyesuaian Pidana. Undang-undang ini menyelaraskan ancaman pidana di banyak undang-undang di luar KUHP. Karena itu, angka hukuman yang dikutip berita sebelum 2026 belum tentu masih sama. Sebagai gambaran, pelaku deepfake Presiden pada Januari 2025 dijerat UU ITE dengan ancaman hingga 12 tahun penjara.
Aturan yang lebih spesifik sedang disiapkan. Pada Oktober 2026, Wakil Menteri Komdigi Nezar Patria menyampaikan bahwa Komdigi sedang mengkaji peraturan menteri baru. Aturan itu akan mewajibkan pengembang AI memberi label pada video, gambar, dan audio buatan AI. Saat artikel ini ditulis, format label dan sanksinya belum diumumkan.
FAQ Seputar Deepfake
Apakah aplikasi tukar wajah di media sosial termasuk deepfake?
Secara teknis, ya. Filter tukar wajah memakai teknik yang sama. Bedanya ada pada pemakaian. Mengganti wajah sendiri untuk hiburan tidak merugikan siapa pun. Memakai wajah orang lain tanpa izin untuk menipu atau mempermalukan sudah termasuk penyalahgunaan.
Apakah membuat deepfake itu ilegal?
Membuatnya tidak otomatis melanggar hukum. Yang dijerat adalah akibatnya, misalnya penipuan, pencemaran nama baik, pemalsuan data pribadi, atau konten seksual tanpa persetujuan. Membuat deepfake orang lain tanpa izin tetap berisiko tinggi, meskipun niat awalnya bercanda.
Bisakah deepfake menembus verifikasi wajah aplikasi bank?
Bisa, terutama pada sistem yang hanya mencocokkan foto. Karena itu, penyedia verifikasi identitas yang baik menambahkan deteksi liveness dan memeriksa apakah gambar benar-benar berasal dari kamera perangkat, bukan disuntikkan dari berkas video.
Apa beda deepfake dan cheapfake?
Deepfake memakai AI untuk menciptakan wajah, gerak bibir, atau suara baru. Cheapfake memanipulasi video asli secara sederhana, misalnya memperlambat, memotong konteks, atau memberi keterangan palsu. Keduanya sama-sama menyesatkan, tetapi cheapfake lebih murah dan sering lebih cepat menyebar.
Kesimpulan
Deepfake adalah media tiruan buatan deep learning yang meniru wajah, gerak, atau suara orang nyata. Teknologinya sendiri netral: persetujuan dan label yang membedakan sulih suara film dari video penipuan bantuan sosial. Mata manusia hanya benar sekitar tujuh dari sepuluh kali. Karena itu, pertahanan yang paling andal adalah kebiasaan memverifikasi lewat kanal kedua sebelum mentransfer uang atau menyebarkan video.
Semoga artikel ini membantu.