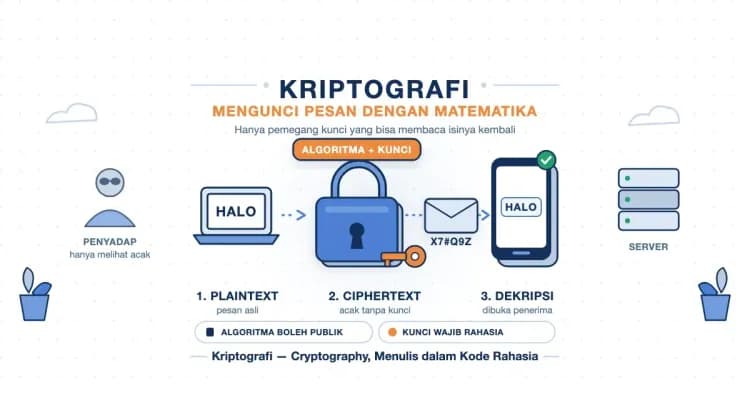
Setiap kali Anda membuka situs berawalan HTTPS atau mengirim pesan lewat WhatsApp, isinya dilindungi enkripsi. Enkripsi mengacak data sehingga hanya pemegang kunci yang bisa membacanya kembali. Tanpa kunci yang tepat, data itu hanya deretan acak, bahkan bagi komputer tercepat sekalipun. Sifat inilah yang menjadikan enkripsi fondasi keamanan internet. Ransomware adalah malware yang membalik sifat tersebut menjadi senjata: ia mengenkripsi berkas milik Anda, lalu menjual kuncinya kembali kepada Anda.
Apa Itu Ransomware?
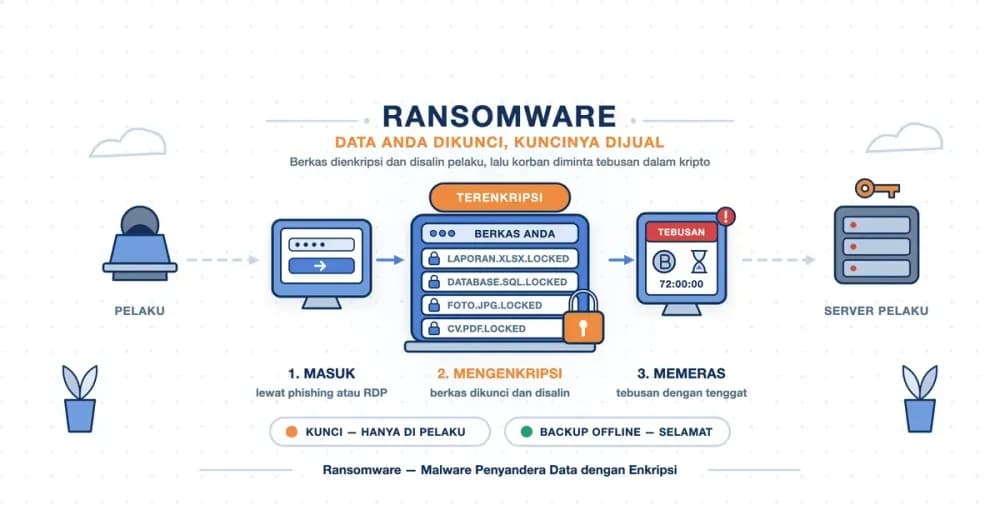
Ransomware adalah jenis malware yang mengunci atau mengenkripsi data di perangkat korban, lalu meminta uang tebusan sebagai syarat untuk membukanya. Namanya gabungan dari ransom, yang artinya tebusan, dan software (perangkat lunak), sehingga arti ransomware secara harfiah adalah perangkat lunak penyandera. Tebusan hampir selalu diminta dalam mata uang kripto seperti Bitcoin atau Monero, karena alirannya lebih sulit ditelusuri daripada transfer bank.
Tujuan utama serangan ransomware adalah uang, bukan sekadar merusak. Sasarannya pun tidak memilih. Pengguna rumahan bisa kehilangan foto keluarga, sementara perusahaan bisa kehilangan akses ke seluruh server dalam satu malam. Karena nilai tebusannya menyesuaikan kemampuan korban, bisnis dan instansi menjadi sasaran yang paling dicari.
Perbedaan Malware dan Ransomware
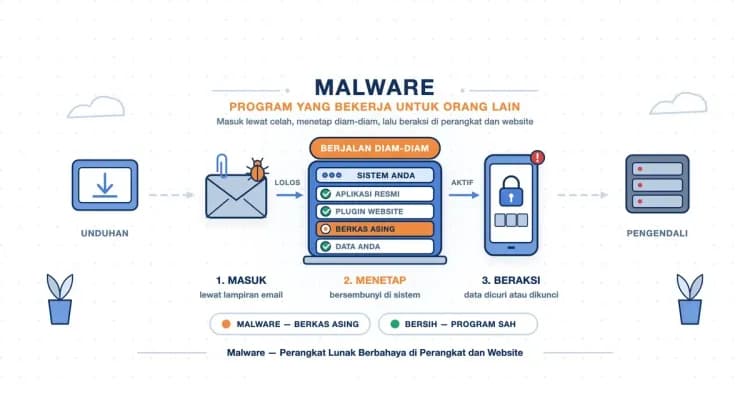
Malware adalah istilah payung untuk semua program jahat, sedangkan ransomware adalah salah satu anggotanya. Setiap ransomware pasti malware, tetapi tidak setiap malware adalah ransomware. Pembeda utamanya ada pada tujuan. Spyware dan trojan berusaha tidak ketahuan selama mungkin, sedangkan ransomware justru ingin diketahui korban, karena tanpa pemberitahuan tidak akan ada tebusan yang dibayar.
Istilah virus ransomware juga lazim dipakai sehari-hari. Secara teknis istilah ini kurang tepat, karena virus adalah jenis malware yang menumpang pada berkas lain. Serangan ransomware ke perusahaan saat ini umumnya dijalankan langsung oleh pelaku yang sudah masuk ke jaringan. Meski begitu, maksud kedua istilah tersebut sama: program yang menyandera data.
Kenapa Berkas yang Terkena Ransomware Tidak Bisa Dibuka
Pertanyaan pertama korban biasanya sederhana: bisakah berkas ini dibuka tanpa membayar? Untuk ransomware modern, jawabannya hampir selalu tidak. Alasannya ada pada cara ransomware memakai kunci.
Ransomware modern memakai enkripsi hibrida (gabungan enkripsi simetris dan asimetris). Setiap berkas dikunci dengan kunci acak memakai algoritma cepat seperti AES. Kunci acak itu lalu dikunci lagi dengan public key milik pelaku. Pasangannya, yaitu private key, tidak pernah menyentuh komputer korban dan hanya tersimpan di server pelaku.
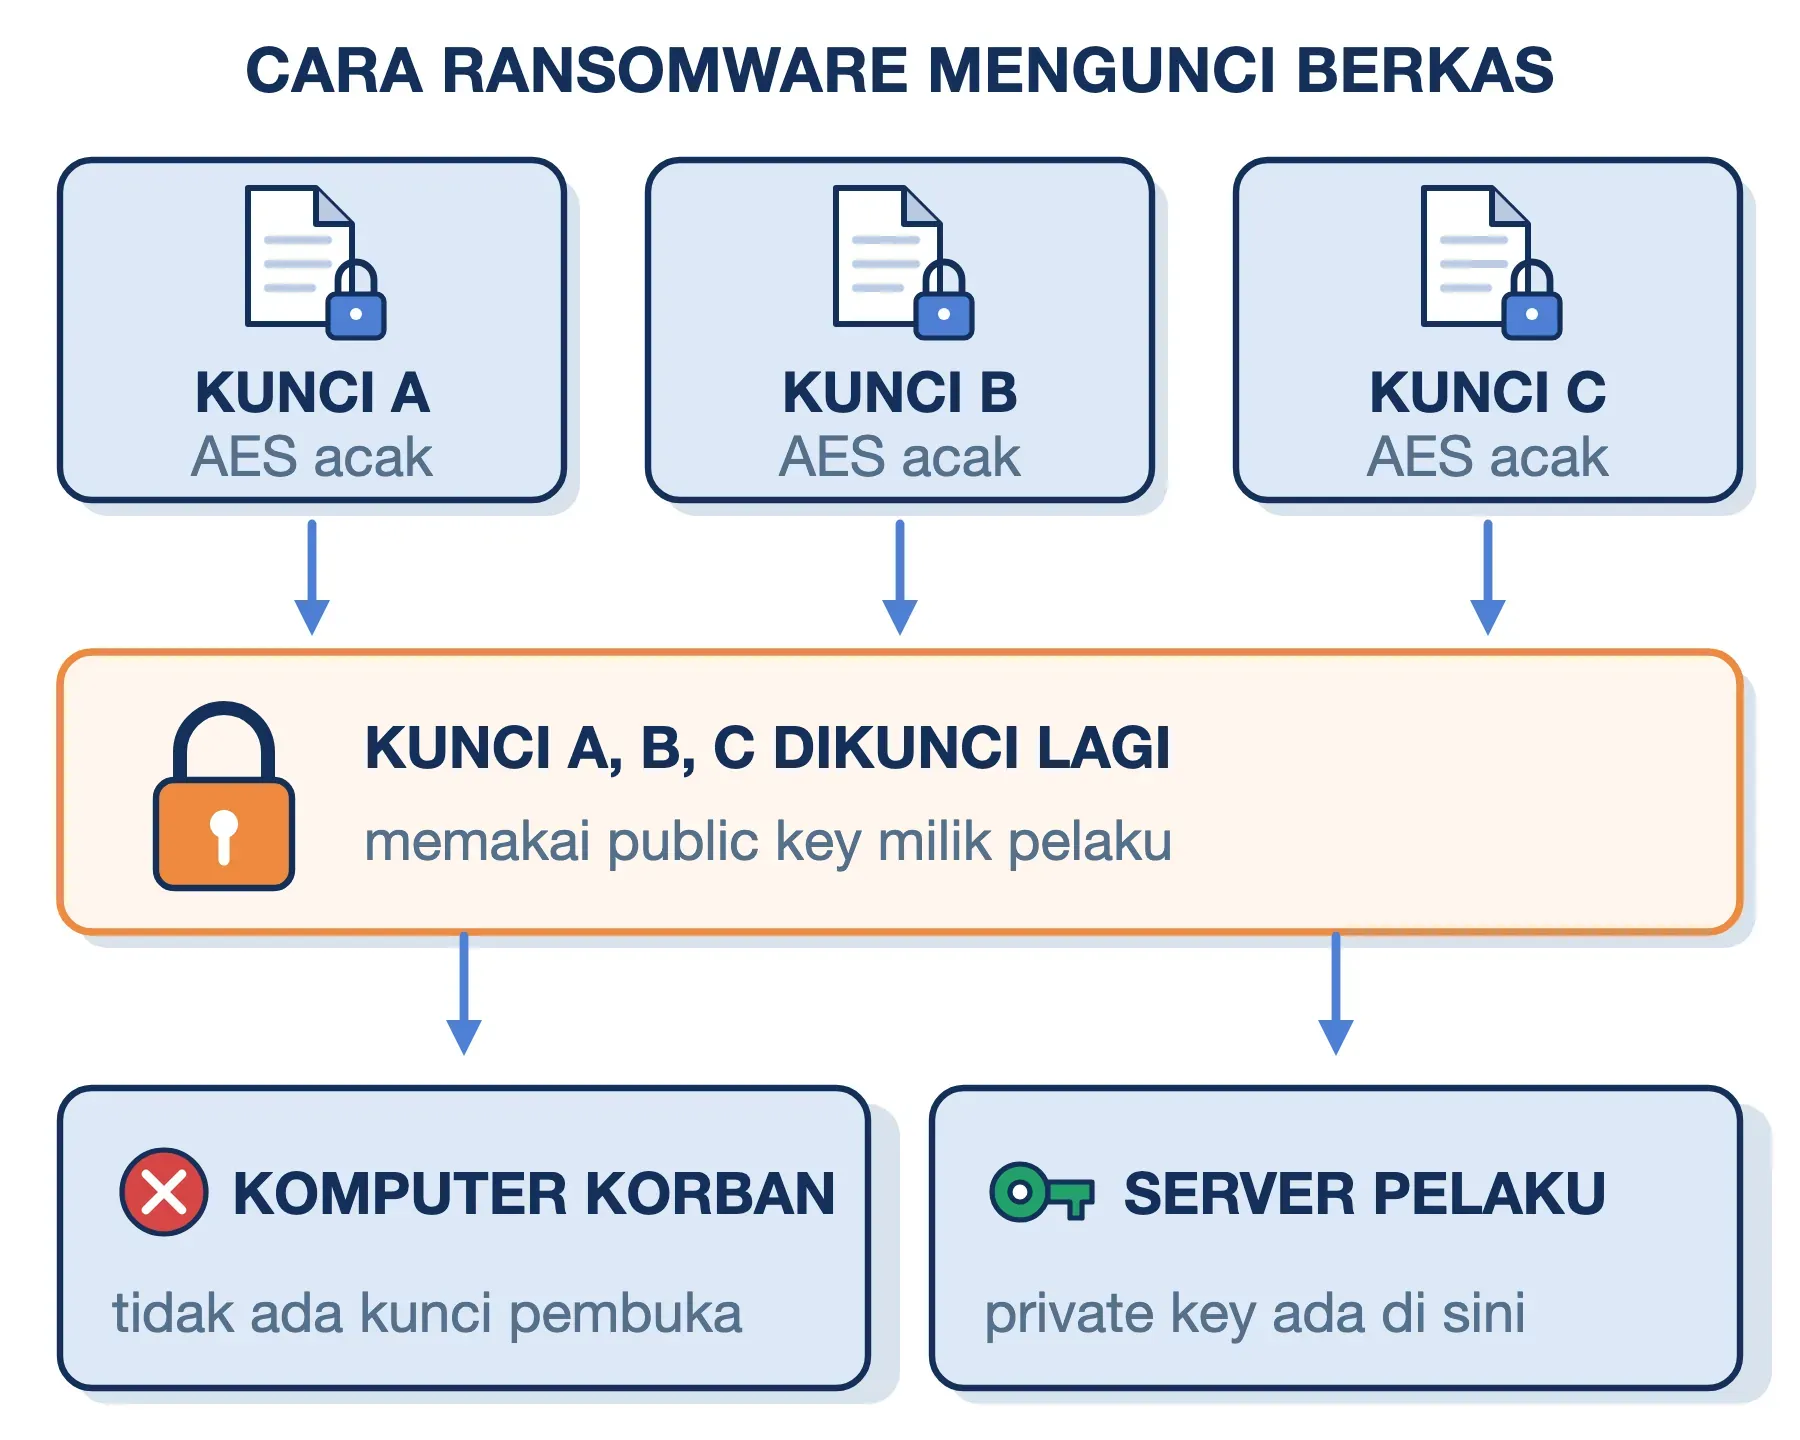
Akibatnya, membedah program ransomware di komputer korban tidak menghasilkan kunci pembuka, karena kuncinya memang tidak ada di sana. Menebaknya pun mustahil secara praktis. Kunci AES 256-bit memiliki 2²⁵⁶ kemungkinan, jauh melampaui kemampuan seluruh komputer di dunia. Prinsip kriptografi yang sama inilah yang melindungi transaksi perbankan Anda.
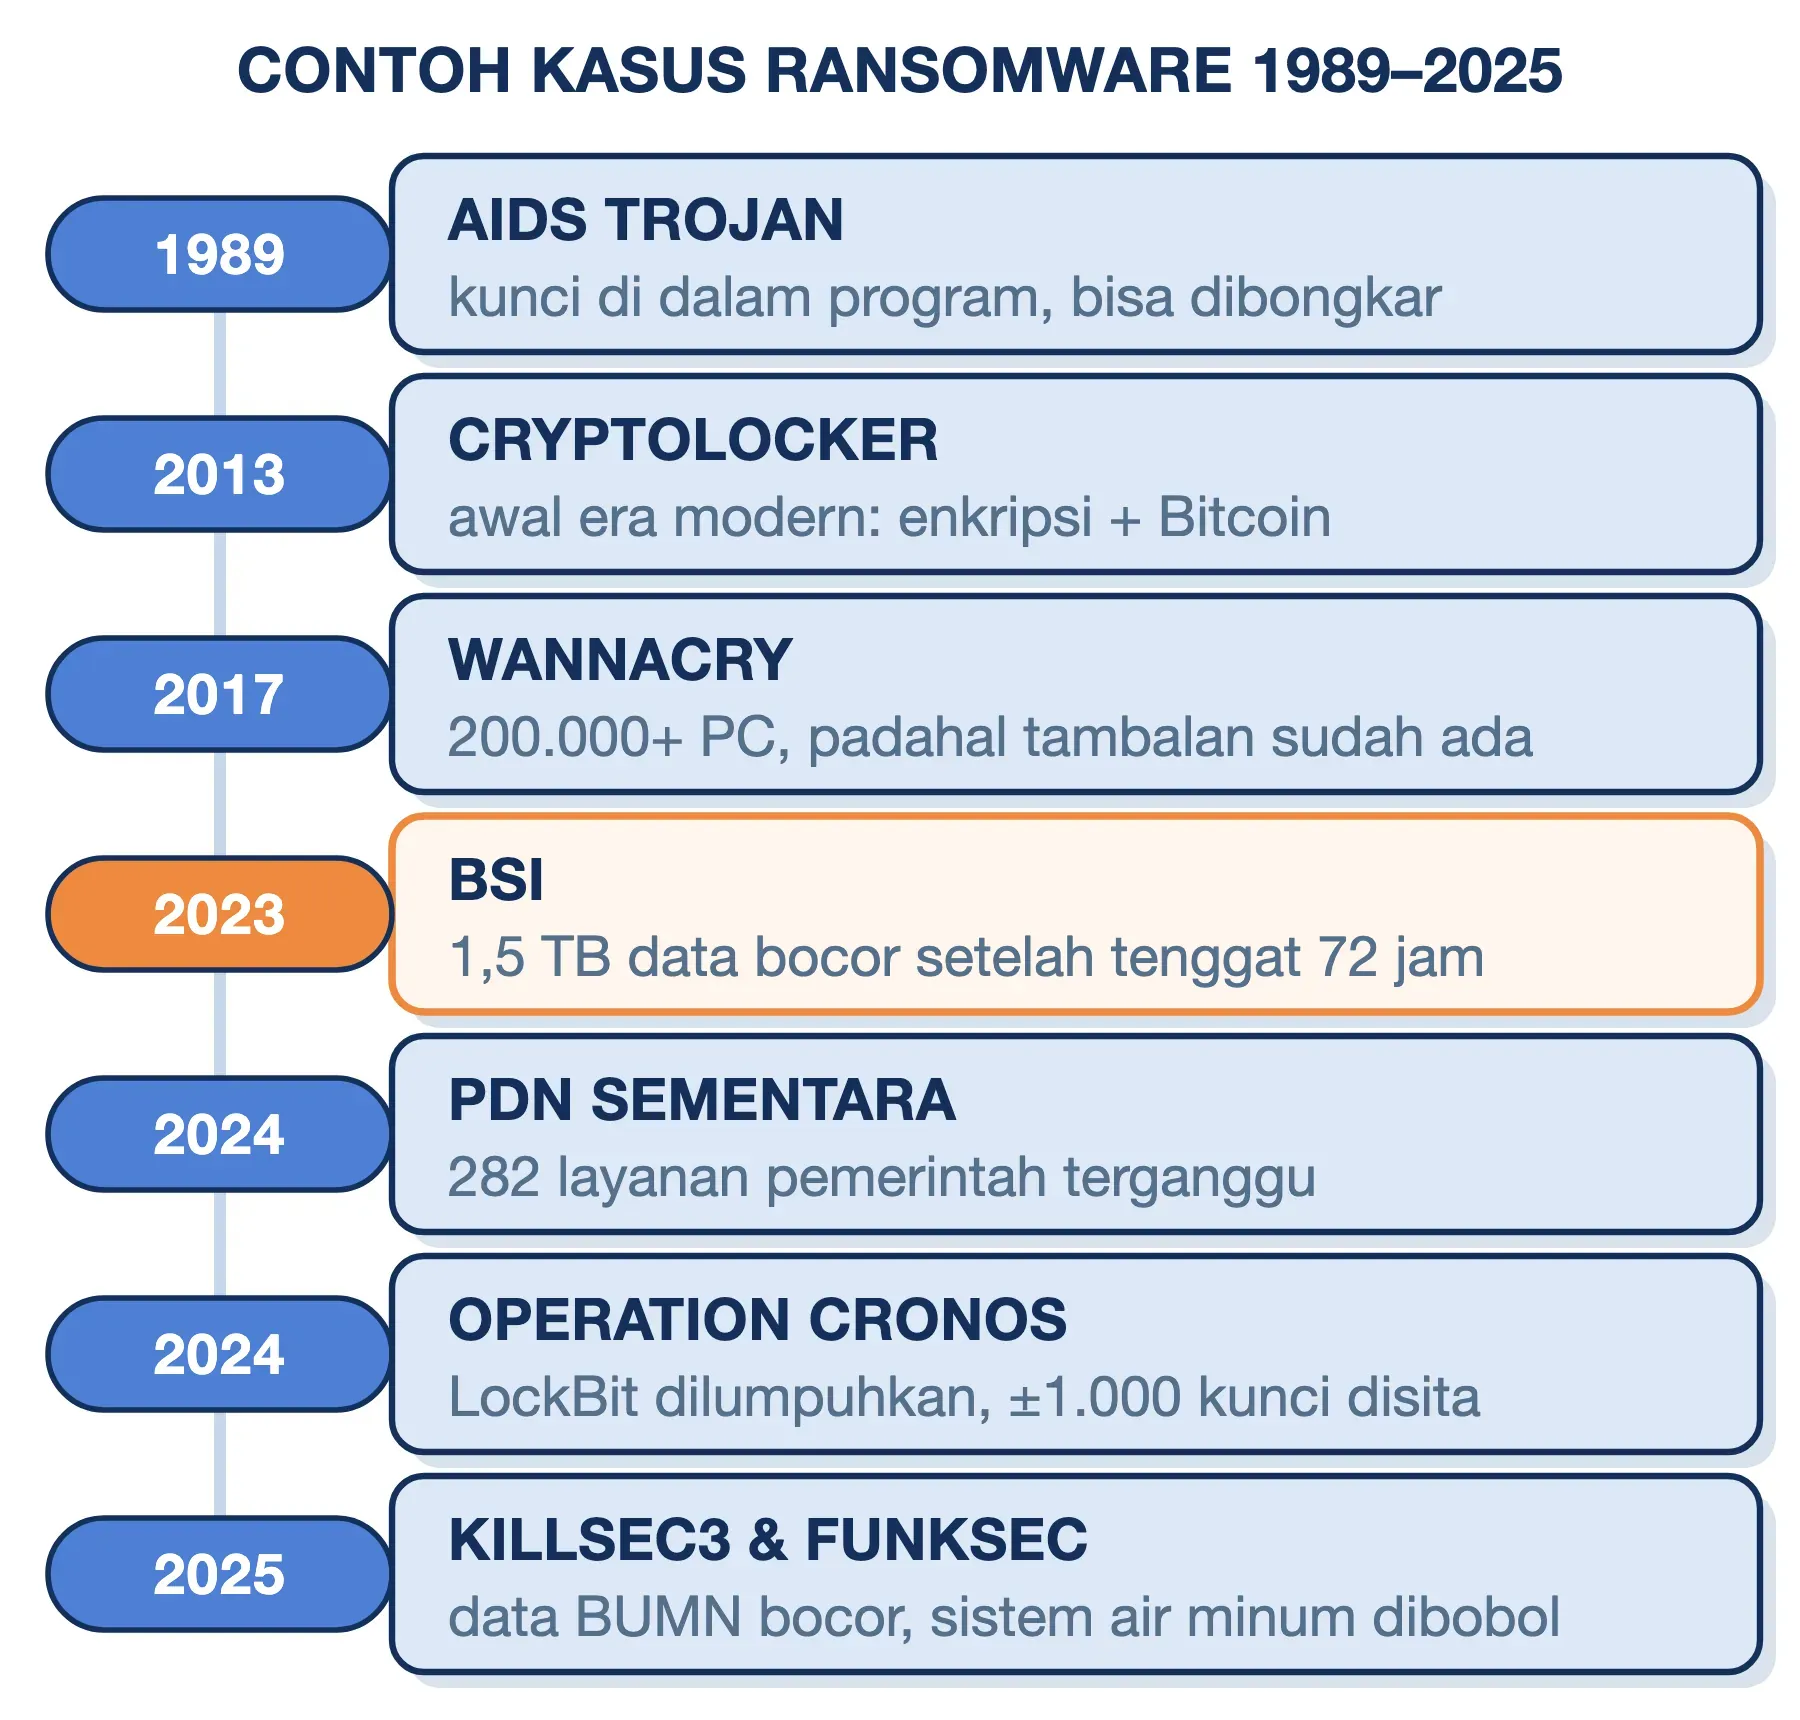
Ransomware pertama tidak sekuat itu. AIDS Trojan tahun 1989 disebarkan lewat sekitar 20.000 disket kepada peserta konferensi AIDS WHO di puluhan negara. Setelah komputer dinyalakan sejumlah kali, program ini menyembunyikan folder dan mengacak nama berkas, lalu meminta USD 189 dikirim ke kotak pos di Panama. Kuncinya tertanam di dalam program itu sendiri, sehingga peneliti keamanan bisa membuat alat pemulih tanpa bantuan pembuatnya.
Pada ransomware modern, decryptor (alat pembuka enkripsi) gratis hanya muncul dalam dua keadaan. Pertama, pembuatnya keliru menerapkan kriptografi. Chainalysis mencatat kelemahan seperti ini pada varian VolkLocker sepanjang 2025, sehingga korbannya bisa membuka berkas tanpa membayar. Kedua, polisi menyita server pelaku beserta kunci-kunci korban, seperti saat LockBit dilumpuhkan pada 2024.
Cara Kerja Ransomware dari Pintu Masuk sampai Catatan Tebusan
Layar tebusan adalah bagian terakhir dari serangan, bukan awalnya. Pada serangan ke perusahaan, pelaku biasanya sudah berada di dalam jaringan beberapa hari sebelum satu berkas pun dienkripsi. IBM X-Force mencatat jarak dari akses awal sampai ransomware dijalankan bisa kurang dari empat hari. Secara umum, serangan ransomware berjalan dalam enam tahap.
- Masuk: pelaku masuk lewat email phishing berisi lampiran jahat, RDP yang terbuka ke internet, celah VPN, atau kredensial yang sudah bocor. Menurut Coveware, phishing kembali menjadi pintu masuk teratas pada kuartal II 2026.
- Menetap: pelaku memasang backdoor atau alat akses jarak jauh, sehingga tetap bisa kembali walaupun password diganti.
- Memetakan jaringan: pelaku mencari server berkas, basis data, dan lokasi backup, sambil menaikkan haknya menjadi administrator.
- Mencuri data: berkas penting disalin ke server pelaku lebih dulu. Salinan ini disimpan untuk ancaman kedua.
- Menghapus jalan pulang: backup yang bisa dijangkau dihapus atau ikut dienkripsi, begitu pula shadow copy (salinan cadangan otomatis di Windows).
- Mengenkripsi dan meminta tebusan: enkripsi dijalankan serentak, sering pada malam hari atau hari libur, lalu catatan tebusan ditaruh di setiap folder.
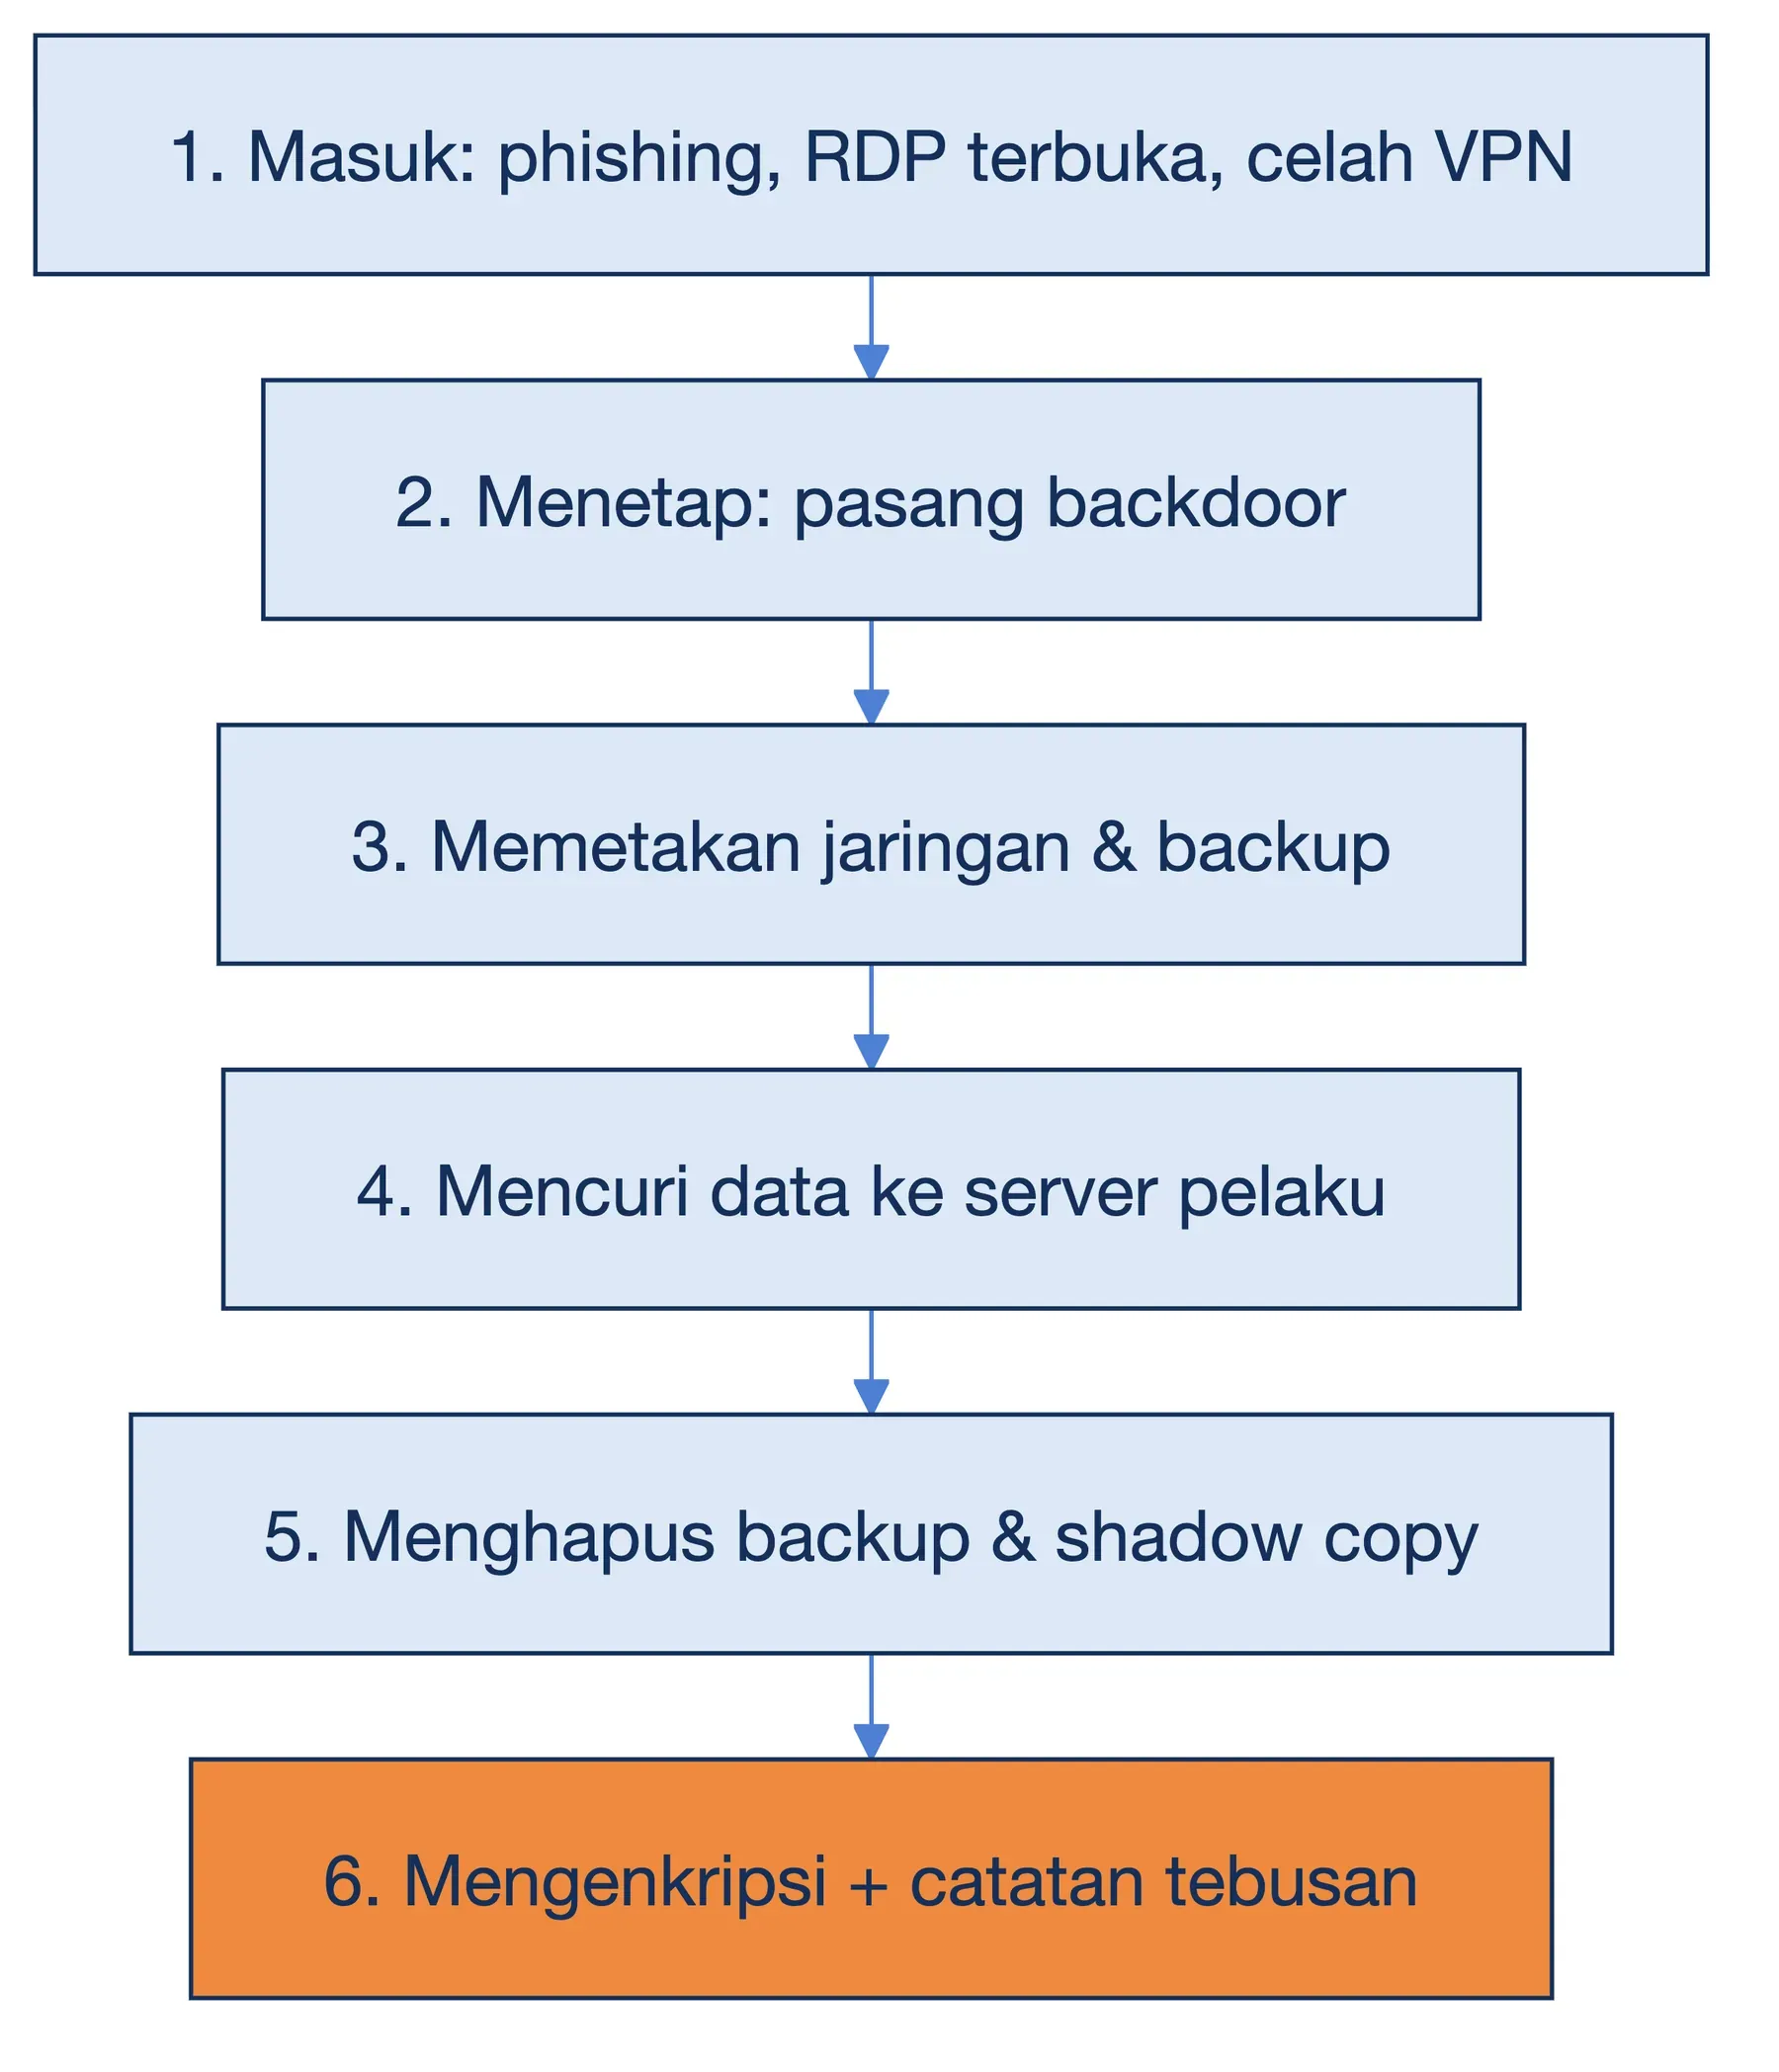
Urutan ini menjelaskan satu hal penting. Backup yang selalu tersambung ke jaringan hampir pasti ditemukan pada tahap ketiga dan dihapus pada tahap kelima. Itulah sebabnya backup yang terpisah dari jaringan menjadi pertahanan paling menentukan.
Jenis-Jenis Ransomware
Jenis ransomware bisa dibedakan dari dua sisi: apa yang dilakukannya terhadap korban, dan bagaimana ia dijalankan sebagai bisnis.
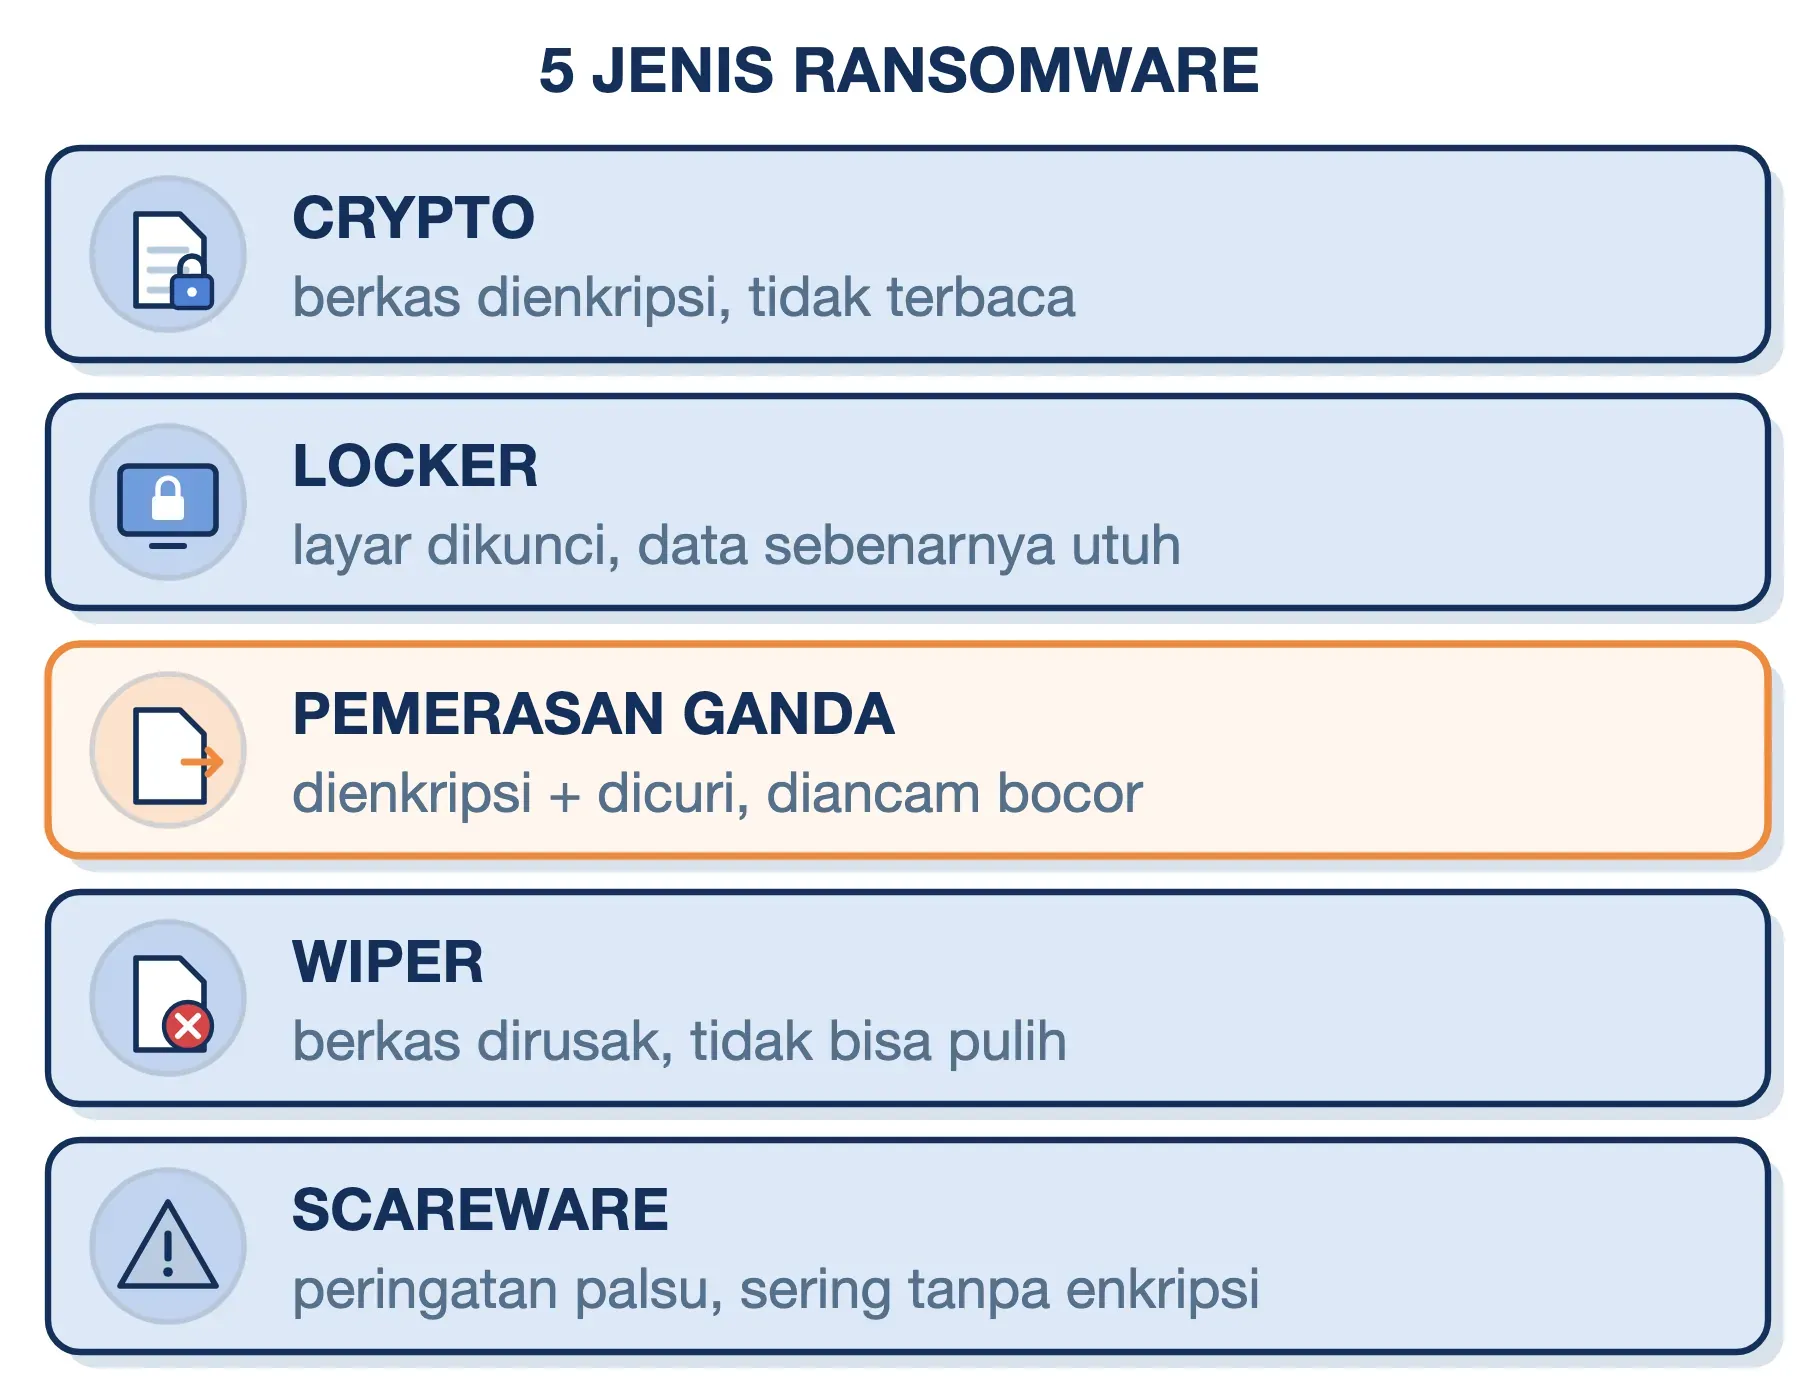
Menurut Cara Menyandera Korban
- Crypto ransomware: mengenkripsi berkas sehingga isinya tidak bisa dibaca. Ini jenis yang paling umum dan paling merusak. Contohnya CryptoLocker, WannaCry, dan LockBit.
- Locker ransomware: mengunci layar atau akses ke perangkat tanpa mengenkripsi berkas. Datanya sebenarnya utuh, sehingga lebih mudah dipulihkan. Contoh lamanya Reveton, yang menampilkan pesan palsu atas nama polisi.
- Pemerasan ganda (double extortion): mengenkripsi berkas sekaligus mencuri salinannya, lalu mengancam membocorkan data kalau tebusan tidak dibayar. Sebagian besar grup ransomware kini memakai pola ini. Varian lanjutannya hanya mencuri data tanpa enkripsi sama sekali, disebut juga leakware.
- Wiper berkedok ransomware: tampil seperti ransomware, tetapi tujuannya merusak. Berkas tidak bisa dipulihkan walaupun tebusan dibayar. NotPetya tahun 2017 adalah contoh paling terkenal.
- Scareware: menampilkan peringatan palsu bahwa perangkat terinfeksi dan meminta bayaran untuk "membersihkannya". Sering kali tidak ada satu berkas pun yang dienkripsi.
Ransomware sebagai Layanan (RaaS)
Sebagian besar serangan saat ini tidak dijalankan oleh pembuat programnya sendiri. Dalam model Ransomware as a Service (RaaS), pengembang menyewakan program ransomware, panel negosiasi, dan situs pembocor data kepada afiliasi. Afiliasi inilah yang membobol korban, lalu hasil tebusan dibagi dengan pengembang. Model ini memungkinkan orang yang tidak mampu membuat malware tetap melancarkan serangan besar.
Dampaknya terlihat pada angka. Berdasarkan data eCrime.ch yang dikutip Chainalysis, jumlah klaim serangan ransomware sepanjang 2025 naik sekitar 50%, tertinggi sepanjang catatan mereka. Setelah grup besar dilumpuhkan, anggotanya tidak berhenti. Mereka pecah menjadi grup-grup kecil yang lebih sulit dilacak.
Contoh Kasus Ransomware di Dunia dan Indonesia
Contoh ransomware yang paling sering dijadikan rujukan adalah CryptoLocker, WannaCry, dan LockBit. Di Indonesia, kasus yang paling berdampak menimpa sektor perbankan dan pusat data pemerintah.
- CryptoLocker (2013): menandai era ransomware modern, yaitu enkripsi kuat dengan tebusan dalam Bitcoin. IBM memperkirakan kelompok ini memeras sekitar USD 3 juta.
- WannaCry (2017): mulai 12 Mei 2017, WannaCry menginfeksi lebih dari 200.000 komputer di 150 negara dalam dua hari. Rumah sakit NHS di Inggris sampai membatalkan jadwal operasi. Padahal Microsoft sudah merilis tambalan untuk celah SMB (protokol berbagi berkas di Windows) yang dipakainya, MS17-010, pada 14 Maret 2017, dua bulan sebelumnya.
- Bank Syariah Indonesia (2023): pada 8–11 Mei 2023, layanan ATM, kantor cabang, dan BSI Mobile terganggu. LockBit 3.0 mengklaim mencuri sekitar 1,5 TB data nasabah dan karyawan. Setelah tenggat 72 jam berlalu tanpa kesepakatan, data itu dibocorkan pada 16 Mei 2023.
- Pusat Data Nasional Sementara (2024): ransomware Brain Cipher, varian LockBit 3.0, mengganggu 282 layanan pemerintah. Kronologinya kami bahas di artikel pengertian malware.
- Operation Cronos (2024): pada 20 Februari 2024, NCA Inggris, FBI, dan Europol mengambil alih infrastruktur LockBit. Grup ini menguasai sekitar 25% serangan ransomware setahun sebelumnya. Sekitar 1.000 kunci dekripsi ikut disita.
- Grup yang aktif di Indonesia (2025): Vaksincom mencatat 15 serangan besar sepanjang 2025. Killsec3 menyerang penyedia dompet digital dan BUMN sektor minyak, lalu membocorkan datanya setelah tebusan ditolak. Funksec bahkan menembus sistem kendali sebuah perusahaan daerah air minum dan melelang aksesnya.
Pelajaran dari kasus-kasus ini konsisten. WannaCry menunjukkan bahaya menunda tambalan. Kasus BSI dan Killsec3 menunjukkan bahwa memulihkan layanan tidak menghentikan ancaman kebocoran data.
Dampak Ransomware bagi Bisnis dan Pengguna
Dampak ransomware jauh melampaui berkas yang terkunci. Bagi pengguna rumahan, kerugian terbesar biasanya berupa foto dan dokumen pribadi yang tidak punya salinan. Bagi bisnis, dampaknya berlapis:
- Operasional berhenti: kasir, sistem pemesanan, dan email bisa lumpuh berhari-hari. Laporan Sophos 2025 mencatat hanya 53% organisasi yang pulih penuh dalam satu minggu.
- Biaya pemulihan besar, bahkan tanpa tebusan: survei yang sama terhadap organisasi berukuran 100–5.000 karyawan mencatat rata-rata biaya pemulihan USD 1,53 juta di luar tebusan. Angka ini mencakup pembangunan ulang server, jasa forensik, dan pendapatan yang hilang.
- Data tetap bocor walaupun berkas pulih: pada pemerasan ganda, backup menyelamatkan berkas, tetapi tidak menarik kembali data yang sudah disalin pelaku.
- Kewajiban hukum: menurut Pasal 46 UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi, kebocoran data pribadi wajib diberitahukan tertulis kepada pemilik data dan lembaga paling lambat 3×24 jam. Isinya minimal data apa yang terungkap, kapan dan bagaimana terungkapnya, serta upaya penanganannya.
- Kepercayaan pelanggan turun: pelanggan yang datanya bocor cenderung berpindah, dan kerugian ini sulit dihitung dalam rupiah.
Ciri-Ciri Komputer yang Terkena Ransomware
Ciri paling jelas baru muncul setelah enkripsi selesai, saat pencegahan sudah terlambat. Karena itu, kenali juga tanda yang muncul sebelumnya.
Tanda setelah enkripsi berjalan:
- Ekstensi berkas berubah, misalnya
laporan.xlsxmenjadilaporan.xlsx.lockbit, dan berkas tidak bisa dibuka. - Muncul berkas teks bernama semacam
README.txtatauHOW_TO_DECRYPTdi setiap folder. - Wallpaper desktop berganti menjadi pesan tebusan beserta alamat kontak pelaku.
Tanda yang sering muncul lebih awal:
- Akun administrator baru yang tidak pernah Anda buat.
- Antivirus atau pembaruan Windows mati sendiri.
- Login RDP atau VPN pada jam yang tidak wajar, misalnya pukul dua pagi.
- Lalu lintas data keluar melonjak tanpa sebab, tanda data sedang disalin.
- Backup terjadwal gagal atau salinannya hilang.
Cara Mengatasi Ransomware di Jam Pertama
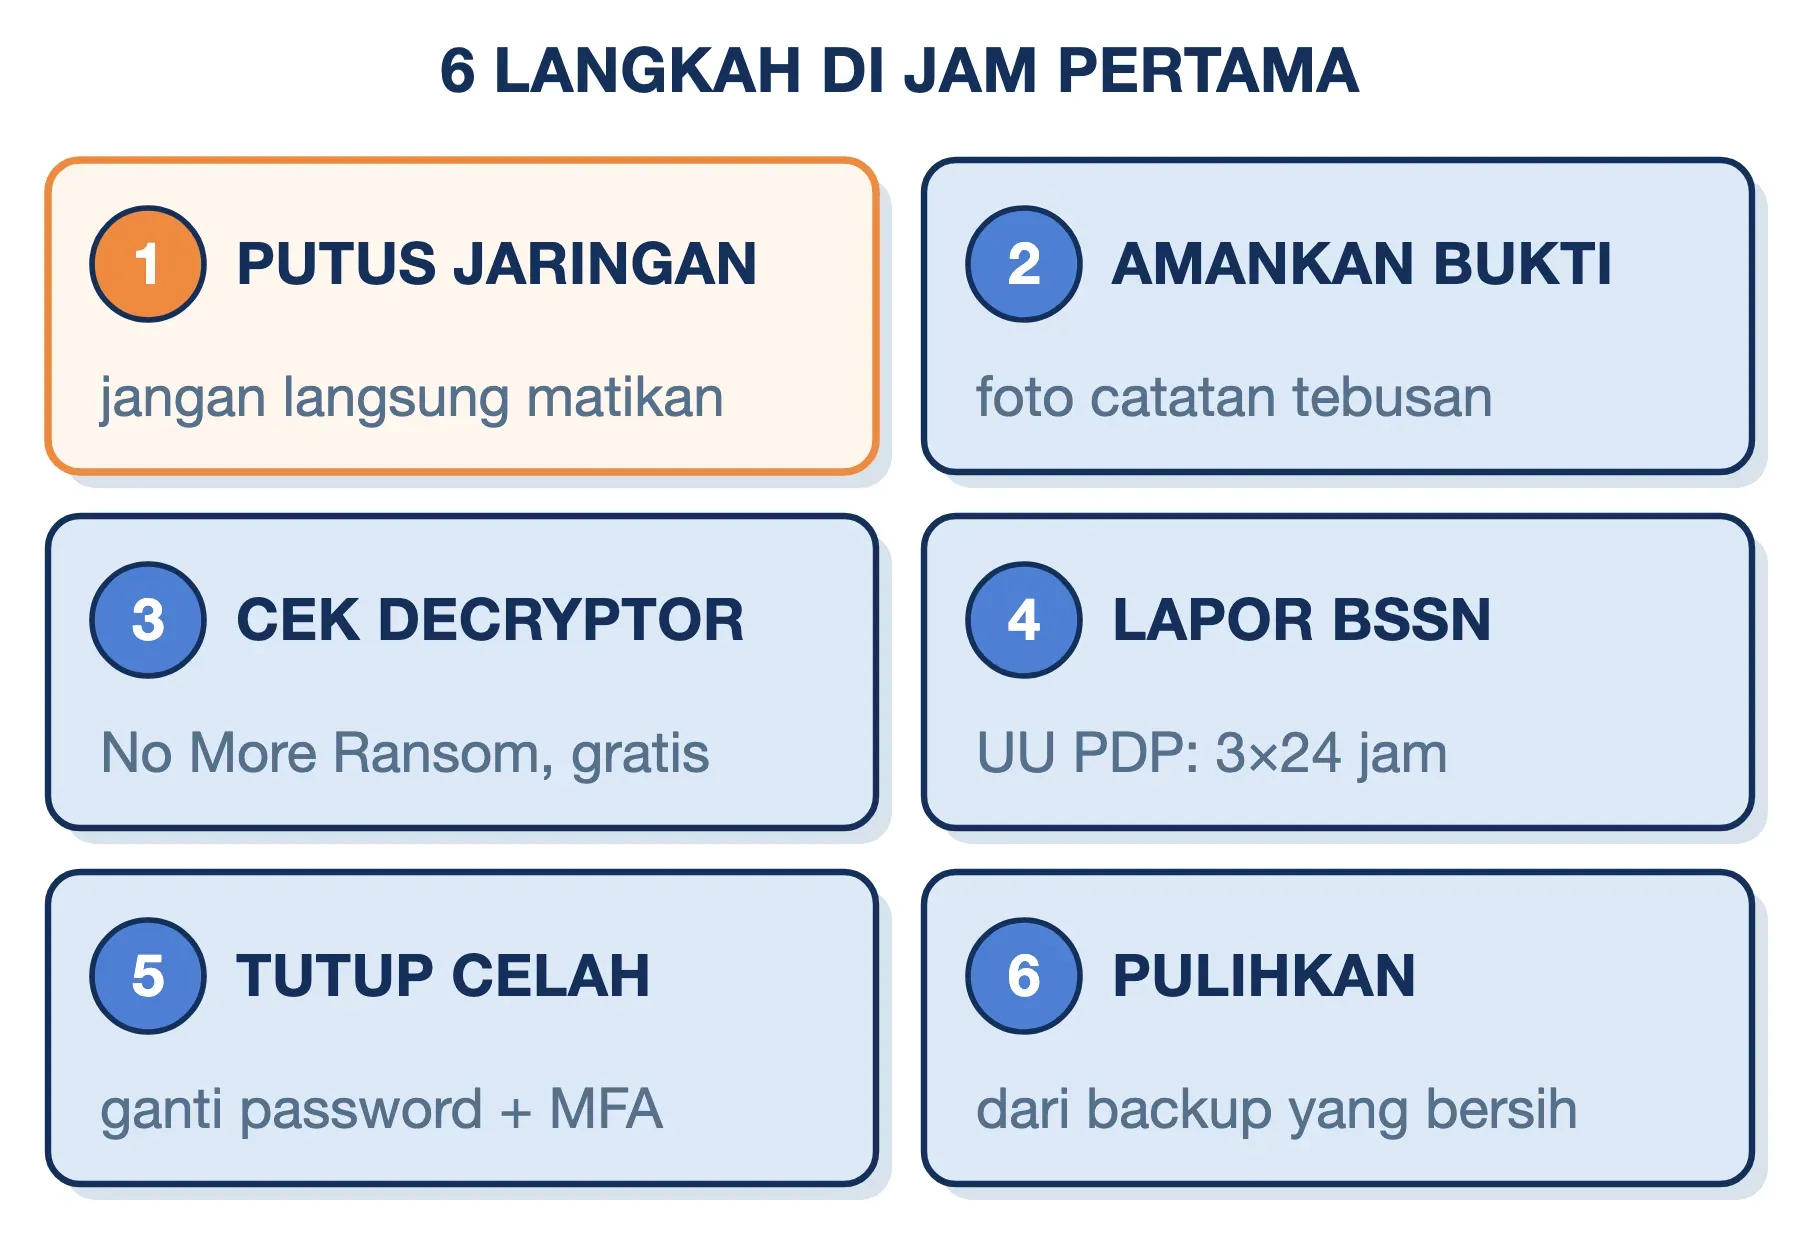
Langkah pertama saat komputer terkena ransomware adalah memutus perangkat dari jaringan, bukan mematikannya. Keputusan di jam pertama menentukan seberapa banyak data yang masih bisa diselamatkan. Urutan berikut mengikuti panduan #StopRansomware dari CISA, lembaga keamanan siber Amerika Serikat, dengan penyesuaian untuk kewajiban di Indonesia.
Langkah #1: Putuskan Perangkat dari Jaringan
Cabut kabel LAN, matikan Wi-Fi, lalu lepaskan hard disk eksternal dan hentikan sinkronisasi cloud. Tujuannya mencegah enkripsi menjalar ke perangkat lain. Jangan langsung mematikan komputer. CISA menyarankan mematikan perangkat hanya sebagai jalan terakhir, karena isi memori yang bisa menyimpan jejak serangan akan ikut hilang.
Langkah #2: Amankan Bukti
Foto layar tebusan, simpan catatan tebusannya, dan catat waktu kejadian. Jangan menghapus atau mengganti nama berkas yang terenkripsi, karena decryptor biasanya membutuhkan nama aslinya. Hindari juga menghubungi pelaku sendiri sebelum berkonsultasi.
Langkah #3: Kenali Variannya dan Cari Decryptor Gratis
Unggah catatan tebusan dan satu contoh berkas terenkripsi ke Crypto Sheriff di situs No More Ransom. Proyek yang dirintis Europol, Kepolisian Belanda, Kaspersky, dan McAfee sejak 2016 ini mencakup sekitar 200 keluarga ransomware. Menurut laporan Europol 2025, lebih dari 1,8 juta korban sudah terbantu memulihkan berkas tanpa membayar.
Langkah #4: Laporkan Insidennya
Laporkan ke BSSN melalui email bantuan70@bssn.go.id atau telepon 021-78833610. BSSN bisa membantu analisis kalau tim internal Anda tidak mampu menanganinya. Untuk proses pidana, laporkan juga ke penegak hukum melalui Direktorat Tindak Pidana Siber Bareskrim Polri. Kalau ada data pribadi pelanggan atau karyawan yang ikut dienkripsi atau dicuri, hitungan 3×24 jam kewajiban UU PDP sudah berjalan.
Langkah #5: Tutup Pintu Masuk sebelum Memulihkan
Cari tahu bagaimana pelaku masuk, lalu tutup jalannya. Ganti seluruh password administrator dari perangkat yang bersih, aktifkan MFA (verifikasi login berlapis), hapus akun asing, dan pasang tambalan yang tertinggal. Memulihkan data tanpa langkah ini sama saja dengan mengembalikan barang ke rumah yang pintunya masih terbuka.
Langkah #6: Pulihkan dari Backup yang Bersih
Pasang ulang sistem dari media bersih, lalu pulihkan data dari backup yang dibuat sebelum pelaku masuk. Karena pelaku bisa bersembunyi berhari-hari, backup paling baru belum tentu bersih. Periksa dulu tanggalnya terhadap temuan di Langkah #5.
Perlukah Membayar Tebusan Ransomware?
Jawaban singkatnya: sebaiknya tidak. Namun, keputusan ini tidak sesederhana itu. Sophos mencatat hampir separuh organisasi yang datanya terenkripsi pada 2025 akhirnya membayar. Alasannya biasanya sama: backup tidak ada, dan kerugian dari operasional yang berhenti lebih besar daripada tebusannya.
Meski begitu, ada empat alasan kuat untuk tidak membayar:
- Membayar tidak menjamin data dihapus: saat Operation Cronos mengambil alih server LockBit, NCA menemukan bahwa LockBit tidak rutin menghapus data curian setelah tebusan dibayar. Janji "data akan dihapus" tidak bisa diverifikasi korban.
- Alat pembuka dari pelaku tidak bergaransi: decryptor dibuat untuk memeras, bukan untuk memulihkan. Tidak ada pihak yang bisa Anda tuntut kalau sebagian berkas gagal dibuka.
- Mayoritas korban sudah memilih tidak membayar: Chainalysis mencatat hanya sekitar 28% serangan yang diklaim sepanjang 2025 berujung pembayaran. Untuk kasus yang hanya berupa pencurian data, Coveware mencatat tingkat pembayarannya hanya 15% pada kuartal II 2026.
- Risiko hukum: sejak Mei 2024, pemimpin LockBit, Dmitry Khoroshev, masuk daftar sanksi Inggris, Amerika Serikat, dan Australia. Perusahaan yang punya hubungan bisnis dengan negara-negara tersebut perlu berhati-hati agar pembayaran tidak dianggap melanggar sanksi.
Kalau pembayaran tetap dipertimbangkan, jangan memutuskannya sendirian. Libatkan tim respons insiden dan penasihat hukum, dan pastikan Langkah #1 sampai #5 sudah berjalan lebih dulu.
Cara Mencegah Ransomware dengan Langkah Terukur
Pencegahan ransomware paling efektif kalau diukur dengan angka yang jelas, bukan sekadar niat. Berikut tujuh langkah yang kami sarankan, diurutkan dari yang paling berdampak:
- Backup 3-2-1 dengan satu salinan offline: simpan tiga salinan data di dua media berbeda, dengan satu salinan yang tidak bisa dijangkau dari jaringan. Salinan ini bisa berupa hard disk yang dicabut setelah backup, atau penyimpanan immutable (tidak bisa diubah maupun dihapus selama periode tertentu). Detailnya ada di artikel backup.
- Uji pemulihan minimal tiap 3 bulan: pulihkan satu folder penting atau satu server ke mesin terpisah, lalu catat berapa jam prosesnya.
- Jangan membuka RDP langsung ke internet: tempatkan akses jarak jauh di balik VPN, karena port RDP yang terbuka menjadi sasaran brute force setiap hari.
- Tambal celah kritis dalam 48 jam: prioritaskan perangkat yang menghadap internet, seperti VPN, firewall, server email, dan panel hosting. Menurut Sophos, celah yang dieksploitasi adalah akar teknis nomor satu serangan ransomware tiga tahun berturut-turut.
- Aktifkan MFA di email, VPN, dan akun administrator: password yang bocor menjadi tidak cukup untuk masuk.
- Pisahkan akun administrator dari akun kerja harian: pelaku yang membobol laptop staf tidak otomatis mendapat hak mengelola server.
- Latih karyawan mengenali phishing minimal dua kali setahun: sertakan simulasi email palsu, karena phishing kembali menjadi pintu masuk teratas.
Untuk usaha kecil dengan anggaran terbatas, mulailah dari poin 1, 2, dan 5. Ketiganya murah dan menutup risiko terbesar.
Batas Pertahanan yang Perlu Anda Ketahui
Setiap pertahanan di atas punya batas yang perlu Anda ketahui, supaya tidak merasa aman secara keliru.
- Antivirus tidak menghentikan pelaku yang login dengan akun sah: pelaku yang memegang password administrator bisa mematikan antivirus sendiri. Setelah itu ia memakai alat bawaan Windows yang tidak dicurigai.
- Sinkronisasi cloud bukan backup: layanan seperti Google Drive atau OneDrive akan menyinkronkan berkas yang sudah terenkripsi. Fitur riwayat versi bisa menolong, tetapi masa simpannya terbatas.
- RAID juga bukan backup: RAID mencerminkan setiap perubahan, termasuk enkripsi oleh ransomware, ke seluruh disk sekaligus.
- Backup tidak menolong dari kebocoran data: berkas bisa dipulihkan, tetapi data yang sudah disalin pelaku tetap bisa dibocorkan. Perlindungannya ada pada pembatasan akses dan enkripsi data sensitif.
- Pertahanan berlapis butuh disiplin: backup offline harus benar-benar dicabut, dan uji pemulihan harus benar-benar dijalankan. Tanpa disiplin, keduanya hanya ada di atas kertas.
Pertanyaan yang Sering Muncul
Apakah HP Android bisa terkena ransomware?
Bisa, tetapi bentuknya umumnya locker ransomware, bukan enkripsi berkas. Ransomware Android biasanya datang dari APK (berkas instalasi aplikasi Android) palsu, misalnya aplikasi video atau pembaruan sistem tiruan, lalu mengunci layar dengan pesan tebusan. Karena datanya jarang dienkripsi, menghapus aplikasi tersebut lewat safe mode (mode aman yang hanya memuat aplikasi bawaan) sering sudah cukup untuk memulihkannya.
Apakah website dan server hosting bisa terkena ransomware?
Bisa. Penyerang yang berhasil menanam web shell (skrip tersembunyi untuk mengendalikan server) dapat mengenkripsi seluruh berkas website dan basis datanya. Catatan tebusannya lalu ditinggalkan di folder publik. Karena itu, simpan backup website di lokasi yang berbeda dari akun hosting-nya, bukan hanya di folder yang sama.
Kalau antivirus sudah menghapus ransomware, apakah berkas kembali normal?
Tidak. Antivirus hanya menghapus programnya, sedangkan berkas yang sudah dienkripsi tetap terkunci. Menghapus program ransomware penting agar tidak ada berkas baru yang ikut terenkripsi, tetapi pemulihannya tetap harus lewat backup atau decryptor.
Berapa lama data bisa pulih setelah serangan ransomware?
Tergantung pada kesiapan backup. Sophos mencatat 53% organisasi pulih penuh dalam satu minggu, sementara 18% membutuhkan lebih dari satu bulan. Perbedaan terbesarnya ada pada backup offline yang sudah pernah diuji.
Kesimpulan
Ransomware adalah malware yang menjadikan enkripsi sebagai senjata. Berkas dikunci dengan kunci yang hanya dipegang pelaku, sehingga hampir tidak mungkin dibuka tanpa bantuan mereka. Serangan ransomware ke bisnis kini hampir selalu disertai pencurian data, dan membayar tebusan tidak menjamin data itu dihapus.
Pertahanan terbaiknya ada sebelum serangan terjadi: backup offline yang rutin diuji, pintu masuk seperti RDP dan VPN yang tertutup rapat, serta MFA di akun penting. Kalau serangan telanjur terjadi, putuskan jaringan, amankan bukti, cek decryptor gratis, dan laporkan ke BSSN. Semoga artikel ini membantu.