Kunci rumah bekerja karena bentuknya pas dengan lubang gembok. Siapa pun yang memegang kunci itu bisa masuk, dan gembok tidak peduli siapa pemiliknya. Prajurit Romawi memakai prinsip serupa tanpa logam: penjaga gerbang hanya membuka jalan bagi orang yang menyebut kata semboyan hari itu. Pada 1961, sistem CTSS di MIT memindahkan gagasan kuno ini ke komputer dan menjadi sistem pertama yang meminta password saat login.
Jadi, apa itu password? Ia adalah kunci yang tidak berbentuk benda, melainkan hafalan. Kelebihannya murah dan bisa dipakai di mana saja. Masalahnya, kunci jenis ini bisa ditebak dari jarak ribuan kilometer tanpa pernah menyentuh pintunya. Artikel ini membahas arti password, jenis-jenisnya, dan yang paling penting: apa yang benar-benar membuat password kuat.
Apa Itu Password? Kunci yang Hanya Ada di Kepala Anda
Password adalah rangkaian karakter rahasia yang Anda serahkan kepada sebuah sistem untuk membuktikan bahwa Anda pemilik akun. Dalam bahasa Indonesia, padanannya kata sandi. Kata password sendiri gabungan pass (lewat) dan word (kata), sehingga arti password secara harfiah adalah "kata untuk lewat".
Pengertian password ini langsung menjelaskan fungsinya. Password berfungsi sebagai gerbang pertama sebuah akun. Ia membuktikan identitas pemilik, melindungi data di baliknya seperti pesan, foto, dan saldo, serta mencegah orang lain bertindak atas nama Anda. Ketiga fungsi itu hanya berjalan selama password tetap rahasia dan tidak mudah ditebak.
Dalam dunia autentikasi, password termasuk bukti berupa sesuatu yang Anda ketahui. Ini berbeda dari sesuatu yang Anda miliki (ponsel penerima kode) atau bagian dari tubuh Anda (sidik jari). Username memberi tahu sistem siapa Anda; password membuktikan klaim itu benar. Perbedaan keduanya kami bahas terpisah di artikel username.
Layanan yang dirancang dengan benar tidak menyimpan password Anda apa adanya. Yang disimpan adalah hasil olahan satu arah yang disebut hash. Saat login, password yang Anda ketik diolah dengan cara sama, lalu hasilnya dicocokkan. Inilah sebabnya layanan hanya bisa menawarkan "atur ulang password" dan tidak pernah bisa memperlihatkan password lama. Algoritma hash yang dipakai pun menentukan, seperti yang terjadi pada MD5 yang kini dianggap tidak layak.
Jenis Password (Kata Sandi) yang Anda Temui Sehari-hari
Kata sandi tidak selalu berupa kata. Setidaknya ada lima jenis yang umum dijumpai:
- PIN atau kata sandi numerik: hanya berisi angka, biasanya 4–6 digit. Dipakai di ATM, kunci layar ponsel, dan aplikasi bank. Kombinasinya sangat sedikit, jadi ia hanya aman bila sistem memblokir setelah beberapa kali salah.
- Kata sandi alfanumerik: gabungan huruf dan angka, sering ditambah simbol. Bentuk inilah yang paling sering diminta formulir pendaftaran.
- Kalimat sandi (passphrase): beberapa kata yang dirangkai menjadi satu password panjang. Mudah diingat manusia, tetapi sulit ditebak mesin.
- Pola layar: garis yang ditarik menghubungkan titik pada kisi 3x3 di ponsel Android. Pola sederhana mudah diintip dari bekas jari di layar.
- Kode sekali pakai: angka yang hanya berlaku beberapa menit, dikenal sebagai OTP (One-Time Password). Anda tidak menghafalnya; kode dikirim ke ponsel atau dibuat aplikasi.
Perlu diluruskan, 2FA dan MFA bukan jenis password. Keduanya adalah lapisan tambahan yang dipasang di samping password, sehingga password saja tidak cukup untuk masuk.
Password Kuat Diukur dari Daftar Penyerang, Bukan dari Tampilannya
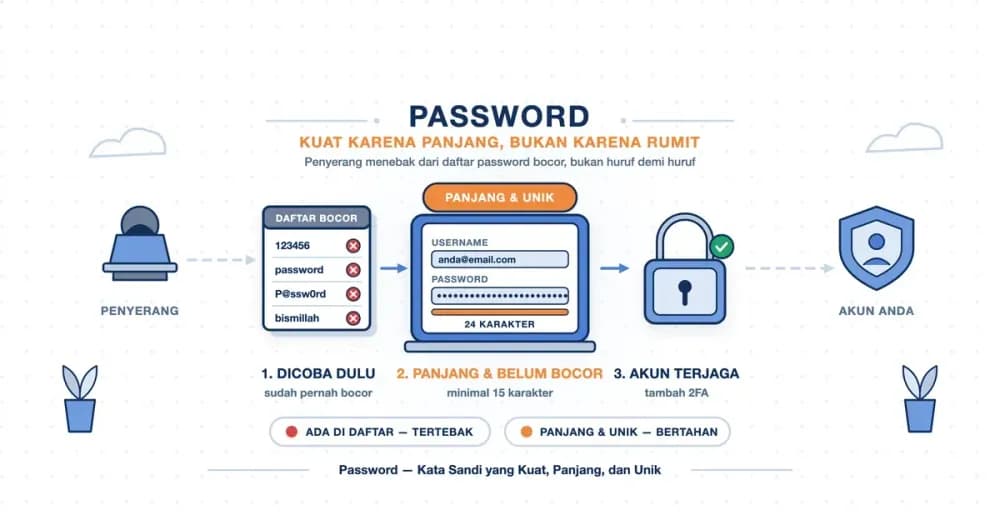
Penyerang jarang menebak huruf demi huruf. Mereka memakai daftar berisi ratusan juta password yang pernah bocor dari berbagai layanan, lalu mencobanya dari yang paling populer. Karena itu, pertanyaan terpenting bukan "seberapa rumit password saya?", melainkan "apakah password ini sudah ada di daftar mereka?".
Kami mengukurnya sendiri pada 30 September 2026 lewat layanan Pwned Passwords milik Have I Been Pwned. Layanan ini menghimpun password dari kebocoran data publik. Berikut berapa kali beberapa password muncul di sana:
| Password | Tercatat di data bocor |
|---|---|
| 123456 | 210.461.208 kali |
| password | 52.372.427 kali |
| P@ssw0rd | 6.421.042 kali |
| admin123 | 4.876.846 kali |
| bismillah | 1.498.879 kali |
| Password1! | 584.516 kali |
| rahasia | 562.825 kali |
| Indonesia123 | 89.511 kali |
| Merdeka45 | 21.003 kali |
Perhatikan P@ssw0rd dan Password1!. Keduanya memenuhi syarat huruf besar, angka, dan simbol, tetapi tetap tercatat ratusan ribu hingga jutaan kali. Mengganti "a" dengan "@" atau "o" dengan "0" adalah kebiasaan yang sudah dihafal program penebak.
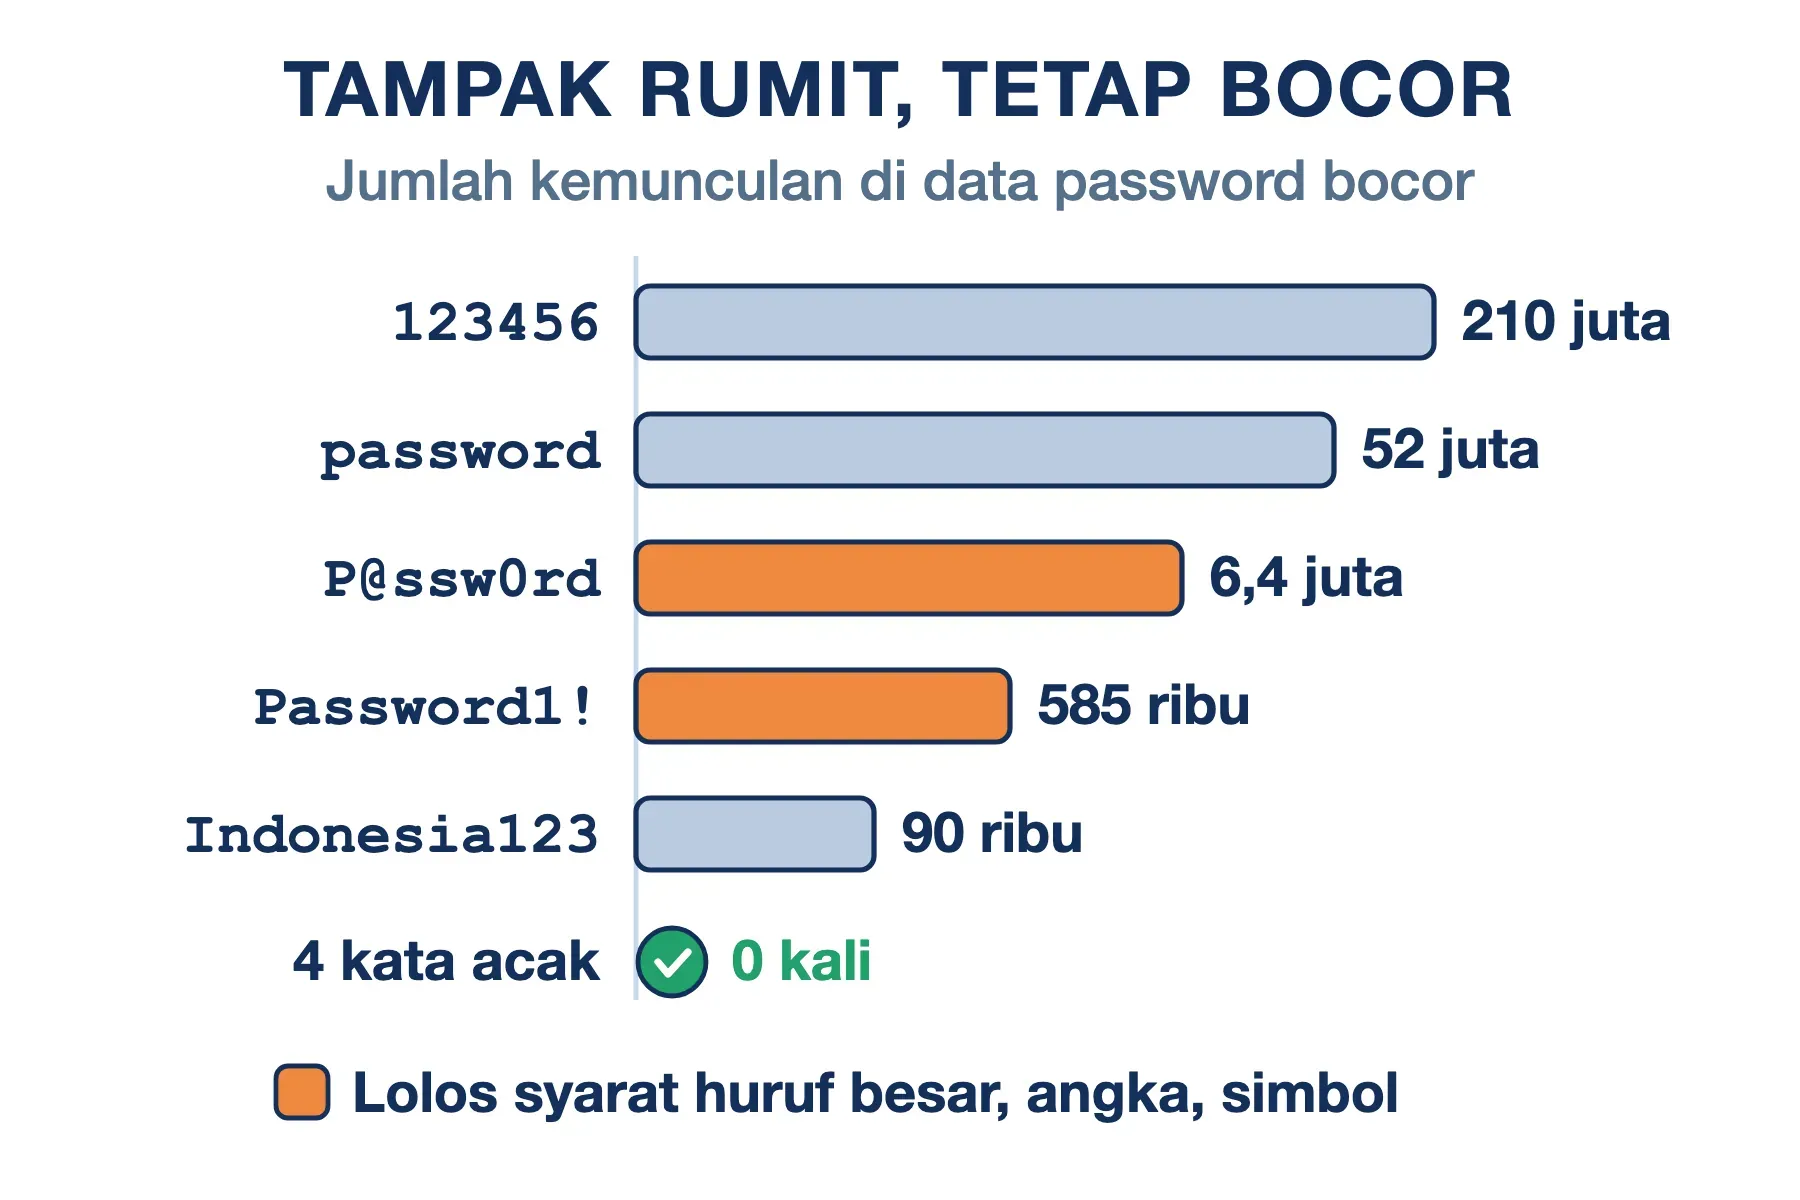
Dari sini, password kuat bisa dirumuskan dengan tiga syarat:
- Panjang: setiap karakter tambahan melipatgandakan jumlah kemungkinan. Hitungan waktu bobol per panjang sudah kami uraikan di artikel brute force.
- Belum pernah bocor: password yang ada di daftar akan dicoba lebih dulu, sepanjang apa pun ia.
- Unik untuk satu akun: bila satu layanan bocor, password yang sama dicoba ke layanan lain. Serangan ini disebut credential stuffing.
Tiga Aturan Password Lama yang Kini Ditinggalkan
NIST, lembaga standar Amerika Serikat yang pedomannya menjadi acuan banyak sistem, menerbitkan revisi SP 800-63B pada Juli 2025. Revisi ini mengubah sejumlah aturan yang selama bertahun-tahun dianggap wajar.
- Wajib campur jenis karakter kini dilarang: sistem tidak boleh lagi memaksa pengguna memakai huruf besar, angka, dan simbol. Alasannya, pengguna merespons aturan ini secara mudah ditebak: "password" berubah menjadi "Password1", lalu "Password1!".
- Ganti password berkala tidak boleh diwajibkan: pergantian hanya dipaksa bila ada bukti password bocor. Pergantian rutin tiap 90 hari justru mendorong pola seperti "Rahasia01" lalu "Rahasia02".
- Petunjuk password dan pertanyaan keamanan dilarang: sistem tidak boleh menyimpan hint yang bisa dibaca orang yang belum login. Pertanyaan seperti "nama hewan peliharaan pertama" juga tidak boleh diminta.
Sebagai gantinya, NIST menetapkan angka yang jelas. Password yang menjadi satu-satunya pelindung akun wajib minimal 15 karakter. Bila password dipakai bersama faktor lain seperti 2FA, minimalnya 8 karakter. Sistem juga sebaiknya menerima password hingga 64 karakter, mengizinkan spasi, dan mengizinkan paste dari password manager.
Banyak aplikasi bank dan layanan di Indonesia masih mewajibkan campuran huruf besar, angka, dan simbol. Penuhi saja syarat itu karena Anda tidak bisa mengubahnya. Yang perlu diingat, terpenuhinya syarat tersebut bukan tanda password Anda sudah kuat.
Cara Membuat Password yang Kuat dan Tetap Mudah Diingat
Langkah berikut menghasilkan password yang panjang, belum pernah bocor, dan masih bisa Anda hafal untuk akun terpenting.
Langkah #1: Rangkai Empat Kata yang Tidak Saling Berhubungan
Pilih empat kata acak, misalnya dengan membuka halaman kamus secara sembarang. Hindari kalimat yang bermakna umum, lirik lagu, atau nama orang terdekat. Rangkaian seperti sepatu hujan nyanyi rabu sudah lebih dari 20 karakter tanpa terasa berat diingat.
Langkah #2: Penuhi Syarat Aplikasi di Posisi yang Tidak Terduga
Kalau aplikasi meminta huruf besar, angka, atau simbol, tambahkan di tengah, bukan di ujung. Angka "123" di akhir dan huruf besar di awal adalah posisi pertama yang dicoba program penebak.
Langkah #3: Periksa di Pwned Passwords
Buka haveibeenpwned.com/Passwords dan ketik password Anda. Pemeriksaan ini aman karena browser hanya mengirim lima karakter awal dari hash password, bukan password-nya. Bila muncul angka berapa pun, buang password itu dan susun yang baru.
Langkah #4: Simpan di Password Manager, Jangan Dipakai Ulang
Manusia wajar tidak sanggup menghafal puluhan password unik. Cukup hafalkan dua atau tiga: untuk email utama, perangkat, dan password manager. Sisanya biarkan dibuat acak oleh password manager, baik layanan berlangganan maupun yang Anda pasang sendiri seperti Vaultwarden.
Langkah #5: Aktifkan 2FA di Akun Penting
Dengan lapisan kedua, password yang bocor belum berarti akun jebol. Prioritaskan email, perbankan, media sosial, dan panel hosting.
Contoh Password Kuat, dan Kenapa Anda Tidak Boleh Menyalinnya
Tabel berikut memperlihatkan cara mengubah password lemah menjadi kuat. Semua contoh di kolom kanan tercatat nol kali di Pwned Passwords saat artikel ini ditulis.
| Password lemah | Tercatat bocor | Versi yang lebih kuat |
|---|---|---|
| sayang123 | 57.885 kali | Genteng-Sayang-Bocor-3kali |
| Jakarta2024 | 3.465 kali | Payung-Jakarta-Kering-Tujuh |
| Rahasia123 | 127.286 kali | Sepatu-Hujan-Nyanyi-Rabu |
Namun, jangan menyalin satu pun contoh di atas. Password yang pernah terbit di internet cepat masuk daftar penyerang. Buktinya ada: correcthorsebatterystaple, contoh kalimat sandi dari komik xkcd yang terkenal pada 2011, kini tercatat 4.173 kali di data bocor.
Bagaimana dengan aplikasi yang hanya menerima 8 karakter? Delapan karakter adalah batas bawah, bukan target. Kalau terpaksa, buat delapan karakter yang benar-benar acak dari generator password manager, seperti Kp7!mZq2. Untuk aplikasi yang hanya menerima huruf dan angka, contohnya Tb4nW8pz: huruf besar, huruf kecil, dan angka bercampur tanpa pola.
Bandingkan dengan dua password 8 karakter huruf dan angka yang tampak wajar. abc12345 tercatat 1.324.706 kali di data bocor, dan Andi1990 yang disusun dari nama serta tahun lahir tercatat 735 kali. Pola seperti itu yang pertama dicoba, jadi pastikan akun berpassword pendek dilindungi 2FA.
Istilah Password di Layar Login dan Artinya
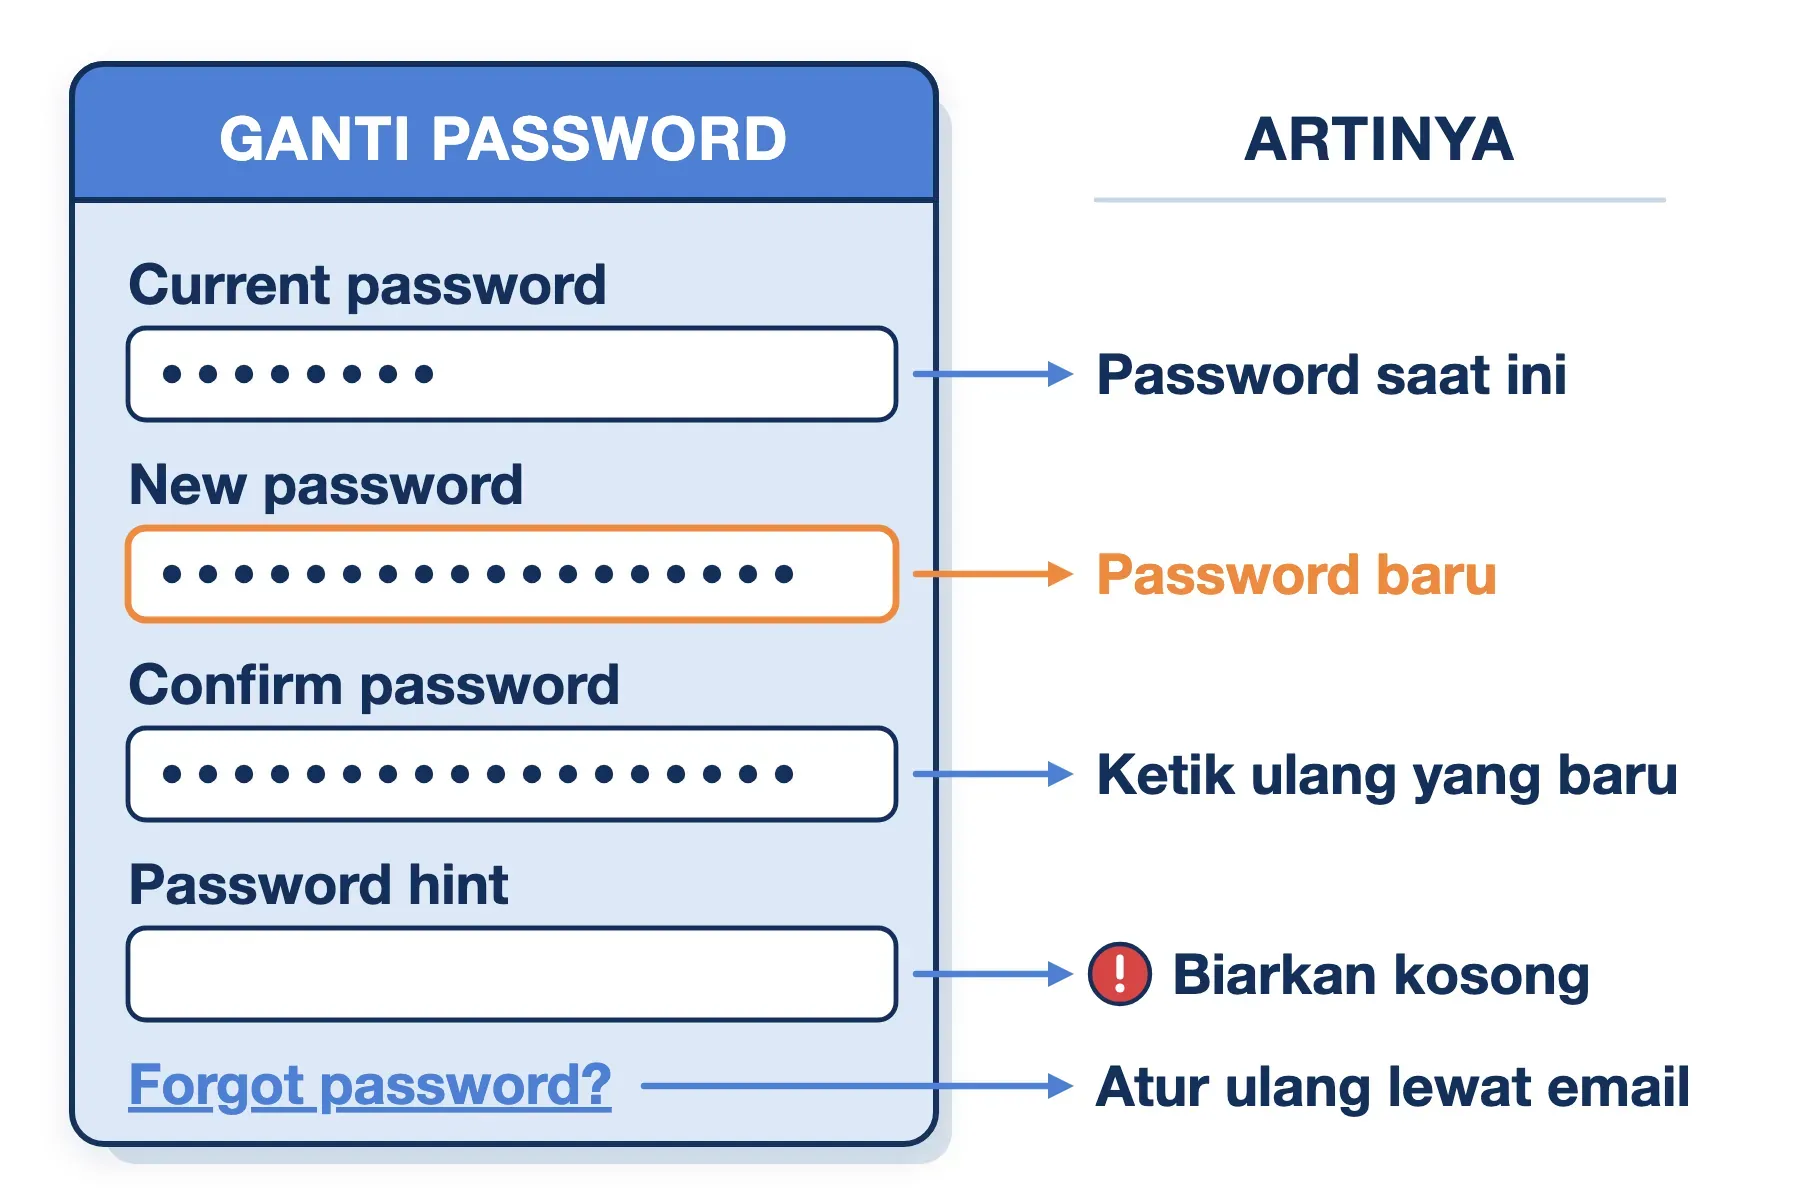
Beberapa istilah bahasa Inggris di formulir login dan ganti password sering membingungkan. Berikut artinya dan apa yang harus Anda isi:
- Current password: artinya password saat ini. Isi dengan password lama yang masih berlaku, sebagai bukti bahwa Anda pemilik akun sebelum menggantinya.
- New password: artinya password baru. Isi dengan password pengganti yang Anda susun.
- Confirm password: artinya konfirmasi password. Ketik ulang password baru yang sama persis untuk mencegah salah ketik.
- Forgot password: artinya lupa password. Tautan ini mengirim link atur ulang ke email atau nomor ponsel yang terdaftar.
- Wrong password: artinya password salah. Periksa Caps Lock dan tata letak keyboard, lalu ulangi dengan teliti.
- Password hint: artinya petunjuk password. Kolom ini sebaiknya dikosongkan atau diisi hal yang tidak berkaitan dengan password.
Password hint adalah istilah yang paling perlu diwaspadai. Di Windows, petunjuk ini tampil di layar masuk setelah password salah diketik. Siapa pun yang duduk di depan laptop Anda bisa membacanya, karena itu NIST melarang petunjuk yang dapat dibaca sebelum login.
Kelemahan Password yang Tidak Bisa Ditambal dengan Panjang
Password sepanjang apa pun tetap punya batas. NIST sendiri mencatat bahwa beberapa serangan sama efektifnya terhadap password pendek maupun panjang:
- Halaman palsu: bila Anda mengetik password di situs tiruan, panjangnya tidak menolong. Inilah cara kerja phising.
- Program pencuri di perangkat: keylogger dan infostealer merekam apa yang Anda ketik atau mengambil password yang tersimpan di browser.
- Kebocoran di sisi layanan: kalau penyedia menyimpan password dengan cara ceroboh, keamanan Anda ikut runtuh tanpa kesalahan dari pihak Anda.
Laporan Verizon DBIR 2026 memperlihatkan pergeseran menarik. Penyalahgunaan kredensial, yang sebelumnya menjadi pintu masuk pembobolan teratas, turun ke 13%. Posisi puncak kini dipegang eksploitasi celah perangkat lunak dengan 31%. Artinya, password yang dicuri masih menjadi jalur penting, tetapi bukan satu-satunya yang perlu diwaspadai.
Password manager pun punya sisi lain. Semua password Anda terkumpul di satu tempat, sehingga password utamanya harus paling kuat dan dilindungi 2FA. Arah perkembangan berikutnya adalah passkey, yaitu login berbasis kunci kriptografi di perangkat. Passkey tidak bisa diketik di halaman palsu karena memang tidak pernah diketik.
Pertanyaan yang Sering Diajukan
Berapa jumlah karakter password yang aman?
Minimal 15 karakter untuk akun yang hanya dilindungi password, sesuai pedoman NIST 2025. Bila akun sudah memakai 2FA, 8 karakter masih diterima, tetapi 12 karakter atau lebih tetap lebih baik.
Apakah saya harus mengganti password secara berkala?
Tidak perlu, selama tidak ada tanda bocor. Ganti segera bila layanan mengumumkan kebocoran, password Anda muncul di Pwned Passwords, atau ada aktivitas login yang tidak Anda kenali.
Apakah boleh memakai password yang sama di beberapa akun?
Sebaiknya tidak. Satu kebocoran di layanan kecil bisa membuka email, media sosial, dan akun bank Anda sekaligus.
Apakah menyimpan password di browser aman?
Cukup aman untuk kebanyakan orang, selama perangkat dikunci dan akun browser dilindungi 2FA. Risikonya muncul bila perangkat terinfeksi infostealer, yang memang mengincar data password tersimpan.
Password saya ternyata muncul di data bocor, apa yang harus dilakukan?
Ganti password itu di semua akun yang memakainya, mulai dari email utama. Setelah itu aktifkan 2FA dan periksa daftar perangkat yang sedang login di tiap akun.
Kesimpulan
Password adalah bukti berupa sesuatu yang Anda ketahui, dan kekuatannya tidak ditentukan oleh tampilannya yang rumit. Password kuat itu panjang, belum pernah muncul di data bocor, dan hanya dipakai untuk satu akun. Pedoman NIST 2025 menegaskan arah ini dengan meninggalkan aturan campur karakter, ganti berkala, dan petunjuk password.
Untuk akun penting, gabungkan kalimat sandi minimal 15 karakter, password manager, dan 2FA. Semoga artikel ini membantu.