Pencurian dan penipuan adalah kejahatan yang sama tuanya dengan peradaban. Dulu pelakunya harus hadir secara fisik untuk membobol pintu, menukar barang, atau membujuk korban. Internet menghapus syarat itu. Kini satu orang bisa mengirim pesan penipuan ke ribuan nomor dalam semalam, dari negara lain, tanpa pernah bertemu korbannya.
Jadi, apa itu cyber crime? Secara singkat, cyber crime adalah kejahatan yang memakai atau menyasar komputer dan jaringan. Skalanya di Indonesia terlihat dari data Otoritas Jasa Keuangan (OJK). Dalam kurang dari 14 bulan sejak November 2024, masyarakat melaporkan kerugian Rp9,1 triliun akibat penipuan ke Indonesia Anti-Scam Centre (IASC). Artikel ini membahas pengertiannya, jenis dan contohnya, dasar hukumnya per 2026, hingga cara melapor yang benar saat Anda menjadi korban.
Cyber Crime Adalah Kejahatan yang Memakai atau Menyasar Komputer
Cyber crime (kejahatan siber) adalah tindak kejahatan yang dilakukan dengan memakai komputer, jaringan, atau perangkat digital, atau yang menjadikan perangkat tersebut sebagai sasaran. Kata kuncinya ada dua: memakai dan menyasar. Penipuan lewat WhatsApp memakai teknologi sebagai alat. Peretasan server menjadikan teknologi sebagai korbannya.
Dalam bahasa Indonesia, kejahatan siber adalah padanan yang paling sering dipakai. Padanan lain yang maknanya sama adalah kejahatan dunia maya, kejahatan digital, kejahatan online, dan kejahatan mayantara. Teks hukum menyebutnya tindak pidana siber, sedangkan pelaku kejahatan dunia maya disebut cyber criminal atau penjahat siber. Ejaan digabung pun sama benarnya: cybercrime adalah istilah yang identik dengan cyber crime.
Pengertian cyber crime mencakup banyak perbuatan karena hampir semua kejahatan konvensional kini punya versi digital. Pencurian menjadi pembobolan akun, pemalsuan menjadi situs tiruan, dan pemerasan menjadi ancaman menyebarkan foto pribadi. Media yang digunakan untuk melakukan cyber crime yaitu komputer, ponsel, dan jaringan internet, termasuk aplikasi pesan dan media sosial. Prinsip yang dipegang banyak negara sederhana: perbuatan yang dilarang di dunia nyata tetap dilarang di internet.
Cyber crime sering tertukar dengan cyber security. Cyber crime adalah perbuatannya, sedangkan cyber security adalah upaya mencegah, mendeteksi, dan memulihkan diri dari perbuatan tersebut. Hubungan keduanya mirip pencurian dan sistem keamanan rumah.
Sejarah Cyber Crime: Berawal dari Kejahatan Komputer
Sebelum internet menjangkau rumah tangga, istilah yang dipakai adalah computer crime (kejahatan komputer). Salah satu tonggaknya adalah Morris Worm pada November 1988, program yang diperkirakan menginfeksi sekitar 6.000 komputer atau kira-kira 10% internet saat itu. Pembuatnya menjadi orang pertama yang divonis berdasarkan undang-undang kejahatan komputer Amerika Serikat. Di Indonesia, payung hukum khusus untuk perbuatan di ruang digital baru hadir lewat UU ITE pada 2008.
Dua Keluarga Cyber Crime: Menyerang Sistem atau Menumpang Sistem
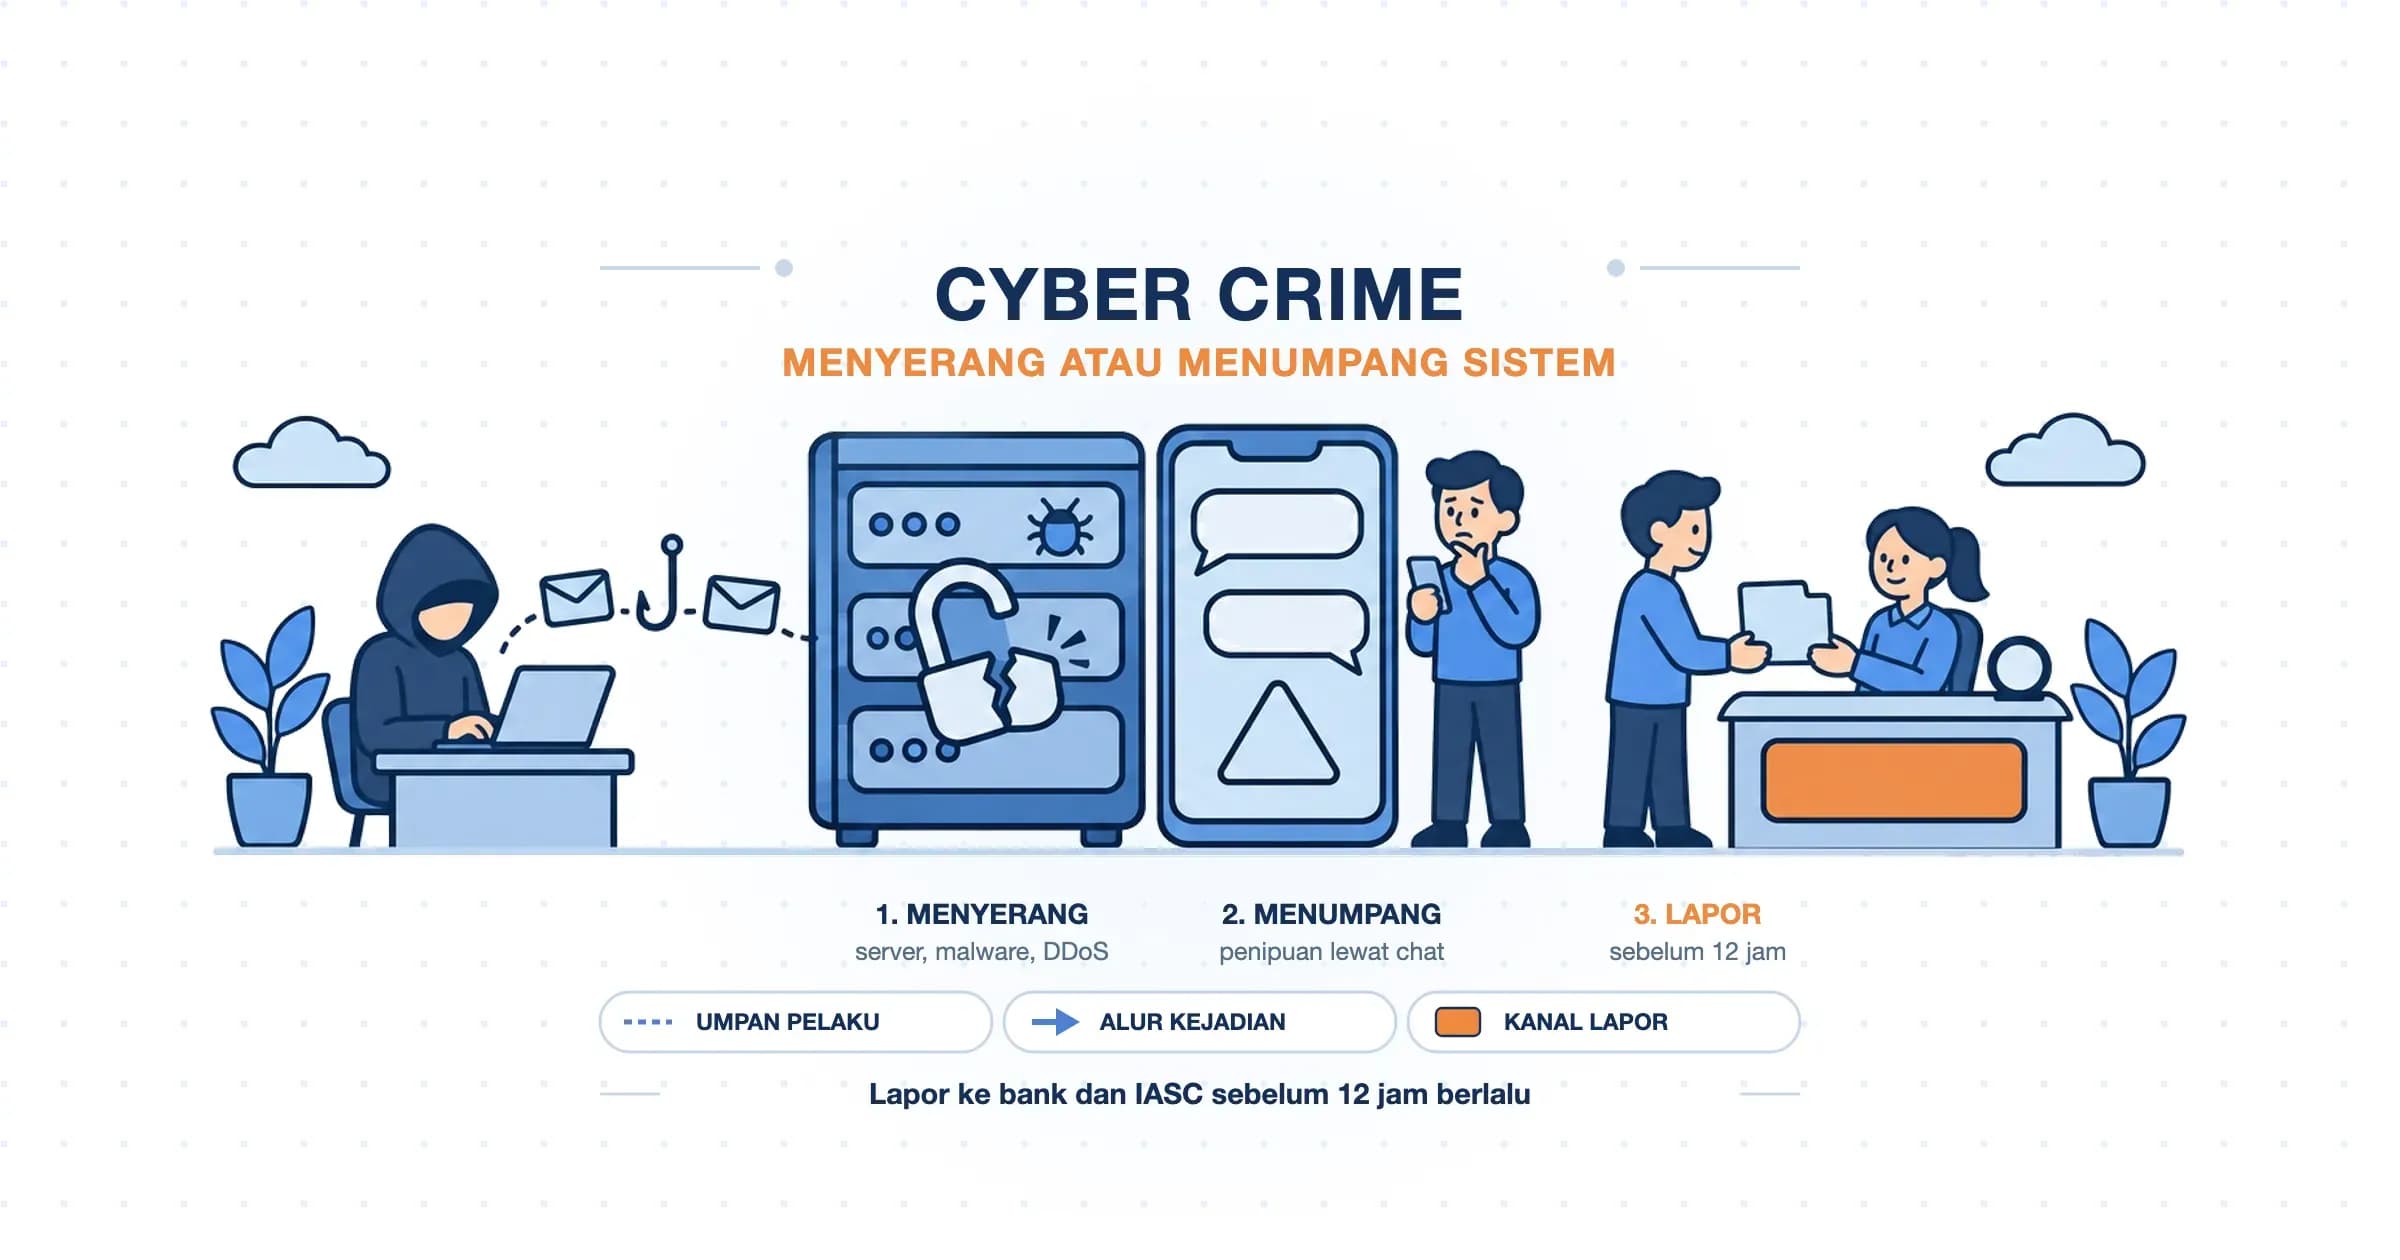
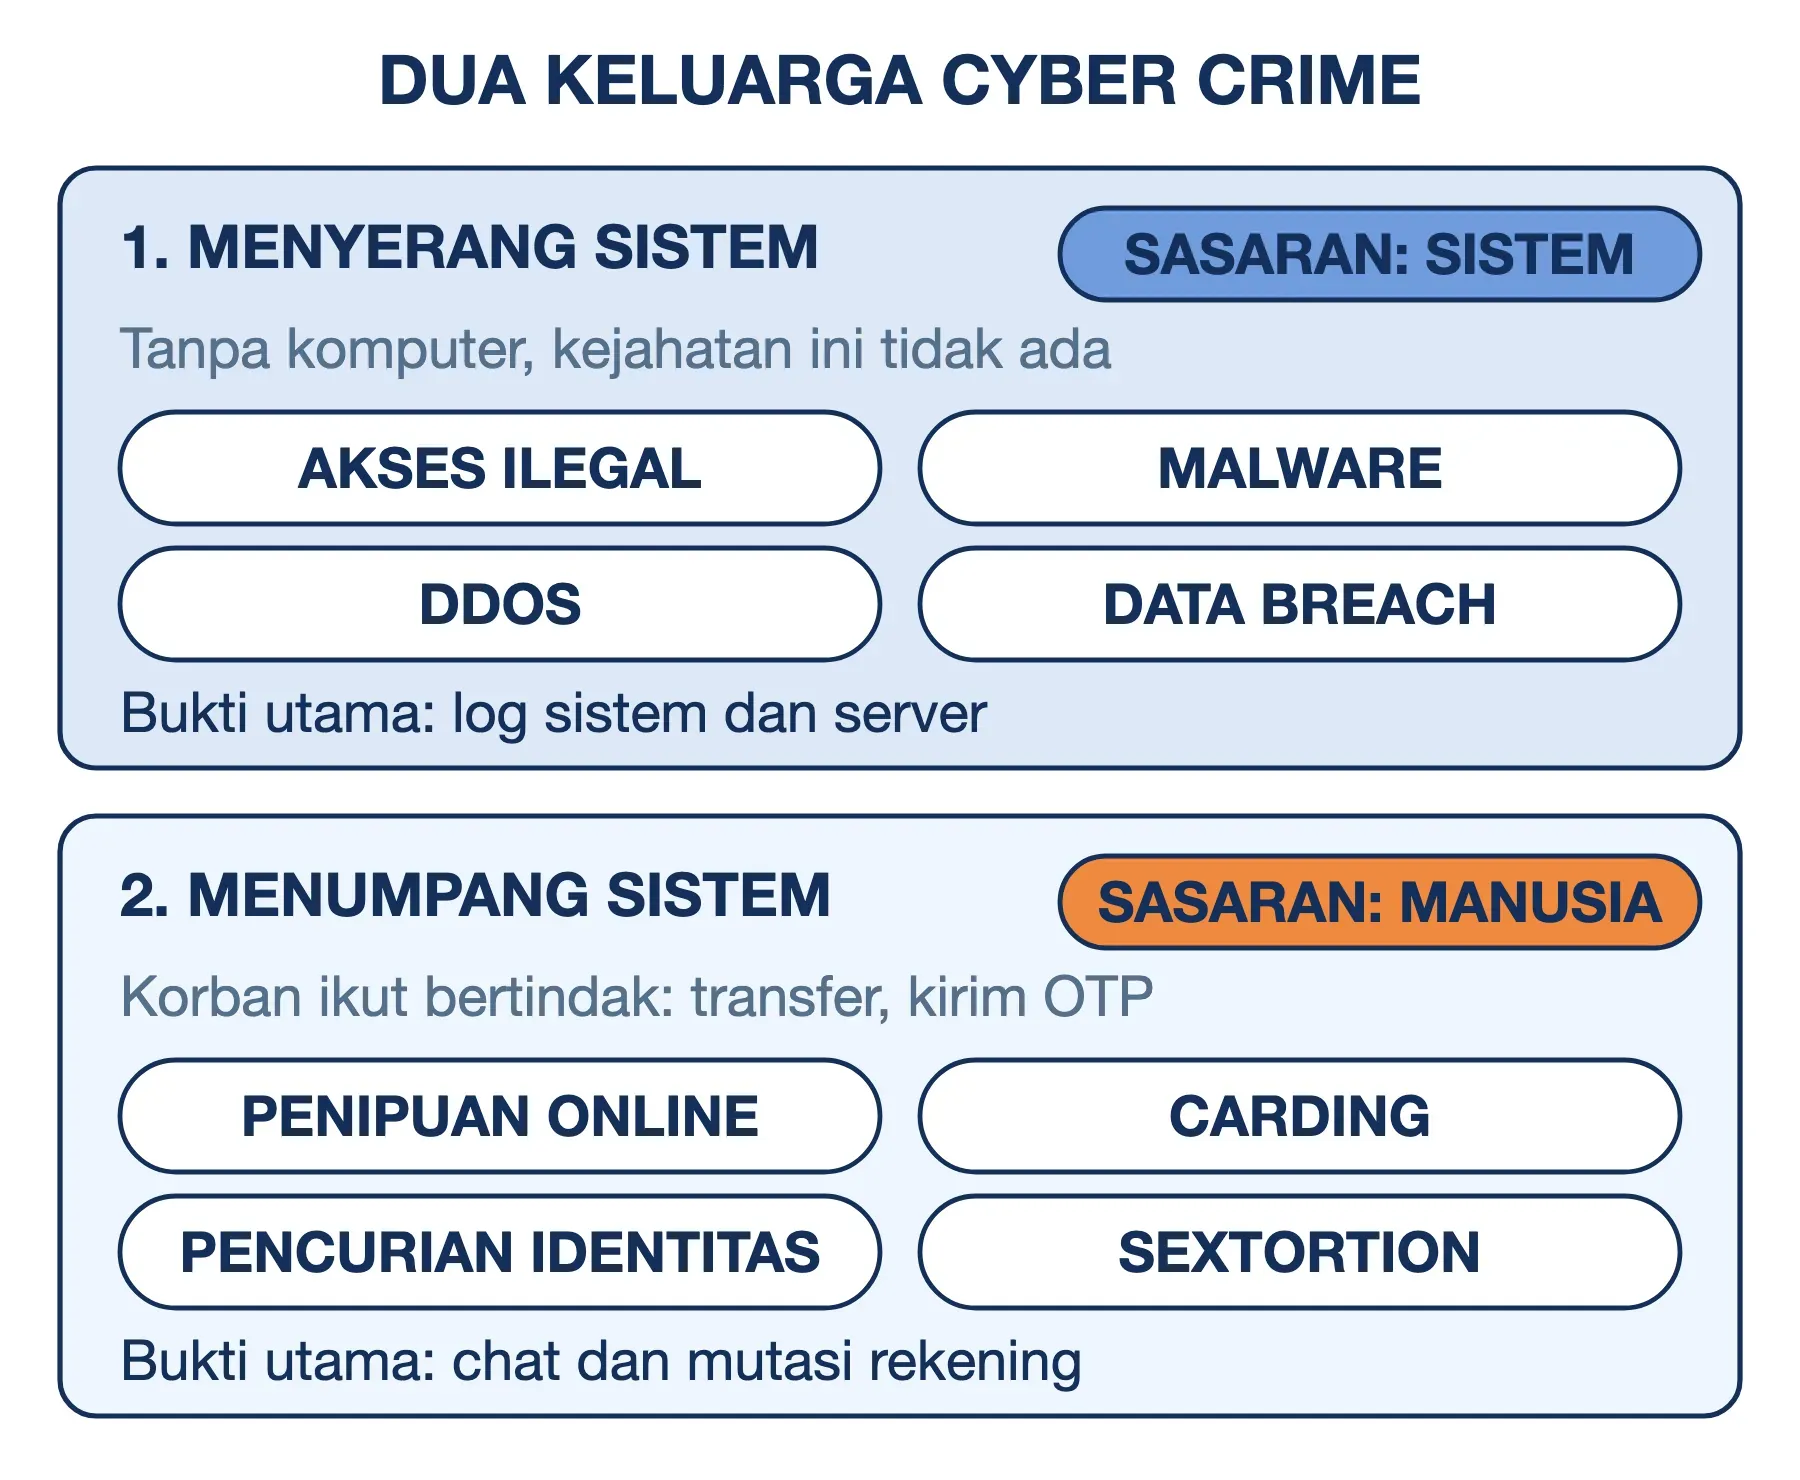
Daftar jenis cyber crime bisa sangat panjang, dan daftar datar seperti itu sulit diingat. Cara yang lebih berguna adalah membaginya menjadi dua keluarga. Pembagian ini dipopulerkan laporan riset Home Office Inggris yang disusun Mike McGuire dan Samantha Dowling pada 2013. Kini kerangka yang sama dipakai pembuat kebijakan di Inggris, Eropa, dan Australia.
- Menyerang sistem (cyber-dependent crime): Kejahatan yang hanya bisa terjadi karena ada komputer dan jaringan. Sasarannya adalah sistem itu sendiri, yang dibobol, disusupi program jahat, atau dilumpuhkan. Tanpa teknologi, kejahatan ini tidak ada.
- Menumpang sistem (cyber-enabled crime): Kejahatan lama yang dilipatgandakan oleh teknologi. Penipuan, pemerasan, dan pencurian identitas sudah ada sebelum internet. Internet membuat jangkauannya lebih luas dan pelakunya lebih sulit dilacak.
Sebagai gambaran, bayangkan sebuah toko. Pencuri yang merusak gembok lalu membongkar lemari besi termasuk keluarga pertama. Penipu yang datang menyamar sebagai kurir dan membawa pergi barang dengan surat jalan palsu termasuk keluarga kedua. Gembok tokonya utuh, tetapi barangnya tetap hilang.
Pembedaan ini punya konsekuensi praktis. Pada keluarga pertama, korban sering tidak sadar sedang diserang, dan bukti utamanya tersimpan di log sistem. Pada keluarga kedua, korban justru ikut bertindak, misalnya mentransfer uang atau menyerahkan kode OTP. Bukti utamanya ada di percakapan dan mutasi rekening, sehingga kanal pelaporannya pun berbeda.
Jenis-Jenis Cyber Crime yang Perlu Anda Kenali
Berikut macam-macam cyber crime yang paling sering terjadi. Empat jenis pertama termasuk keluarga yang menyerang sistem, sedangkan lima berikutnya menumpang sistem. Dalam praktik, satu kasus sering memadukan beberapa jenis sekaligus. Pesan penipuan, misalnya, kerap dipakai untuk memasang program jahat di ponsel korban.
Akses Ilegal dan Peretasan
Akses ilegal adalah masuk ke sistem, akun, atau perangkat tanpa izin pemiliknya. Caranya beragam, mulai dari menebak password lewat serangan brute force, memakai kredensial yang bocor dari situs lain, hingga mengeksploitasi celah di panel admin website. Unsur pentingnya adalah "tanpa hak", bukan ada atau tidaknya kerusakan. Siapa pelakunya dan pasal yang menjeratnya kami bahas di artikel hacker.
Malware dan Ransomware
Malware (perangkat lunak berbahaya) adalah program yang dibuat untuk mencuri data, merusak, atau mengambil alih perangkat. Varian yang paling merugikan adalah ransomware, yang mengunci berkas korban lalu meminta tebusan. Serangan ransomware ke Pusat Data Nasional Sementara 2 pada Juni 2024 melumpuhkan layanan 239 instansi pemerintah. Cara kerja dan jenisnya kami uraikan di artikel malware dan ransomware.
Serangan DDoS
Serangan DDoS (Distributed Denial of Service) membanjiri website atau server dengan trafik palsu sampai layanan tidak bisa diakses pengguna asli. Trafiknya biasanya berasal dari botnet, yaitu ribuan perangkat yang disusupi tanpa sepengetahuan pemiliknya. Motifnya bisa pemerasan, persaingan usaha, atau pengalih perhatian dari serangan lain yang berjalan bersamaan.
Data Breach (Kebocoran Data)
Data breach (kebocoran data) terjadi saat data yang seharusnya terlindungi berpindah ke pihak yang tidak berhak. Penyebabnya bisa peretasan, database yang terbuka ke internet tanpa password, atau orang dalam. Data curian kemudian dijual di forum dark web dan menjadi bahan penipuan berikutnya. Kasus besar di Indonesia antara lain dugaan kebocoran data 279 juta peserta BPJS Kesehatan pada Mei 2021.
Bagi pemilik website yang menyimpan data pelanggan, kebocoran membawa kewajiban hukum. UU Pelindungan Data Pribadi mewajibkan pemberitahuan tertulis paling lambat 3×24 jam kepada pemilik data dan lembaga terkait.
Penipuan Online
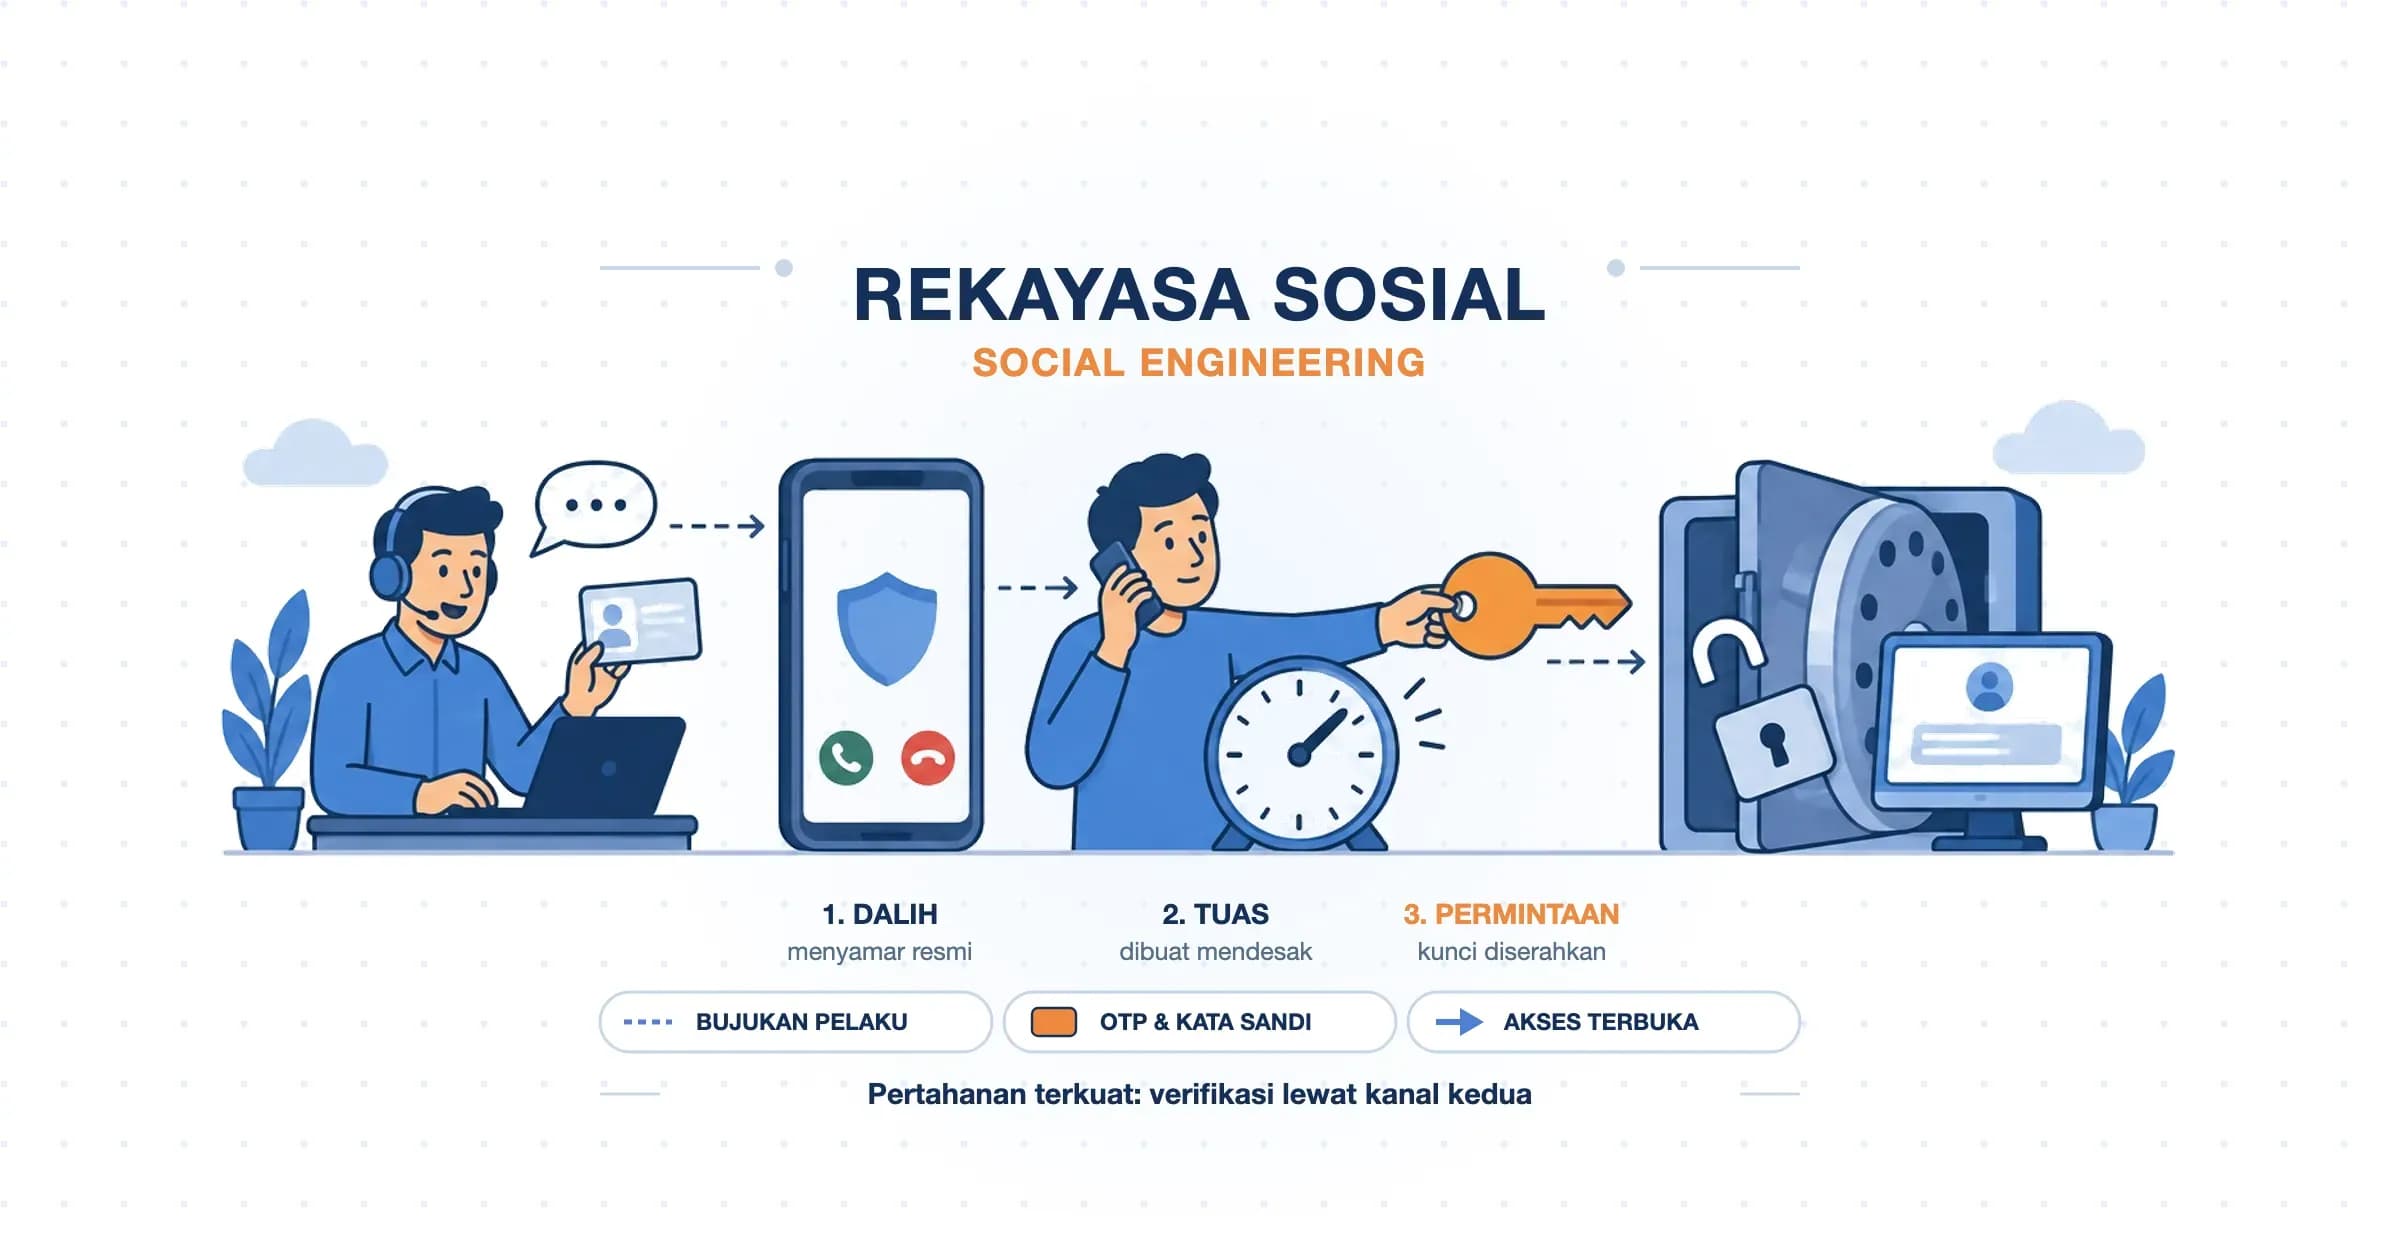
Penipuan online atau cyber fraud adalah jenis cyber crime yang paling banyak dilaporkan di Indonesia. Modusnya antara lain toko online fiktif dan panggilan palsu yang mengaku dari bank atau kurir (fake call). Ada pula investasi dengan imbal hasil tidak masuk akal dan lowongan kerja palsu. Hampir semuanya bertumpu pada social engineering, yaitu manipulasi psikologis, bukan kecanggihan teknis. Salah satu bentuknya, phising, memancing korban mengisi data di situs tiruan.
Carding
Carding adalah pemakaian data kartu kredit atau kartu debit milik orang lain untuk bertransaksi. Data kartunya diperoleh lewat phishing, alat skimming yang dipasang di mesin ATM atau EDC, atau skrip jahat di halaman pembayaran toko online. Teknik terakhir dikenal sebagai web skimming. Pemilik toko tidak sadar, sementara setiap nomor kartu yang diketik pembeli ikut terkirim ke pelaku.
Carding berbeda dengan phishing meski sering muncul bersamaan. Phishing adalah salah satu cara mencuri data kartu, sedangkan carding adalah pemakaian data curian itu untuk berbelanja atau menarik dana.
Pencurian Identitas
Pencurian identitas adalah pemakaian data pribadi orang lain, seperti foto KTP, swafoto, atau nomor telepon, untuk membuka akun atas nama korban. Akibatnya bisa berupa tagihan pinjaman online yang tidak pernah diajukan korban. Rekening atas nama korban juga bisa dipakai menampung uang hasil penipuan. Data semacam ini sering berasal dari kebocoran data atau dari foto KTP yang dikirim sembarangan saat melamar kerja.
Pemerasan dan Sextortion
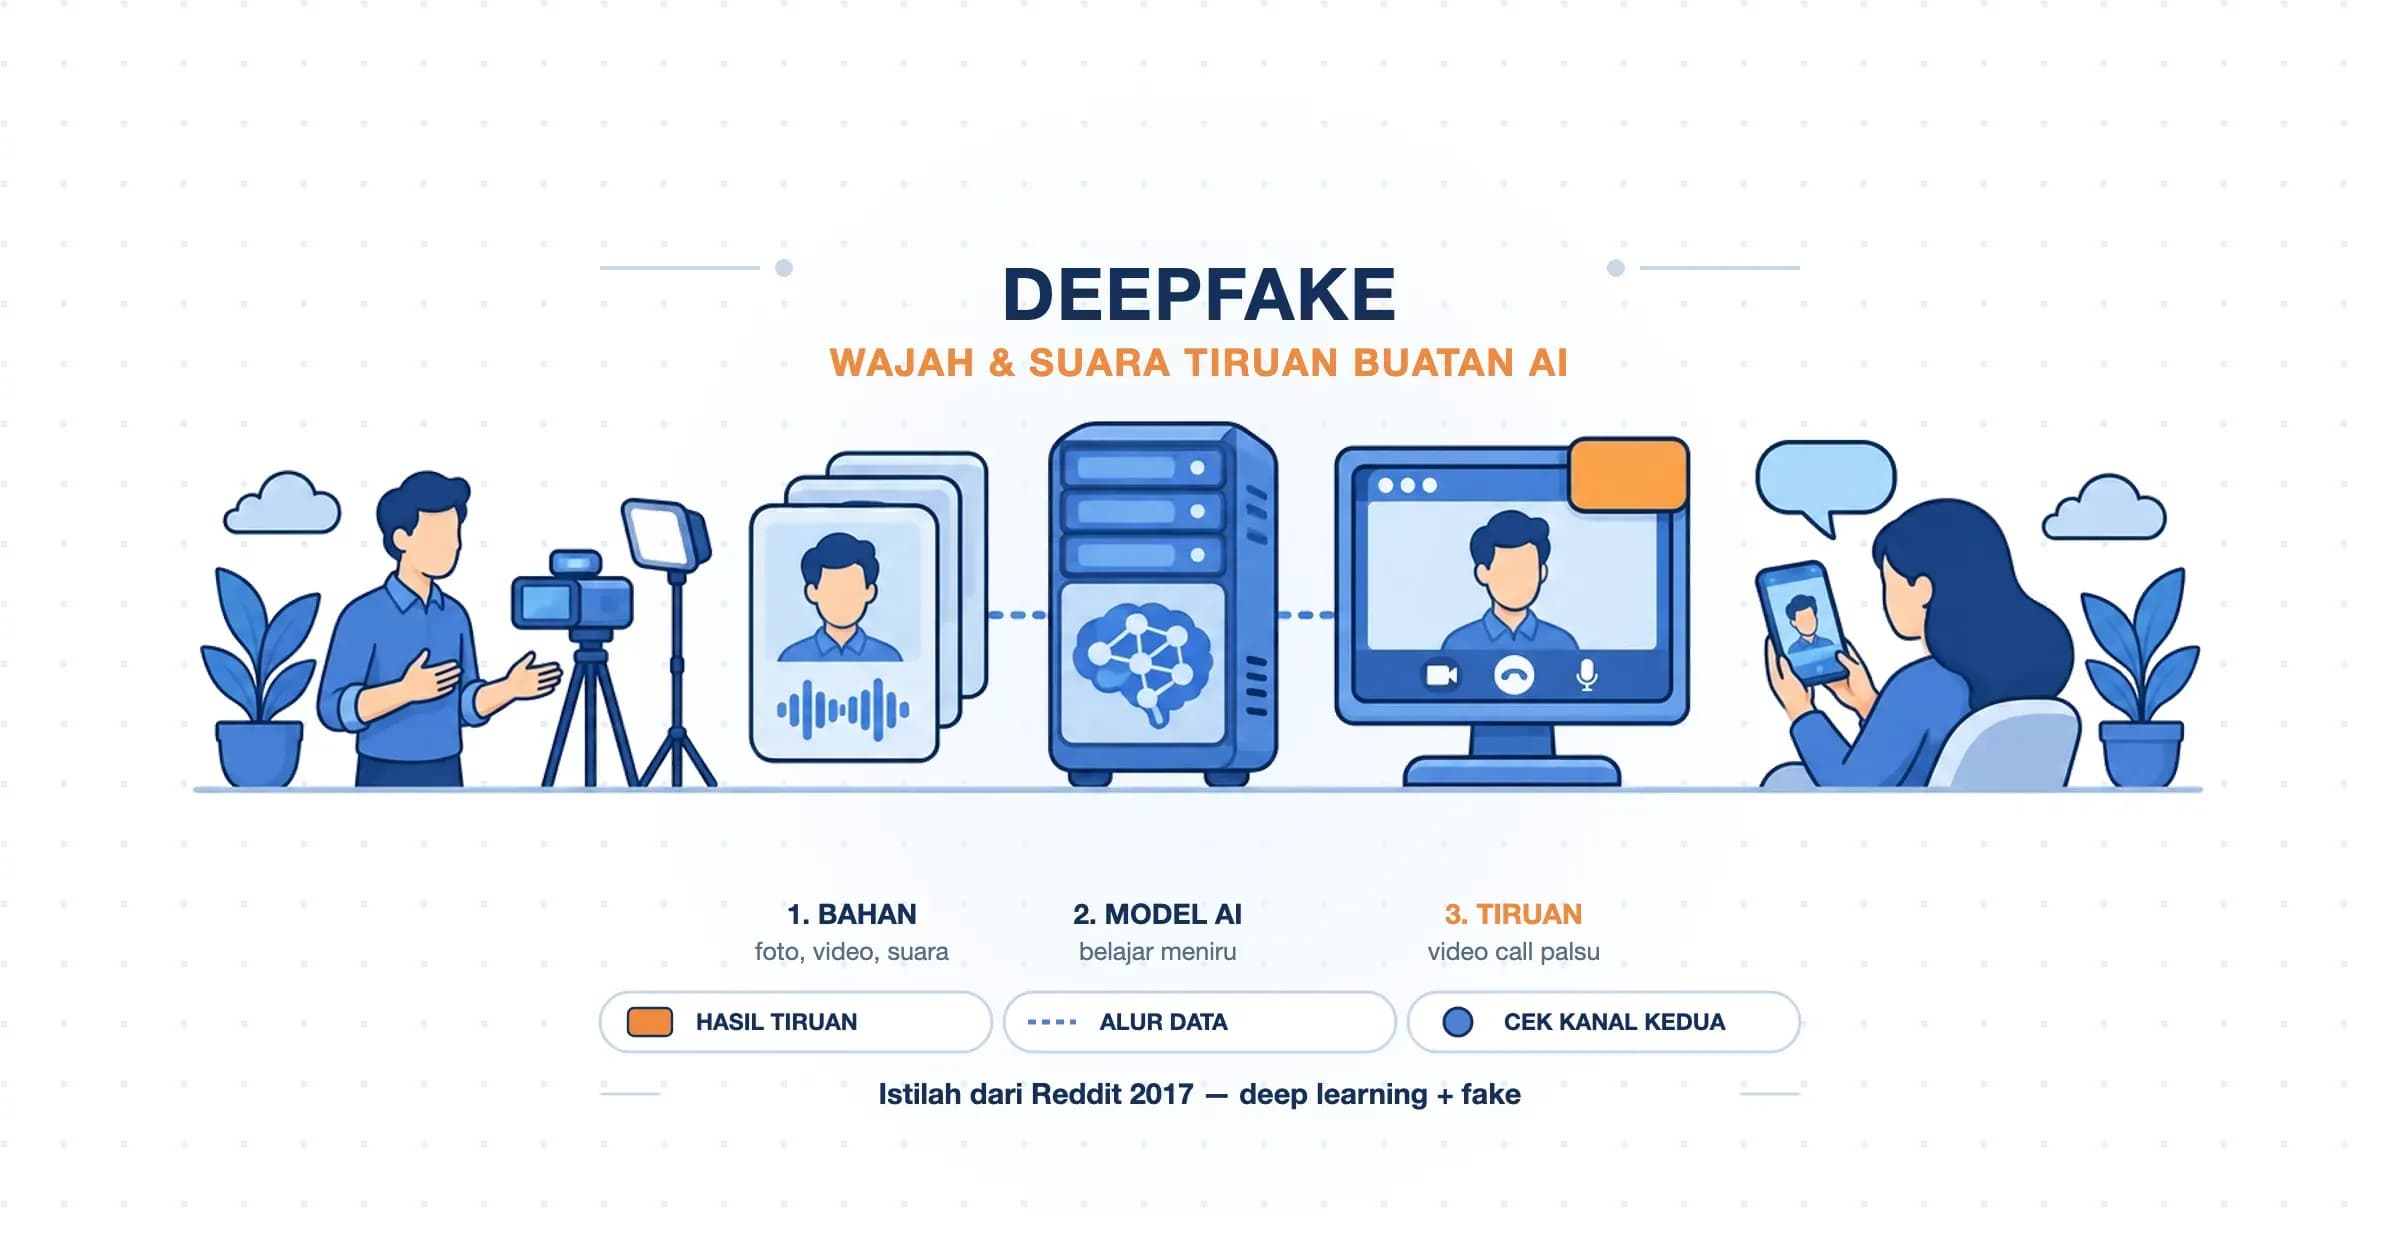
Pemerasan siber adalah ancaman merugikan korban kecuali korban menuruti permintaan pelaku, biasanya membayar. Ransomware termasuk di dalamnya. Bentuk yang kian sering dilaporkan adalah sextortion, yaitu ancaman menyebarkan foto atau video intim korban. Materinya kadang berasal dari rekaman video call yang menjebak, kadang hasil rekayasa deepfake.
Kejahatan Konten
Kelompok ini mencakup penyebaran konten yang dilarang, seperti judi online, eksploitasi seksual anak, hasutan kebencian, dan hoaks yang menimbulkan kerugian. Judi online menonjol di Indonesia. Sepanjang 2025, Bareskrim Polri mengajukan pemblokiran 231.517 situs judi online. Banyak di antaranya menumpang di website sah yang diretas, sehingga jenis ini sering beririsan dengan akses ilegal.
Contoh Cyber Crime di Indonesia dan Angkanya
Contoh cyber crime paling mudah dipahami lewat kejadian sehari-hari. Tabel berikut memetakan contoh kejahatan siber yang sering dialami masyarakat ke jenis dan keluarganya:
| Contoh kasus | Jenis | Keluarga |
|---|---|---|
| Transfer ke toko online fiktif | Penipuan online | Menumpang |
| Telepon "petugas bank" minta OTP | Fake call | Menumpang |
| "Undangan" berupa berkas APK | Malware | Menyerang |
| Akun Instagram dibajak untuk pinjam uang | Akses ilegal, penipuan | Keduanya |
| Halaman bayar disisipi pencuri kartu | Carding | Keduanya |
| Situs sekolah memuat halaman judi | Akses ilegal, konten | Keduanya |
Data paling lengkap tentang korban di Indonesia datang dari IASC, pusat penanganan penipuan yang dibentuk OJK bersama industri keuangan. Sejak beroperasi pada 22 November 2024 sampai 31 Agustus 2026, IASC menerima 668.441 laporan. Belanja online menjadi modus terbanyak dengan 119.494 laporan, atau hampir 18% dari seluruh laporan.
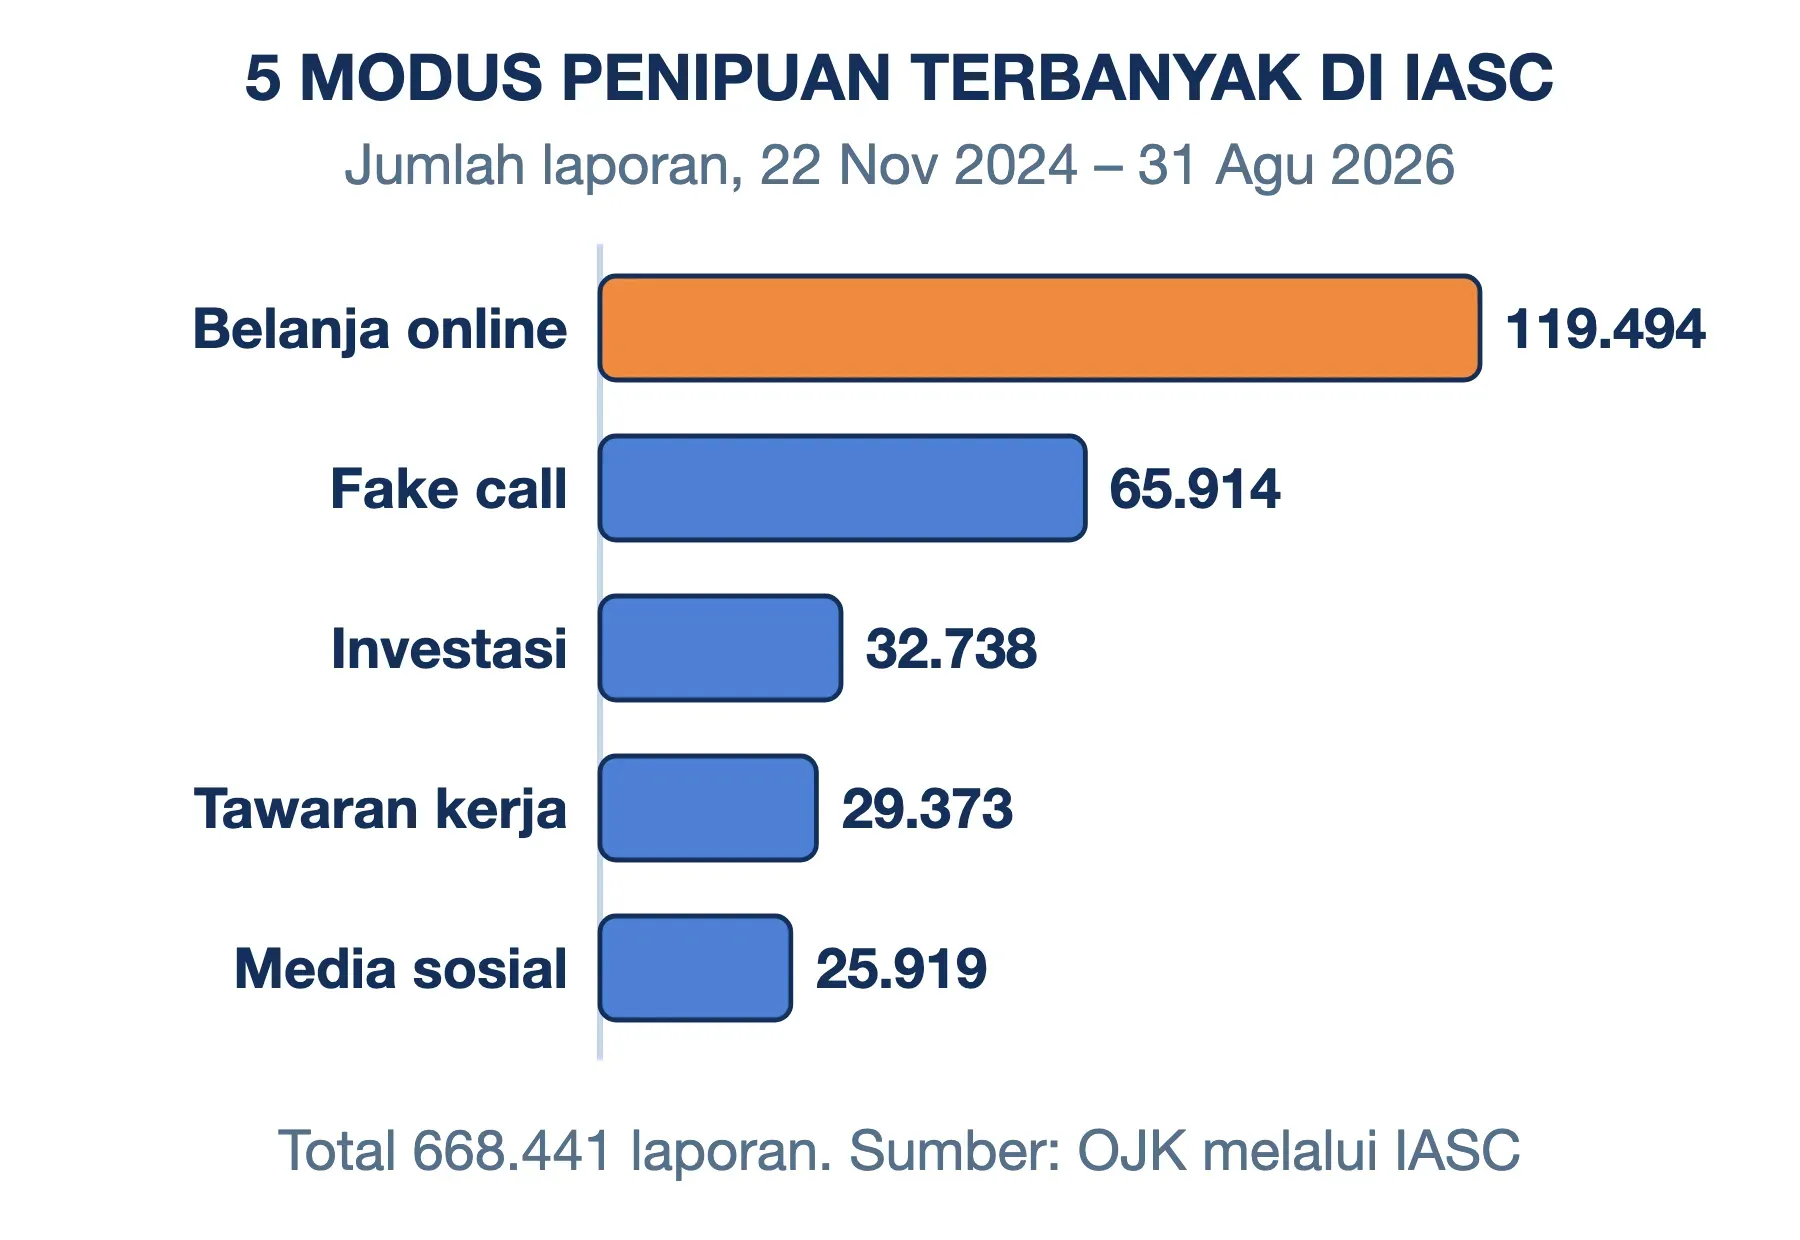
Nilai kerugiannya juga besar. Sampai 14 Januari 2026, total kerugian yang dilaporkan mencapai Rp9,1 triliun dari 432.637 laporan. Rata-ratanya sekitar Rp21 juta untuk setiap laporan.
Dari sisi penindakan, Bareskrim Polri bersama satuan siber di daerah menangani 664 kasus kejahatan siber sepanjang 2025. Penanganan itu menetapkan 744 tersangka dan menyita uang serta aset senilai Rp286 miliar.
Pola serupa terlihat di negara lain. Laporan FBI Internet Crime Complaint Center (IC3) 2025 mencatat 1.008.597 aduan di Amerika Serikat dengan kerugian US$20,9 miliar. Penipuan berbasis internet menyumbang 45% aduan, tetapi 85% nilai kerugian. Artinya, kerugian finansial terbesar justru datang dari keluarga yang menumpang sistem, bukan dari peretasan.
Ciri-Ciri Anda Sedang Menjadi Sasaran Cyber Crime
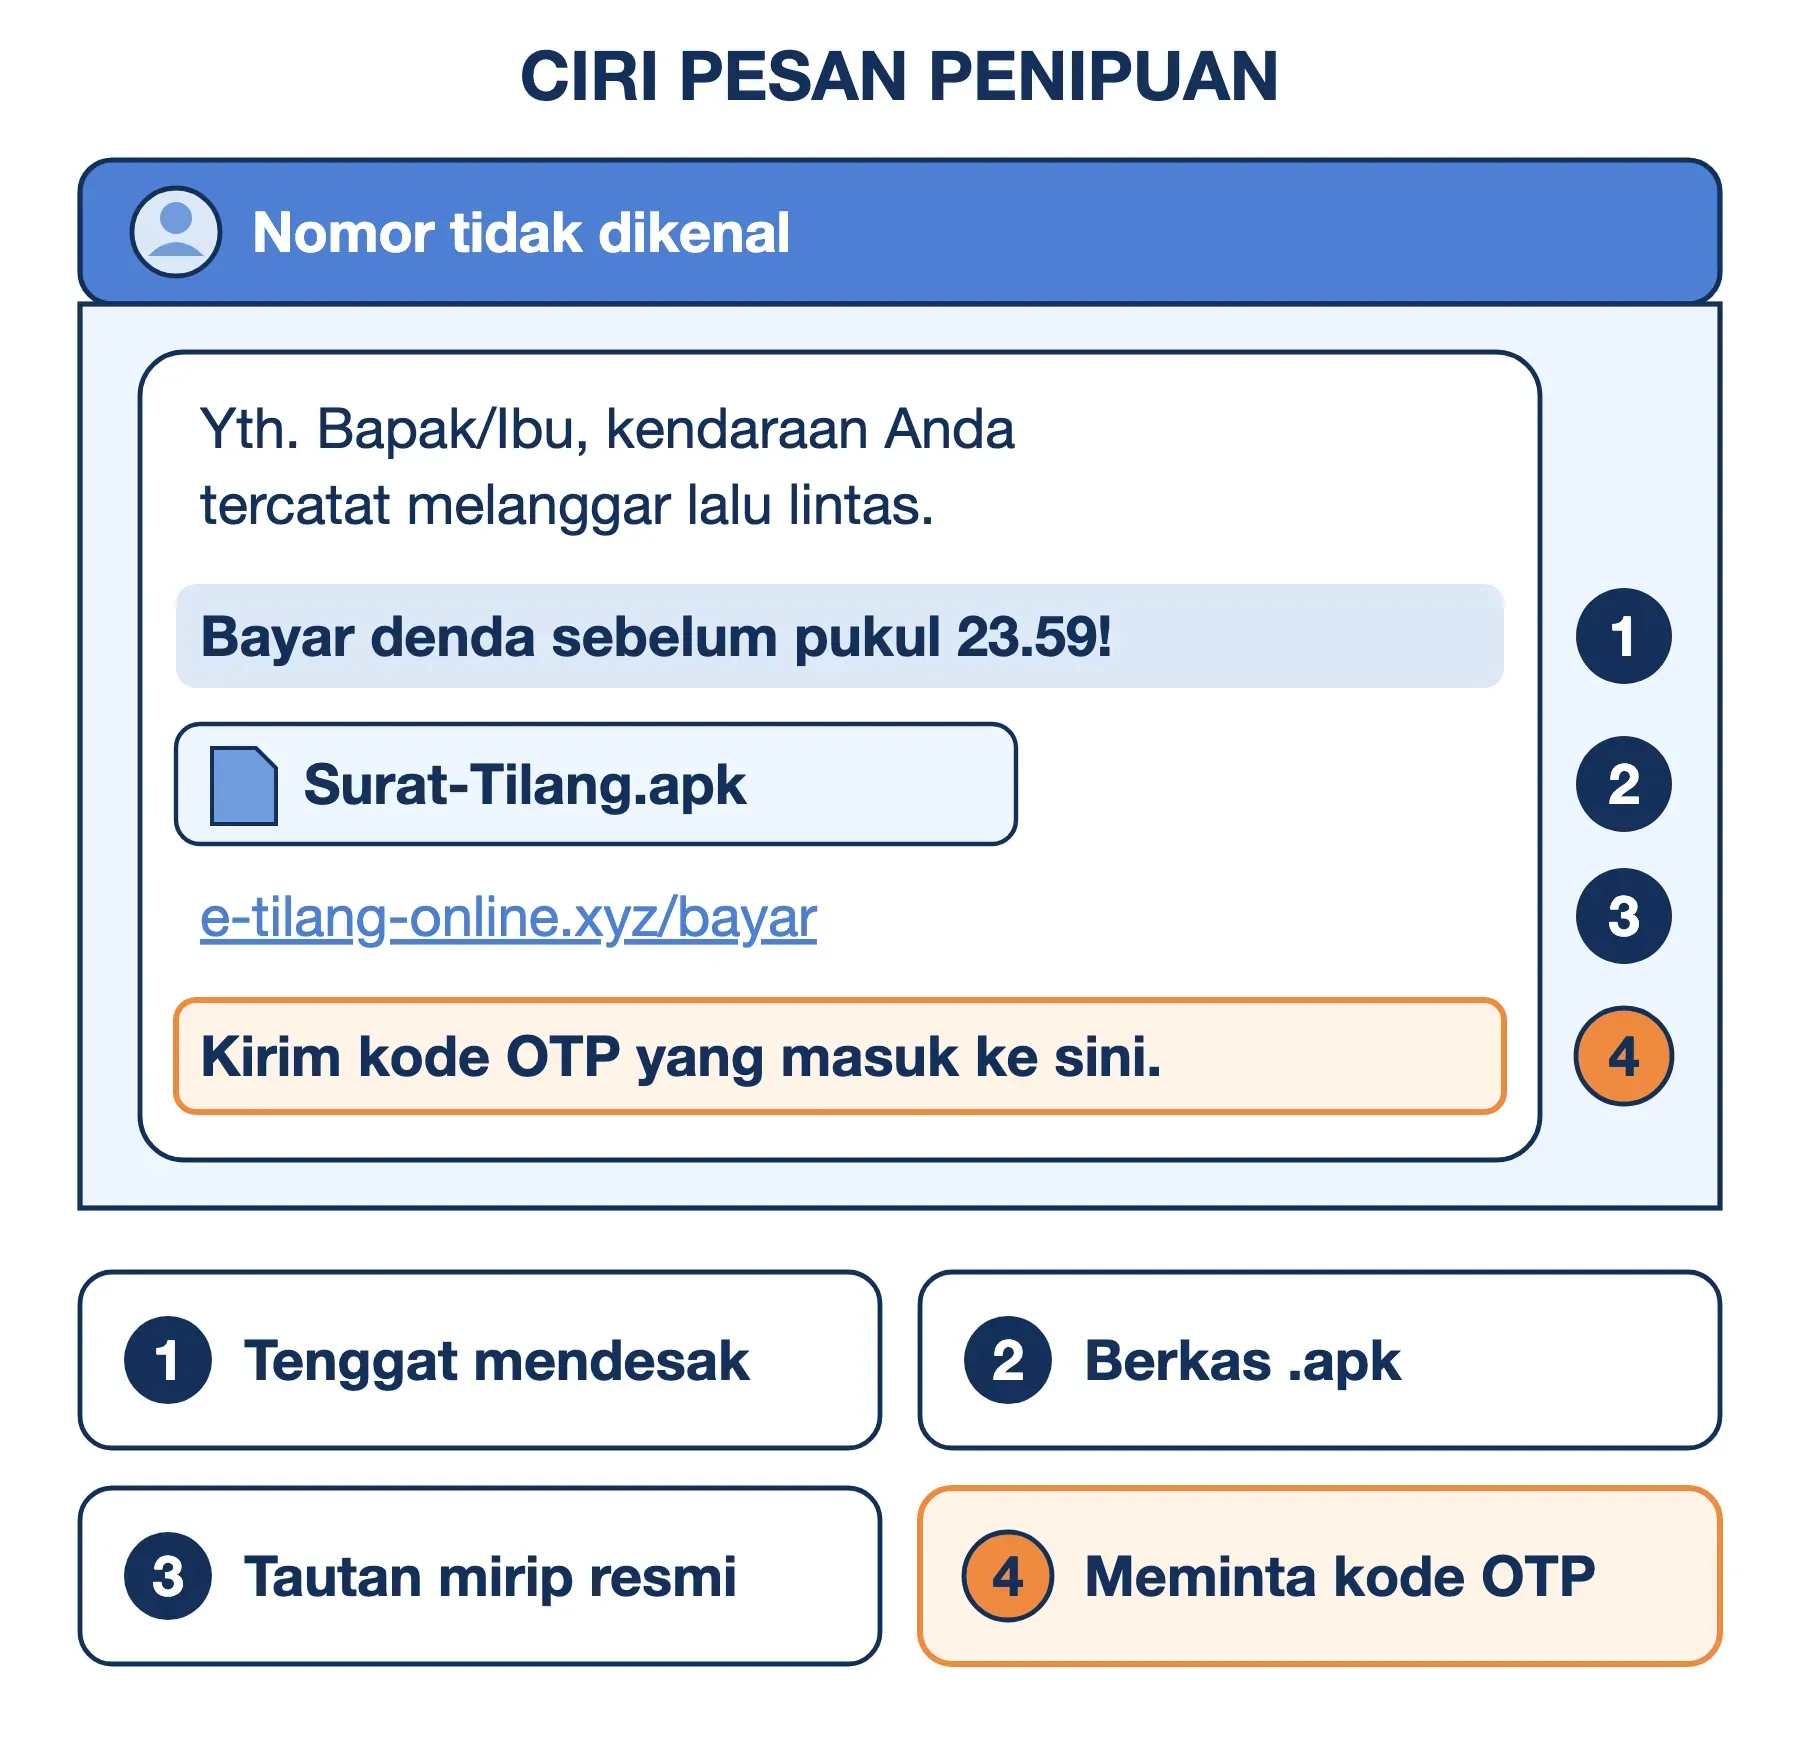
Modus penipuan berganti setiap bulan, tetapi polanya cenderung sama. Enam ciri berikut berlaku lintas modus dan bisa Anda cek dalam hitungan detik:
- Ada tenggat yang dibuat mendesak: "Akun diblokir dalam 1 jam" atau "promo berakhir hari ini". Tekanan waktu dipakai supaya Anda tidak sempat memverifikasi.
- Diminta kode OTP, PIN, atau password: Bank, e-wallet, dan kurir resmi tidak pernah memintanya. Kode OTP berfungsi seperti tanda tangan Anda untuk menyetujui transaksi.
- Rekening tujuan atas nama pribadi: Toko atau instansi meminta transfer ke rekening perorangan, bukan ke nama badan usaha atau virtual account.
- Berkas berakhiran .apk dikirim lewat chat: Biasanya bernama "Undangan", "Surat Tilang", atau "Resi Paket". Memasangnya bisa memberi pelaku akses membaca SMS, termasuk OTP.
- Alamat situs mirip, tetapi tidak sama: Ada huruf yang ditukar, tambahan kata pada domain, atau tautan pemendek yang menyembunyikan alamat aslinya.
- Diajak pindah kanal: Pelaku meminta pindah dari marketplace ke WhatsApp, atau dari chat ke video call. Perlindungan platform hilang begitu transaksi keluar dari sistemnya.
Satu ciri cukup menjadi alasan untuk berhenti dan memverifikasi lewat kanal resmi. Dua ciri atau lebih dalam satu pesan hampir selalu menandakan penipuan.
Dampak Cyber Crime bagi Korban, Bisnis, dan Pemilik Website
Dampak cyber crime terasa berbeda di tiap skala:
- Bagi individu: Kehilangan uang, akun yang diambil alih, data pribadi yang dipakai untuk pinjaman online, dan beban psikologis. Korban sextortion sering menanggung rasa malu yang membuat mereka enggan melapor.
- Bagi bisnis: Operasional berhenti saat sistem terkunci, biaya pemulihan membengkak, dan pelanggan pergi. Kebocoran data pelanggan juga membuka risiko denda administratif UU PDP hingga 2% dari pendapatan tahunan.
- Bagi pemilik website: Website kecil sering bukan sasaran akhir, melainkan alat. Situs yang diretas dipakai menampung halaman phishing, menyebar spam, atau menyisipkan link judi online.
Dampak ketiga paling sering diremehkan. Pemilik website merasa tidak punya data berharga, padahal yang diincar adalah reputasi domain dan servernya. Akibatnya bisa berupa domain masuk daftar hitam, email tidak terkirim, dan peringkat di Google anjlok. Pemiliknya juga bisa dimintai keterangan karena servernya dipakai untuk kejahatan.
Dasar Hukum Cyber Crime di Indonesia
Indonesia tidak punya satu UU cyber crime yang berdiri sendiri. Penanganannya bersandar pada beberapa aturan sekaligus, dan petanya berubah sejak KUHP Nasional (UU Nomor 1 Tahun 2023) berlaku pada 2 Januari 2026. Berikut pasal yang paling sering dipakai:
| Perbuatan | Dasar hukum |
|---|---|
| Penipuan transaksi elektronik | UU ITE Pasal 28 (1) jo. 45A (1) |
| Penipuan secara umum | KUHP Pasal 492 |
| Akses ilegal ke sistem atau akun | KUHP Pasal 332 |
| Pemerasan atau pengancaman elektronik | UU ITE Pasal 27B |
| Manipulasi data agar tampak otentik | UU ITE Pasal 35 jo. 51 |
| Memakai data pribadi orang lain tanpa hak | UU PDP Pasal 65 jo. 67 |
UU ITE di tabel ini adalah UU 11/2008 sebagaimana diubah terakhir dengan UU 1/2024. Pasal 28 ayat (1) menjerat penyebaran informasi bohong atau menyesatkan yang merugikan konsumen dalam transaksi elektronik. Ancaman penjaranya paling lama 6 tahun. Pasal 332 KUHP menggantikan Pasal 30 jo. Pasal 46 UU ITE untuk akses ilegal, dan jenjang ancamannya kami rinci di artikel tentang hacker.
Perlu dicatat, UU Nomor 1 Tahun 2026 tentang Penyesuaian Pidana berlaku bersamaan dengan KUHP baru. Undang-undang ini menyelaraskan ancaman denda di UU ITE dan banyak undang-undang lain ke sistem kategori denda KUHP. Karena itu, angka denda yang dikutip artikel sebelum 2026 belum tentu masih berlaku.
Di tingkat internasional, Indonesia menandatangani Konvensi PBB tentang Kejahatan Siber (UN Convention against Cybercrime) di New York pada September 2026. Konvensi ini menjadi dasar kerja sama lintas negara, termasuk pertukaran bukti elektronik. Sampai artikel ini ditulis, Indonesia belum meratifikasinya. Konvensi baru berlaku 90 hari setelah diratifikasi 40 negara.
Cyber Crime Polri: Siapa yang Menangani Laporan Anda
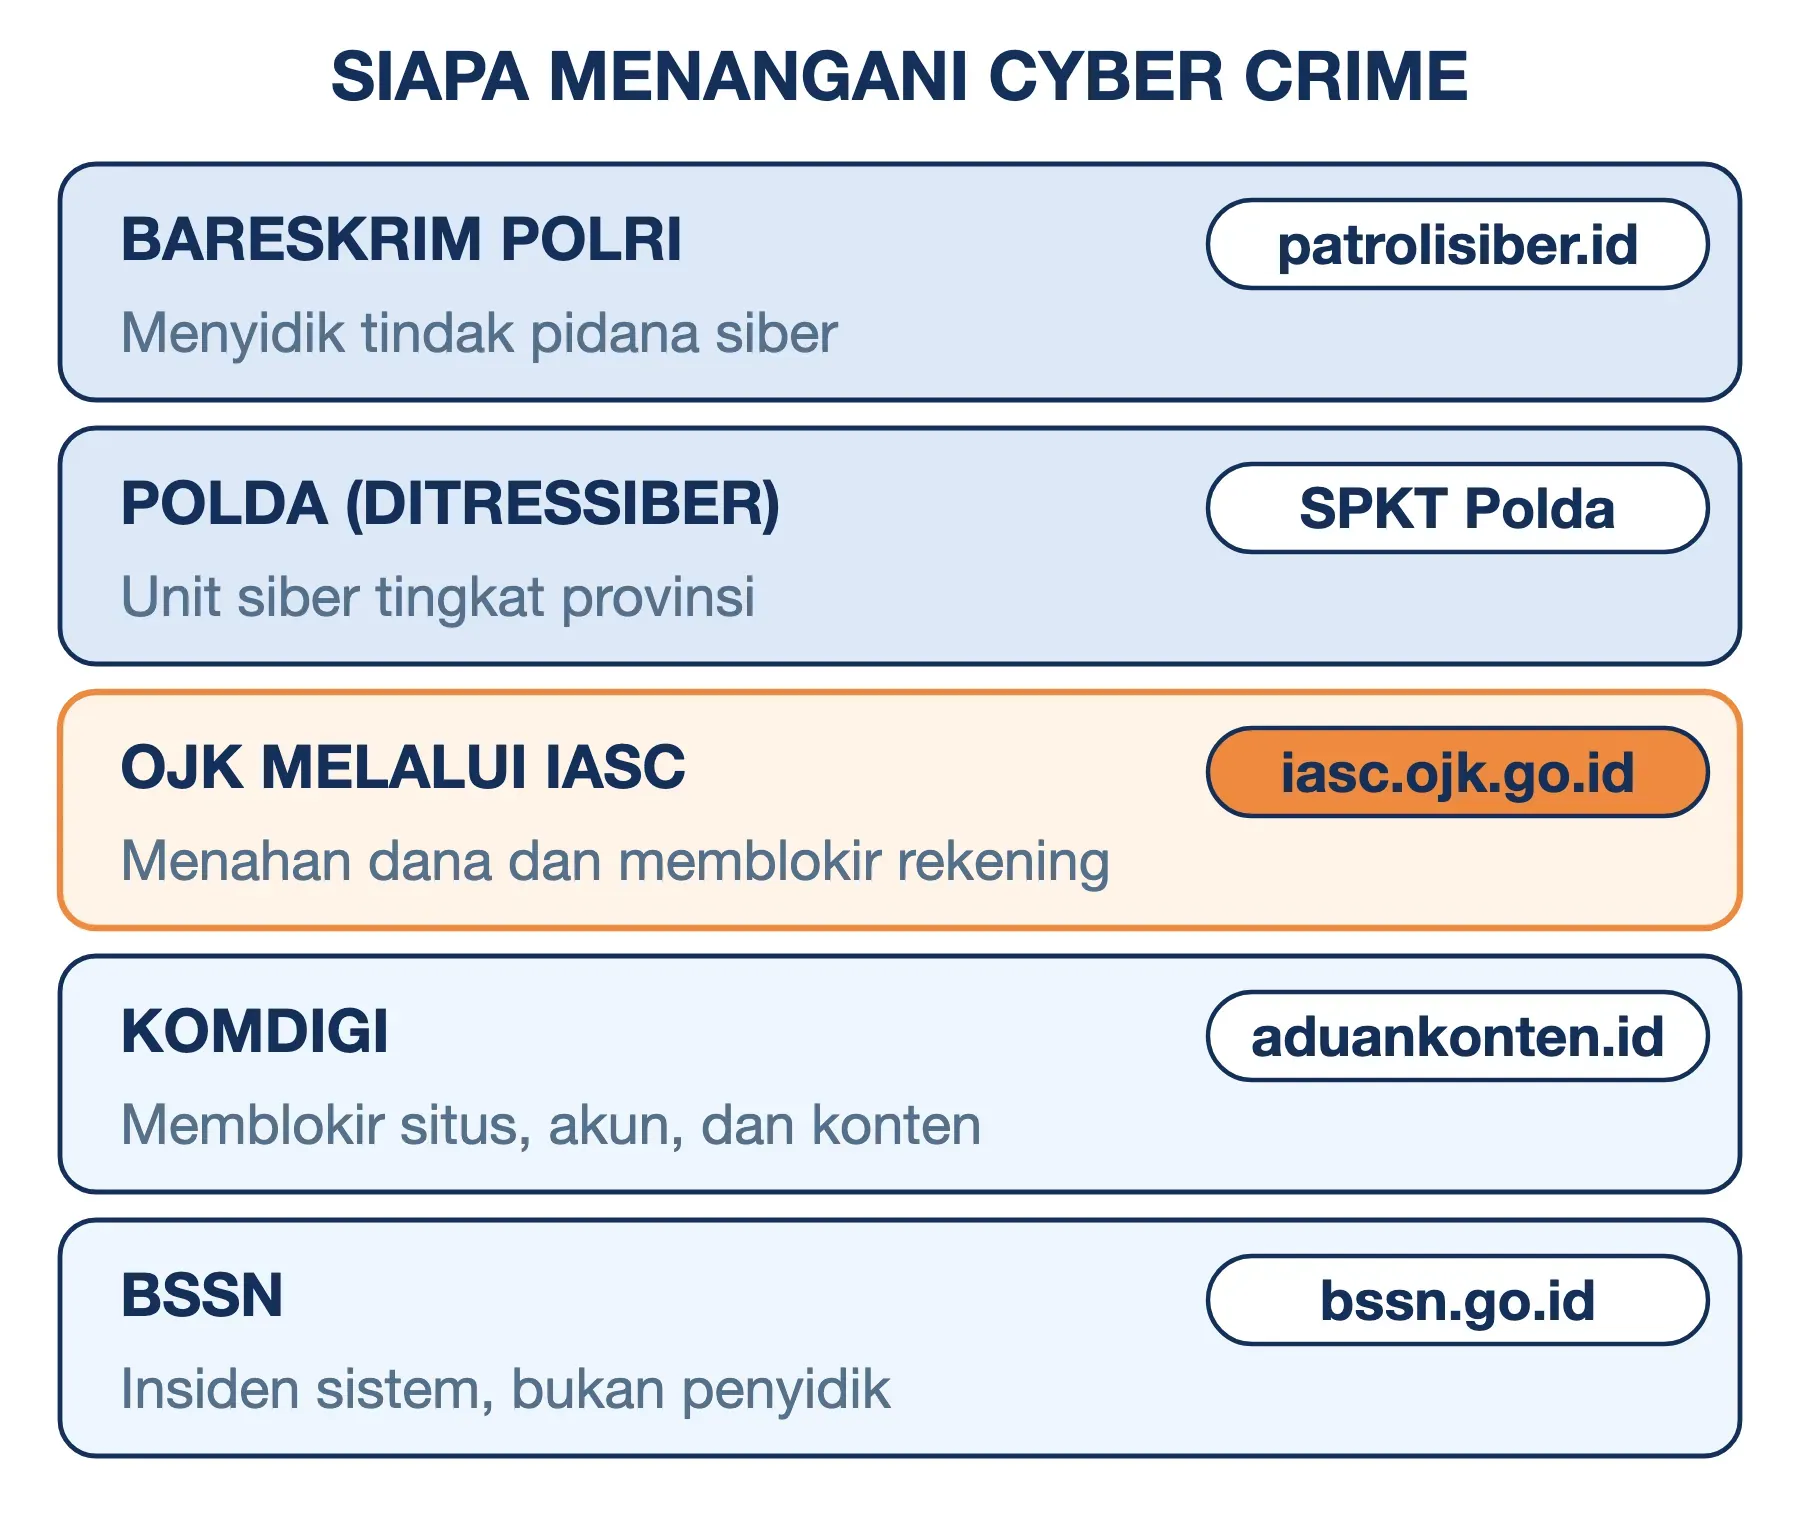
Banyak orang mencari "cyber crime Polri" karena mengira semua kasus ditangani satu unit polisi. Kenyataannya, penanganan cyber crime di Indonesia dibagi ke beberapa lembaga sesuai perannya:
- Direktorat Tindak Pidana Siber (Dittipidsiber) Bareskrim Polri: Unit pusat yang menyidik tindak pidana siber, termasuk kasus besar lintas provinsi dan lintas negara. Unit ini mengelola kanal aduan patrolisiber.id.
- Direktorat Reserse Siber (Ditressiber) Polda: Unit siber tingkat provinsi yang pertama kali dibentuk pada 2024. Delapan Polda pertamanya adalah Metro Jaya, Sumut, Jabar, Jateng, Jatim, Bali, Sulteng, dan Papua. Di Polda lain, kasus siber ditangani Direktorat Reserse Kriminal Khusus.
- OJK melalui IASC: Bukan penyidik, tetapi mengoordinasikan pemblokiran rekening dan penundaan transaksi bersama bank serta penyedia jasa pembayaran.
- Kementerian Komunikasi dan Digital (Komdigi): Memblokir situs, akun, dan konten ilegal lewat aduankonten.id, serta mengelola basis data rekening terlapor di cekrekening.id.
- Badan Siber dan Sandi Negara (BSSN): Menangani insiden keamanan pada sistem, terutama milik instansi pemerintah dan infrastruktur vital. BSSN bukan penyidik pidana.
Pada 13 April 2026, Komdigi dan Polri menandatangani nota kesepahaman untuk menyatukan kanal aduan kejahatan digital dan membentuk satgas bersama. Saat artikel ini ditulis, kanal-kanal di atas masih berjalan masing-masing. Anda tetap perlu memilih kanal sesuai jenis kasus.
Cara Melapor Cyber Crime dalam 12 Jam Pertama
Kecepatan adalah faktor terpenting dalam penanganan penipuan. Pelaku biasanya memindahkan uang ke beberapa rekening lain dalam hitungan menit. Masalahnya, sekitar 80% korban di Indonesia baru melapor ke IASC setelah lewat 12 jam, menurut OJK pada November 2026. Sebagai pembanding, pejabat OJK pada 2025 menyebut korban di negara lain rata-rata melapor sekitar 15 menit setelah kejadian.
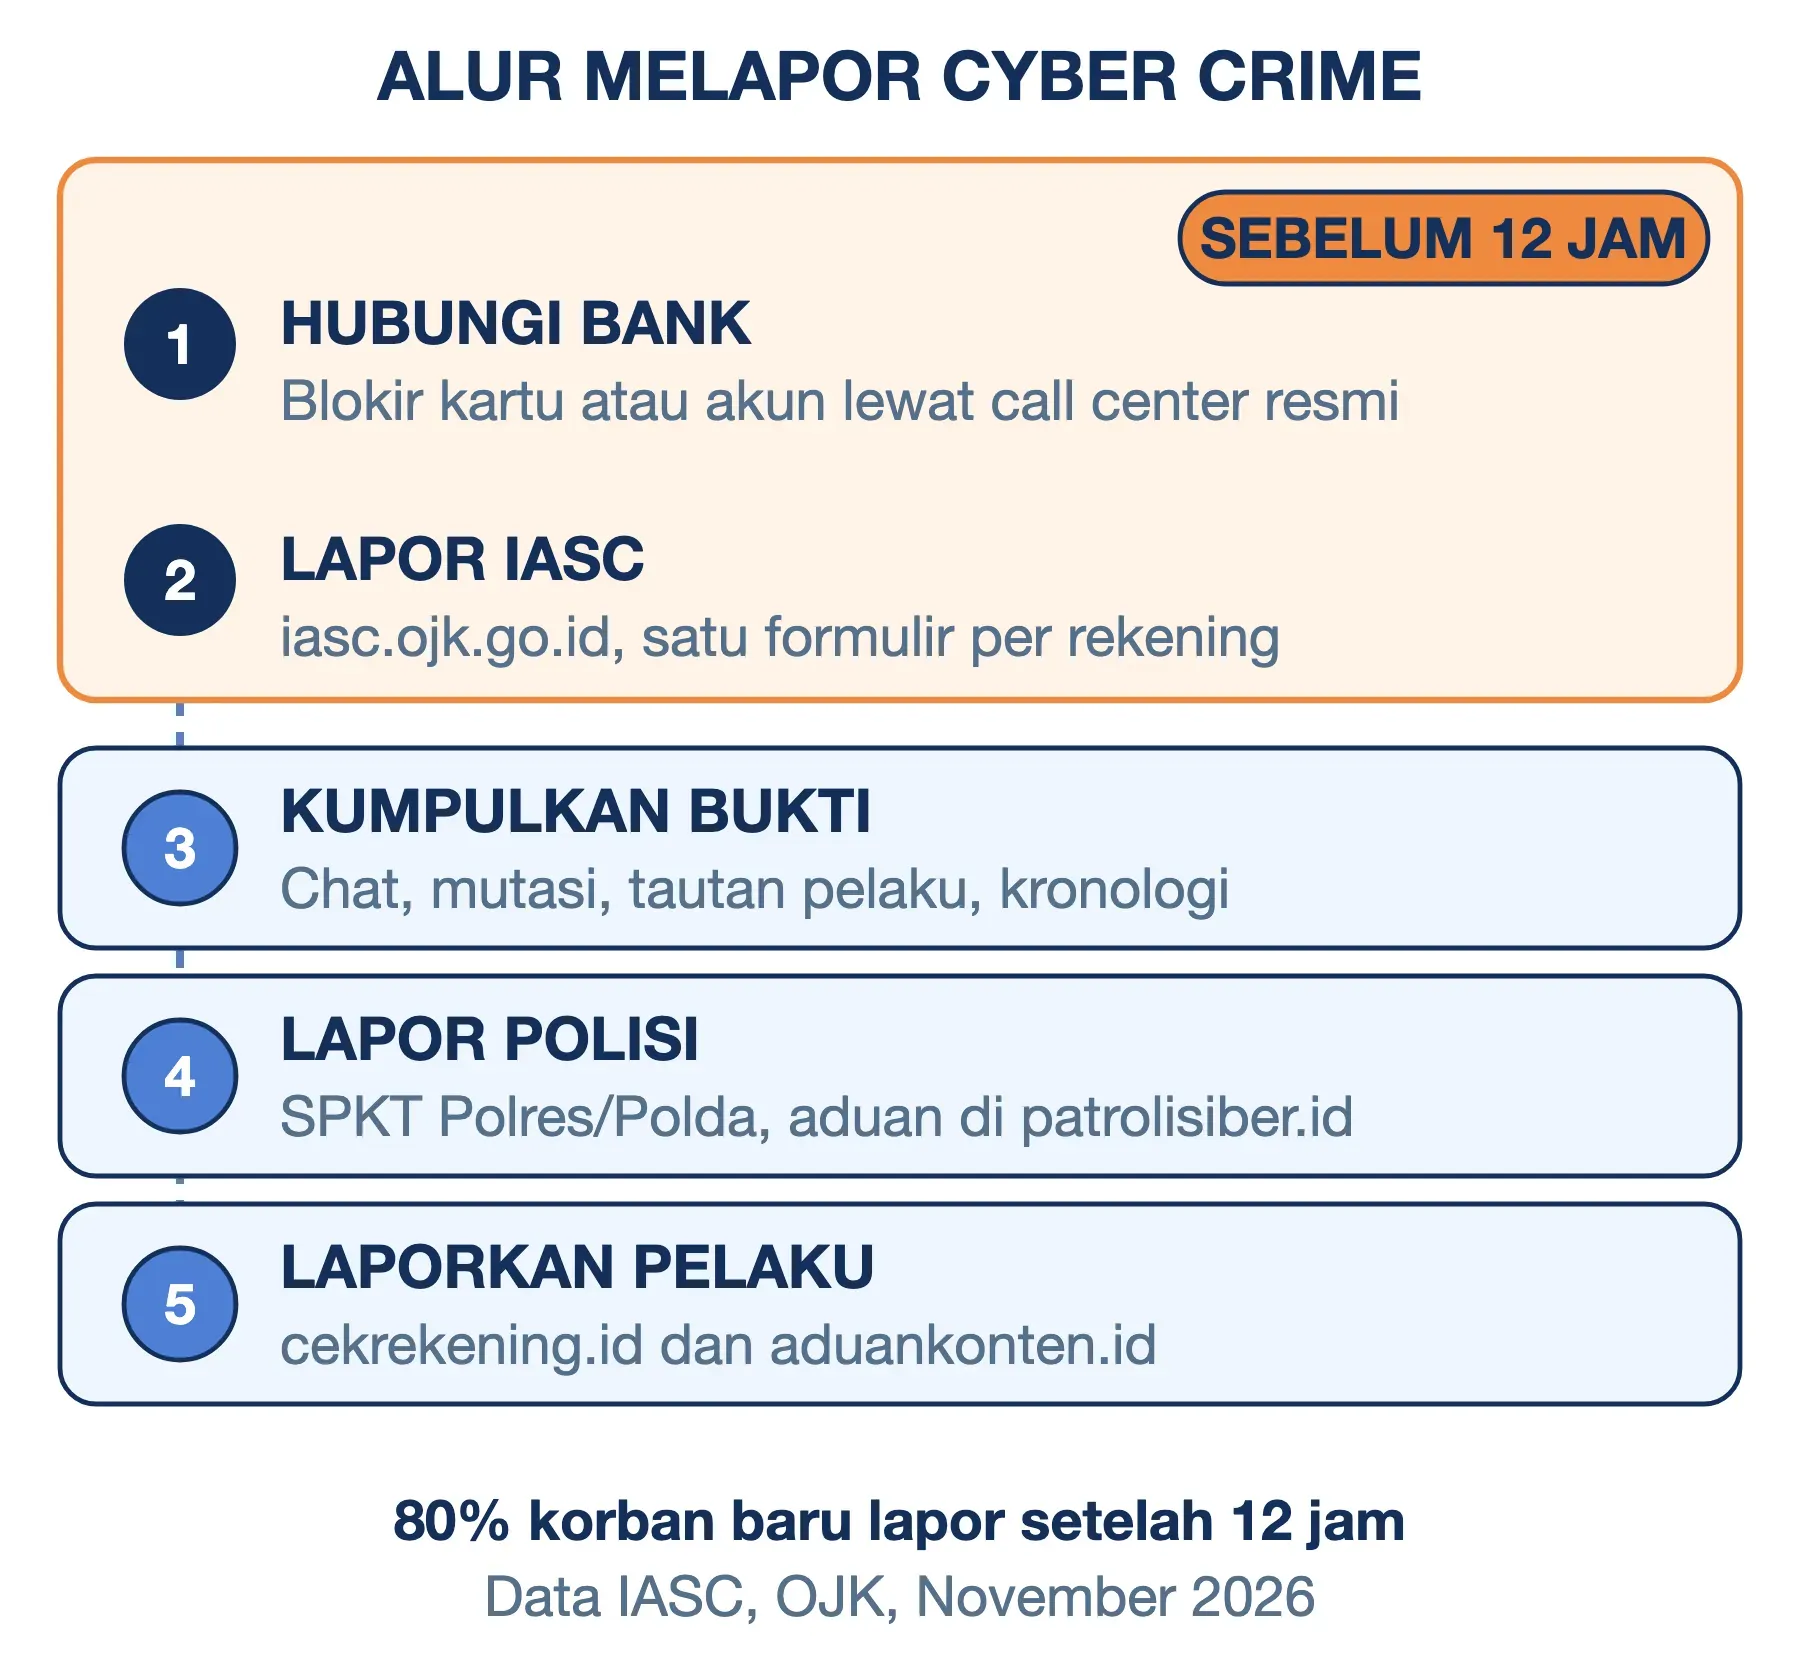
Urutan melapornya bisa diringkas seperti ini: bank dan IASC lebih dulu untuk menahan dana, baru kemudian polisi dan pemblokiran. Gunakan tabel berikut untuk menentukan kanal pertama sesuai kasus Anda:
| Kasus | Lapor ke |
|---|---|
| Sudah transfer ke penipu | Bank, iasc.ojk.go.id, lalu SPKT |
| Akun media sosial dibajak | Pemulihan akun, patrolisiber.id |
| Pemerasan atau sextortion | patrolisiber.id atau SPKT |
| Situs atau akun penipuan | aduankonten.id |
| Rekening penipu | cekrekening.id |
| Website diretas, data bocor | Hosting dan BSSN |
Pada kasus pemerasan, jangan membayar dan laporkan juga kontennya ke aduankonten.id agar diturunkan. Jika data pelanggan bocor dari website Anda, beri tahu pemilik data paling lambat 3×24 jam.
Untuk lapor penipuan online yang melibatkan uang, ikuti lima langkah berikut secara berurutan. Urutan ini juga menjadi cara mengatasi cyber crime yang paling menentukan di jam-jam pertama.
Langkah #1: Hentikan Transaksi dan Hubungi Bank
Telepon call center resmi bank atau penyedia e-wallet Anda. Nomornya tertera di balik kartu atau di aplikasi resmi, bukan di pesan yang Anda terima. Minta pemblokiran kartu atau akun, lalu sebutkan bahwa Anda korban penipuan. Kalau Anda sempat memasang APK dari pelaku, putuskan ponsel dari internet dan ganti password dari perangkat lain.
Langkah #2: Laporkan ke IASC
Buka iasc.ojk.go.id dan pilih menu Lapor Sekarang. Siapkan data rekening Anda, rekening tujuan, nominal, tanggal dan jam transfer, serta bukti transaksi yang wajib diunggah. Satu formulir hanya mencakup satu rekening korban ke satu rekening terlapor. Jika Anda mentransfer ke beberapa rekening, buat laporan terpisah. Simpan nomor laporan untuk memantau statusnya lewat menu Cek Laporan.
Waspadai situs dan akun yang mengaku sebagai IASC. OJK sudah memperingatkan adanya situs palsu, dan informasi pengembalian dana resmi hanya disampaikan oleh bank Anda sendiri.
Langkah #3: Kumpulkan dan Amankan Bukti
Bukti yang rapi mempercepat semua proses berikutnya. Kumpulkan hal-hal berikut:
- Tangkapan layar percakapan lengkap, termasuk nomor dan nama profil pelaku
- Bukti transfer dan mutasi rekening
- Alamat lengkap situs atau akun pelaku, bukan hanya namanya
- Kronologi tertulis dengan tanggal dan jam setiap kejadian
- Nomor laporan dari bank dan IASC
Jangan menghapus percakapan sebelum semua tangkapan layar diambil. Simpan salinannya di dua tempat, misalnya galeri ponsel dan email.
Langkah #4: Buat Laporan Polisi
Aduan bisa disampaikan lewat patrolisiber.id milik Dittipidsiber Bareskrim. Namun, untuk proses pidana resmi, buat Laporan Polisi di Sentra Pelayanan Kepolisian Terpadu (SPKT) Polres atau Polda terdekat. IASC juga mewajibkan korban membuat laporan polisi sebagai bagian dari penanganan. Bawa KTP, bukti, dan kronologi dari langkah sebelumnya. Untuk keadaan darurat, hubungi 110.
Langkah #5: Laporkan Akun, Situs, dan Rekening Pelaku
Langkah terakhir melindungi calon korban berikutnya. Laporkan rekening dan nomor e-wallet pelaku ke cekrekening.id. Laporkan situs, akun media sosial, atau konten penipuan ke aduankonten.id agar bisa diblokir. Gunakan juga fitur laporkan di platform tempat penipuan terjadi, misalnya WhatsApp atau marketplace.
Cara Mencegah Cyber Crime dengan Kebiasaan yang Terukur
Saran "berhati-hatilah di internet" terlalu umum untuk dijalankan. Kebiasaan berikut lebih mudah diukur dan diperiksa:
- Password minimal 15 karakter dan unik per akun: NIST SP 800-63B-4 menetapkan 15 karakter sebagai batas minimum untuk password yang menjadi satu-satunya faktor. Gunakan password manager supaya tidak perlu menghafal. Panduannya ada di artikel cara membuat password yang kuat.
- Aktifkan 2FA berbasis aplikasi: Terapkan di email, m-banking, dan media sosial. Aplikasi authenticator lebih tahan terhadap pembajakan nomor telepon dibanding OTP lewat SMS.
- Batasi limit transfer harian: Atur limit di m-banking sesuai kebutuhan nyata, misalnya Rp5 juta per hari. Simpan dana besar di rekening terpisah yang tidak terhubung ke aplikasi, sehingga kerugian maksimal ikut terbatas.
- Pasang pembaruan keamanan paling lambat 14 hari: Standar Cyber Essentials dari NCSC Inggris menetapkan pembaruan berkategori tinggi dan kritis dipasang maksimal 14 hari setelah rilis.
- Verifikasi lewat kanal kedua: Telepon balik ke nomor resmi yang tertera di situs atau di balik kartu, jangan ke nomor yang menghubungi Anda.
- Pasang aplikasi hanya dari toko resmi: Unduh dari Play Store atau App Store, jangan dari berkas APK kiriman chat.
Untuk pemilik website, tambahkan empat kebiasaan lagi. Terapkan backup 3-2-1, yaitu tiga salinan di dua media dengan satu salinan di luar server. Perbarui CMS dan plugin, aktifkan 2FA di panel admin, dan pasang sertifikat SSL agar data formulir tidak bisa disadap di perjalanan.
Batas Penanganan Cyber Crime yang Perlu Anda Ketahui
Pelaporan dan penindakan penting, tetapi ada batas yang perlu Anda pahami agar harapannya realistis:
- Uang yang kembali hanya sebagian kecil: Sampai 14 Januari 2026, IASC mencatat kerugian Rp9,1 triliun. Dana yang berhasil diblokir Rp436,88 miliar atau sekitar 4,8%. Dana yang sudah kembali ke korban Rp161 miliar atau sekitar 1,8%.
- Laporan tidak otomatis menjadi penyidikan: IASC menerima ratusan ribu laporan, sedangkan Bareskrim dan satuan siber wilayah menangani 664 kasus sepanjang 2025. Keduanya tidak bisa dibandingkan langsung karena satu kasus bisa mencakup banyak korban. Namun, gambaran keterbatasan kapasitasnya cukup jelas.
- Pelaku sering berada di luar negeri: Penindakan lintas negara bergantung pada kerja sama antarnegara yang prosesnya lama. Konvensi PBB yang dirancang untuk mempercepatnya belum berlaku.
- Pemantauan negara terbatas: BSSN menyatakan kapasitas pemantauannya belum mencapai 10% trafik internet nasional. Serangan terhadap website kecil umumnya hanya terdeteksi oleh pemiliknya sendiri.
Kesimpulannya, perlindungan terbaik tetap ada di tangan Anda. Kebiasaan yang mencegah dan kecepatan bertindak saat terjadi jauh lebih menentukan daripada penindakan sesudahnya.
Pertanyaan yang Sering Diajukan
Apa itu cyber kriminal?
Cyber kriminal adalah sebutan untuk pelaku cyber crime, diserap dari bahasa Inggris cyber criminal. Dalam percakapan sehari-hari, istilah ini kadang juga dipakai untuk menyebut perbuatannya. Padanan bahasa Indonesianya adalah penjahat siber atau pelaku kejahatan dunia maya.
Cyber crime lapor ke mana?
Kanalnya tergantung kasus. Penipuan yang melibatkan transfer dilaporkan ke bank dan iasc.ojk.go.id, lalu ke polisi lewat patrolisiber.id atau SPKT Polres/Polda. Situs dan akun penipu dilaporkan ke aduankonten.id, sedangkan rekening penipu ke cekrekening.id.
Cyber crime artinya apa dalam bahasa Indonesia?
Cyber crime artinya kejahatan siber. Kata cyber merujuk pada dunia komputer dan jaringan, sedangkan crime berarti kejahatan. Padanan lain yang sering muncul di buku pelajaran adalah kejahatan dunia maya dan kejahatan mayantara.
Apakah aduan di patrolisiber.id sama dengan laporan polisi?
Tidak sepenuhnya. Aduan di patrolisiber.id membantu polisi memetakan dan menindaklanjuti kasus. Untuk kepastian proses pidana, Anda tetap perlu membuat Laporan Polisi di SPKT. Jika Anda dirugikan secara finansial, lakukan keduanya.
Apakah uang korban penipuan online bisa kembali?
Bisa, tetapi tidak dijamin. Dana hanya bisa diselamatkan bila masih tertahan di rekening pelaku saat diblokir, sehingga laporan ke bank dan IASC di jam-jam pertama sangat menentukan. Abaikan pihak yang menawarkan jasa menarik kembali dana dengan imbalan, karena itu modus penipuan lanjutan.
Kesimpulan
Cyber crime adalah kejahatan yang memakai atau menyasar komputer dan jaringan. Membaginya menjadi dua keluarga, menyerang sistem dan menumpang sistem, membantu Anda mengenali modus dan memilih kanal pelaporan yang tepat. Di Indonesia, keluarga kedua, terutama penipuan online, adalah yang paling banyak memakan korban.
Jika menjadi korban, hubungi bank dan laporkan ke IASC secepat mungkin, jauh sebelum 12 jam berlalu, lalu buat laporan polisi dengan bukti lengkap. Untuk pencegahan, mulailah dari password yang panjang, 2FA, dan limit transfer harian.
Semoga artikel ini membantu.