Setiap kali Anda menekan tombol di keyboard, sinyal kecil berjalan dari papan ketik ke sistem operasi, lalu diteruskan ke aplikasi yang sedang aktif. Perjalanan ini hanya butuh sepersekian detik, dan selama itu huruf yang Anda ketik masih berupa teks polos. Enkripsi seperti HTTPS baru bekerja setelah aplikasi mengirimkan data ke internet.
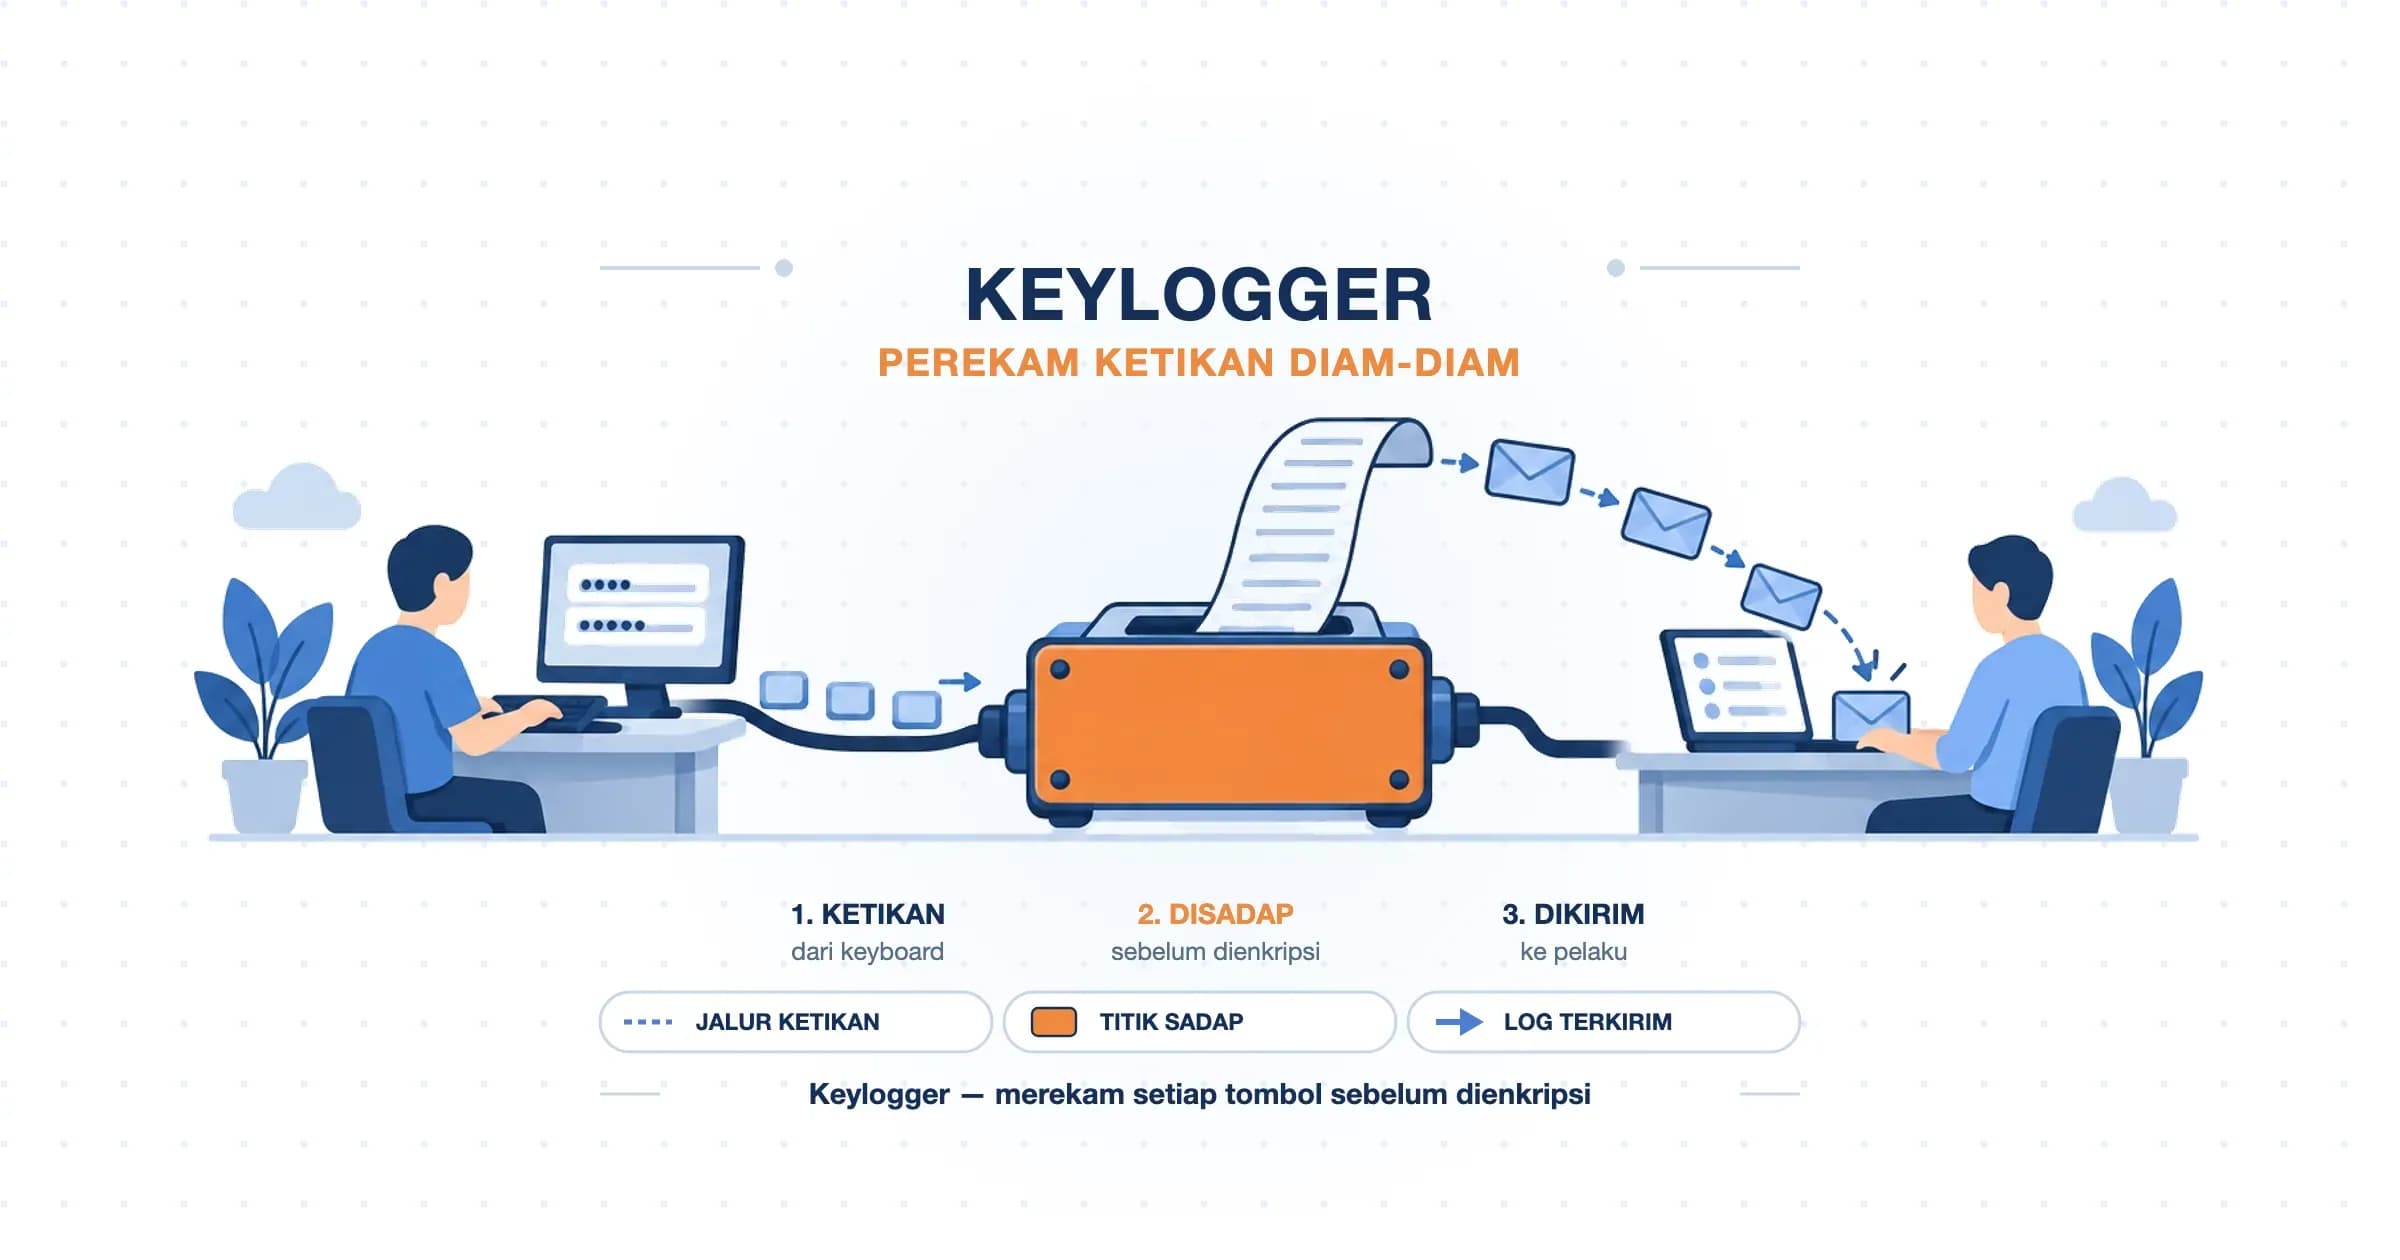
Keylogger adalah program atau alat yang merekam setiap tombol keyboard yang Anda tekan secara diam-diam, termasuk password, PIN, dan isi pesan. Caranya dengan menyadap perjalanan ketikan tersebut sebelum sempat dienkripsi. Password yang panjang dan rumit sekalipun tidak menolong, karena keylogger merekamnya persis seperti Anda mengetiknya. Di artikel ini, kita akan membahas cara kerja keylogger, jenisnya menurut titik sadap, contoh kasus nyata, hingga pertahanan yang benar-benar efektif.
Apa Itu Keylogger dan Kenapa Disebut Keystroke Logger
Keylogger adalah kependekan dari keystroke logger, yaitu perekam penekanan tombol (keystroke). Dalam bahasa sehari-hari, keylogger artinya perekam ketikan. Hasil rekamannya berupa catatan berurutan: tombol apa yang ditekan, kapan, dan di jendela aplikasi mana. Aktivitas merekamnya disebut keylogging. Jadi, keylogging adalah prosesnya, sedangkan keylogger adalah alat yang melakukannya.
Wujud keylogger bisa berupa perangkat lunak yang berjalan diam-diam di komputer atau HP. Bisa juga berupa perangkat keras kecil yang dipasang di antara keyboard dan komputer. Keduanya punya tujuan yang sama, yaitu mendapatkan apa yang Anda ketik tanpa Anda sadari.
Teknologinya sendiri netral. Perusahaan bisa memakainya untuk memantau laptop kantor dengan sepengetahuan karyawan, dan peneliti bahasa memakainya untuk mempelajari cara orang menulis. Keylogger menjadi ancaman ketika dipasang tanpa izin pemilik perangkat, dan bentuk inilah yang paling sering kita temui.
Keylogger Termasuk Jenis Malware Apa?
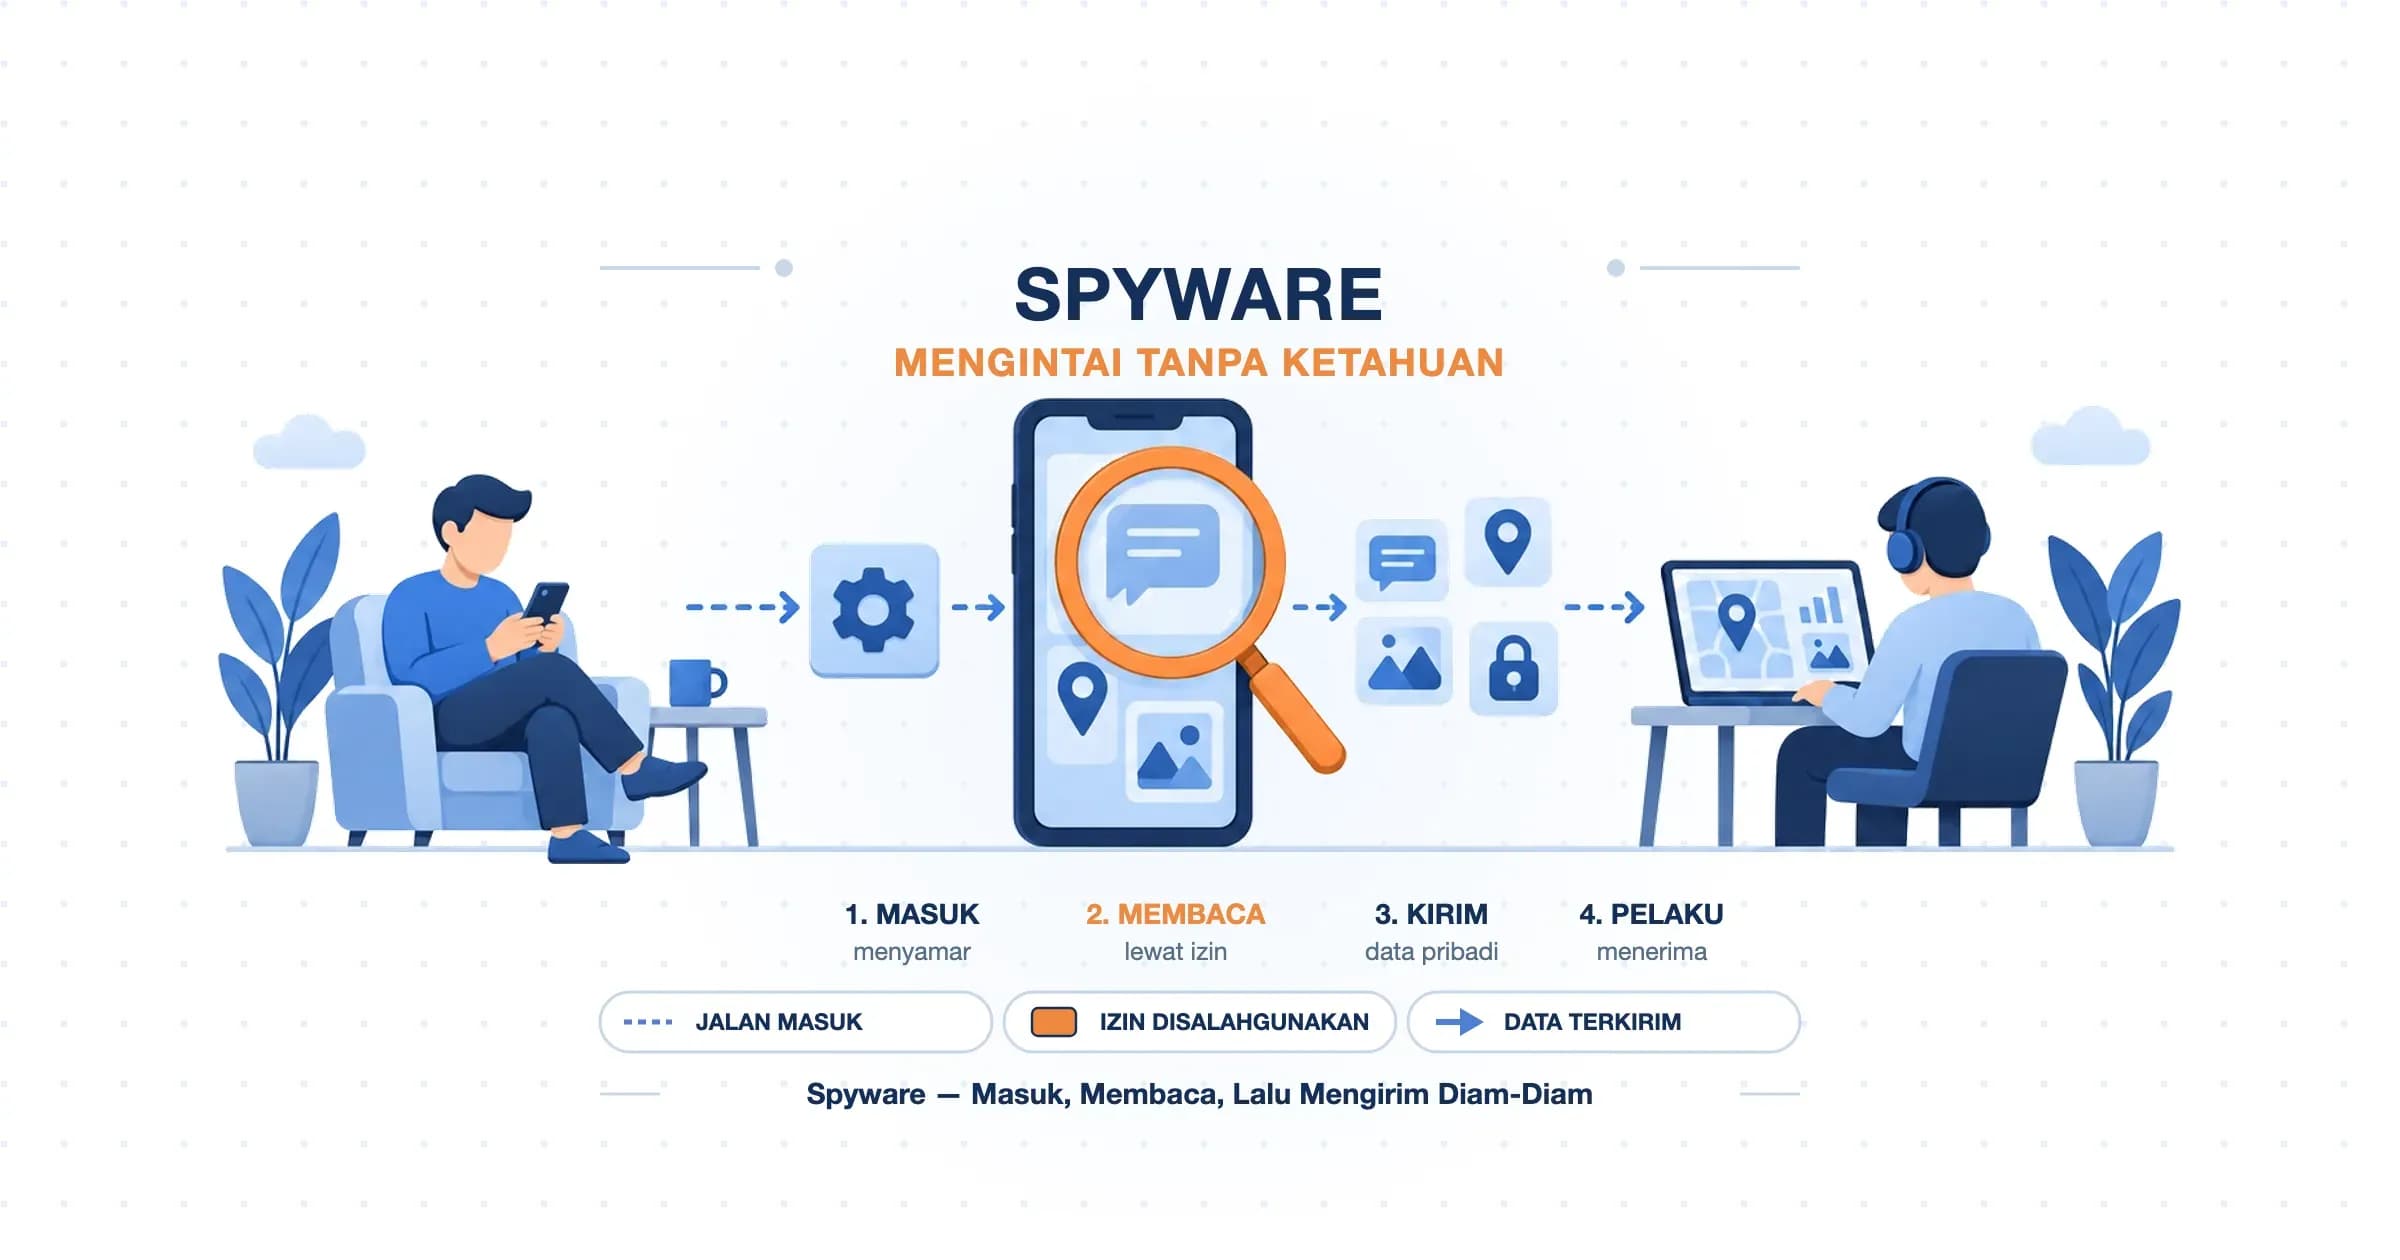
Keylogger yang dipasang tanpa izin termasuk spyware, yaitu program mata-mata yang mengumpulkan data dari perangkat korban. Spyware sendiri adalah salah satu golongan malware atau perangkat lunak berbahaya. Jadi, kalau sebuah soal bertanya keylogger termasuk ke dalam kategori apa, jawabannya adalah spyware, dan secara lebih luas malware. Dengan kata lain, keylogger merupakan contoh dari spyware.
Sebutan "virus keylogger" juga sering dipakai, tetapi kurang tepat. Istilah virus merujuk pada cara menyebar, yaitu menyalin diri ke berkas lain. Keylogger dinilai dari apa yang dikerjakannya, yaitu merekam, dan ia cukup dipasang sekali di satu perangkat.
MITRE ATT&CK, katalog teknik serangan yang dipakai tim keamanan di seluruh dunia, mencatat keylogging sebagai teknik T1056.001. Teknik ini masuk dua taktik sekaligus: Collection (pengumpulan data) dan Credential Access (pencurian kredensial). MITRE juga menyebut keylogging sebagai bentuk perekaman input yang paling umum.
Di lapangan, keylogger jarang berdiri sendiri. Ia biasanya menjadi satu fitur di dalam infostealer (pencuri informasi) atau RAT (Remote Access Trojan, trojan pengendali jarak jauh). Check Point, misalnya, menggambarkan Agent Tesla sebagai RAT yang berfungsi sebagai keylogger sekaligus pencuri password. Paket semacam ini biasanya masuk lewat trojan, yaitu program yang menyamar sebagai berkas atau aplikasi yang tampak wajar.
Cara Kerja Keylogger: Menyadap Jalur dari Tombol ke Layar
Untuk memahami cara kerja keylogger, bayangkan perjalanan satu huruf. Saat Anda menekan tombol A, keyboard mengirim kode tombol lewat kabel USB atau sinyal nirkabel. Driver keyboard menerjemahkan kode itu, lalu sistem operasi mengantarkannya ke aplikasi yang sedang aktif, misalnya browser. Browser menampilkan huruf A di kolom isian, dan baru saat Anda menekan tombol kirim, isinya dienkripsi lalu dikirim ke server.
Keylogger bisa menyadap di titik mana pun di sepanjang jalur itu. Semakin dekat ke jari Anda, semakin sedikit perlindungan software yang bisa menghalanginya. Semakin dekat ke aplikasi, semakin mudah keylogger dipasang dari jarak jauh.
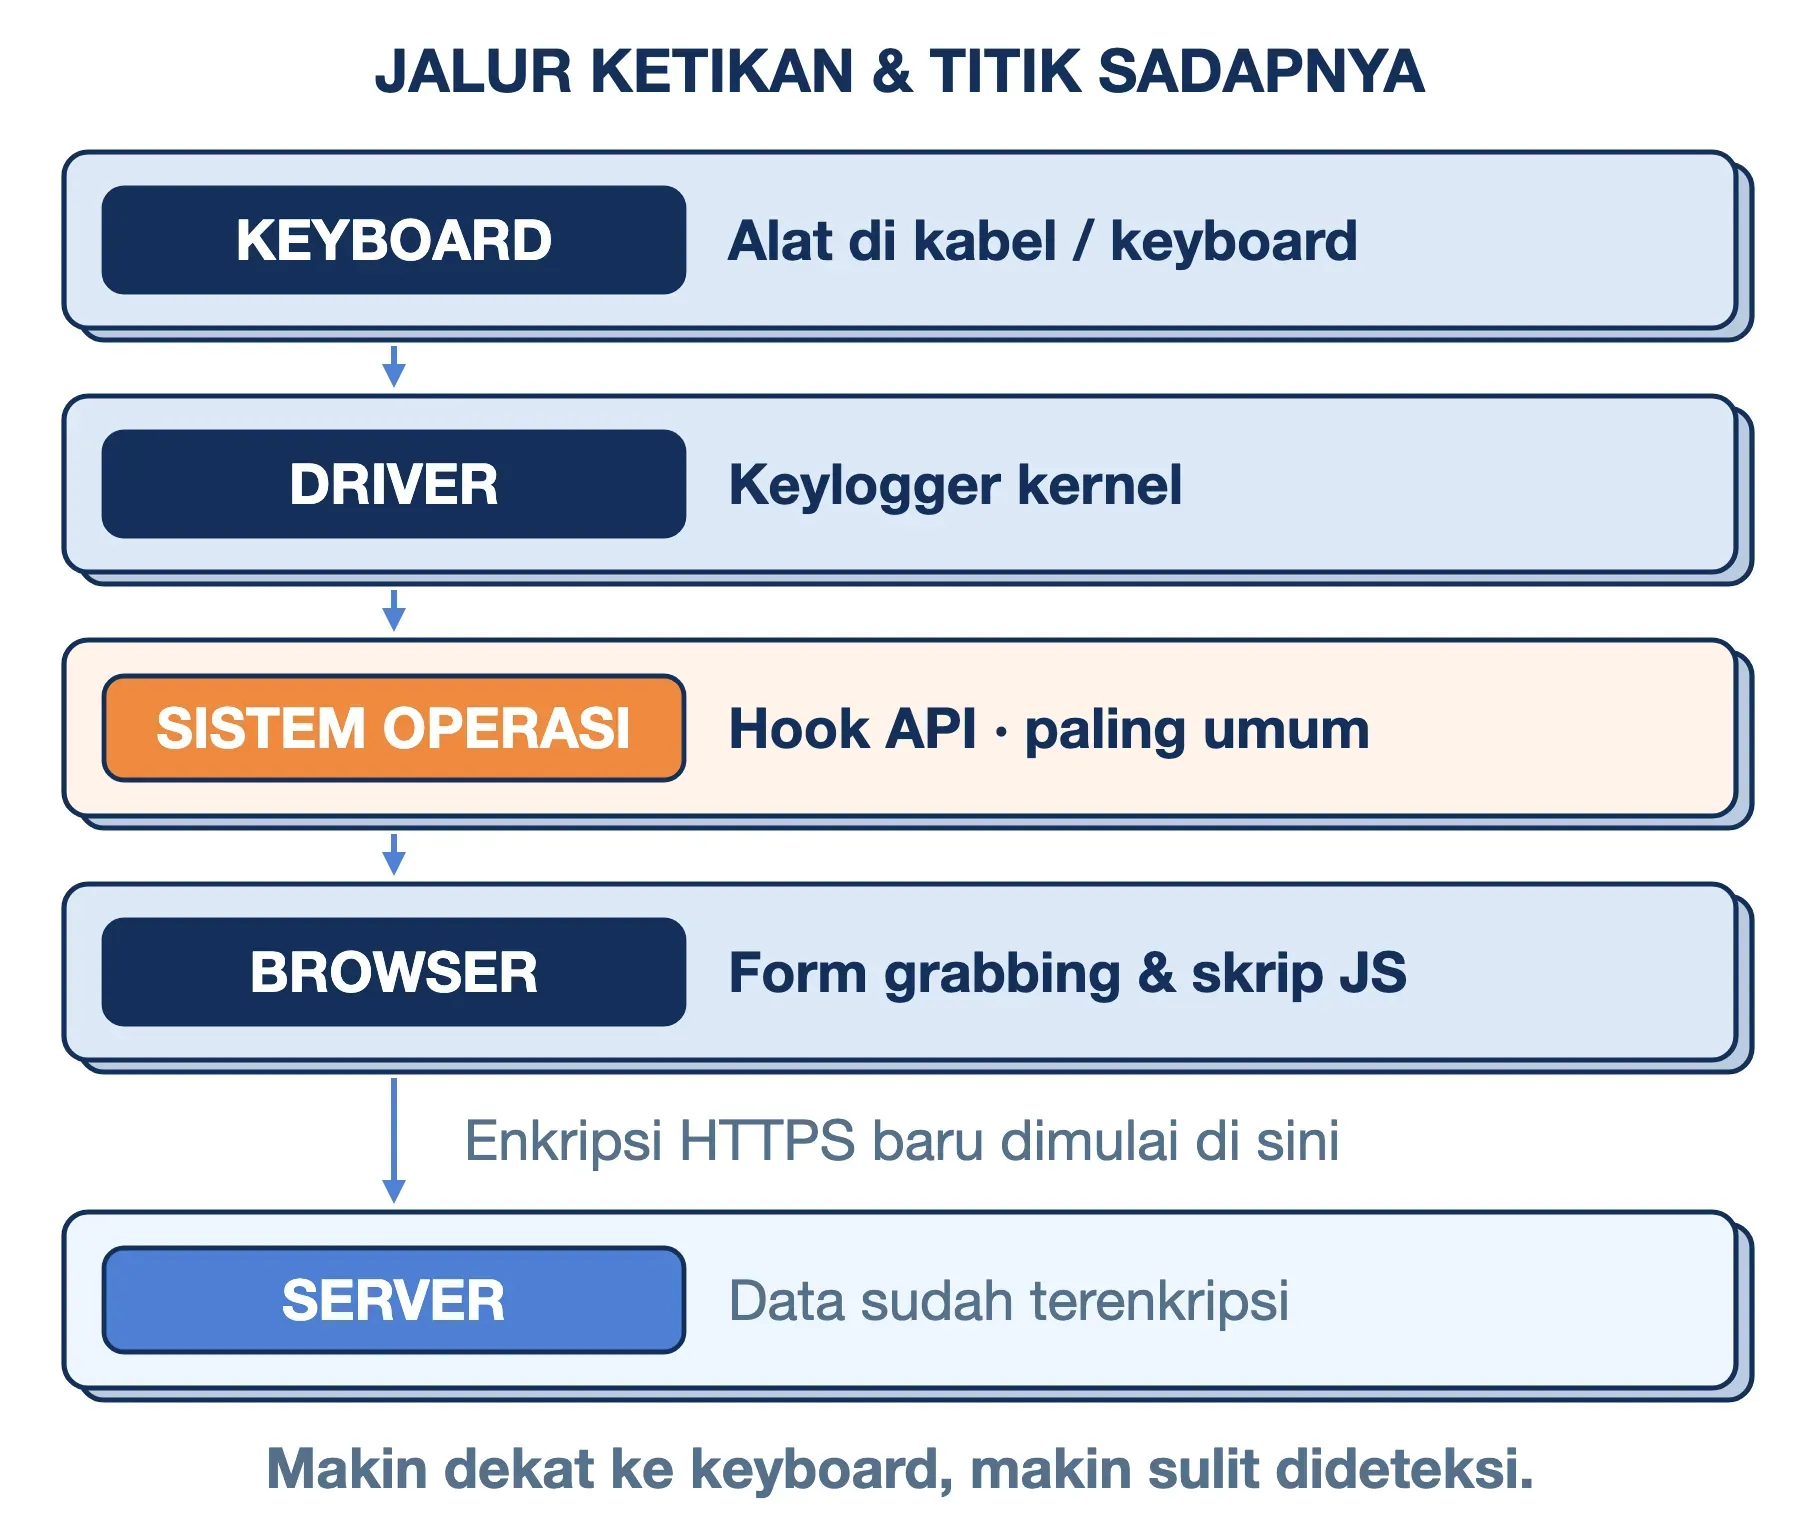
Apa pun titik sadapnya, kerja keylogger selalu terdiri dari tiga tahap:
- Menangkap: mencatat setiap tombol beserta konteksnya, seperti nama jendela atau alamat situs yang sedang dibuka. Konteks inilah yang membuat rekaman mudah dibaca, karena pelaku langsung tahu deretan huruf mana yang diketik di halaman login bank.
- Menyimpan: menumpuk rekaman di berkas log tersembunyi, di memori, atau di chip penyimpan untuk keylogger hardware.
- Mengirim: mengirim log ke pelaku secara berkala, misalnya lewat email (SMTP), bot Telegram, atau server kendali milik pelaku. Keylogger hardware sederhana tidak mengirim apa pun, sehingga pelaku harus kembali untuk mengambil alatnya.
Tahap ketiga menjelaskan kenapa HTTPS tidak menolong. Gembok di browser melindungi data saat berjalan dari browser ke server. Keylogger mengambil data sebelum sempat dienkripsi, lalu mengirimnya lewat saluran milik pelaku sendiri.
Jenis Keylogger Menurut Titik Sadapnya
Pembagian yang paling sering Anda temui adalah keylogger software dan hardware. Pembagian ini benar, tetapi terlalu kasar untuk menentukan cara menangkalnya. Lebih berguna kalau kita membagi jenis keylogger menurut posisinya di jalur ketikan.
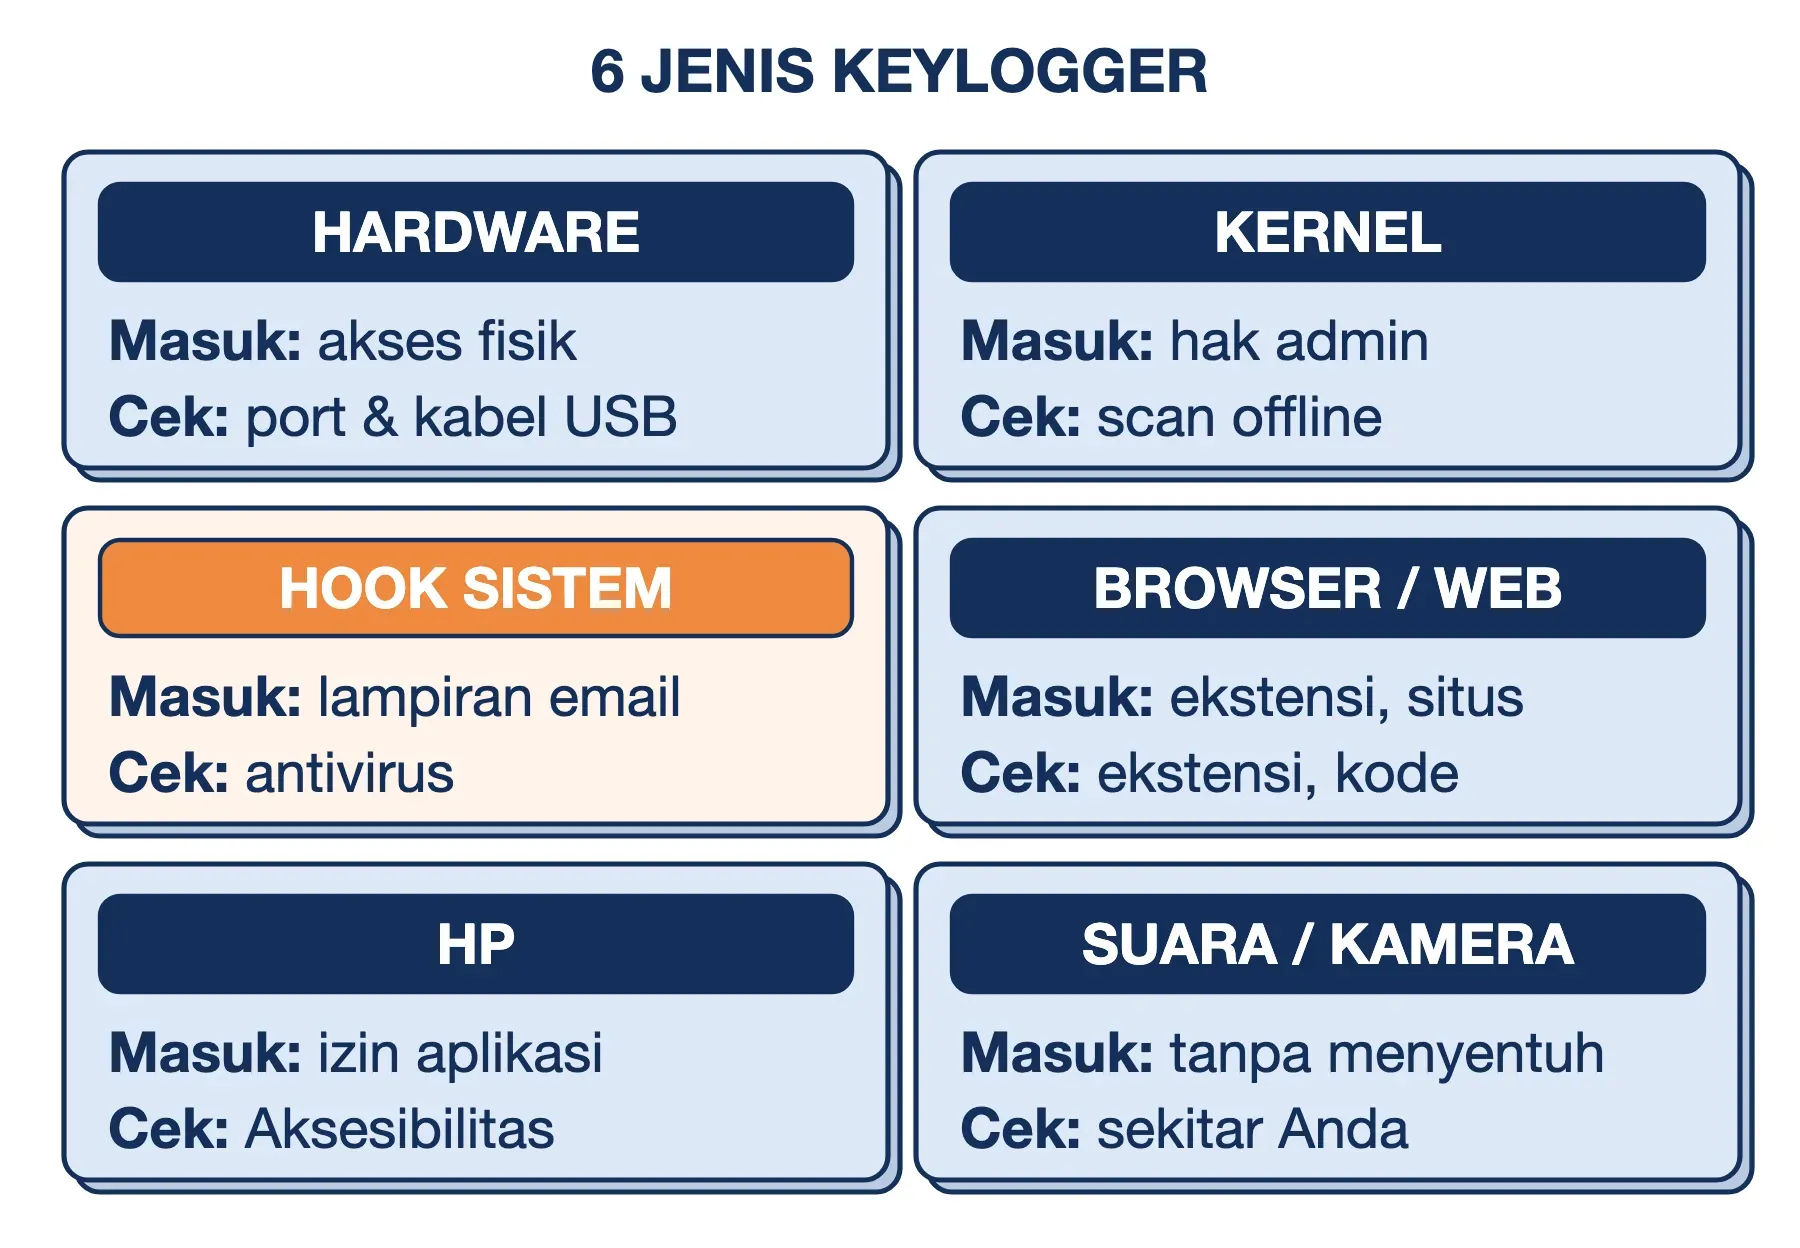
Keylogger Hardware: Menempel di Kabel atau di Dalam Keyboard
Keylogger hardware adalah perangkat fisik yang dipasang di antara keyboard dan komputer. Bentuk paling umum adalah adaptor kecil yang menyerupai konektor USB biasa, dicolokkan di ujung kabel keyboard. Ada juga yang ditanam di dalam keyboard, sehingga dari luar tidak terlihat apa pun.
Keunggulannya bagi pelaku adalah antivirus tidak bisa melihatnya, karena tidak ada program yang berjalan di komputer. Alat ini bahkan bisa merekam password BIOS dan kunci enkripsi disk yang diketik sebelum sistem operasi menyala. Kelemahannya, pelaku harus punya akses fisik untuk memasang dan, pada model sederhana, mengambilnya kembali. Karena itu, sasaran utamanya adalah komputer bersama seperti warnet, lab kampus, perpustakaan, atau meja resepsionis kantor.
Varian lain bekerja tanpa menyentuh kabel. Penyadap nirkabel menangkap sinyal keyboard wireless yang enkripsinya lemah. Di mesin ATM, pelaku memasang overlay (lapisan tiruan) di atas keypad untuk merekam PIN.
Keylogger di Level Driver dan Kernel
Kernel adalah inti sistem operasi yang mengatur komunikasi dengan perangkat keras. Keylogger di level ini menyamar sebagai driver keyboard atau menyisip di antara driver asli dan sistem operasi. Posisinya sangat rendah, sehingga ia melihat setiap ketikan sebelum aplikasi keamanan sempat memeriksanya.
Memasang keylogger kernel membutuhkan hak administrator penuh, dan Windows modern mewajibkan driver bertanda tangan digital. Itulah sebabnya jenis ini lebih jarang dipakai penjahat kelas pasaran, tetapi sangat sulit dibersihkan begitu terpasang. Ia sering datang bersama rootkit, yaitu malware yang khusus menyembunyikan jejak malware lain.
Perilaku seperti keylogger tidak selalu datang dari penjahat. Pada Mei 2017, perusahaan keamanan modzero menemukan driver audio Conexant di 28 model laptop dan tablet HP mencatat semua ketikan ke berkas C:\Users\Public\MicTray.log. Komponen itu sebenarnya hanya perlu memantau tombol mute dan volume, tetapi versi 1.0.0.46 menulis seluruh ketikan ke log. Modzero menilainya sebagai kelalaian developer, dan HP kemudian merilis perbaikan lewat Windows Update.
Keylogger yang Mendompleng Sistem Operasi
Inilah jenis yang paling banyak beredar. Keylogger jenis ini tidak memasang driver, melainkan meminta sistem operasi mengabarinya setiap kali ada tombol ditekan. Teknik ini disebut hooking (mengait), dan mekanismenya sebenarnya sah, karena aplikasi pintasan keyboard dan alat aksesibilitas memakai cara yang sama.
Di Windows, mekanisme yang paling sering disalahgunakan adalah fungsi SetWindowsHookEx dengan tipe WH_KEYBOARD_LL. Menurut dokumentasi Microsoft, fungsi pengait jenis ini dipanggil setiap kali event keyboard akan masuk ke antrean input aplikasi. Snake Keylogger, malware yang akan kita bahas di bagian contoh, memakai fungsi ini untuk merekam ketikan.
Sistem operasi lain punya celah serupa dengan bentuk berbeda. Di macOS, perekaman input global membutuhkan izin Input Monitoring dari pengguna. Di Linux, sesi grafis X11 mengizinkan aplikasi mana pun membaca ketikan di jendela aplikasi lain tanpa hak root, sedangkan Wayland memisahkan input antaraplikasi.
Karena tidak membutuhkan hak administrator, keylogger jenis ini bisa terpasang hanya karena Anda membuka satu lampiran email.
Keylogger di Dalam Browser dan Halaman Website
Sebagian keylogger tidak peduli pada setiap tombol. Teknik form grabbing hanya mengambil isi formulir tepat saat Anda menekan tombol masuk atau bayar. Hasilnya lebih bersih bagi pelaku, karena langsung berupa pasangan username dan password tanpa salah ketik.
Bentuk berikutnya relevan untuk pemilik website. Keylogger JavaScript adalah potongan kode yang disisipkan ke halaman situs, lalu mencatat apa pun yang diketik pengunjung di kolom isian. Kode ini bekerja di browser pengunjung, jadi korbannya adalah pelanggan Anda, bukan server Anda. Versi yang khusus mengincar halaman pembayaran dikenal sebagai web skimmer.
Jalan masuknya beragam. Sucuri, perusahaan keamanan website, menemukan kode semacam ini disisipkan ke berkas JavaScript inti WordPress pada 2019. Pada April 2024, kode serupa menyamar sebagai skrip Meta Pixel dan disisipkan lewat plugin penambah kode kustom. Celah XSS juga bisa dipakai untuk menyuntikkan skrip pencatat ketikan ke halaman yang sah.
Pemeriksaannya pun berbeda di dua sisi. Pengguna perlu meninjau ekstensi browser yang tidak pernah dipasangnya sendiri. Pemilik website perlu memantau perubahan berkas JavaScript, plugin, dan kode kustom di situsnya.
Keylogger di HP: Aksesibilitas dan Keyboard Pihak Ketiga
HP tidak punya kabel keyboard, tetapi jalur ketikannya tetap ada, yaitu dari keyboard layar ke aplikasi. Di Android, titik sadap yang paling sering disalahgunakan adalah layanan Aksesibilitas. Google sendiri menjelaskan bahwa aplikasi dengan izin ini dapat membaca konten di layar dan berinteraksi dengan aplikasi atas nama Anda. Izin sebesar itu cukup untuk mencatat setiap huruf yang muncul di kolom isian.
Trojan perbankan Anatsa adalah contohnya. Menurut Zscaler ThreatLabz (Agustus 2025), Anatsa disebar lewat aplikasi pembaca dokumen di Google Play, lalu meminta izin Aksesibilitas begitu terpasang. Dengan izin itu, ia memantau ketikan dan mencuri kredensial dari aplikasi lebih dari 831 lembaga keuangan di seluruh dunia. Sebagai pengaman, Android 13 ke atas menahan izin sensitif seperti Aksesibilitas lewat fitur restricted settings (setelan terbatas). Google menyarankan untuk tidak membuka setelan itu kecuali Anda memercayai pengembang aplikasinya.
Titik sadap kedua adalah keyboard pihak ketiga. Keyboard layar yang Anda pasang dari toko aplikasi melihat setiap huruf yang Anda ketik, karena memang itulah tugasnya. iPhone memberi dua pengaman di sini. Pertama, keyboard pihak ketiga tidak bisa mengirim data ke internet kecuali Anda memberinya Full Access. Kedua, saat Anda mengetik di kolom password, iOS otomatis mengganti keyboard pihak ketiga dengan keyboard bawaan sistem.
Tanpa Menyentuh Perangkat: Suara dan Kamera
Jenis terakhir tidak memasang apa pun di perangkat Anda. Pada 2023, peneliti dari Durham University, University of Surrey, dan Royal Holloway melatih model deep learning untuk mengenali suara tombol laptop MacBook Pro. Model itu menebak tombol dengan akurasi 95% dari rekaman ponsel di dekat laptop, dan 93% dari rekaman panggilan Zoom.
Kamera tersembunyi yang mengarah ke keyboard atau keypad ATM bekerja dengan prinsip yang mirip, yaitu merekam gerakan, bukan sinyal. Ancaman jenis ini nyata, tetapi membutuhkan kedekatan fisik dan persiapan khusus. Bagi kebanyakan pengguna, keylogger software tetap jauh lebih mungkin ditemui.
Fungsi Keylogger: Antara Pemantauan Sah dan Pencurian Akun
Secara umum, keylogger digunakan untuk dua tujuan yang bertolak belakang: pemantauan yang sah dan pencurian data. Penentunya adalah siapa yang memasang dan apakah pemilik perangkat mengetahuinya. Fungsi yang sah antara lain:
- Pemantauan perangkat milik organisasi: perusahaan memantau laptop kantor untuk audit keamanan, dengan aturan yang diketahui dan disetujui karyawan.
- Kontrol orang tua: orang tua memantau perangkat anak di bawah umur, dan aplikasinya terlihat di perangkat tersebut.
- Riset dan pengujian: peneliti linguistik merekam proses mengetik untuk mempelajari cara orang menyusun tulisan, dan developer memakainya saat menguji aplikasi.
Dalam aktivitas peretas, atau yang sering disebut serangan keylogger (keylogger attack), fungsi utama keylogger adalah mencuri kredensial, yaitu username, password, PIN, dan jawaban pertanyaan keamanan. Kredensial itu kemudian dipakai untuk account takeover (pengambilalihan akun), dijual di forum gelap, atau menjadi pintu masuk ke jaringan kantor korban. Keylogger juga merekam isi chat, email yang sedang ditulis, dan nomor kartu yang diketik di halaman pembayaran.
Perbedaan fungsi ini penting untuk memahami aplikasi keylogger komersial, misalnya Refog dan Spyrix, yang dipasarkan sebagai aplikasi pemantau anak atau karyawan. Di tangan orang yang memasangnya tanpa sepengetahuan pemilik perangkat, produk yang dijual bebas ini bekerja persis seperti spyware.
Batas Hukum Memasang Keylogger di Indonesia
Keylogger menyentuh langsung rumusan pidana penyadapan di KUHP baru. Kata kerja yang dipakai Pasal 258 KUHP, termasuk mencatat transmisi elektronik yang tidak bersifat publik, pada dasarnya menggambarkan apa yang dikerjakan keylogger setiap detik. Untuk perbuatan itu, pelaku terancam hukuman hingga 10 tahun penjara, atau denda kategori VI yang setara Rp2 miliar.
Untuk keylogger, garis batas praktisnya ada pada dua hal: siapa pemilik perangkat, dan apakah penggunanya tahu sedang dipantau. Pemasangan diam-diam di perangkat milik orang lain jelas berada di sisi yang salah, apa pun hubungan Anda dengannya. Pasal pendamping seperti akses ilegal dan UU Perlindungan Data Pribadi kami bahas di bagian batas hukum artikel spyware adalah. Untuk kasus nyata, termasuk pemantauan di kantor, konsultasikan dengan ahli hukum.
Contoh Keylogger dari Mesin Ketik hingga Malware Hari Ini
Keylogger lebih tua daripada komputer pribadi. Tabel berikut merangkum kasus yang paling banyak dikutip, dari mata-mata Perang Dingin hingga malware yang menyasar Indonesia saat ini.
| Tahun | Kasus | Titik sadap |
|---|---|---|
| 1976–1984 | Penyadap KGB di 16 mesin ketik Kedubes AS | Hardware |
| 1983 | Keylogger Unix karya Perry Kivolowitz | Kernel |
| 2000 | FBI merekam passphrase PGP Nicodemo Scarfo Jr. | Software |
| 2017 | Driver audio Conexant di 28 model HP | Driver |
| 2022 | Master password engineer LastPass terekam | Hook sistem operasi |
| 2025 | Snake Keylogger, 280 juta upaya infeksi | Hook sistem operasi |
Dua kasus pertama menunjukkan bahwa keylogger lahir jauh sebelum internet ramai. Penyadap Selectric ditanam KGB sejak 1976 dan baru ditemukan NSA lewat Proyek GUNMAN pada 1984. Keylogger Kivolowitz diposting ke forum Usenet untuk menunjukkan kelemahan Unix, dan akses ke memori kernel Unix kemudian dibatasi.
Kasus FBI pada 2000 membawa pelajaran yang masih berlaku: enkripsi sekuat apa pun kalah kalau kuncinya diketik di perangkat yang disadap. Kasus HP menunjukkan keylogger bahkan bisa lahir dari kelalaian vendor. Dua kasus terbaru kita bahas lebih rinci di bawah.
Kasus LastPass: Keylogger Mengalahkan MFA
Kasus LastPass layak dibahas lebih rinci karena menunjukkan batas autentikasi berlapis. Antara Agustus dan Oktober 2022, penyerang membobol komputer rumah seorang engineer DevOps LastPass lewat celah di software media pihak ketiga. Laporan media menyebut software itu Plex Media Server dengan celah CVE-2020-5741, yang perbaikannya sudah tersedia sejak 2020.
Penyerang lalu memasang keylogger dan merekam master password sang engineer. Menurut LastPass, rekaman itu diambil setelah engineer tersebut melewati MFA. Dengan kredensial itu, penyerang masuk ke penyimpanan cloud berisi cadangan data vault pelanggan. Pelajarannya, MFA mempersulit pengambilalihan akun, tetapi tidak membuat password yang diketik di perangkat terinfeksi tetap rahasia.
Snake Keylogger dan Agent Tesla yang Menyasar Indonesia
Bagi pengguna di Indonesia, keylogger bukan ancaman yang jauh. FortiGuard Labs melaporkan varian Snake Keylogger (juga dikenal sebagai 404 Keylogger) dengan lebih dari 280 juta upaya infeksi yang berhasil diblokir. Sasaran utamanya adalah pengguna di Tiongkok, Turki, Indonesia, Taiwan, dan Spanyol. ESET kemudian mencatat Snake Keylogger sebagai infostealer yang paling banyak terdeteksi pada paruh pertama 2025, dengan porsi hampir 20% dari seluruh deteksi infostealer.
Alur infeksinya sederhana dan mengandalkan kelengahan korban:
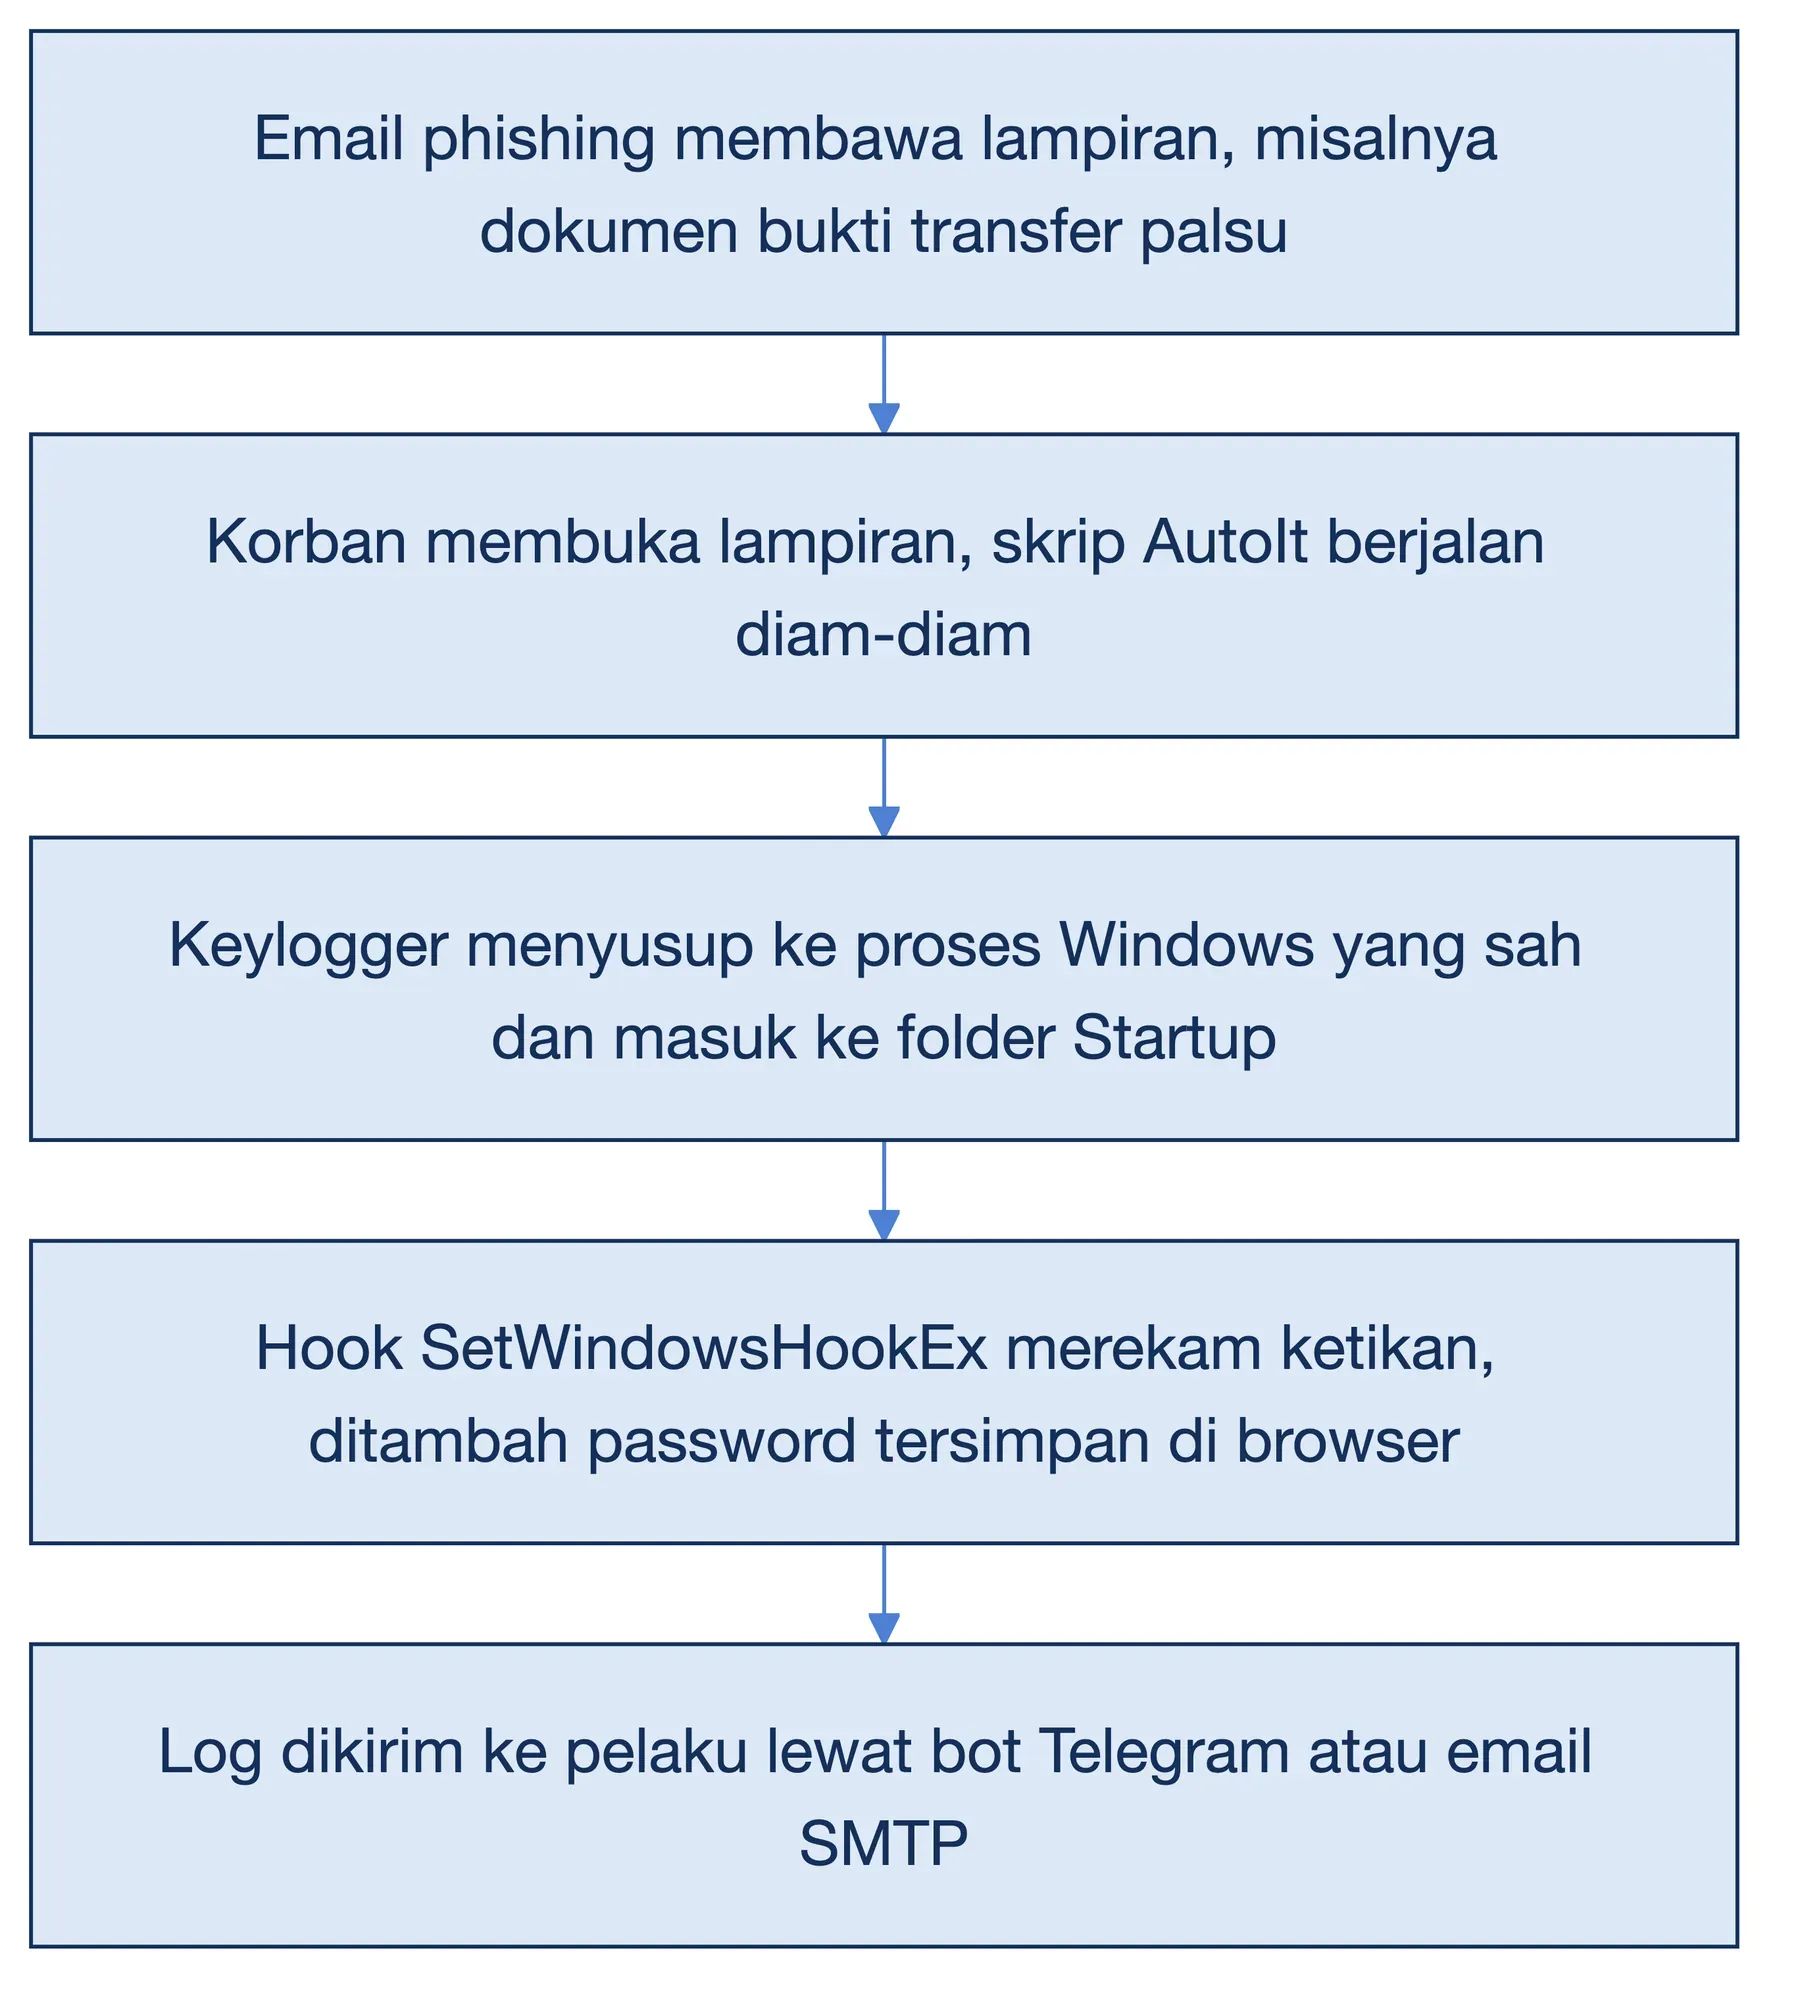
Varian ini menyembunyikan muatannya di dalam skrip AutoIt, bahasa otomasi Windows yang sah, supaya lolos dari antivirus. Ia juga menyalin dirinya ke folder Startup dengan nama ageless.vbs, sehingga aktif lagi setiap kali Windows menyala.
Pendahulunya, Agent Tesla, sudah beredar sejak 2014 dan dijual terbuka seharga 15–69 dolar AS per lisensi. Harga semurah itu menjelaskan kenapa keylogger tidak hanya dipakai kelompok peretas besar, tetapi juga oleh penipu perorangan.
Dampak Keylogger bagi Pengguna dan Pemilik Website
Dampak keylogger yang paling umum adalah pengambilalihan akun, kerugian finansial, dan bocornya data pelanggan bagi pemilik website. Dampaknya juga jarang berhenti di satu akun, karena satu log ketikan bisa berisi belasan password dalam seminggu, dan setiap password membuka pintu yang berbeda.
- Akun diambil alih: email, media sosial, dan marketplace dipakai pelaku untuk menipu kontak Anda atau berbelanja atas nama Anda.
- Efek berantai dari password yang dipakai ulang: password akun game yang terekam bisa membuka email Anda, kalau keduanya memakai password yang sama. Itulah alasan password yang kuat tetap harus unik di setiap akun.
- Kerugian finansial: PIN, nomor kartu, dan kredensial internet banking memberi pelaku jalan langsung ke uang Anda.
- Pintu masuk ke jaringan kantor: kredensial VPN, email kantor, atau panel admin yang diketik di laptop rumah bisa membuka jaringan perusahaan, seperti pada kasus LastPass.
- Website ikut disusupi: password admin WordPress, cPanel, atau FTP yang terekam memungkinkan pelaku menanam backdoor atau malware di website Anda.
Bagi pemilik toko online, keylogger JavaScript di halaman checkout membawa dampak yang lebih berat. Data yang dicuri adalah milik pelanggan, sehingga kerugiannya berupa kepercayaan dan kewajiban hukum. Begitu kebocoran diketahui, UU Perlindungan Data Pribadi memberi waktu hanya tiga hari (3 × 24 jam) untuk mengabari pelanggan yang datanya terdampak.
Ciri-Ciri Keylogger dan Kenapa Sering Tidak Terasa
Ciri-ciri keylogger yang paling bisa diandalkan justru tidak datang dari performa perangkat. Laptop yang melambat memang sering dianggap sebagai tandanya. Kenyataannya, keylogger hanya mencatat teks, sehingga beban CPU dan memorinya nyaris tidak terasa. Pelaku justru sengaja membuatnya ringan, karena keylogger yang terasa adalah keylogger yang cepat ketahuan.
Meski begitu, beberapa ciri berikut masih bisa diamati:
- Program asing di daftar Startup: misalnya berkas
.vbsatau.exebernama acak yang tidak pernah Anda pasang. Snake Keylogger, seperti dibahas di atas, memakai namaageless.vbs. - Koneksi keluar yang tidak wajar: program yang bukan klien email tetapi terhubung ke server SMTP, atau program yang bukan Telegram tetapi menghubungi
api.telegram.org. - Keyboard atau layanan Aksesibilitas yang tidak Anda kenali di HP: aplikasi senter atau pembersih memori tidak membutuhkan kedua izin tersebut.
- Perangkat asing di port USB atau ujung kabel keyboard: terutama di komputer yang dipakai bersama.
- Peringatan login dari akun Anda: email dari Google, bank, atau marketplace tentang login dari lokasi yang tidak Anda kenal sering menjadi tanda pertama.
- Huruf muncul terlambat saat mengetik: gejala ini lebih umum pada keylogger hardware murah atau keylogger yang dibuat seadanya.
Poin kelima menunjukkan hal penting, yaitu tanda keylogger lebih sering terlihat di akun daripada di perangkat. Karena itu, pemeriksaan perangkat dan pemeriksaan akun harus berjalan bersamaan.
Cara Mendeteksi dan Menghapus Keylogger
Tidak ada satu aplikasi keylogger detector yang mampu menangkap semua jenis. Pemindai software tidak melihat alat yang menempel di kabel, dan pemeriksaan fisik tidak menemukan hook di sistem operasi. Lima langkah berikut menutup titik sadap satu per satu, dimulai dari yang paling cepat.
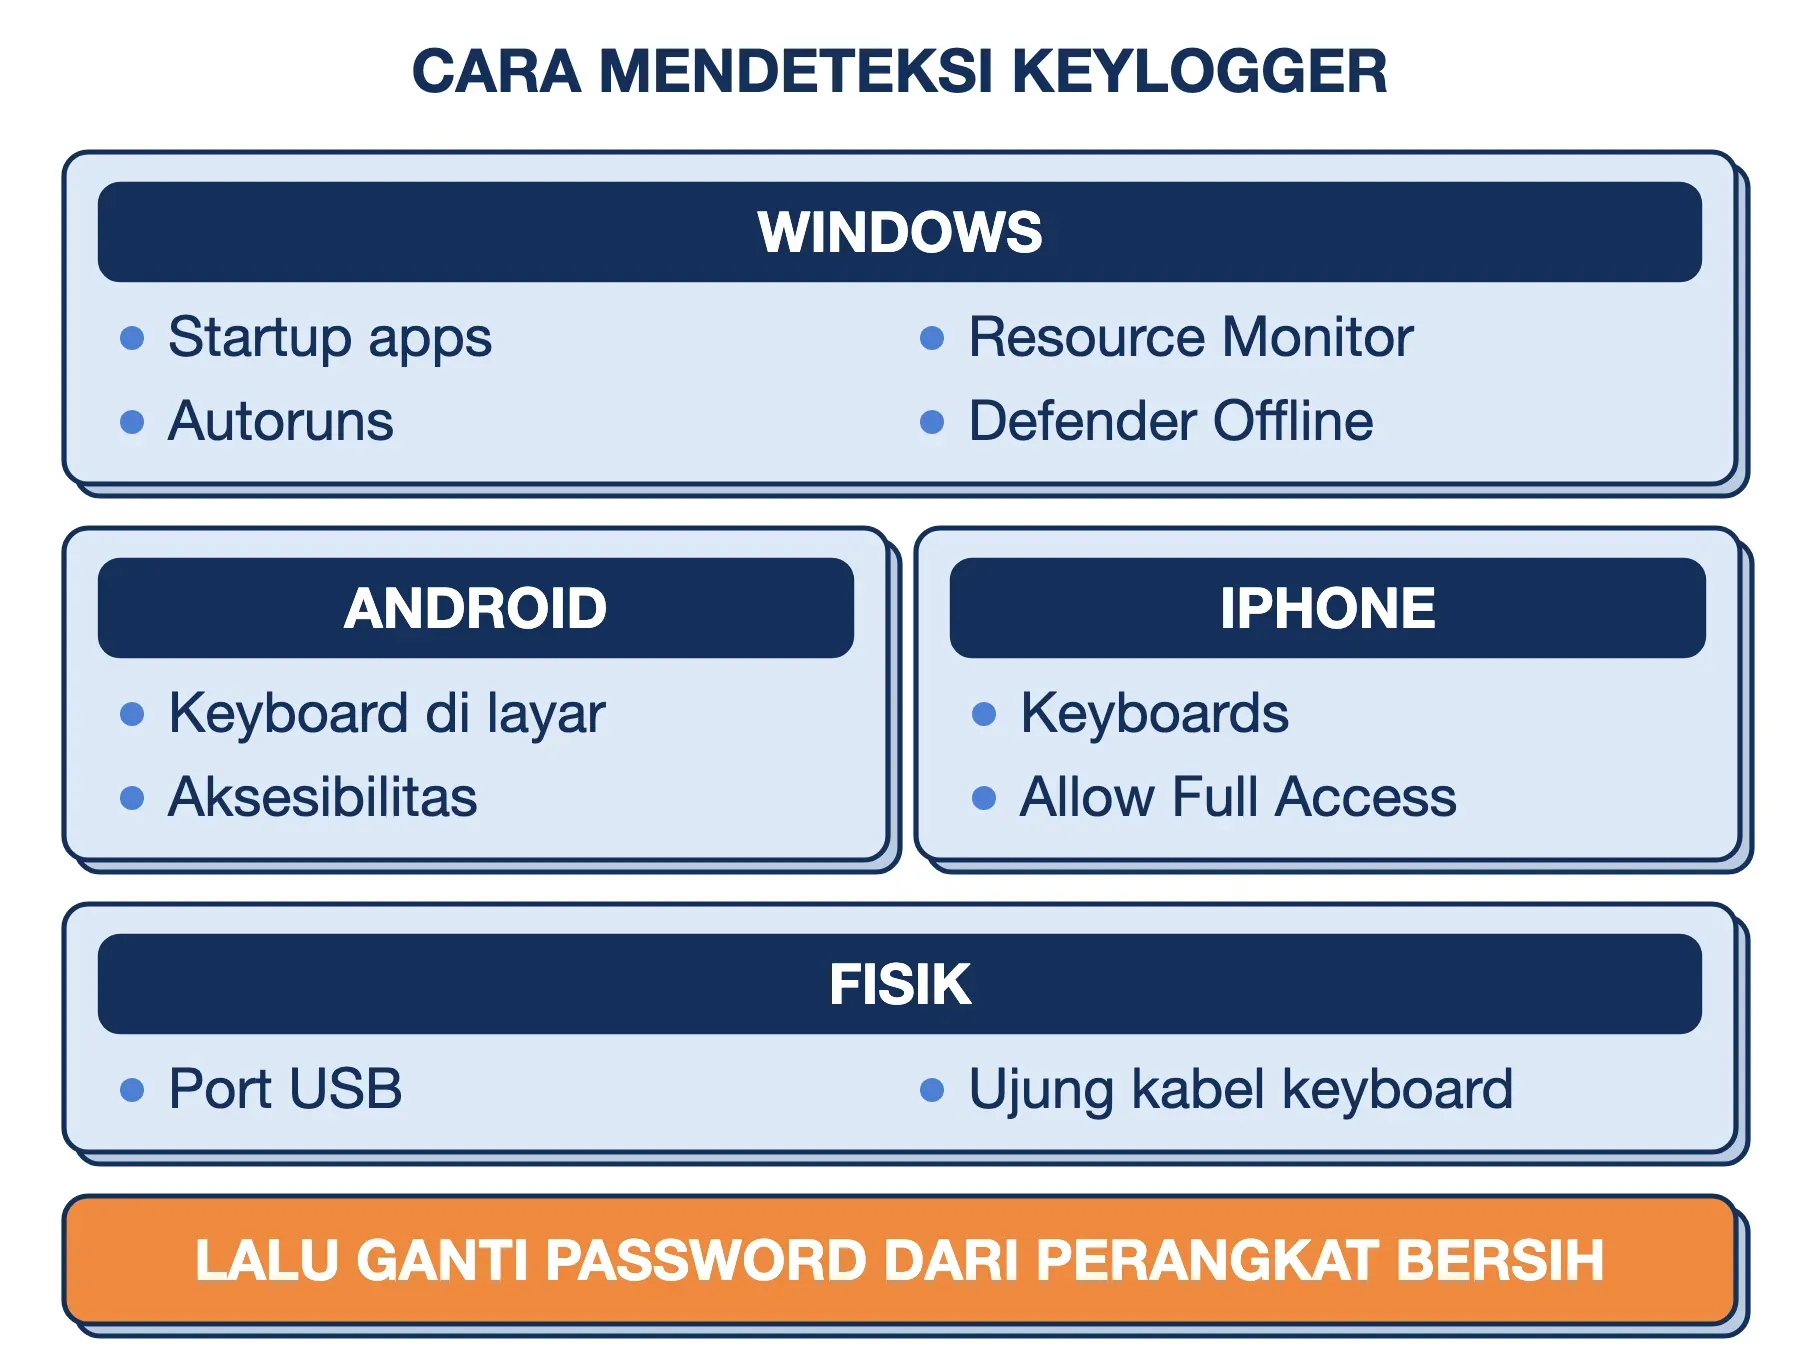
Langkah #1: Periksa Ujung Kabel dan Port Keyboard
Ikuti kabel keyboard dari ujung ke ujung, terutama di PC desktop yang port USB-nya ada di belakang casing. Adaptor kecil yang menyambungkan kabel keyboard ke port patut dicurigai, karena kabel keyboard biasanya bisa langsung dicolokkan. Untuk laptop pribadi, langkah ini praktis tidak relevan karena keyboard-nya terpasang di dalam. Untuk komputer bersama di kantor, lakukan pemeriksaan ini secara berkala.
Langkah #2: Periksa Program Startup dan Koneksi Keluar di Windows
Buka Task Manager dengan Ctrl + Shift + Esc, lalu masuk ke tab Startup apps. Cari nama yang tidak Anda kenali, lalu klik kanan dan pilih Open file location. Program di dalam folder AppData atau Temp dengan nama acak layak diselidiki lebih jauh.
Untuk pemeriksaan yang lebih menyeluruh, gunakan Autoruns dari Microsoft Sysinternals. Alat gratis ini menampilkan semua lokasi yang bisa menjalankan program saat Windows menyala, termasuk yang tidak muncul di Task Manager. Setelah itu, ketik resmon di menu Start untuk membuka Resource Monitor, pilih tab Network, dan perhatikan proses yang terhubung ke alamat yang tidak Anda kenal.
Menonaktifkan item startup tidak menghapus keylogger. Langkah ini hanya membantu Anda menemukannya, sedangkan penghapusan dilakukan di langkah berikutnya.
Langkah #3: Pindai dengan Pemindai Offline
Keylogger checker atau keylogger scanner yang paling mudah untuk pengguna Windows sudah terpasang, yaitu Microsoft Defender. Jalankan pemindaian penuh, lalu lanjutkan dengan Microsoft Defender Antivirus (offline scan) yang berjalan sebelum Windows dimuat. Pemindaian offline penting untuk keylogger di level driver, karena malware tidak sempat aktif untuk menyembunyikan diri. Urutan menu lengkapnya kami jelaskan di artikel cara menghapus trojan.
Langkah #4: Audit Keyboard dan Aksesibilitas di HP
Di Android, buka Setelan, lalu cari menu Keyboard di layar atau Pengelolaan keyboard (nama menu berbeda antarmerek). Nonaktifkan keyboard yang tidak Anda pasang sendiri. Setelah itu, periksa menu Aksesibilitas dan cabut izin aplikasi yang tidak membutuhkannya. Pemakai izin Aksesibilitas yang sah biasanya alat bantu penyandang disabilitas, password manager, atau aplikasi otomasi yang Anda pasang dengan sadar.
Di iPhone, buka Settings > General > Keyboard > Keyboards. Hapus keyboard pihak ketiga yang tidak Anda pakai, dan matikan Allow Full Access pada keyboard yang tidak membutuhkan koneksi internet.
Langkah #5: Ganti Password dari Perangkat Bersih, Dimulai dari Email
Anggap semua yang pernah diketik di perangkat terinfeksi sudah bocor, termasuk PIN dan jawaban pertanyaan keamanan. Ganti password dari perangkat lain yang Anda yakini bersih, bukan dari perangkat yang baru saja dibersihkan.
Mulailah dari email utama, karena email adalah kunci untuk mereset password akun lain. Setelah itu, lanjutkan ke internet banking, marketplace, dan panel admin website. Setelah password diganti, gunakan fitur keluarkan semua perangkat yang tersedia di hampir setiap layanan, supaya pelaku yang sudah login ikut terputus.
Cara Mencegah Keylogger: Mana yang Efektif, Mana yang Mitos
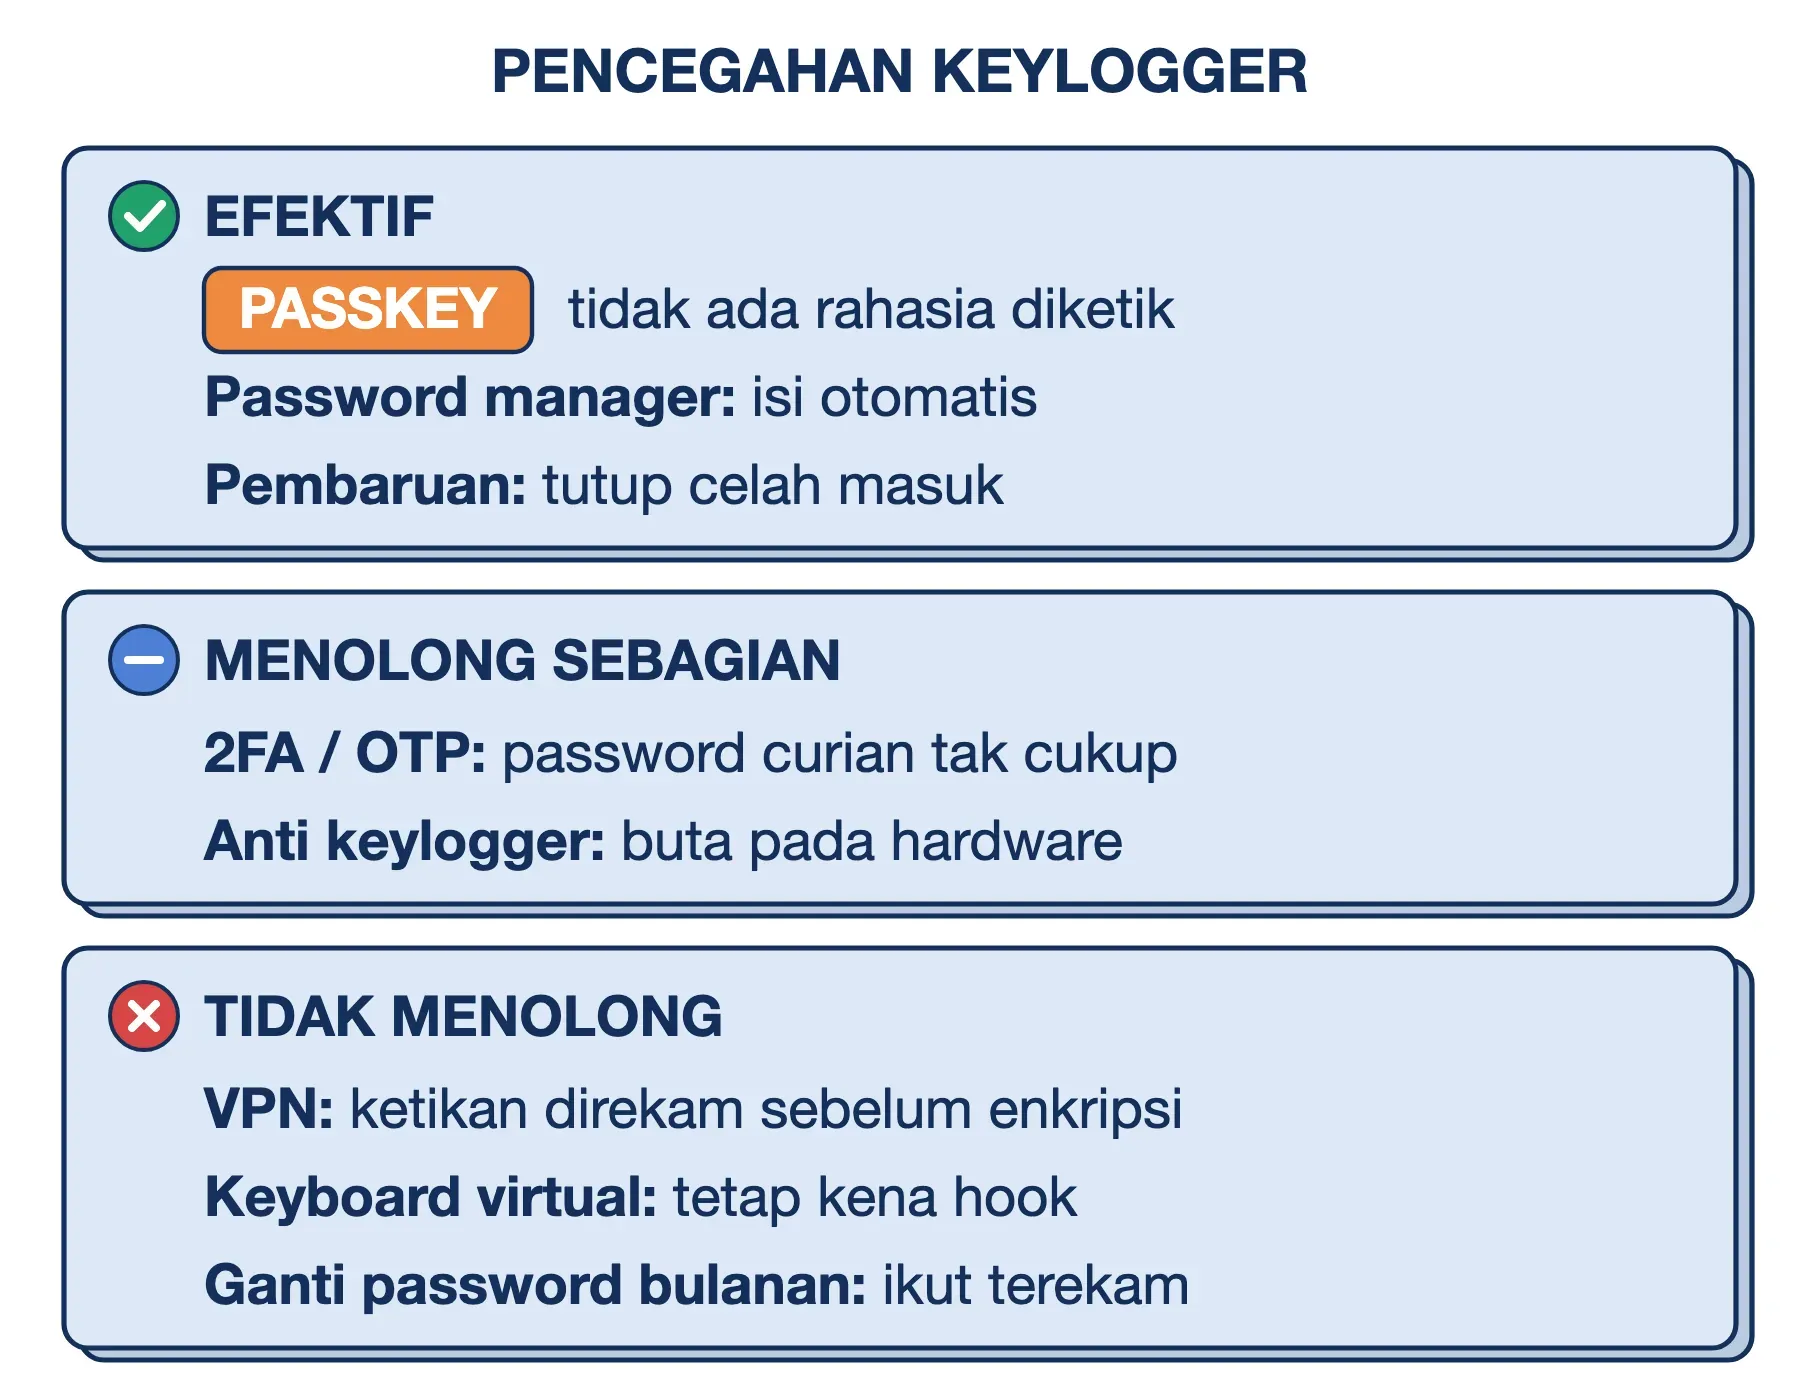
Karena keylogger bisa menyadap di banyak titik, tidak ada satu pertahanan yang menutup semuanya. Setiap pertahanan hanya efektif terhadap titik sadap tertentu, jadi kita perlu memilahnya dengan jujur.
Pertahanan yang Efektif
- Passkey untuk akun penting: passkey menggantikan password dengan pasangan kunci kriptografi. Kunci privatnya tidak pernah meninggalkan perangkat, dan Anda cukup membukanya lewat sidik jari, wajah, atau PIN perangkat. Tidak ada rahasia yang diketik, sehingga keylogger tidak mendapatkan apa pun yang bisa dipakai dari jarak jauh. Google, Apple, Microsoft, dan semakin banyak layanan lain sudah mendukungnya.
- Isi otomatis dari password manager: password manager seperti Bitwarden atau Vaultwarden mengisi kolom login tanpa penekanan tombol, sehingga keylogger berbasis hook tidak mendapatkan apa pun. Namun, form grabbing dan keylogger di browser masih bisa membaca isi kolom saat formulir dikirim.
- Pembaruan sistem dan aplikasi: kasus LastPass berawal dari celah yang perbaikannya sudah tersedia dua tahun sebelumnya. Aktifkan pembaruan otomatis untuk sistem operasi, browser, dan aplikasi yang terhubung ke internet.
- Menolak lampiran yang tidak Anda minta: email bertema bukti transfer, faktur, atau resi pengiriman adalah pintu masuk Snake Keylogger dan Agent Tesla. Kenali ciri email phishing sebelum membuka lampirannya.
- Tidak login akun penting di komputer bersama: komputer warnet dan lab tidak bisa Anda periksa sepenuhnya, termasuk dari keylogger hardware.
Pertahanan yang Hanya Menolong Sebagian
- 2FA dan OTP: 2FA membuat password curian tidak cukup untuk login, sehingga dampak keylogger jauh berkurang. Namun, kode OTP yang diketik ikut terekam, dan pelaku yang bekerja seketika bisa memakainya sebelum kedaluwarsa. 2FA juga tidak melindungi akun lain yang memakai password sama tanpa 2FA.
- Anti keylogger: anti keylogger adalah aplikasi yang khusus mencari perilaku keylogger, misalnya proses tak dikenal yang memasang hook keyboard. Aplikasi ini menambah lapisan deteksi, tetapi tidak melihat keylogger hardware dan bisa kalah dari keylogger kernel.
Langkah yang Sering Dianggap Melindungi, Padahal Tidak
- VPN: VPN mengenkripsi lalu lintas dari perangkat ke server VPN. Keylogger merekam ketikan di dalam perangkat sebelum enkripsi apa pun, lalu mengirimnya lewat saluran sendiri. VPN tetap berguna di Wi-Fi publik, tetapi bukan untuk masalah ini.
- Keyboard virtual di layar: keyboard di layar hanya mengalahkan keylogger hardware. Ketikannya tetap diteruskan sebagai event keyboard ke sistem operasi, sehingga hook software tetap merekamnya. Banyak keylogger juga mengambil screenshot setiap kali Anda mengklik.
- Mengganti password setiap bulan: kalau keylogger masih aktif, password baru ikut terekam begitu Anda mengetiknya. NIST, lembaga standar Amerika Serikat, juga tidak lagi menyarankan penggantian password berkala tanpa tanda kebocoran. Ganti password setelah perangkat bersih, bukan sebagai jadwal rutin.
Sebagai patokan, kami menyarankan tiga kebiasaan minimal. Aktifkan passkey atau 2FA di email utama dan internet banking minggu ini juga. Periksa daftar keyboard dan Aksesibilitas di HP sebulan sekali. Terakhir, jangan pernah memasukkan password akun apa pun di komputer yang tidak Anda kendalikan.
Sisi Lain Pertahanan: Celah yang Tetap Terbuka
Setelah semua langkah di atas, ada beberapa hal yang perlu Anda pertimbangkan sebelum merasa aman sepenuhnya.
- Keylogging menyalahgunakan fitur yang sah: MITRE ATT&CK menyatakan teknik ini tidak mudah dicegah dengan kontrol preventif, karena memanfaatkan fitur sistem itu sendiri. Hook keyboard juga dipakai aplikasi pintasan, alat aksesibilitas, dan software rapat online. Antivirus harus menebak niat, sehingga sebagian keylogger lolos dan sebagian software sah justru ditandai.
- Software keamanan buta terhadap hardware: tidak ada antivirus yang bisa melihat adaptor di ujung kabel. Pertahanan untuk jenis ini sepenuhnya bergantung pada pemeriksaan fisik dan kontrol akses ruangan.
- Passkey belum universal: banyak layanan, termasuk sebagian aplikasi perbankan dan panel hosting, masih mengandalkan password. Selama itu, sebagian akun Anda tetap bergantung pada password yang diketik.
- Keylogger jarang bekerja sendirian: malware yang sama biasanya juga mengambil isi clipboard, screenshot, dan password tersimpan di browser. Menghindari mengetik tidak berarti data aman kalau perangkatnya sudah dikuasai.
Oleh karena itu, perlindungan terhadap keylogger adalah kombinasi tiga hal. Perangkat harus bersih dan diperbarui, rahasia yang diketik sesedikit mungkin, dan akun tetap aman meski satu password bocor.
Pertanyaan Seputar Keylogger
Apa itu keylogger di GTA SAMP?
Di komunitas GTA San Andreas Multiplayer (SA-MP), keylogger biasanya disebar sebagai mod, cheat, atau launcher tidak resmi. Berkas itu tampak menambah fitur permainan, padahal diam-diam merekam password akun server yang Anda ketik saat login. Akun yang dicuri lalu dijual atau dikuras uang dan asetnya di dalam game. Pasang mod hanya dari sumber yang dipercaya komunitas, dan jangan memakai password akun game di akun lain.
Apakah password yang ditempel (paste) aman dari keylogger?
Tidak sepenuhnya. Menempel password memang tidak menghasilkan penekanan tombol per huruf, tetapi banyak keylogger juga membaca isi clipboard (papan klip). Agent Tesla, misalnya, merekam ketikan, clipboard, dan screenshot sekaligus. Cara yang lebih aman adalah isi otomatis langsung dari password manager, tanpa menyalin password ke clipboard.
Apakah keylogger bisa dipasang dari jarak jauh?
Bisa. Pemasangan jarak jauh malah menjadi pola yang paling sering terjadi. Keylogger software masuk lewat lampiran email, aplikasi bajakan, atau celah software yang belum diperbarui, tanpa pelaku perlu menyentuh perangkat Anda. Hanya keylogger hardware yang membutuhkan akses fisik.
Apakah iPhone bisa terkena keylogger?
Lebih sulit dibanding Android, tetapi bukan mustahil. iOS tidak mengizinkan aplikasi biasa membaca ketikan di aplikasi lain, dan kolom password selalu memakai keyboard bawaan. Risiko yang tersisa ada pada keyboard pihak ketiga yang diberi Full Access, serta spyware kelas negara yang memanfaatkan celah sistem. Bagi pengguna biasa, ancaman yang lebih nyata adalah keylogger di laptop yang dipakai login ke akun yang sama.
Kesimpulan
Keylogger adalah perekam ketikan yang menyadap jalur antara tombol dan aplikasi. Penyadapan itu bisa terjadi lewat alat di kabel, driver, hook sistem operasi, skrip di halaman web, maupun izin Aksesibilitas di HP. Setiap jenis menempati titik yang berbeda, sehingga pertahanannya juga berbeda. Ancaman ini dekat dengan kita, karena Snake Keylogger menempatkan Indonesia di antara lima sasaran utamanya.
Pertahanan yang paling efektif adalah mengurangi rahasia yang perlu diketik lewat passkey dan isi otomatis password manager, lalu menjaga sistem tetap diperbarui. Kalau Anda curiga perangkat sudah terinfeksi, bersihkan dulu, kemudian ganti password dari perangkat lain dimulai dari email.
Semoga artikel ini membantu.