Setiap hari kita menjalankan puluhan program tanpa pernah membaca satu baris pun kodenya. Aplikasi chat, peramban, sampai plugin di website, semuanya kita percayai bekerja untuk kepentingan pemiliknya. Sistem operasi pun bekerja dengan asumsi yang sama: program yang Anda jalankan dianggap sebagai perintah Anda. Malware adalah program yang menyalahgunakan kepercayaan tersebut. Ia berjalan dengan hak yang sama seperti software lain, tetapi bekerja untuk orang lain.
Artikel ini membahas malware dari dua sisi yang sama-sama dekat dengan Anda: perangkat yang Anda pakai, dan website yang mungkin Anda kelola. Kita mulai dari pengertiannya, lalu cara kerja, jenis, contoh kasus nyata, hingga langkah membersihkan dan mencegahnya.
Apa Itu Malware?
Malware adalah singkatan dari malicious software, yaitu perangkat lunak yang sengaja dibuat untuk merugikan pemilik sistem tempat ia berjalan. Kata malicious artinya "berniat jahat", jadi malware artinya secara harfiah adalah "perangkat lunak berniat jahat". Istilah ini diperkenalkan oleh peneliti virus asal Israel, Yisrael Radai, pada tahun 1990. Ia membutuhkan satu kata payung untuk virus, trojan, dan worm yang saat itu mulai beragam.
Lembaga standar Amerika Serikat, NIST, memberi pengertian malware yang lebih teknis. Malware adalah program yang menjalankan proses tidak sah dan berdampak buruk pada salah satu dari tiga hal: kerahasiaan data, keutuhan data, atau ketersediaan sistem. Tiga hal ini menjadi ukuran yang praktis. Malware yang mencuri password menyerang kerahasiaan, yang mengubah isi berkas menyerang keutuhan, sedangkan yang mengunci atau membebani sistem menyerang ketersediaannya.
Perlu diperhatikan bahwa yang membuat sebuah program disebut malware adalah niat pembuatnya, bukan bentuk teknisnya. Program akses jarak jauh seperti AnyDesk sah dipakai tim IT. Program dengan kemampuan yang persis sama, tetapi dipasang diam-diam untuk mengendalikan komputer orang lain, tergolong malware. Jadi, jawaban singkat untuk pertanyaan "malware itu apa" atau "apa yang dimaksud dengan malware" adalah program yang bekerja melawan kepentingan pemilik perangkat.
Virus dan Malware: Kenapa Keduanya Bukan Sinonim
Di Indonesia, hampir semua gangguan komputer disebut "kena virus". Kebiasaan ini wajar, tetapi kurang tepat. Virus hanyalah satu jenis malware, yaitu program yang menempelkan dirinya ke berkas atau program lain dan baru aktif saat program inang itu dijalankan. Tanpa inang, virus tidak bisa berjalan.
Istilah "virus" melekat karena malware pertama yang dikenal luas di era 1980-an memang berbentuk virus. Dari situ pula lahir kata "antivirus", yang sampai sekarang dipakai walaupun produknya sudah menangani seluruh jenis malware. Jadi, virus malware adalah bagian dari malware, bukan sinonimnya: semua virus adalah malware, tetapi tidak semua malware adalah virus. Pembedaan ini penting karena cara menangani tiap jenis berbeda, seperti yang akan kita lihat di bagian berikutnya.
Cara Kerja Malware: Masuk, Menetap, Lalu Beraksi
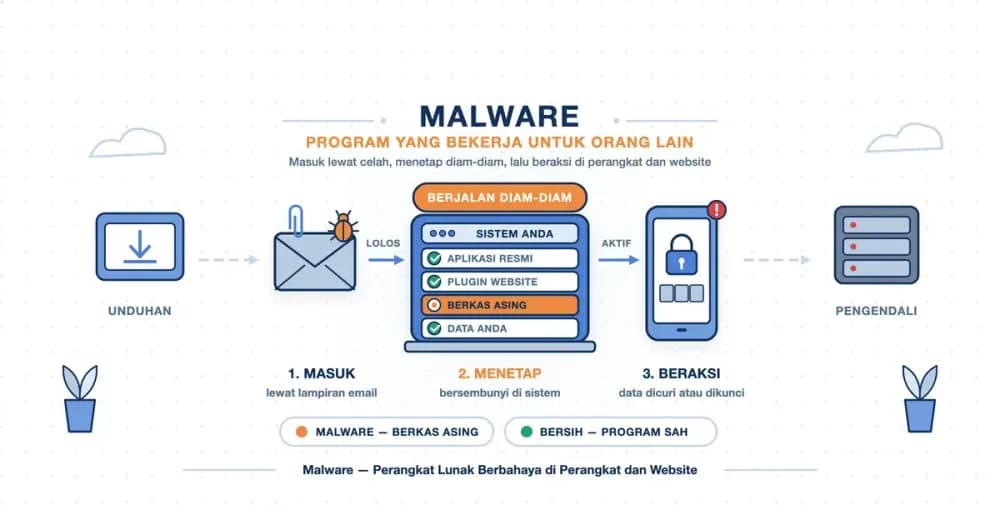
Apa pun jenisnya, cara kerja malware hampir selalu melewati tiga tahap. Memahami tiga tahap ini membantu Anda melihat di titik mana sebuah pertahanan bekerja.
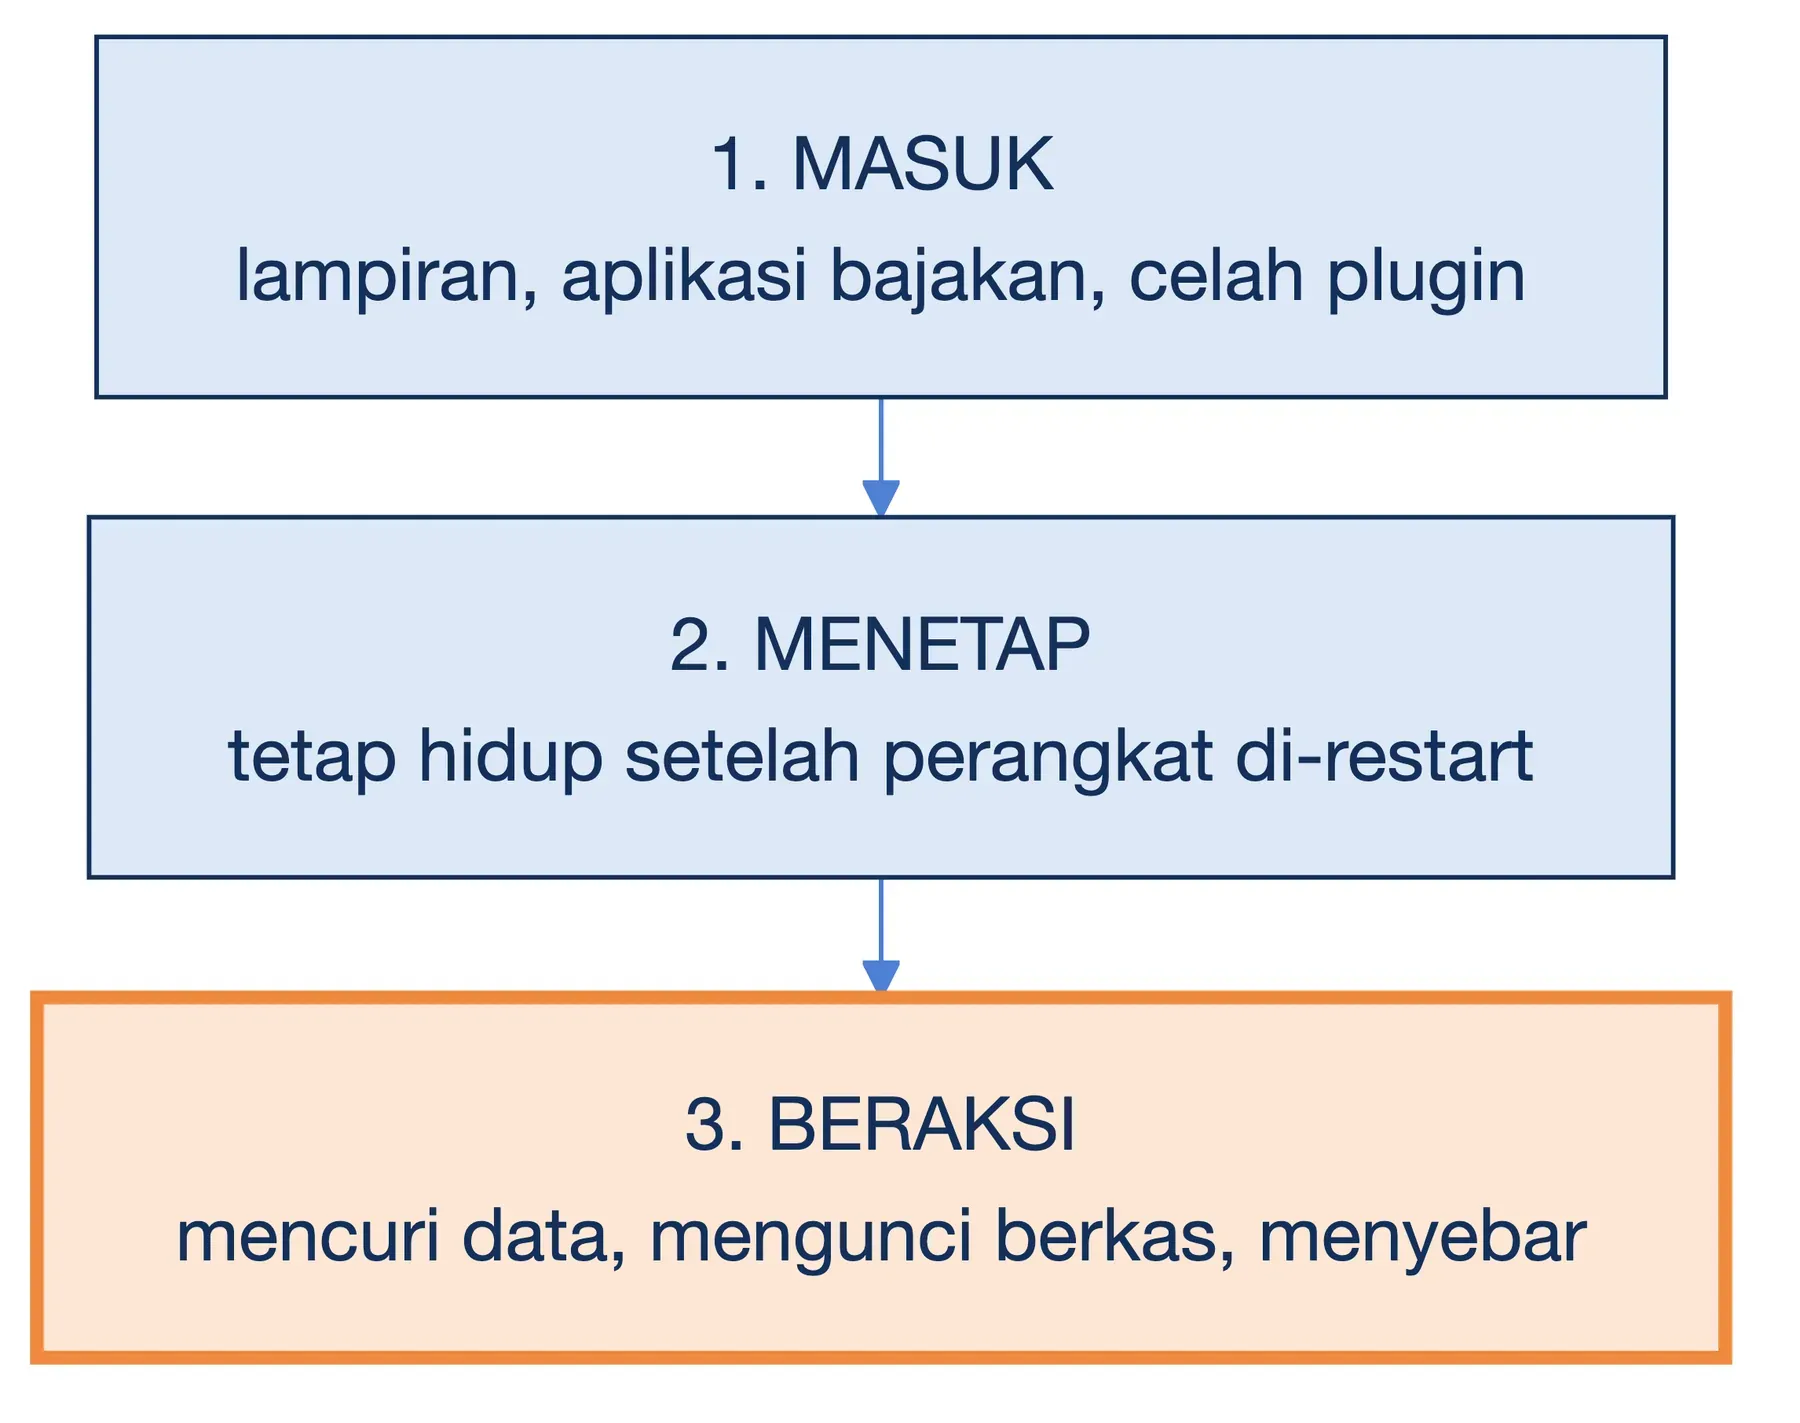
- Masuk: Malware membutuhkan pintu. Pintunya bisa berupa lampiran email phishing, aplikasi bajakan, atau tautan unduhan palsu. Bisa juga lewat celah keamanan di plugin website yang belum diperbarui, atau password yang mudah ditebak lewat brute force. Sebagian besar infeksi berhenti di tahap ini kalau pintunya tertutup.
- Menetap (persistence): Setelah masuk, malware memastikan dirinya tetap hidup ketika perangkat dimatikan lalu dinyalakan lagi. Caranya bisa lewat jadwal tugas otomatis, entri startup, atau berkas tersembunyi di folder website yang berfungsi sebagai backdoor.
- Beraksi: Tahap ini menjalankan muatan (payload), yaitu tujuan sebenarnya dari malware. Muatannya bisa berupa pencurian password, penguncian berkas, penambangan kripto, atau pengiriman spam.
Kerangka tiga tahap ini juga menjelaskan satu hal yang sering membingungkan. Menghapus berkas malware yang terlihat belum tentu menyelesaikan masalah, karena mekanisme menetapnya bisa saja masih tertinggal di tempat lain.
Jenis-Jenis Malware Menurut Perilakunya
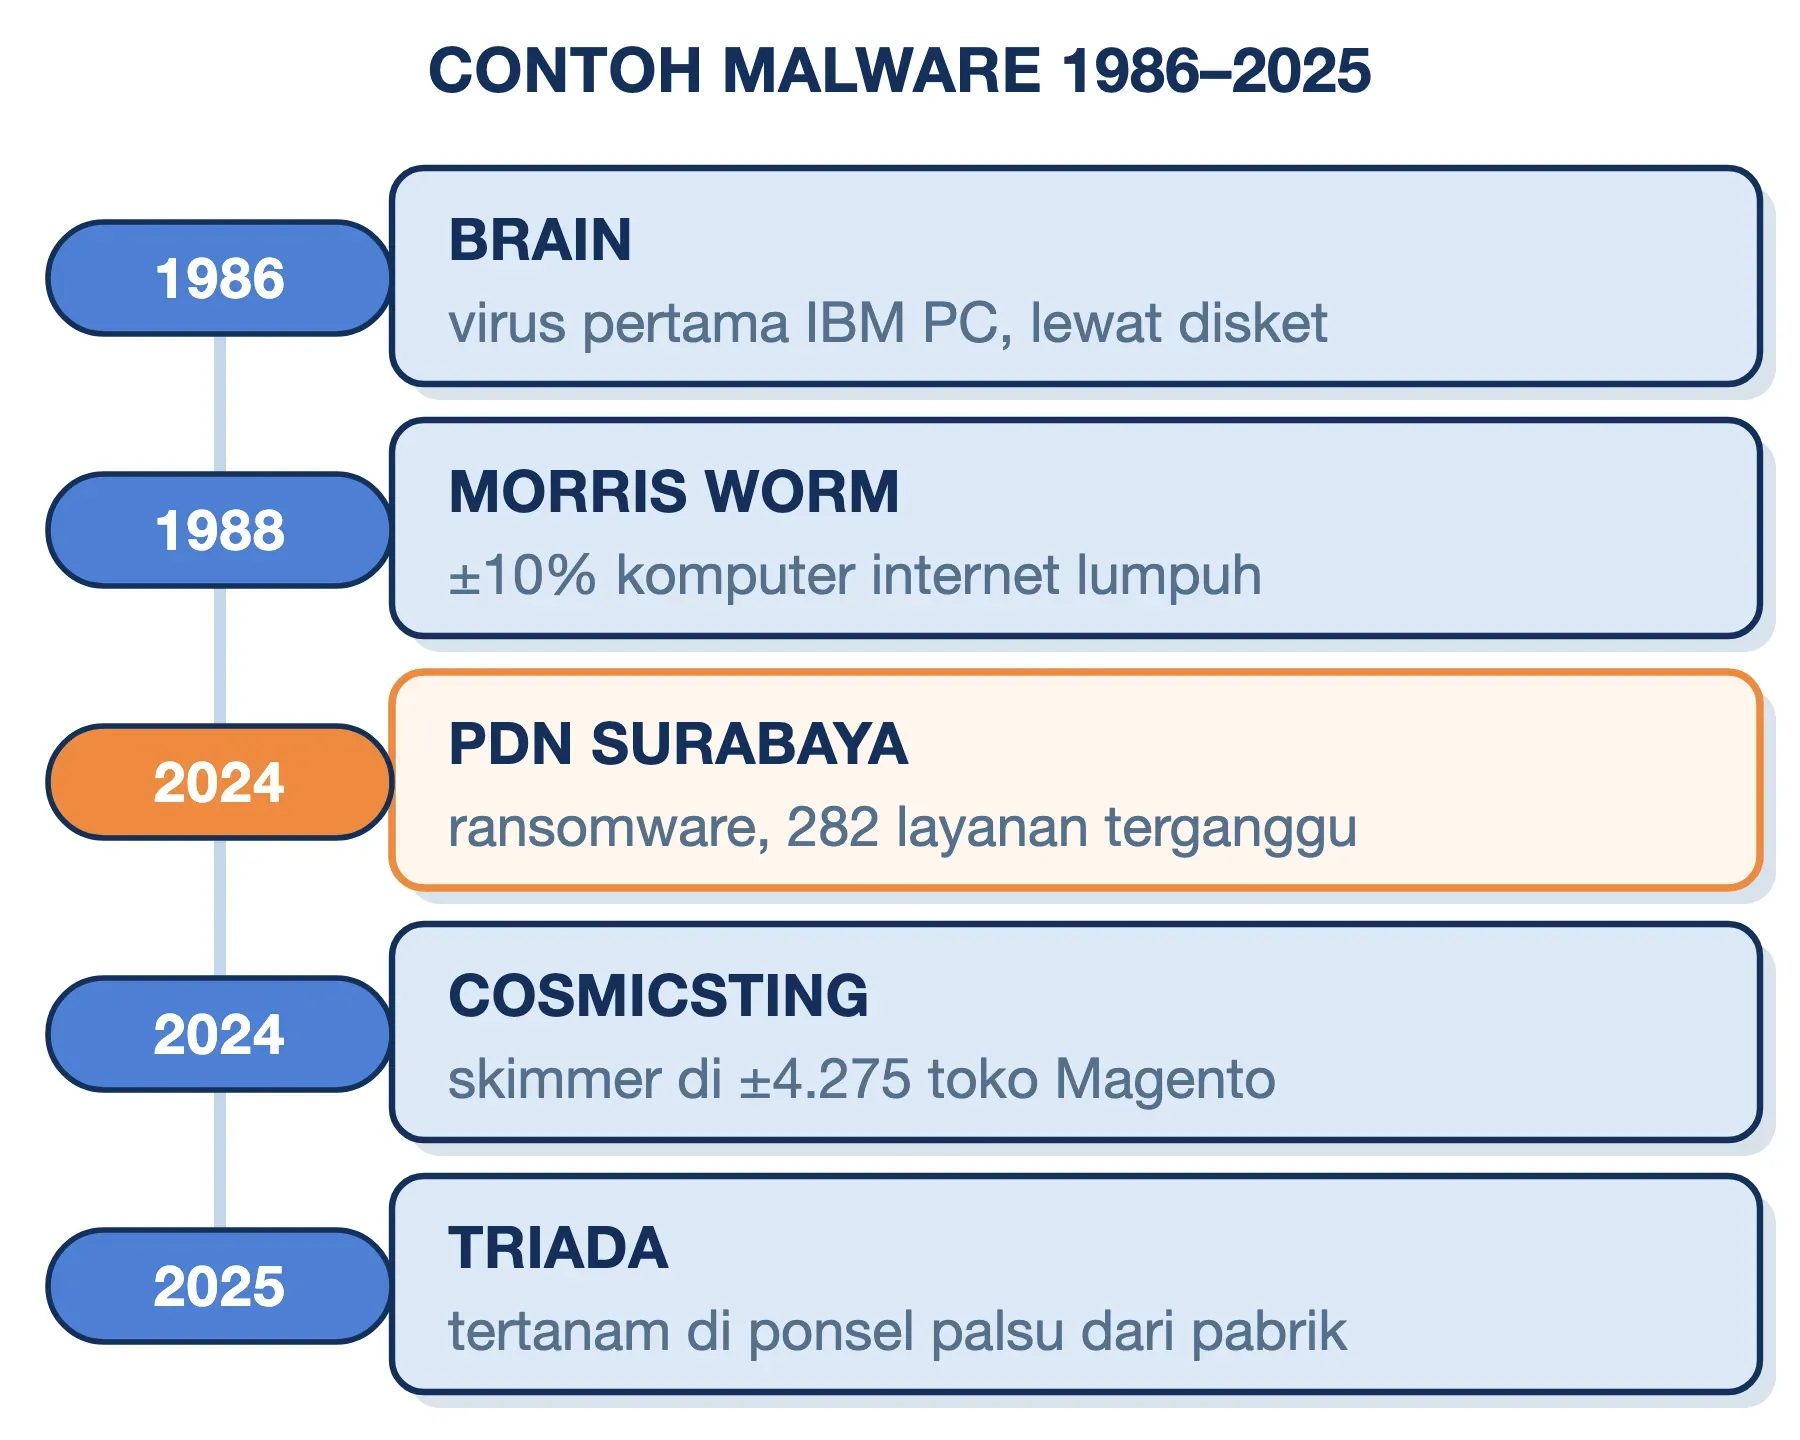
Daftar jenis malware bisa sangat panjang. Supaya mudah diingat, kami mengelompokkannya menurut dua pertanyaan: bagaimana ia menyebar, dan apa yang diinginkan pembuatnya.
Menumpang pada Sesuatu yang Anda Jalankan
- Virus: menempel pada berkas atau program lain dan ikut berjalan saat inangnya dibuka. Penyebarannya bergantung pada pengguna yang menyalin atau membuka berkas terinfeksi.
- Trojan: menyamar sebagai program yang berguna, misalnya aplikasi bajakan atau "pembaruan" palsu. Trojan tidak menggandakan diri. Ia mengandalkan korban yang memasangnya sendiri.
Menyebar Sendiri Lewat Jaringan
- Worm (cacing): menggandakan diri dari satu komputer ke komputer lain melalui jaringan, tanpa inang dan tanpa perlu diklik siapa pun. Karena itu worm bisa menyebar jauh lebih cepat daripada virus.
Mencari Uang dari Korban
- Ransomware: mengenkripsi berkas lalu meminta tebusan untuk kunci pembukanya. Kelompok ransomware modern juga mencuri data lebih dulu, lalu mengancam menyebarkannya kalau tebusan tidak dibayar.
- Cryptojacking: memakai prosesor korban untuk menambang mata uang kripto. Gejalanya berupa perangkat yang panas dan lambat tanpa sebab jelas.
- Adware: memaksakan iklan, misalnya pop-up yang muncul terus-menerus atau halaman beranda peramban yang berubah sendiri. Contoh adware yang umum adalah aplikasi senter atau pembersih memori gratis yang memunculkan iklan layar penuh, serta ekstensi peramban yang diam-diam mengganti mesin pencari.
Mengintai Data
- Spyware: diam-diam mengumpulkan data, mulai dari riwayat penjelajahan, lokasi, hingga isi percakapan.
- Keylogger: merekam setiap tombol yang Anda tekan, termasuk password dan nomor kartu.
Bersembunyi dan Mengambil Alih Kendali
- Rootkit: menyembunyikan keberadaan malware lain dari sistem operasi dan antivirus, sekaligus mempertahankan akses tingkat tinggi. Di server Linux, alat seperti rkhunter dipakai khusus untuk mencari jejaknya.
- Backdoor: membuka jalan masuk tersembunyi supaya penyerang bisa kembali kapan saja tanpa melewati login.
- Bot: mengubah perangkat menjadi anggota botnet yang menunggu perintah dari server pengendali, misalnya untuk ikut menyerang situs lain.
Tanpa Berkas di Penyimpanan
- Fileless malware: tidak menyimpan berkas di disk. Ia hidup di memori dan menunggangi alat bawaan sistem operasi seperti PowerShell. Antivirus yang hanya memindai berkas sulit menemukannya.
Dalam praktiknya, satu serangan hampir selalu memakai beberapa jenis sekaligus. Trojan membuka jalan, backdoor menjaga akses, lalu ransomware dijalankan belakangan. Karena itu pengelompokan di atas lebih berguna untuk memahami perilaku daripada untuk memberi satu label pada satu serangan.
Malware di Website: Saat Situs Anda yang Menjadi Korban
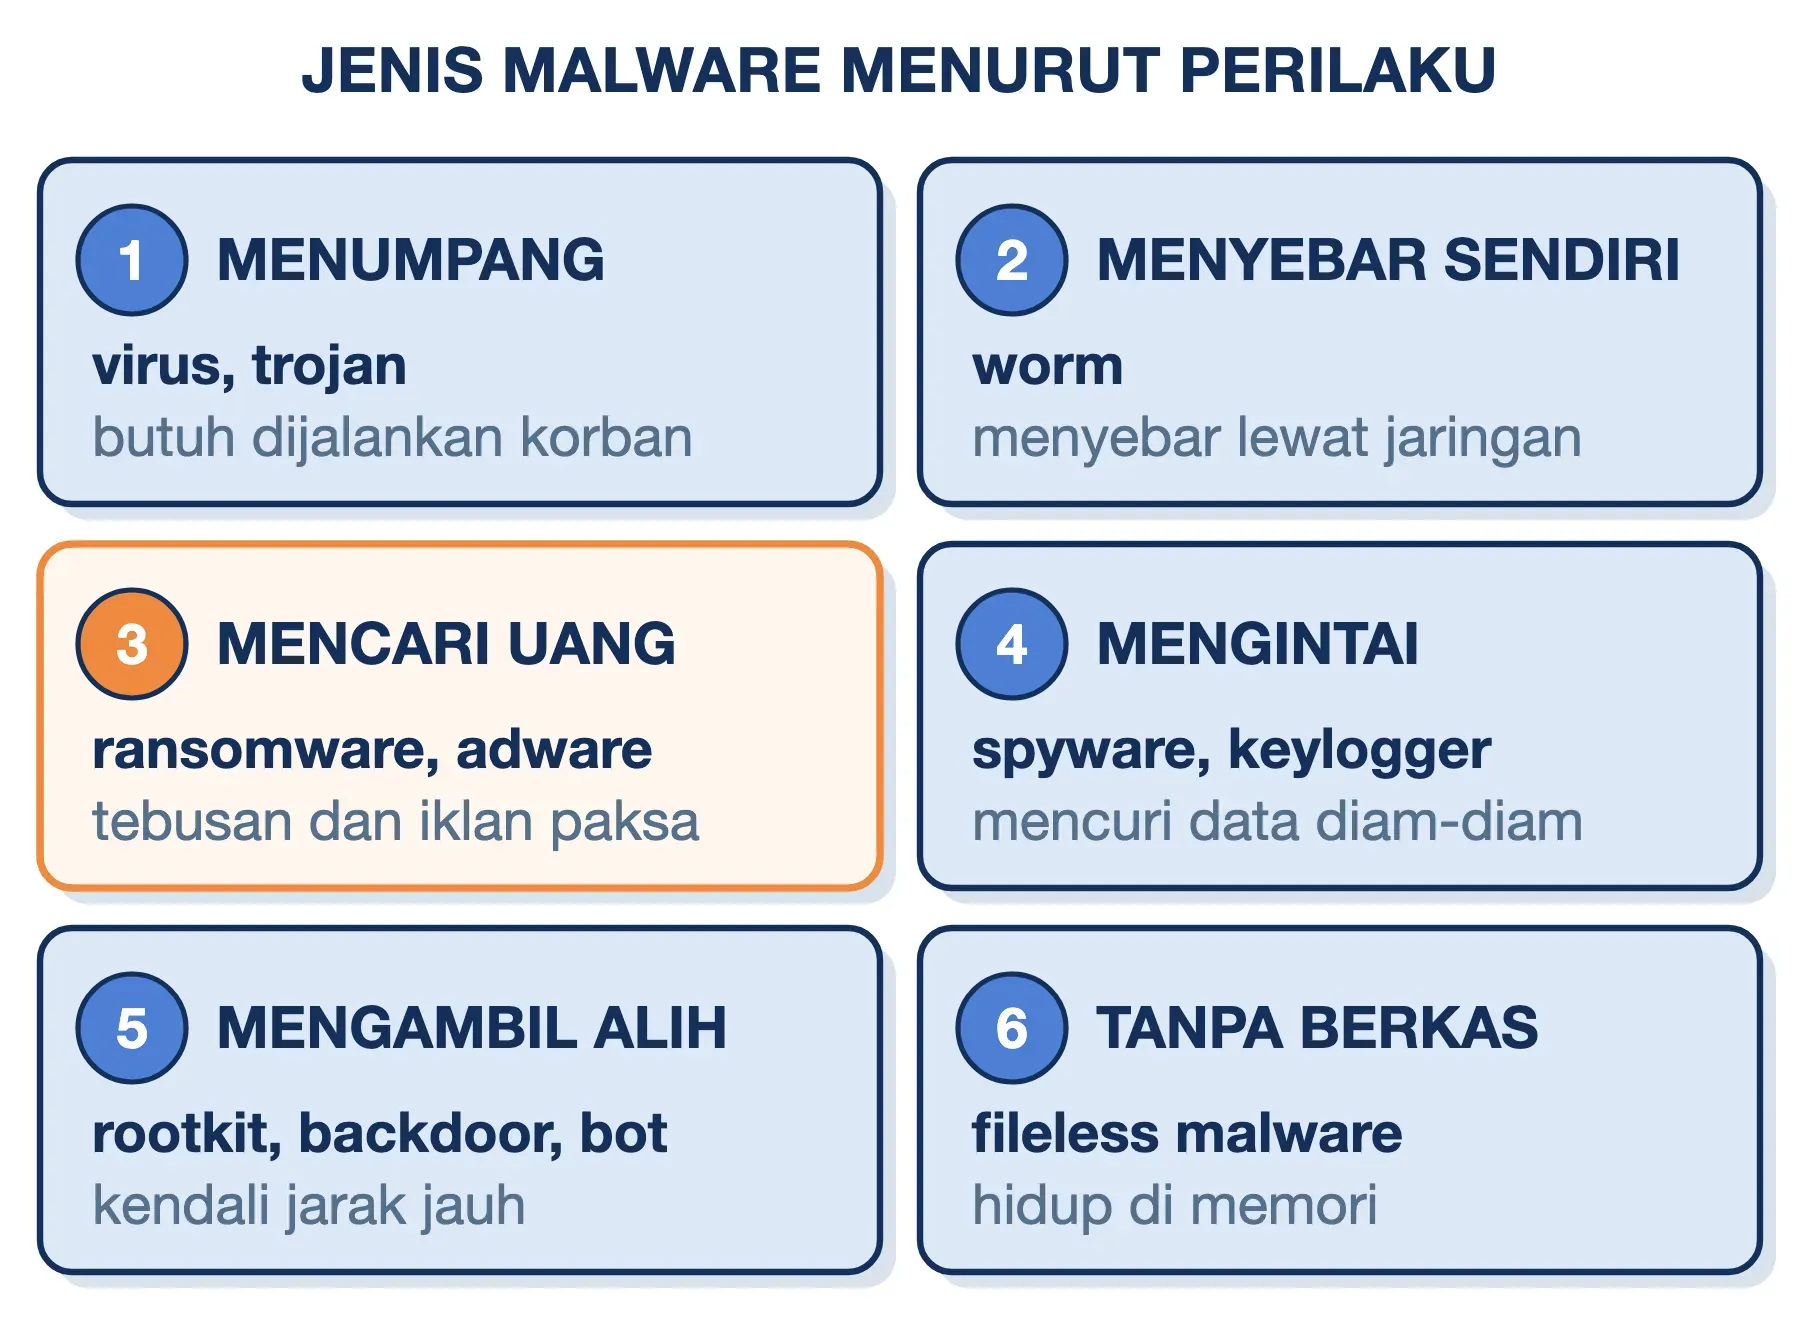
Malware tidak hanya menyerang komputer dan HP. Website juga merupakan program yang berjalan di server, sehingga bisa disusupi dengan cara yang sama. Bedanya, korban malware website sering baru sadar setelah pengunjung atau Google yang memberi tahu.
Laporan Sucuri tahun 2024 memberi gambaran skalanya. Dari 70,8 juta situs yang dipindai, 1.176.701 situs terinfeksi. Sekitar 822 ribu di antaranya memuat malware atau pengalihan ke situs lain, dan sekitar 422 ribu memuat spam SEO. Bentuk malware yang paling umum di website adalah:
- Web shell: berkas skrip, biasanya PHP, yang memberi penyerang panel kendali atas seluruh isi hosting. Sucuri mendeteksinya 16.978 kali sepanjang 2024.
- Injeksi spam SEO: ribuan halaman baru disisipkan ke website, umumnya berisi promosi judi online atau obat, untuk menumpang reputasi domain Anda di Google.
- Pengalihan tersembunyi (malicious redirect): pengunjung dibelokkan ke situs penipuan. Sering kali pengalihan ini hanya aktif bagi pengunjung dari Google atau dari HP, sehingga pemilik yang membuka situsnya langsung tidak melihat apa pun.
- Skimmer kartu: skrip di halaman pembayaran toko online yang menyalin data kartu pelanggan saat diketik.
- Penambang kripto: skrip yang memakai CPU server atau prosesor pengunjung, sehingga akun hosting kehabisan resource.
Poin kedua sangat terasa di Indonesia. Menurut BSSN, dari 5.780 kasus perusakan tampilan website (web defacement) sepanjang 2024, sebanyak 4.071 kasus (70%) menimpa situs pemerintah dan berkaitan dengan judi online. Pintu masuknya hampir selalu sama: plugin atau CMS yang tidak diperbarui dan password panel yang lemah. Setelah itu web shell ditanam supaya penyerang bisa kembali meski celahnya sudah ditutup.
Contoh Malware yang Pernah Mengguncang
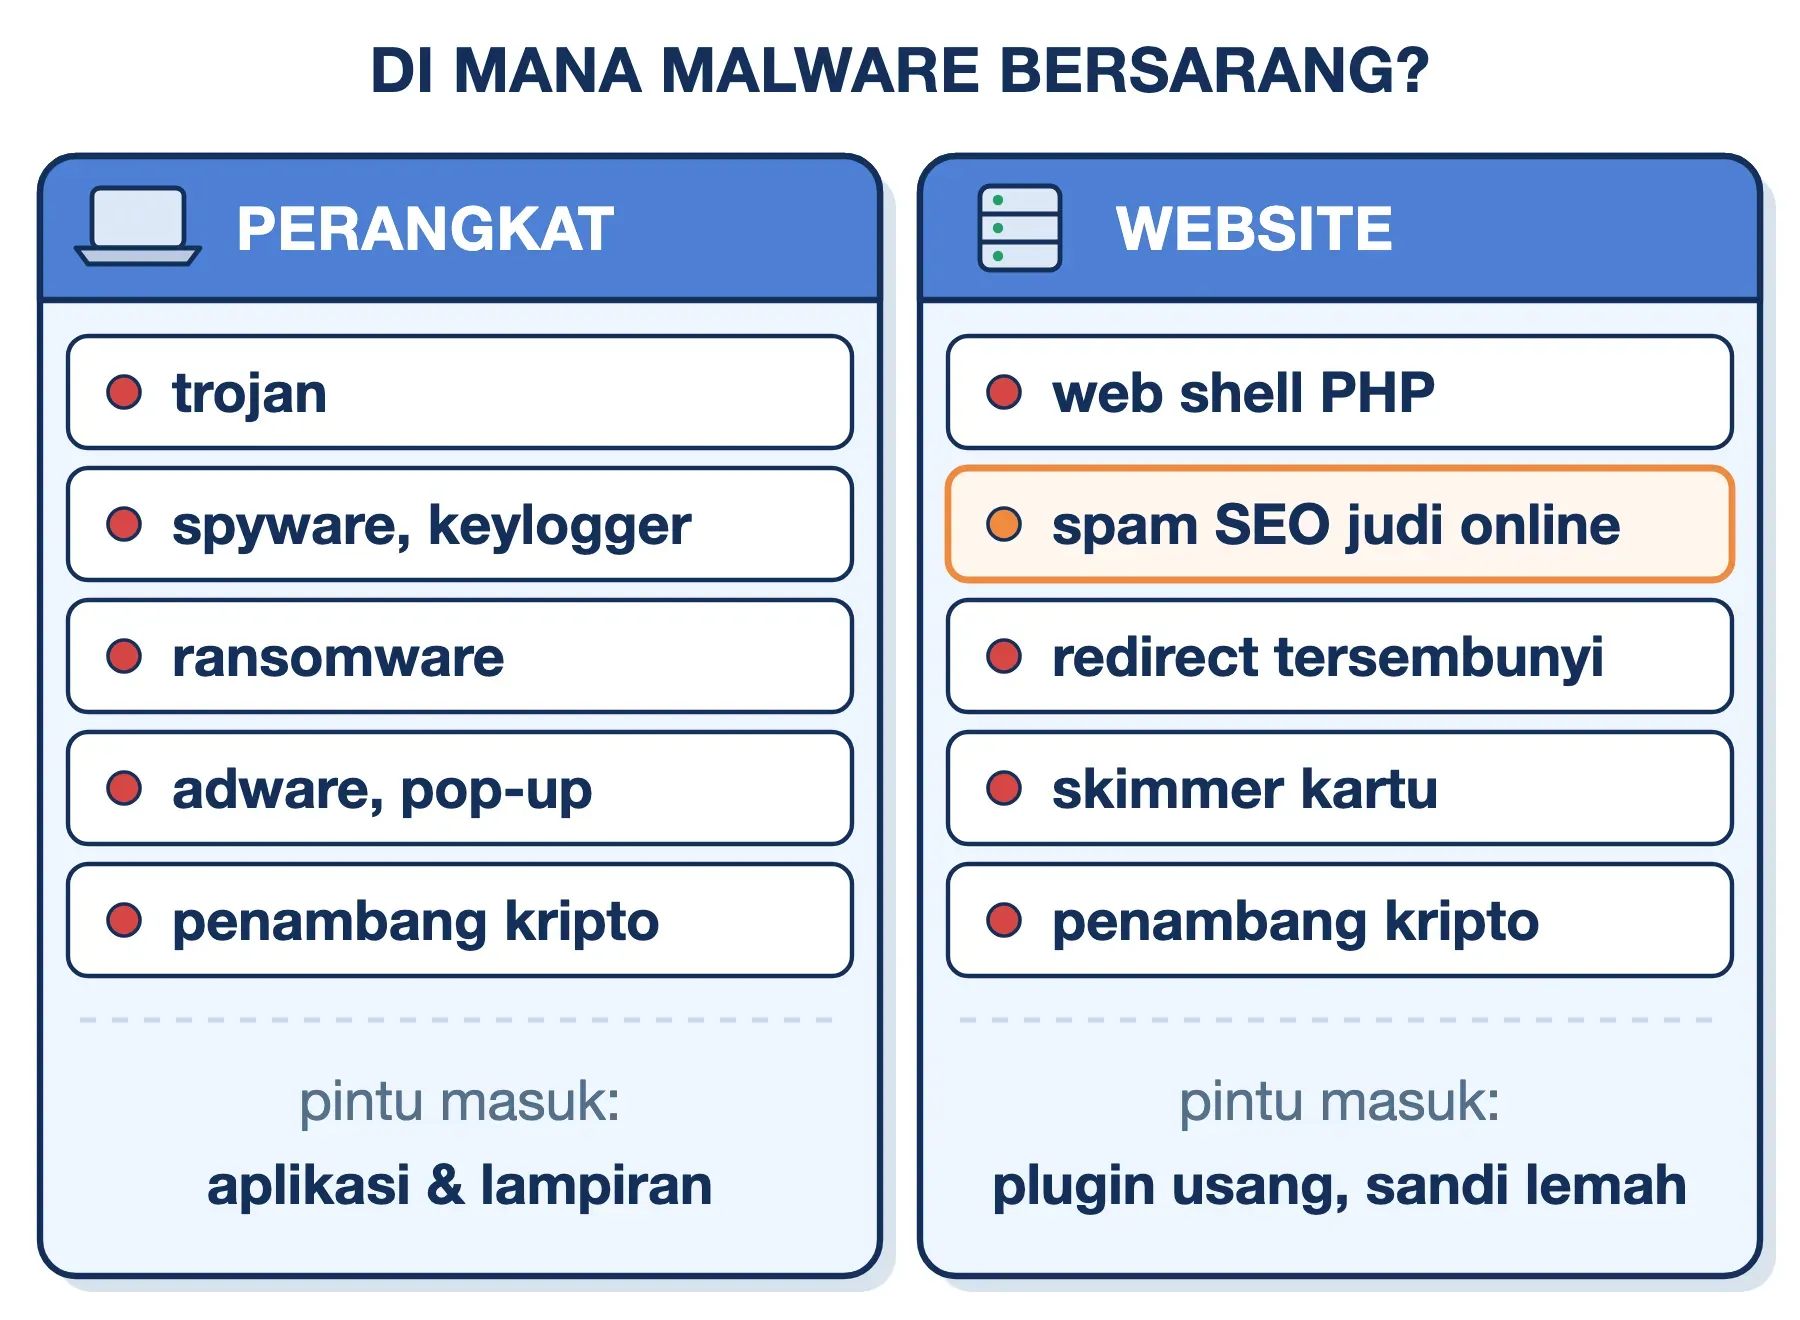
Beberapa contoh malware adalah Brain, Morris Worm, ransomware Pusat Data Nasional, CosmicSting, dan Triada. Kelimanya dipilih karena masing-masing membawa pelajaran yang berbeda.
- Brain (1986): dibuat dua bersaudara Basit dan Amjad Farooq Alvi di Lahore, Pakistan. Brain menginfeksi sektor boot disket dan dianggap sebagai virus pertama untuk komputer IBM PC. Pelajarannya: malware menyebar lewat media apa pun yang berpindah tangan.
- Morris Worm (1988): ditulis mahasiswa Cornell, Robert Tappan Morris, dan melumpuhkan sekitar 6.000 dari 60.000 komputer yang terhubung ke internet saat itu, atau kira-kira 10%. Kejadian ini mendorong lahirnya tim tanggap darurat komputer (CERT) pertama di dunia.
- Ransomware Pusat Data Nasional (2024): pada Juni 2024, Pusat Data Nasional Sementara 2 di Surabaya diserang ransomware Brain Cipher, varian dari LockBit 3.0. Sebanyak 282 layanan pemerintah pusat dan daerah terganggu, termasuk layanan imigrasi di bandara. Penyerang meminta tebusan USD 8 juta. Dari 282 instansi terdampak, hanya 44 yang memiliki backup.
- CosmicSting (2024): celah pada platform toko online Magento dimanfaatkan untuk menanam skimmer kartu di sekitar 4.275 toko, termasuk milik merek global. Pelajarannya: menambal celah saja tidak cukup kalau kunci rahasia yang sudah bocor tidak diganti.
- Triada (2025): Kaspersky menemukan varian Triada yang sudah tertanam di sistem ponsel Android palsu sebelum ponsel itu dijual. Malware ini mencuri akun aplikasi chat dan media sosial, serta mengganti alamat dompet kripto. Karena berada di bagian sistem, ia tidak bisa dihapus dengan reset pabrik biasa.
Dampak Malware bagi Pengguna dan Pemilik Website
Dampak malware bagi pengguna perangkat umumnya berupa kerugian langsung. Akun media sosial atau mobile banking diambil alih, berkas pekerjaan terkunci, data pribadi dijual, dan perangkat melambat karena resource-nya dipakai pihak lain.
Bagi pemilik website, dampaknya berlapis dan sering terlambat disadari:
- Diblokir peramban: Google Safe Browsing menandai situs berbahaya, lalu Chrome menampilkan halaman peringatan merah sebelum pengunjung masuk.
- Peringkat pencarian jatuh: halaman spam yang disisipkan merusak reputasi domain, dan Google dapat menampilkan label peringatan di hasil pencarian.
- Akun hosting dibatasi: skrip penambang atau pengirim spam menghabiskan resource, sehingga penyedia hosting terpaksa membatasi atau menangguhkan akun.
- Kepercayaan pelanggan hilang: terutama kalau data kartu atau data akun pelanggan ikut bocor.
Skala ancamannya di Indonesia juga besar. BSSN mencatat 5,2 miliar anomali trafik sepanjang 2025, dan 93,78% di antaranya berkaitan dengan potensi malware. Angka ini berasal dari sensor yang baru meliput kurang dari 10% trafik nasional, sehingga jumlah sebenarnya kemungkinan jauh lebih besar.
Ciri HP dan Website yang Terkena Malware
Malware modern dirancang untuk tidak terlihat. Meski begitu, ada beberapa tanda yang layak dicurigai.
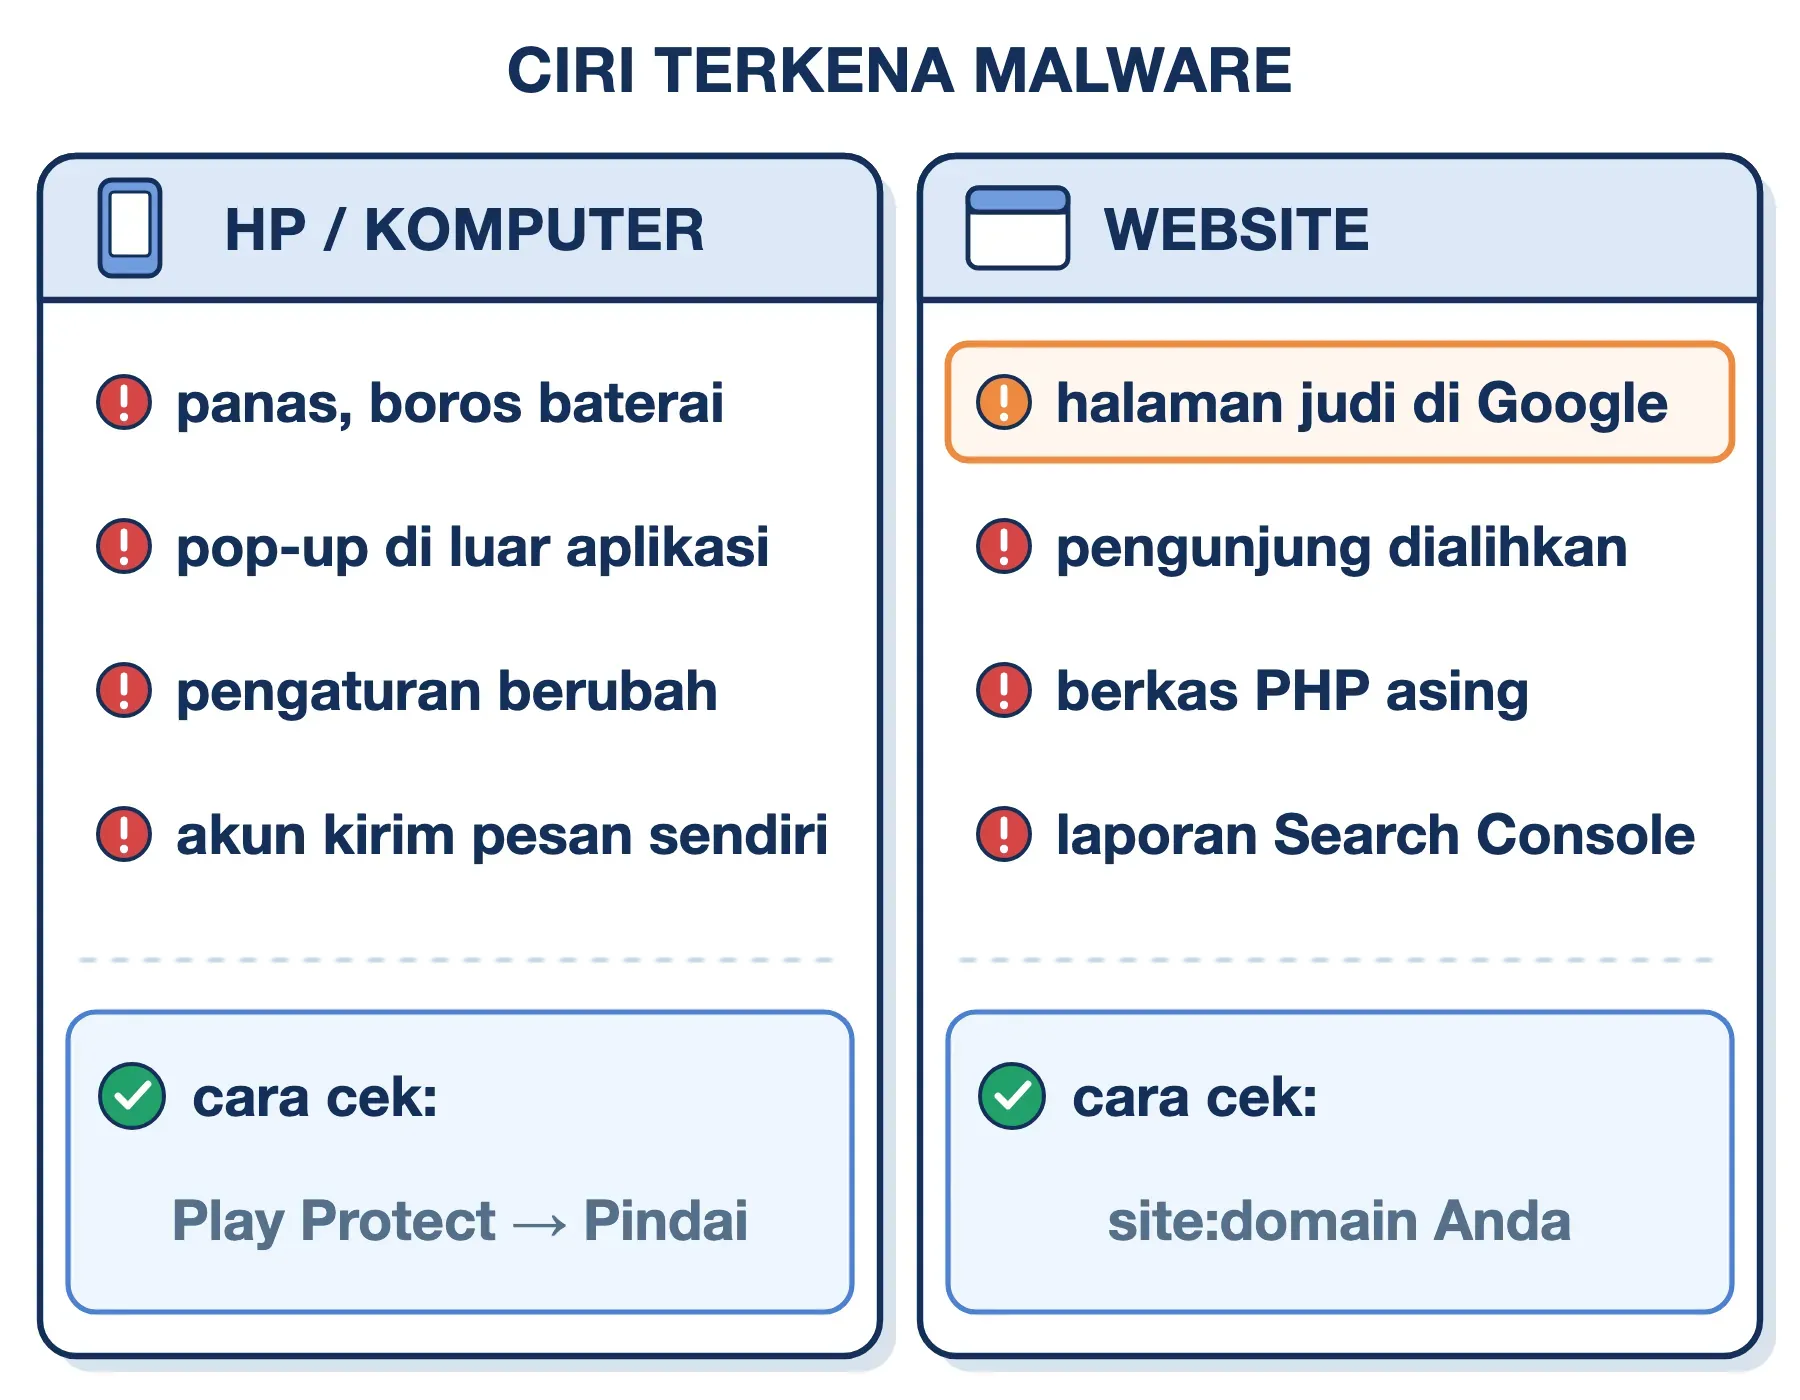
Ciri HP atau komputer yang terkena malware:
- Perangkat panas dan baterai cepat habis walaupun tidak sedang dipakai berat
- Iklan atau pop-up muncul di luar aplikasi yang sedang dibuka
- Halaman beranda peramban, mesin pencari, atau pengaturan berubah sendiri
- Akun Anda mengirim pesan atau tautan yang tidak pernah Anda tulis
- Berkas berganti ekstensi dan muncul catatan berisi permintaan tebusan
Cara cek malware di HP Android yang paling cepat adalah lewat Google Play Protect: buka Play Store, ketuk ikon profil, pilih Play Protect, lalu ketuk Pindai.
Ciri website yang terkena malware:
- Pencarian
site:namadomainanda.comdi Google menampilkan halaman yang tidak pernah Anda buat, misalnya berjudul judi online - Pengunjung melapor dialihkan ke situs lain, padahal saat Anda membukanya semua tampak normal
- Ada berkas PHP asing dengan nama acak di folder website, atau berkas inti yang tanggal ubahnya baru
- Google Search Console menampilkan laporan di menu Security issues, yang terbagi menjadi tiga kategori: konten yang diretas, malware dan software yang tidak diinginkan, serta rekayasa sosial
Cara Menghilangkan Malware di HP dan Komputer
Cara mengatasi malware berbeda antara perangkat pribadi dan website. Prinsipnya sama: hentikan penyebarannya, bersihkan, lalu tutup pintu masuknya. Untuk HP dan komputer, jalankan empat langkah berikut secara berurutan.
Langkah #1: Putuskan dari Internet
Matikan Wi-Fi dan data seluler. Langkah ini memutus komunikasi malware dengan server pengendalinya dan mencegah data terkirim keluar.
Langkah #2: Pindai dengan Pemindai Resmi
Di Windows, jalankan pemindaian penuh Microsoft Defender. Di Android, pastikan Google Play Protect aktif, lalu hapus aplikasi yang tidak Anda kenali atau yang dipasang dari luar toko resmi.
Langkah #3: Ganti Password dari Perangkat Lain
Ganti password email, mobile banking, dan media sosial melalui perangkat yang bersih. Mengganti password dari perangkat yang masih terinfeksi berisiko ikut terekam keylogger.
Langkah #4: Reset Pabrik sebagai Jalan Terakhir
Kalau gejala tetap muncul, cadangkan foto dan dokumen, lalu lakukan reset pabrik. Untuk ponsel yang sudah membawa malware sejak dibeli, seperti kasus Triada, reset pabrik tidak menolong. Satu-satunya solusi adalah mengganti perangkat.
Cara Mengatasi Malware di Website
Pada website, urutannya sedikit lebih panjang karena malware bisa bersembunyi di berkas maupun database.
Langkah #1: Cadangkan Kondisi Saat Ini
Buat salinan seluruh berkas dan database sebelum membersihkan apa pun. Salinan ini berguna untuk melacak pintu masuk dan sebagai pegangan kalau pembersihan merusak sesuatu.
Langkah #2: Temukan Seluruh Berkas Asing
Pindai akun hosting dengan pemindai malware di sisi server, misalnya Imunify360 yang umum tersedia di layanan hosting. Periksa juga berkas yang tanggal ubahnya berdekatan dengan waktu gejala pertama muncul. Web shell sering disimpan lebih dari satu salinan.
Langkah #3: Pulihkan dari Backup Bersih atau Pasang Ulang
Kembalikan website dari backup yang dibuat sebelum infeksi terjadi. Kalau tidak ada, unduh ulang CMS, tema, dan plugin dari sumber resmi, lalu timpa berkas lama. Isi database tetap perlu diperiksa, karena spam dan skrip pengalih bisa tersimpan di sana.
Langkah #4: Tutup Pintu dan Ganti Kredensial
Perbarui seluruh plugin dan tema, hapus yang tidak dipakai, lalu ganti password panel hosting, FTP, database, dan akun admin CMS. Tanpa langkah ini, penyerang akan masuk kembali lewat celah yang sama dalam hitungan hari. Web application firewall seperti ModSecurity juga membantu menahan permintaan yang mencoba mengeksploitasi celah serupa.
Langkah #5: Minta Peninjauan Ulang ke Google
Setelah bersih, buka menu Security issues di Google Search Console, lalu ajukan permintaan peninjauan. Peringatan di Chrome dan hasil pencarian baru dicabut setelah Google memverifikasi ulang situs Anda.
Cara Mencegah Malware dengan Kebiasaan yang Terukur
Pencegahan malware bekerja paling baik kalau dijalankan sebagai kebiasaan dengan ukuran yang jelas, bukan sekadar niat.
- Pasang pembaruan keamanan paling lambat 7 hari setelah rilis: berlaku untuk sistem operasi, aplikasi, CMS, plugin, dan tema. Sebagian besar website diretas lewat celah yang tambalannya sebenarnya sudah tersedia.
- Terapkan backup 3-2-1: tiga salinan data, di dua media berbeda, dengan satu salinan terpisah dari jaringan. Salinan terpisah inilah yang selamat dari ransomware. Panduan lengkapnya ada di artikel backup.
- Aktifkan 2FA pada email dan panel hosting: password yang dicuri spyware menjadi tidak berguna tanpa faktor kedua.
- Pasang aplikasi hanya dari toko resmi: hindari APK dan software bajakan, karena keduanya jalur favorit trojan. Beli perangkat dari penjual resmi supaya tidak mendapat ponsel yang sudah terinfeksi sejak pabrik.
- Hapus plugin dan tema yang tidak aktif: plugin yang dinonaktifkan tetap tersimpan di server dan tetap bisa dieksploitasi.
- Gunakan password unik minimal 12 karakter untuk setiap akun penting, dan simpan di pengelola password.
Batas Perlindungan: Kenapa Antivirus Saja Tidak Cukup
Antivirus dan aplikasi anti malware tetap penting, tetapi masing-masing punya batas yang perlu Anda ketahui supaya tidak merasa aman secara keliru.
- Deteksi berbasis tanda tangan tertinggal dari varian baru: pemindai mengenali malware dari pola yang sudah tercatat. Varian yang baru dibuat, atau fileless malware yang tidak meninggalkan berkas, bisa lolos sampai polanya masuk basis data.
- Salah tandai tetap terjadi: pemindai kadang menandai berkas sah sebagai malware (false positive). Menghapus berkas itu tanpa diperiksa bisa merusak website atau aplikasi Anda sendiri.
- Plugin keamanan memakan resource: di shared hosting, plugin keamanan yang memindai setiap permintaan ikut membebani CPU dan memori. Pemindaian di sisi server umumnya lebih ringan daripada plugin di dalam CMS.
- Backup yang selalu tersambung ikut terenkripsi: ransomware mengenkripsi semua yang bisa dijangkaunya, termasuk hard disk eksternal yang terus terpasang atau folder sinkronisasi cloud.
- Reset pabrik tidak menembus firmware: malware yang tertanam di bagian sistem perangkat, seperti Triada, tetap bertahan.
Kesimpulannya, perlindungan yang efektif selalu berlapis. Pembaruan rutin menutup pintu masuk, pemindai menangkap yang lolos, dan backup terpisah menjadi jaring pengaman terakhir.
Pertanyaan yang Sering Muncul
Apakah HP Android dan iPhone bisa terkena malware?
Bisa, walaupun risikonya berbeda. Android lebih sering terinfeksi karena mengizinkan pemasangan aplikasi dari luar Play Store. iPhone lebih tertutup, tetapi tetap bisa menjadi sasaran spyware canggih yang memanfaatkan celah sistem. Karena itu, pembaruan iOS tetap perlu dipasang segera.
Apakah malware bisa hilang sendiri?
Umumnya tidak. Fileless malware yang hanya hidup di memori memang bisa ikut hilang saat perangkat di-reboot, karena isi RAM dikosongkan. Namun, sebagian besar malware sengaja dilengkapi mekanisme menetap sehingga aktif lagi setelah restart. Gejala yang tiba-tiba hilang justru bisa berarti malware sedang bersembunyi, jadi pembersihan tetap perlu dilakukan.
Apa beda malware dan phishing?
Malware adalah program, sedangkan phishing adalah teknik penipuan untuk memancing korban menyerahkan data atau membuka sesuatu. Keduanya sering dipakai bersamaan: email phishing menjadi pengantar, dan lampirannya berisi malware.
Apakah website kecil juga jadi sasaran?
Ya. Sebagian besar serangan ke website dijalankan otomatis oleh bot yang memindai jutaan situs sekaligus untuk mencari plugin atau CMS yang belum diperbarui. Bot tersebut tidak memilih berdasarkan besar kecilnya website. Blog pribadi tetap berharga bagi penyerang, misalnya untuk menampung halaman spam judi online.
Kesimpulan
Malware adalah program yang sengaja dibuat untuk merugikan pemilik sistem, dan hampir selalu bekerja lewat tiga tahap: masuk, menetap, lalu beraksi. Jenisnya beragam, mulai dari virus, worm, dan trojan hingga ransomware dan fileless malware. Malware juga tidak hanya mengincar komputer dan HP, tetapi juga website, yang di Indonesia paling sering disusupi halaman judi online.
Pertahanan yang paling efektif bukan satu alat, melainkan kebiasaan berlapis: pembaruan rutin, password unik dengan 2FA, dan backup yang tersimpan terpisah. Semoga artikel ini membantu.