Setiap aplikasi, perangkat, dan jaringan dibuat dengan asumsi cara pakai tertentu. Formulir login mengandaikan penggunanya mengetik nama dan kata sandi, bukan potongan kode. Router rumah mengandaikan pemiliknya akan mengganti kata sandi bawaan. Di celah antara asumsi pembuat dan kenyataan pemakaian itulah sebagian besar masalah keamanan lahir.
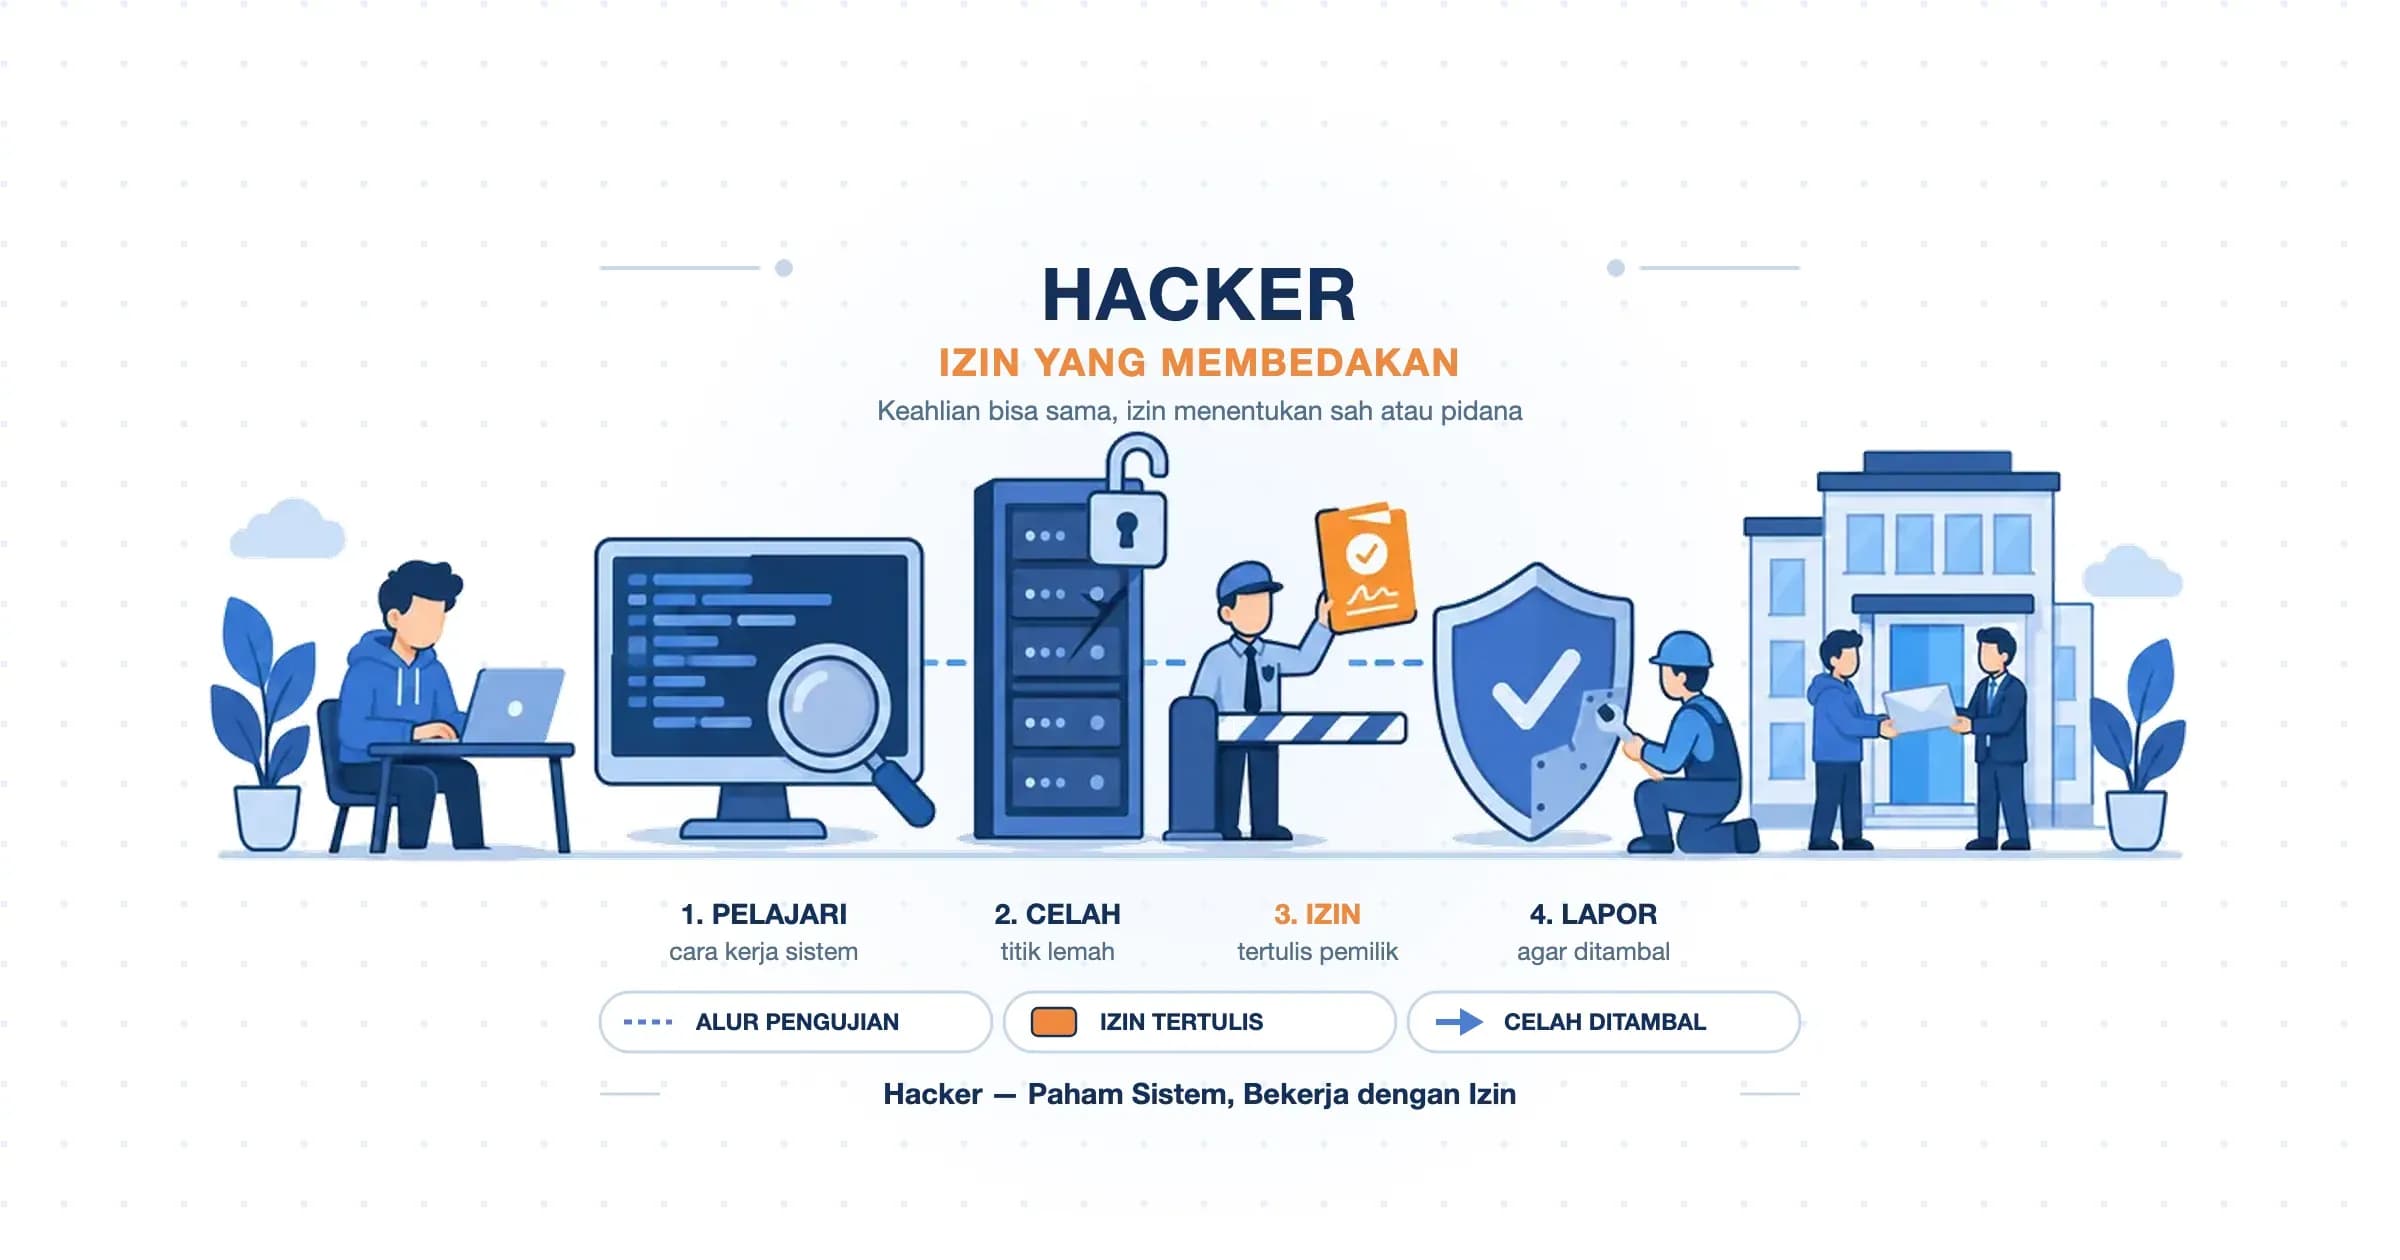
Ada orang yang secara sengaja menguji asumsi-asumsi tersebut. Mereka membongkar cara kerja sistem sampai ke bagian yang tidak terlihat, lalu mencari titik yang tidak dipikirkan pembuatnya. Secara singkat, hacker adalah orang dengan pemahaman mendalam tentang sistem komputer dan jaringan, yang memakai pemahaman itu untuk menemukan dan memanfaatkan celahnya. Apakah hasilnya menjadi perbaikan atau kejahatan, ditentukan oleh satu hal yang akan kita bahas panjang di artikel ini: izin.
Apa Itu Hacker? Arti Kata dan Pergeseran Maknanya
Kata hacker berasal dari kata kerja bahasa Inggris hack. Arti harfiahnya memotong atau membacok secara kasar. Di lingkungan teknik, kata ini bergeser makna menjadi mengutak-atik sesuatu sampai bekerja dengan cara yang tidak lazim. Jadi kalau ditanya hacker artinya apa, jawaban paling jujur adalah "orang yang mengutak-atik sistem sampai benar-benar paham isinya".
Dalam bahasa Indonesia, padanan resminya adalah peretas, dari kata dasar retas. Kata ini semula dipakai untuk membuka jahitan atau merintis jalan, lalu ikut menyerap makna menerobos sistem komputer. Jadi peretas adalah sebutan baku untuk hacker, dan keduanya bisa dipakai bergantian.
Masalahnya, arti hacker terbelah dua. Di komunitas teknis, hacker adalah pujian untuk orang yang sangat menguasai sistem. Di berita, hacker hampir selalu berarti pelaku pembobolan. Kedua makna ini sah. Namun karena makna kedua lebih sering terdengar, banyak orang menganggap semua hacker pasti penjahat.
Contoh sederhananya seperti ini. Penguji yang dibayar sebuah bank untuk membobol aplikasi mobile banking milik bank itu adalah hacker. Orang yang membobol aplikasi yang sama untuk menguras saldo nasabah juga disebut hacker oleh berita, padahal istilah yang lebih tepat untuknya adalah cracker.
Jawaban singkat untuk soal "hacker adalah orang yang…": hacker adalah orang yang mempelajari, menganalisis, dan menguji cara kerja sistem komputer atau jaringan hingga menemukan kelemahannya. Kalau kelemahan itu dipakai untuk masuk tanpa izin dan merugikan pemiliknya, pelakunya lebih tepat disebut cracker.
Dari Klub Kereta Model MIT ke Berita Kebocoran Data
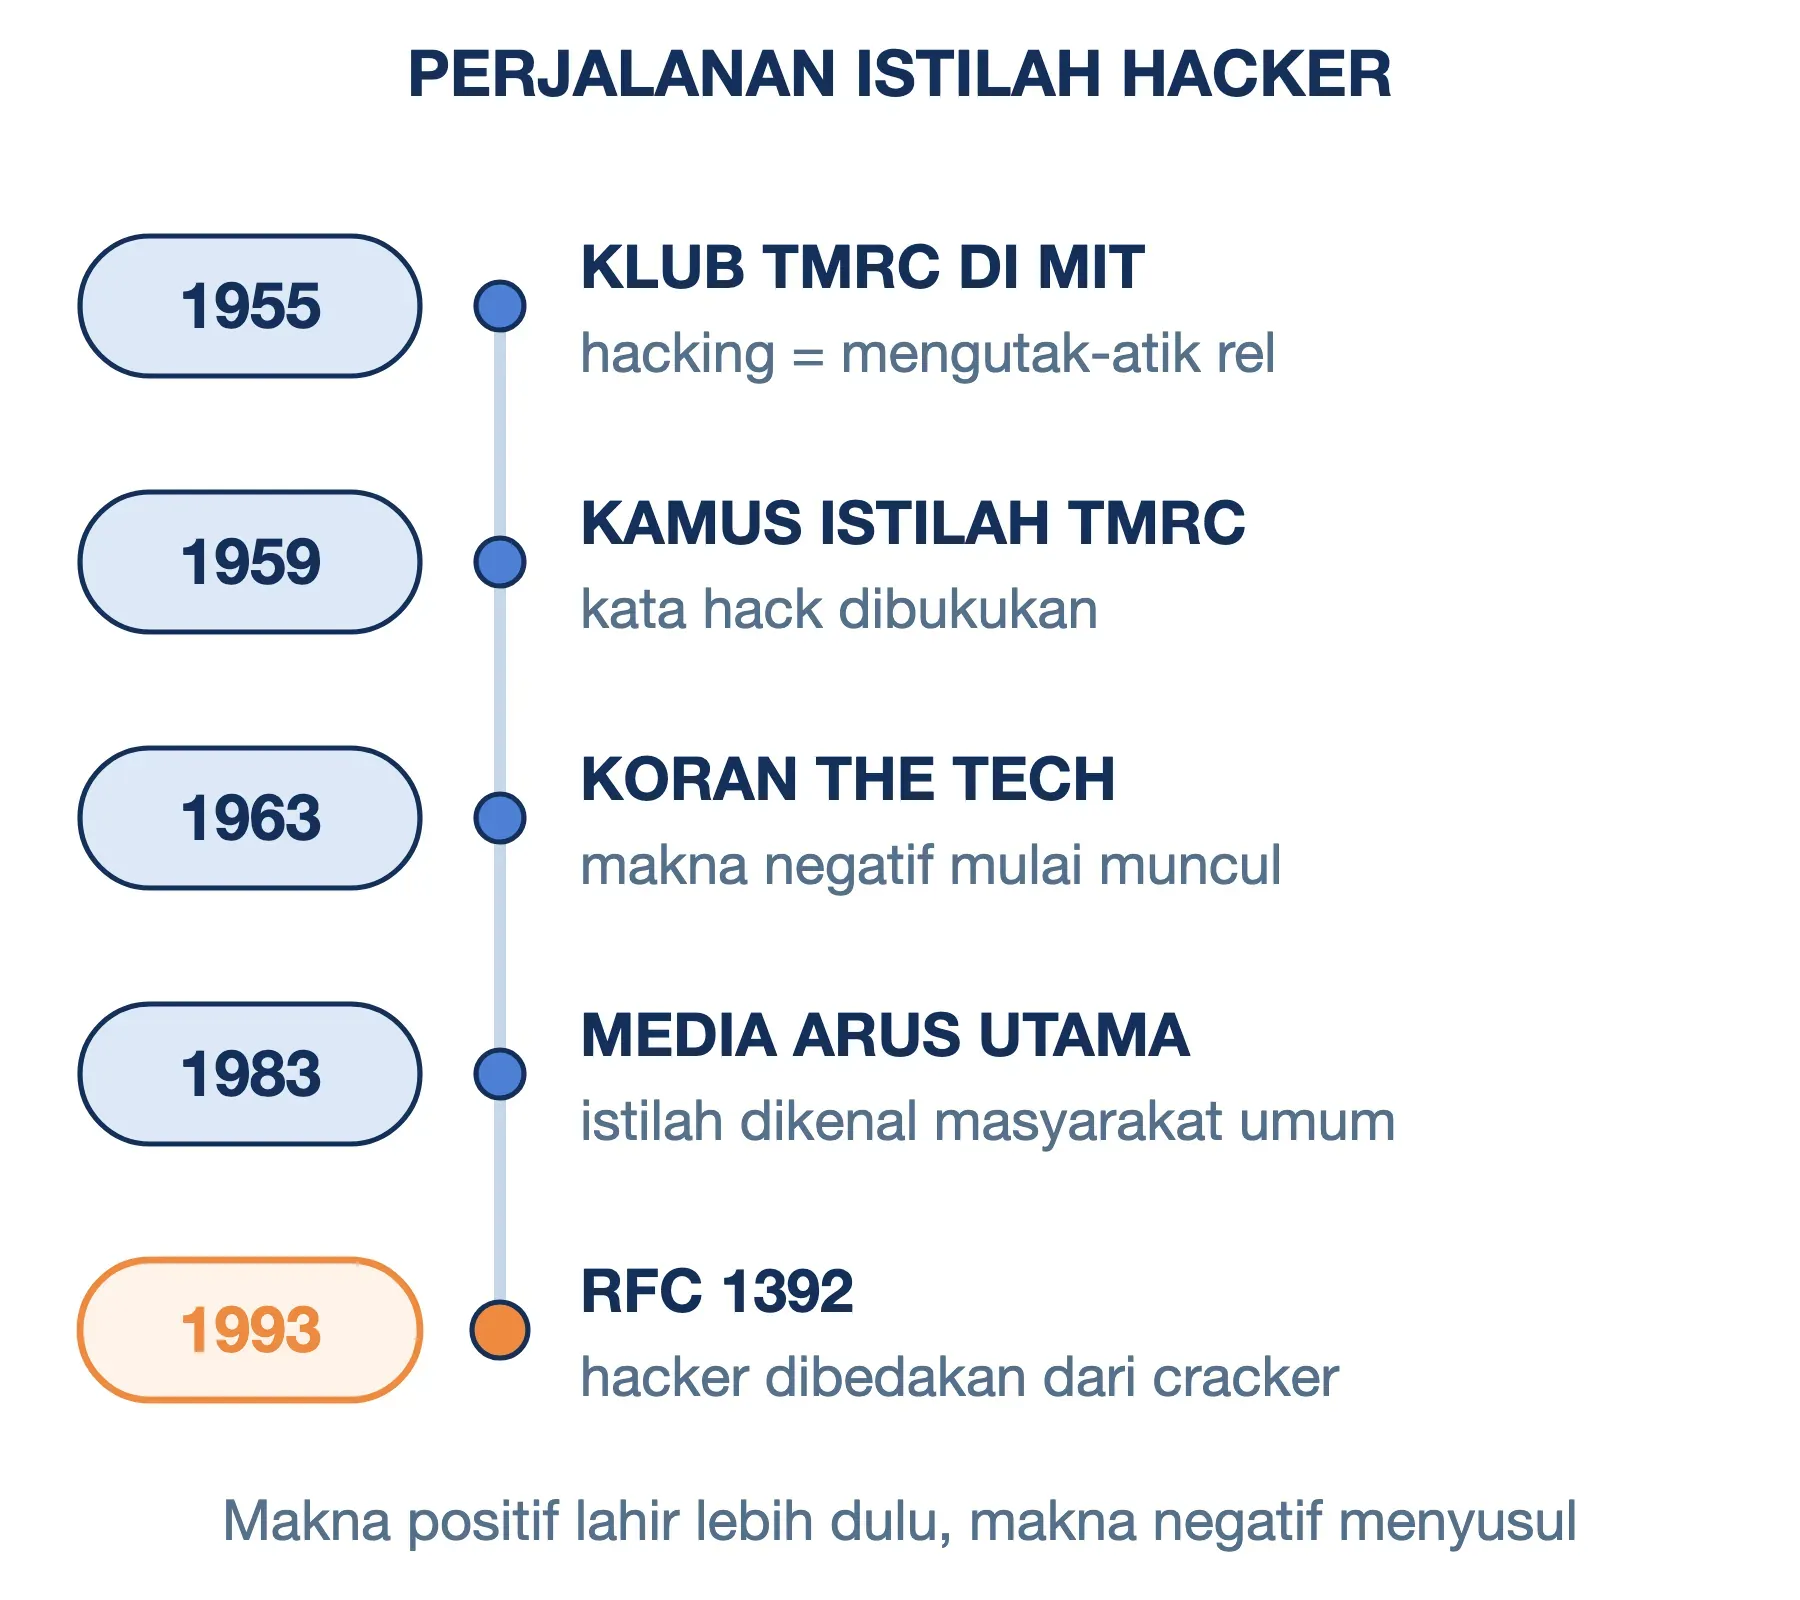
Makna ganda tadi lebih mudah dipahami kalau kita melihat perjalanan katanya. Istilah ini tidak lahir dari dunia kejahatan, melainkan dari sebuah klub mahasiswa.
- 1955: Notulen rapat Tech Model Railroad Club (TMRC) di MIT tertanggal 5 April 1955 memuat kata hacking. Artinya mengutak-atik sistem kelistrikan rel kereta model milik klub.
- 1959: TMRC menerbitkan kamus istilah internal klub yang memuat kata hack. Beberapa anggotanya kemudian menjadi pengguna awal komputer di MIT.
- 1963: Koran mahasiswa MIT, The Tech, memakai kata hacker untuk orang yang mengacaukan sistem telepon kampus. Inilah salah satu jejak awal makna negatifnya.
- 1983: Media arus utama mulai mempopulerkan istilah ini ke masyarakat umum. Pada dekade 1990-an, makna kriminal sudah mendominasi pemberitaan.
- 1993: Glosarium resmi internet, RFC 1392, menulis bahwa hacker adalah orang yang senang memahami cara kerja internal sebuah sistem. Dokumen yang sama menyebut kata ini sering disalahpakai, padahal istilah yang tepat untuk pembobol adalah cracker.
Dari urutan ini terlihat bahwa makna positif lebih dulu ada. Makna negatif datang belakangan, terutama karena media. Komunitas teknis lalu menciptakan kata cracker supaya dua kelompok ini tidak tercampur, meski di percakapan sehari-hari pemisahan itu tidak pernah benar-benar berhasil.
Hacking, Peretasan, dan Cracking: Tiga Kata yang Sering Tertukar
Setelah tahu pelakunya, kita perlu memisahkan nama aktivitasnya. Tiga kata ini sering dianggap sinonim, padahal batasnya cukup jelas.
Hacking adalah aktivitas menelusuri dan memanipulasi sistem untuk memahami atau mengubah perilakunya. Singkatnya, hacking artinya kegiatannya, sedangkan hacker adalah orangnya. Aktivitas ini bisa sepenuhnya sah, misalnya saat pengembang menguji aplikasinya sendiri. Peretasan adalah padanan bahasa Indonesia untuk hacking, tetapi dalam pemakaian sehari-hari kata ini lebih condong ke arti pembobolan.
Sementara itu, cracker adalah orang yang masuk ke sistem milik pihak lain tanpa izin, biasanya untuk mencuri, merusak, atau memeras. Aktivitasnya disebut cracking. Kata yang sama juga dipakai untuk pembobol lisensi perangkat lunak, misalnya pembuat crack aplikasi berbayar.
Tabel berikut merangkum perbedaan hacker dan cracker dari empat sisi yang paling menentukan:
| Aspek | Hacker (dalam arti asli) | Cracker |
|---|---|---|
| Izin dari pemilik sistem | Ada, atau sistemnya milik sendiri | Tidak ada |
| Tujuan | Memahami, menguji, memperbaiki | Mencuri, merusak, memeras, pamer |
| Nasib celah yang ditemukan | Dilaporkan agar ditambal | Dipakai atau dijual |
| Kedudukan hukum | Sah | Pidana |
Perhatikan baris pertama. Keahlian kedua kelompok bisa sama persis, bahkan alat yang dipakai pun sama. Yang membedakan hanya ada atau tidaknya izin dari pemilik sistem.
Jenis-Jenis Hacker Berdasarkan Izin dan Motif
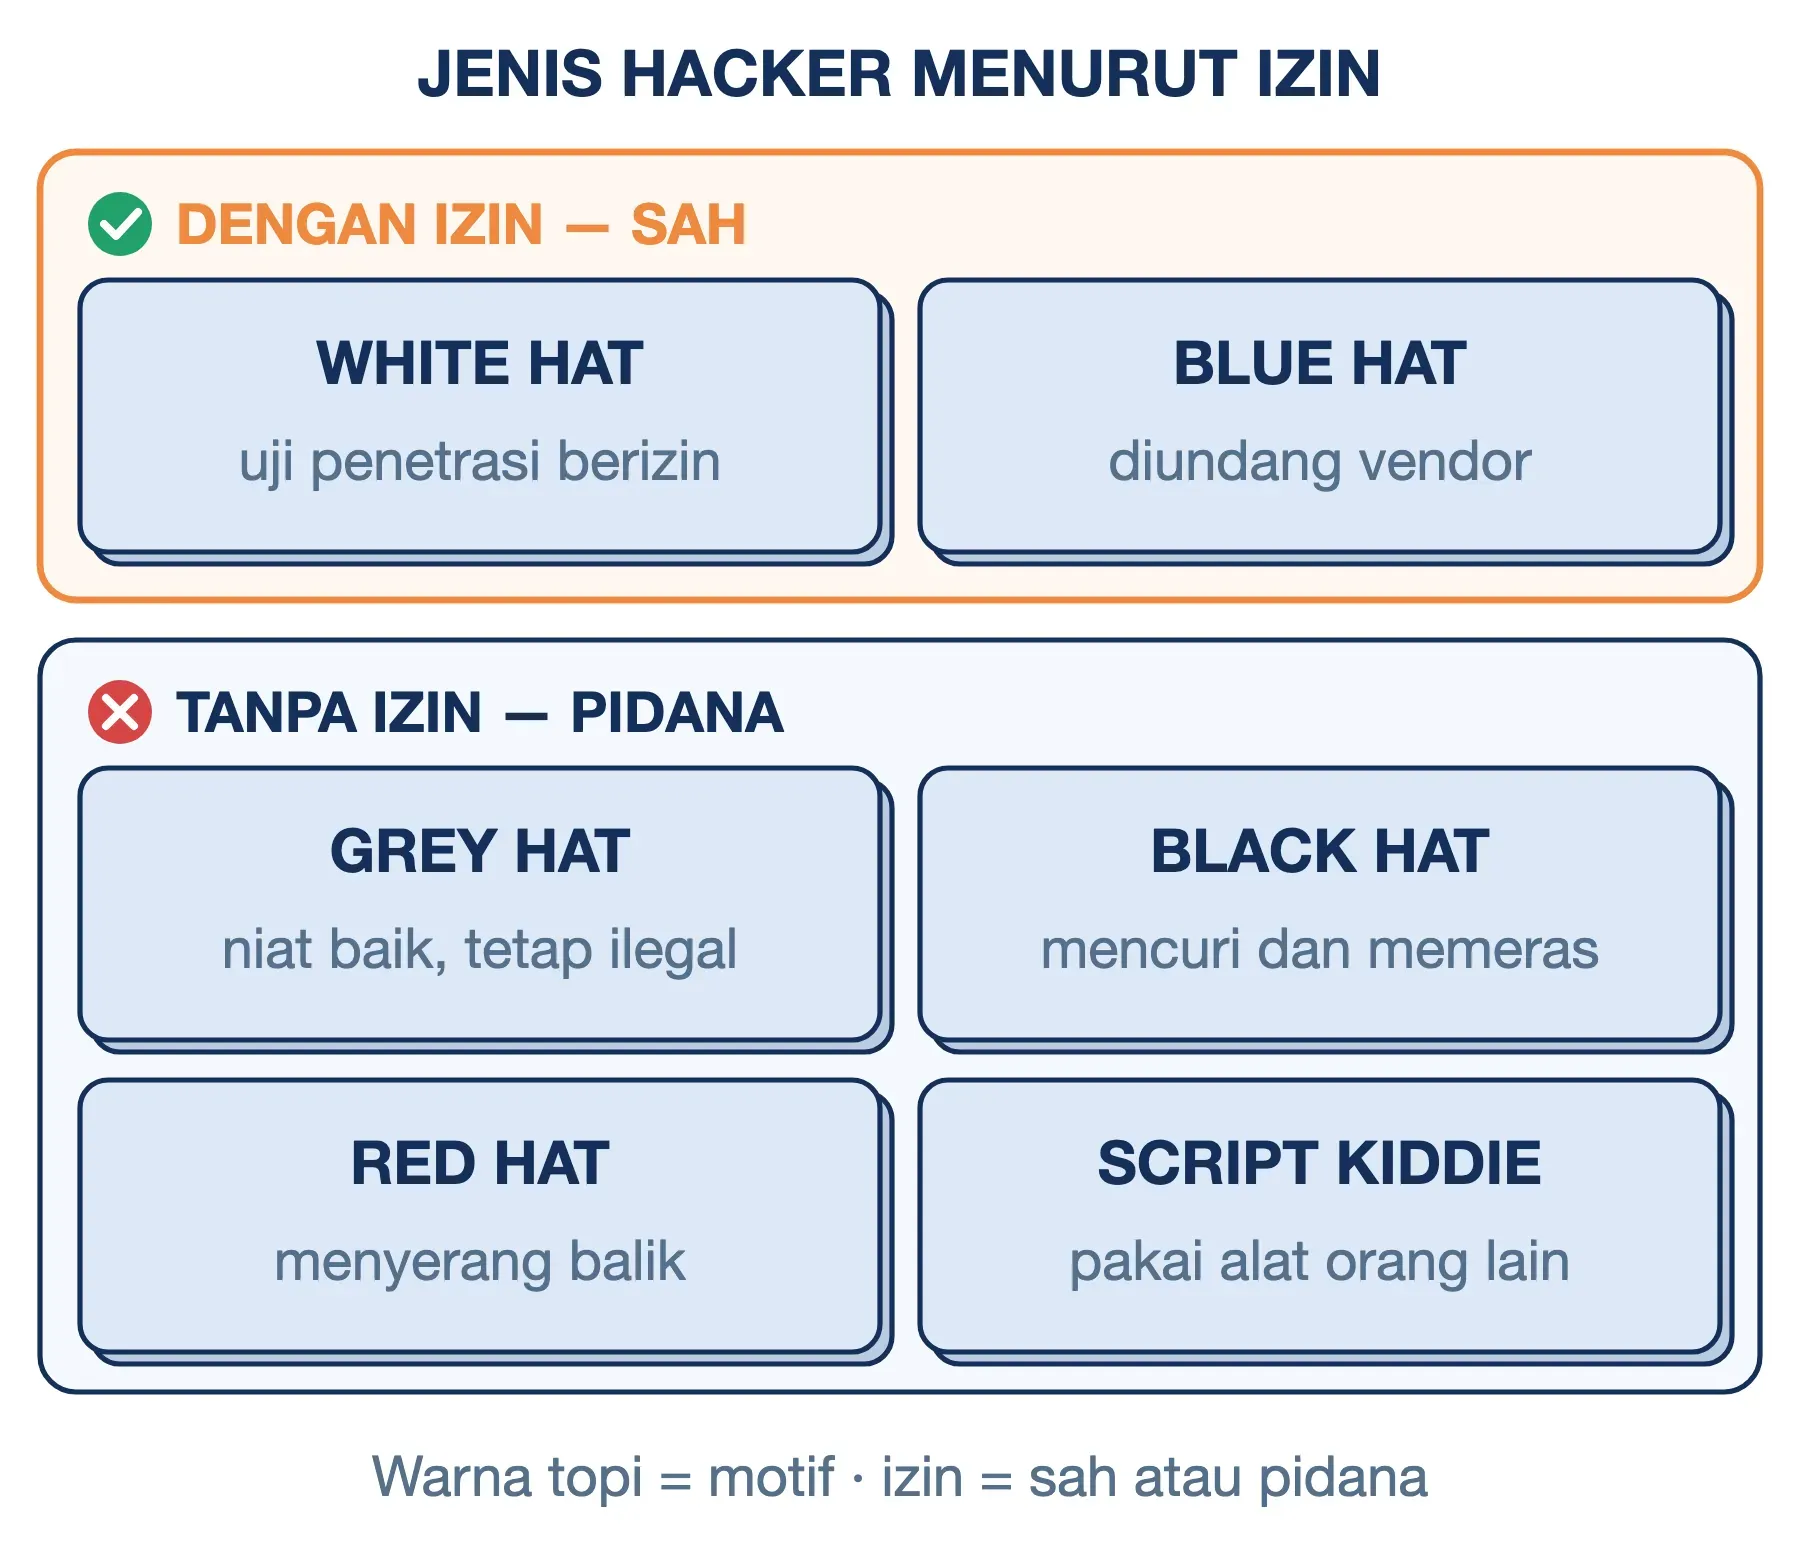
Pembagian jenis jenis hacker yang paling populer memakai warna topi. Istilah ini meminjam film koboi lama, ketika tokoh baik memakai topi putih dan tokoh jahat memakai topi hitam. Agar tidak sekadar menghafal daftar warna, lebih mudah memetakan setiap jenis pada dua pertanyaan: apakah ada izin, dan apa motifnya.
White Hat Hacker
White hat hacker adalah peretas yang bekerja dengan izin tertulis dari pemilik sistem. Mereka dibayar perusahaan untuk menyerang sistem perusahaan itu sendiri, lalu melaporkan semua celah yang ditemukan beserta cara menambalnya. Pekerjaan ini dikenal sebagai penetration testing (uji penetrasi), dan pelakunya sering disebut ethical hacker.
Black Hat Hacker
Black hat hacker adalah peretas yang masuk tanpa izin dengan motif merugikan. Motifnya bisa berupa uang dari penjualan data, uang tebusan dari ransomware, atau sekadar ingin dikenal. Secara istilah, kelompok inilah yang tepat disebut cracker.
Grey Hat Hacker
Grey hat hacker berada di tengah. Mereka masuk tanpa izin, tetapi tidak berniat merusak, lalu memberi tahu pemilik sistem soal celah yang ditemukan. Sebagian meminta imbalan setelah melapor. Niatnya terdengar baik, tetapi seperti akan kita lihat di bagian hukum, niat baik tidak menghapus fakta bahwa aksesnya tidak sah.
Istilah Lain yang Sering Muncul
Selain tiga warna utama, ada beberapa sebutan lain. Istilah-istilah ini lebih mirip label komunitas daripada klasifikasi baku:
| Sebutan | Ciri utama | Izin |
|---|---|---|
| Red hat | Menyerang balik black hat | Umumnya tidak |
| Blue hat | Diundang vendor sebelum rilis | Ada |
| Green hat | Pemula yang sedang belajar | Bervariasi |
| Script kiddie | Memakai alat orang lain | Tidak |
| Hacktivist | Meretas demi isu politik | Tidak |
| Sponsor negara | Spionase untuk pemerintah | Ilegal di negara sasaran |
Kalau Anda perhatikan, kolom izin selalu menjadi garis pemisah yang paling tegas. Warna topi hanya menggambarkan motif, sedangkan izin menentukan apakah perbuatannya sah.
Bagaimana Hacker Sebenarnya Masuk ke Sistem
Film sering menggambarkan peretas mengetik cepat di layar hitam penuh kode hijau, lalu dalam satu menit sistem terbuka. Kenyataannya jauh lebih membosankan. Sebagian besar pembobolan tidak membutuhkan kejeniusan, melainkan kesabaran mencari pintu yang lupa dikunci.
Laporan Verizon Data Breach Investigations Report 2025 menganalisis lebih dari 12 ribu kasus kebocoran data terkonfirmasi. Dua pintu masuk teratas adalah penyalahgunaan kredensial (22%) dan eksploitasi celah perangkat lunak (20%). Sekitar 60% kasus melibatkan unsur manusia, misalnya pegawai yang tertipu atau salah konfigurasi.
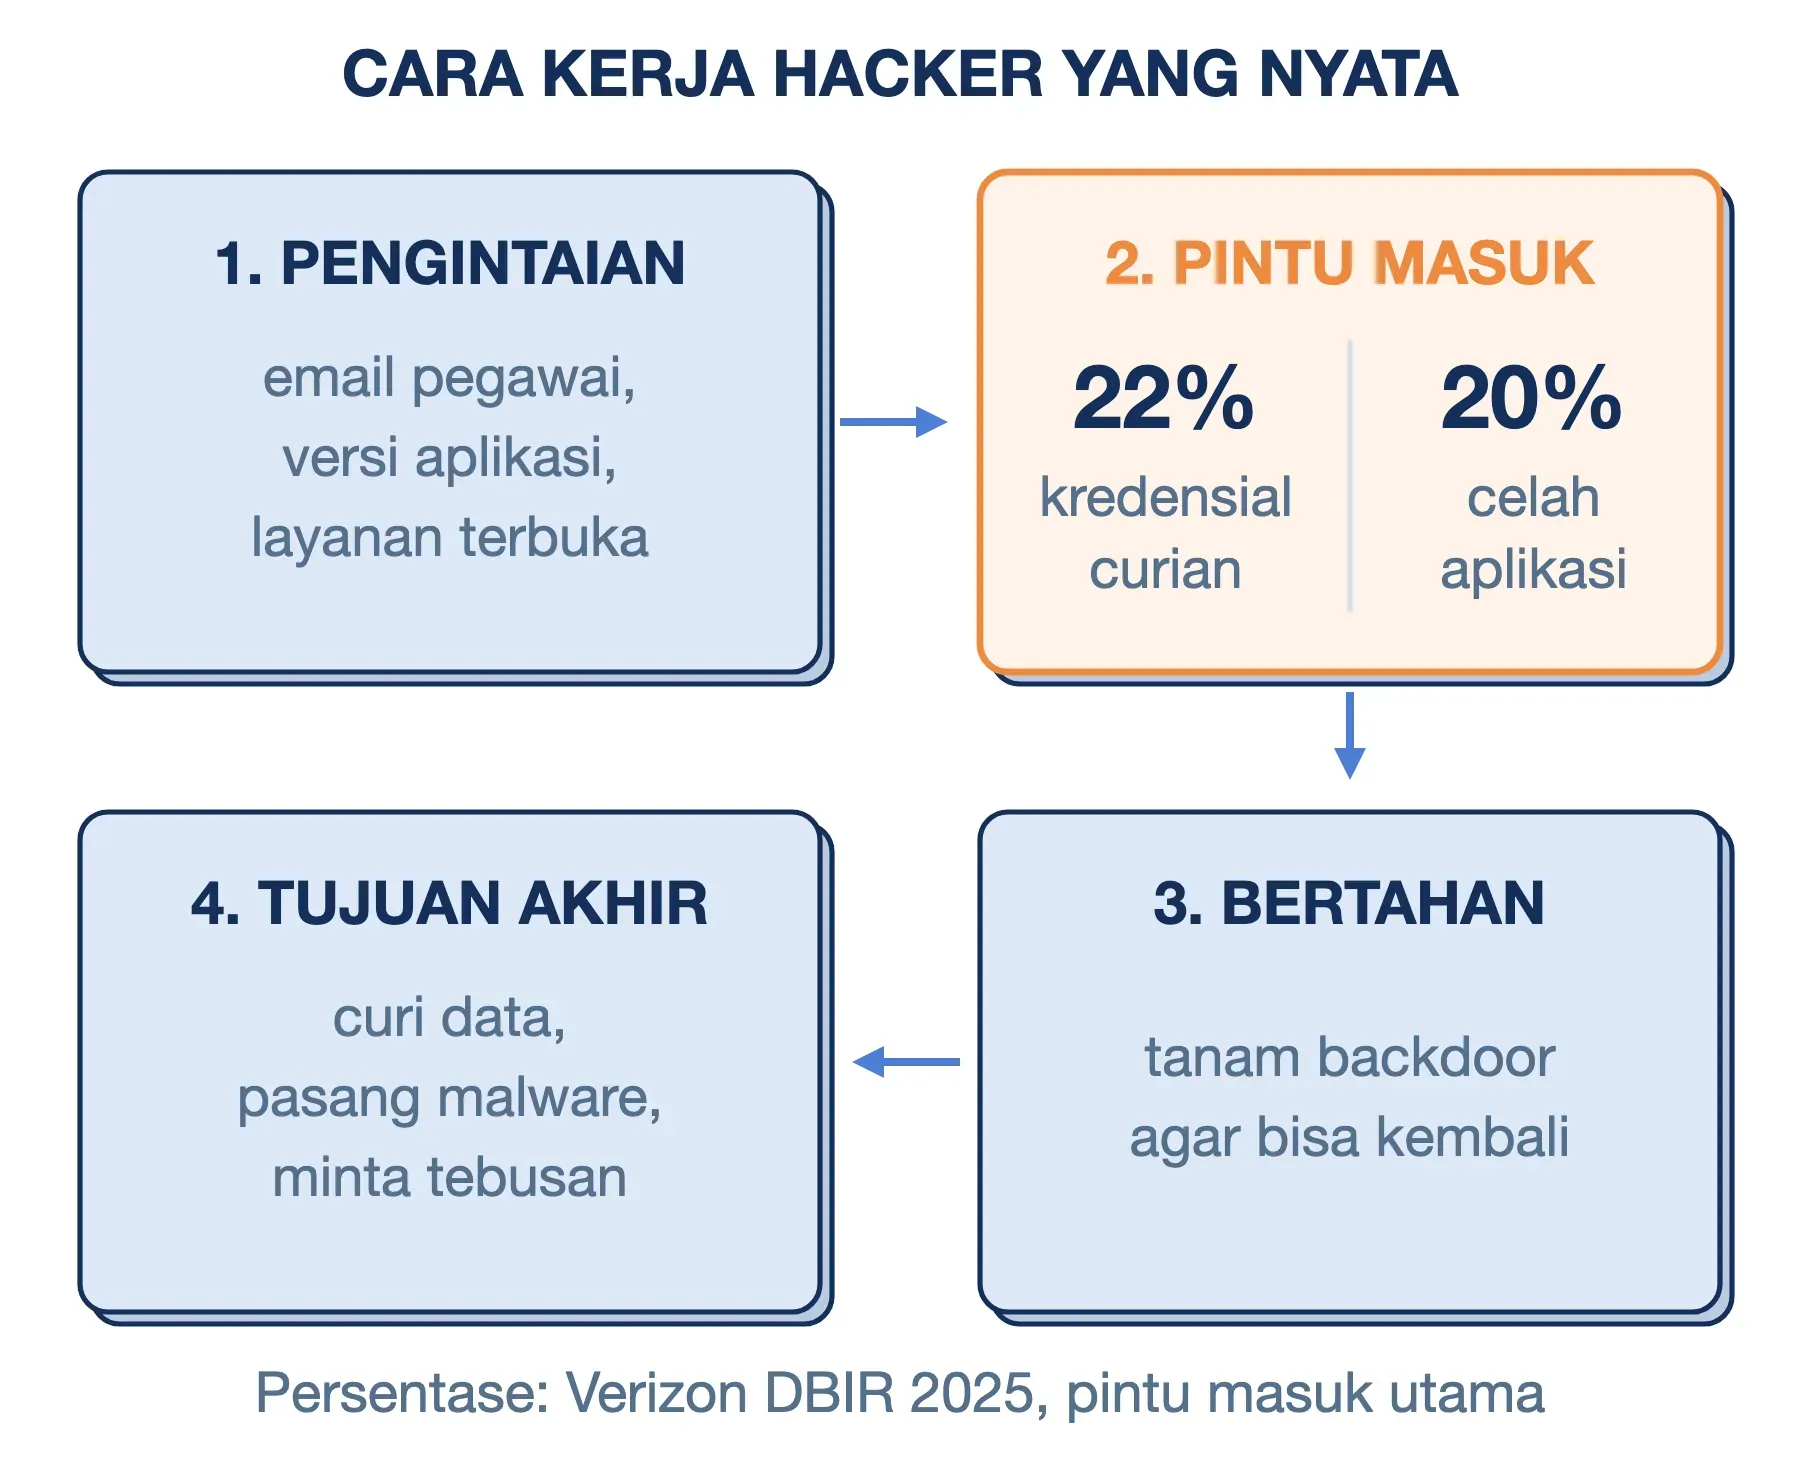
Kalau dipecah, alur serangan nyata biasanya melewati empat tahap:
- Pengintaian: Mengumpulkan informasi tentang sasaran, seperti alamat email pegawai, versi perangkat lunak yang dipakai, dan layanan yang terbuka ke internet.
- Pintu masuk: Memakai kata sandi bocor atau hasil tebakan lewat brute force, atau menipu korban lewat phising. Jalur lainnya adalah mengeksploitasi celah aplikasi web seperti SQL injection dan XSS.
- Bertahan: Menanam backdoor agar bisa kembali kapan saja, meski kata sandi sudah diganti.
- Tujuan akhir: Mencuri data, memasang malware, mengenkripsi berkas untuk tebusan, atau memakai server korban untuk menyerang pihak lain.
Kabar baiknya, pola ini menunjukkan bahwa langkah pertahanan sederhana punya dampak besar. Kredensial curian bisa dipatahkan oleh verifikasi dua langkah. Celah perangkat lunak bisa ditutup dengan pembaruan rutin. Kita akan kembali ke dua hal ini di bagian akhir.
Hukum Hacker di Indonesia: Pasal 332 KUHP
Di Indonesia, aturan tentang akses ilegal baru saja berpindah rumah. Selama bertahun-tahun, dasar hukumnya adalah Pasal 30 jo. Pasal 46 UU ITE. Namun KUHP Nasional (UU No. 1 Tahun 2023) mencabut kedua pasal itu. Sejak KUHP baru berlaku pada 2 Januari 2026, akses ilegal dijerat Pasal 332 KUHP.
Ancamannya disusun berjenjang menurut cara aksesnya:
| Perbuatan tanpa hak | Penjara maks. | Denda maks. |
|---|---|---|
| Mengakses dengan cara apa pun | 6 tahun | Rp500 juta |
| Akses untuk memperoleh data | 7 tahun | Rp500 juta |
| Akses dengan menjebol pengamanan | 8 tahun | Rp2 miliar |
"Data" pada baris kedua merujuk pada informasi atau dokumen elektronik. "Menjebol" pada baris ketiga mencakup melanggar, menerobos, atau melampaui sistem pengamanan.
Denda Rp500 juta dan Rp2 miliar adalah denda kategori V dan VI menurut Pasal 79 KUHP. Satu perubahan lain yang perlu dicatat: KUHP baru memakai kata "atau" di antara penjara dan denda. Rumusan lama di UU ITE memakai "dan/atau".
Ada dua konsekuensi penting dari rumusan ini. Pertama, unsur utamanya adalah "tanpa hak", bukan "merusak". Seorang grey hat yang masuk tanpa izin lalu melapor dengan sopan tetap memenuhi unsur pasal ini. Kedua, pasal ini berlaku tanpa memandang alat yang dipakai. Memindai sistem kantor lain dengan aplikasi apa pun, termasuk distro uji keamanan seperti Kali Linux, tetap menjadi perbuatan pidana kalau tanpa izin.
Kasus peretasan yang paling ramai di Indonesia adalah ulah akun yang dikenal sebagai hacker Bjorka. Pada akhir Agustus hingga awal September 2022, akun ini mengklaim menjual 1,3 miliar data registrasi kartu SIM di sebuah forum gelap. Kominfo membantah data itu berasal dari sistemnya, dan pemeriksaan sampel menunjukkan hanya sebagian yang valid. Namun kasus ini ikut mempercepat pengesahan UU Pelindungan Data Pribadi oleh DPR pada bulan yang sama.
Kenapa Dunia Tetap Membutuhkan Hacker
Dengan semua risiko tadi, wajar kalau muncul pertanyaan: kenapa tidak dilarang saja semuanya? Jawabannya, sistem yang tidak pernah diuji oleh orang yang berpikir seperti penyerang hampir pasti punya celah yang tidak disadari pembuatnya.
- Menemukan celah sebelum penjahat: Uji penetrasi berizin memberi perusahaan daftar kelemahan beserta prioritas perbaikannya, jauh sebelum black hat menemukannya.
- Bug bounty: Banyak perusahaan teknologi membayar imbalan bagi siapa pun yang melaporkan celah sesuai aturan program. Skema ini mengubah grey hat menjadi peneliti yang sah, karena izinnya diberikan di muka lewat aturan program.
- Memperkuat perangkat lunak terbuka: Sistem open source seperti Linux dan WordPress ikut aman karena ribuan orang bisa memeriksa kodenya dan melaporkan kesalahan.
- Kanal pelaporan yang jelas: Standar RFC 9116 (April 2022) memperkenalkan berkas
security.txt. Berkas ini memberi tahu peneliti ke mana celah harus dilaporkan, tanpa harus menebak alamat email.
Kegiatan menguji keamanan secara sah seperti ini disebut ethical hacking. Ia sudah menjadi profesi tersendiri dengan jalur sertifikasi dan jenjang karier yang jelas.
Sisi Gelap Dunia Hacker yang Perlu Diwaspadai
Gambaran positif tadi tidak menghapus beberapa sisi yang perlu dipertimbangkan, baik bagi masyarakat umum maupun bagi orang yang tertarik terjun ke bidang ini.
- Kerugian nyata bagi korban: Data pribadi yang bocor tidak bisa ditarik kembali. Nomor identitas, nomor telepon, dan alamat yang sudah tersebar bisa dipakai untuk penipuan bertahun-tahun kemudian.
- Garis tipis yang mudah dilanggar: Rasa penasaran mudah berubah menjadi pelanggaran. Mencoba login ke panel admin website sekolah "hanya untuk mengetes" sudah memenuhi unsur akses tanpa hak.
- Stigma bagi peneliti jujur: Karena kata hacker identik dengan kejahatan, sebagian organisasi bereaksi dengan ancaman hukum saat menerima laporan celah. Akibatnya, sebagian peneliti memilih diam, dan celahnya tetap terbuka.
- Jebakan "aplikasi hacker": APK atau skrip yang menjanjikan kemampuan membobol akun media sosial hampir selalu palsu. Yang lebih sering terjadi justru sebaliknya: perangkat pemakainya yang tersusupi. Pembahasan lengkapnya ada di artikel kami tentang Termux dan anggapan aplikasi hacker.
Cara Menjadi Hacker Etis lewat Jalur Legal
Pencarian cara menjadi hacker biasanya berangkat dari rasa penasaran yang sehat. Jalurnya memang ada, tetapi tidak ada jalan pintas. Berikut patokan kasar urutan belajarnya untuk pemula yang belajar beberapa jam setiap hari:
- Bulan 1–3, fondasi jaringan: Pahami TCP/IP, DNS, dan HTTP sampai Anda bisa menjelaskan apa yang terjadi saat sebuah alamat website diketik di browser.
- Bulan 3–6, Linux dan satu bahasa pemrograman: Biasakan bekerja di terminal Linux, lalu kuasai satu bahasa seperti Python untuk membuat skrip sederhana.
- Bulan 6–12, keamanan aplikasi web: Pelajari daftar OWASP Top 10, yaitu sepuluh kategori risiko aplikasi web yang paling sering ditemukan. Latih di aplikasi sengaja-rentan seperti DVWA atau OWASP Juice Shop yang Anda jalankan sendiri di mesin virtual.
- Setelah itu, kompetisi dan sertifikasi: Ikuti kompetisi Capture The Flag (CTF), yaitu lomba memecahkan tantangan keamanan di lingkungan yang memang disediakan panitia. Sertifikasi seperti CompTIA Security+, CEH, atau OSCP bisa menjadi bukti kemampuan saat melamar kerja.
Aturan yang tidak bisa ditawar: arahkan latihan hanya ke sistem milik Anda sendiri atau lingkungan latihan resmi. Sistem milik orang lain hanya boleh diuji dengan izin tertulis dari pemiliknya.
Cara Melindungi Website dan Akun dari Hacker
Karena pintu masuk favorit penyerang sudah kita ketahui, pertahanan paling efektif adalah menutup pintu-pintu itu lebih dulu. Lima langkah ini bisa dikerjakan pemilik website kecil sekalipun:
- Aktifkan verifikasi dua langkah: Pasang 2FA di email, panel hosting, dan dashboard CMS. Kata sandi yang bocor menjadi tidak berguna tanpa faktor kedua.
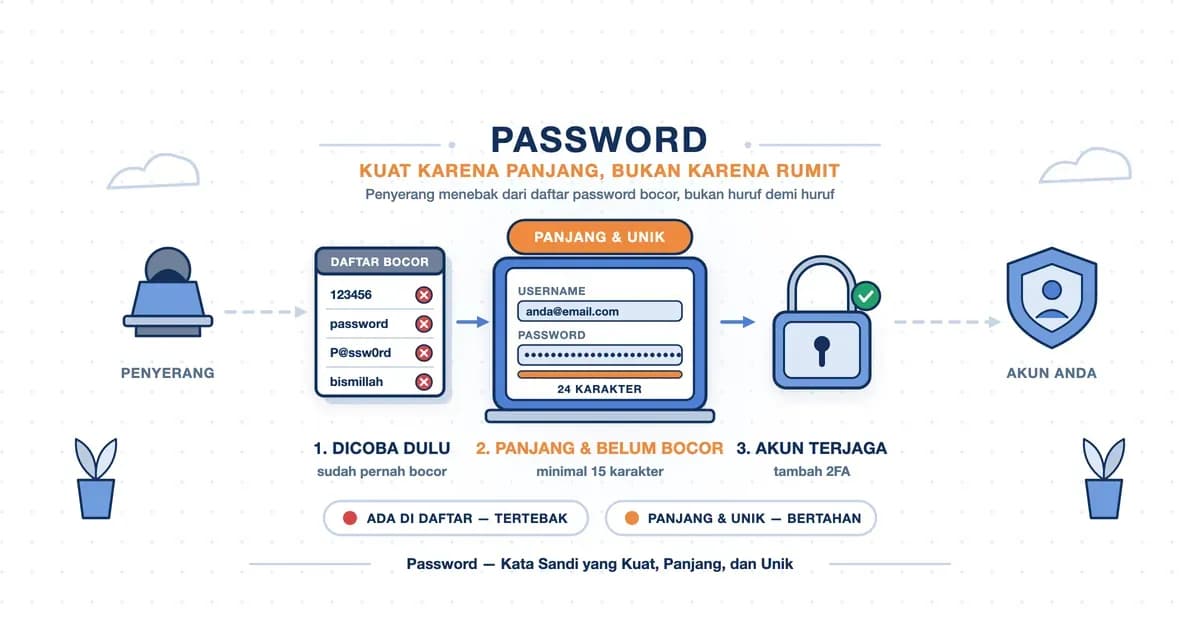
- Pakai kata sandi unik dan panjang: Gunakan minimal 14 karakter dan berbeda di setiap layanan. Panduannya ada di artikel cara membuat password yang kuat.
- Tambal celah dalam hitungan hari: Untuk pembaruan keamanan berlabel kritis, targetkan pemasangan paling lambat 7 hari setelah rilis. Hapus plugin dan tema yang tidak dipakai, karena perangkat lunak yang terlupakan jarang diperbarui.
- Siapkan backup terpisah: Simpan minimal satu salinan backup di lokasi yang tidak bisa dihapus dari server utama. Uji pemulihannya setiap 3 bulan.
- Sediakan kanal laporan celah: Buat berkas
security.txtagar peneliti yang menemukan celah tahu harus menghubungi siapa.
Isi minimal security.txt hanya dua baris, yaitu alamat kontak dan tanggal kedaluwarsa informasinya:
Contact: mailto:security@domainanda.co.id
Expires: 2027-10-09T00:00:00.000Z
Simpan berkas tersebut di https://domainanda.co.id/.well-known/security.txt. Perbarui tanggal Expires sebelum lewat, karena berkas yang kedaluwarsa dianggap tidak bisa dipercaya.
Pertanyaan yang Sering Diajukan
Apa itu hacker dalam bahasa gaul?
Dalam percakapan sehari-hari, hacker sering dipakai untuk menyebut orang yang mahir mengutak-atik perangkat atau aplikasi, bahkan untuk hal di luar komputer. Ungkapan seperti "life hack" juga berasal dari makna yang sama, yaitu cara cerdik yang tidak lazim.
Apa itu hacker jahat?
Hacker jahat adalah black hat hacker atau cracker, yaitu orang yang masuk ke sistem pihak lain tanpa izin untuk mencuri, merusak, atau memeras. Di Indonesia, perbuatannya dapat dijerat Pasal 332 KUHP.
Apakah belajar hacking itu ilegal?
Tidak. Mempelajari teknik keamanan, membaca buku, mengikuti kursus, dan berlatih di lab milik sendiri sepenuhnya sah. Yang dipidana adalah menerapkan teknik itu ke sistem orang lain tanpa izin.
Apa ciri HP kena hack?
Tanda yang patut dicurigai antara lain teman menerima pesan atas nama Anda yang tidak Anda kirim. Tanda lainnya adalah notifikasi login dari perangkat asing, atau aplikasi yang tiba-tiba muncul tanpa Anda pasang. Kalau tanda-tanda ini muncul, segera ganti kata sandi dari perangkat lain dan aktifkan verifikasi dua langkah. Daftar gejala yang lebih lengkap ada di artikel malware, karena sebagian besar HP yang "kena hack" sebenarnya tersusupi aplikasi berbahaya.
Apa bedanya hacker dan programmer?
Programmer membangun perangkat lunak agar bekerja sesuai rancangan. Hacker, dalam arti keamanan, menguji apa yang terjadi ketika perangkat lunak dipakai di luar rancangan itu. Banyak hacker yang andal juga programmer yang baik, karena keduanya menuntut pemahaman tentang cara kode berjalan.
Kesimpulan
Hacker adalah orang yang memahami sistem sampai ke bagian terdalamnya, dan kata ini lahir dengan makna positif jauh sebelum identik dengan kejahatan. Warna topi hanya menjelaskan motif. Garis yang benar-benar memisahkan peneliti dari pelaku kejahatan adalah izin, dan di Indonesia garis itu kini ditarik oleh Pasal 332 KUHP. Karena kebanyakan serangan masuk lewat kata sandi bocor dan celah yang belum ditambal, langkah pertahanan sederhana tetap menjadi perlindungan paling efektif.
Semoga artikel ini membantu.