Rumah dilindungi dengan pagar, kunci pintu, dan tetangga yang ikut mengawasi. Uang disimpan di bank yang punya brankas, CCTV, dan petugas jaga. Kita terbiasa menjaga benda berharga secara berlapis, karena satu kunci saja jarang cukup. Masalahnya, banyak benda berharga kita kini tidak berwujud: saldo rekening, foto pribadi, data pelanggan, hingga website usaha.
Cyber security adalah cara kita menjaga aset digital tersebut. Kebutuhannya nyata: Badan Siber dan Sandi Negara (BSSN) mencatat sekitar 5,2 miliar anomali trafik internet di Indonesia sepanjang 2025, rata-rata 185 potensi serangan per detik. Angka itu pun baru batas bawah, karena pemantauan BSSN menjangkau kurang dari 10% trafik nasional. Artikel ini membahas apa itu cyber security, cara kerjanya, contoh penerapannya, batasnya, hingga peluang kariernya.
Cyber Security Adalah Upaya Menjaga Tiga Sifat Data
Cyber security adalah rangkaian upaya untuk melindungi sistem komputer, jaringan, perangkat, dan data dari akses tanpa izin, kerusakan, maupun gangguan. Padanan resminya dalam bahasa Indonesia adalah keamanan siber. Kata "siber" diserap dari bahasa Inggris cyber dan merujuk pada segala hal yang terhubung lewat jaringan komputer. Jadi, keamanan siber adalah keamanan untuk semua yang hidup di ruang digital.
NIST (National Institute of Standards and Technology), lembaga standar Amerika Serikat yang pedomannya dipakai di banyak negara, merumuskan pengertian cyber security lebih ringkas. Menurut NIST, cybersecurity adalah proses melindungi informasi dengan mencegah, mendeteksi, dan merespons serangan. Perhatikan tiga kata kerja itu: pencegahan hanya sepertiganya.
Lalu, apa yang sebenarnya dilindungi? Praktisi keamanan merangkumnya dalam CIA triad, yaitu tiga sifat informasi yang wajib dijaga. Singkatan ini tidak ada hubungannya dengan badan intelijen Amerika.
- Kerahasiaan (confidentiality): Data hanya bisa dibaca pihak yang berhak. Bocornya data pelanggan sebuah toko online adalah kegagalan kerahasiaan.
- Keutuhan (integrity): Data tidak berubah tanpa izin. Nomor rekening tujuan transfer yang diganti diam-diam oleh penyerang adalah kegagalan keutuhan.
- Ketersediaan (availability): Sistem dan data bisa diakses saat dibutuhkan. Website yang tumbang karena dibanjiri trafik palsu adalah kegagalan ketersediaan.
Setiap serangan siber, apa pun namanya, merusak minimal satu dari tiga sifat ini. Karena itu, CIA triad menjadi alat paling sederhana untuk menilai seberapa serius sebuah insiden.
Istilah keamanan informasi (information security) cakupannya sedikit lebih luas, karena ikut menjaga informasi berbentuk fisik seperti dokumen kertas. Cyber security berfokus pada informasi dan sistem yang berada di ruang digital.
Apa Itu Cyber Security dalam Praktik: Siklus Sebelum, Saat, dan Sesudah Serangan
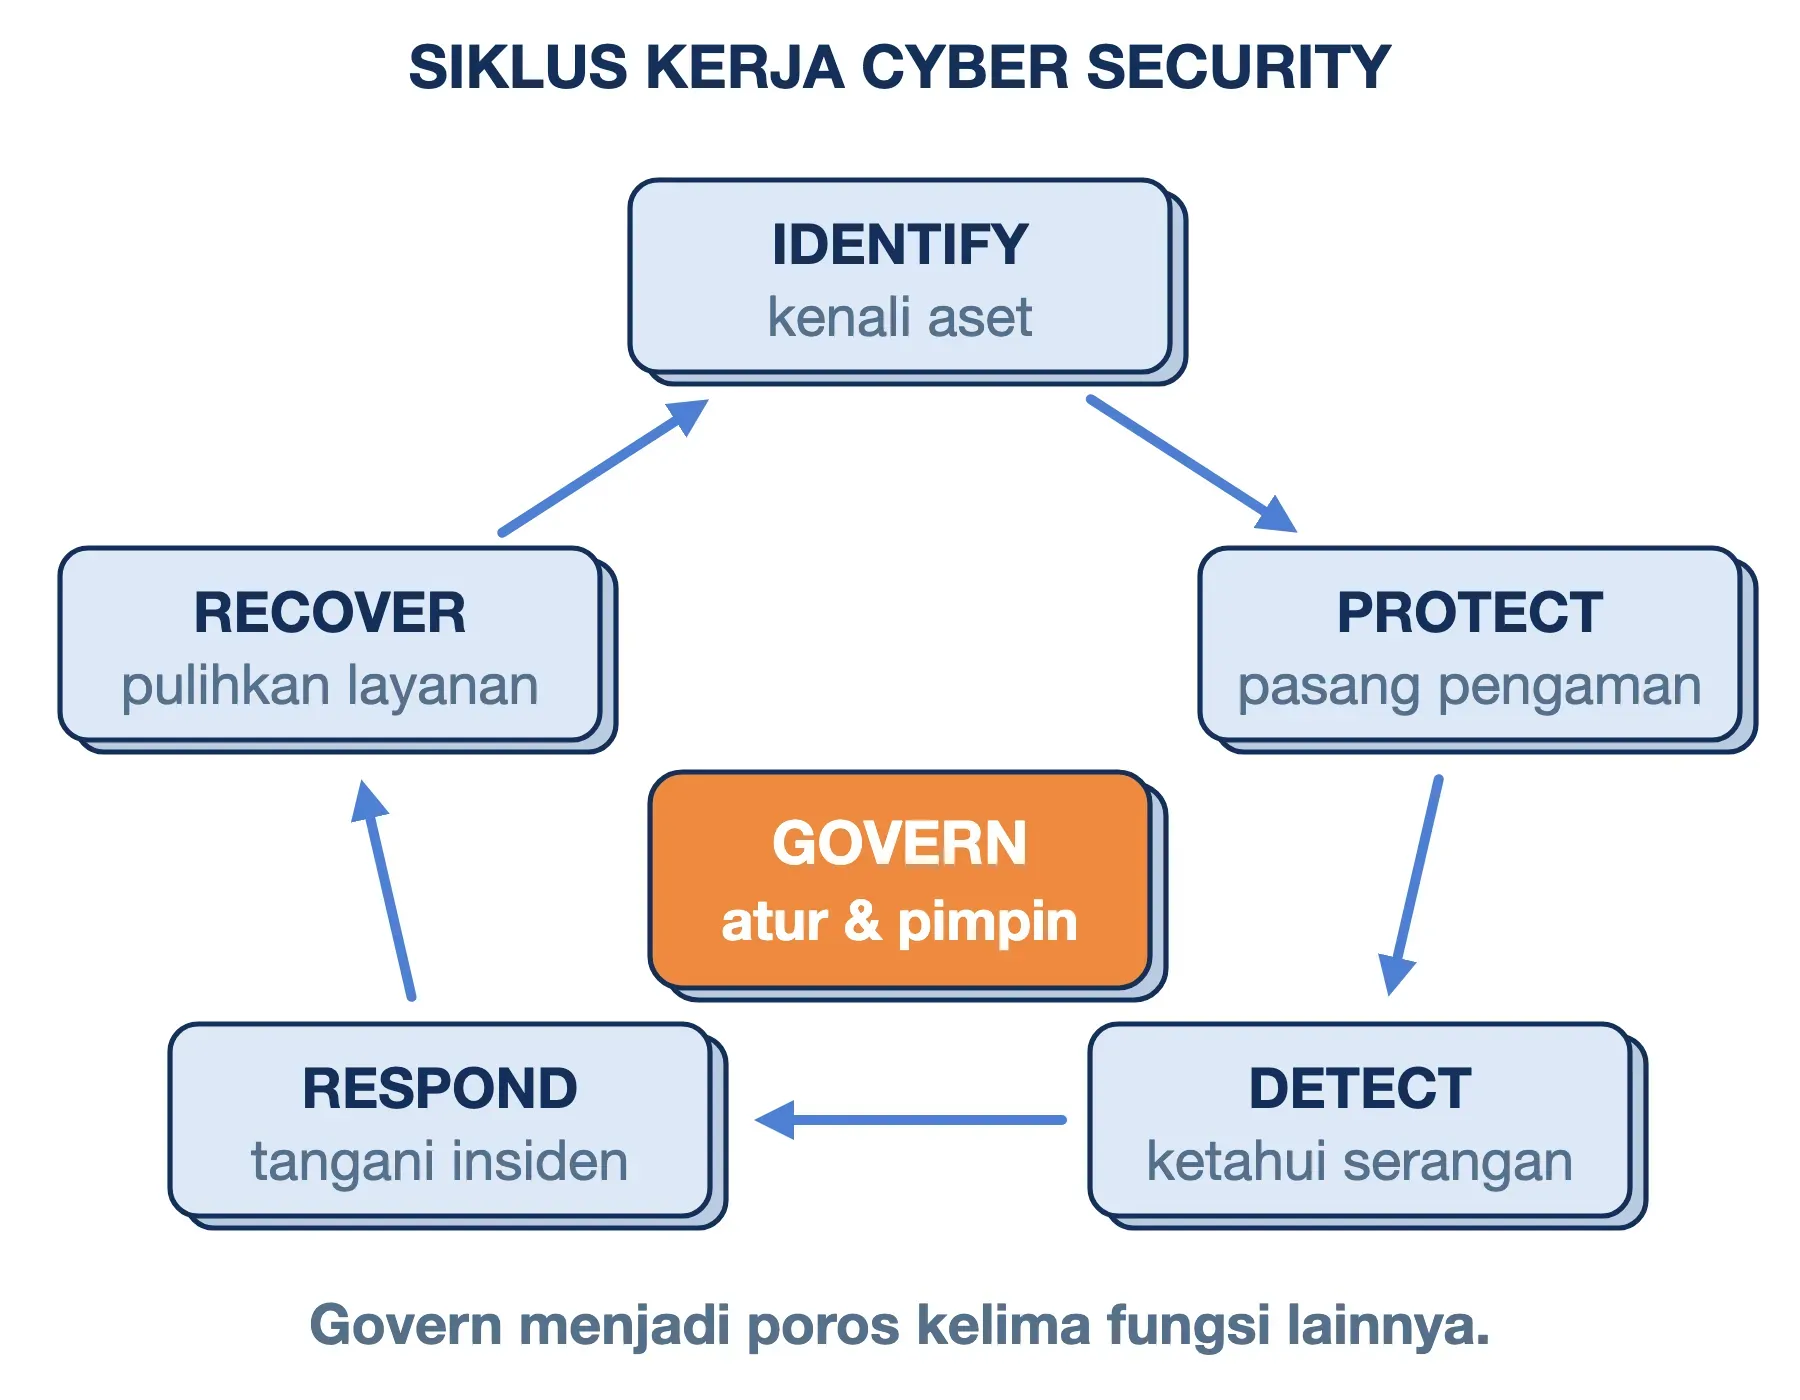
Banyak orang membayangkan cyber security sebagai tembok: pasang antivirus, aktifkan firewall, lalu selesai. Kenyataannya, keamanan siber bekerja sebagai siklus yang terus berulang. Kerangka yang paling luas dipakai untuk menggambarkannya adalah NIST Cybersecurity Framework (CSF). Versi 2.0 yang dirilis 26 Februari 2024 membaginya menjadi enam fungsi, masing-masing menjawab satu pertanyaan.
- Govern (mengatur): Siapa yang bertanggung jawab, risiko apa yang bisa diterima, dan berapa anggarannya? Fungsi ini baru ditambahkan di versi 2.0 dan menjadi poros lima fungsi lainnya.
- Identify (mengenali): Aset apa saja yang kita miliki, dan mana yang paling berharga? Anda tidak bisa melindungi server yang Anda sendiri lupa pernah menyewanya.
- Protect (melindungi): Pengaman apa yang dipasang untuk mencegah serangan? Contohnya password kuat, enkripsi, firewall, dan pembaruan perangkat lunak.
- Detect (mendeteksi): Bagaimana kita tahu sedang diserang? Catatan aktivitas (log), sistem deteksi penyusupan, dan peringatan login mencurigakan bekerja di sini.
- Respond (merespons): Apa yang dilakukan begitu serangan terdeteksi? Misalnya memutus server yang terinfeksi dan memberi tahu pihak yang terdampak.
- Recover (memulihkan): Bagaimana sistem kembali normal? Backup yang sudah teruji menjadi penentu utama di tahap ini.
Siklus ini menjelaskan mengapa dua organisasi yang terkena serangan serupa bisa berakhir sangat berbeda. Organisasi yang hanya berinvestasi di fungsi Protect akan lumpuh begitu satu pengaman jebol. Sebaliknya, organisasi dengan deteksi cepat dan backup terpisah bisa pulih dalam hitungan jam. NIST juga menegaskan bahwa versi 2.0 berlaku untuk semua organisasi, dari sekolah kecil hingga korporasi.
Jenis Cyber Security: Tujuh Lapisan Pertahanan
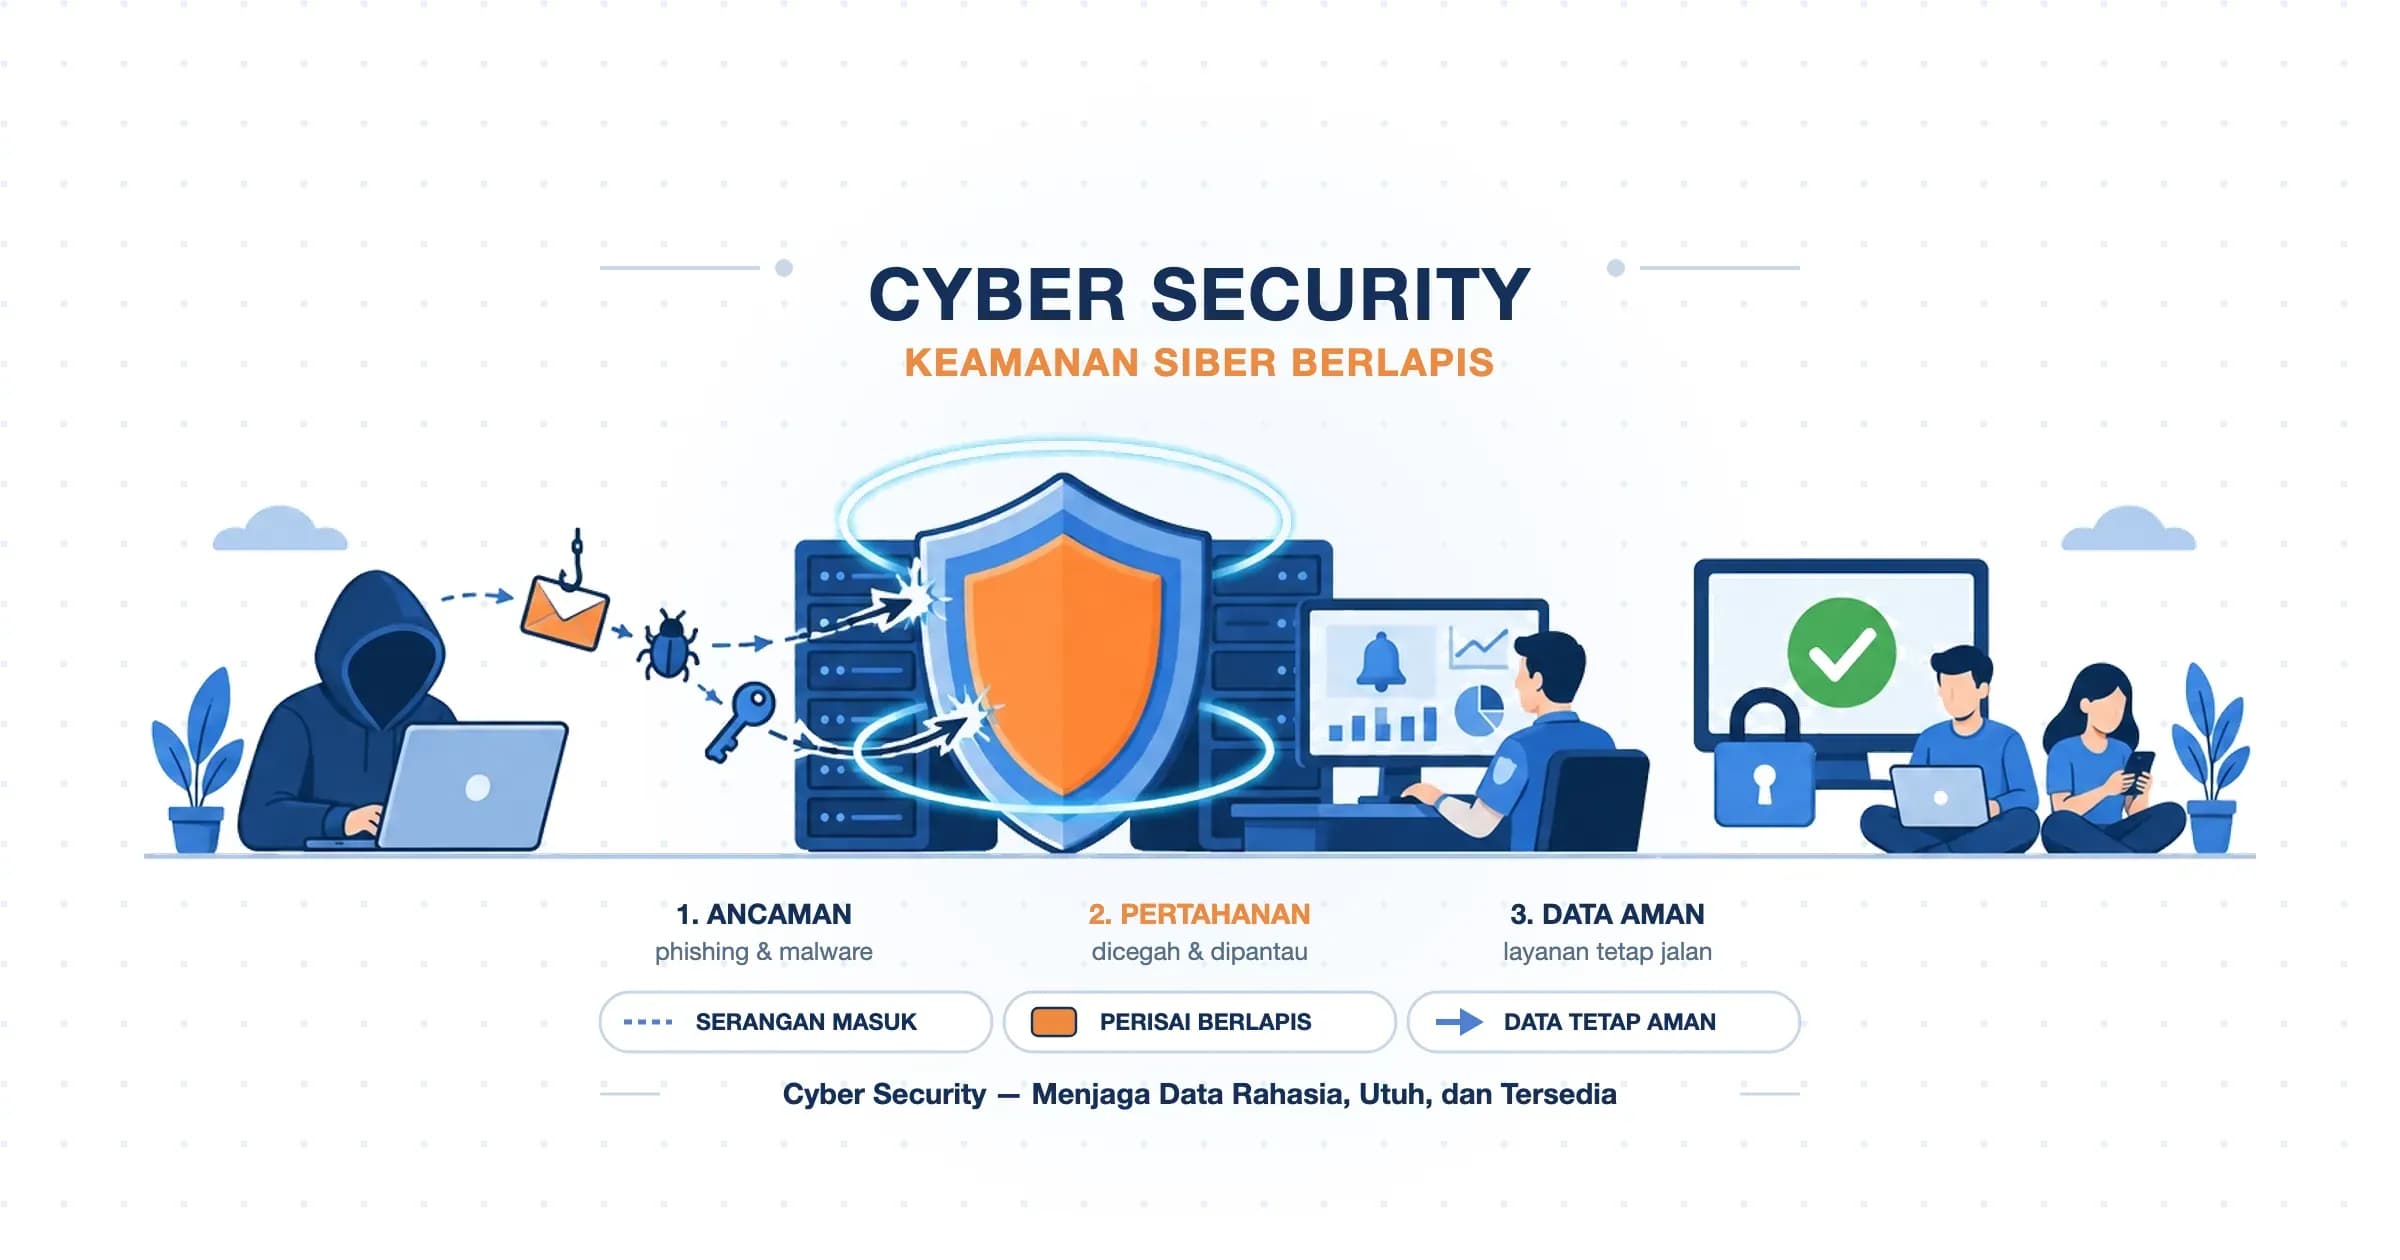
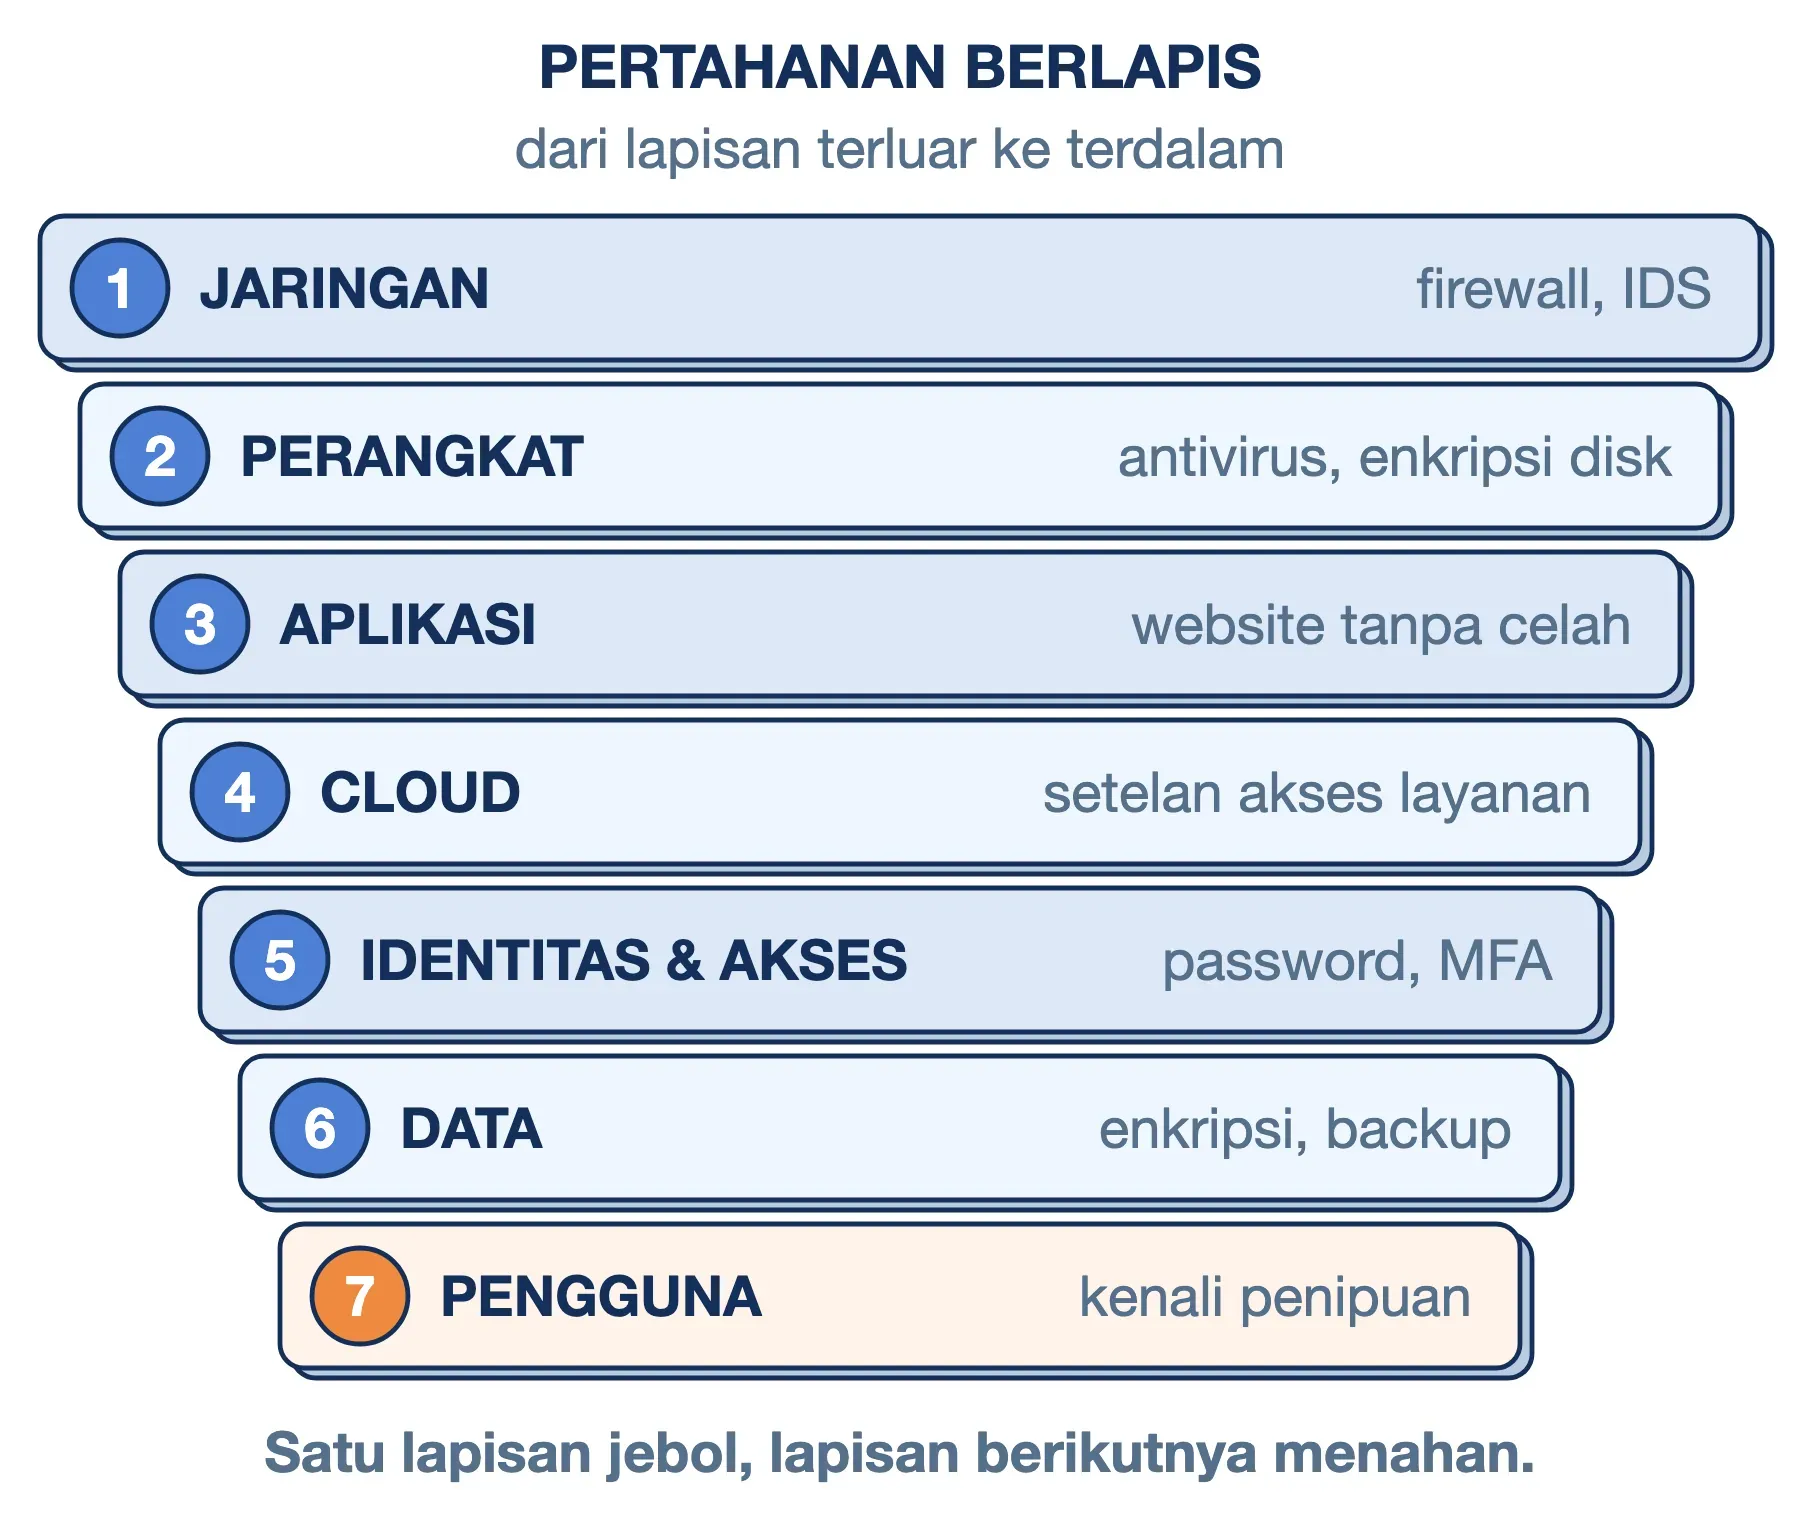
Jenis-jenis cyber security paling mudah dipahami sebagai lapisan, bukan daftar yang berdiri sendiri. Pendekatan ini disebut defense in depth (pertahanan berlapis): kalau satu lapisan ditembus, lapisan berikutnya masih menahan. Urutannya dari yang paling luar:
- Keamanan jaringan: Menyaring lalu lintas yang masuk dan keluar. Firewall dan IDS (intrusion detection system) bekerja di lapisan ini.
- Keamanan perangkat (endpoint security): Melindungi laptop, ponsel, dan server satu per satu, misalnya dengan antivirus dan enkripsi disk.
- Keamanan aplikasi: Memastikan website dan aplikasi tidak punya celah, seperti formulir yang bisa disusupi perintah database.
- Keamanan cloud: Mengatur konfigurasi layanan cloud yang disewa. Penyedia menjaga infrastrukturnya, sedangkan setelan akses dan data tetap tanggung jawab penyewa.
- Keamanan identitas dan akses: Memastikan hanya orang yang tepat yang bisa masuk, lewat password, MFA (multi-factor authentication), dan pembatasan hak akses.
- Keamanan data: Melindungi isi data itu sendiri dengan enkripsi, pembatasan salinan, dan backup.
- Kesadaran pengguna (cyber security awareness): Melatih manusia mengenali penipuan. Lapisan ini paling murah sekaligus paling sering jebol.
Urutan ini bukan peringkat pentingnya. Lapisan terdalam justru sering menjadi penentu, karena firewall terbaik pun tidak berguna kalau seorang karyawan menyerahkan password-nya lewat email palsu.
Ancaman Siber dan Pintu Masuk yang Paling Sering Dipakai
Nama ancaman siber terus bertambah, tetapi pintu masuknya relatif tetap. Memahami pintunya lebih berguna daripada menghafal nama-nama serangan.
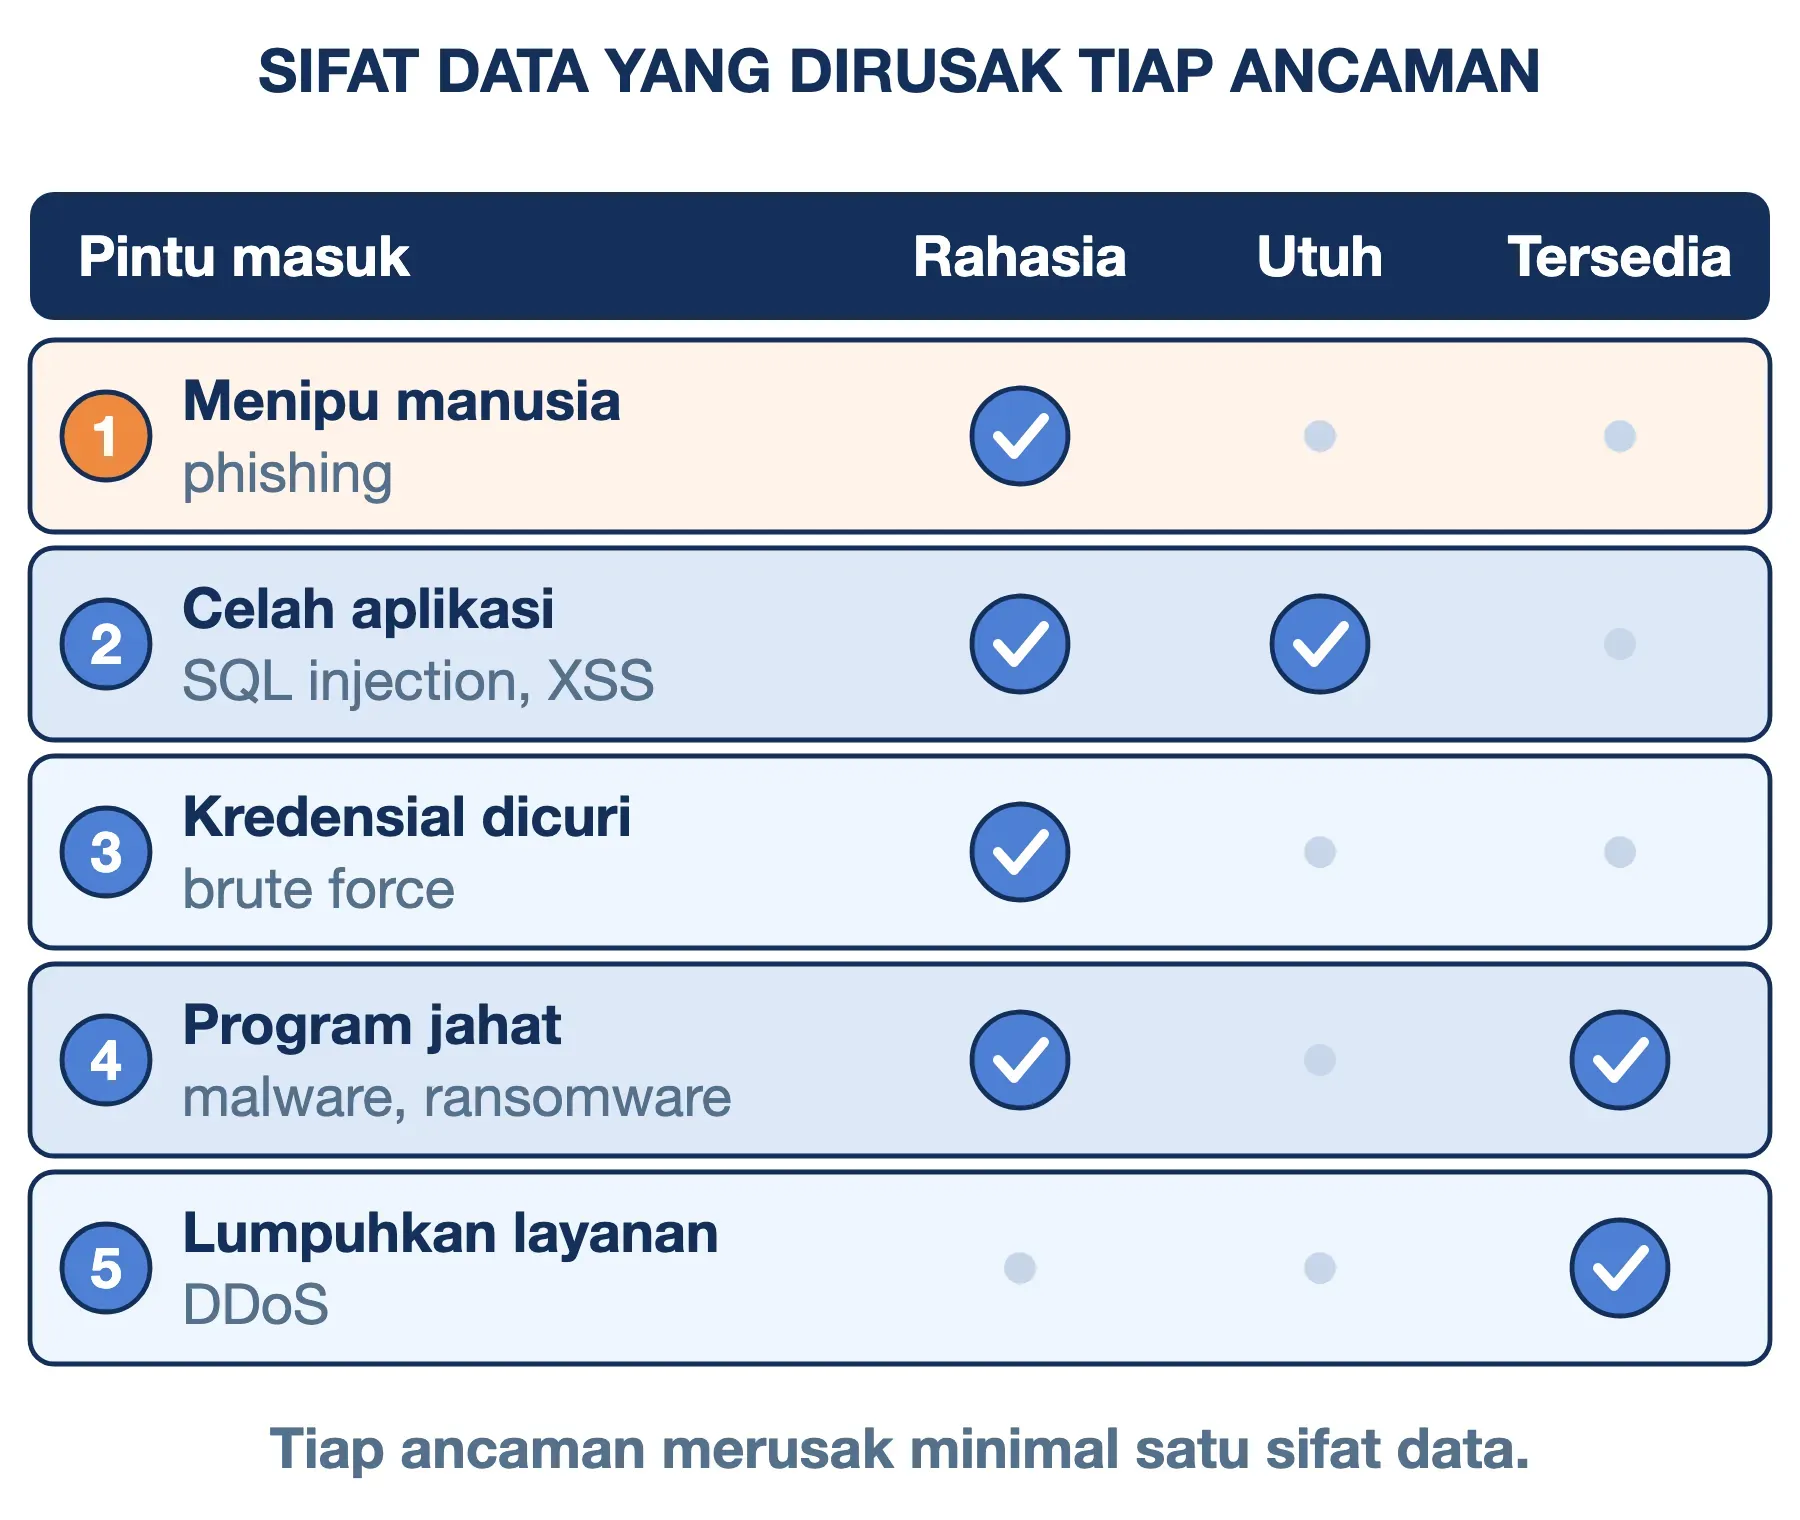
Menipu manusia. Phishing adalah pesan palsu yang memancing korban menyerahkan password atau membuka lampiran berbahaya. Laporan IBM Cost of a Data Breach 2026 kembali menempatkan phishing sebagai pintu masuk pelanggaran data terbanyak, empat tahun berturut-turut. Variannya kini merambah SMS, telepon, hingga suara tiruan buatan AI.
Memanfaatkan celah perangkat lunak. Kode yang ditulis kurang hati-hati membuka jalan bagi SQL injection dan XSS (cross-site scripting). Celah yang belum diketahui pembuat perangkat lunaknya disebut zero-day. Namun, celah lama yang belum ditambal sama berbahayanya.
Mencuri atau menebak kredensial. Penyerang menebak password secara massal lewat brute force, atau mencoba daftar password bocor dari situs lain. Akun yang memakai password sama di banyak tempat ikut terbuka.
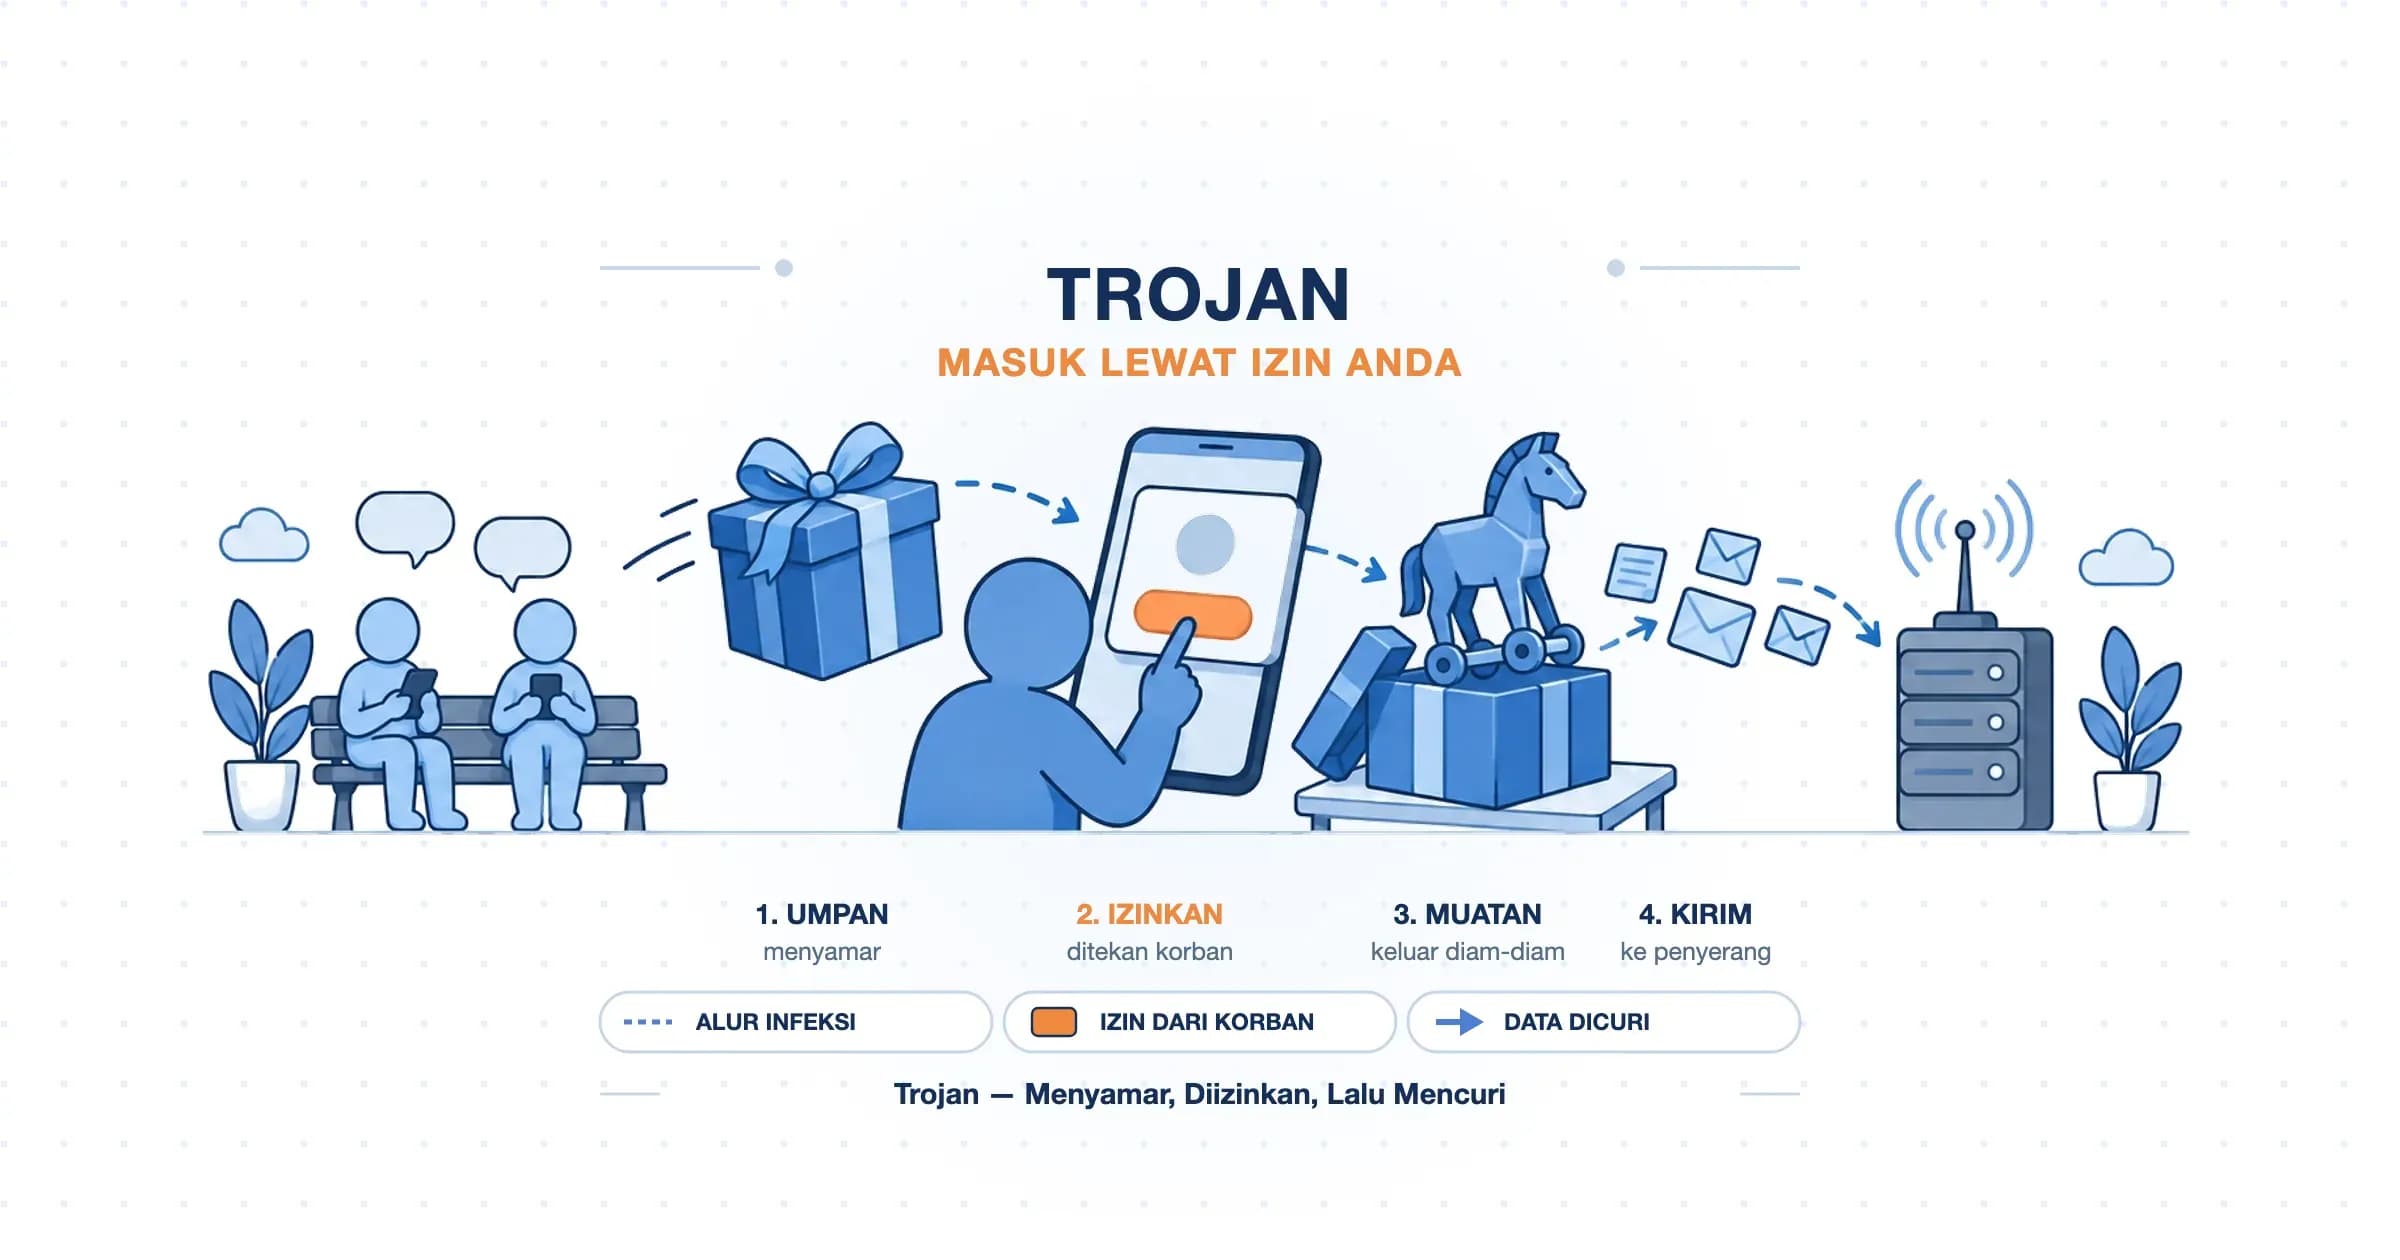
Menyusupkan program jahat. Malware masuk lewat lampiran, aplikasi bajakan, atau plugin palsu. Setelah itu, ia mencuri data, mengintai, atau mengunci berkas untuk meminta tebusan.
Melumpuhkan layanan. Serangan DDoS membanjiri server dengan trafik palsu sampai pengguna asli tidak bisa masuk. Tujuannya bukan mencuri, melainkan merusak ketersediaan.
Jika dipetakan ke CIA triad, phishing dan pencurian kredensial umumnya menyerang kerahasiaan. Celah aplikasi bisa merusak kerahasiaan sekaligus keutuhan. Malware pencuri data menyerang kerahasiaan, sedangkan ransomware dan DDoS menghantam ketersediaan.
Contoh Cyber Security di Tiga Skala
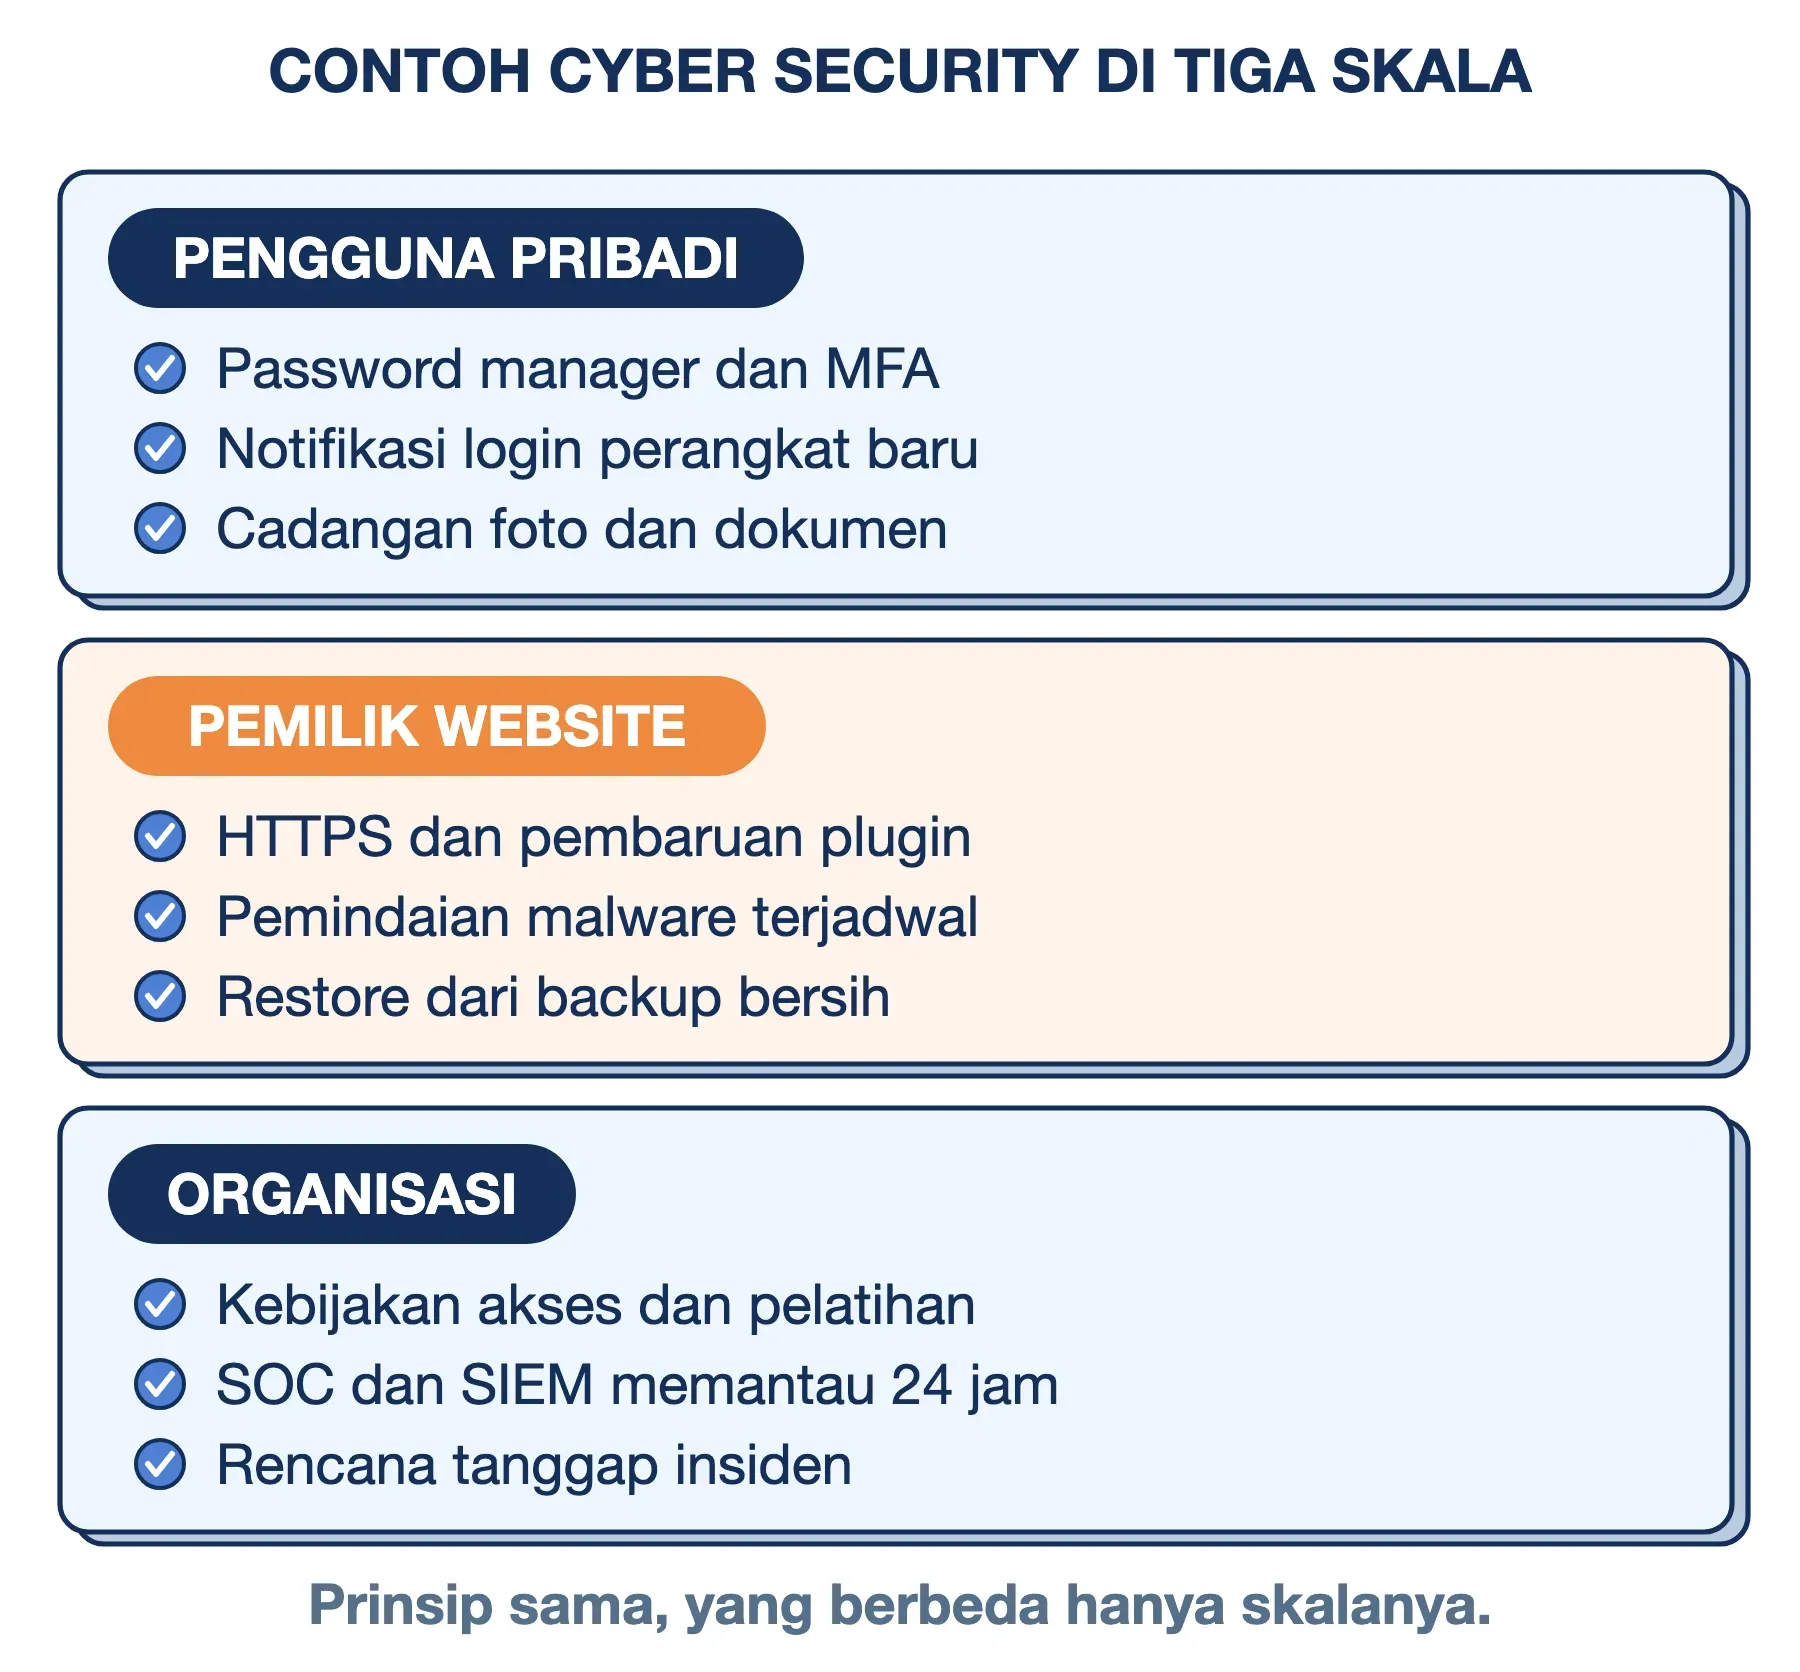
Wujud cyber security berbeda menurut siapa yang dilindungi. Contoh berikut disusun mengikuti lima fungsi NIST yang langsung terlihat di lapangan, untuk tiga skala yang berbeda.
Contoh untuk Pengguna Pribadi
- Identify: Mendata akun penting, seperti email, bank, dan marketplace.
- Protect: Memakai password manager dan MFA.
- Detect: Mengaktifkan notifikasi login dari perangkat baru.
- Respond: Mengganti password dan menghubungi bank begitu ada transaksi asing.
- Recover: Memulihkan dokumen dan foto dari cadangan.
Contoh untuk Pemilik Website
- Identify: Mencatat domain, hosting, plugin, dan semua akun admin.
- Protect: Memasang HTTPS serta memperbarui CMS dan plugin.
- Detect: Memantau uptime dan menjadwalkan pemindaian malware.
- Respond: Menonaktifkan plugin bermasalah dan menghapus berkas asing.
- Recover: Memulihkan situs dari backup yang bersih.
Contoh untuk Organisasi
- Identify: Menginventaris aset dan mengklasifikasikan data menurut tingkat kerahasiaannya.
- Protect: Menerapkan kebijakan akses, enkripsi, dan pelatihan karyawan.
- Detect: Mengoperasikan SOC dan SIEM.
- Respond: Menjalankan rencana tanggap insiden dan melapor sesuai UU PDP.
- Recover: Melakukan pemulihan bencana lalu evaluasi pasca-insiden.
Di skala organisasi, deteksi biasanya dipegang SOC (security operations center), tim yang memantau keamanan sepanjang waktu. Tim ini dibantu SIEM (security information and event management), perangkat lunak yang mengumpulkan log dari banyak sistem lalu menandai pola mencurigakan. Contoh SIEM open source yang banyak dipakai adalah Wazuh.
Untuk pemilik website, satu hal perlu diperhatikan: keamanan dibagi bersama penyedia hosting. Penyedia menjaga server dan jaringan. Namun, plugin usang, password admin yang lemah, dan sertifikat SSL yang kedaluwarsa tetap tanggung jawab pemilik situs.
Kenapa Keamanan Siber Penting di Indonesia
Data BSSN memberi gambaran skala ancamannya. Dari 5,2 miliar anomali trafik sepanjang 2025, 93,78% terkait malware yang berpotensi berkembang menjadi ransomware. Artinya, mayoritas ancaman bukan serangan canggih yang menyasar target tertentu, melainkan program jahat yang mencari korban mana saja yang lengah.
Pelajaran paling mahal datang dari serangan ke Pusat Data Nasional Sementara (PDNS) 2 di Surabaya pada Juni 2024. Ransomware Brain Cipher, turunan LockBit 3.0, melumpuhkan layanan 239 instansi pemerintah, dan penyerang meminta tebusan USD 8 juta. Sebanyak 43 pengguna lain lolos karena PDNS 2 hanya menyimpan cadangan mereka, sementara sistem utamanya berjalan di tempat lain. Rincian kasusnya kami bahas di artikel ransomware. Intinya, fungsi Recover tidak boleh bergantung pada satu lokasi.
Dari sisi hukum, keamanan siber kini juga kewajiban:
- UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP): Berlaku penuh sejak 17 Oktober 2024. Pasal 46 mewajibkan pemberitahuan tertulis paling lambat 3×24 jam bila terjadi kegagalan pelindungan data pribadi. Pasal 57 membuka denda administratif hingga 2% dari pendapatan tahunan.
- PP Nomor 33 Tahun 2026: Aturan pelaksana UU PDP yang diundangkan 16 Juli 2026 dan mulai berlaku 16 Januari 2027. Isinya merinci kewajiban teknis pengendali dan pemroses data.
- Perpres Nomor 47 Tahun 2023: Menetapkan Strategi Keamanan Siber Nasional dan Manajemen Krisis Siber. BSSN memakainya sebagai dasar penanganan insiden PDNS 2.
- RUU Keamanan dan Ketahanan Siber (RUU KKS): Komisi I DPR dan pemerintah sepakat membahasnya pada 29 Juni 2026 dan membentuk panitia kerja. Per Oktober 2026, drafnya belum dibuka ke publik.
Kerugiannya juga terukur. IBM mencatat rata-rata biaya satu insiden pelanggaran data di ASEAN mencapai USD 4,12 juta pada 2026, naik dari USD 3,67 juta setahun sebelumnya. Angka itu berasal dari organisasi besar, tetapi komponennya sama untuk usaha kecil: biaya pemulihan, potensi denda, dan hilangnya kepercayaan pelanggan.
Batas Cyber Security yang Perlu Anda Pahami
Cyber security menurunkan risiko, tetapi tidak menghapusnya. Ada beberapa hal yang perlu Anda pertimbangkan sebelum menentukan seberapa jauh berinvestasi:
- Tidak ada sistem yang 100% aman: Target realistisnya adalah memperkecil peluang dan dampak serangan. Bahkan BSSN mengakui pemantauannya baru menjangkau kurang dari 10% trafik nasional.
- Makin ketat, makin merepotkan: MFA, pembatasan akses, dan aturan password menambah langkah kerja. Pengaman yang terlalu merepotkan sering diakali, misalnya password ditulis di kertas tempel.
- Alarm palsu melelahkan: Sistem deteksi yang terlalu sensitif bisa mengirim ratusan peringatan per hari. Tim yang kewalahan akhirnya mengabaikan peringatan, termasuk yang sungguhan.
- Biaya harus sebanding dengan risiko: Blog pribadi tanpa data pengunjung tidak butuh SOC 24 jam. Sebaliknya, toko online yang menyimpan alamat dan nomor telepon pelanggan sudah masuk wilayah UU PDP.
- Bukan produk sekali beli: Pengaman yang tidak diperbarui akan tertinggal dari teknik serangan baru. Keamanan siber adalah biaya rutin, sama seperti tagihan listrik.
- Tenaga terampil masih langka: Studi ISC2 2025 terhadap 16.029 profesional menemukan 59% tim keamanan kekurangan keterampilan kritis atau signifikan. Setahun sebelumnya angkanya 44%.
Langkah Awal yang Bisa Anda Mulai Hari Ini
Anda tidak perlu menjadi ahli untuk menutup sebagian besar pintu masuk yang dibahas di atas. Berikut langkah awal dengan ukuran yang jelas.
Untuk akun pribadi:
- Password minimal 15 karakter: Pedoman NIST 2025 menetapkan angka ini untuk akun yang hanya dilindungi password. Pakai password manager supaya setiap akun punya password berbeda. Panduan lengkapnya ada di artikel cara membuat password yang kuat.
- Aktifkan MFA di email lebih dulu: Email adalah kunci pemulihan semua akun lain. Utamakan aplikasi autentikator ketimbang kode SMS.
- Terapkan aturan backup 3-2-1: Simpan tiga salinan data di dua media berbeda, dengan satu salinan di lokasi terpisah.
Untuk pemilik website:
- Pasang pembaruan keamanan maksimal 14 hari setelah rilis: Batas ini dipakai skema Cyber Essentials dari NCSC Inggris untuk pembaruan berisiko tinggi dan kritis. Hapus plugin dan tema yang tidak dipakai.
- Satu orang, satu akun admin: Jangan berbagi akun, dan beri hak akses sesuai tugas masing-masing.
- Uji pemulihan backup minimal sebulan sekali: Backup yang belum pernah dipulihkan belum terbukti berfungsi.
Karier Cyber Security: Peran, Jurusan, dan Gaji
Kelangkaan tenaga terampil tadi sekaligus menjadi peluang. Cyber security bukan satu pekerjaan, melainkan sekelompok peran dengan tugas yang berbeda:
- Cyber security analyst atau SOC analyst: Memantau peringatan, menyelidiki aktivitas mencurigakan, dan memutuskan mana yang insiden sungguhan. Ini pintu masuk paling umum bagi pemula.
- Cyber security engineer: Merancang dan memasang pengaman, seperti firewall, sistem log, dan kebijakan akses.
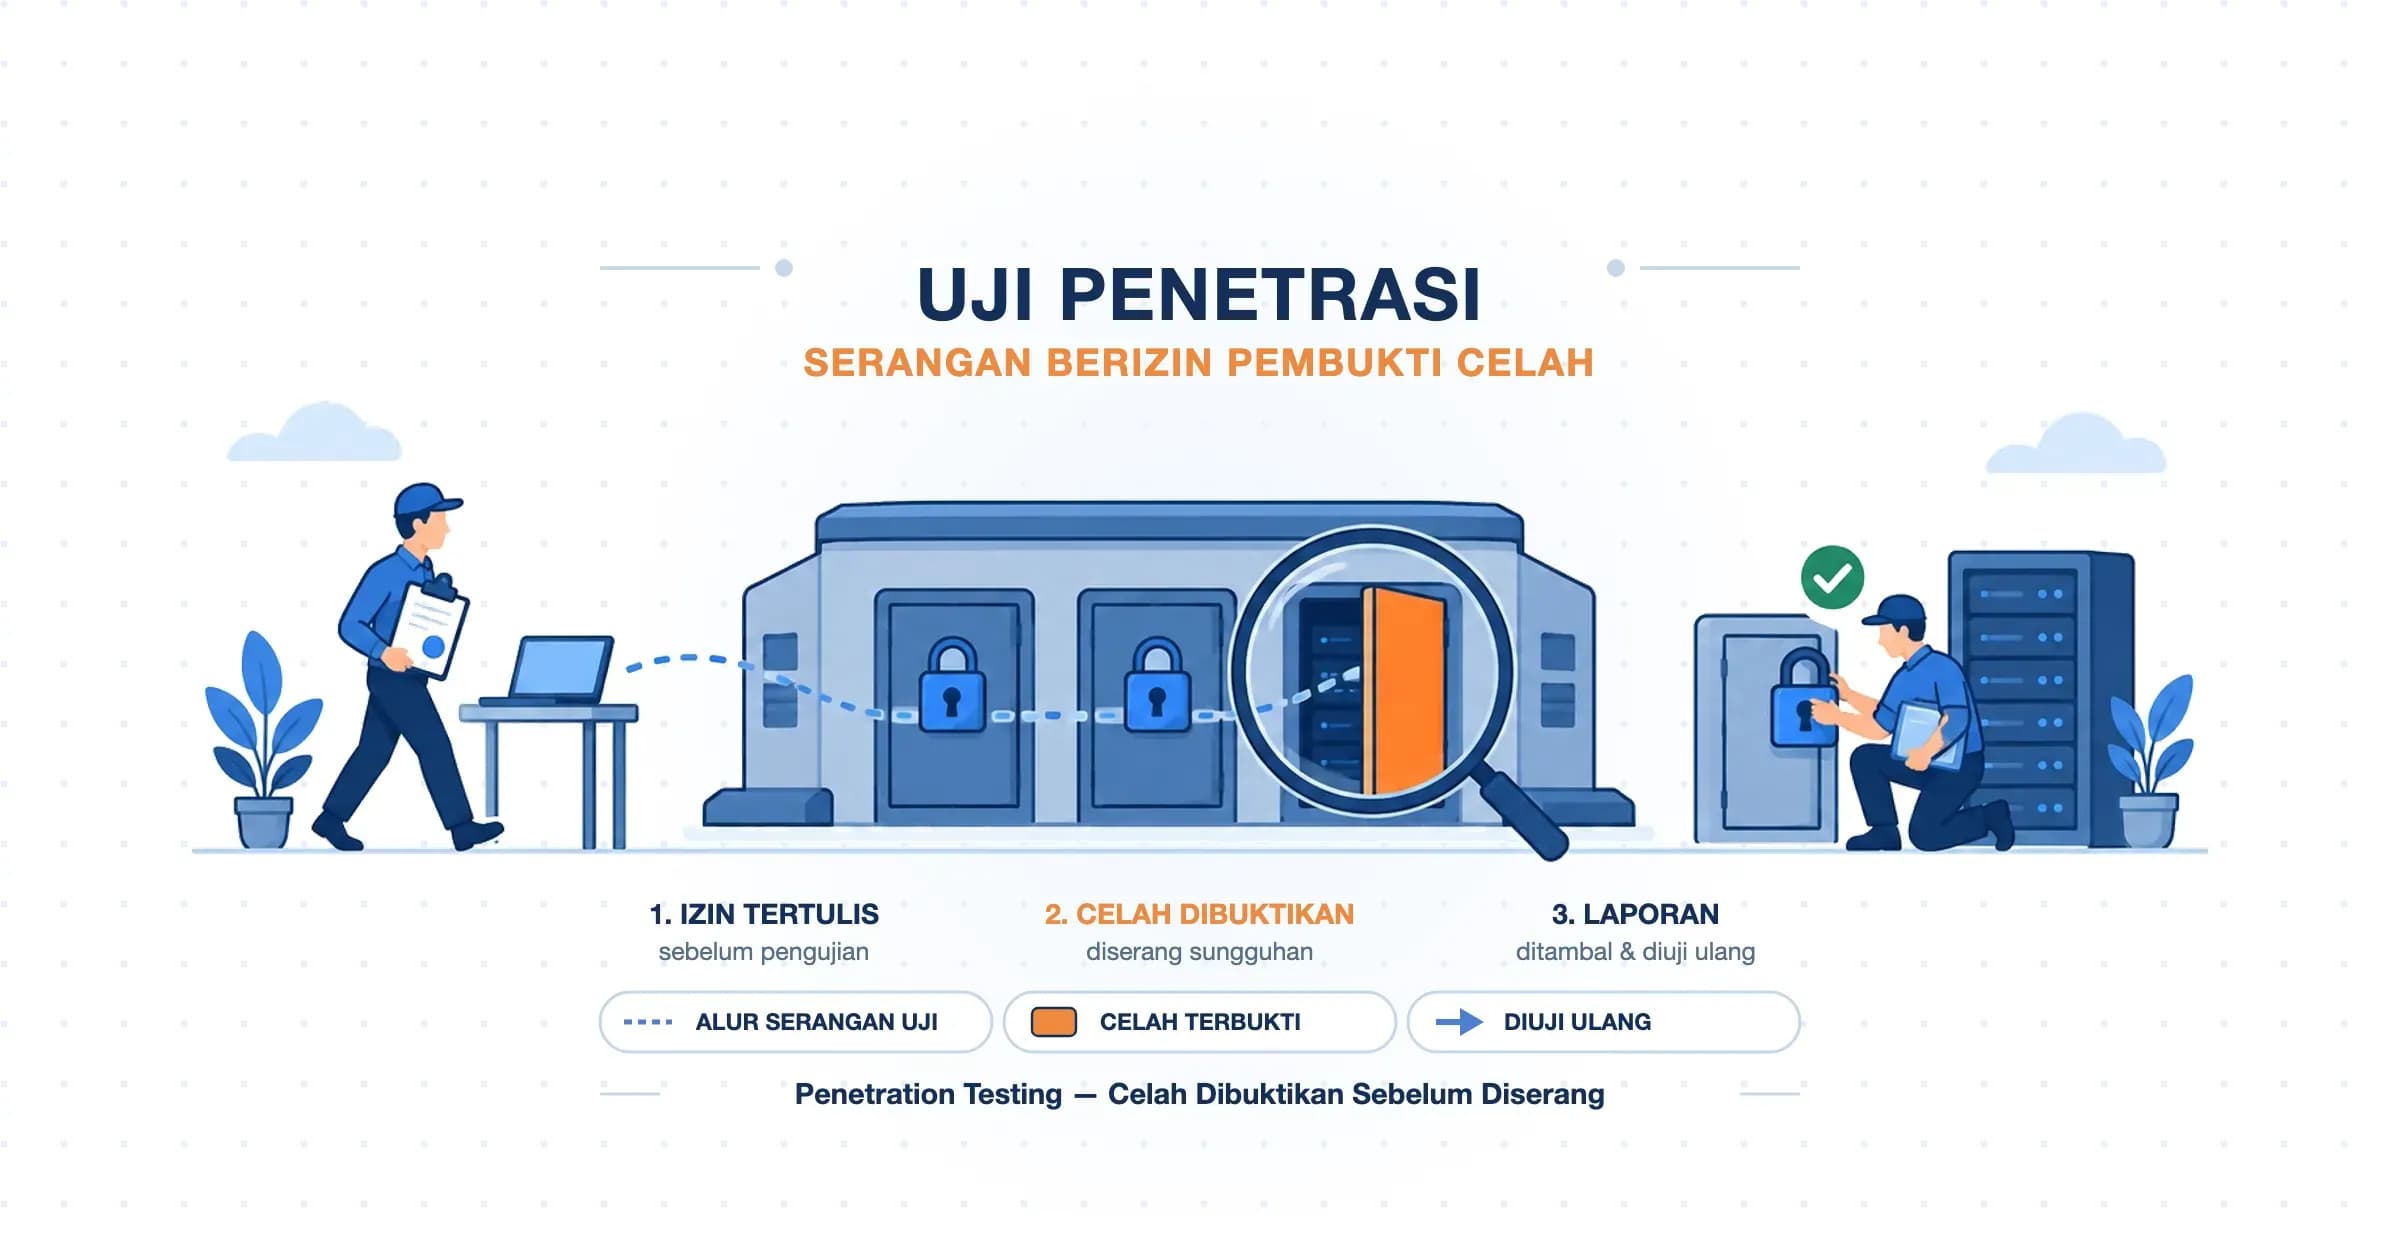
- Penetration tester: Menjalankan penetration testing, yaitu menyerang sistem atas izin pemiliknya untuk menemukan celah sebelum penyerang sungguhan. Peran ini dekat dengan dunia hacker etis.
- GRC (governance, risk, and compliance): Menyusun kebijakan, menilai risiko, dan memastikan organisasi patuh pada aturan seperti UU PDP. Peran ini lebih banyak menulis dan berkoordinasi ketimbang mengetik perintah.
Jurusan Cyber Security dan Gelar Lulusannya
Banyak kampus di Indonesia menawarkan jurusan cyber security sebagai peminatan di bawah Teknik Informatika atau Ilmu Komputer. Karena itu, lulusan S1-nya lazim bergelar Sarjana Komputer (S.Kom), mengikuti program studi induknya. Jalur vokasi juga tersedia, misalnya program D4 Rekayasa Keamanan Siber di Politeknik Siber dan Sandi Negara serta Politeknik Negeri Batam, yang lulusannya bergelar sarjana terapan.
Roadmap Belajar Cyber Security untuk Pemula
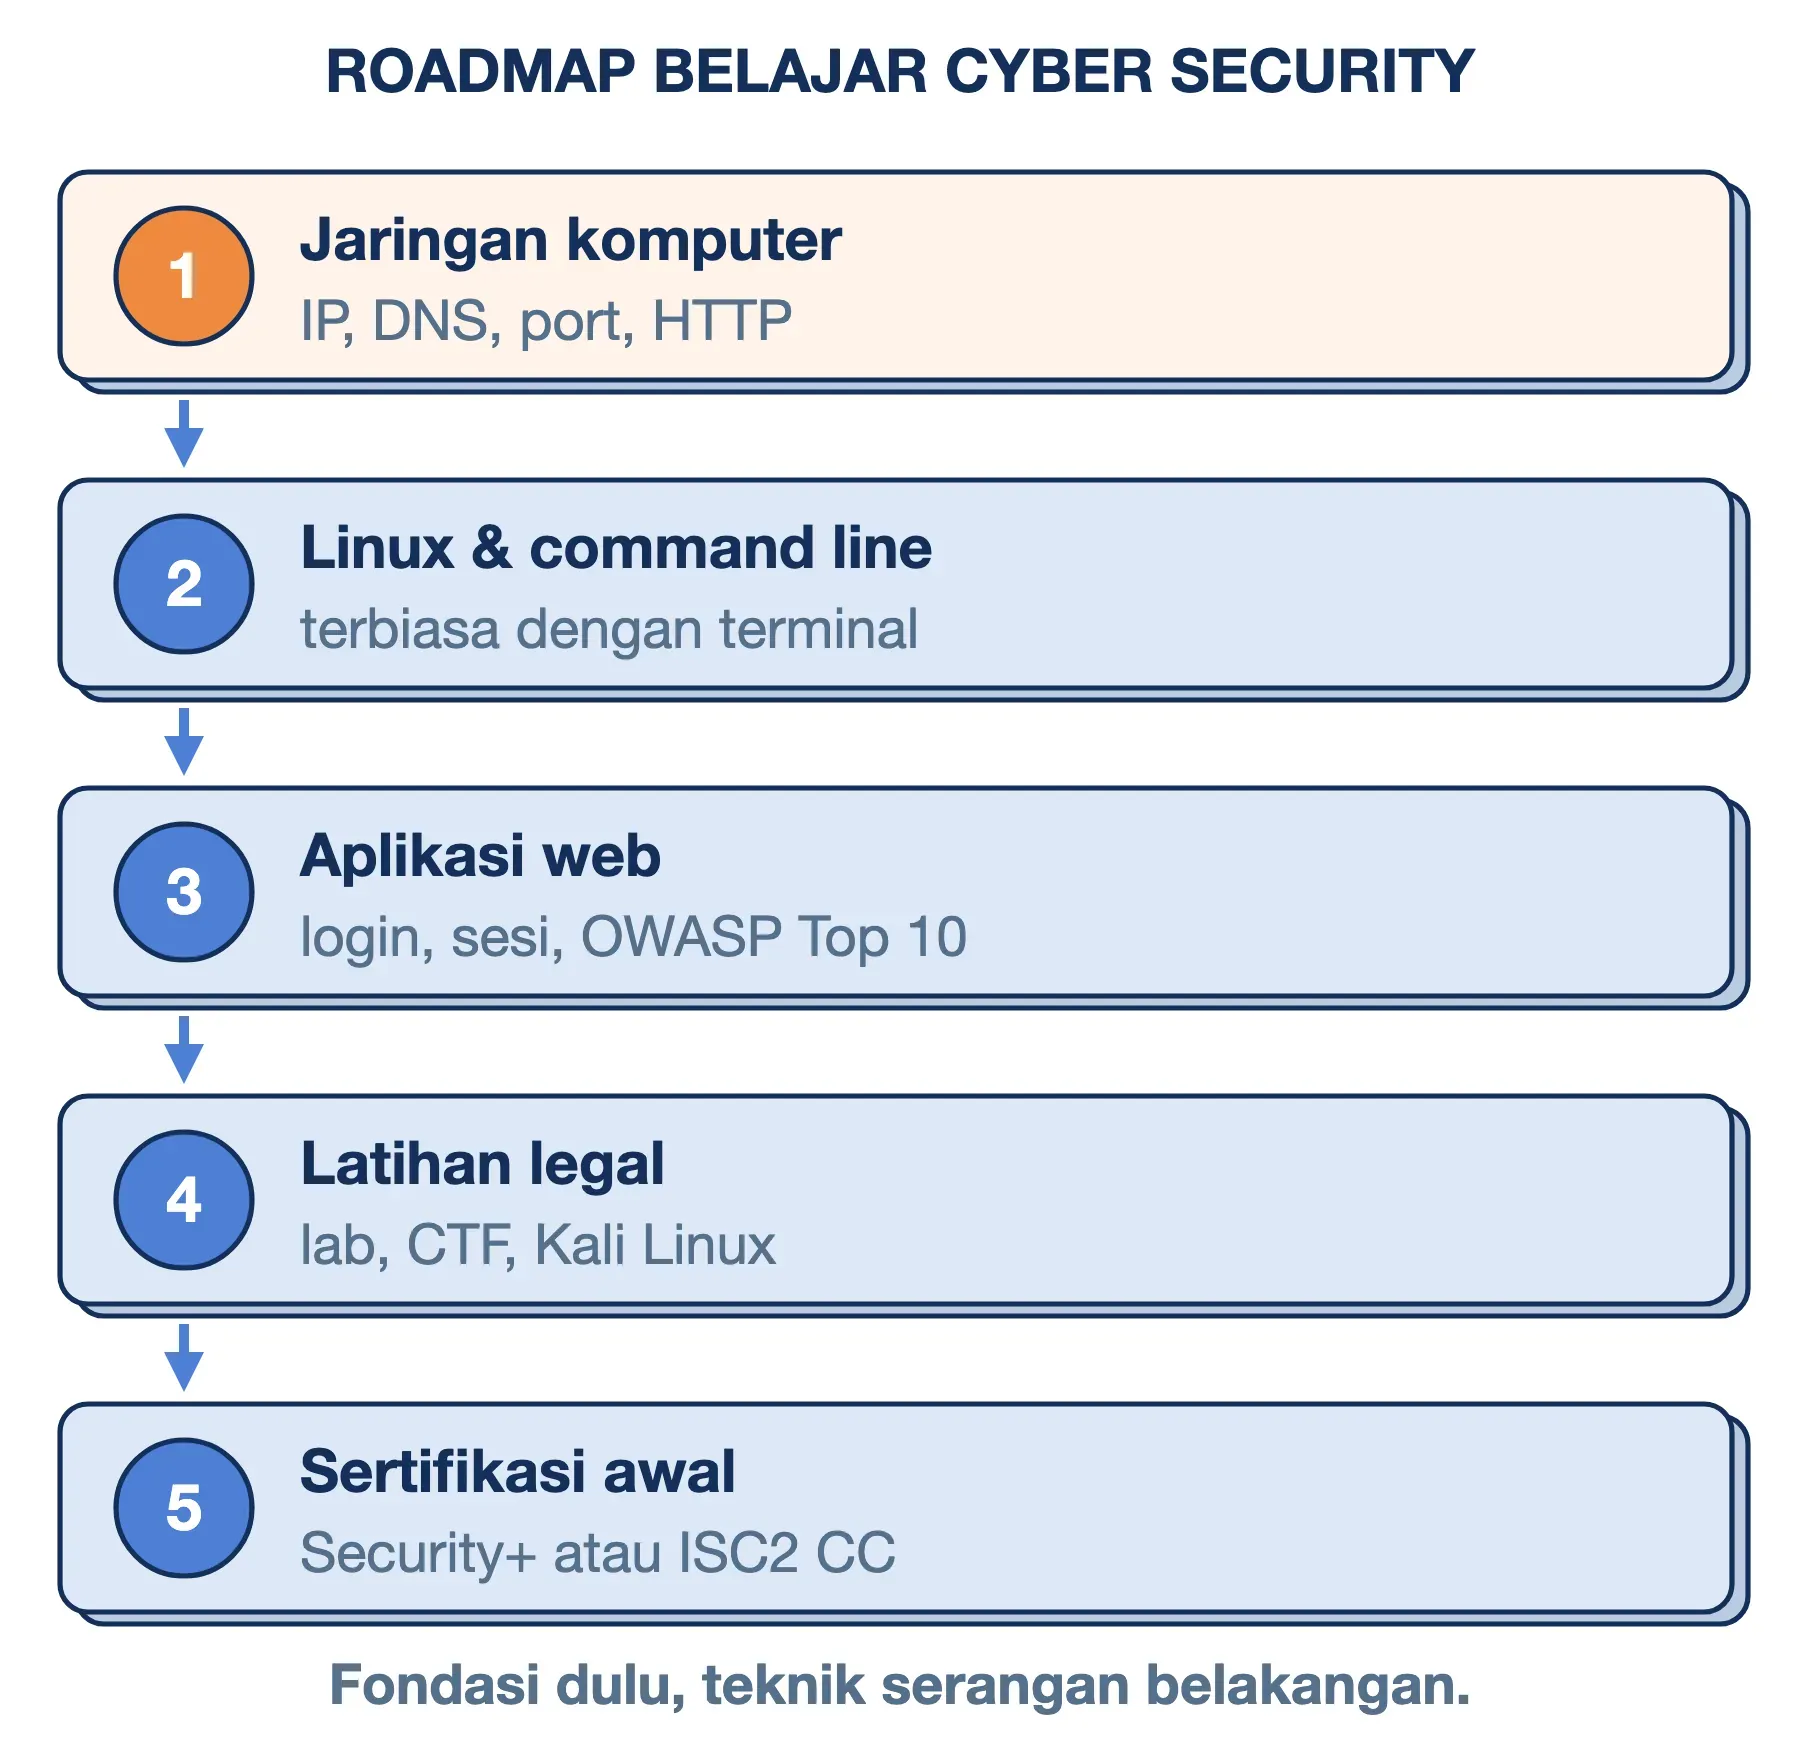
Kuliah bukan satu-satunya jalan. Kalau ingin belajar cyber security secara mandiri, urutan berikut membantu Anda membangun fondasi sebelum masuk ke teknik serangan dan pertahanan:
- Pahami dasar jaringan komputer: Cara kerja alamat IP, DNS, port, dan HTTP. Hampir semua serangan berjalan di atas konsep ini.
- Kuasai Linux dan command line: Sebagian besar server dan alat keamanan berjalan di Linux, jadi terbiasa dengan terminal adalah syarat dasar.
- Pelajari cara kerja aplikasi web: Pahami bagaimana formulir, sesi login, dan database saling terhubung. Daftar OWASP Top 10 bisa menjadi peta celah web yang paling umum.
- Berlatih di lingkungan legal: Gunakan lab latihan dan kompetisi CTF (capture the flag), atau mesin virtual berisi Kali Linux. Jangan pernah berlatih pada sistem milik orang lain tanpa izin tertulis.
- Ambil sertifikasi cyber security tingkat awal: CompTIA Security+ atau ISC2 Certified in Cybersecurity (CC) sering dipakai sebagai bukti kemampuan dasar saat melamar.
Gaji Cyber Security di Indonesia
Data publik tentang gaji cyber security di Indonesia masih tipis. Glassdoor mencatat median total gaji cyber security analyst di Jakarta sekitar Rp11,6 juta per bulan. Namun, angka itu hanya berasal dari 20 laporan, sehingga sebaiknya dibaca sebagai gambaran kasar. Pengalaman, sertifikasi, dan sektor tempat bekerja akan menggeser angkanya cukup jauh.
Pertanyaan yang Sering Diajukan
Cyber security kerja apa?
Pekerjaan cyber security mencakup memantau sistem dari aktivitas mencurigakan, memasang dan merawat pengaman, menguji celah atas izin pemilik sistem, serta menyusun kebijakan keamanan. Peran yang paling banyak dibuka untuk pemula adalah cyber security analyst di tim SOC.
S1 cyber security gelarnya apa?
Umumnya Sarjana Komputer (S.Kom), karena di banyak kampus cyber security berupa peminatan Teknik Informatika atau Ilmu Komputer. Lulusan D4 vokasi bergelar sarjana terapan.
Apa beda cyber security dan cyber crime?
Cyber crime (kejahatan siber) adalah tindakannya, seperti penipuan online, pembobolan akun, dan pencurian data. Cyber security adalah upaya untuk mencegah, mendeteksi, dan memulihkan diri dari tindakan tersebut. Di Indonesia, penindakan kejahatan siber menjadi wewenang kepolisian, sedangkan keamanan siber nasional dikoordinasikan BSSN.
Apakah belajar cyber security harus bisa coding?
Tidak untuk semua peran. Peran GRC dan analyst tingkat awal lebih menuntut pemahaman sistem dan ketelitian membaca log. Namun, kemampuan menulis skrip sederhana dengan Python atau Bash sangat membantu untuk mengotomatiskan pekerjaan berulang.
Kesimpulan
Cyber security adalah siklus menjaga kerahasiaan, keutuhan, dan ketersediaan data: mengatur, mengenali, melindungi, mendeteksi, merespons, lalu memulihkan. Prinsipnya sama untuk akun pribadi, website kecil, hingga instansi negara; yang berbeda hanya skalanya. Mulailah dari langkah yang paling murah, yaitu password panjang, MFA, dan backup yang teruji, sebelum membeli alat yang mahal.
Semoga artikel ini membantu.