HP Anda menyimpan lebih banyak hal pribadi daripada dompet dan buku harian sekaligus. Di dalamnya ada isi percakapan, foto, riwayat lokasi, kode OTP bank, dan akses ke hampir semua akun Anda. Siapa pun yang bisa membaca isi HP itu tanpa sepengetahuan Anda pada dasarnya sedang berdiri di belakang Anda setiap saat.
Spyware adalah program yang dibuat untuk memberi orang lain posisi tersebut. Berbeda dengan virus yang merusak atau ransomware yang memeras, spyware justru berusaha tidak terlihat sama sekali. Selama Anda tidak curiga, data terus mengalir ke pihak lain.
Apa Itu Spyware?
Spyware adalah perangkat lunak yang diam-diam mengumpulkan informasi dari sebuah perangkat, lalu mengirimkannya ke pihak lain tanpa persetujuan pemiliknya. Istilahnya berasal dari gabungan kata spy (mata-mata) dan software (perangkat lunak). Jadi, spyware artinya secara harfiah adalah perangkat lunak mata-mata.
Dalam pengertian spyware ini, informasi yang diincar adalah apa saja yang bernilai: kata sandi, isi chat, lokasi, rekaman suara, hingga data kartu kredit. Fungsi spyware bagi pembuatnya adalah mengubah perangkat korban menjadi alat pengintai yang dibawa korban sendiri ke mana-mana.
Kata ini pertama kali tercatat di forum Usenet pada Oktober 1995. Maknanya yang sekarang dipopulerkan Zone Labs, pembuat firewall ZoneAlarm, pada awal tahun 2000 untuk menyebut program yang mengirim data pengguna diam-diam.
Perbedaan Malware dan Spyware
Malware adalah istilah payung untuk semua program jahat, sedangkan spyware adalah salah satu anggotanya. Setiap spyware termasuk malware, tetapi tidak setiap malware adalah spyware. Pembedanya terletak pada tujuan: spyware mengambil informasi dan berusaha tetap tersembunyi, bukan merusak berkas atau mengunci perangkat.
Karena itu, sebutan "virus spyware" sebenarnya kurang tepat. Virus menggandakan diri dengan menempel pada berkas lain, sedangkan spyware umumnya tidak menyebar sendiri. Spyware lebih sering masuk dengan menyamar sebagai aplikasi biasa, persis seperti trojan. Dalam praktiknya, banyak spyware memang dikirim lewat trojan.
Cara Kerja Spyware: Tiga Syarat yang Harus Terpenuhi
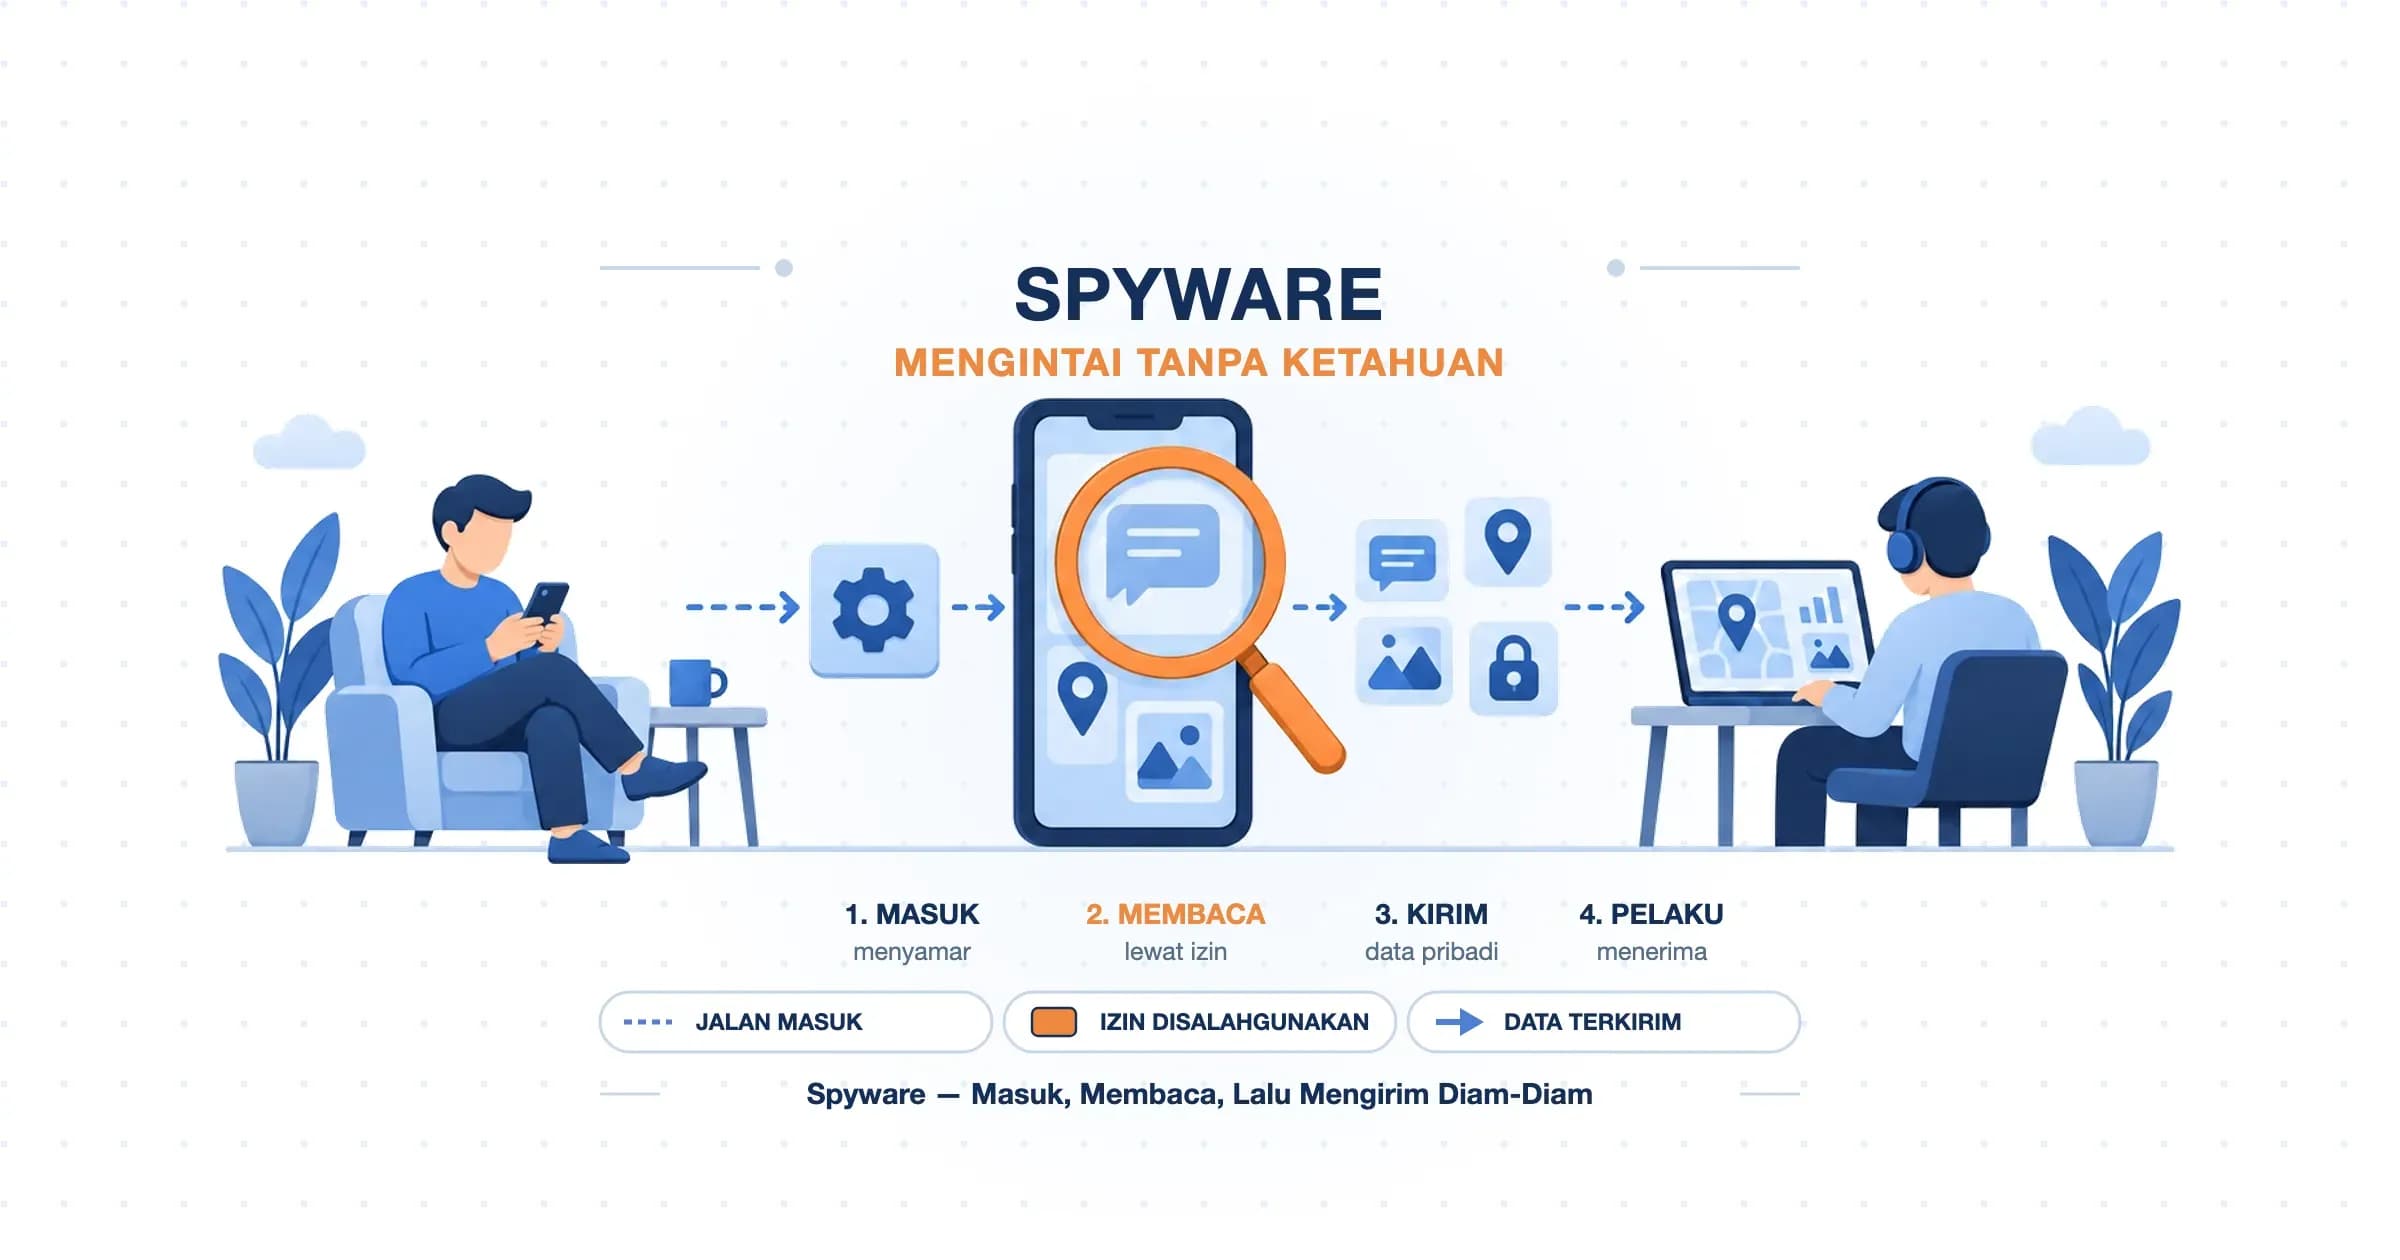
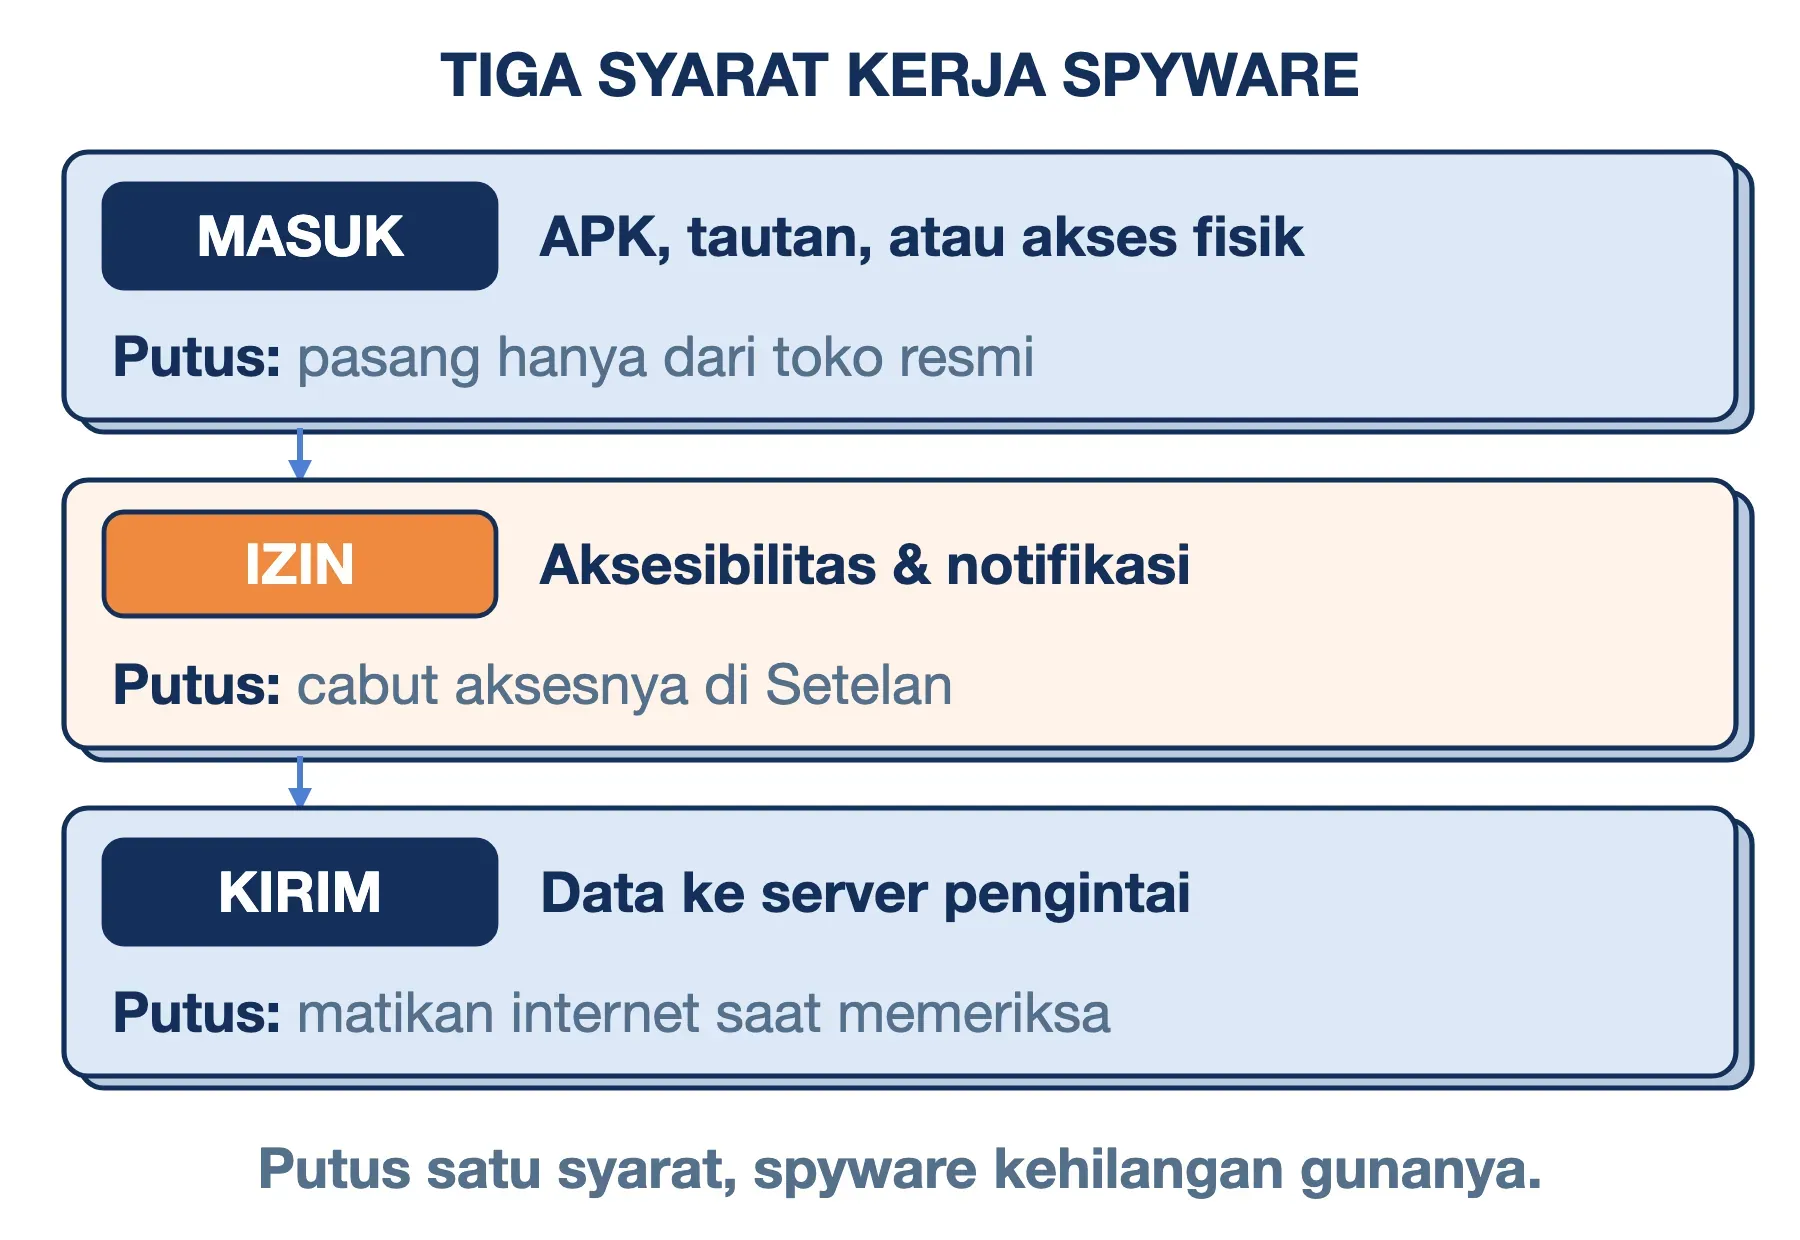
Spyware hanya bisa bekerja kalau tiga syarat berikut terpenuhi bersamaan. Kalau salah satunya terputus, spyware kehilangan gunanya.
- Jalan masuk: spyware harus berada di perangkat atau di akun Anda. Jalurnya bisa berupa berkas APK kiriman chat, tautan phising, ekstensi browser, atau akses fisik ke HP. Celah keamanan yang belum ditambal juga bisa menjadi pintu.
- Izin untuk melihat: setelah masuk, spyware butuh hak membaca data. Di Android, izin yang paling diincar adalah Accessibility Service (layanan Aksesibilitas). Izin ini dibuat untuk membantu penyandang disabilitas membaca layar, sehingga pemegangnya bisa membaca apa pun yang tampil dan menekan tombol sendiri.
- Saluran kirim: data yang terkumpul harus sampai ke pelaku. Spyware mengirimnya diam-diam lewat internet ke server pengendali, biasanya sedikit demi sedikit agar tidak menarik perhatian.
Syarat kedua adalah titik paling menentukan. Spyware yang sudah terpasang tetapi tidak memegang izin sensitif hanya bisa melihat sangat sedikit. Itulah sebabnya pemeriksaan yang efektif selalu dimulai dari daftar izin, bukan dari daftar aplikasi.
Jenis Spyware Menurut Pelakunya
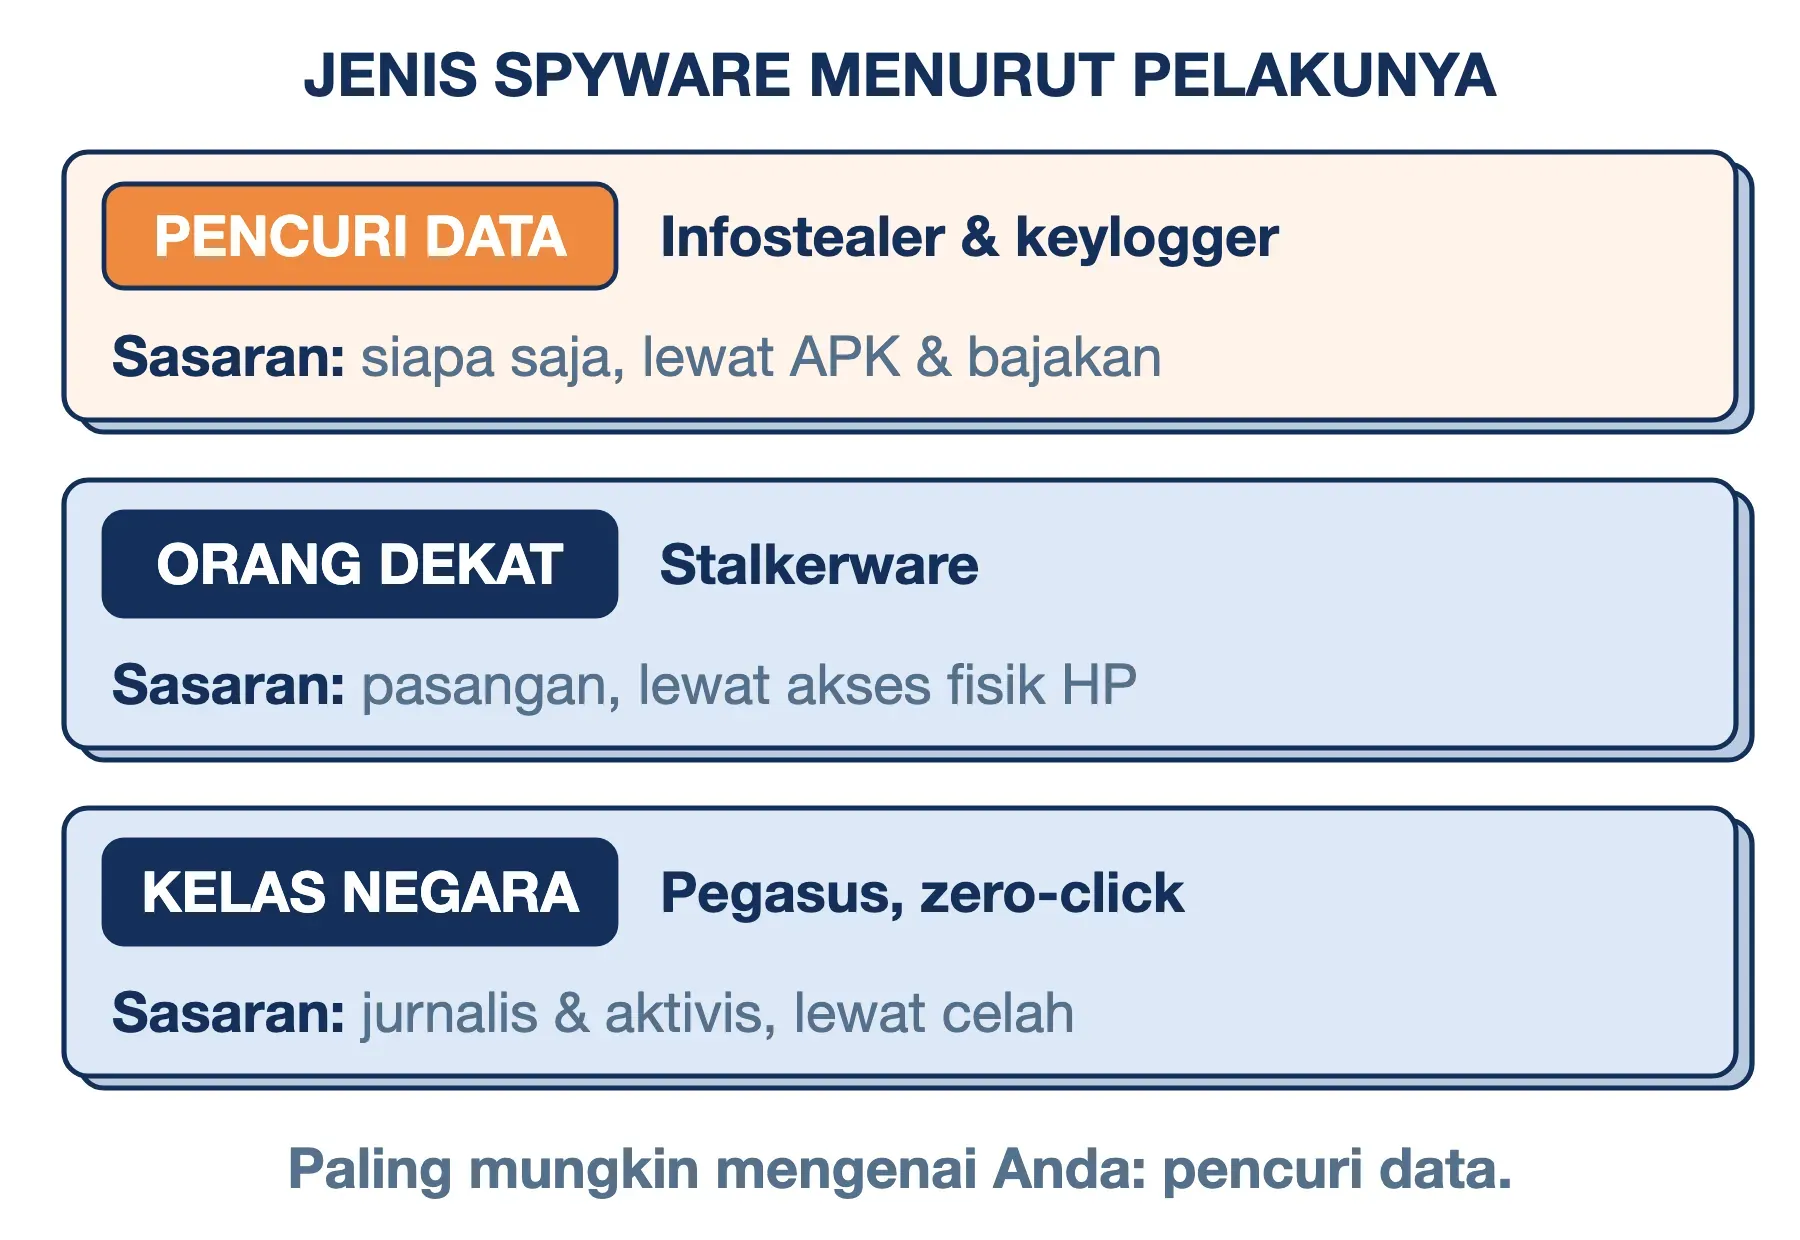
Daftar jenis spyware bisa sangat panjang kalau disusun per nama. Lebih berguna mengelompokkannya menurut pelaku dan motif, karena dari situ terlihat siapa yang perlu Anda waspadai. Ada tiga golongan besar.
Pencuri Data Bermotif Uang
Golongan inilah yang paling mungkin mengenai pengguna biasa, karena yang dicari adalah data yang bisa diuangkan. Bentuk yang paling umum saat ini adalah infostealer (pencuri informasi), yaitu spyware yang menyalin kata sandi tersimpan, data isian otomatis, dan cookie sesi dari browser.
Cookie sesi inilah yang membuat infostealer berbahaya. Cookie sesi adalah penanda bahwa Anda sudah login. Penyerang yang memegangnya bisa masuk ke akun Anda tanpa mengetik kata sandi dan tanpa melewati 2FA. Skala industrinya juga besar. Microsoft mencatat lebih dari 394.000 komputer Windows terinfeksi infostealer Lumma hanya dalam rentang 16 Maret sampai 16 Mei 2025.
Di golongan ini juga ada keylogger, yaitu program yang merekam setiap tombol yang Anda tekan. Dulu keylogger berupa program terpisah di komputer. Di HP Android modern, perekaman ketikan sering dilakukan lewat izin Aksesibilitas tadi, sehingga satu aplikasi bisa sekaligus membaca layar dan mencatat ketikan.
Orang Dekat Lewat Stalkerware
Stalkerware adalah spyware yang dipasang oleh orang yang mengenal korbannya: pasangan, mantan, anggota keluarga, atau atasan. Coalition Against Stalkerware mendefinisikannya sebagai perangkat lunak yang memungkinkan seseorang memantau aktivitas di perangkat orang lain dari jarak jauh tanpa persetujuan pemiliknya.
Pelaku golongan ini tidak perlu celah keamanan. Ia cukup memegang HP korban beberapa menit dan mengetahui PIN-nya. Aplikasi spyware jenis ini pun dijual bebas sebagai "aplikasi pemantau", lengkap dengan dasbor web untuk membaca hasil sadapan.
Masalah ini nyata di Indonesia. Laporan Kaspersky untuk tahun 2023 mencatat 31.031 pengguna terdampak stalkerware di seluruh dunia, dan Indonesia berada di peringkat keenam dengan 871 pengguna. Angka ini hanya berasal dari pengguna produk Kaspersky, sehingga jumlah sebenarnya hampir pasti jauh lebih besar.
Google Play sendiri hanya mengizinkan aplikasi pemantauan untuk anak dan perangkat kerja milik perusahaan, dan aplikasinya wajib mendeklarasikan diri sebagai alat pemantau. Ukurannya sederhana: kalau pemilik HP tahu dirinya dipantau, itu pengawasan; kalau aplikasinya bersembunyi, itu spyware.
Spyware Kelas Negara: Pegasus dan Serangan Tanpa Klik
Di ujung lain ada spyware komersial yang dijual mahal kepada lembaga pemerintah. Contoh paling terkenal adalah Pegasus buatan NSO Group dari Israel. Pegasus mampu mengambil pesan, email, foto, kontak, riwayat browsing, dan kata sandi. Ia juga bisa menyalakan mikrofon dan kamera, serta melaporkan lokasi perangkat.
Yang membuat Pegasus berbeda adalah teknik zero-click, yaitu infeksi tanpa korban perlu mengetuk apa pun. Pada September 2021, Citizen Lab menemukan celah bernama FORCEDENTRY di iMessage. Cukup dengan mengirim berkas berbahaya ke iPhone sasaran, Pegasus bisa terpasang tanpa interaksi. Pada September 2023 ditemukan celah serupa bernama BLASTPASS, yang menembus iOS versi terbaru saat itu.
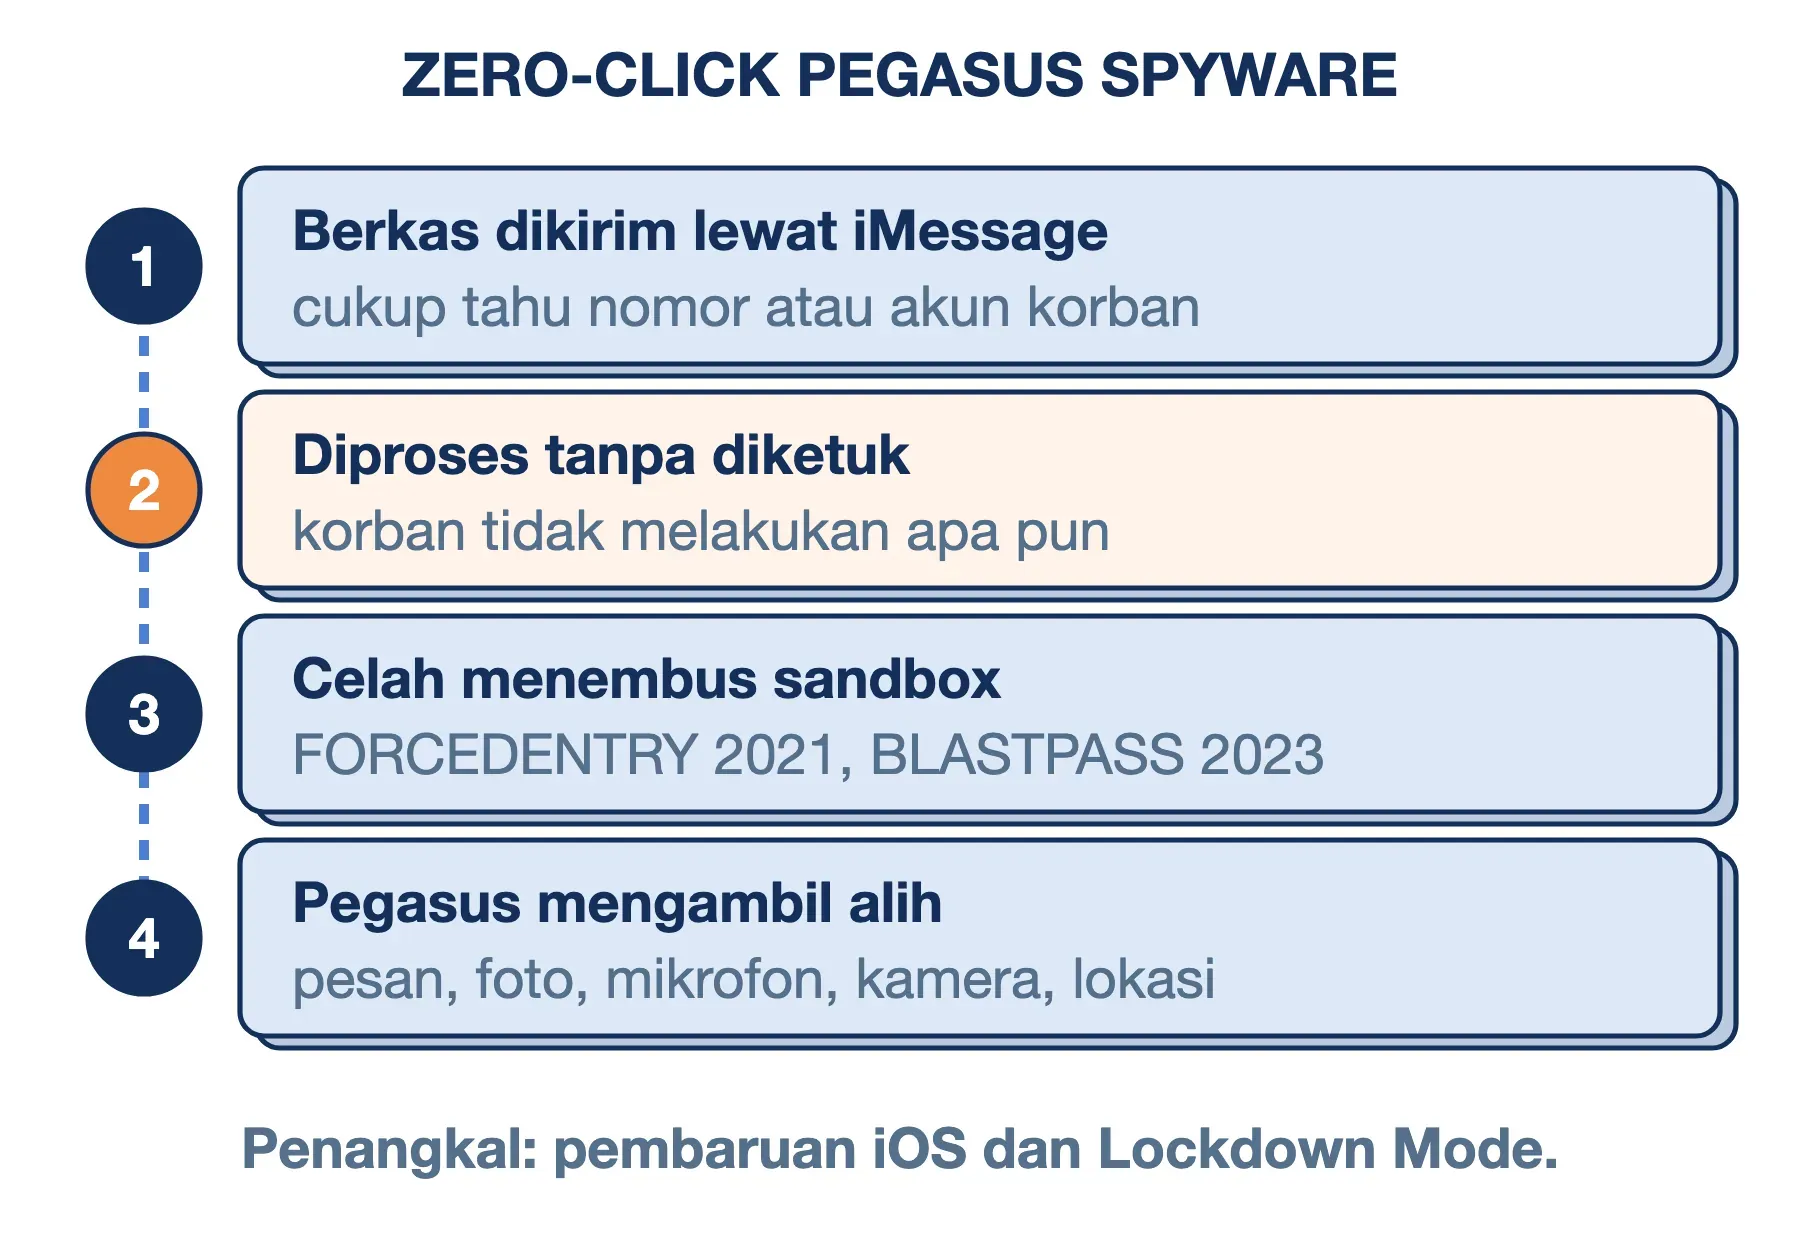
Celah zero-click semacam ini harus menembus pembatas antar-aplikasi, yaitu sandbox, sehingga harganya sangat mahal. Karena itu, sasarannya sempit: jurnalis, aktivis, pengacara, dan pejabat. Bagi pengguna biasa, golongan pertama dan kedua jauh lebih relevan.
Atas serangan 2019 terhadap sekitar 1.400 pengguna WhatsApp, pengadilan di California pada Oktober 2025 melarang NSO menyasar WhatsApp secara permanen. Di Indonesia, laporan Amnesty International bersama Tempo (Mei 2024) menelusuri pengiriman spyware dari sejumlah vendor sepanjang 2017–2023. Namun, Amnesty menyatakan tidak menemukan bukti korban spesifik di Indonesia.
Contoh Spyware yang Pernah Beredar
Contoh berikut dipilih karena masing-masing memakai jalan masuk yang berbeda:
- APK berkedok undangan atau resi paket: berkas aplikasi kiriman WhatsApp yang meminta izin membaca SMS, lalu meneruskan kode OTP bank ke pelaku. Inilah contoh spyware yang paling sering memakan korban di Indonesia.
- FluBot: spyware Android yang menyebar lewat SMS bertema paket. Ia menyalahgunakan izin Aksesibilitas untuk menampilkan halaman login palsu di atas aplikasi bank dan merekam ketikan.
- Lumma Stealer: infostealer Windows yang menyusup lewat aplikasi bajakan dan iklan palsu, lalu mengambil kata sandi, cookie sesi, dan dompet kripto.
- Pegasus: spyware kelas negara dengan infeksi zero-click lewat iMessage.
- Ekstensi browser yang berganti pemilik: ekstensi sah yang dijual ke pihak lain, lalu pembaruannya menyisipkan kode pembaca halaman.
Spyware di Website: Ketika Pengunjung yang Diintai
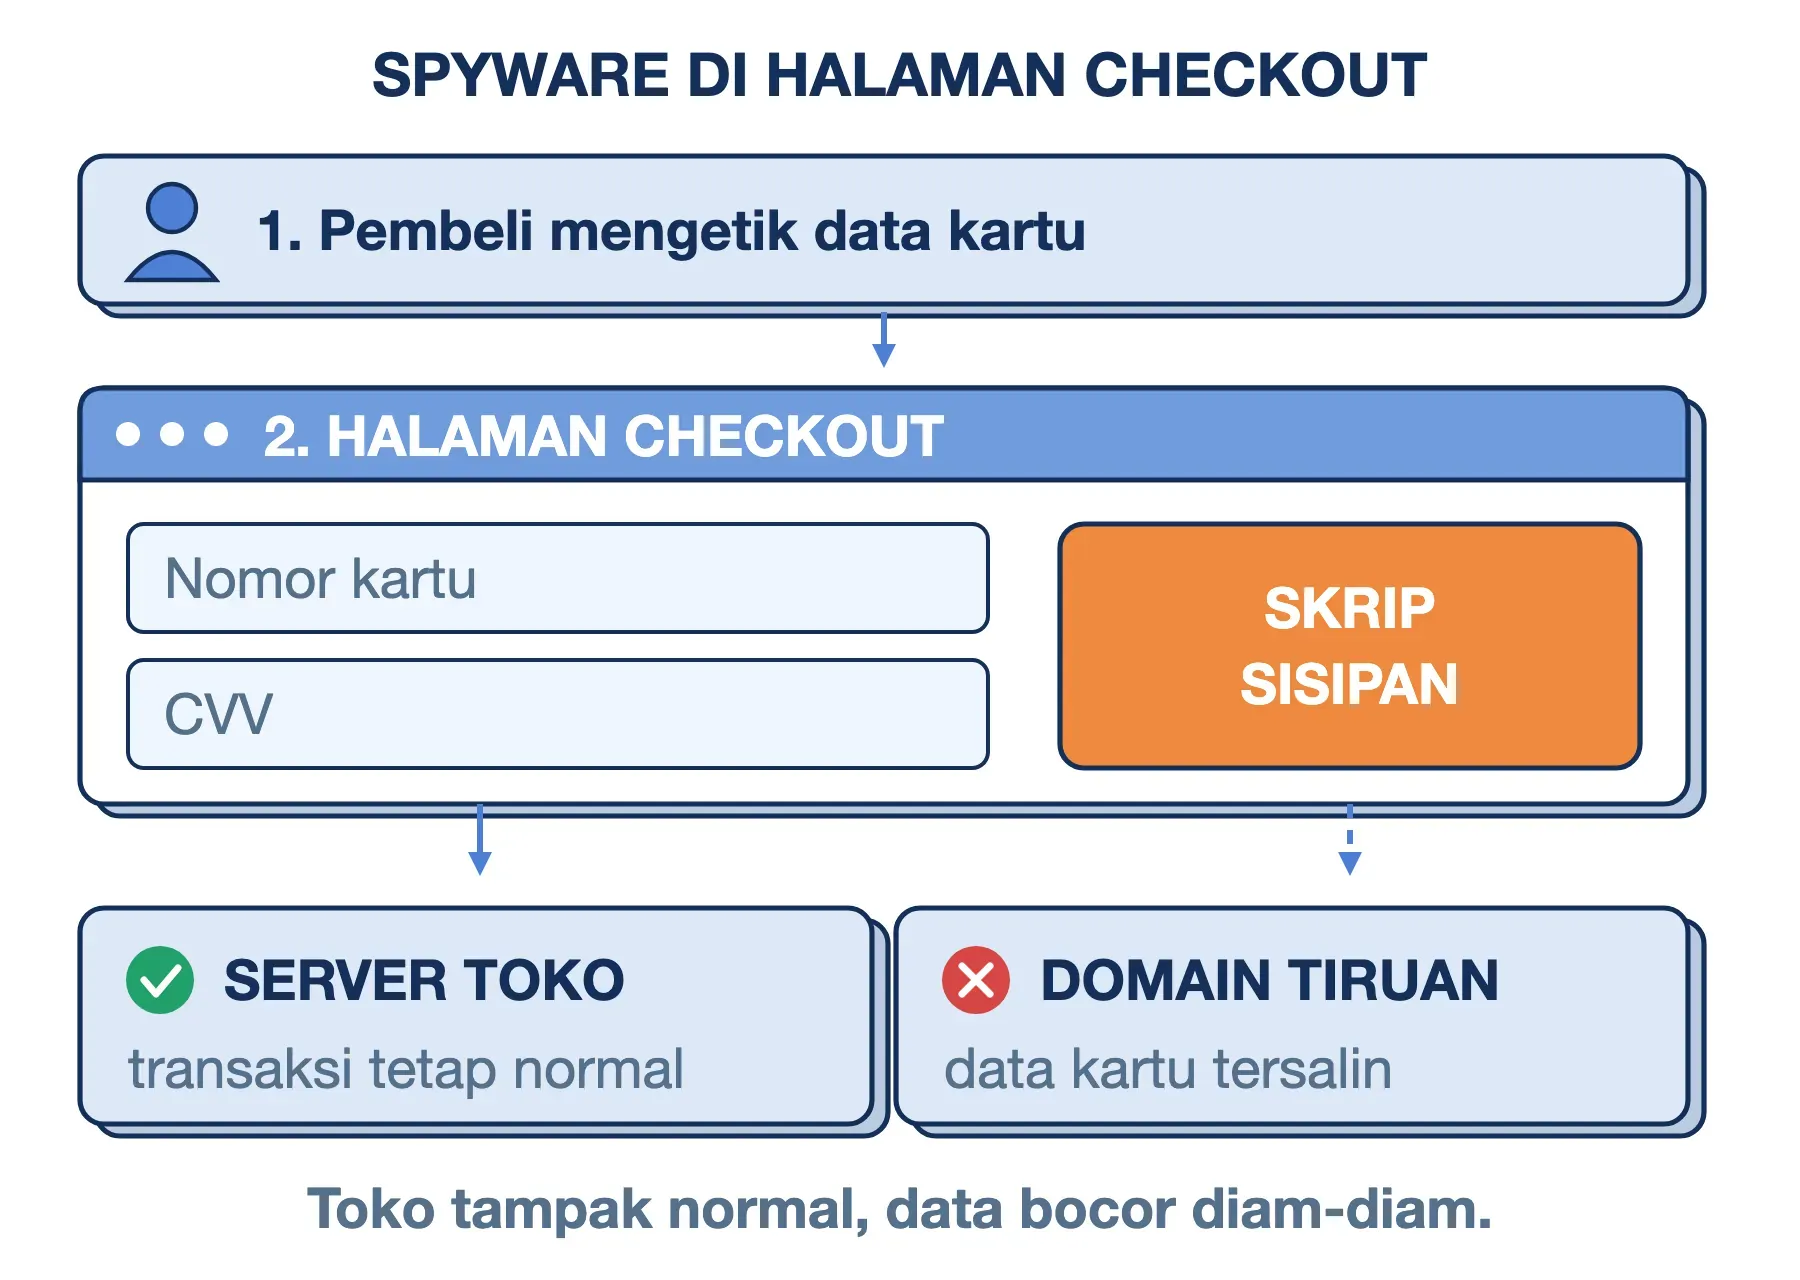
Spyware tidak hanya hidup di perangkat. Website pun bisa disisipi kode mata-mata, dan korbannya adalah pengunjung. Bentuk yang paling merugikan adalah skimmer JavaScript, yaitu potongan kode yang disisipkan ke halaman pembayaran sebelum data diteruskan ke payment gateway. Kode itu menyalin data kartu yang diketik pembeli, lalu mengirimkannya ke server penyerang.
Kasus terbesarnya menimpa British Airways. Antara 22 Juni dan 5 September 2018, penyerang mengubah sebuah berkas JavaScript lama di situs maskapai itu. Data kartu pembeli pun ikut terkirim ke domain tiruan. Transaksi tetap berjalan normal, sehingga tidak ada yang curiga. Sekitar 429.000 orang terdampak, dan otoritas perlindungan data Inggris (ICO) menjatuhkan denda £20 juta.
Bagi pemilik toko online, pelajarannya konkret. Skimmer tidak membuat website lambat atau berubah tampilan, jadi ia hanya ketahuan lewat pemeriksaan. Catat setiap skrip pihak ketiga di halaman pembayaran, dan curigai berkas JavaScript lama yang tiba-tiba berubah tanggal.
Ciri HP yang Terkena Spyware
Spyware dirancang untuk tidak terlihat, jadi tidak ada satu gejala pasti. Meski begitu, beberapa tanda berikut layak membuat Anda memeriksa lebih jauh:
- Orang lain tahu hal yang hanya ada di HP Anda: misalnya isi chat pribadi atau lokasi yang tidak Anda bagikan. Ini tanda stalkerware yang paling kuat.
- Indikator kamera atau mikrofon menyala tanpa sebab: Android 12 ke atas dan iPhone menampilkan titik kecil berwarna di pojok layar saat kamera atau mikrofon dipakai.
- Ada aplikasi asing di daftar akses notifikasi atau Aksesibilitas: aplikasi senter, kalkulator, atau "layanan sistem" tidak membutuhkan izin tersebut.
- Notifikasi login dari perangkat yang tidak Anda kenal: email peringatan dari Google, Apple, atau bank sering menjadi petunjuk pertama.
- Baterai dan kuota data terkuras saat HP menganggur: spyware harus terus mengirim data, dan proses itu memakai daya serta kuota.
Spyware kelas negara seperti Pegasus hampir tidak meninggalkan gejala. Untuk golongan ini, petunjuk paling andal justru datang dari luar, misalnya notifikasi ancaman resmi dari Apple.
Cara Mengatasi Spyware di HP dan Laptop
⚠️ Catatan untuk korban stalkerware: menghapus aplikasinya langsung menghentikan aliran data, dan pelaku biasanya menyadarinya. Kalau pelaku bisa membahayakan Anda secara fisik, simpan bukti dengan memotret layar dari perangkat lain, lalu minta pendampingan sebelum menghapus.
Kalau situasinya aman, enam langkah berikut membersihkan HP, laptop, sekaligus akun Anda.
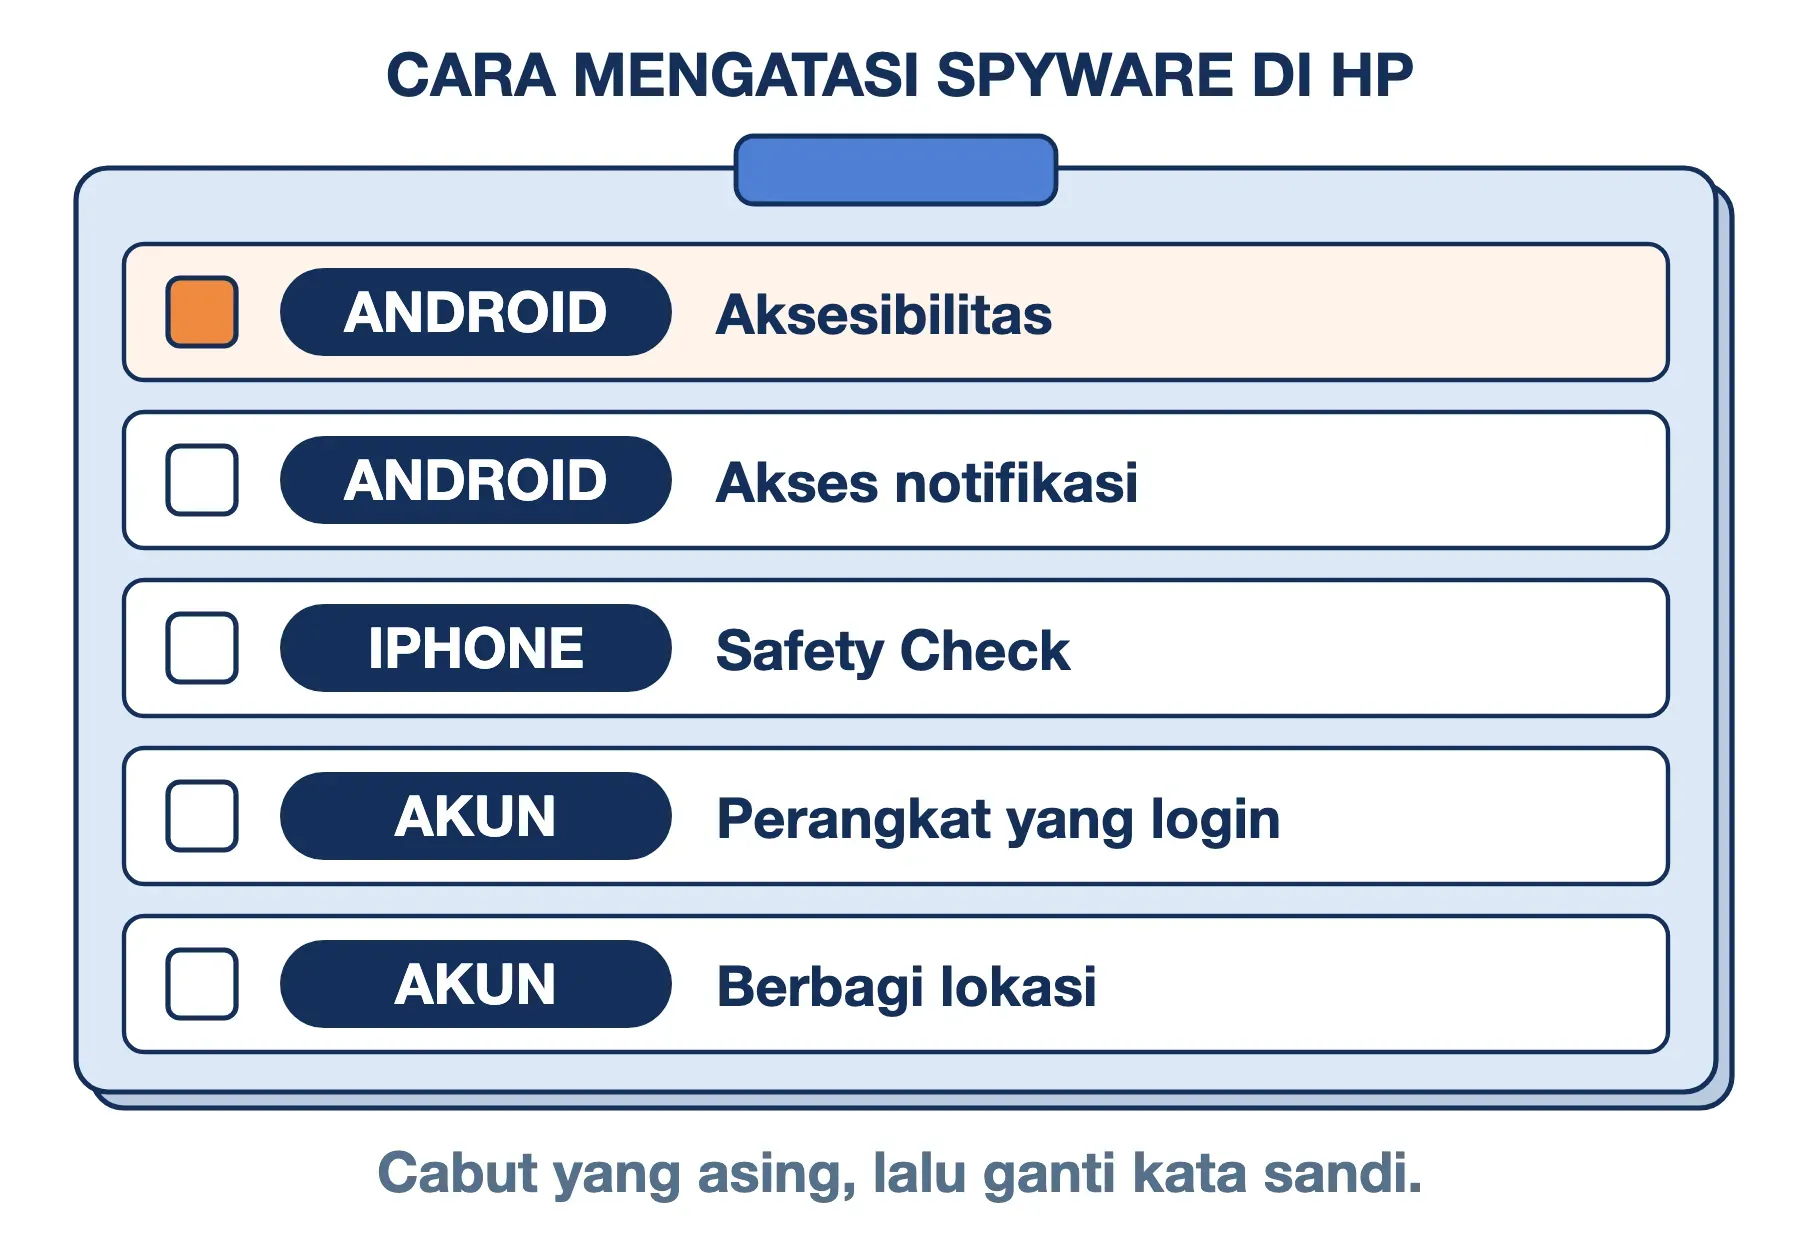
Langkah #1: Periksa Siapa yang Bisa Membaca Layar dan Notifikasi
Di Android, buka Setelan, cari Aksesibilitas, lalu periksa daftar layanan yang terpasang. Lakukan hal yang sama di menu Akses notifikasi (namanya bisa sedikit berbeda antarmerek), karena aplikasi yang membaca notifikasi juga bisa membaca kode OTP.
Matikan akses aplikasi yang tidak Anda kenali, lalu copot aplikasinya. Kalau aplikasi itu menolak dihapus, ikuti urutan pencabutan admin perangkat dan mode aman yang kami jelaskan di artikel cara menghapus trojan. Setelah itu, jalankan pemindaian Play Protect dari Play Store.
Langkah #2: Pindai Laptop dan Periksa Ekstensi Browser
Di Windows, buka Windows Security, pilih Perlindungan virus & ancaman, lalu jalankan Pindai penuh. Setelah itu, buka halaman ekstensi di browser Anda dan hapus setiap ekstensi yang tidak Anda pasang sendiri. Infostealer seperti Lumma mengincar data browser, jadi bagian ini sama pentingnya dengan pemindaian berkas.
Langkah #3: Periksa Akun, Bukan Hanya Perangkat
Sebagian layanan pengintai tidak memasang apa pun di HP. Mereka cukup masuk ke akun Google atau iCloud Anda, lalu membaca cadangan foto, kontak, dan lokasi dari sana. Karena itu, buka halaman keamanan akun Google Anda dan periksa bagian Perangkat Anda. Di iPhone, buka Setelan, ketuk nama Anda, lalu gulir ke daftar perangkat di bagian bawah.
Keluarkan setiap perangkat yang tidak Anda kenali, lalu periksa fitur berbagi lokasi di Google Maps atau Find My.
Langkah #4: Jalankan Safety Check di iPhone
Pengguna iPhone dengan iOS 16 ke atas bisa memakai Safety Check di menu Setelan > Privasi & Keamanan. Fitur ini menampilkan semua orang dan aplikasi yang Anda beri akses. Pilihan Emergency Reset menghentikan semua berbagi data sekaligus dan membantu Anda mengganti kata sandi Apple Account. Safety Check tidak bisa meninjau akun di luar Apple, jadi Langkah #3 tetap perlu dilakukan.
Langkah #5: Ganti Kata Sandi dari Perangkat yang Bersih
Setelah spyware dihapus, anggap semua kata sandi yang pernah diketik di perangkat itu sudah bocor. Ganti kata sandi email, m-banking, dan media sosial dari perangkat lain yang Anda yakini bersih. Lalu pilih opsi keluar dari semua sesi agar cookie sesi yang sempat dicuri tidak bisa dipakai lagi.
Langkah #6: Reset Pabrik sebagai Jalan Terakhir
Reset pabrik menghapus semua aplikasi, termasuk spyware yang bersembunyi dengan baik. Namun, langkah ini tidak menolong kalau pelaku masih memegang akun cloud Anda, karena data akan kembali tersinkron begitu Anda login. Lakukan reset pabrik hanya setelah Langkah #3 dan #5 selesai.
Batas Hukum Memasang Spyware di HP Orang Lain
Sebagian orang mencari spyware untuk memasangnya di HP pasangan atau karyawan. Perbuatan ini bisa berujung pidana, dan dasar hukumnya baru saja berubah.
Selama bertahun-tahun, penyadapan ilegal dijerat Pasal 31 jo. Pasal 47 UU ITE. KUHP Nasional (UU No. 1 Tahun 2023) mencabut kedua pasal tersebut. Sejak KUHP baru berlaku pada 2 Januari 2026, larangan penyadapan diatur Pasal 258 KUHP.
Pasal 258 mengancam siapa pun yang secara melawan hukum mendengarkan, merekam, atau mencatat transmisi elektronik yang tidak bersifat publik. Ancamannya penjara paling lama 10 tahun atau denda paling banyak Rp2 miliar. Menyebarkan hasil sadapannya diancam pidana yang sama.
Ada dua pasal lain yang ikut relevan. Membuka HP orang lain tanpa hak untuk memasang aplikasi pengintai memenuhi unsur akses ilegal di Pasal 332 KUHP, yang kami bahas di artikel hacker adalah. Mengumpulkan data pribadi orang lain secara melawan hukum demi keuntungan juga bisa dijerat Pasal 67 UU Perlindungan Data Pribadi.
Status sebagai suami, istri, atau atasan tidak otomatis memberi hak menyadap. Unsur yang dinilai adalah izin pemilik perangkat, bukan hubungan antara keduanya.
Cara Menghindari Spyware dengan Kebiasaan Terukur
Pencegahan spyware pada dasarnya adalah menutup ketiga syarat kerjanya. Berikut kebiasaan yang bisa langsung Anda terapkan:
- Pasang pembaruan sistem paling lambat 7 hari setelah rilis: celah seperti FORCEDENTRY dan BLASTPASS ditutup lewat pembaruan.
- Pasang aplikasi hanya dari Play Store atau App Store: undangan, resi, dan tagihan yang sah tidak pernah mengharuskan Anda memasang berkas APK.
- Biarkan pembatasan izin Android tetap aktif: sejak Android 13, aplikasi dari luar toko resmi tidak bisa langsung meminta akses Aksesibilitas. Jangan menekan Allow restricted settings atas permintaan siapa pun.
- Kunci layar dengan PIN minimal 6 digit dan jangan bagikan: hampir semua stalkerware membutuhkan akses fisik ke HP yang terbuka.
- Tinjau daftar Aksesibilitas dan akses notifikasi setiap 3 bulan: cukup lima menit untuk menemukan izin yang tidak lagi diperlukan.
- Nyalakan Lockdown Mode kalau pekerjaan Anda berisiko: menurut Citizen Lab dan Apple, mode ini memblokir serangan BLASTPASS. Jurnalis, aktivis, dan pengacara layak mengaktifkannya.
Kelemahan Anti-Spyware dan Batas Perlindungannya
Aplikasi anti spyware dan antivirus tetap berguna, tetapi ada beberapa hal yang tidak bisa mereka lakukan.
- Tidak bisa melihat serangan zero-click: spyware kelas negara memanfaatkan celah yang belum diketahui pembuat sistem operasi, sehingga belum ada pola untuk dikenali.
- Aplikasi pemantau "resmi" bisa lolos: stalkerware yang dipasarkan sebagai kontrol orang tua kadang hanya ditandai sebagai "alat pemantau", bukan program berbahaya.
- Tidak menjangkau akun cloud: kalau pelaku membaca data dari akun Google atau iCloud, tidak ada yang bisa ditemukan di HP.
- Lockdown Mode mengorbankan kenyamanan: sebagian besar lampiran dan pratinjau tautan di Messages diblokir. Panggilan FaceTime dari orang yang belum Anda hubungi dalam 30 hari terakhir juga ditolak.
- Reset pabrik menghapus bukti: korban yang ingin melapor ke polisi kehilangan jejak aplikasi pengintai.
Karena itu, anggap anti-spyware sebagai satu lapis pertahanan, bukan pengganti pemeriksaan izin dan akun secara manual.
Pertanyaan yang Sering Muncul
Apakah HP bisa disadap hanya lewat nomor telepon?
Untuk pengguna biasa, praktis tidak. Infeksi tanpa klik seperti Pegasus membutuhkan celah yang sangat mahal dan hanya dipakai terhadap sasaran bernilai tinggi. Penyadapan yang lebih umum terjadi lewat aplikasi yang Anda pasang sendiri, akses fisik ke HP, atau akun cloud yang bocor.
Apakah aplikasi kontrol orang tua termasuk spyware?
Tidak, selama aplikasinya terlihat dan pemilik perangkat tahu sedang dipantau. Aplikasi yang sama berubah fungsi menjadi spyware ketika dipasang diam-diam di HP orang dewasa tanpa persetujuannya.
Apakah membuka link di WhatsApp langsung memasang spyware?
Umumnya tidak. Tautan berbahaya biasanya mengarahkan Anda ke halaman login palsu atau meminta Anda memasang berkas APK. Bahayanya muncul saat Anda mengisi data atau menyetujui pemasangan, bukan saat tautan terbuka.
Bagaimana jika menerima notifikasi ancaman dari Apple?
Pastikan dulu keasliannya: notifikasi asli dari Apple juga tampil saat Anda login di account.apple.com, dan tidak pernah meminta Anda mengklik tautan. Apple menyarankan segera menyalakan Lockdown Mode dan menghubungi Access Now Digital Security Helpline.
Kesimpulan
Spyware adalah program mata-mata yang bekerja dengan tiga syarat: jalan masuk ke perangkat atau akun, izin untuk melihat data, dan saluran untuk mengirimkannya. Bagi pengguna biasa, ancaman terbesar datang dari pencuri data bermotif uang dan dari orang dekat lewat stalkerware, bukan dari Pegasus. Pemeriksaan yang paling bermanfaat adalah meninjau izin Aksesibilitas, akses notifikasi, dan daftar perangkat di akun Anda.
Semoga artikel ini membantu.