Hampir setiap server yang terhubung ke internet sudah dijaga firewall. Aturannya sederhana: paket menuju port yang diizinkan boleh masuk, sisanya ditolak. Model ini bekerja rapi selama serangan datang lewat pintu yang memang bisa ditutup.
Persoalannya, port 80 dan 443 pada server web Anda harus selalu terbuka. Permintaan berisi upaya pembobolan dan permintaan dari pengunjung biasa masuk lewat pintu yang sama, dalam bentuk paket yang sama sahnya. Firewall memeriksa alamat dan nomor port, bukan maksud di balik isinya. Di celah itulah intrusion detection system (IDS) atau sistem deteksi intrusi mengambil peran.
Intrusion Detection System (IDS) Adalah Alarm, Bukan Gembok
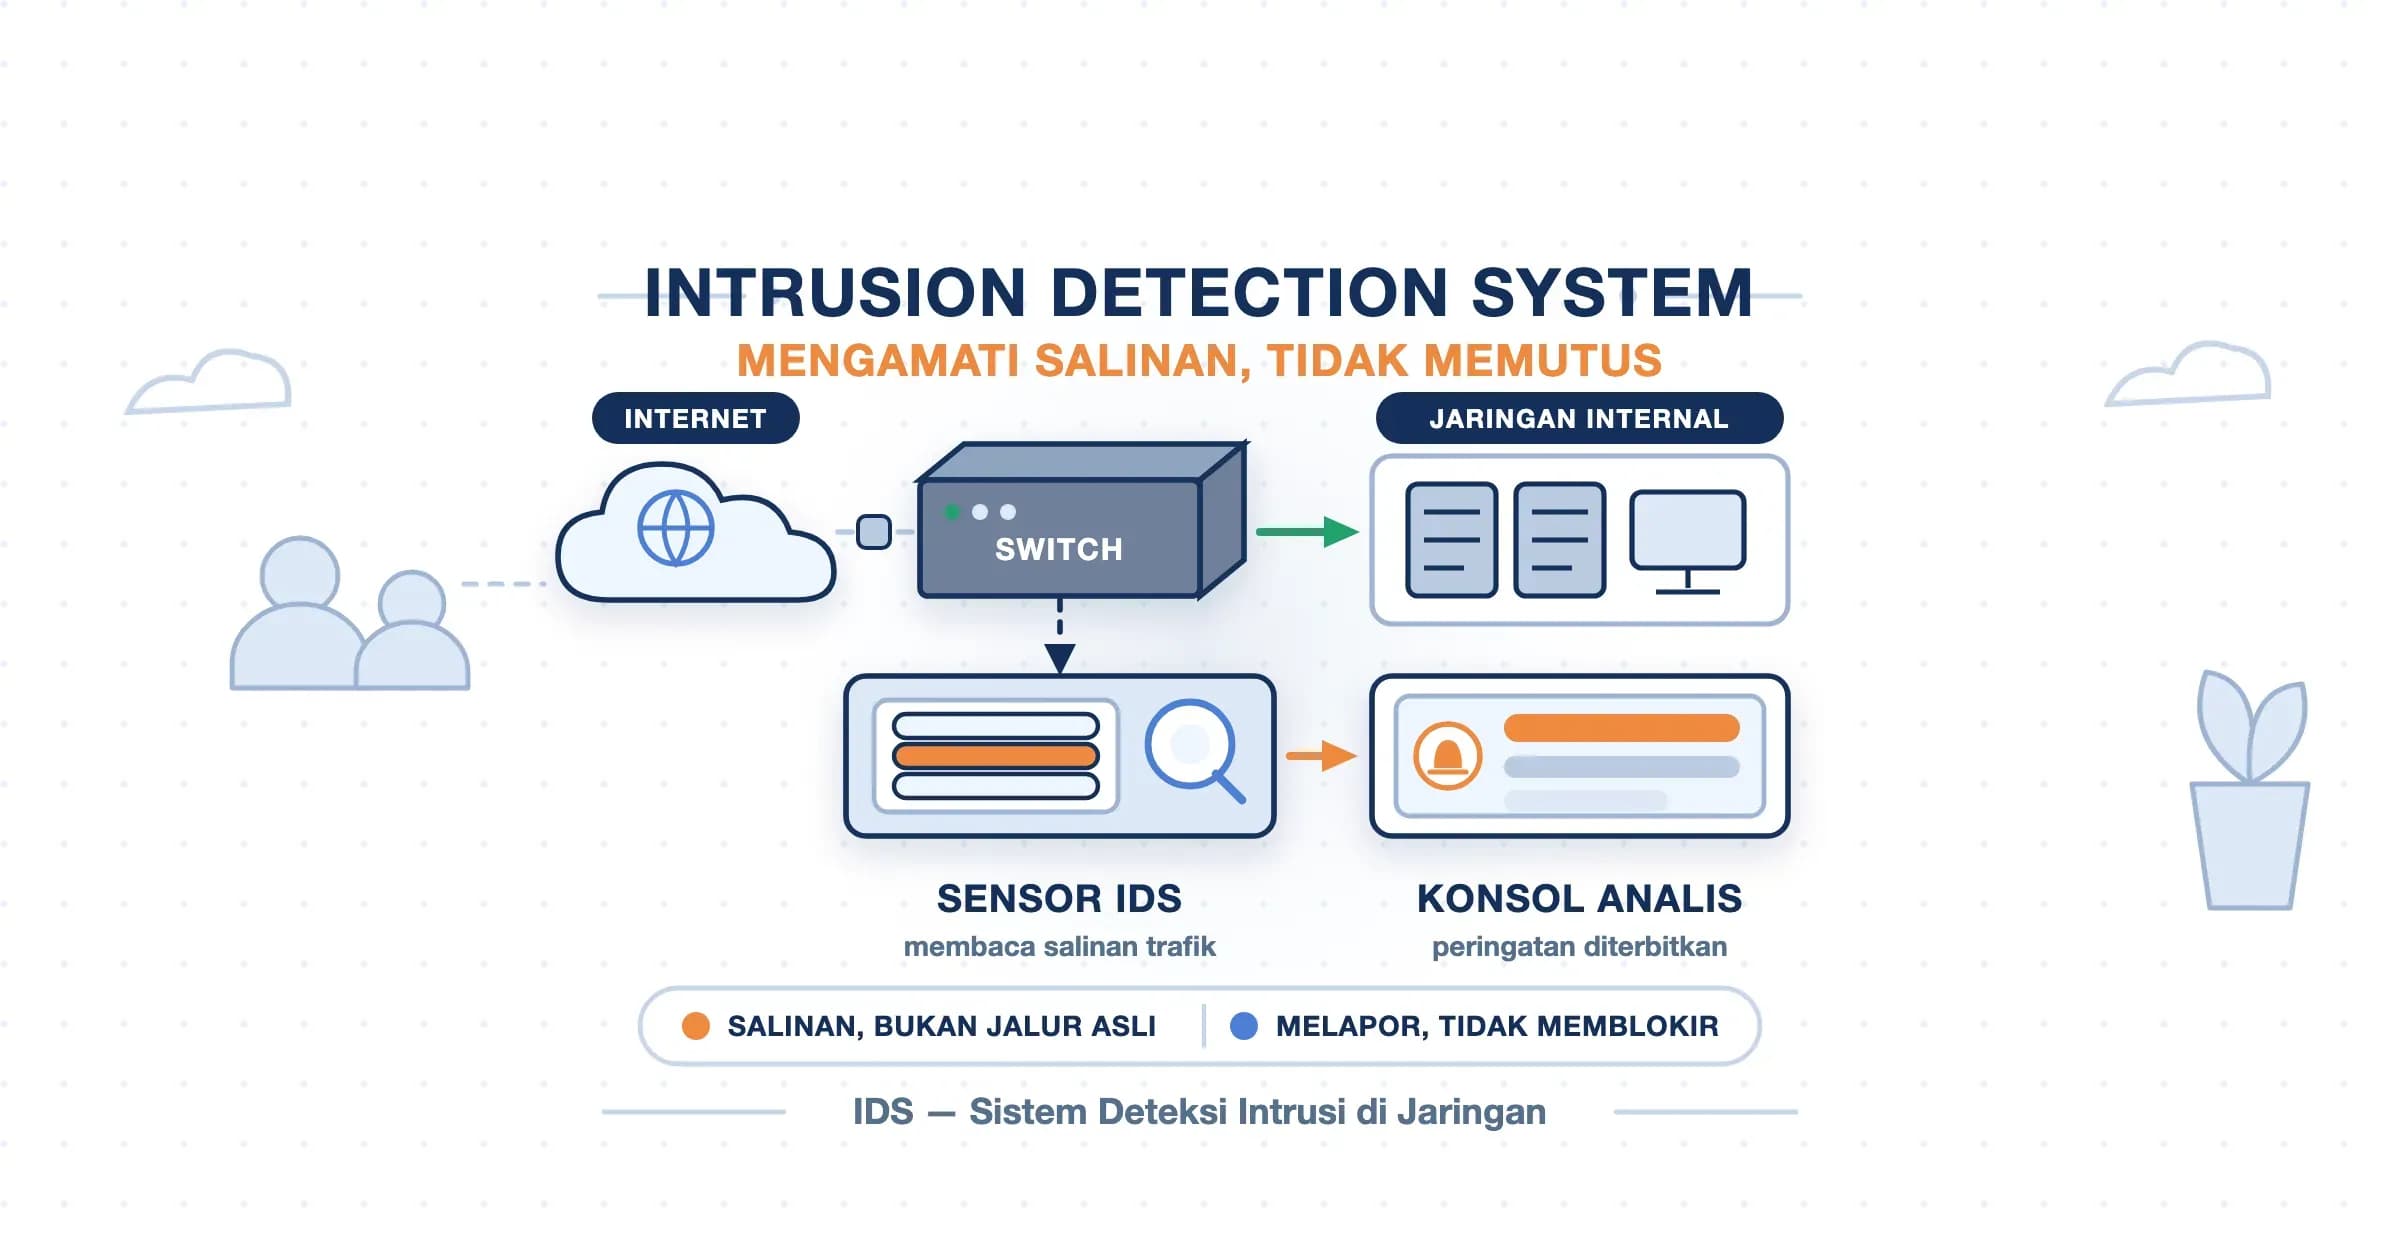
Intrusion detection system (IDS) adalah sistem yang mengamati lalu lintas jaringan atau aktivitas di dalam sebuah host, lalu menerbitkan peringatan ketika menemukan tanda serangan. Padanan Indonesianya adalah sistem deteksi intrusi. Fungsi utama IDS hanya satu: memberi tahu, bukan menghentikan.
Perbedaan antara memberi tahu dan menghentikan terdengar kecil, tetapi menentukan seluruh cara kerjanya. IDS umumnya tidak diletakkan di jalur lalu lintas. Ia bekerja dari samping dan memeriksa salinan paket yang sudah lewat. Ketika perangkatnya mati, tidak ada koneksi yang ikut putus. Anda hanya kehilangan penglihatan.
Hubungan IDS dengan firewall mirip hubungan alarm kebakaran dengan pintu tahan api. Alarm tidak memadamkan apa pun. Ia berbunyi lebih awal supaya orang sempat bertindak, sementara pintu tahan api yang benar-benar menahan jalannya api. Gedung yang aman membutuhkan keduanya, dan keliru memasang salah satunya sambil berharap ia mengerjakan tugas yang lain.
Empat Komponen yang Membentuk Sistem Deteksi Intrusi
Komponen IDS selalu sama, sesederhana apa pun bentuknya: empat bagian yang saling bergantung.
- Sensor atau agen: bagian yang mengambil data mentah. Pada sensor jaringan, data itu berupa salinan paket. Pada agen yang dipasang di dalam server, datanya berupa baris log, perubahan berkas, dan catatan proses.
- Mesin analisis (detection engine): bagian yang membandingkan data mentah tadi dengan sesuatu yang sudah diketahui berbahaya, lalu memutuskan apakah sebuah peristiwa layak dilaporkan.
- Basis pengetahuan: kumpulan rule (aturan deteksi) berisi pola serangan, ditambah profil perilaku normal yang dipelajari dari jaringan Anda sendiri. Bagian inilah yang menentukan seberapa banyak yang bisa dikenali mesin analisis.
- Konsol dan penyimpanan peringatan: tempat peringatan dikumpulkan, diberi peringkat, dan ditampilkan kepada manusia.
Komponen keempat adalah yang paling sering diremehkan. Sensor bagus dan rule lengkap tidak berarti apa-apa kalau peringatannya menumpuk di log yang tidak pernah dibuka. IDS adalah perkakas yang bekerja untuk manusia, bukan menggantikan manusia.
Bagaimana Sensor Mendapat Salinan Lalu Lintas Jaringan
Sensor jaringan tidak otomatis melihat apa pun begitu dipasang. Switch modern hanya meneruskan frame ke port tujuannya, sehingga komputer yang dicolokkan ke port kosong tidak menerima percakapan milik perangkat lain. Ada tiga cara memberi sensor salinan yang dibutuhkannya.
Cara pertama adalah SPAN port, sering disebut juga mirror port, yaitu port khusus pada switch yang dikonfigurasi untuk menggandakan lalu lintas port lain. Cara ini murah dan tidak memerlukan perangkat tambahan. Kelemahannya nyata: saat switch dibebani berat, port cermin bisa gagal menampilkan seluruh trafik atau dinonaktifkan sementara. Banyak switch juga hanya menyediakan satu port semacam ini.
Cara kedua adalah network tap, perangkat yang disisipkan langsung pada media fisik, misalnya pada kabel serat optik. Tap memberikan salinan seluruh trafik tanpa bergantung pada beban switch. Konsekuensinya, pemasangannya menuntut jeda layanan sesaat dan perangkatnya harus dibeli terpisah.
Cara ketiga adalah tidak menyalin trafik sama sekali. Agen dipasang di dalam host yang ingin dijaga, lalu membaca log, memeriksa integritas berkas, dan mengamati proses dari dalam sistem operasi. Pendekatan ini dipakai IDS berbasis host, dan tetap bekerja meskipun jaringannya tidak punya port cermin.
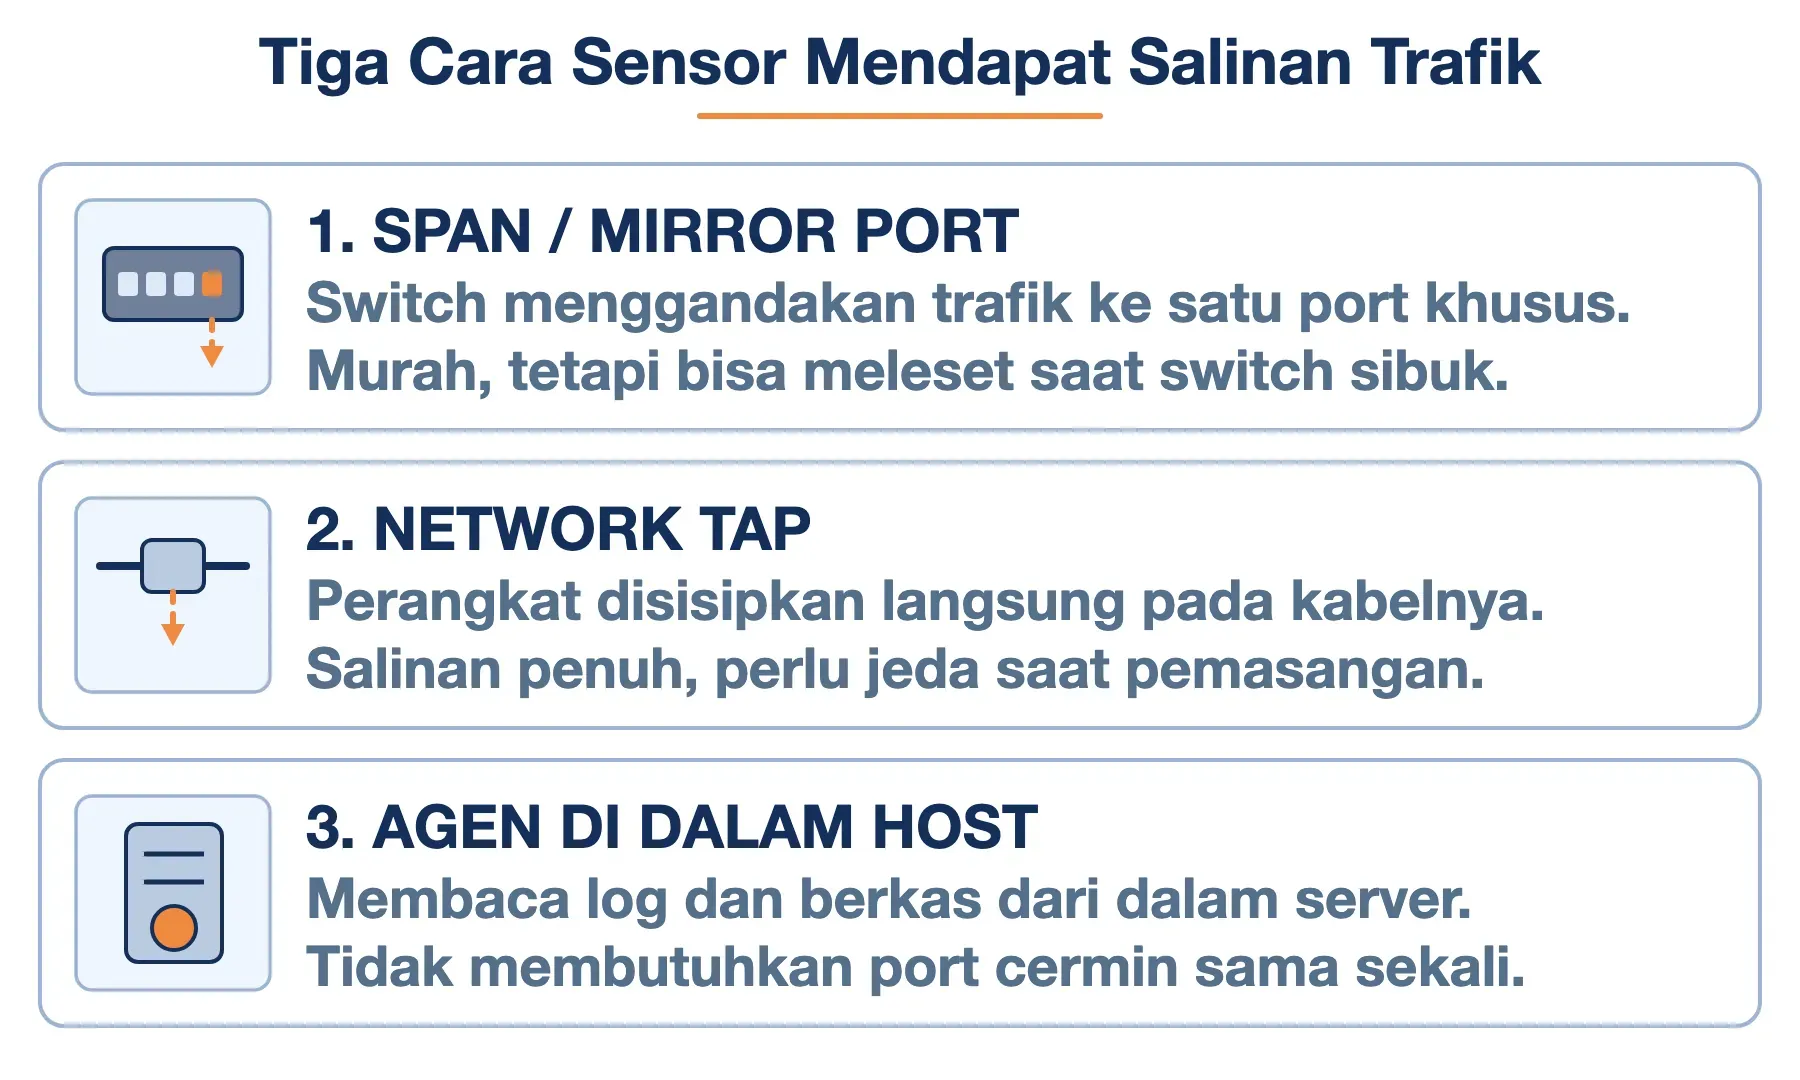
Sebelum menganggarkan sensor jaringan, pastikan Anda sudah tahu dari mana salinan trafiknya akan datang. Sensor tercanggih pun hanya menganalisis apa yang benar-benar sampai ke kartu jaringannya.
Tiga Cara IDS Mengenali Serangan
Cara kerja IDS berakar pada gagasan lama. Mengaudit jejak sistem untuk menemukan pemakaian menyimpang sudah dituliskan James P. Anderson pada 1980. Tujuh tahun kemudian, Dorothy E. Denning menerbitkan An Intrusion-Detection Model di IEEE Transactions on Software Engineering.
Model Denning mendeteksi penyusup lewat profil statistik dari audit record. Menariknya, pendekatan berbasis perilaku justru lahir lebih dulu daripada pencocokan pola serangan yang hari ini paling umum dipakai.
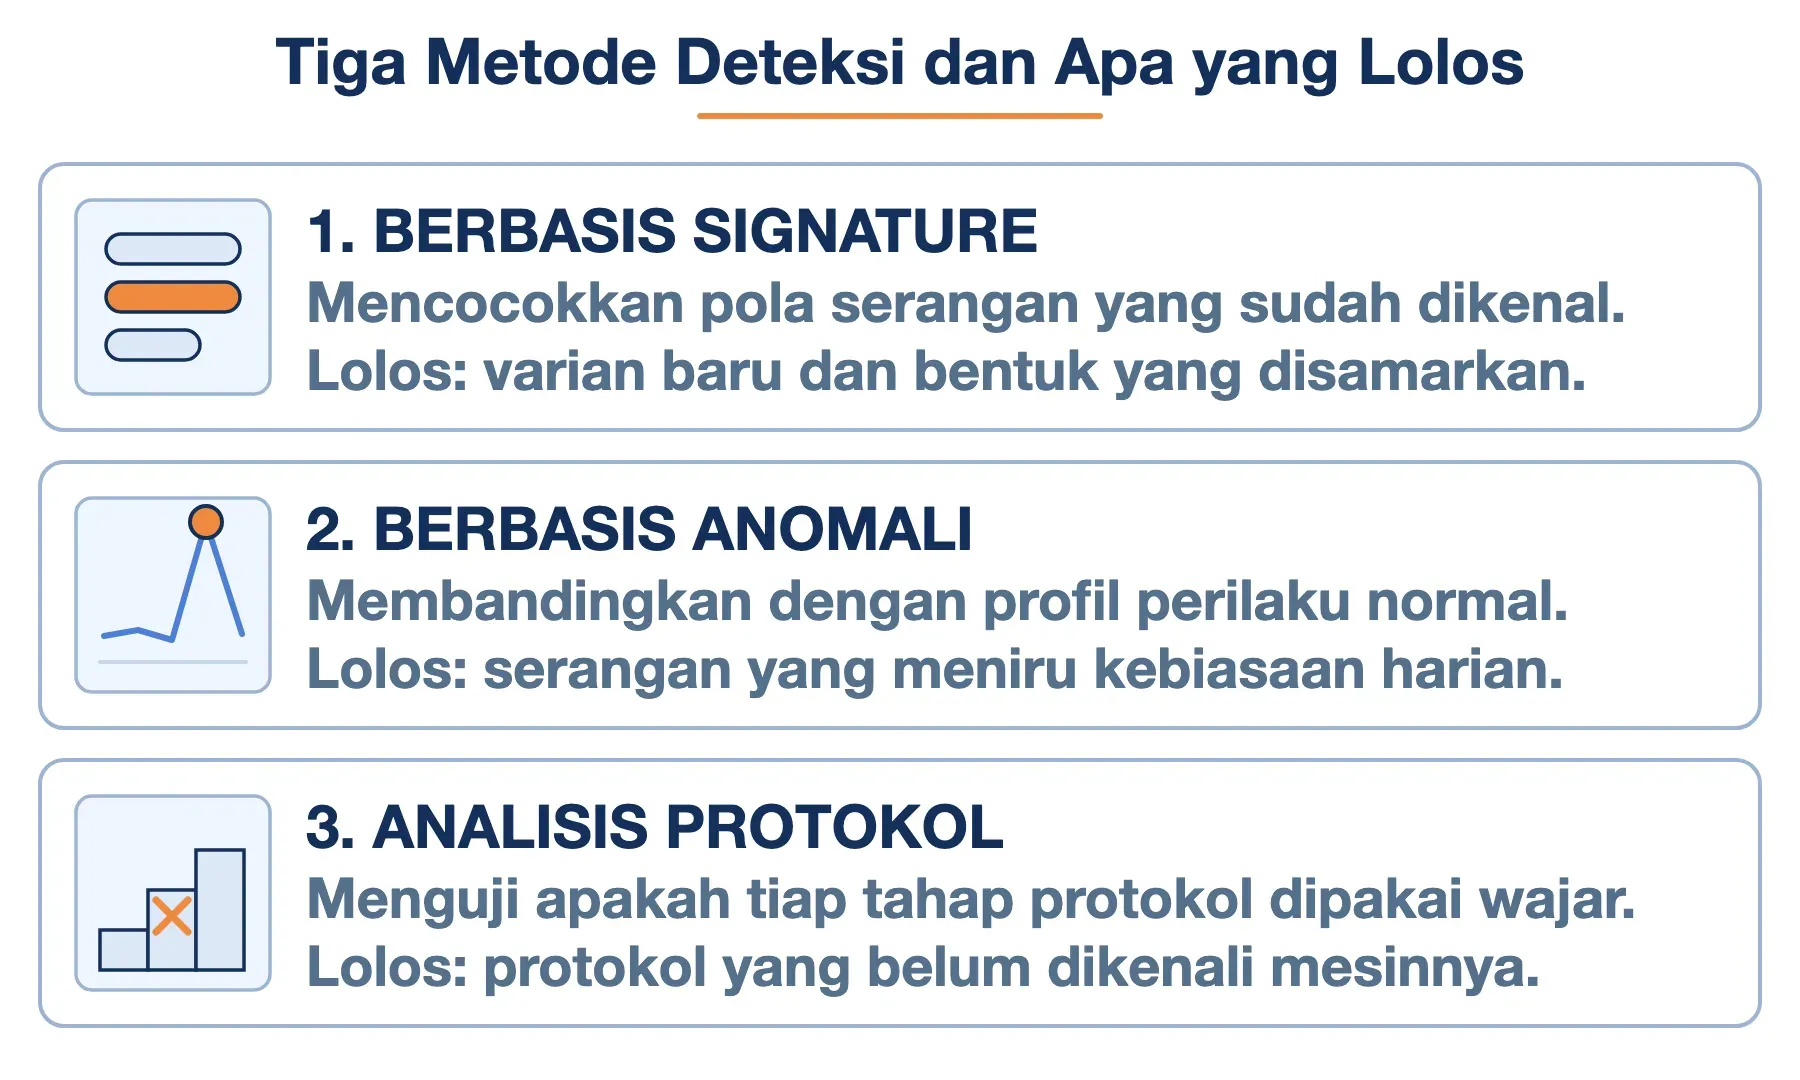
NIST dalam SP 800-94 membagi cara pengenalan itu menjadi tiga metode.
- Deteksi berbasis signature (signature-based detection): membandingkan peristiwa yang teramati dengan daftar pola yang sudah diketahui berbahaya. Metode ini sangat efektif untuk ancaman yang sudah dikenal dan hampir tidak berguna untuk ancaman baru. NIST memberi contoh yang gamblang: signature yang mencari lampiran bernama
freepics.exelangsung meleset begitu penyerang mengganti namanya menjadifreepics2.exe. - Deteksi berbasis anomali (anomaly-based detection): membangun profil perilaku normal lebih dulu, lalu menandai penyimpangan yang mencolok. Profilnya bisa berupa apa saja yang terukur, misalnya bahwa aktivitas web rata-rata memakai 13 persen bandwidth di perbatasan internet pada jam kerja. Kelebihannya, ancaman yang belum pernah tercatat tetap bisa tertangkap.
- Analisis protokol berkeadaan (stateful protocol analysis): membandingkan aktivitas dengan profil universal buatan vendor tentang bagaimana sebuah protokol seharusnya dipakai pada tiap tahap percakapan. Sesi FTP yang belum diautentikasi, misalnya, hanya wajar menjalankan segelintir perintah. Perintah di luar itu janggal, sekalipun bentuk paketnya sah dan tidak cocok dengan satu signature pun.
Mesin deteksi modern memakai ketiganya sekaligus. Signature menangani ancaman yang sudah dipetakan, analisis protokol menangkap penyalahgunaan yang bentuknya sah, dan profil perilaku menyisir sisanya.
Jenis IDS Berdasarkan Apa yang Dipantaunya
Jenis intrusion detection system juga bisa dipilah dari sumbu kedua: bukan soal cara mengenali, melainkan soal apa yang diamati. NIST membedakan empat kelas.
- Network-based IDS (NIDS): sensor mengamati lalu lintas satu segmen jaringan, biasanya di dekat gateway atau di depan kelompok server. Ini kelas yang paling banyak dipakai dan paling sering dibahas.
- Host-based IDS (HIDS): agen berjalan di dalam satu mesin dan mengamati log, integritas berkas sistem, serta perilaku proses. HIDS melihat hal-hal yang tidak pernah tampak di kabel, misalnya berkas yang diubah setelah penyerang berhasil masuk.
- Wireless IDS: sensor mengamati lalu lintas dan protokol jaringan nirkabel, terutama untuk menemukan titik akses liar yang dipasang tanpa izin di dalam kantor.
- Network behavior analysis (NBA): sensor tidak sibuk membaca isi paket, melainkan mengukur pola arus trafik. Lonjakan yang tidak wajar dari ribuan sumber, seperti pada serangan DDoS, justru paling mudah dikenali dari bentuk arusnya.
Kenapa Ada yang Menyebut Lima Jenis IDS
Anda mungkin pernah menemukan daftar yang menambahkan PIDS (protocol-based IDS) dan APIDS (application protocol-based IDS) sebagai jenis tersendiri, ditutup "hybrid" sebagai jenis kelima. Keduanya sebenarnya bukan kelas yang sejajar. Keduanya adalah penerapan sempit analisis protokol pada satu protokol saja, misalnya HTTP di depan server web. Hybrid pun bukan jenis, melainkan gabungan beberapa kelas dalam satu pemasangan.
Memisahkan dua sumbu ini membuat keputusan Anda lebih jernih. Pertanyaan pertama adalah apa yang ingin diamati: kabel, host, udara, atau bentuk arus. Pertanyaan kedua adalah bagaimana mengenalinya: pola yang sudah dikenal, penyimpangan dari kebiasaan, atau pelanggaran tata cara protokol.
Perbedaan IDS, IPS, dan Firewall
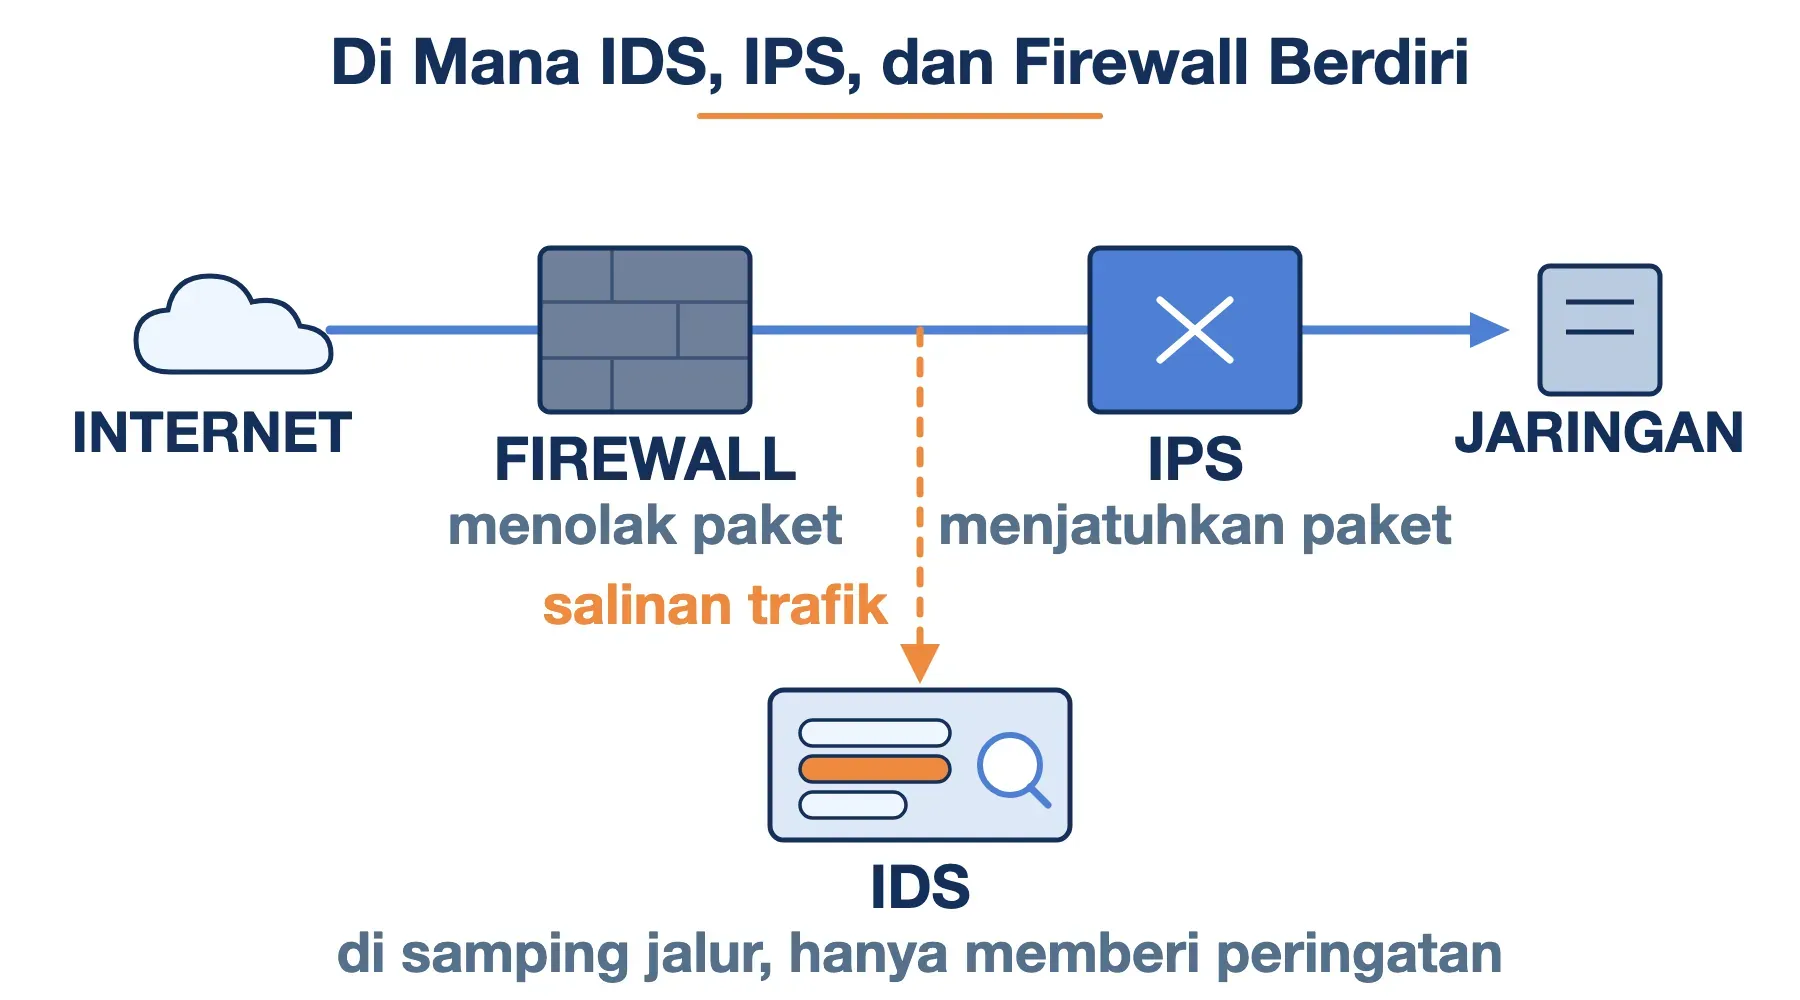
Ketiganya sering disebut dalam satu tarikan napas, padahal posisi dan wewenangnya berbeda. Cara tercepat memahami apa itu IDS dan IPS adalah melihat posisi keduanya di jalur lalu lintas. Perbedaan IDS dan firewall pun paling jelas terbaca dari sana.
| Aspek | Firewall | IDS | IPS |
|---|---|---|---|
| Posisi | Di jalur | Di samping | Di jalur |
| Dasar nilai | Alamat & port | Pola & perilaku | Pola & perilaku |
| Tindakan | Izinkan / tolak | Beri peringatan | Blokir / putus |
| Saat salah nilai | Layanan tertutup | Peringatan palsu | Layanan diputus |
| Saat mati | Trafik berhenti | Trafik jalan | Trafik berhenti |
Intrusion prevention system (IPS) pada dasarnya adalah IDS yang dipindahkan ke tengah jalur dan diberi wewenang menjatuhkan paket. Mesinnya sering perangkat lunak yang sama persis. Snort dan Suricata, misalnya, bisa dijalankan dalam mode pasif maupun mode inline yang meneruskan keputusan blokir ke iptables atau nftables di Linux.
Karena wewenangnya lebih besar, kesalahan IPS juga lebih mahal. Satu rule yang terlalu galak pada IDS hanya melahirkan peringatan keliru; rule yang sama pada IPS bisa memutus pelanggan Anda dari layanan. Itu sebabnya rule baru sebaiknya dijalankan dalam mode deteksi lebih dahulu selama beberapa minggu, sebelum mode blokir diaktifkan.
Contoh Tools IDS Open Source yang Populer
Perkakas di bawah ini semuanya gratis dan berlisensi terbuka, tetapi perannya berbeda-beda.
- Snort: mesin IDS/IPS jaringan tertua yang masih aktif, kini dikembangkan Cisco Talos. Versi stabilnya 3.12.2.0 yang dirilis 23 April 2026. Snort 3 sanggup memakai banyak thread pemroses paket sekaligus, sesuatu yang tidak dimiliki Snort 2. Perlu diperhatikan, sebagian besar versi Snort 2 berakhir dukungannya pada 20 Januari 2026. Talos menunjuk 2.9.20 sebagai versi lama yang paling lama disokong.
- Suricata: mesin jaringan yang sejak awal dirancang multithread. Versi stabilnya 8.0.6 yang dirilis 7 Juli 2026, sementara seri 7 berhenti di 7.0.17 dan sudah ditandai berakhir dukungan. Suricata mengenali protokol tanpa bergantung pada nomor port, sehingga HTTP yang sengaja dijalankan di port tidak lazim tetap dikenali. Ia juga bisa mengeluarkan berkas dari aliran trafik dan diperluas dengan skrip Lua.
- Zeek: bukan alarm berbasis signature, melainkan pemantau jaringan yang mengubah trafik menjadi catatan terstruktur. Situs resminya menyebut Zeek bukan mekanisme pertahanan aktif dan menyediakan lebih dari 70 berkas log bawaan. Lahir sebagai Bro buatan Vern Paxson pada 1990-an, Zeek dipakai ketika Anda perlu menjawab pertanyaan forensik, bukan sekadar menerima peringatan.
- Wazuh dan OSSEC: dua perkakas berbasis host yang sekeluarga, dengan Wazuh sebagai fork yang jauh lebih aktif. Keduanya memantau integritas berkas, membaca log, dan mendeteksi rootkit dari dalam server.
- Security Onion: distribusi Linux yang menyatukan Suricata, Zeek, dan Wazuh beserta antarmuka analisisnya. Pilihan paling masuk akal kalau Anda ingin mencoba semuanya tanpa merakit satu per satu. Varian bertahan dari Kali Linux, yaitu Kali Purple, juga sudah memuat Suricata dan Zeek untuk keperluan yang sama.
Berapa Biaya Nyata Menjalankan IDS
Perangkat lunaknya gratis, tetapi tiga pos berikut tetap harus dianggarkan.
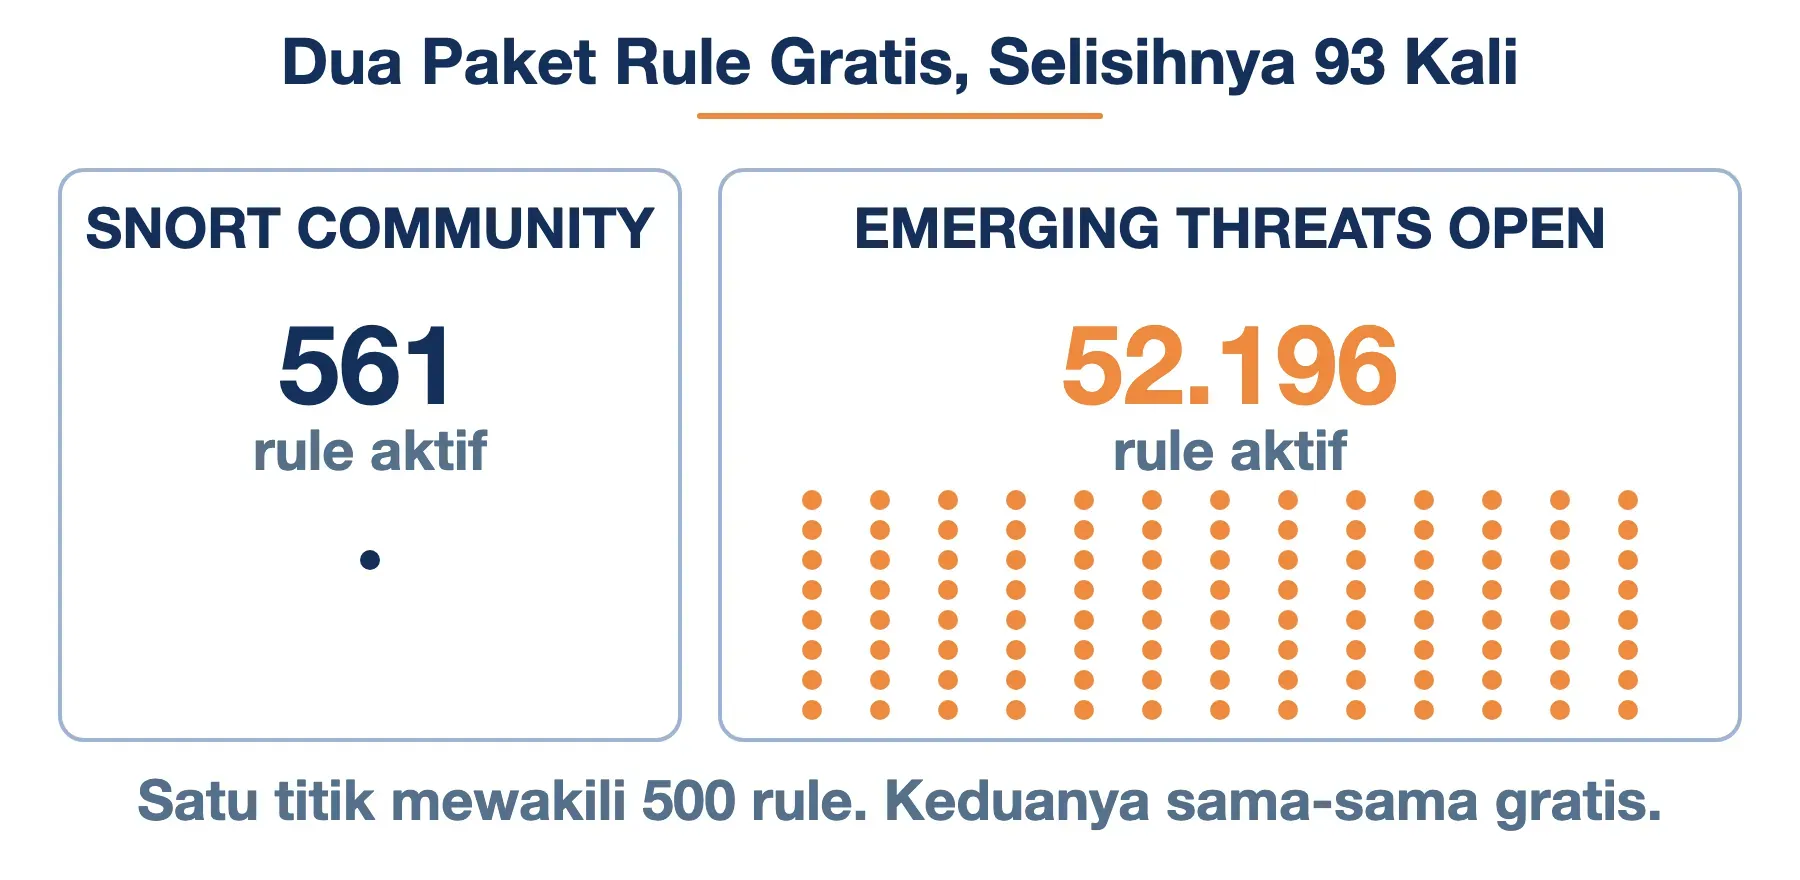
Rule. Kualitas deteksi ditentukan basis rule, dan di sinilah selisihnya tajam. Paket Snort Community yang gratis berisi 561 rule aktif. Paket Emerging Threats Open untuk Suricata berisi 52.196 rule aktif ditambah 19.488 rule yang sengaja dinonaktifkan. Membandingkan keduanya, jumlah rule aktif Emerging Threats Open sekitar 93 kali lipat milik Snort Community.
Yang berbayar justru kecepatan menerimanya. Langganan resmi Snort dijual 29,99 dolar AS per tahun untuk pemakaian rumah atau pendidikan, dan 399 dolar AS per sensor untuk organisasi. Pengguna terdaftar yang tidak berlangganan menerima rule yang sama 30 hari lebih lambat.
Perangkat keras. Angka dari dokumentasi Security Onion bisa dipakai sebagai patokan yang jujur. Mode evaluasi butuh 4 core, 8 GB RAM, dan 200 GB penyimpanan. Satu sensor produksi mandiri butuh minimal 24 GB RAM, 4 core, dan 200 GB, dengan saran menyediakan 32 GB ke atas bila benar-benar memantau trafik. Dokumentasinya menyebut angka itu batas minimum yang paling telanjang.
Waktu orang. Ini pos terbesar yang paling jarang dihitung. Sebuah sensor baru dengan ruleset penuh akan menerbitkan ribuan peringatan pada hari pertama, dan sebagian besar bukan serangan. Sediakan setidaknya dua minggu pertama untuk mematikan kategori rule yang tidak relevan dengan layanan Anda, lalu sisihkan waktu tetap setiap minggu untuk membaca sisanya.
Keuntungan Memasang IDS di Jaringan Anda
- Penglihatan ke dalam trafik: firewall memberi tahu berapa banyak koneksi yang ditolak, IDS memberi tahu apa yang sebenarnya dicoba orang terhadap layanan Anda.
- Bukti untuk penelusuran: catatan peringatan dan log sesi memungkinkan Anda merekonstruksi urutan kejadian setelah insiden, bukan sekadar menduga.
- Deteksi gerakan dari dalam: sensor yang mengamati lalu lintas antarserver bisa menangkap satu mesin yang sudah dikuasai penyerang saat ia mulai memindai tetangganya.
- Peringatan sebelum eksploitasi berhasil: pemindaian dan percobaan yang gagal biasanya mendahului serangan yang berhasil, dan keduanya terlihat jelas di IDS.
- Pemenuhan kewajiban audit: sejumlah standar keamanan mensyaratkan pemantauan berkelanjutan, dan IDS memenuhinya secara langsung.
Kelemahan IDS dan Hal yang Perlu Anda Pertimbangkan
Kekurangan IDS berikut ini melekat pada rancangannya, bukan pada merek tertentu.
Peringatan palsu dan ancaman yang lolos saling menukar tempat. Peringatan palsu (false positive) muncul ketika aktivitas sah dianggap serangan, sementara false negative adalah serangan yang lewat tanpa terdeteksi. NIST menyatakan kedua kesalahan itu tidak mungkin dihilangkan sekaligus: menekan yang satu umumnya menambah yang lain. Proses penyeimbangan inilah yang disebut tuning, dan ia tidak pernah benar-benar selesai.
Sensor jaringan semakin buta terhadap isi paket. Menurut survei W3Techs pada September 2026, 90,0 persen situs web memakai HTTPS sebagai protokol default. Karena isinya sudah terenkripsi sebelum meninggalkan pengirim, sensor tidak lagi bisa membaca isi permintaan. Yang tersisa hanyalah metadata: alamat tujuan, nama domain pada saat pembentukan koneksi, ukuran, dan waktu. Deteksi tetap mungkin, tetapi bergeser dari isi ke pola, dan itu jauh lebih halus.
Teknik penghindaran memang dirancang untuk mengelabuinya. Penyerang menyandikan permintaan, memecah paket dengan cara tidak lazim, atau memperlambat serangan sampai berminggu-minggu. Semuanya ditujukan agar tidak ada satu pun rule yang cocok.
IDS tidak menghentikan apa pun. Ia melapor. Kalau tidak ada orang atau proses otomatis yang menindaklanjuti laporannya dalam waktu wajar, nilainya mendekati nol.
Log dan rekaman memakan penyimpanan. Semakin jauh ke belakang Anda ingin menelusuri, semakin besar disk yang dibutuhkan. Tetapkan masa simpan sejak awal, jangan menunggu disk penuh.
Rekomendasi Penerapan Sesuai Skala Jaringan Anda
Kalau Anda memakai shared hosting, IDS bukan urusan Anda. Pemantauan tingkat server dikerjakan penyedia, biasanya lewat paket seperti CSF beserta LFD atau Imunify360 yang sudah memuat deteksi penyusupan. Anda sendiri tidak punya akses root untuk memasang agen, jadi yang tersisa adalah membaca log akses dan rajin menambal aplikasi.
Kalau Anda mengelola satu atau dua VPS, mulailah dari sisi host, bukan jaringan. Sensor jaringan yang hanya melihat trafik VPS-nya sendiri sebagian besar hanya menemui koneksi terenkripsi. Agen berbasis host justru bekerja setelah enkripsi dibuka, dan sanggup memberi tahu ketika ada berkas sistem yang berubah. Satu agen Wazuh cukup nyaman berjalan pada VPS dengan 2 vCPU dan 2 GB RAM, sementara servernya sendiri sebaiknya dipisahkan di mesin lain.
Kalau Anda mengurus kantor berisi 10 sampai 50 perangkat, pasang Suricata pada gateway, misalnya lewat OPNsense atau pfSense yang sudah menyediakannya sebagai paket. Mulai dengan Emerging Threats Open, lalu matikan kategori yang tidak relevan seperti rule untuk protokol industri. Siapkan 8 GB RAM dan penyimpanan 200 GB untuk log satu bulan pertama.
Kalau jaringannya lebih besar dari itu, pisahkan sensor dari gateway, ambil trafik lewat network tap, dan sediakan mesin sesuai patokan Security Onion tadi. Pada tahap ini peringatan sebaiknya dikumpulkan di satu tempat, bukan dibaca terpisah di tiap sensor.
Ada satu keadaan yang membuat IDS sebaiknya ditunda: bila belum ada orang yang bertanggung jawab membaca peringatannya. Dalam keadaan itu, memperbaiki disiplin pembaruan sistem dan pengelolaan akses memberi hasil yang jauh lebih besar untuk usaha yang jauh lebih kecil.
Pertanyaan yang Sering Muncul Seputar IDS
Apa fungsi utama intrusion detection system?
Memantau lalu lintas jaringan atau aktivitas host, mengenali tanda serangan maupun pelanggaran kebijakan, lalu menerbitkan peringatan kepada pengelola. IDS tidak menghalangi serangan; ia memastikan Anda mengetahuinya.
Apa kepanjangan IDS dan IPS?
IDS adalah kepanjangan dari intrusion detection system, dan IPS dari intrusion prevention system. Dalam bahasa Indonesia keduanya biasa disebut sistem deteksi intrusi dan sistem pencegahan intrusi.
Apa perbedaan IDS dan IPS?
Posisi dan wewenang. IDS berada di samping jalur dan hanya memberi peringatan, sedangkan IPS berdiri di tengah jalur dan berwenang menjatuhkan paket. Mesin perangkat lunaknya sering sama, yang berbeda adalah cara pemasangannya.
Apakah IDS bisa membaca lalu lintas HTTPS?
Tidak, kecuali trafiknya dibuka lebih dahulu. Sensor jaringan hanya melihat metadata koneksi terenkripsi. Untuk melihat isinya, Anda perlu membongkar TLS di titik terpisah, atau memakai agen berbasis host yang bekerja setelah data didekripsi.
Apa kelemahan utama IDS berbasis signature?
Ia hanya mengenali apa yang sudah pernah dituliskan sebagai pola. Ancaman baru, varian yang sedikit diubah, dan serangan yang sengaja disamarkan akan melewatinya tanpa satu peringatan pun.
Bisakah IDS dipasang di shared hosting?
Tidak. Memasang sensor maupun agen membutuhkan akses root ke sistem operasi, yang tidak diberikan pada shared hosting. Pilihannya adalah VPS, dedicated server, atau mengandalkan pemantauan tingkat server milik penyedia.
IDS open source mana yang cocok untuk pemula?
Untuk memantau satu server, mulai dari Wazuh karena pemasangannya paling langsung dan hasilnya segera terbaca. Untuk memantau jaringan kantor, Suricata lewat OPNsense atau pfSense menghemat banyak langkah konfigurasi.
Kesimpulan
Intrusion detection system adalah sistem pemantau yang mengenali aktivitas mencurigakan lalu melaporkannya, dan bukan perangkat yang menghentikan serangan. Nilainya terletak pada penglihatan: mengetahui apa yang sedang dicoba orang terhadap jaringan Anda, jauh sebelum kerusakannya terlihat. Kemampuan itu datang bersama biaya yang nyata berupa penyetelan rule, perangkat keras, dan waktu membaca peringatan.
Karena itu, pasang IDS ketika sudah ada yang siap menindaklanjuti laporannya. Mulailah dari lapisan yang paling dekat dengan aset Anda, lalu perlakukan penyetelannya sebagai pekerjaan rutin. Semoga artikel ini membantu.