Setiap pemilik website biasanya sudah memasang beberapa lapis pengaman. Ada sertifikat SSL, firewall, password yang panjang, mungkin juga plugin keamanan. Namun, ada satu hal yang jarang disadari: semua pengaman itu dinilai oleh orang yang memasangnya sendiri. Pemasang cenderung menguji apakah pengaman bekerja sesuai rencana, bukan mencari cara untuk melewatinya.
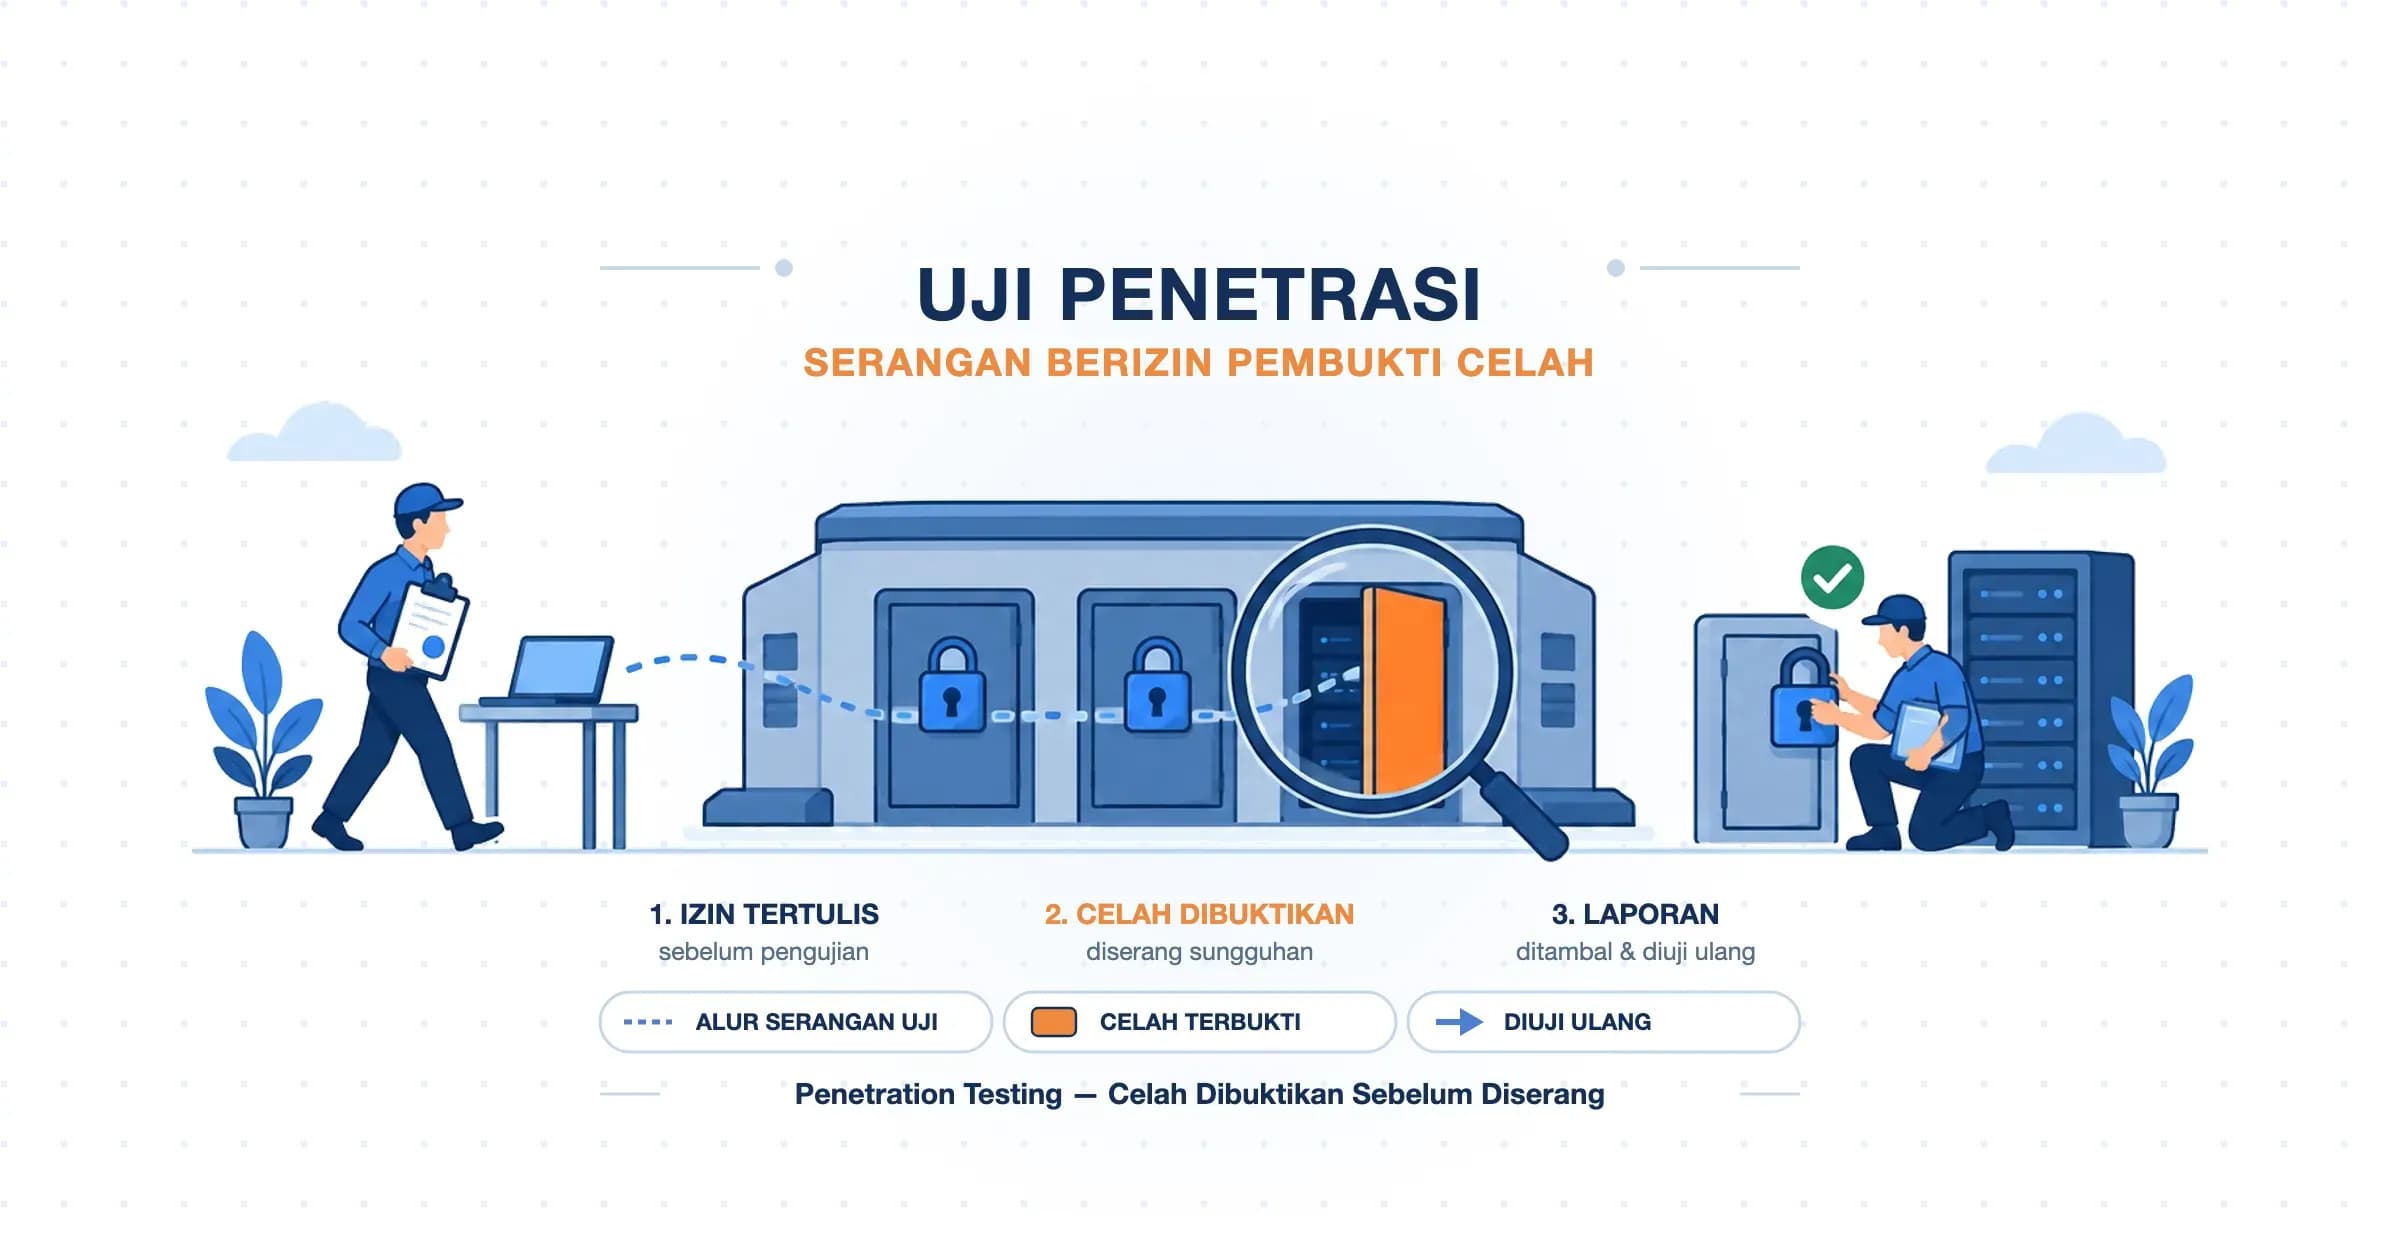
Di titik inilah penetration testing berperan. Penetration testing adalah pengujian keamanan dengan cara menyerang sistem secara sungguhan, atas izin pemiliknya, untuk membuktikan celah mana yang benar-benar bisa ditembus. Dalam percakapan sehari-hari, istilahnya sering disingkat menjadi pentest. Jadi, kalau Anda bertanya apa itu pentest, jawabannya sama: pentest adalah simulasi serangan berizin yang hasilnya berupa bukti, bukan dugaan.
Artikel ini membahas penetration testing dari sudut pandang pemilik sistem yang akan memesannya. Kita akan melihat tahapannya, jenisnya, izin yang harus disiapkan, cara membaca laporannya, hingga biaya dan frekuensi yang masuk akal.
Penetration Testing Adalah Simulasi Serangan yang Diizinkan
Penetration testing adalah simulasi serangan yang dilakukan atas izin pemilik sistem untuk membuktikan celah keamanan mana yang benar-benar bisa ditembus. Kegiatan ini termasuk bentuk ethical hacking (peretasan beretika), karena tekniknya sama dengan penyerang tetapi tujuannya memperbaiki.
NIST, lembaga standar teknologi Amerika Serikat, mendefinisikan penetration testing dalam panduan SP 800-115. Intinya, penguji meniru cara penyerang sungguhan untuk mencari jalan menembus fitur keamanan sebuah aplikasi, sistem, atau jaringan. Pengujian ini sering memakai serangan nyata terhadap sistem dan data yang juga nyata.
Bagian paling penting dari definisi itu sering terlewat. Penguji tidak hanya mengumpulkan daftar kelemahan satu per satu. Mereka mencoba merangkai beberapa kelemahan kecil menjadi akses yang jauh lebih besar dari yang bisa didapat lewat satu celah saja.
Contohnya begini. Sebuah halaman uji yang lupa dihapus menampilkan phpinfo dan membocorkan versi PHP. Versi itu ternyata punya celah yang sudah dikenal. Celah tersebut lalu dipakai untuk membaca berkas konfigurasi berisi password database. Masing-masing temuan tampak sepele, tetapi rangkaiannya berujung pada pengambilalihan data.
Dalam bahasa Indonesia, kegiatan ini disebut juga uji penetrasi atau pengujian penetrasi. Orang yang melakukannya disebut pentester (penguji penetrasi). Jadi, pentester adalah white hat atau hacker beretika yang bekerja dengan izin tertulis dan melaporkan semua temuannya kepada pemilik sistem.
Pentest Membuktikan, Bukan Sekadar Menemukan
Banyak orang menyamakan pentest dengan menjalankan aplikasi pemindai kerentanan. Keduanya berhubungan, tetapi menjawab pertanyaan yang berbeda. Pemindai menjawab "celah apa yang mungkin ada?", sedangkan pentest menjawab "celah mana yang terbukti bisa dipakai, dan sejauh mana akibatnya?".
Perbedaan ini ditegaskan oleh NIST. Pemindai hanya memeriksa kemungkinan adanya kerentanan. Tahap serangan dalam pentest mengeksploitasinya untuk memastikan kerentanan itu benar-benar ada.
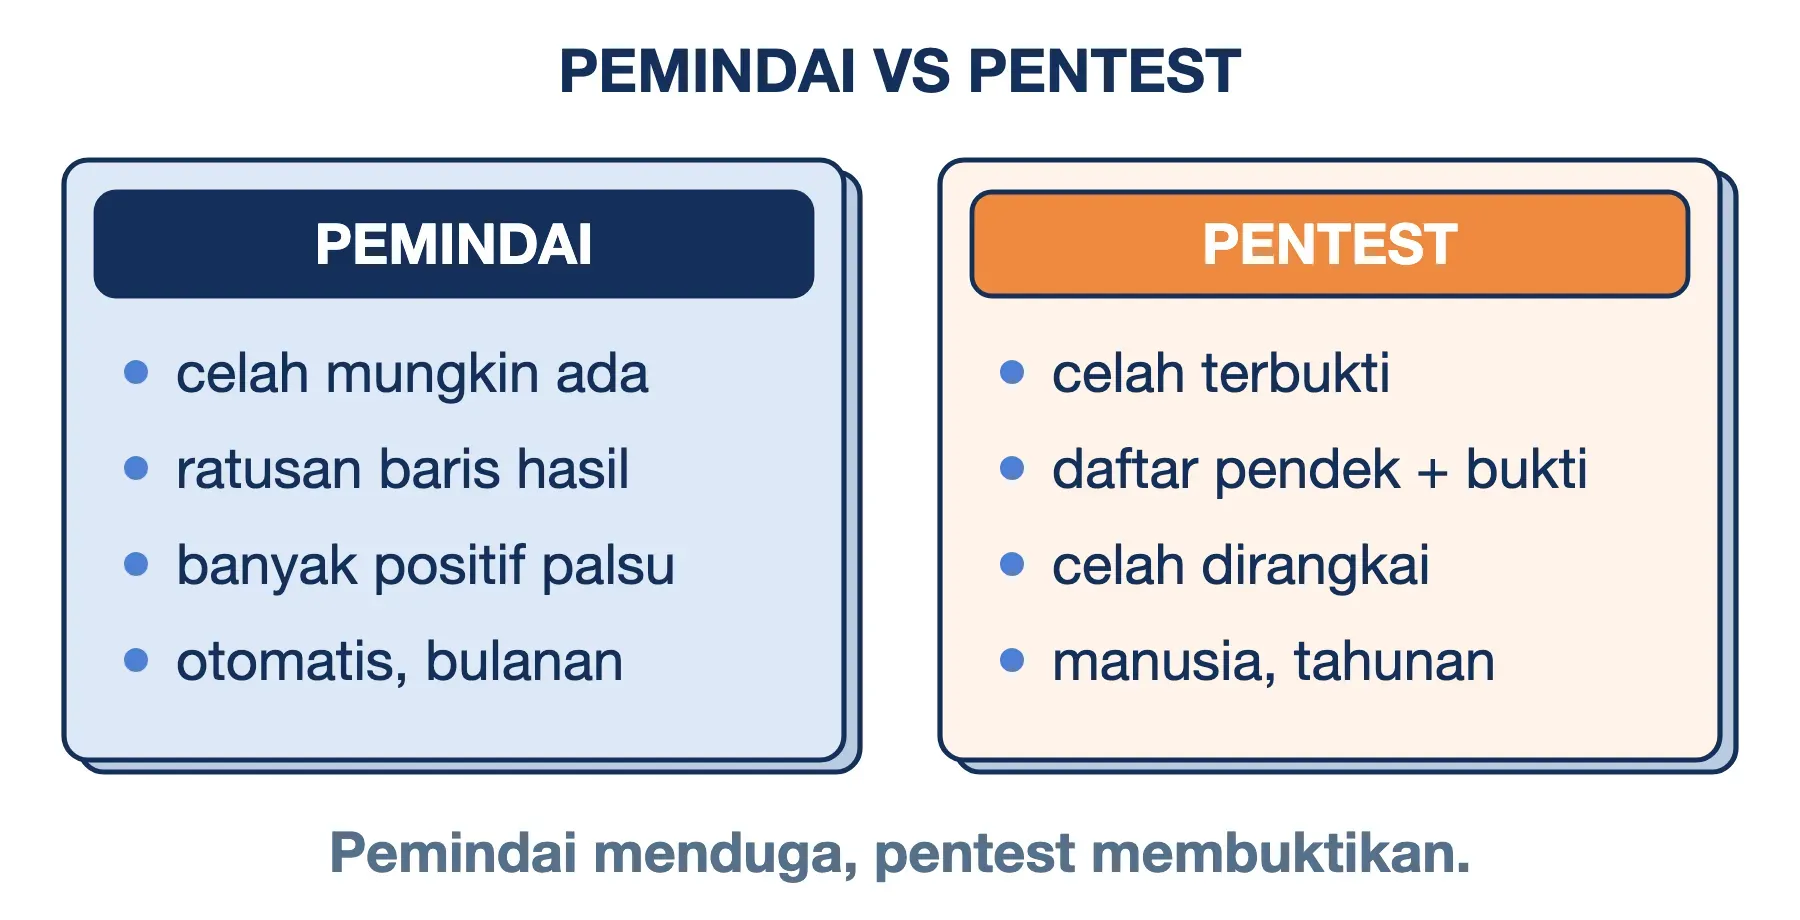
Ada empat kegiatan yang sering tertukar: vulnerability assessment (penilaian kerentanan), penetration testing, red team, dan bug bounty. Tabel berikut merangkum perbedaannya:
| Kegiatan | Pertanyaannya | Ciri khas |
|---|---|---|
| Vulnerability assessment | Celah apa yang mungkin ada? | Otomatis, bisa bulanan |
| Penetration testing | Celah mana yang terbukti? | Ada bukti, dikerjakan manusia |
| Red team | Apakah serangan disadari? | Diam-diam, berminggu-minggu |
| Bug bounty | Siapa pun boleh mencari celah | Dibayar per temuan |
Di pasar jasa, penilaian kerentanan dan pentest sering dijual sebagai satu paket bernama VAPT (vulnerability assessment and penetration testing). Pemindaian menyapu permukaan yang luas, lalu pentest membuktikan temuan yang paling berbahaya.
Lembaga keamanan siber Inggris, NCSC, memberi sudut pandang yang menarik. Menurut mereka, pentest bukan alat utama untuk menemukan kerentanan. Pentest lebih tepat dipakai untuk memeriksa apakah proses pengelolaan kerentanan Anda sudah berjalan. Hasil ideal sebuah pentest adalah temuan yang sebenarnya sudah Anda duga sebelumnya.
Kalau pentest pertama Anda menghasilkan puluhan temuan yang sama sekali tidak terduga, itu tanda proses dasarnya belum ada. Pembaruan rutin dan pemindaian berkala sebaiknya dibenahi lebih dulu.
Lima Tahap Pentest, dari Surat Izin sampai Uji Ulang
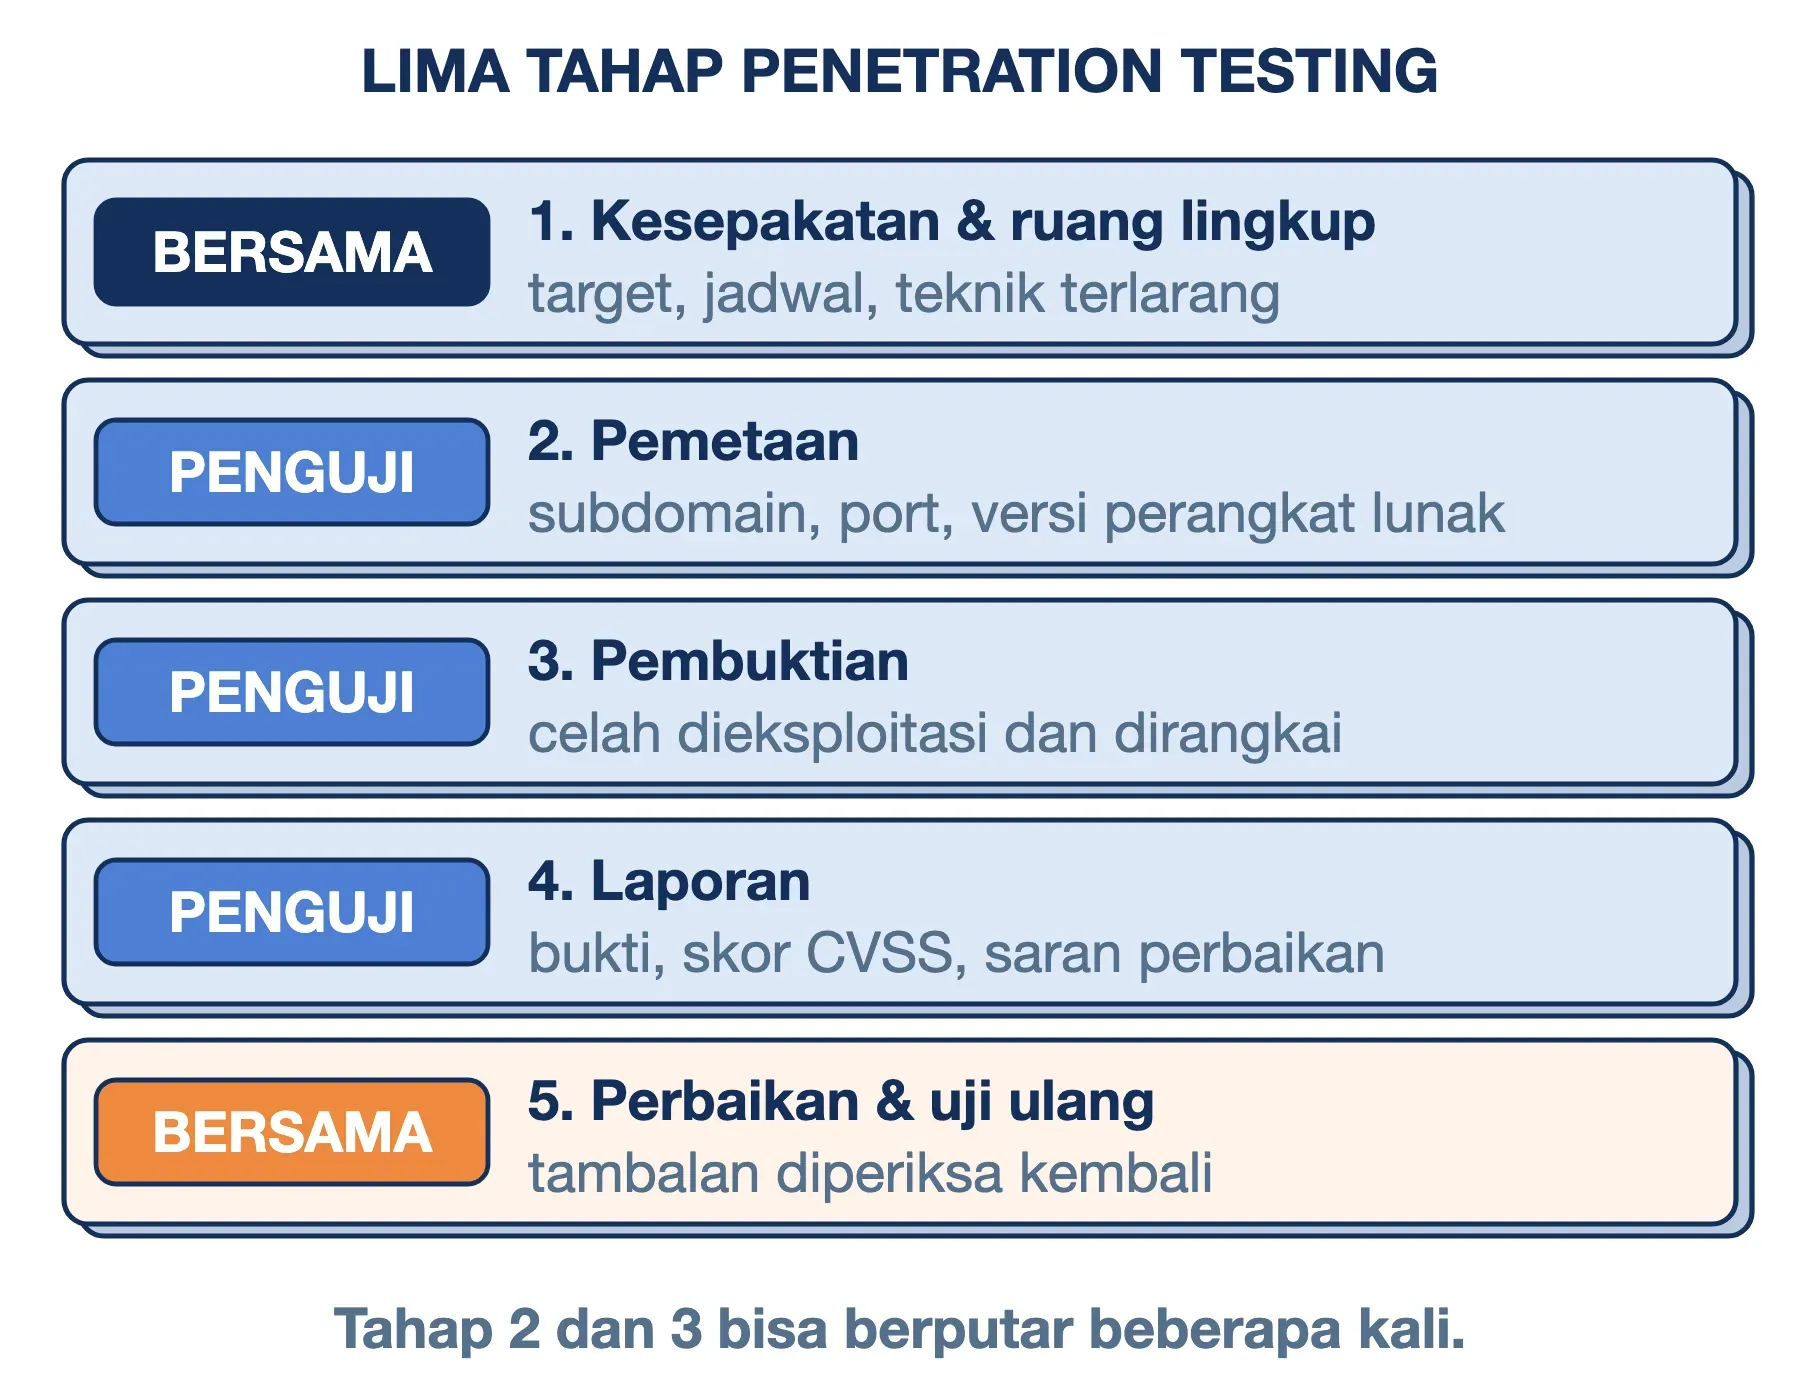
Setiap metodologi membagi tahapan pentest dengan cara sedikit berbeda. NIST SP 800-115 memakai empat fase, sementara PTES (Penetration Testing Execution Standard) memecahnya menjadi tujuh bagian. Dari sisi pemilik sistem, kami merangkumnya menjadi lima tahap yang perlu Anda pantau.
- Kesepakatan dan ruang lingkup: Di tahap ini belum ada pengujian sama sekali. Kedua pihak menyepakati target, jadwal, teknik yang dilarang, dan siapa yang dihubungi kalau terjadi gangguan. Semua dituangkan dalam dokumen tertulis.
- Pemetaan: Penguji mengumpulkan informasi tentang target, seperti subdomain, port yang terbuka, versi perangkat lunak, dan alur login. Tahap ini menentukan seberapa luas permukaan yang bisa diserang.
- Pembuktian: Penguji mencoba mengeksploitasi celah yang ditemukan, lalu merangkainya untuk melihat seberapa jauh ia bisa masuk. Inilah yang membedakan pentest dari pemindaian biasa.
- Laporan: Semua temuan ditulis lengkap dengan bukti, tingkat keparahan, dan saran perbaikan. Ringkasan untuk manajemen dipisahkan dari rincian teknis untuk tim developer.
- Perbaikan dan uji ulang: Tim Anda menambal temuan, lalu penguji memeriksa ulang apakah tambalan itu benar-benar menutup celahnya. Standar PCI DSS untuk pemroses kartu pembayaran mewajibkan langkah uji ulang ini.
Tahap kelima paling sering dilupakan. Banyak organisasi berhenti setelah menerima laporan, lalu menganggap pekerjaan selesai. Padahal tambalan yang terburu-buru kerap hanya menutup satu jalur, sementara jalur serupa di halaman lain tetap terbuka.
Pengulangan juga terjadi di dalam proses. Saat sebuah serangan berhasil, penguji sering mendapat informasi baru. Informasi itu membawanya kembali ke tahap pemetaan, sehingga tahap 2 dan 3 bisa berputar beberapa kali.
Jenis Pentest Menurut Sasaran dan Bekal Informasi
Pentest bisa dikelompokkan dengan dua cara: berdasarkan apa yang diuji, dan berdasarkan seberapa banyak informasi yang diberikan kepada penguji. Keduanya perlu ditentukan saat menyusun ruang lingkup.
Berdasarkan Sasaran Pengujian
- Aplikasi web: Jenis yang paling sering dipesan pemilik website. Web application penetration testing menguji login, sesi, formulir, dan hak akses. Rujukan yang umum dipakai adalah OWASP Web Security Testing Guide versi 4.2, yang memuat 12 kategori uji. Temuan khasnya antara lain SQL injection dan XSS.
- API dan aplikasi mobile: Aplikasi ponsel hampir selalu berbicara dengan server lewat API. Celah sering ada di API itu, misalnya pengguna bisa membaca data milik pengguna lain hanya dengan mengganti angka ID.
- Jaringan eksternal dan internal: Network penetration testing eksternal menguji apa yang terlihat dari internet. Versi internal mengandaikan penyerang sudah berada di dalam jaringan kantor, misalnya lewat laptop karyawan yang tersusupi.
- Cloud: Menguji konfigurasi akun cloud, seperti hak akses yang terlalu longgar atau penyimpanan berkas yang terbuka untuk publik.
- Social engineering: Menguji manusianya, bukan mesinnya. Contohnya simulasi email phising ke karyawan untuk melihat berapa banyak yang mengeklik tautan.
Black Box, Grey Box, dan White Box
Pembagian kedua menyangkut bekal informasi penguji:
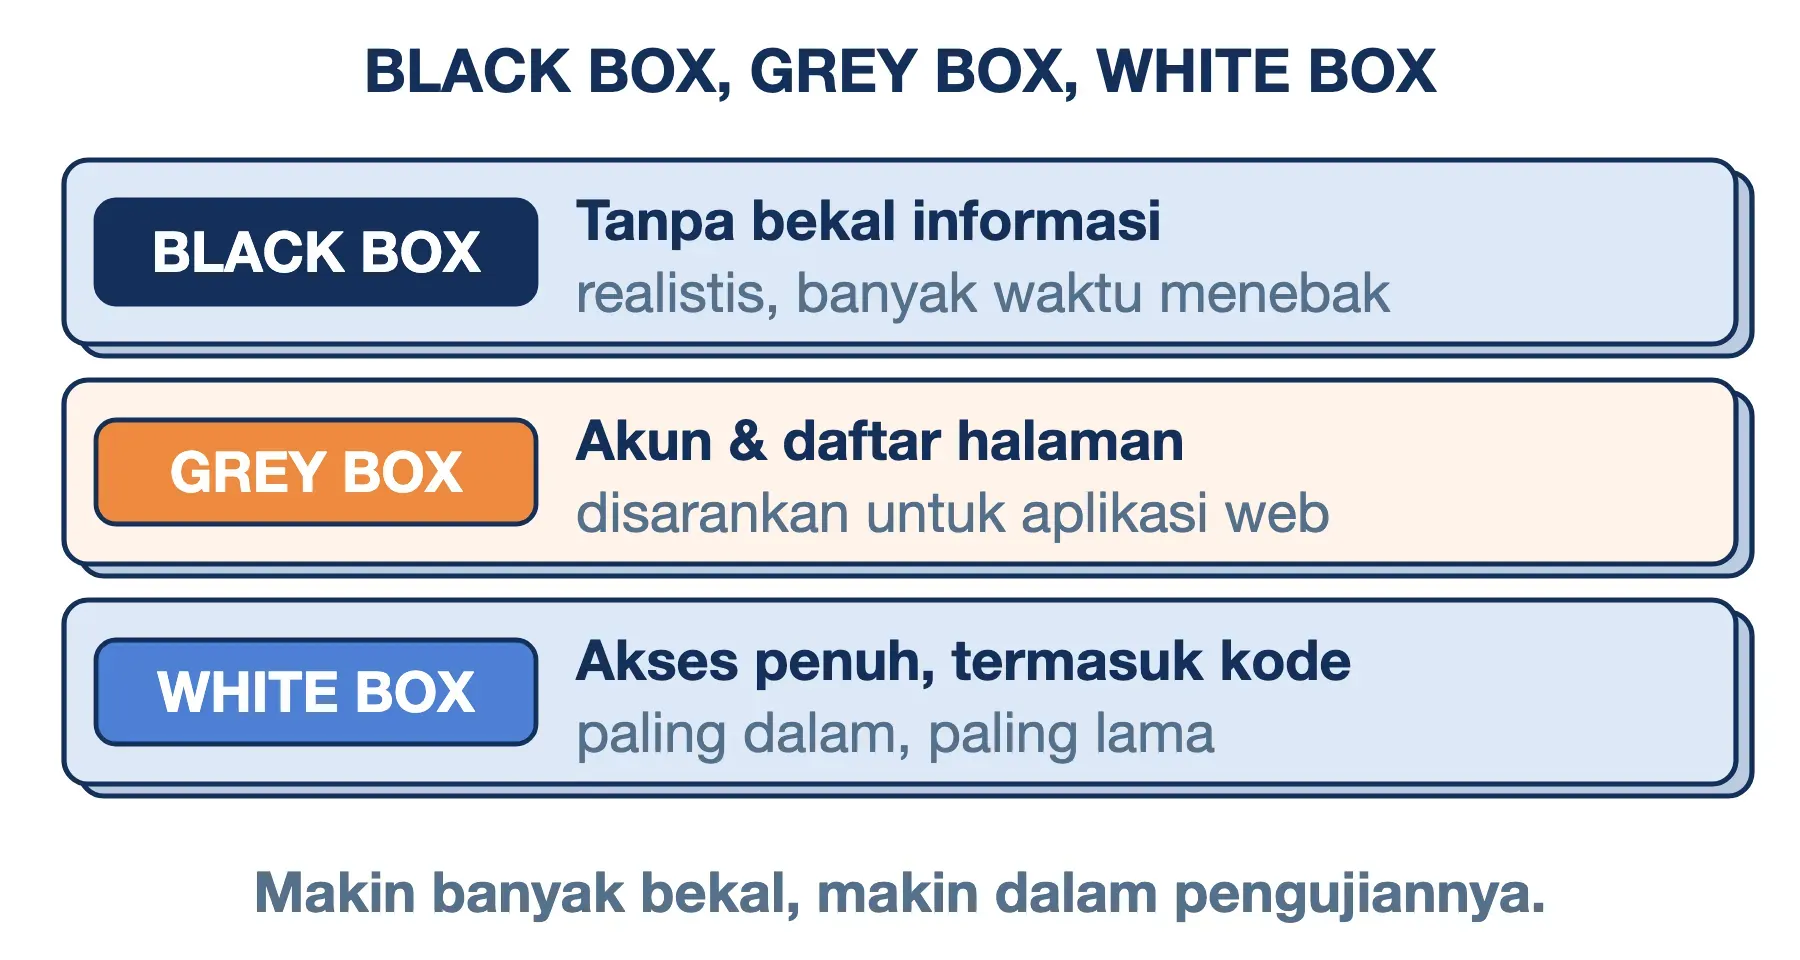
- Black box: Penguji tidak diberi informasi apa pun, persis seperti penyerang dari luar. Hasilnya realistis, tetapi banyak waktu habis untuk menebak hal-hal yang sebenarnya bisa diberitahukan.
- Grey box: Penguji diberi sebagian informasi, misalnya akun dengan peran pengguna biasa dan daftar halaman. Waktu pengujian lebih banyak terpakai untuk mencoba serangan.
- White box: Penguji mendapat akses penuh, termasuk kode sumber dan diagram arsitektur. Pengujian paling dalam, sekaligus paling lama.
Untuk kebanyakan aplikasi web bisnis, kami menyarankan grey box. Anggaran pentest biasanya dihitung per hari kerja. Satu atau dua hari yang habis untuk menebak struktur aplikasi pada black box adalah hari yang tidak dipakai untuk mencari celah.
Izin Pentest Datang dari Dua Pihak
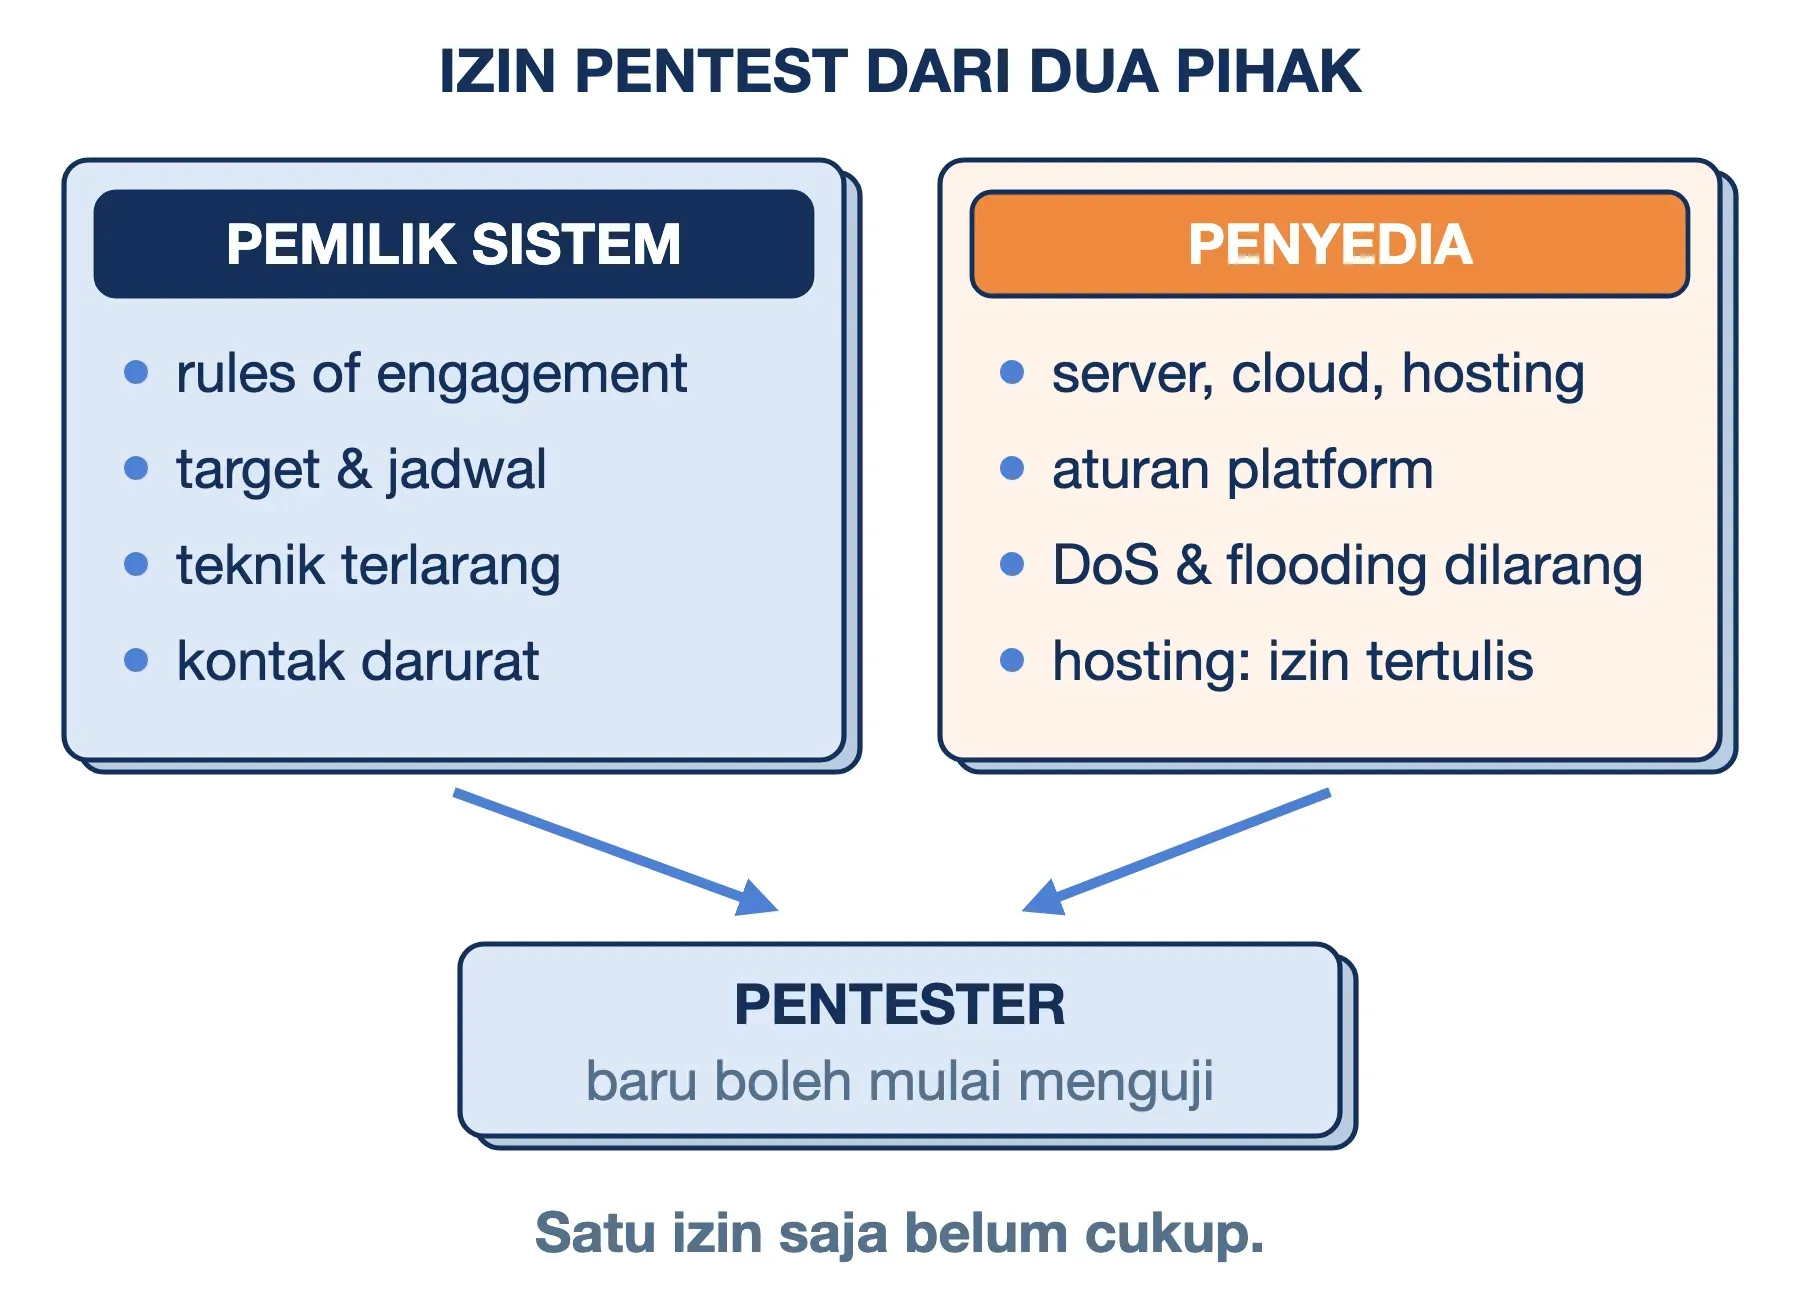
Hal yang membedakan pentest dari peretasan adalah izin. Namun, izin ini ternyata harus datang dari dua pihak, bukan satu.
Pihak pertama adalah pemilik sistem. Izinnya dituangkan dalam dokumen rules of engagement (aturan keterlibatan). Dokumen ini minimal memuat:
- Daftar target yang boleh diuji, lengkap dengan domain dan alamat IP.
- Rentang tanggal dan jam pengujian.
- Teknik yang dilarang, misalnya serangan yang membuat layanan mati.
- Kontak darurat di kedua pihak yang bisa dihubungi kapan saja selama pengujian.
- Cara menangani data sensitif yang tidak sengaja terbaca.
Tanpa dokumen ini, pengujian apa pun terhadap sistem orang lain adalah akses tanpa hak. Sejak 2 Januari 2026, perbuatan ini diatur Pasal 332 KUHP. Rincian ancaman pidananya sudah kami bahas di artikel tentang hacker dan batas hukumnya.
Pihak kedua adalah penyedia infrastruktur. Website Anda berjalan di atas server, jaringan, dan layanan milik pihak lain. Penyedia itu punya aturan sendiri tentang pengujian keamanan di platformnya. Tiga penyedia cloud besar mengaturnya seperti ini:
- AWS: Pengujian tanpa persetujuan lebih dulu diizinkan untuk layanan yang terdaftar, seperti EC2, RDS, Lambda, dan CloudFront. Serangan DoS, flooding (membanjiri permintaan, termasuk ke halaman login), dan pengambilalihan subdomain dilarang. Simulasi yang lebih besar, seperti latihan red team, wajib diajukan lewat formulir minimal dua minggu sebelumnya.
- Google Cloud: Anda tidak perlu menghubungi Google lebih dulu. Syaratnya, pengujian hanya berdampak pada project milik Anda sendiri dan tetap mematuhi kebijakan penggunaan.
- Microsoft Azure: Pengujian hanya boleh pada tenant (wilayah akun) milik sendiri. DoS dan DDoS dilarang dalam keadaan apa pun.
Untuk pengguna shared hosting, situasinya lebih ketat lagi. Anda menyewa ruang untuk aplikasi, bukan servernya. Server yang sama dipakai bersama pelanggan lain. Pemindaian agresif terhadap website Anda tetap membebani mesin yang mereka pakai juga. Karena itu, periksa ketentuan layanan penyedia hosting dan mintalah persetujuan tertulis sebelum pengujian dimulai.
Membaca Laporan Pentest: Bukti, Skor, dan Prioritas
Laporan adalah produk utama yang Anda bayar. Laporan yang layak minimal berisi empat bagian:
- Ringkasan eksekutif: Satu sampai dua halaman tanpa istilah teknis. Isinya gambaran risiko keseluruhan dan temuan paling berbahaya.
- Daftar temuan dengan bukti: Setiap temuan disertai proof of concept (bukti konsep), yaitu langkah yang bisa diulang tim Anda untuk melihat celahnya sendiri.
- Tingkat keparahan: Biasanya memakai skor CVSS (Common Vulnerability Scoring System).
- Saran perbaikan: Spesifik untuk tiap temuan, bukan saran umum seperti "perbarui sistem".
Versi CVSS terbaru adalah 4.0, dirilis organisasi FIRST pada November 2023. Skor angkanya diterjemahkan menjadi lima tingkat:
| Tingkat | Skor | Kapan diperbaiki |
|---|---|---|
| None | 0,0 | Informasi saja |
| Low | 0,1–3,9 | Pembaruan berikutnya |
| Medium | 4,0–6,9 | Dalam beberapa minggu |
| High | 7,0–8,9 | Dalam hitungan hari |
| Critical | 9,0–10,0 | Segera, tutup fitur bila perlu |
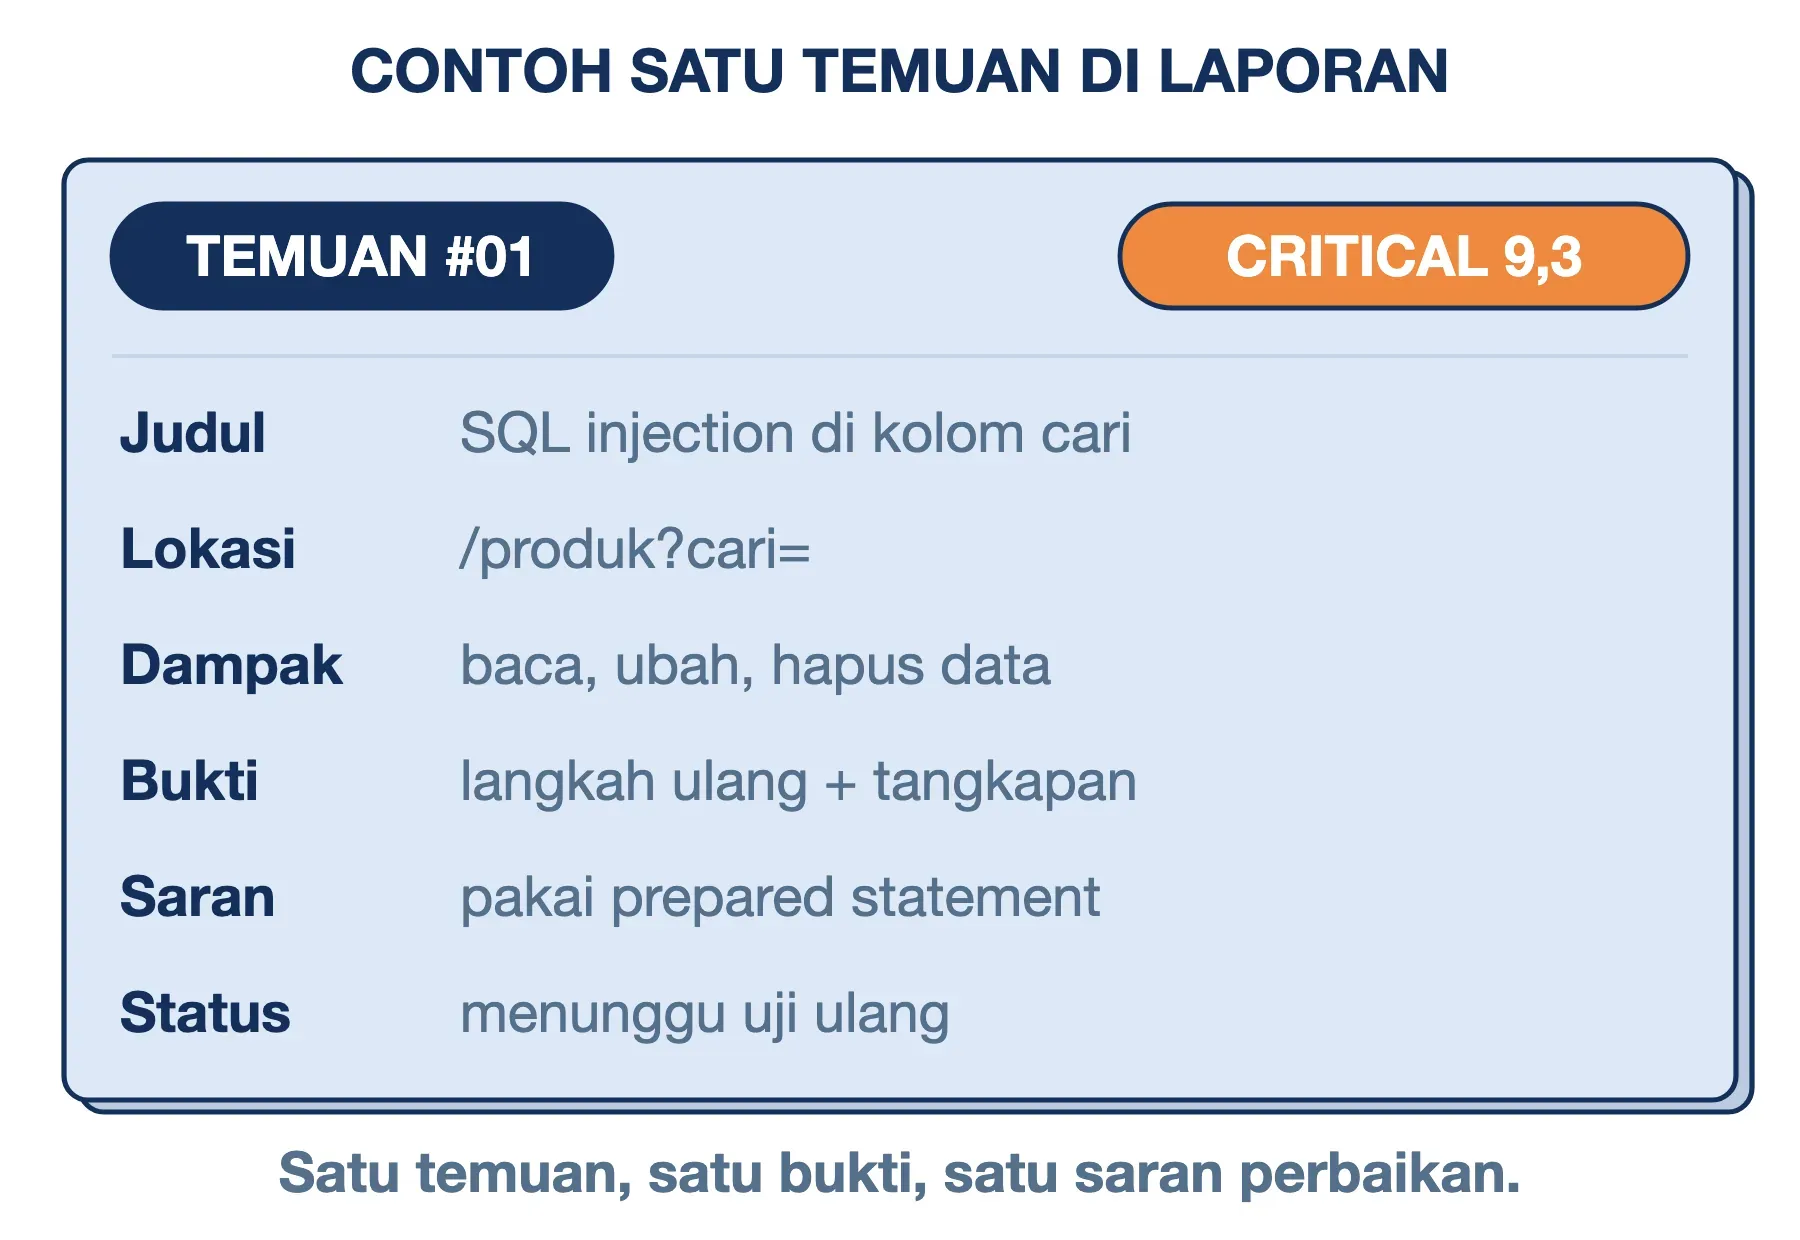
Sebagai gambaran, satu temuan bisa berbunyi seperti ini. Kolom pencarian produk rentan SQL injection, sehingga penguji tanpa login bisa membaca, mengubah, bahkan menghapus tabel pelanggan. Celah dengan ciri seperti ini bernilai 9,3 pada skor dasar CVSS 4.0. Ia bisa dipakai dari internet tanpa akun dan tanpa interaksi korban, dengan dampak penuh pada kerahasiaan, keutuhan, dan ketersediaan data. Artinya, temuan ini masuk tingkat Critical.
Satu hal yang perlu diperhatikan: spesifikasi CVSS sendiri menyebut skor dasar belum menggambarkan risiko sepenuhnya. Skor itu perlu disesuaikan dengan konteks lingkungan Anda. Celah High pada server uji yang tidak berisi data asli mungkin bisa menunggu. Sebaliknya, celah Medium di halaman pembayaran bisa jadi lebih mendesak.
Pentest Tools: Alat Mengikuti Tahap
Pentest tools bukan inti pekerjaan penguji, tetapi mengenalnya membantu Anda membaca laporan. Sebagian besar tersedia di distro khusus pengujian seperti Kali Linux. Berikut pemetaan alat yang paling sering muncul berdasarkan tahapnya:
| Tahap | Alat | Fungsinya |
|---|---|---|
| Pemetaan | Nmap | Port dan versi layanan |
| Aplikasi web | Burp Suite, ZAP | Mencegat lalu lintas web |
| Database | sqlmap | Membuktikan SQL injection |
| Pembuktian | Metasploit | Menjalankan eksploit dikenal |
| Login | Hydra | Uji brute force |
Perhatikan baris terakhir. Uji login dengan banyak percobaan termasuk request flooding yang dilarang AWS. Karena itu, teknik seperti ini perlu disebut jelas di rules of engagement dan dibatasi lajunya.
Alat juga memengaruhi hasil. Kalau website Anda dilindungi WAF seperti ModSecurity, banyak percobaan serangan akan diblokir sebelum sampai ke aplikasi. Hal ini terdengar bagus, tetapi membuat celah di aplikasinya sendiri tidak teruji. Praktik yang umum adalah memasukkan alamat IP penguji ke daftar pengecualian WAF, lalu menguji WAF-nya secara terpisah.
Pentest dengan AI
Penggunaan AI dalam pentest berkembang pesat sejak 2023. Salah satu penelitian yang paling banyak dikutip adalah PentestGPT (arXiv, Agustus 2023). Para penelitinya melaporkan peningkatan penyelesaian tugas sebesar 228,6% dibandingkan GPT-3.5 pada tolok ukur yang mereka susun. Kini sejumlah vendor juga menawarkan pentest otomatis yang menjanjikan hasil dalam hitungan jam.
Dalam praktik, AI paling membantu di tahap yang repetitif, seperti pemetaan dan pemilahan hasil pindaian. Menilai bahaya sebuah temuan bagi bisnis Anda dan merangkai celah kecil menjadi jalur serangan masih membutuhkan manusia. Anggap pentest otomatis sebagai pemindaian yang lebih pintar, bukan pengganti pentest manual.
Apa yang Anda Dapat dari Pentest
Dari sisi pemilik sistem, nilai pentest ada pada empat hal:
- Daftar celah yang sudah terbukti: Laporan pemindai bisa berisi ratusan baris yang sebagian besar positif palsu. Pentest memberi daftar pendek celah yang memang bisa dipakai, lengkap dengan buktinya.
- Urutan prioritas anggaran: Dengan skor keparahan dan bukti dampak, Anda bisa memutuskan perbaikan mana yang didahulukan. Anda juga punya dasar yang jelas saat meminta anggaran ke manajemen.
- Bukti kepatuhan regulasi: Beberapa sektor di Indonesia mewajibkan pengujian keamanan secara tertulis. Rinciannya ada di bawah.
- Menguji tim pemantau: Pentest yang diumumkan hanya ke sebagian orang bisa menunjukkan apakah sistem pemantau seperti Wazuh atau IDS menyadari serangan yang sedang berlangsung.
Soal regulasi, berikut ketentuan yang menyebut pengujian keamanan secara eksplisit:
- POJK 11/POJK.03/2022 Pasal 25: Bank umum wajib melakukan pengujian keamanan siber berbasis skenario paling sedikit satu kali dalam setahun. Laporannya disampaikan ke OJK paling lambat 10 hari kerja setelah pengujian selesai.
- SEOJK 29/SEOJK.03/2022: Pengujian berbasis analisis kerentanan diawali identifikasi kerentanan, lalu dilanjutkan dengan penetration test.
- Peraturan BSSN Nomor 4 Tahun 2021 Pasal 25 ayat (4): Aplikasi SPBE milik instansi pemerintah harus diuji keamanannya secara berkala. Salah satu caranya melalui pemindaian otomatis dan/atau pengujian penetrasi sistem.
- PCI DSS 4.0 persyaratan 11.4: Organisasi yang memproses data kartu pembayaran wajib melakukan pentest internal dan eksternal minimal setiap 12 bulan. Pentest juga wajib diulang setelah ada perubahan infrastruktur atau aplikasi yang signifikan.
Bagaimana dengan UU Pelindungan Data Pribadi? Pasal 35 UU 27/2022 mewajibkan pengendali data melindungi dan memastikan keamanan data pribadi melalui langkah teknis operasional. Pasal itu tidak menyebut pentest secara eksplisit. Namun, pentest adalah salah satu cara paling meyakinkan untuk menunjukkan bahwa langkah teknis tersebut sudah diuji.
Kelemahan dan Batas Penetration Testing
Pentest bukan jaminan keamanan. Ada beberapa batas yang perlu Anda pahami sebelum memesannya:
- Hanya potret satu waktu: NCSC mengingatkan bahwa pentest hanya memastikan sistem bebas dari masalah yang diketahui pada hari pengujian. Rilis fitur seminggu kemudian bisa membuka celah baru yang tidak tercakup.
- Risiko gangguan tidak pernah nol: NIST menyebut risiko sistem rusak atau mati selama pentest bisa dikurangi, tetapi tidak bisa dihilangkan sepenuhnya. Cara paling aman adalah menguji salinan staging yang identik dengan produksi, misalnya di VPS Indonesia terpisah. Kalau pengujian harus di produksi, pastikan backup terbaru tersedia dan jadwalkan di jam sepi.
- Kualitas bergantung pada orangnya: Dua penyedia dengan harga sama bisa menghasilkan laporan yang sangat berbeda. Alat yang dipakai mungkin sama, tetapi kemampuan merangkai celah tidak sama.
- Ruang lingkup sempit memberi rasa aman palsu: Laporan "tidak ada temuan Critical" hanya berlaku untuk target yang diuji. Kalau panel admin di subdomain lain tidak dimasukkan, celahnya tetap ada.
- Biaya relatif tinggi untuk situs kecil: Untuk website profil perusahaan, biaya satu kali pentest bisa melebihi biaya operasional website bertahun-tahun.
Biaya, Durasi, dan Frekuensi Pentest yang Masuk Akal
Berikut patokan angka yang bisa Anda pakai saat merencanakan pentest.
Frekuensi. Lakukan pentest minimal setiap 12 bulan. Tambahkan pentest di luar jadwal setiap ada perubahan besar, misalnya fitur login atau pembayaran baru, migrasi server, atau pergantian framework. Di antara dua pentest, jalankan pemindaian kerentanan otomatis setiap bulan. Pola ini sejalan dengan saran NIST, yang menyebut pentest tahunan bisa cukup bila diselingi pemindaian berkala.
Durasi. Halaman scoping vendor yang dirangkum Stingrai (2026) memberi gambaran berikut untuk aplikasi web:
- Website sederhana: 2–3 hari kerja.
- Aplikasi standar dengan login: 3–5 hari kerja.
- Aplikasi dengan banyak peran pengguna: 6–12 hari kerja.
- Penulisan laporan: tambahan 1–3 hari.
Biaya. Harga jasa pentest di Indonesia jarang dipublikasikan. Sebagai pembanding, FireCompass mencatat kisaran pentest aplikasi web di pasar Amerika sebesar USD 5.000–30.000. Dengan kurs Rp16.000 per dolar, angka itu setara sekitar Rp80 juta sampai Rp480 juta. Harga lokal umumnya lebih rendah. Untuk patokan yang lebih dekat, Anda bisa melihat pagu tender pengadaan pentest instansi pemerintah di LPSE. Instansi pemerintah juga punya jalur sendiri: layanan IT Security Assessment (ITSA) dari BSSN, yang menguji aplikasi dengan pendekatan black box dan grey box.
Daftar Periksa Memilih Jasa Pentest
Sebelum menandatangani kontrak jasa pentest, minta enam hal berikut:
- Contoh laporan yang sudah disamarkan, supaya Anda tahu kualitas bukti dan saran perbaikannya.
- Metodologi tertulis, misalnya mengacu pada OWASP WSTG, PTES, atau NIST SP 800-115.
- Uji ulang yang sudah termasuk harga, minimal satu kali dalam 30–90 hari setelah laporan.
- Kualifikasi penguji yang akan mengerjakan proyek Anda, bukan hanya profil perusahaan. Sertifikasi seperti OSCP atau CompTIA PenTest+ bisa menjadi salah satu patokan.
- Perjanjian kerahasiaan (NDA), karena laporan pentest pada dasarnya adalah peta cara membobol sistem Anda.
- Ruang lingkup dan rules of engagement yang ditandatangani kedua pihak sebelum pengujian dimulai.
Kapan Website Anda Belum Butuh Pentest
Tidak semua website perlu pentest. Untuk website profil perusahaan atau blog berbasis WordPress tanpa transaksi dan tanpa data pelanggan, uang pentest lebih bermanfaat untuk membenahi dasar-dasarnya lebih dulu:
- Perbarui inti WordPress, tema, dan plugin secara rutin, lalu hapus plugin yang tidak dipakai.
- Aktifkan autentikasi dua faktor untuk semua akun admin.
- Pasang WAF dan batasi percobaan login.
- Siapkan backup otomatis yang disimpan di luar server.
Langkah-langkah praktisnya bisa Anda ikuti di panduan menambah keamanan sistem di WordPress. Pentest mulai masuk akal saat website menyimpan data pribadi pelanggan, menerima pembayaran, atau memiliki aplikasi buatan sendiri dengan beberapa peran pengguna.
Pertanyaan yang Sering Diajukan
Berapa harga jasa pentest?
Harga dihitung dari jumlah hari kerja, yang bergantung pada jumlah halaman, peran pengguna, dan jenis pengujian. Pembanding pasar Amerika ada di kisaran USD 5.000–30.000 per aplikasi web. Minta penawaran dari minimal tiga penyedia dengan ruang lingkup tertulis yang sama supaya bisa dibandingkan.
Metasploit digunakan untuk apa?
Metasploit adalah kerangka kerja untuk menjalankan eksploit terhadap celah yang sudah dikenal. Dalam pentest, Metasploit dipakai di tahap pembuktian. Setelah penguji menemukan layanan dengan versi rentan, Metasploit membantu membuktikan bahwa celah itu benar-benar bisa dipakai untuk masuk.
Bolehkah saya melakukan pentest pada website sendiri di shared hosting?
Boleh, setelah ada persetujuan tertulis dari penyedia hosting, karena servernya dipakai bersama pelanggan lain. Alternatif yang lebih aman adalah menguji salinan website di server terpisah.
Apakah pentest wajib menurut UU PDP?
Tidak secara eksplisit. UU 27/2022 hanya mewajibkan langkah teknis untuk melindungi data pribadi. Kewajiban pengujian yang tertulis jelas ada di aturan sektoral, seperti POJK 11/2022 untuk bank dan Peraturan BSSN 4/2021 untuk aplikasi pemerintahan.
Apa bedanya pentester dan hacker?
Pentester adalah hacker yang bekerja dengan izin tertulis, ruang lingkup yang disepakati, dan kewajiban melaporkan semua temuan. Tekniknya bisa sama persis dengan penyerang. Pembedanya adalah izin dan tujuannya.
Kesimpulan
Penetration testing adalah simulasi serangan berizin yang tugasnya membuktikan celah, bukan sekadar mendaftar kemungkinan. Nilainya tidak berhenti di laporan. Nilai itu baru terwujud saat temuan diperbaiki dan diuji ulang. Siapkan izin dari dua pihak, pilih grey box untuk kebanyakan aplikasi web, dan jadwalkan minimal setahun sekali ditambah setiap ada perubahan besar.
Untuk website kecil tanpa transaksi, benahi dasar-dasar keamanannya lebih dulu. Pentest baru memberi hasil maksimal ketika fondasinya sudah rapi.
Semoga artikel ini membantu.