Hampir semua perlindungan digital yang kita pakai bekerja dengan prinsip kunci. Akun dilindungi kata sandi, transaksi dilindungi kode OTP, data dilindungi enkripsi, dan server dilindungi firewall. Semua kunci itu dirancang supaya sulit dibobol dari luar, dan memang begitulah hasilnya. Namun, ada satu hal yang sama pada semuanya: kunci tersebut dipegang oleh manusia.
Di sinilah social engineering bekerja. Pelaku tidak mencoba mematahkan kunci, melainkan meminta pemegangnya menyerahkan kunci itu dengan sukarela. Pada artikel ini kita akan membahas artinya, cara kerjanya, ragam modus, contoh kasus, dan cara mencegahnya.
Apa Itu Social Engineering? Arti dan Asal Istilahnya
Social engineering adalah teknik memanipulasi manusia agar menyerahkan informasi, akses, atau uang yang seharusnya ia lindungi. Dalam bahasa Indonesia, social engineering artinya rekayasa sosial. Otoritas Jasa Keuangan (OJK) dan perbankan sering menyingkatnya menjadi soceng. Jadi, kalau Anda bertanya social engineering itu apa, jawaban singkatnya adalah penipuan yang menyasar pikiran manusia, bukan kelemahan mesin.
Sebagai istilah keamanan siber (cyber security), social engineering memanfaatkan kelemahan psikologis manusia, seperti rasa percaya, rasa takut, dan terburu-buru. Pengertian social engineering versi lembaga standar Amerika Serikat, NIST, adalah upaya menipu seseorang agar mengungkapkan informasi, misalnya kata sandi, untuk menyerang sistem atau jaringan. Dalam praktiknya, korban juga bisa digiring memasang aplikasi, membukakan pintu kantor, atau mentransfer dana.
Istilah ini lebih tua dari internet. Industrialis Belanda J.C. van Marken memperkenalkan sebutan social engineer pada akhir abad ke-19 untuk ahli yang menata hubungan sosial di pabrik. Komunitas keamanan baru meminjamnya puluhan tahun kemudian, dengan makna yang bergeser menjadi rekayasa terhadap korban.
Social engineering juga dipakai di ilmu hukum dan sosiologi dengan arti yang sama sekali berbeda. Roscoe Pound memperkenalkan gagasan law as a tool of social engineering, yaitu hukum sebagai alat untuk mengubah masyarakat. Di Indonesia, gagasan ini dikembangkan Mochtar Kusumaatmadja menjadi "hukum sebagai sarana pembaharuan masyarakat". Filsuf Karl Popper juga memakai istilah piecemeal social engineering untuk perubahan kebijakan secara bertahap. Artikel ini membahas makna keamanan siber saja.
Kenapa Social Engineering Lebih Murah daripada Membobol Sistem
Dari sudut pandang pelaku, menipu satu orang jauh lebih murah daripada mencari celah di sistem yang dijaga. Mencari celah teknis membutuhkan keahlian dan waktu, sedangkan telepon yang meyakinkan cukup bermodal nomor tujuan dan cerita yang masuk akal. Itulah sebabnya tujuan utama serangan social engineering adalah membuat korban sendiri yang membukakan pintu.
Angka dari berbagai laporan menunjukkan pola yang sama:
- Kebocoran data: Laporan Verizon DBIR 2026, yang menganalisis lebih dari 22.000 kebocoran data di 145 negara, mencatat faktor manusia hadir pada 62% kasus. Social engineering menjadi pola serangan ketiga terbanyak dengan porsi 16%.
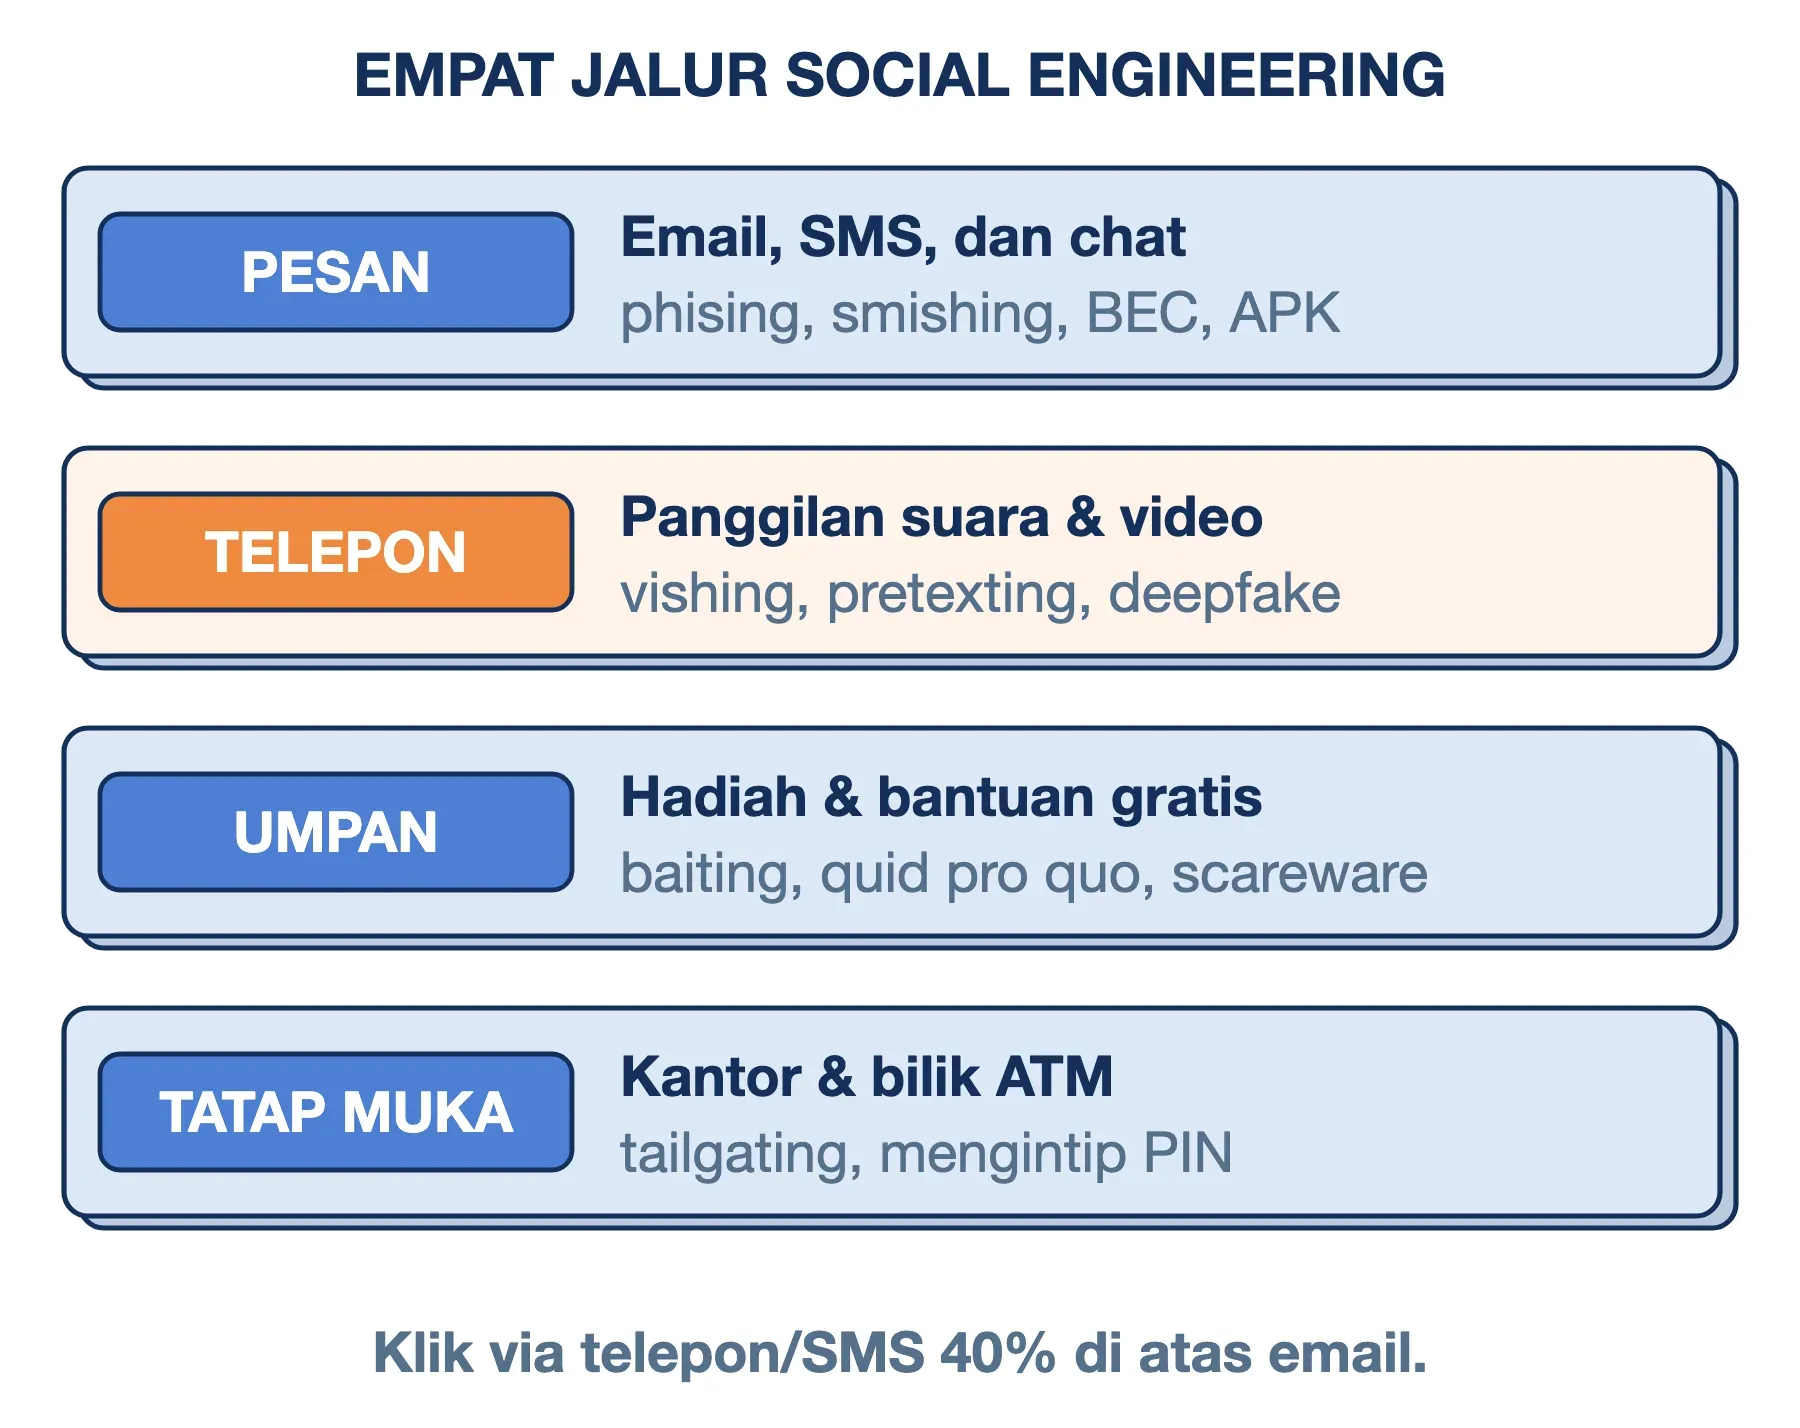
- Kanal suara dan pesan singkat: Laporan yang sama menemukan tingkat klik pada simulasi lewat telepon dan SMS 40% lebih tinggi daripada lewat email.
- Kerugian finansial: FBI IC3 mencatat phising dan pemalsuan identitas sebagai jenis laporan terbanyak sepanjang 2025, yaitu 191.561 laporan. Penipuan email bisnis menimbulkan kerugian sekitar US$3,05 miliar pada tahun yang sama.
- Indonesia: Indonesia Anti-Scam Centre (IASC) OJK menerima laporan dengan total kerugian Rp9,1 triliun sejak November 2024 sampai pertengahan Januari 2026. Per Mei 2026, modus telepon palsu yang menyamar sebagai pihak resmi berada di urutan kedua, dengan 47.269 laporan. Hingga 31 Agustus 2026, total laporan ke IASC mencapai 668.441.
Target utama social engineering dengan demikian bukan perangkat, melainkan orang yang memegang akses. Orang itu bisa nasabah bank, staf keuangan, petugas helpdesk, sampai pemilik website.
Cara Kerja Serangan Social Engineering: Riset, Dalih, Tuas, Permintaan
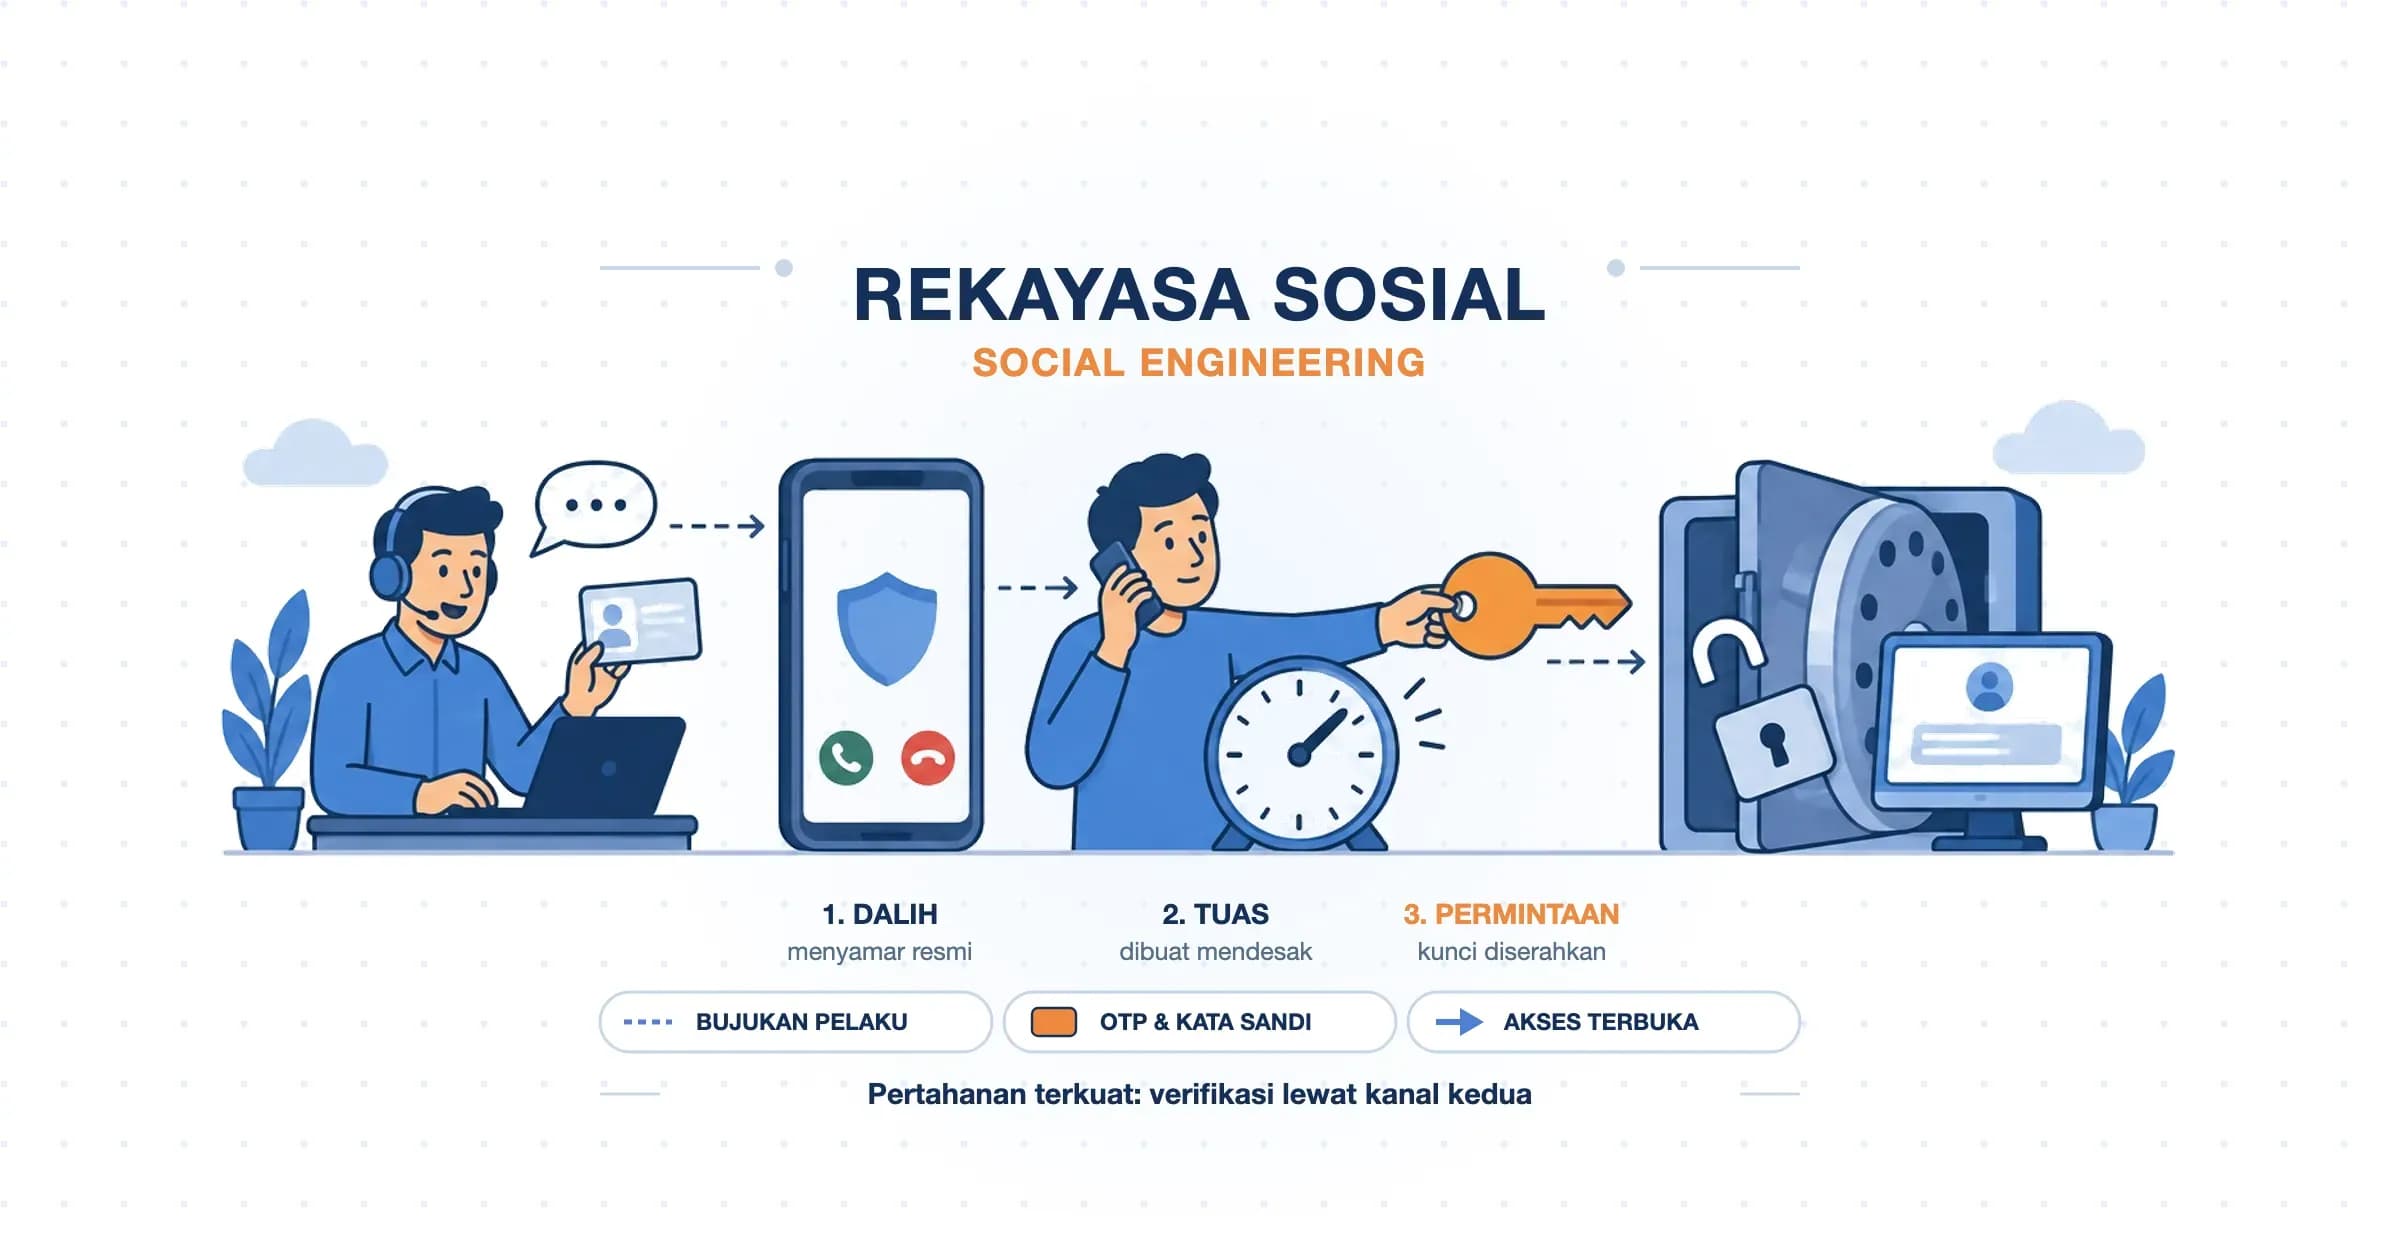
Serangan social engineering (social engineering attack) terlihat beragam, tetapi hampir selalu tersusun dari empat bahan yang sama. Kalau Anda mengenali keempatnya, modus baru apa pun lebih mudah dibaca.
- Riset: Pelaku mengumpulkan data tentang sasaran, misalnya nama, jabatan, bank yang dipakai, atau transaksi terakhir. Sumbernya bisa media sosial, data bocor, atau halaman "Tentang Kami" di website perusahaan.
- Dalih: Pelaku menyusun cerita yang membuat kehadirannya wajar. Teknik ini disebut pretexting, yaitu membangun kepercayaan lewat skenario karangan. Contohnya "petugas keamanan bank", "kurir paket", atau "tim IT kantor".
- Tuas: Pelaku menekan emosi tertentu agar korban berhenti berpikir kritis. Biasanya berupa rasa takut, rasa terdesak waktu, atau iming-iming keuntungan.
- Permintaan: Pelaku meminta satu tindakan kecil yang tampak wajar, seperti menyebutkan kode, membuka tautan, memasang aplikasi, atau mentransfer dana.
Setelah permintaan terpenuhi, pelaku segera keluar. Ia menutup telepon, menghapus akun, atau memindahkan dana ke rekening lain sebelum korban sadar.
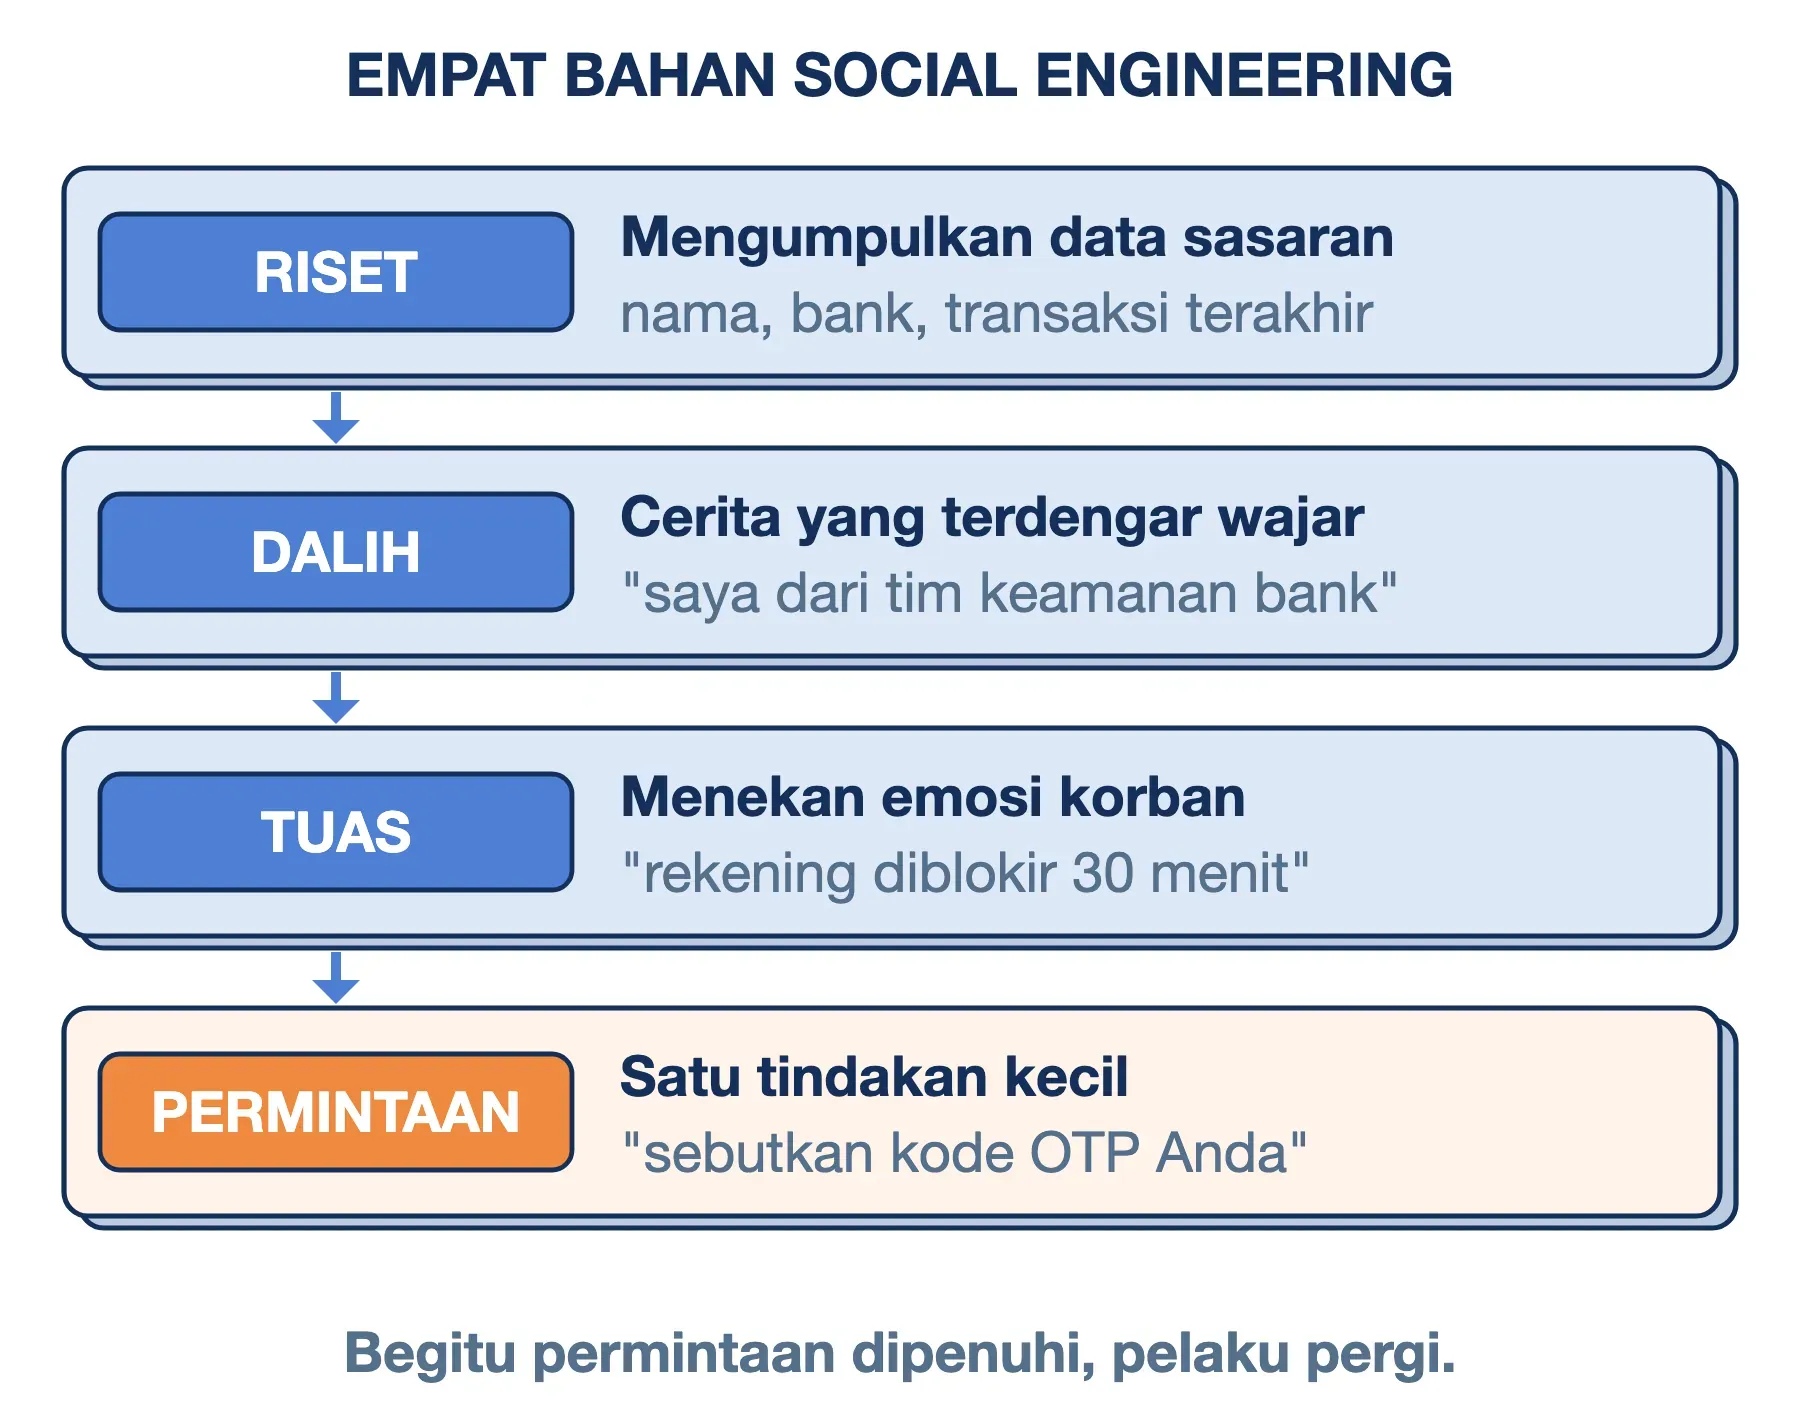
Ambil contoh telepon dari "petugas bank". Pelaku sudah tahu nama Anda dan bank yang Anda pakai (riset). Ia mengaku dari divisi keamanan (dalih), lalu mengabarkan ada transaksi mencurigakan yang akan memblokir rekening dalam 30 menit (tuas). Ujungnya, ia meminta Anda membacakan kode OTP "untuk membatalkan transaksi" (permintaan). Jadi, teknik social engineering utamanya mengandalkan manipulasi psikologis dan kepercayaan, bukan kecanggihan alat.
Tuas Psikologis yang Ditekan Pelaku
Psikolog Robert Cialdini merumuskan tujuh prinsip persuasi yang membuat orang mengiyakan permintaan. Pemasar memakainya secara sah, pelaku memakainya secara curang. Berikut tiap prinsip beserta kalimat khas penipuan yang memakainya.
- Otoritas: "Saya dari tim keamanan bank Anda." Dipakai telepon petugas bank, polisi, atau pajak palsu.
- Kelangkaan dan urgensi: "Rekening Anda diblokir dalam 30 menit." Dipakai notifikasi pemblokiran dan promo terbatas.
- Timbal balik: "Saya bantu percepat klaimnya, sebutkan kodenya." Dipakai bantuan teknis palsu dan hadiah undian.
- Rasa suka: "Kita satu angkatan, kan? Saya butuh bantuan." Dipakai kenalan baru di media sosial.
- Bukti sosial: "Sudah 2.000 nasabah ikut upgrade bulan ini." Dipakai grup investasi bodong penuh testimoni.
- Komitmen: Dimulai dari "benar ini Bapak Andi?", lalu naik ke data sensitif. Dipakai hampir semua telepon penipuan.
- Kesatuan: "Sesama warga kompleks, mohon bantuannya." Dipakai penipuan atas nama komunitas atau keluarga.
Di luar tujuh prinsip itu, rasa takut adalah tuas yang paling sering dipakai. Ancaman rekening diblokir, akun dihapus, atau tagihan denda membuat orang bertindak dulu dan berpikir belakangan.
Jenis Social Engineering Menurut Jalur Serangannya
Nama teknik social engineering terus bertambah, sehingga lebih praktis mengelompokkannya berdasarkan jalur yang dipakai pelaku. Kalau ada soal yang menanyakan salah satu jenis social engineering, jawabannya bisa phishing, pretexting, baiting, quid pro quo, atau tailgating. Kelimanya tersebar di empat jalur berikut.
Lewat Pesan dan Email
Jalur ini paling ramai karena bisa dikirim ke ribuan orang sekaligus. Bentuk utamanya adalah phising, yaitu pesan yang menyamar sebagai pihak tepercaya untuk memancing data atau klik. Versinya lewat SMS disebut smishing. Di Indonesia, jalur ini juga dipakai untuk menyebarkan berkas APK berkedok undangan pernikahan atau resi kurir di WhatsApp. Aplikasi tersebut sebenarnya trojan yang meminta izin membaca SMS, sehingga kode OTP korban bisa diteruskan ke pelaku.
Di lingkungan bisnis, varian yang paling merugikan adalah Business Email Compromise (BEC). Pelaku menyamar sebagai pemasok atau atasan, lalu meminta transfer ke rekening "baru".
Lewat Telepon dan Video Call
Penipuan lewat suara disebut vishing (voice phishing). Jalur ini biasanya memakai impersonation, artinya pelaku menyamar sebagai orang atau lembaga tertentu, misalnya petugas bank, polisi, atau rekan kerja. Kekuatannya ada pada percakapan langsung: pelaku bisa menyesuaikan cerita dengan reaksi korban.
Jalur ini kini diperkuat teknologi deepfake, yaitu suara atau wajah tiruan yang dibuat dengan kecerdasan buatan generatif. OJK mencatat 1.379 laporan penipuan yang terindikasi memakai AI sampai Juni 2026, termasuk kloning suara dan wajah.
Lewat Umpan dan Tawaran Bantuan
Baiting memanfaatkan rasa ingin tahu atau keinginan mendapat sesuatu secara gratis. Contoh klasiknya adalah flashdisk berlabel "Gaji Karyawan" yang sengaja ditinggal di lobi kantor. Versi digitalnya adalah perangkat lunak bajakan atau aplikasi palsu yang dipromosikan lewat iklan dan hasil pencarian.
Quid pro quo bekerja dengan menawarkan bantuan sebagai imbalan. Pelaku mengaku dari dukungan teknis, menawarkan perbaikan, lalu meminta korban mematikan antivirus atau menyebutkan kata sandi. Mirip dengan itu, scareware menampilkan peringatan palsu "perangkat Anda terinfeksi" agar korban memasang aplikasi berbahaya.
Lewat Tatap Muka
Social engineering tidak selalu terjadi di layar. Tailgating adalah teknik membuntuti karyawan yang berwenang masuk ke area terbatas, sering dengan berpura-pura sebagai kurir atau teknisi yang kedua tangannya penuh. Di bilik ATM, pelaku bisa berdiri di belakang korban untuk mengintip PIN, atau berpura-pura membantu saat kartu "tertelan".
Contoh Kasus Social Engineering dari Indonesia sampai Hong Kong
Kasus nyata paling mudah dipahami lewat empat bahan tadi: riset, dalih, tuas, dan permintaan.
- Empat modus soceng peringatan OJK: Pada 2022 OJK memperingatkan empat modus: info perubahan tarif transfer, tawaran nasabah prioritas, akun layanan konsumen palsu, dan tawaran agen Laku Pandai. Dalihnya berbeda, tetapi permintaannya sama: PIN, OTP, kata sandi, nomor kartu, atau transfer biaya.
- APK undangan dan resi kurir (2023 sampai sekarang): Dalihnya undangan pernikahan atau foto paket dari kurir. Tuasnya rasa penasaran. Permintaannya hanya satu ketukan untuk memasang aplikasi, dan sisanya dikerjakan aplikasi itu sendiri.
- Twitter (Juli 2020): Menurut laporan regulator keuangan New York (NY DFS), pelaku menelepon karyawan Twitter sambil mengaku dari departemen IT internal. Empat karyawan menyerahkan kredensialnya. Akun Barack Obama, Jeff Bezos, dan Elon Musk lalu dipakai untuk penipuan Bitcoin senilai lebih dari US$118.000.
- MGM Resorts (September 2023): Kelompok yang dikenal sebagai Scattered Spider mengklaim masuk setelah menelepon helpdesk sambil menyamar sebagai karyawan. Klaim ini datang dari pelaku dan tidak pernah dikonfirmasi MGM. Yang pasti, MGM melaporkan dampak sekitar US$100 juta dari insiden tersebut.
- Arup Hong Kong (2024): Seorang staf keuangan mengikuti video call dengan "CFO" dan beberapa rekan kerja. Semua wajah dan suara di layar ternyata deepfake. Staf itu mengirim HK$200 juta, sekitar US$25,6 juta, dalam 15 transaksi.
Tidak satu pun dari lima kasus ini membutuhkan celah perangkat lunak. Kasus Twitter dan MGM bahkan menyasar staf internal yang seharusnya paling paham keamanan.
Social Engineering dan Phishing: Apa Bedanya?
Kedua istilah ini kerap dipakai bergantian, padahal hubungannya seperti payung dan isinya. Social engineering adalah kategori besar untuk semua penipuan yang menyasar manusia. Phishing, yang di Indonesia sering ditulis phising, adalah salah satu teknik di dalamnya yang memakai pesan dan situs palsu.
| Aspek | Social engineering | Phishing |
|---|---|---|
| Cakupan | Kategori besar | Satu teknik di dalamnya |
| Jalur | Pesan, telepon, umpan, tatap muka | Email, SMS, chat, situs palsu |
| Interaksi | Bisa percakapan langsung | Umumnya satu pesan massal |
| Alat bantu | Sering tanpa alat | Butuh tautan atau halaman tiruan |
Dengan kata lain, semua phising adalah social engineering, tetapi tidak semua social engineering adalah phising. Telepon dari "petugas bank" atau orang asing yang membuntuti Anda masuk ke kantor termasuk social engineering, tetapi bukan phising. Ciri pesan phising, cara membaca alamat tautan, dan langkah setelah telanjur mengeklik sudah kami bahas tersendiri di artikel phising adalah.
Social Engineering yang Menyasar Pemilik Website
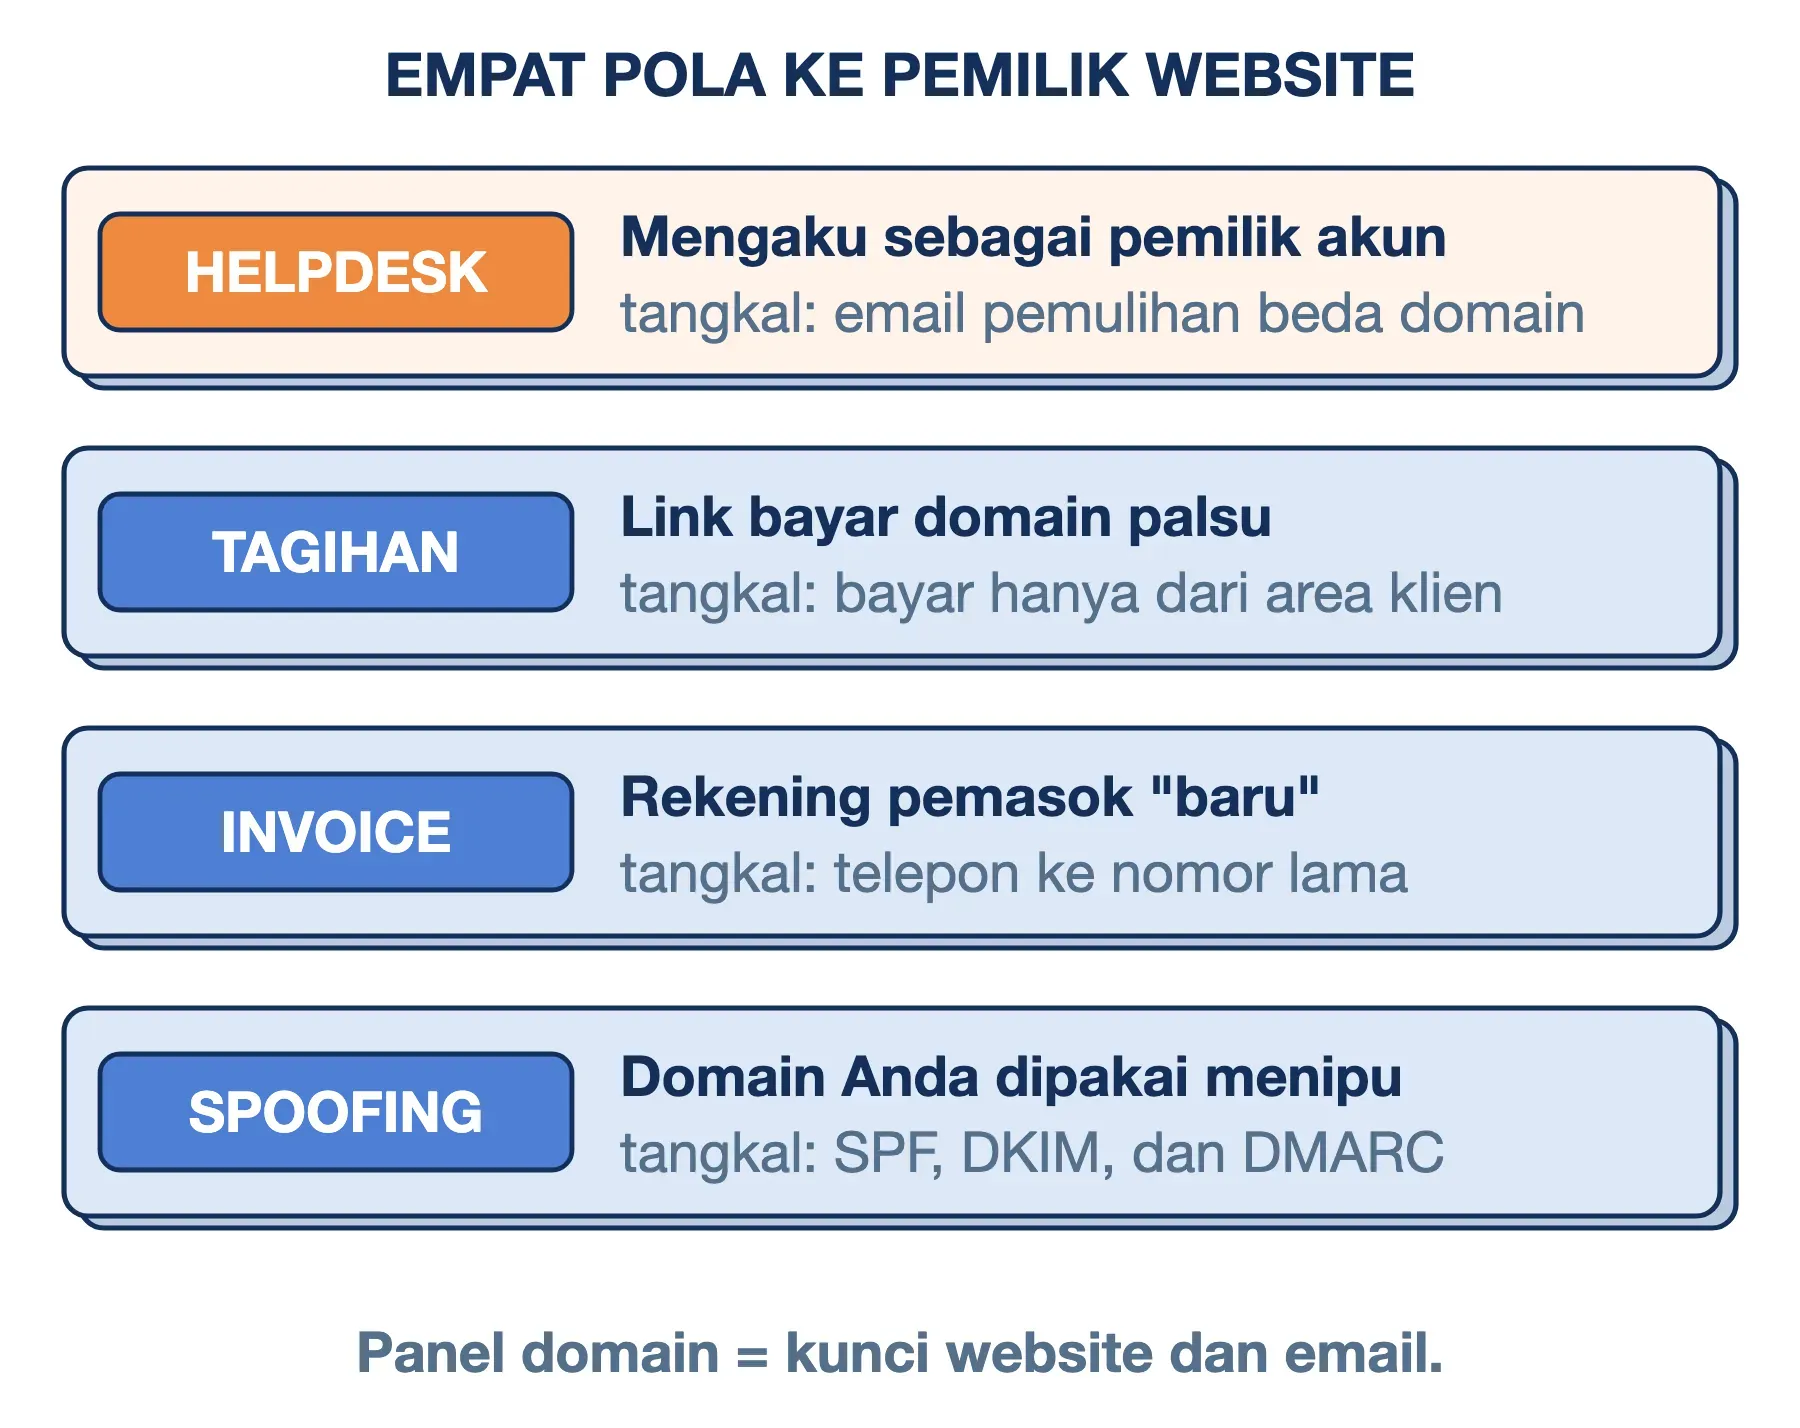
Pemilik website memegang kunci bernilai tinggi: akun hosting, panel domain, dan email bisnis. Siapa pun yang menguasai panel domain bisa mengalihkan website dan email ke server miliknya. Ada empat pola yang perlu Anda kenali:
- Menyamar sebagai Anda di helpdesk: Pelaku menghubungi dukungan teknis penyedia hosting atau registrar dan mengaku sebagai pemilik akun. Ceritanya biasanya "email lama sudah tidak aktif", lalu ia meminta alamat email kontak diganti. Badan keamanan siber Amerika Serikat, CISA, mencatat pola yang sama pada kelompok Scattered Spider: menelepon helpdesk untuk mereset kata sandi atau memindahkan perangkat MFA.
- Tagihan perpanjangan palsu: Email bertema "domain Anda akan kedaluwarsa" berisi tautan ke halaman pembayaran atau halaman login tiruan. Pesan ini efektif karena domain memang punya tanggal kedaluwarsa.
- Invoice pemasok palsu: Pelaku menyusup ke percakapan email dengan pemasok, lalu mengabarkan nomor rekening "baru". Inilah bentuk BEC yang kerugiannya mencapai miliaran dolar per tahun menurut FBI. Cara memeriksa keaslian email semacam ini lewat header dibahas di artikel email phishing.
- Domain Anda dipakai menipu orang lain: Tanpa pengaturan yang benar, pelaku bisa memalsukan alamat pengirim dengan nama domain Anda. Pelanggan yang tertipu, reputasi Anda yang rusak.
Bahan riset pelaku sering berasal dari website itu sendiri: halaman tim, alamat email staf, dan nama pemasok. Data pendaftaran domain kini umumnya sudah disamarkan, seperti dijelaskan di artikel WHOIS, tetapi arsip lama masih bisa memberi petunjuk.
Langkah pengamannya cukup sederhana. Pakai alamat email kontak akun hosting dan domain yang tidak berada di domain yang sama, supaya akses pemulihan tidak ikut hilang saat domain bermasalah. Aktifkan 2FA di area klien, lalu pastikan status domain terkunci dari transfer melalui panduan lock dan unlock status domain. Untuk melindungi pelanggan dari email palsu atas nama domain Anda, pasang DMARC bersama SPF dan DKIM.
Cara Mencegah Social Engineering dengan Aturan yang Bisa Diukur
Nasihat "selalu waspada" sulit dijalankan, karena pelaku justru datang saat Anda sibuk atau panik. Cara menghindari social engineering yang lebih andal adalah aturan tetap yang tidak perlu dipikirkan ulang. Berikut yang kami rekomendasikan:
- OTP, PIN, dan kata sandi tidak dibacakan kepada siapa pun: Tidak ada pengecualian, termasuk orang yang mengaku dari bank, operator seluler, atau tim IT kantor. OJK sendiri menegaskan petugas bank tidak akan meminta data tersebut.
- Verifikasi lewat kanal kedua: Tutup telepon atau pesan tersebut, lalu hubungi pihak yang bersangkutan lewat nomor yang tercetak di kartu atau situs resminya. Jangan memakai nomor atau tautan yang diberikan si penghubung.
- Jeda minimal 10 menit untuk permintaan mendesak: Urgensi adalah tuas yang paling sering dipakai. Penundaan singkat sudah cukup untuk memutus tekanannya, dan pihak resmi tidak akan kehilangan apa pun karena Anda menunggu 10 menit.
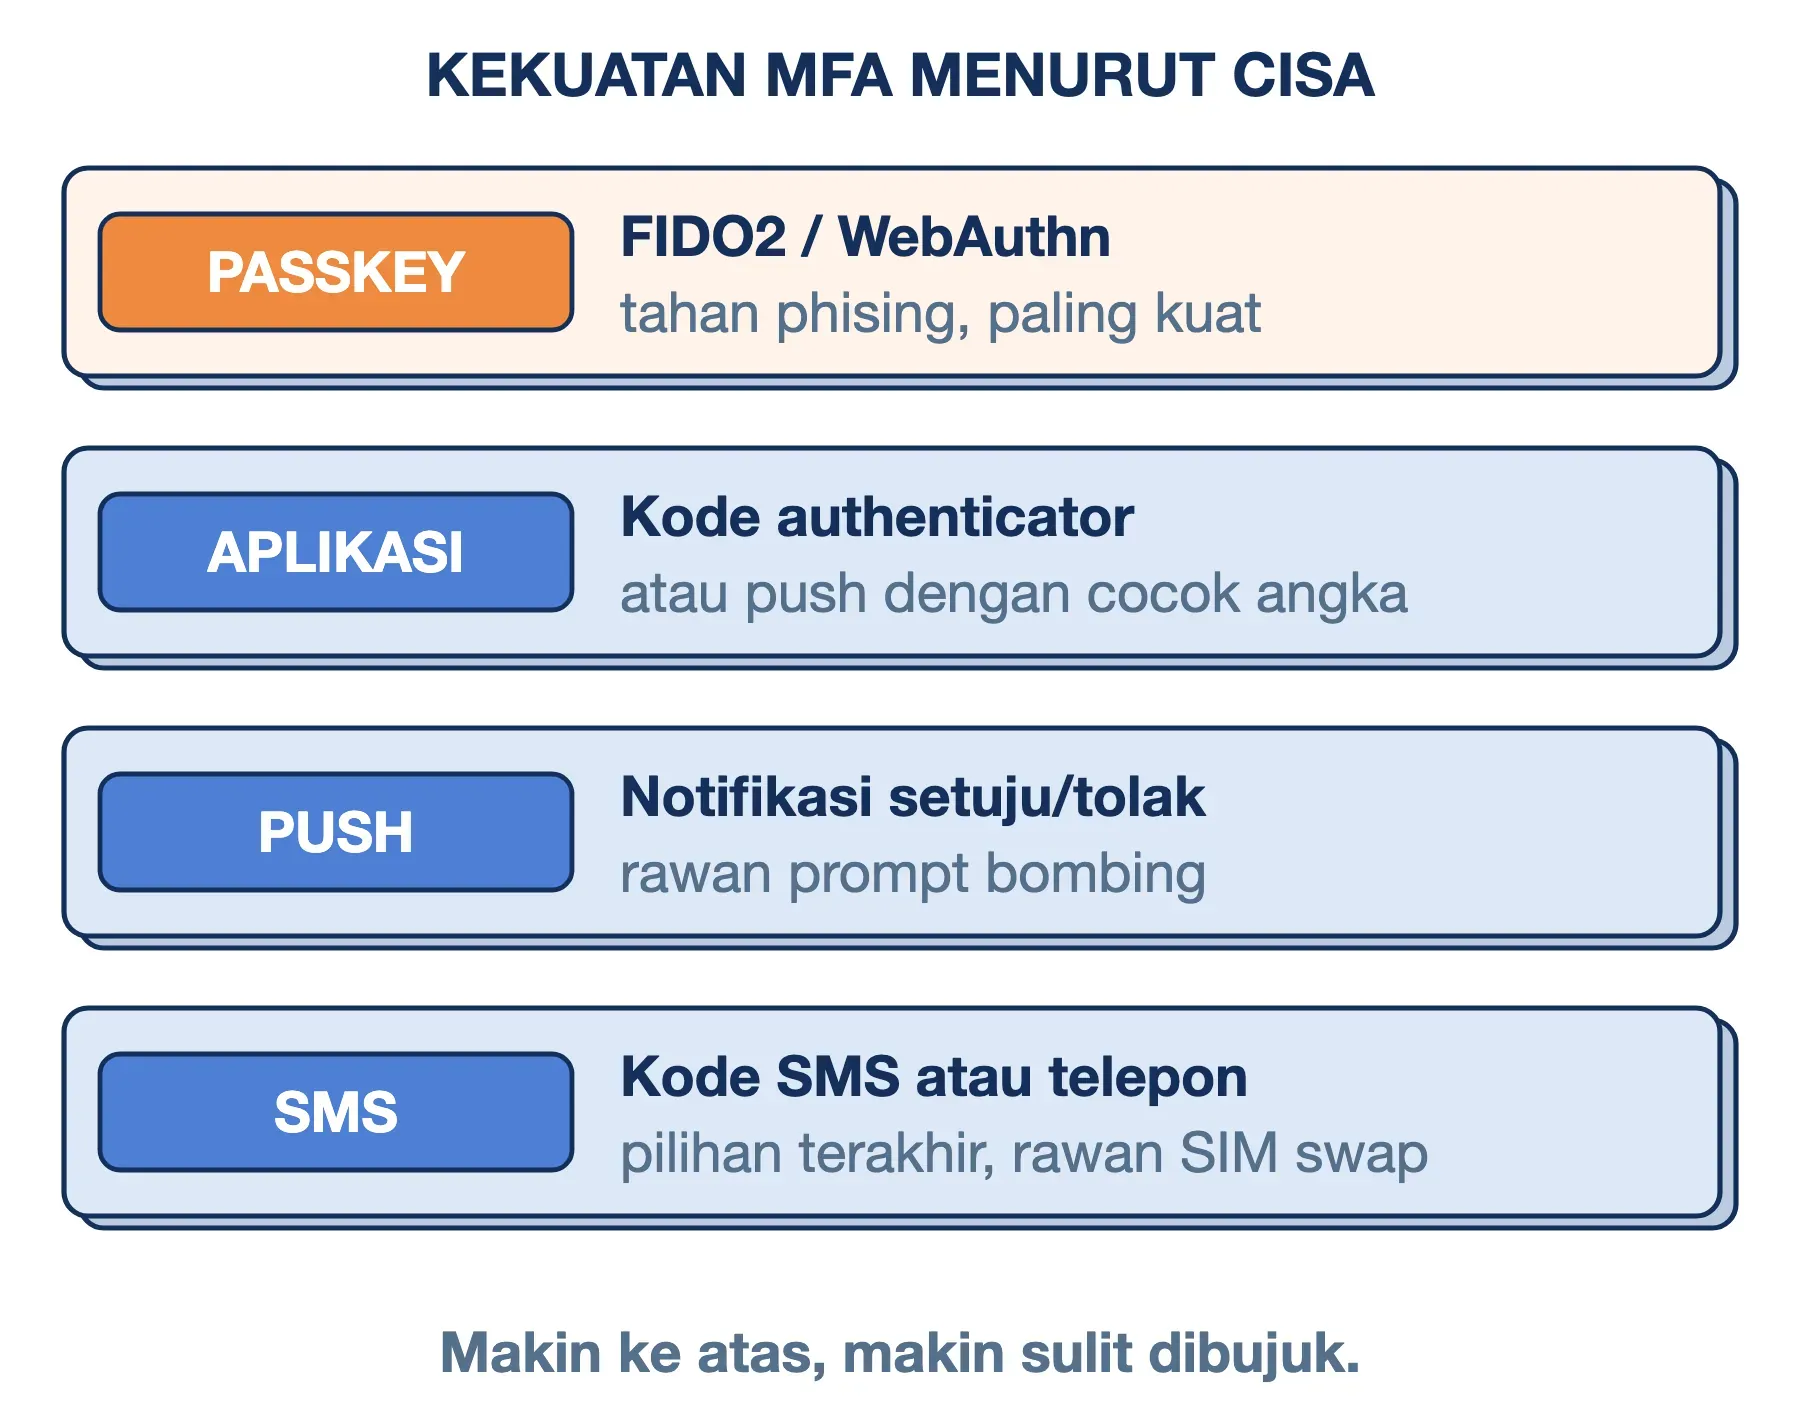
- Pilih MFA yang tahan phising: CISA menempatkan passkey atau kunci keamanan berbasis FIDO2/WebAuthn sebagai yang terkuat. Urutan berikutnya adalah aplikasi autentikator, lalu notifikasi persetujuan. Kode lewat SMS dan telepon disebut pilihan terakhir. Penjelasan tiap metode ada di artikel MFA adalah.
- Aturan dua orang untuk transfer bisnis: Untuk usaha kecil, tetapkan ambang, misalnya Rp10 juta. Transfer di atas ambang itu, atau perubahan rekening pemasok, wajib dikonfirmasi orang kedua lewat telepon ke nomor yang sudah lama tercatat.
- Kata sandi keluarga: Sepakati satu kata rahasia dengan keluarga untuk permintaan uang mendadak. Kata ini tidak bisa ditiru deepfake, sebagus apa pun suaranya.
Jika Sudah Telanjur Tertipu
Kecepatan menentukan seberapa besar dana yang bisa diselamatkan. Segera hubungi call center resmi bank untuk memblokir kartu atau rekening, lalu laporkan kejadiannya melalui iasc.ojk.go.id atau Kontak OJK 157. IASC berkoordinasi dengan bank untuk memblokir rekening penampung. Hingga Juni 2026, OJK mencatat dana korban hampir Rp200 miliar berhasil dikembalikan lewat jalur ini. Setelah itu, ganti kata sandi akun yang terdampak dari perangkat lain yang aman.
Batas Pertahanan terhadap Social Engineering
Tidak ada satu langkah pun yang membuat Anda kebal. Setiap pertahanan punya titik di mana ia berhenti bekerja.
- Pelatihan tidak menghasilkan nol korban: Simulasi dan edukasi menurunkan jumlah karyawan yang tertipu, tetapi tidak menghapusnya. Verizon DBIR 2025 menyebut ada sekitar 1,5% karyawan, pada kasus median, yang hampir selalu bisa ditipu.
- MFA biasa masih bisa dilewati: Pelaku bisa membanjiri korban dengan permintaan persetujuan login sampai korban menekan "Setuju". Teknik ini disebut prompt bombing. Pelaku juga bisa membujuk operator seluler memindahkan nomor korban ke kartu SIM baru, yang dikenal sebagai SIM swap. Hanya MFA berbasis FIDO2 yang tahan terhadap keduanya.
- Prosedur menambah gesekan: Verifikasi kanal kedua dan aturan dua orang memperlambat pekerjaan, sehingga paling sering dilewati saat sibuk.
- "Saya kenal suaranya" tidak lagi cukup: Kasus Arup membuktikan bahwa wajah dan suara di layar bisa dipalsukan. Verifikasi harus bertumpu pada sesuatu yang tidak bisa ditiru, seperti nomor resmi atau kata rahasia.
Karena itu, pertahanan yang realistis menggabungkan teknologi (MFA tahan phising), prosedur (verifikasi kanal kedua), dan kebiasaan (jeda sebelum bertindak). Satu lapisan saja hampir selalu bisa dilewati.
FAQ Seputar Social Engineering
Social engineering teori siapa?
Dalam keamanan siber, social engineering bukan teori milik satu tokoh, melainkan nama untuk sekumpulan teknik penipuan. Istilahnya sendiri berasal dari J.C. van Marken pada akhir abad ke-19. Dalam ilmu hukum, teorinya milik Roscoe Pound lewat gagasan law as a tool of social engineering. Di Indonesia, gagasan itu dikembangkan Mochtar Kusumaatmadja.
Apa contoh social engineering dalam hukum?
Dalam ilmu hukum, social engineering berarti undang-undang yang sengaja dibuat untuk mengubah perilaku masyarakat, bukan sekadar mengikuti kebiasaan yang sudah ada. Salah satu kajian hukum di Indonesia menyebut UU ITE dan UU Pelindungan Data Pribadi sebagai contoh, karena keduanya membentuk aturan perilaku baru di ruang digital. Makna ini tidak berhubungan dengan penipuan.
Apa tujuan utama serangan social engineering?
Tujuannya membuat korban sendiri menyerahkan sesuatu yang dilindungi, biasanya data login, kode OTP, akses ke sistem, atau uang. Dengan cara ini pelaku tidak perlu membobol sistem keamanan secara teknis.
Apakah antivirus bisa mencegah social engineering?
Hanya sebagian. Antivirus dapat memblokir aplikasi berbahaya dan situs penipuan yang sudah dikenal, tetapi tidak bisa menghentikan Anda membacakan OTP kepada penelepon.
Apa itu Social Engineering Toolkit?
Social Engineering Toolkit (SET) adalah perangkat lunak open source untuk menyimulasikan serangan social engineering dalam uji penetrasi. Alat ini tersedia di Kali Linux dan hanya boleh dipakai dengan izin tertulis dari pemilik sistem yang diuji.
Kesimpulan
Social engineering adalah serangan yang melewati teknologi dengan menyasar pemegang kuncinya. Bentuknya beragam, dari pesan WhatsApp sampai video call deepfake, tetapi bahannya selalu sama: riset, dalih, tuas psikologis, dan satu permintaan. Pertahanan paling andal adalah aturan tetap: kode rahasia tidak dibacakan kepada siapa pun, permintaan diverifikasi lewat kanal kedua, dan akun penting memakai MFA tahan phising.
Semoga artikel ini membantu.