Setiap program yang Anda jalankan di komputer bekerja dengan hak akses akun Anda. Kalkulator, editor teks, maupun installer yang baru diunduh sama-sama bisa membaca dokumen, mengubah pengaturan, dan membuka koneksi internet atas nama Anda. Selama programnya jujur, model ini tidak bermasalah. Masalahnya, kita hampir tidak pernah bisa memeriksa isi sebuah program sebelum menjalankannya.
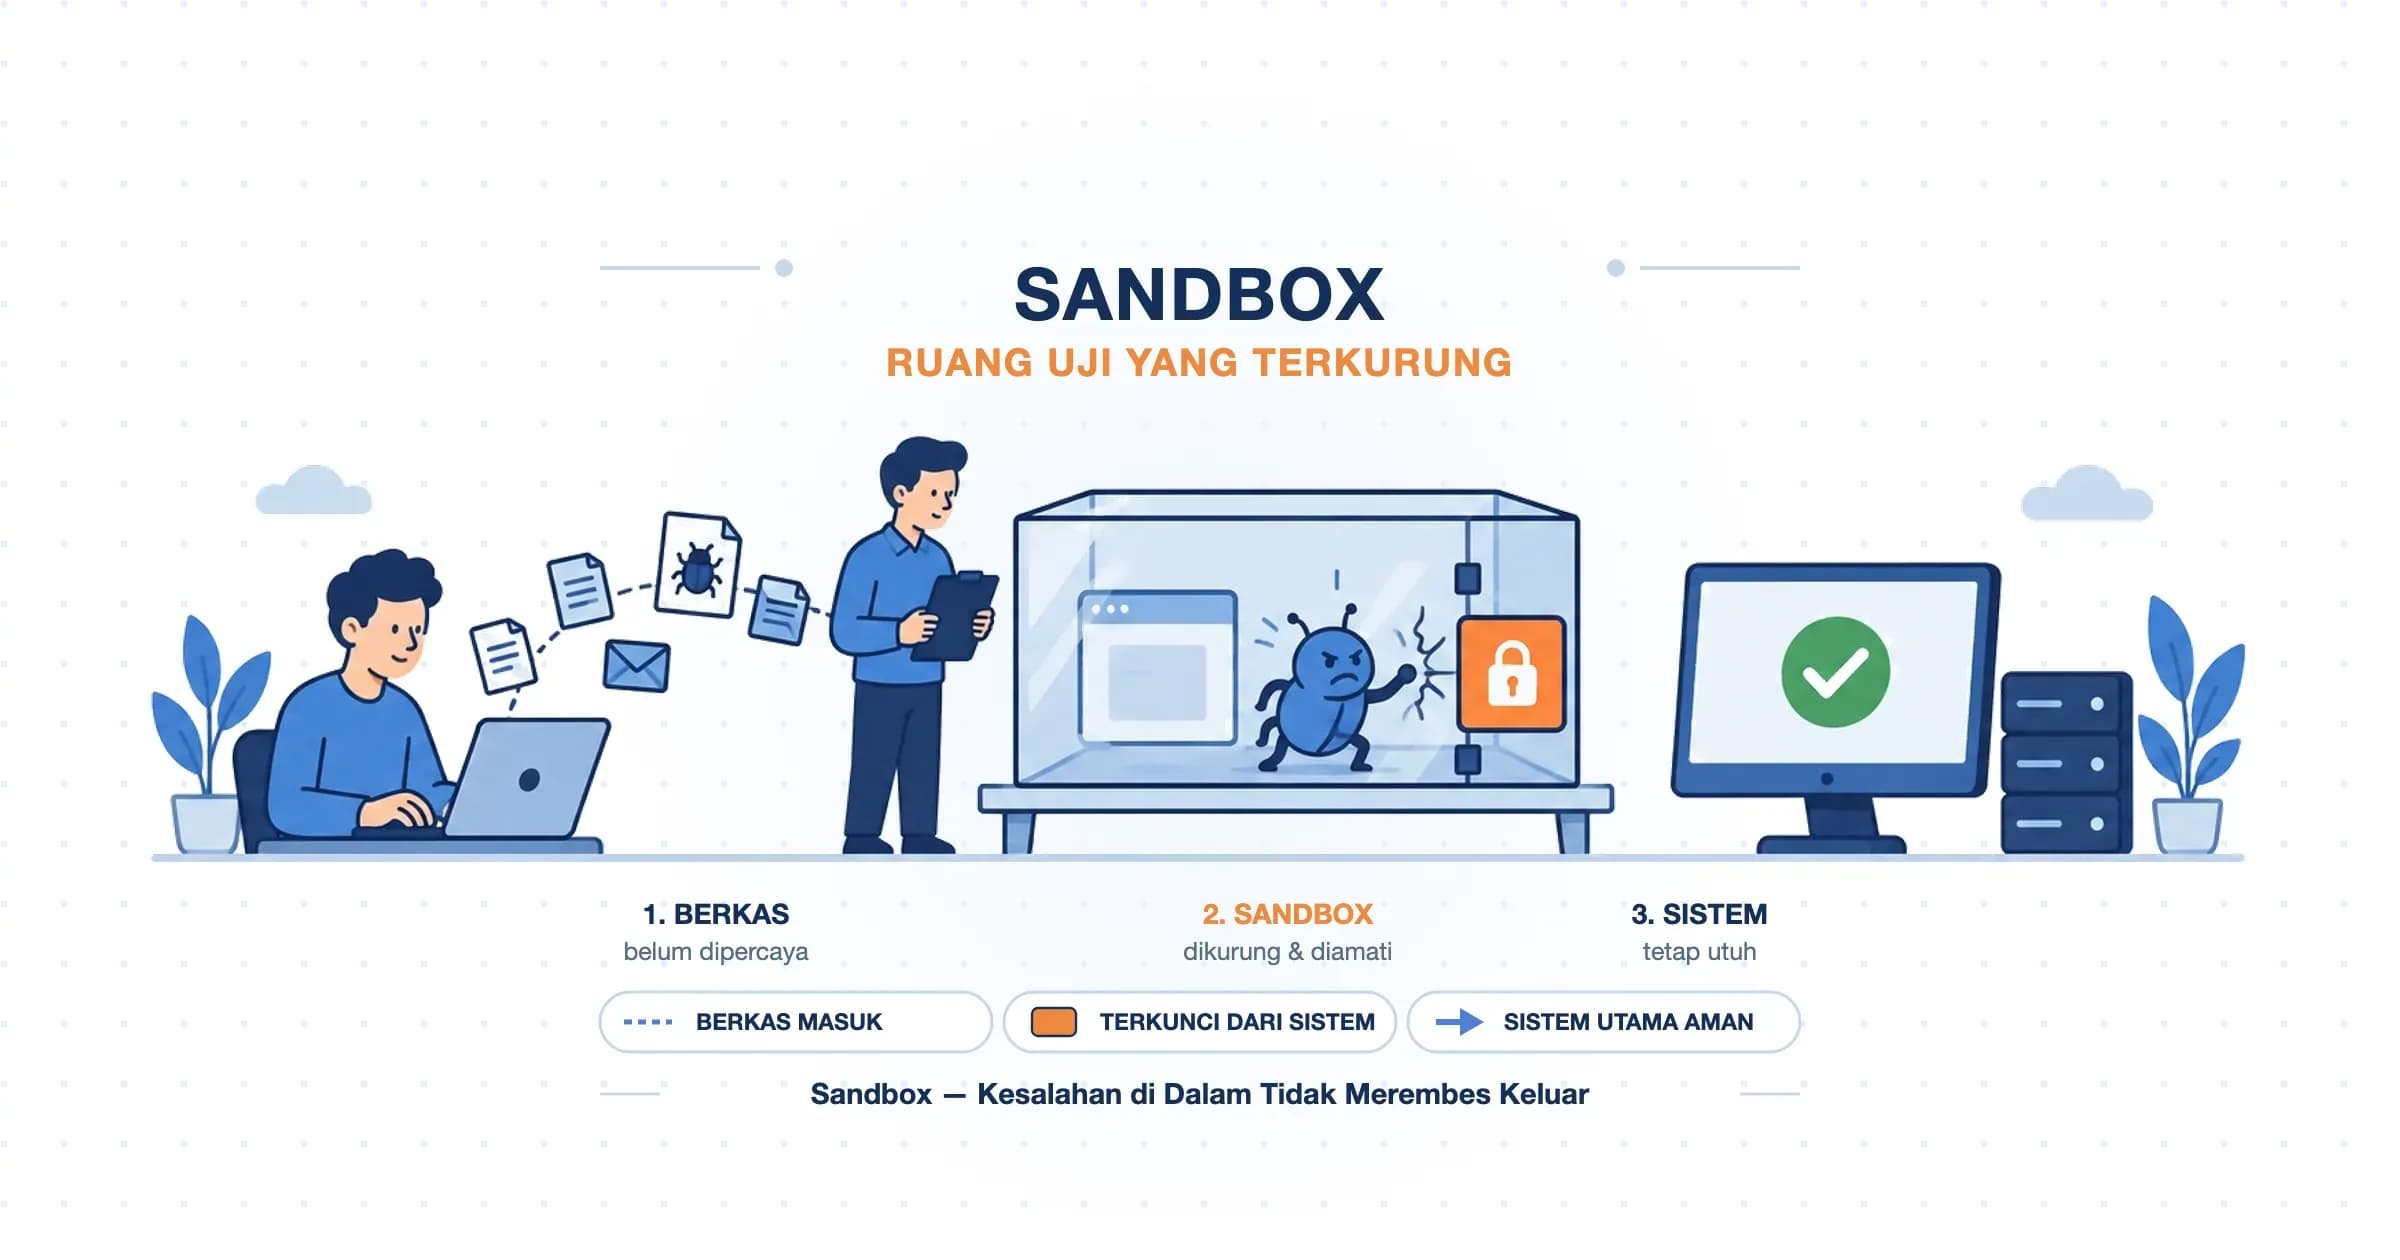
Sandbox adalah ruang terisolasi untuk menjalankan program yang belum dipercaya, dengan hak akses yang sengaja dipersempit. Kalau program itu ternyata berbahaya, kerusakannya tertahan di dalam dan tidak merembes ke sistem utama. Istilah yang sama juga dipakai di dunia payment gateway, regulasi keuangan, hingga game. Artikel ini membahas arti sandbox, cara kerjanya, tingkat-tingkat isolasinya, sampai cara mencobanya sendiri di Windows.
Sandbox Adalah Ruang Terkurung untuk Kode yang Belum Dipercaya
Secara harfiah, sandbox artinya kotak pasir, yaitu bak berisi pasir tempat anak-anak bermain. Anak boleh menggali, membangun, lalu merobohkan apa saja di dalamnya, karena semua kekacauan itu tertahan oleh dinding kotak. Dunia komputer meminjam gambaran tersebut hampir apa adanya.
Dalam keamanan komputer, sandbox adalah mekanisme yang memisahkan program yang sedang berjalan dari bagian sistem lainnya. Program di dalamnya hanya mendapat sumber daya yang ditentukan: folder tertentu, memori terbatas, dan sering kali tanpa akses jaringan. Jadi, kalau ditanya apa itu sandbox, jawaban singkatnya adalah lingkungan terisolasi untuk menjalankan kode yang belum dipercaya.
Gagasan ini dirumuskan secara akademis pada 1996. Ian Goldberg, David Wagner, Randi Thomas, dan Eric Brewer dari UC Berkeley memperkenalkan Janus di simposium USENIX Security. Janus mencegat system call (permintaan program kepada kernel sistem operasi) yang berbahaya sebelum sempat dieksekusi. Sebagian besar sandbox modern masih bertumpu pada ide yang sama.
Ada satu prinsip yang akan terus muncul di artikel ini: apa pun yang terjadi di dalam kotak tidak boleh merembes keluar. Prinsip itulah yang menyatukan berbagai makna sandbox, dari tab browser sampai uji coba fintech di OJK.
Bagaimana Sandbox Mengurung Sebuah Program
Proses menerapkan sandbox disebut sandboxing. Intinya bukan menyembunyikan program, melainkan memutus jalurnya ke sumber daya penting. Ada tiga jalur yang hampir selalu dibatasi:
- Berkas dan folder: program hanya melihat direktori miliknya sendiri. Dokumen pribadi, folder sistem, dan data aplikasi lain tidak terlihat atau hanya bisa dibaca.
- Jaringan: koneksi keluar diblokir atau dibatasi ke alamat tertentu. Tanpa jalur ini, program jahat tidak bisa mengirim data curian atau mengunduh muatan tambahan.
- Panggilan sistem: permintaan berisiko ke kernel, seperti membuat proses baru atau memuat driver, ditolak sebelum dijalankan.
Banyak sandbox memakai pola penjaga dan tahanan, dan browser Chrome adalah contoh yang paling mudah dibayangkan. Proses utama browser berperan sebagai broker (perantara yang memegang hak penuh). Setiap renderer, yaitu proses yang mengolah halaman web, menjadi target yang dikurung. Kalau renderer butuh membuka berkas, ia harus meminta kepada broker, lalu broker memeriksa permintaan itu terhadap kebijakan sebelum mengabulkannya.
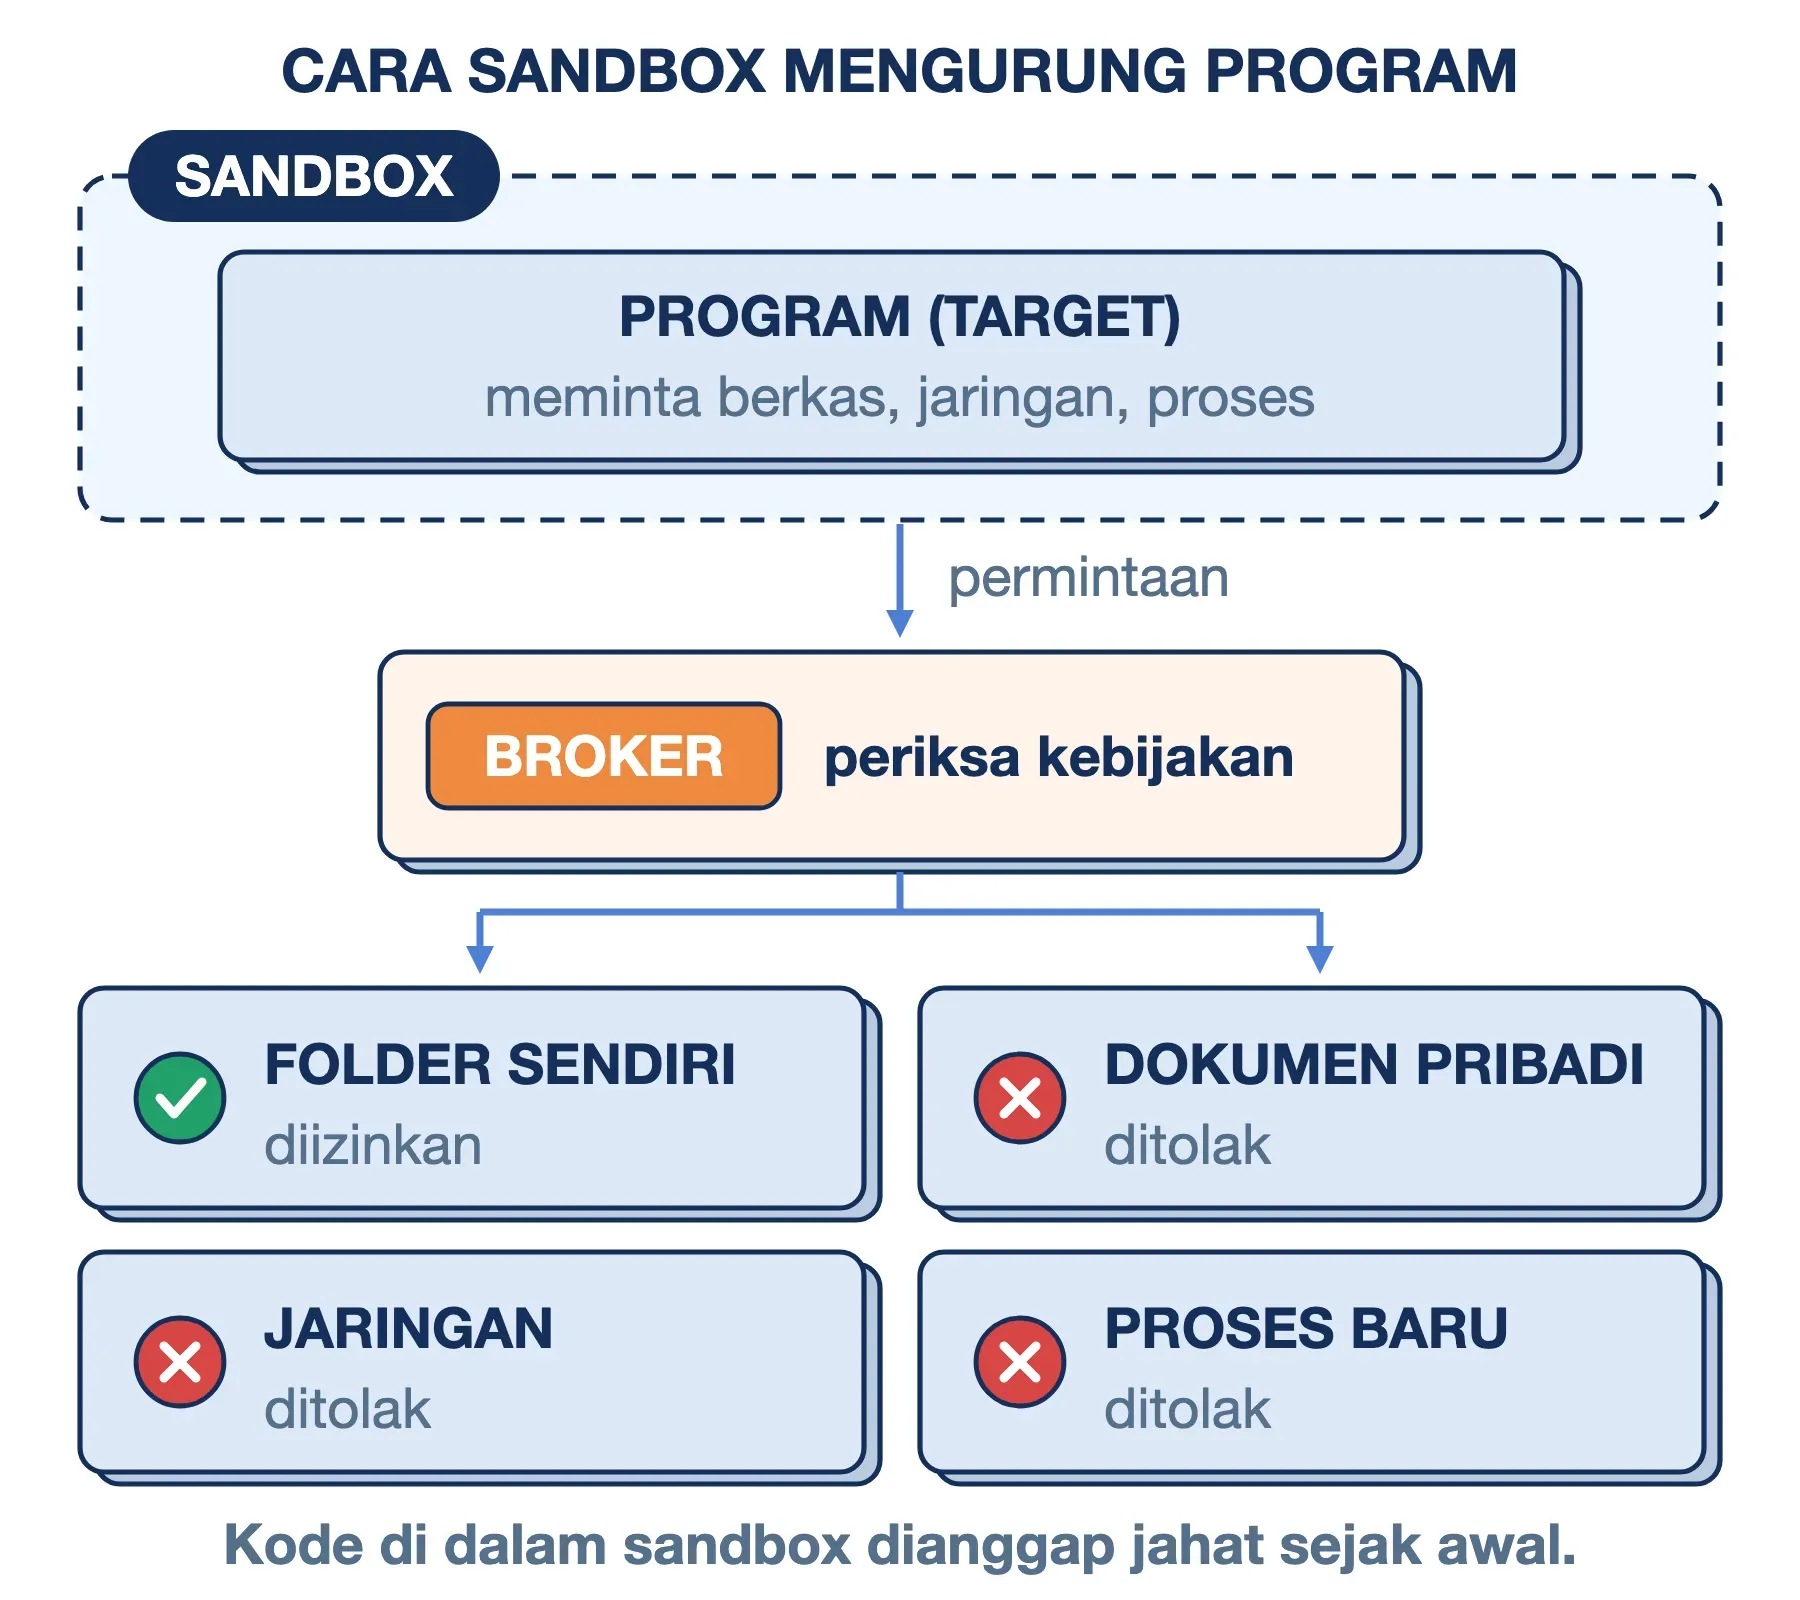
Dokumen desain sandbox Chromium memegang satu asumsi yang patut ditiru: kode di dalam sandbox dianggap jahat sejak awal. Dengan begitu, sandbox tidak perlu menebak niat program, cukup memastikan program tidak bisa berbuat apa-apa di luar wilayahnya.
Tangga Isolasi Sandbox: Seberapa Rapat Kotaknya?
Tidak semua sandbox sama rapatnya. Kita bisa membayangkannya sebagai tangga dengan empat anak tangga. Semakin tinggi anak tangganya, semakin kuat pemisahannya, tetapi semakin besar pula biaya memori dan waktu start yang harus dibayar.
| Tingkat | Contoh | Isolasi / biaya |
|---|---|---|
| Runtime | iframe, Java VM | Rendah / hampir nol |
| Proses OS | Chrome, Android | Sedang / sangat kecil |
| Container | Docker, gVisor | Sedang–tinggi / kecil |
| Mesin virtual | Windows Sandbox, Firecracker | Tinggi / paling besar |
Pada tingkat runtime, pembatasan diterapkan oleh program induknya sendiri. Halaman web di dalam iframe bersandbox, misalnya, dilarang menjalankan skrip atau mengirim formulir kecuali diberi izin.
Pada tingkat proses, sistem operasi yang menegakkan aturan. Android memberi setiap aplikasi user ID sendiri, lalu menambahkan SELinux di Android 5.0 dan filter seccomp-bpf untuk semua aplikasi di Android 8.0. Karena ditegakkan oleh kernel, aturan ini berlaku juga untuk kode native.
Container seperti Docker memakai dua fitur kernel Linux. Namespace membatasi apa yang bisa dilihat sebuah proses, sedangkan cgroups membatasi jatah CPU dan memorinya. Kelemahannya, semua container masih berbagi satu kernel dengan host. Proyek gVisor dari Google menambal celah itu dengan kernel tiruan di userspace yang mencegat system call container sebelum sampai ke kernel asli.
Anak tangga teratas memisahkan kernel sepenuhnya. Mesin virtual seperti yang dijalankan VMware memakai hypervisor (lapisan pembagi perangkat keras), sehingga program jahat harus menembus dua kernel sekaligus. Dulu cara ini dianggap terlalu berat untuk sandbox sekali pakai. Firecracker, microVM buatan AWS untuk AWS Lambda, membuktikan sebaliknya: boot di bawah 125 milidetik dengan overhead memori di bawah 5 MiB per VM.
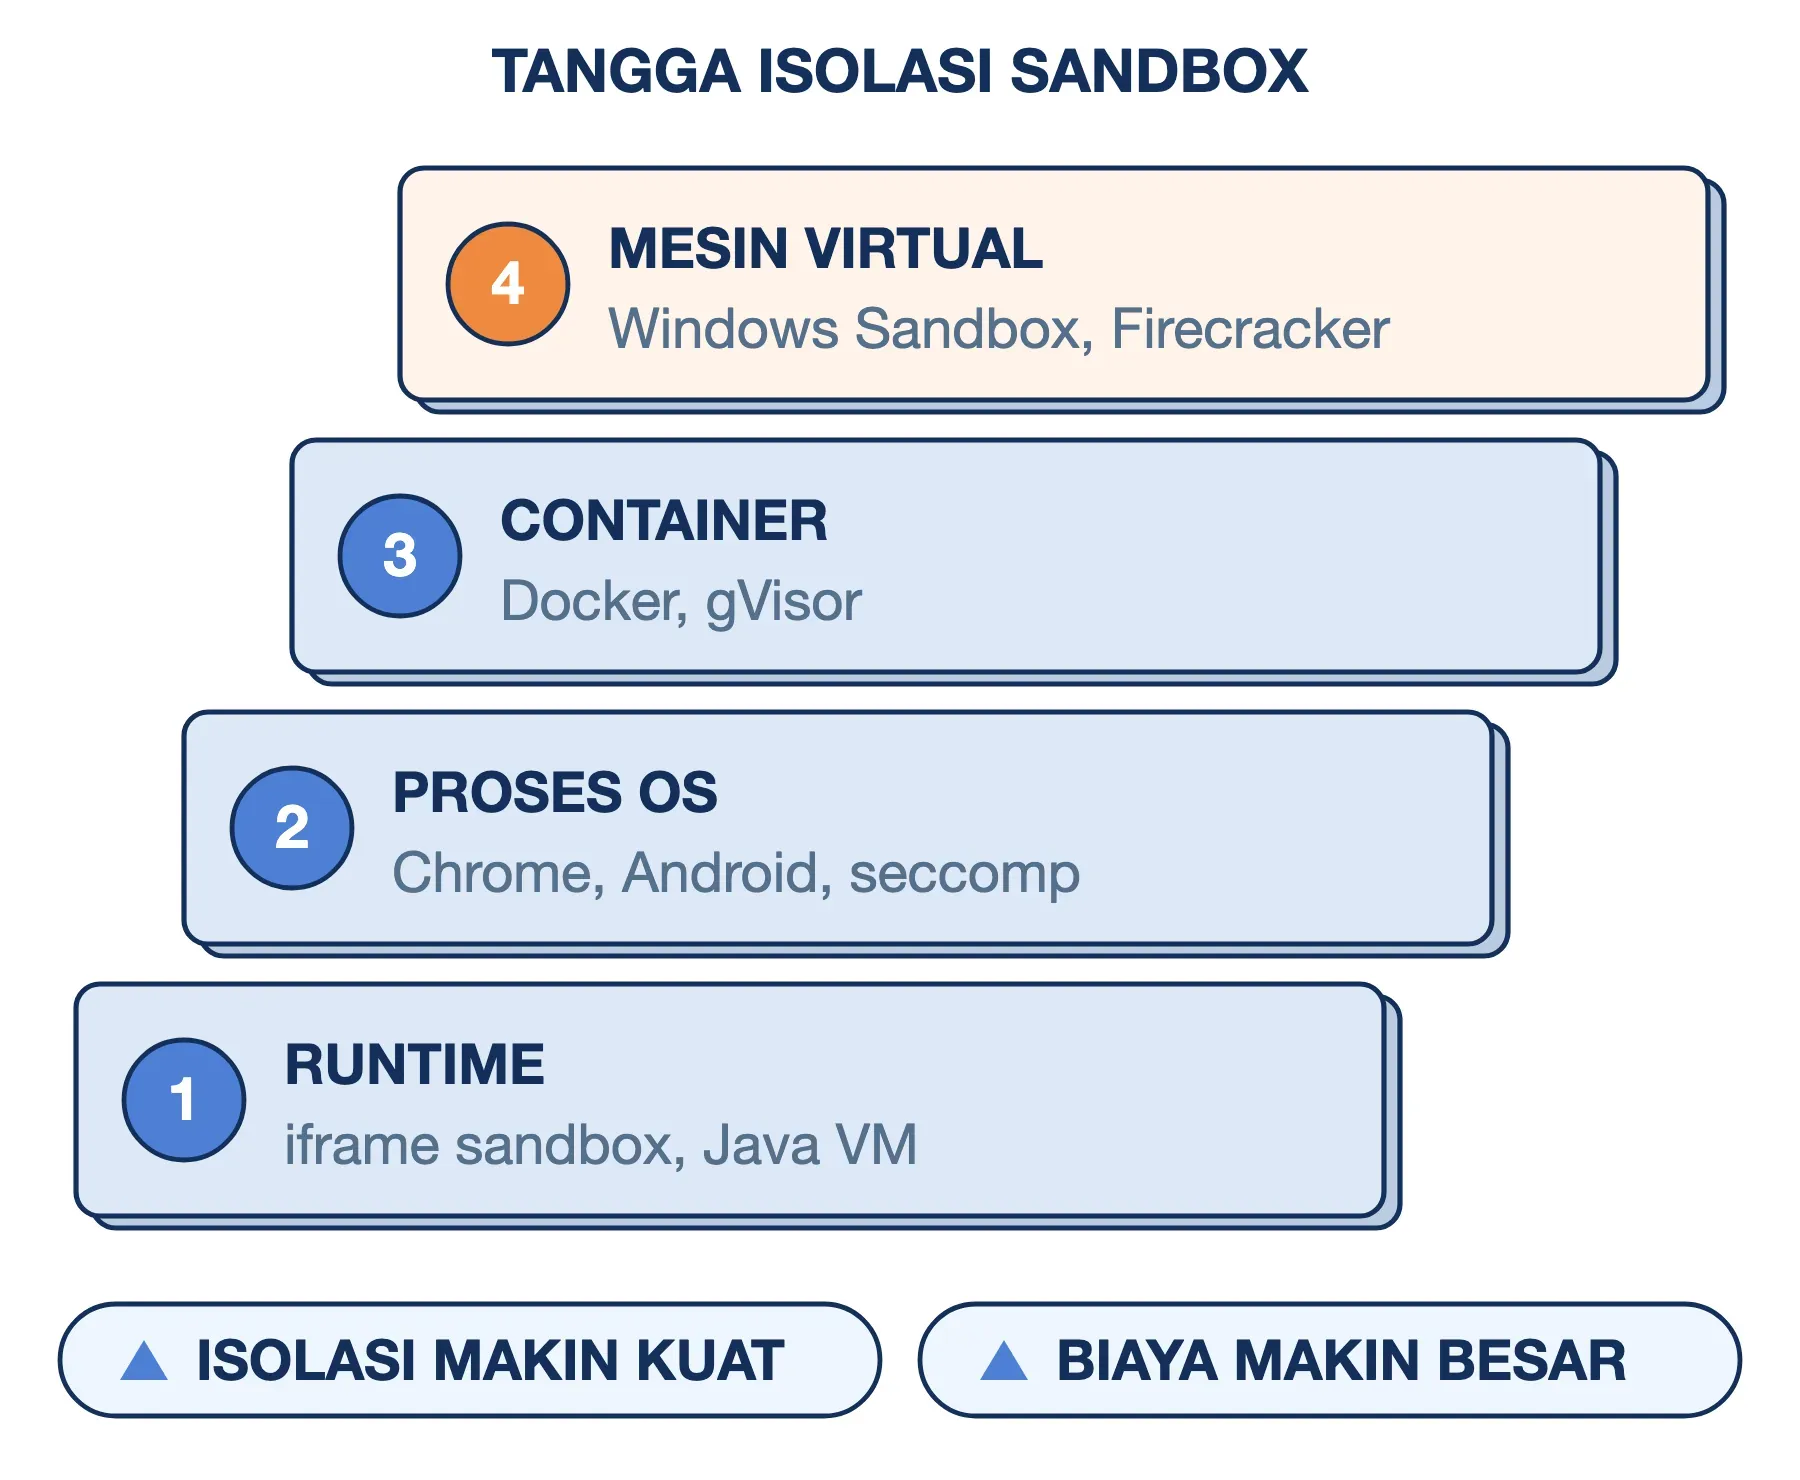
Sebagai patokan praktis, kode milik sendiri cukup dijalankan di container, sedangkan kode dari pihak tak dikenal sebaiknya di mesin virtual atau microVM.
Sandbox yang Anda Pakai Setiap Hari
Sebagian besar sandbox bekerja tanpa pernah terlihat, dan Anda kemungkinan sudah memakai beberapa di antaranya hari ini:
- Sandbox browser: setiap tab di Chrome dan browser turunan Chromium dirender oleh proses terkurung. Di Windows, proses itu berjalan dengan tingkat integritas Untrusted, tidak bisa membuat proses anak, dan tidak bisa membaca clipboard. Situs jahat yang berhasil membobol mesin rendering masih tertahan di dalam proses tersebut.
- Sandbox aplikasi ponsel: Android memisahkan tiap aplikasi dengan user ID dan SELinux. Sejak Android 10, aplikasi tidak bisa lagi membaca folder seperti
/sdcard/DCIMsecara langsung. Apple juga mewajibkan App Sandbox untuk aplikasi yang didistribusikan lewat App Store dan Mac App Store. - Atribut sandbox pada iframe: pemilik website bisa menulis
<iframe sandbox>untuk menyematkan konten pihak ketiga dengan semua pembatasan aktif. Izin kemudian dibuka satu per satu lewat token sepertiallow-scriptsatauallow-forms. - Windows Sandbox: desktop Windows sekali pakai yang berjalan sebagai mesin virtual ringan dengan kernel terpisah. Begitu jendelanya ditutup, seluruh aplikasi, berkas, dan perubahan di dalamnya hilang.
Sandbox untuk Membedah Malware
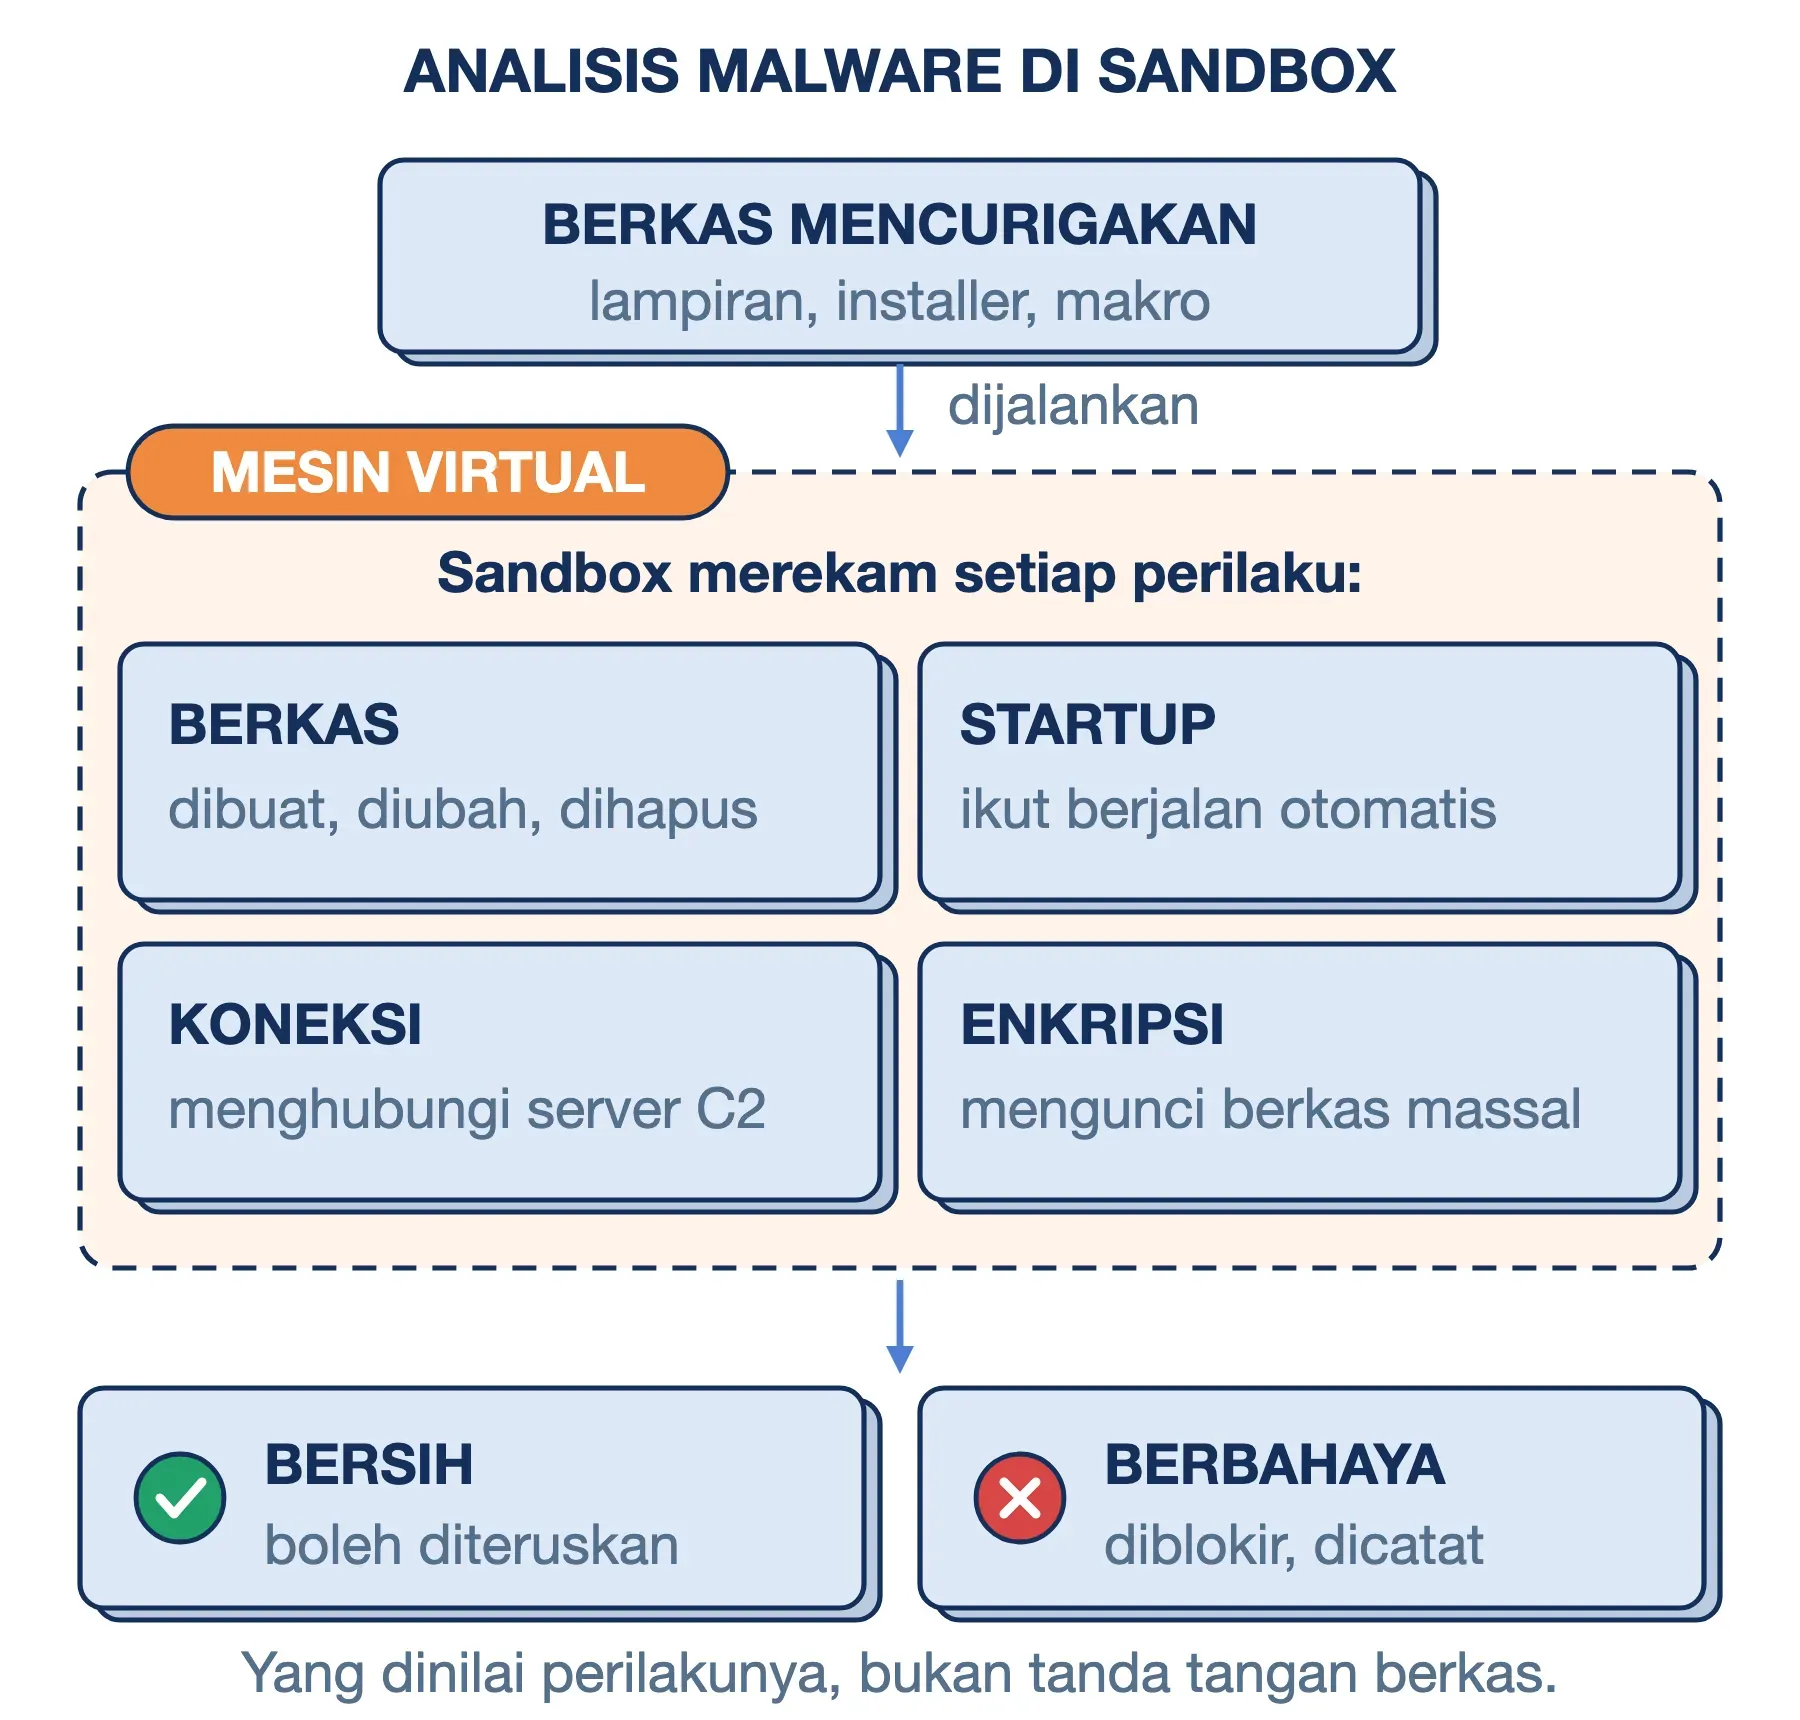
Bagi analis keamanan, sandbox adalah meja bedah. Berkas mencurigakan sengaja dijalankan, atau istilahnya diledakkan (detonation), di dalam mesin virtual yang terisolasi. Sementara berkas itu bekerja, sandbox merekam setiap perubahan yang terjadi.
Yang diamati adalah perilaku. Antivirus konvensional mengenali malware dari pola yang sudah pernah tercatat, sehingga varian baru sering lolos. Sandbox menjawab pertanyaan lain: apa yang dilakukan program ini ketika dijalankan? Yang biasanya dicatat:
- Berkas apa saja yang dibuat, diubah, atau dihapus
- Apakah program menyalin dirinya ke folder lain atau mendaftarkan diri agar ikut berjalan saat startup
- Alamat server yang dihubungi, termasuk server C2 (command and control, pusat kendali penyerang)
- Apakah berkas mulai dienkripsi massal, ciri khas ransomware
Layanan email korporat menerapkan pola yang sama secara otomatis: lampiran dibuka dulu di sandbox sebelum diteruskan ke kotak masuk.
Untuk perangkat lunak terbuka, Cuckoo Sandbox lama menjadi rujukan. Repositori Cuckoo 2.x kini diarsipkan dan berstatus tidak dipelihara, sehingga banyak tim beralih ke penerusnya, CAPEv2, yang sudah berjalan di Python 3.
Sandbox Environment di Dunia Pengembangan Aplikasi
Developer memakai kata sandbox dengan makna yang sedikit bergeser. Sandbox environment adalah lingkungan uji yang meniru layanan sungguhan, tetapi semua aksinya tidak berdampak nyata. Prinsipnya tetap sama: kesalahan di dalamnya tidak sampai ke dunia nyata.
Contoh paling umum ada di payment gateway. Midtrans, misalnya, menyediakan dashboard sandbox yang terpisah dari dashboard production, lengkap dengan endpoint api.sandbox.midtrans.com. Server Key dan Client Key untuk sandbox juga berbeda dari production. Developer bisa mensimulasikan pembayaran berhasil, gagal, atau kedaluwarsa tanpa uang sungguhan. Pola serupa dipakai Xendit, PayPal, dan banyak penyedia API lain.
Istilah ini sering tertukar dengan staging. Perbedaannya terletak pada siapa pemilik lingkungannya dan apa yang diuji:
| Aspek | Sandbox | Staging |
|---|---|---|
| Pemilik | Penyedia layanan | Tim Anda sendiri |
| Yang diuji | Integrasi ke layanan pihak lain | Aplikasi Anda sebelum rilis |
| Data | Data palsu, transaksi simulasi | Semirip mungkin dengan production |
| Umur | Bisa diatur ulang | Diperbarui tiap rilis |
Kalau yang Anda butuhkan adalah tempat menguji website sendiri sebelum tayang, istilah yang tepat adalah staging, bukan sandbox.
Makna ketiga sedang tumbuh cepat, yaitu sandbox untuk kode yang ditulis AI. Asisten seperti ChatGPT menjalankan kode analisis data di lingkungan terkurung, sehingga tautan berkas hasilnya sering tampil dengan awalan sandbox:/mnt/data/. Layanan seperti E2B menyediakan sandbox serupa untuk agen AI dengan memakai microVM Firecracker. Logikanya sederhana: kode buatan model bahasa belum pernah dibaca manusia, sehingga statusnya sama dengan kode dari pihak tak dikenal.
Untuk membangun lingkungan semacam ini sendiri, Anda membutuhkan server dengan akses root. Sebuah VPS Indonesia cukup untuk memasang Docker atau gVisor tanpa menyentuh website produksi.
Arti Sandbox di Luar Komputer: Regulasi dan Game
Di luar teknologi informasi, istilah sandbox dipinjam untuk dua hal lain. Keduanya tetap memegang gagasan kotak pasir, hanya saja yang dikurung bukan program.
Regulatory Sandbox OJK dan Bank Indonesia
Regulatory sandbox adalah ruang uji coba terbatas bagi inovasi keuangan sebelum diberi izin penuh. Regulator mengizinkan perusahaan menjalankan model bisnis baru dalam skala terkendali sambil mengawasinya.
Sandbox OJK kini diatur dalam POJK Nomor 3 Tahun 2024 tentang Penyelenggaraan Inovasi Teknologi Sektor Keuangan, menggantikan POJK 13/2018. Uji coba berlangsung paling lama satu tahun sejak disetujui. Peserta yang lulus wajib mengajukan izin usaha selama surat kelulusan berlaku, yaitu enam bulan. Peserta yang tidak lulus harus menghentikan kegiatannya dan menuntaskan kewajiban kepada konsumen dalam tiga bulan.
Bank Indonesia menjalankan mekanisme serupa untuk sistem pembayaran sejak 2017, lalu meluncurkan Sandbox 2.0 pada April 2021. Versi ini memiliki tiga fungsi: innovation lab, industrial sandbox, dan regulatory sandbox.
Game Sandbox
Game sandbox adalah genre permainan dunia terbuka yang tidak memaksa pemain mengikuti satu jalur cerita. Pemain bebas membangun, menghancurkan, dan bereksperimen dengan aturan dunia game, seperti di Minecraft, Terraria, dan Roblox. Judul lain yang banyak dicari pemain Indonesia adalah Melon Sandbox, game simulasi fisika di ponsel, dan Universe Sandbox, simulator luar angkasa. Namanya diambil dari kotak pasir yang sama, tetapi yang ditekankan adalah sisi kebebasannya, bukan sisi pengurungannya.
Adapun Privacy Sandbox milik Google adalah sekumpulan API iklan pengganti cookie pihak ketiga, bukan isolasi program. Google mengumumkan pensiunnya sebagian besar teknologi itu pada 17 Oktober 2025.
Kelebihan Menjalankan Program di Sandbox
Lima alasan sandbox layak dipakai:
- Kerusakan tertahan di satu tempat: program yang berhasil dibobol hanya menguasai ruang sempit yang diberikan kepadanya.
- Lingkungan selalu bersih: sandbox sekali pakai seperti Windows Sandbox dimulai dari kondisi baru setiap kali dijalankan.
- Aman mencoba hal asing: lampiran email, installer dari situs tak dikenal, atau ekstensi baru bisa diuji dulu sebelum menyentuh data asli.
- Uji integrasi tanpa risiko uang: di sandbox payment gateway, developer bisa memicu ratusan transaksi gagal untuk menguji penanganan error tanpa satu pun tagihan sungguhan.
- Lapisan pertahanan tambahan: sandbox tidak menggantikan firewall atau antivirus, tetapi menambah satu lapis yang harus ditembus penyerang. Pendekatan ini disebut defense in depth (pertahanan berlapis).
Kelemahan Sandbox dan Hal yang Perlu Dipertimbangkan
Sandbox mengurangi risiko secara signifikan, tetapi tidak menghapusnya. Ada lima hal yang perlu Anda ketahui sebelum menyandarkan keamanan pada sandbox:
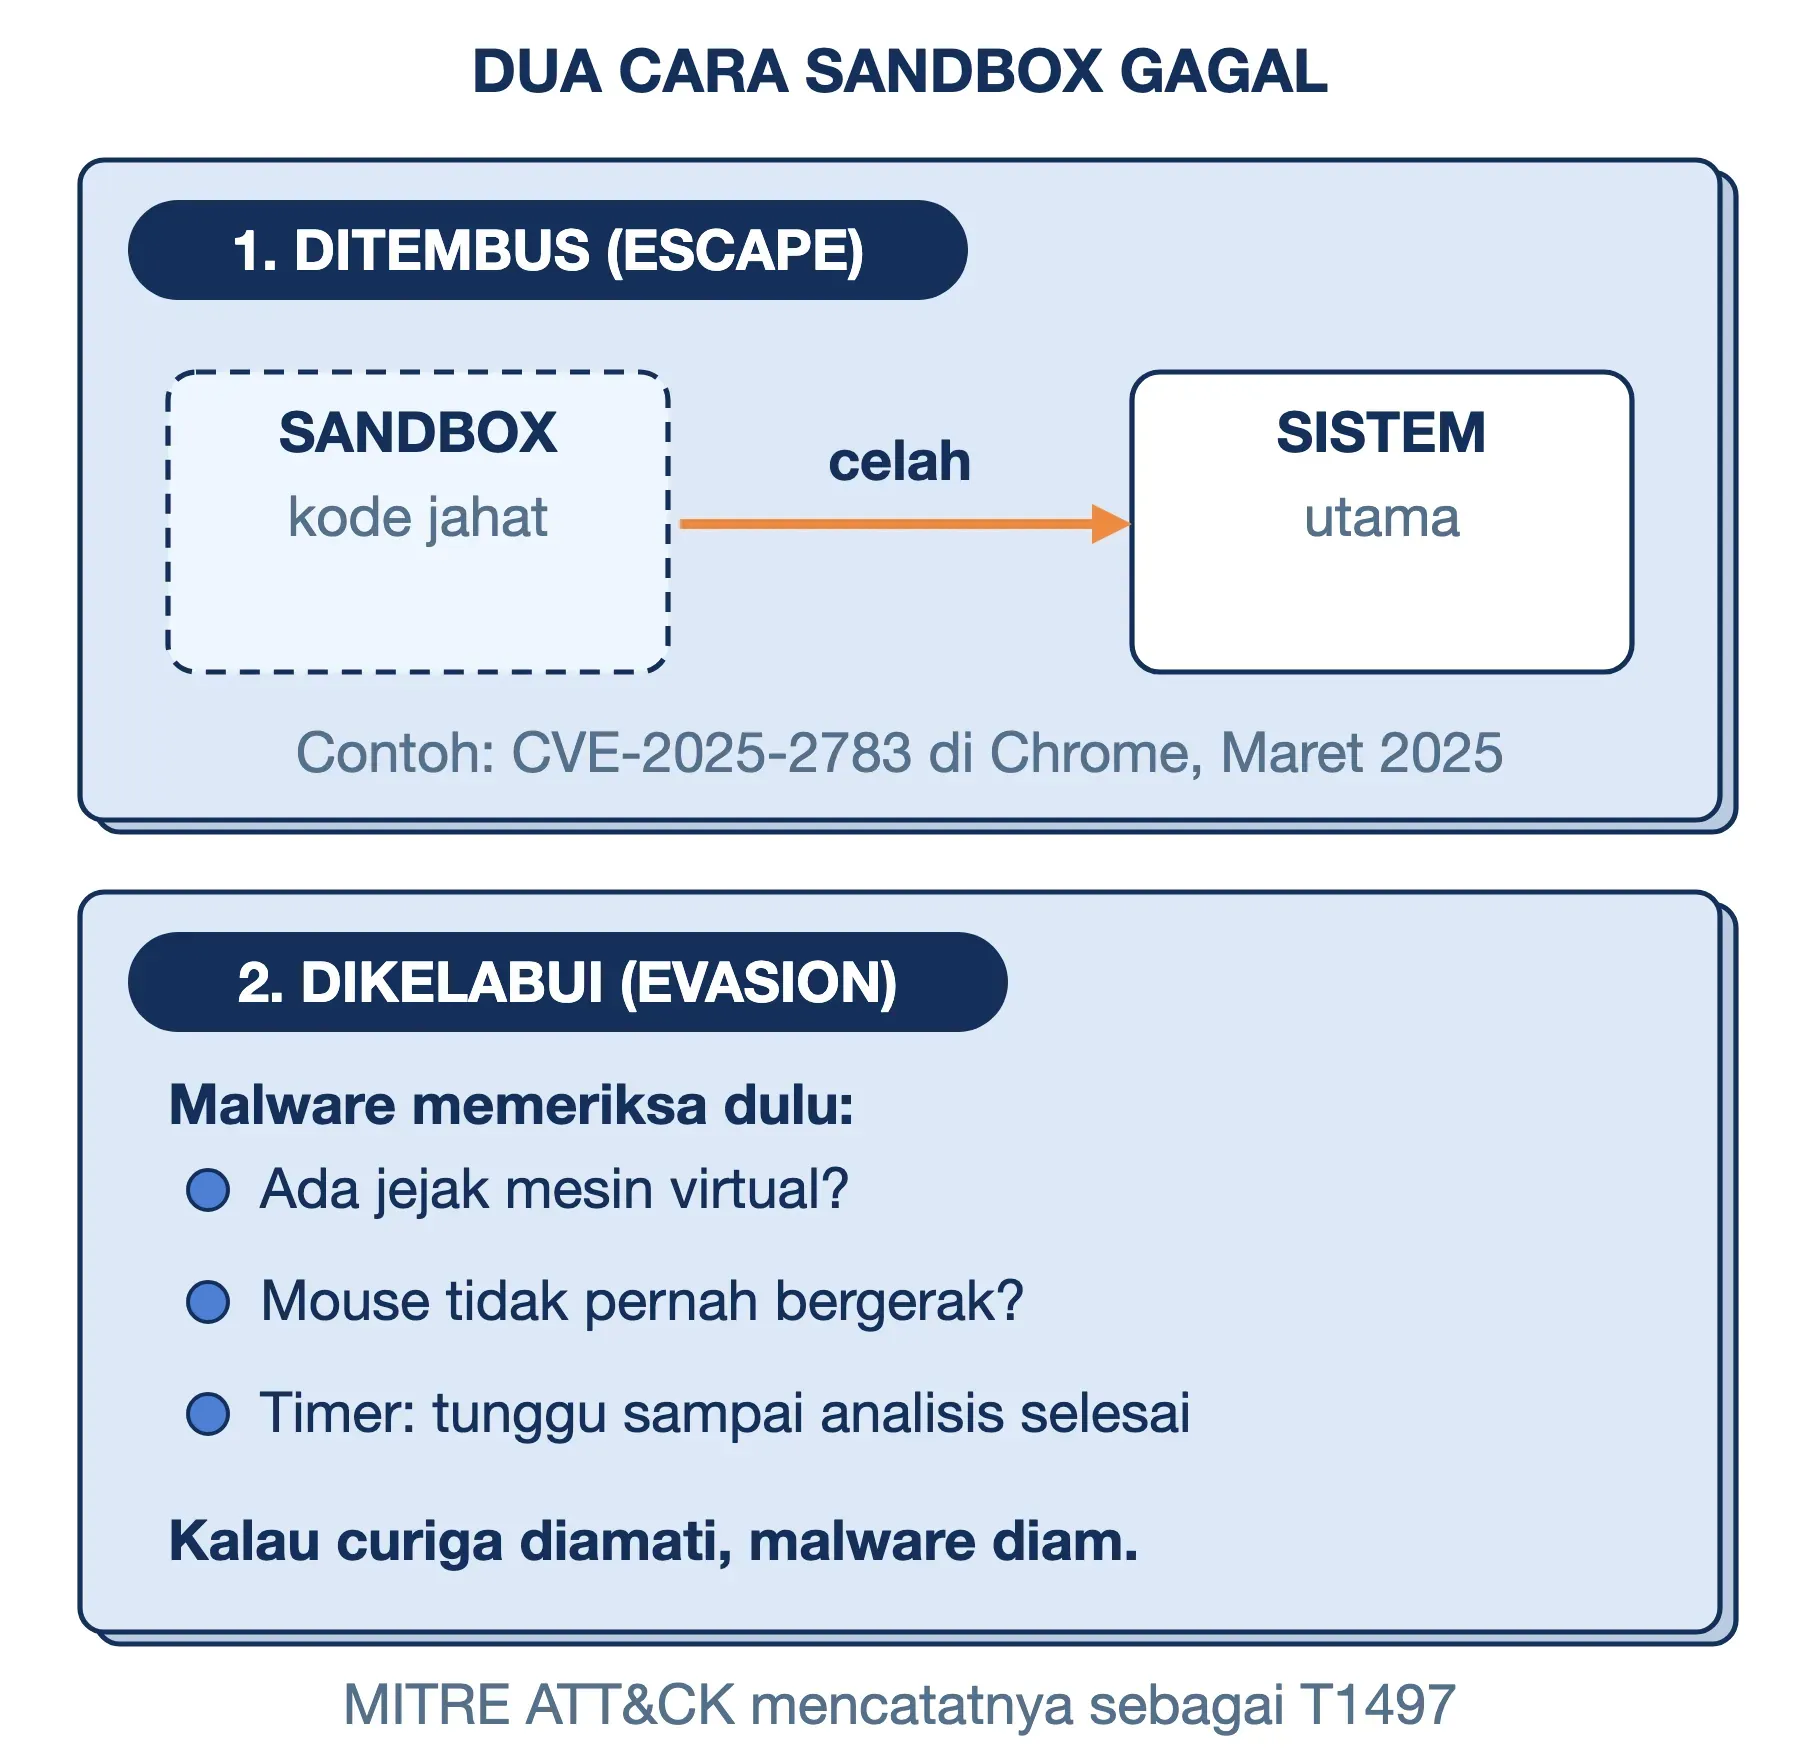
- Sandbox bisa ditembus: celah yang memungkinkan program keluar dari kurungan disebut sandbox escape. Contoh nyata adalah CVE-2025-2783 di Chrome untuk Windows. Celah di komponen Mojo ini dipakai dalam serangan sungguhan sebelum Google menambalnya di versi 134.0.6998.177 pada Maret 2025. Korbannya cukup membuka tautan dari email phishing.
- Malware bisa mengenali sandbox: MITRE ATT&CK mencatat teknik ini sebagai T1497 dengan tiga varian. Malware memeriksa jejak mesin virtual, mencari tanda aktivitas pengguna seperti gerakan mouse, atau menunda diri dengan timer. Kalau curiga sedang diamati, ia diam dan baru beraksi di komputer sungguhan.
- Ada biaya sumber daya: makin rapat isolasinya, makin besar memori dan waktu start yang dibutuhkan. Windows Sandbox, misalnya, mensyaratkan RAM minimal 4 GB pada komputer host.
- Konfigurasi longgar sama dengan tanpa sandbox: sandbox hanya sekuat aturannya. Windows Sandbox menyalakan jaringan dan clipboard bersama secara bawaan. Pada iframe, MDN memperingatkan bahwa gabungan
allow-scriptsdanallow-same-originuntuk dokumen se-origin membuat dokumen itu bisa mencabut sandbox-nya sendiri. - Tidak semua program mau berjalan di dalamnya: aplikasi yang membutuhkan driver, akses perangkat keras, atau lisensi terikat mesin sering gagal di dalam sandbox. Microsoft sendiri mencatat aplikasi bawaan seperti Kalkulator dan Notepad tidak tersedia di Windows Sandbox sejak Windows 11 versi 24H2.
Cara Mengaktifkan Windows Sandbox
Windows Sandbox adalah cara termudah mencoba sandbox berbasis mesin virtual tanpa aplikasi tambahan. Prasyarat dari Microsoft:
- Windows 10 versi 1903 ke atas atau Windows 11, edisi Pro, Enterprise, Pro Education/SE, atau Education. Edisi Home tidak mendukung fitur ini.
- Prosesor 64-bit (AMD64), atau Arm64 untuk Windows 11 versi 22H2 ke atas
- Minimal 2 core CPU, disarankan 4 core dengan hyper-threading
- RAM minimal 4 GB, disarankan 8 GB
- Ruang disk kosong minimal 1 GB, sebaiknya di SSD
- Fitur virtualisasi aktif di BIOS/UEFI
Langkah #1: Pastikan Virtualisasi Aktif
Buka Task Manager dengan Ctrl + Shift + Esc, pilih tab Performance, lalu klik CPU. Kalau baris Virtualization bertuliskan Enabled, Anda bisa lanjut. Kalau masih Disabled, aktifkan opsi Intel VT-x atau AMD-V (sering bernama SVM Mode) di BIOS.
Langkah #2: Aktifkan Fitur Windows Sandbox
Ketik Turn Windows features on or off (atau Aktifkan atau nonaktifkan fitur Windows) di kolom pencarian taskbar. Centang Windows Sandbox, klik OK, lalu restart komputer kalau diminta.
Cara lain, buka PowerShell sebagai Administrator dan jalankan perintah berikut:
Enable-WindowsOptionalFeature `
  -FeatureName "Containers-DisposableClientVM" `
  -All -Online
Kalau opsi Windows Sandbox tidak muncul di daftar fitur, berarti komputer Anda belum memenuhi salah satu prasyarat di atas.
Langkah #3: Jalankan dan Uji
Buka Windows Sandbox dari Start menu, dan dalam beberapa detik muncul desktop Windows yang bersih. Salin berkas yang ingin diuji dari komputer Anda, lalu tempel ke jendela sandbox. Setelah selesai, tutup jendelanya dan konfirmasi penghapusan.
Langkah #4: Perketat dengan Berkas .wsb
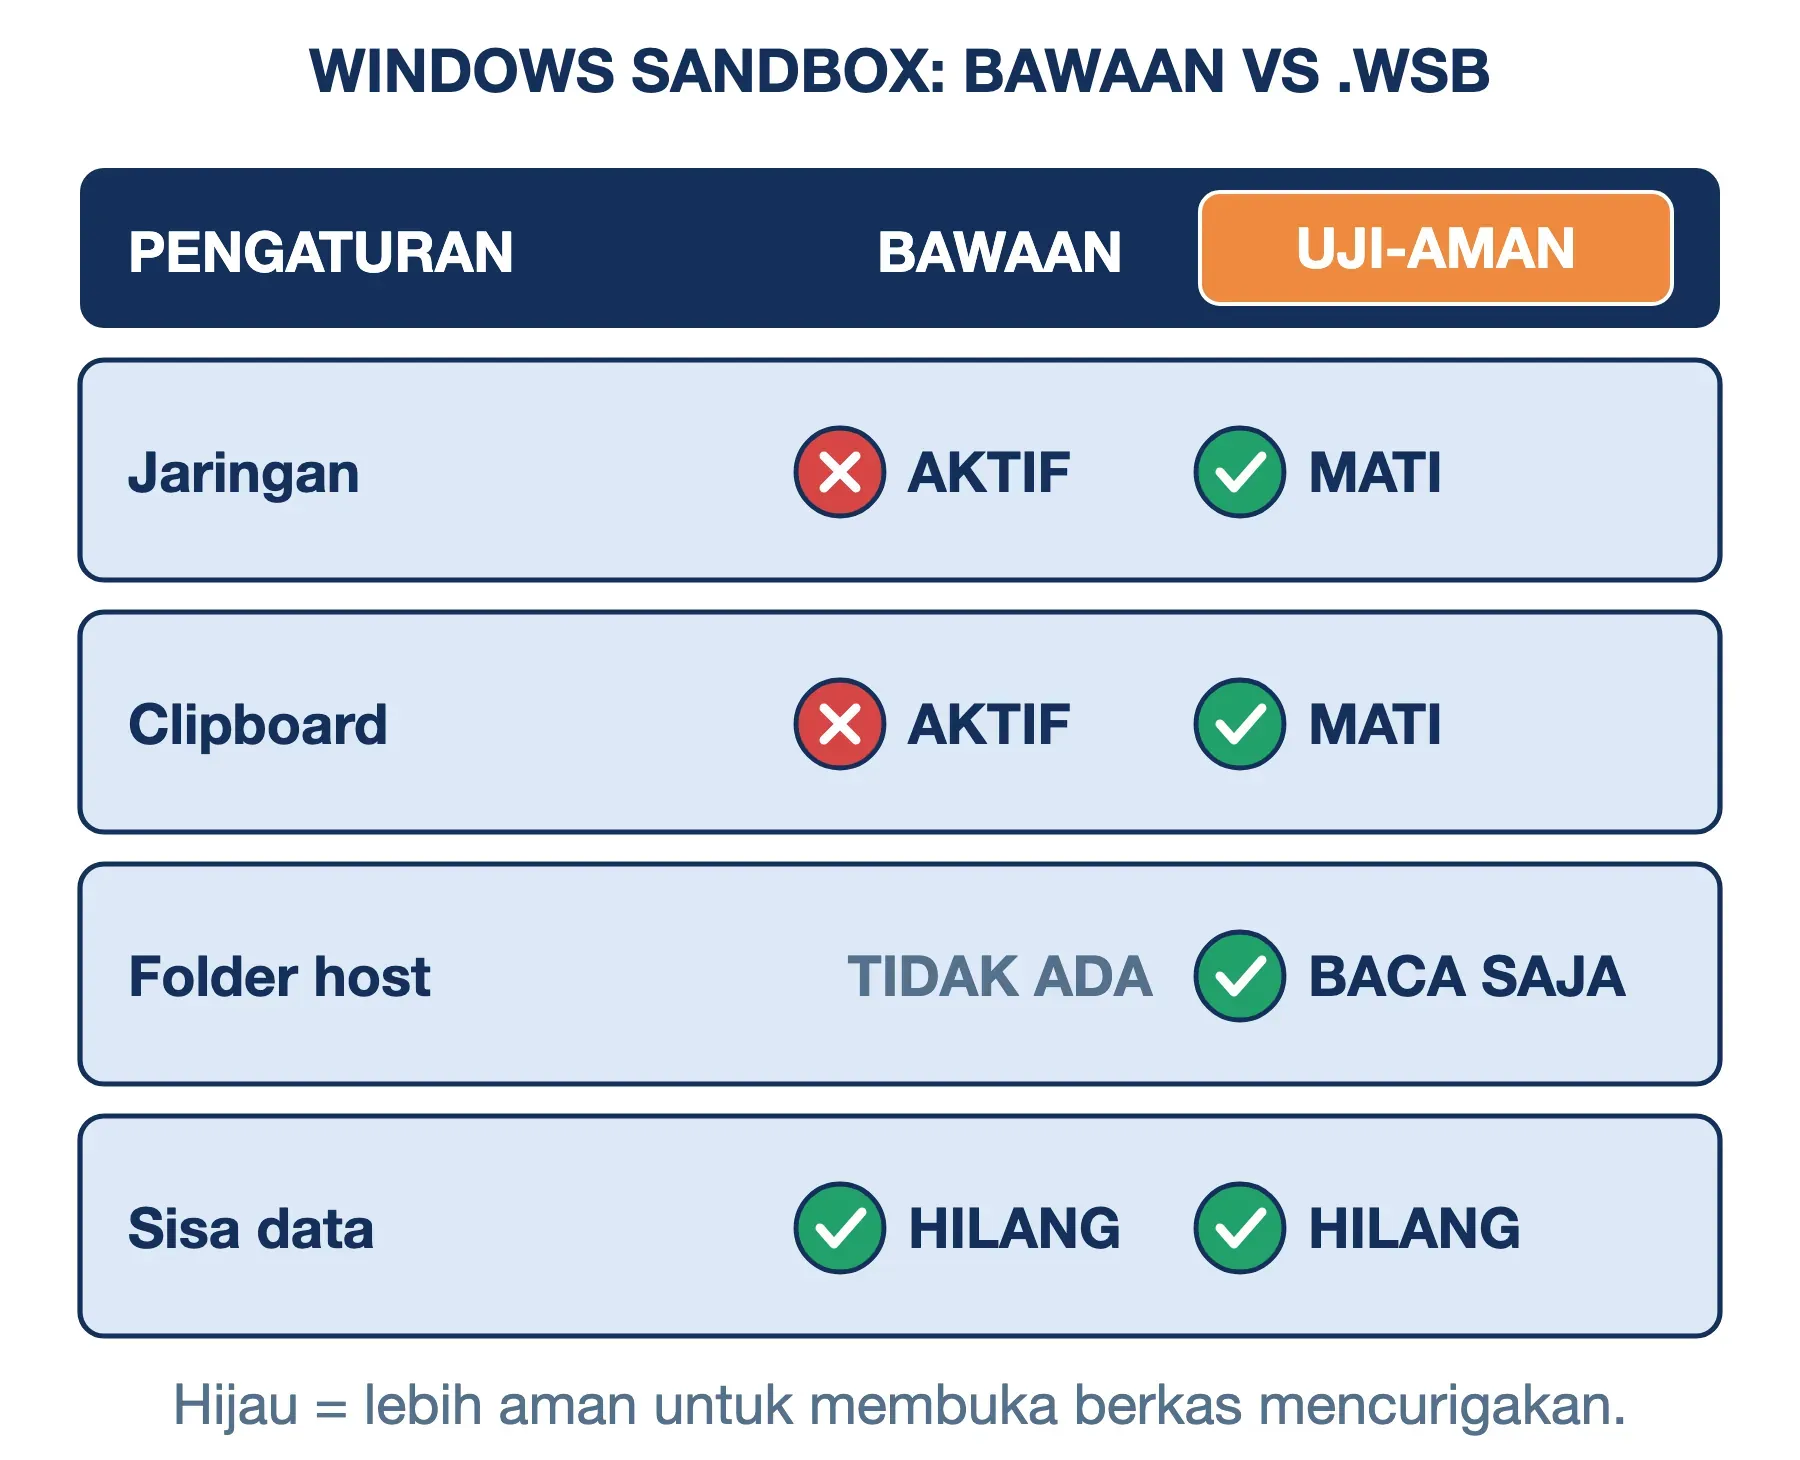
Pengaturan bawaan masih menyalakan jaringan dan clipboard bersama. Untuk membuka berkas yang benar-benar mencurigakan, buat konfigurasi yang lebih ketat. Buka Notepad, tempel isi berikut, lalu simpan dengan nama "uji-aman.wsb" lengkap dengan tanda kutip agar Notepad tidak menambahkan .txt:
<Configuration>
  <Networking>Disable</Networking>
  <ClipboardRedirection>Disable</ClipboardRedirection>
  <MappedFolders>
    <MappedFolder>
      <HostFolder>C:\Users\Anda\uji</HostFolder>
      <SandboxFolder>C:\uji</SandboxFolder>
      <ReadOnly>true</ReadOnly>
    </MappedFolder>
  </MappedFolders>
</Configuration>
Klik dua kali berkas uji-aman.wsb. Sandbox akan terbuka tanpa internet dan tanpa clipboard bersama, sementara folder C:\uji di dalamnya hanya bisa dibaca. Ganti C:\Users\Anda\uji dengan folder yang benar-benar ada, karena sandbox gagal start kalau folder host tidak ditemukan.
Windows Sandbox hanya bisa menjalankan satu instance dalam satu waktu. Kalau Anda membutuhkan beberapa lingkungan uji yang bertahan lama, mesin virtual biasa di Hyper-V atau VMware lebih cocok.
Alternatif untuk Windows Home
Edisi Home tidak menyediakan Windows Sandbox. Alternatif yang paling dikenal adalah Sandboxie-Plus, perangkat lunak open source berlisensi GPL-3.0 untuk Windows 7 ke atas versi 64-bit. Kodenya dibuka oleh Sophos pada April 2020, lalu dikembangkan komunitas yang dipimpin David Xanatos.
Perlu diperhatikan, Sandboxie tidak menjalankan kernel terpisah. Ia mengalihkan perubahan berkas dan registry program ke folder khusus, sehingga isolasinya setara anak tangga proses OS, bukan mesin virtual. Untuk berkas yang benar-benar mencurigakan, mesin virtual di VirtualBox yang gratis tetap pilihan yang lebih rapat.
Pertanyaan yang Sering Diajukan
Apa bedanya sandbox dengan virtual machine?
Sandbox adalah tujuannya, yaitu mengurung program agar dampaknya tidak keluar. Virtual machine adalah salah satu alat untuk mencapai tujuan itu, sejajar dengan container dan pembatasan proses. Windows Sandbox dibangun di atas mesin virtual, sedangkan sandbox tab Chrome hanya memakai pembatasan proses.
Apakah sandbox menjamin komputer aman 100%?
Tidak. Sandbox escape seperti CVE-2025-2783 membuktikan kurungan bisa dibobol, dan malware tertentu sengaja diam saat mendeteksi sandbox. Perlakukan sandbox sebagai satu lapis pertahanan, lalu tetap perbarui browser dan sistem operasi secepat mungkin.
Bagaimana cara mengaktifkan sandbox?
Tergantung perangkatnya. Di Windows 10 dan 11 edisi Pro, Enterprise, atau Education, aktifkan fitur Windows Sandbox seperti langkah di atas, sedangkan pengguna edisi Home bisa memakai Sandboxie-Plus. Di Android dan iPhone, sandbox aplikasi sudah menyala bawaan sehingga tidak perlu diaktifkan. Yang bisa Anda lakukan adalah menjaganya tetap efektif: berikan izin seperlunya, hindari APK dari sumber tak dikenal, dan jangan melakukan root kalau tidak benar-benar membutuhkannya.
Apakah aman membuka berkas mencurigakan di Windows Sandbox?
Jauh lebih aman daripada membukanya langsung di komputer Anda, asalkan jaringan dimatikan dan folder dibagikan dalam mode baca saja seperti contoh di atas. Jangan masuk ke akun email atau perbankan dari dalam sandbox yang sedang menjalankan berkas mencurigakan. Kalau berkas itu terbukti berbahaya, hapus dari folder asalnya di komputer Anda.
Kesimpulan
Sandbox adalah ruang terkurung yang memastikan kesalahan atau niat jahat sebuah program tidak merembes ke sistem utama. Prinsip yang sama dipakai di tab browser, aplikasi ponsel, laboratorium analisis malware, lingkungan uji payment gateway, hingga uji coba fintech di OJK. Kekuatan isolasinya bertingkat, dari pembatasan proses yang nyaris tanpa biaya sampai mesin virtual yang memisahkan kernel.
Pakai sandbox setiap kali Anda harus menjalankan sesuatu yang belum Anda percaya. Namun, jangan menjadikannya satu-satunya pertahanan, karena sandbox bisa ditembus dan dikelabui. Pembaruan rutin, izin seminimal mungkin, dan antivirus tetap dibutuhkan.
Semoga artikel ini membantu.