Setiap kali memasang aplikasi baru di HP, Anda hampir pasti melihat jendela permintaan izin: akses kamera, kontak, berkas, atau SMS. Sistem operasi tidak menilai niat aplikasi tersebut. Ia hanya mencatat bahwa pemilik perangkat sudah menekan "Izinkan", lalu memperlakukan aplikasi itu dengan hak yang diberikan pemiliknya.
Celah kepercayaan inilah yang dimanfaatkan trojan. Trojan adalah program jahat yang menyamar sebagai aplikasi atau berkas yang berguna, sehingga korban sendiri yang memasang dan menjalankannya. Di artikel ini kita akan membahas pengertian trojan, cara kerja, jenis, dan contohnya. Kita juga akan belajar membaca nama deteksinya di antivirus, hingga langkah menghapus virus trojan di HP dan laptop.
Apa Itu Trojan?
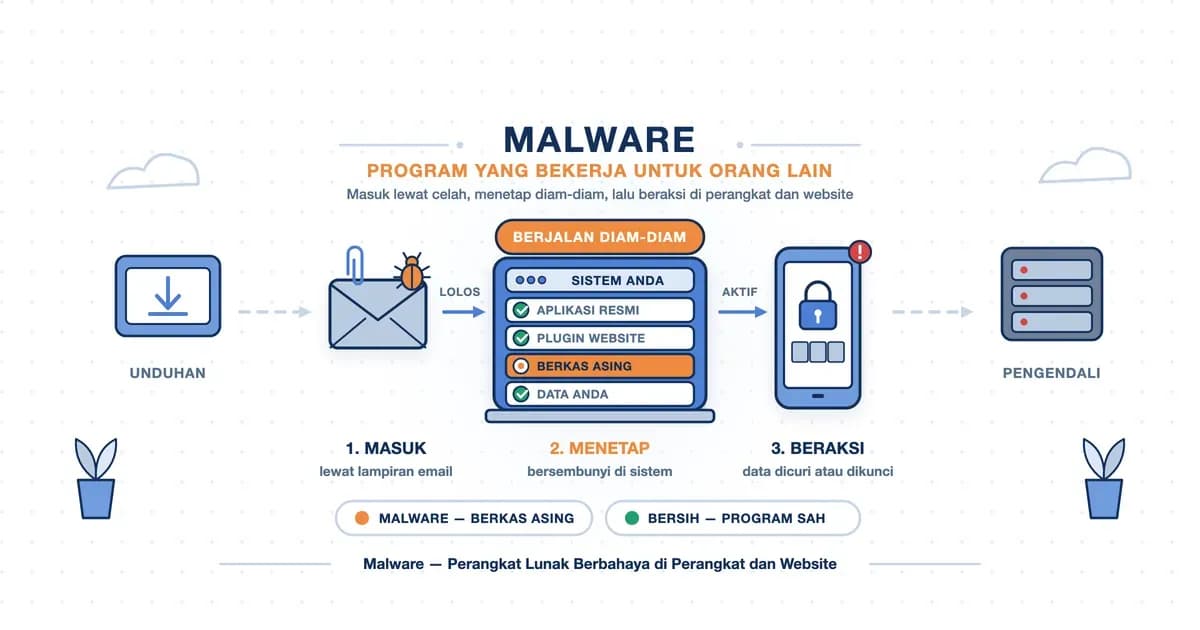
Trojan atau trojan horse adalah program yang tampak menjalankan fungsi berguna, tetapi menyimpan fungsi tersembunyi yang merugikan penggunanya. Trojan merupakan salah satu jenis malware (malicious software, perangkat lunak berbahaya). Bentuknya bisa berupa aplikasi gratis, pembaruan palsu, lampiran dokumen, hingga berkas APK yang dikirim lewat WhatsApp.
Definisi dari NIST, lembaga standar teknologi Amerika Serikat, menambahkan satu detail penting. Fungsi tersembunyi trojan lolos dari mekanisme keamanan, salah satunya dengan memanfaatkan wewenang sah milik orang yang menjalankannya. Artinya, trojan tidak perlu membobol apa pun. Ia cukup meminjam izin yang Anda berikan.
Secara harfiah, trojan artinya "dari Troya", dan istilah trojan horse adalah rujukan ke kisah kuda Troya dalam mitologi Yunani. Pasukan Yunani menyembunyikan prajurit di dalam patung kuda kayu yang dipersembahkan sebagai hadiah, lalu warga Troya sendiri yang menariknya masuk ke balik tembok kota. Polanya sama persis: tembok setinggi apa pun tidak berguna jika ancamannya dibawa masuk oleh pemiliknya sendiri.
Di dunia komputer, istilah ini muncul dalam laporan perencanaan keamanan komputer untuk Angkatan Udara Amerika Serikat pada Oktober 1972, yang dikenal sebagai Anderson Report. Pencetusnya diakui sebagai Daniel Edwards, peneliti NSA yang duduk di panel laporan tersebut. Istilah ini makin dikenal lewat esai Ken Thompson, "Reflections on Trusting Trust" (1984). Esai itu membahas kode tersembunyi di dalam compiler (program penerjemah kode sumber menjadi program siap jalan).
Trojan, Virus, dan Worm: Kenapa Sering Tertukar
Di Indonesia, istilah "virus trojan" jauh lebih populer daripada "trojan" saja. Dengan kata lain, virus trojan adalah sebutan sehari-hari untuk trojan, bukan jenis virus tertentu. Penyebutan ini sebenarnya kurang tepat, karena virus dan trojan berpindah ke perangkat baru dengan cara yang berbeda. Kebiasaan menyebut semua program jahat sebagai "virus" bertahan sejak era disket, ketika virus memang jenis malware yang paling umum. Sebutan lain seperti trojan virus, trojan horse virus, atau malware trojan pun merujuk ke hal yang sama.
Perbedaannya terlihat jelas jika ketiganya dibandingkan berdampingan:
| Aspek | Virus | Worm | Trojan |
|---|---|---|---|
| Menyebar | Menumpang berkas | Sendiri lewat jaringan | Dipasang korban |
| Menggandakan diri | Ya | Ya | Tidak |
| Butuh tindakan Anda | Ya | Tidak | Ya |
| Pertahanan utama | Antivirus | Pembaruan & firewall | Hati-hati memberi izin |
Baris terakhir adalah yang paling penting. Virus dan worm melawan sistem, sedangkan trojan meminta izin kepada pemilik sistem. Karena itu, perbedaan virus, worm, dan trojan bukan sekadar soal istilah, tetapi menentukan di mana Anda harus berjaga.
Meski begitu, batasnya tidak selalu tegas. Trojan modern sering membawa komponen yang bisa menyebar sendiri, misalnya dengan mengirim tautan dirinya ke seluruh kontak korban.
Cara Kerja Trojan: Masuk Lewat Pintu yang Anda Buka
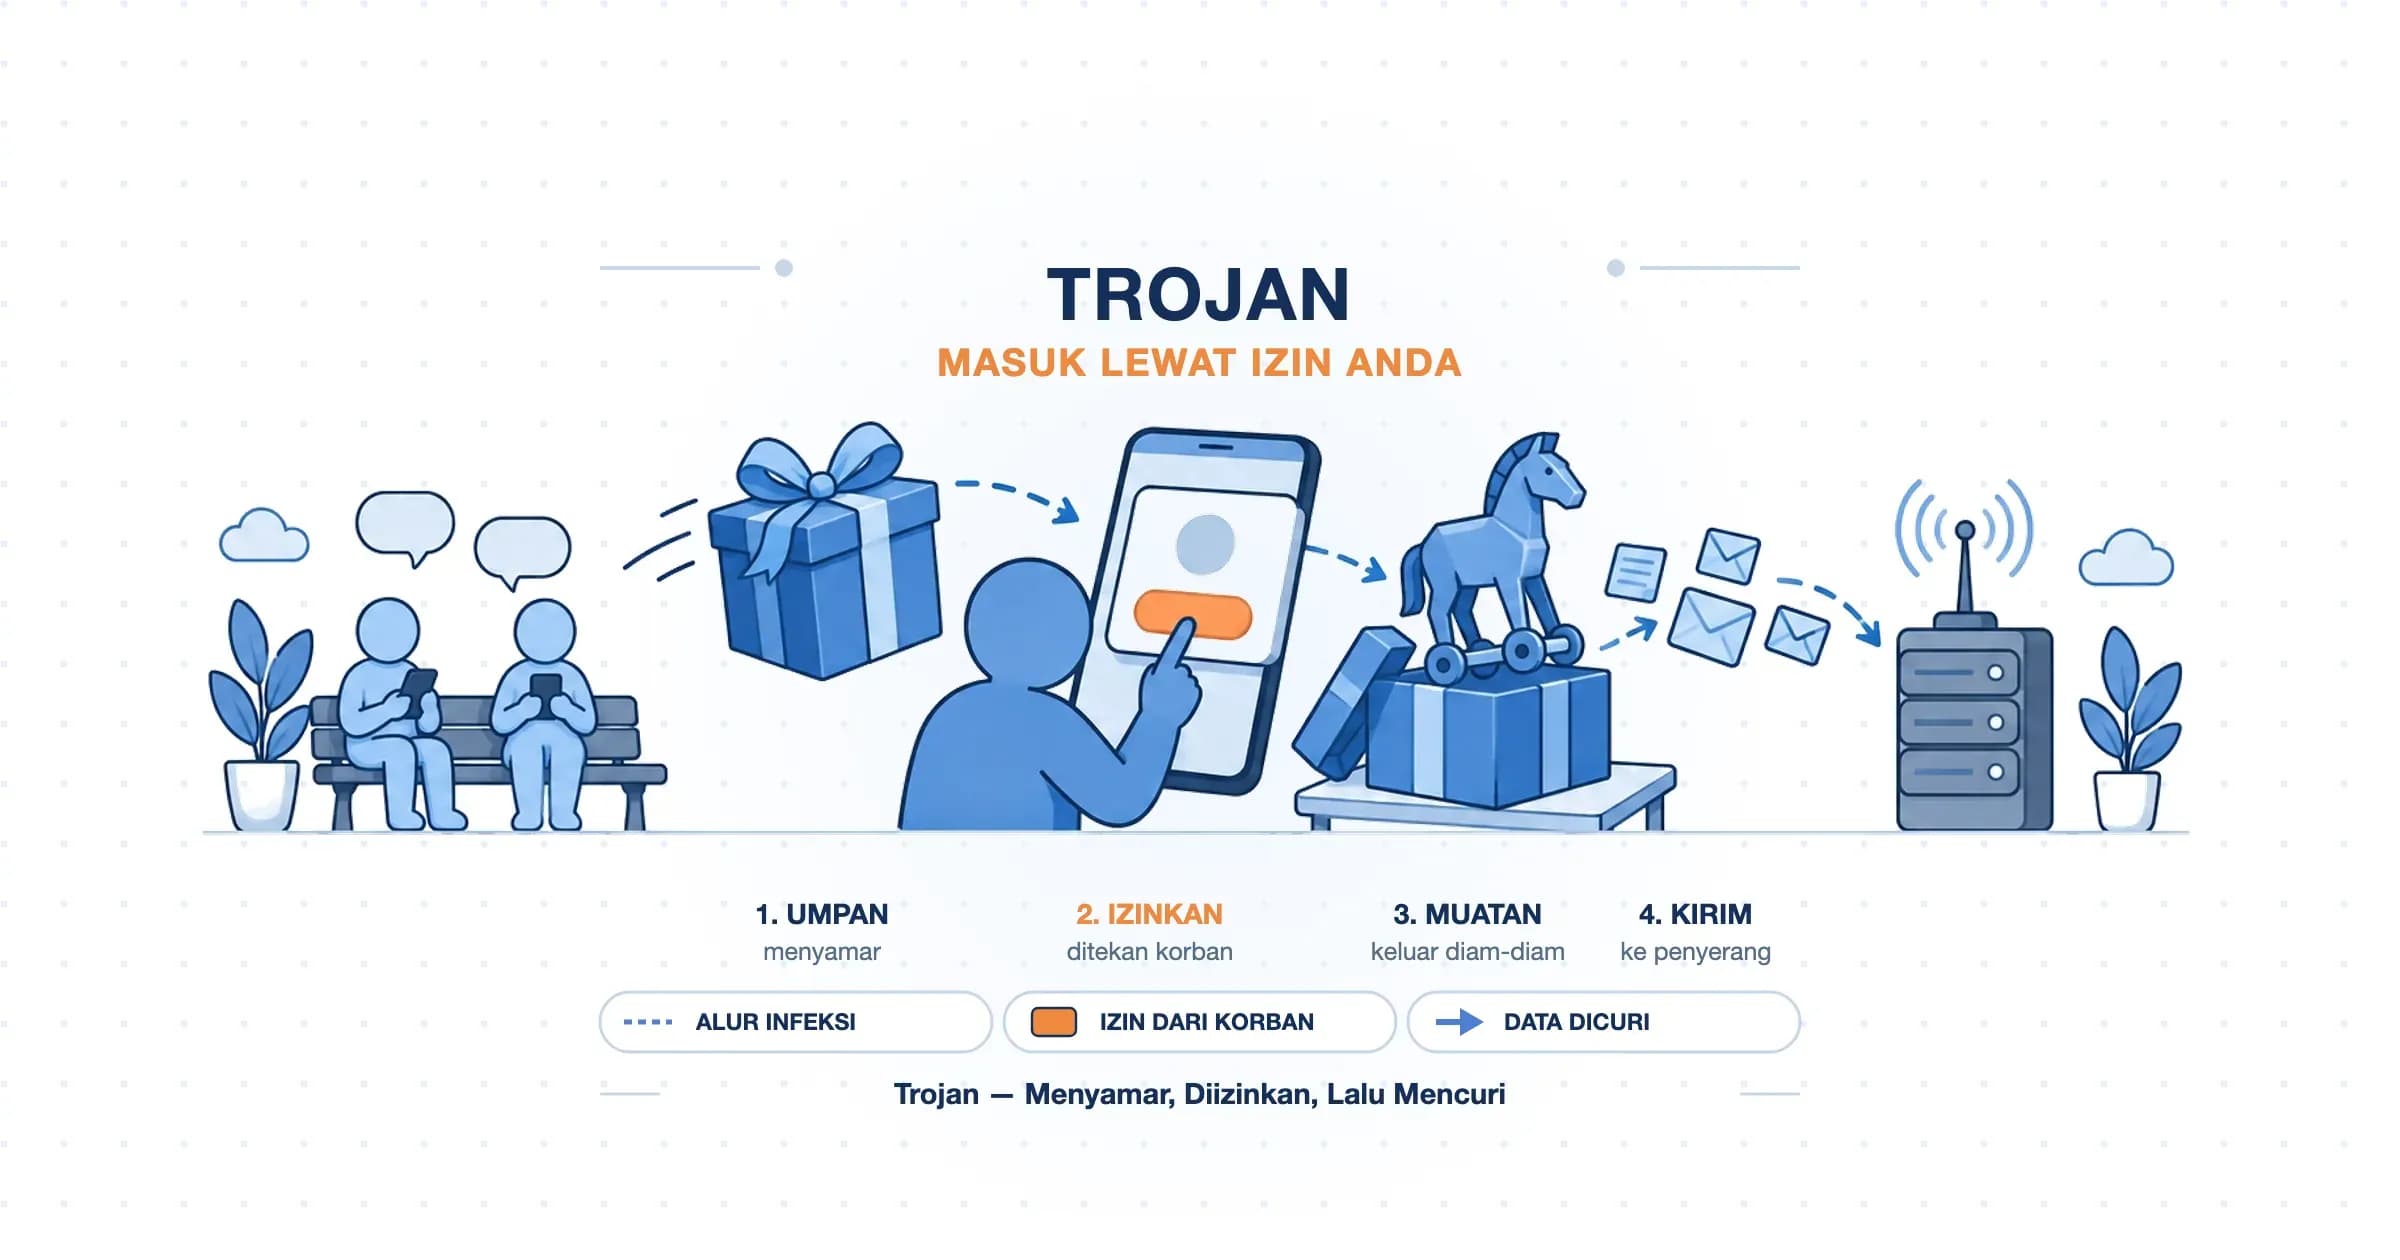
Hampir semua trojan bekerja melalui tiga tahap yang sama, apa pun muatannya.
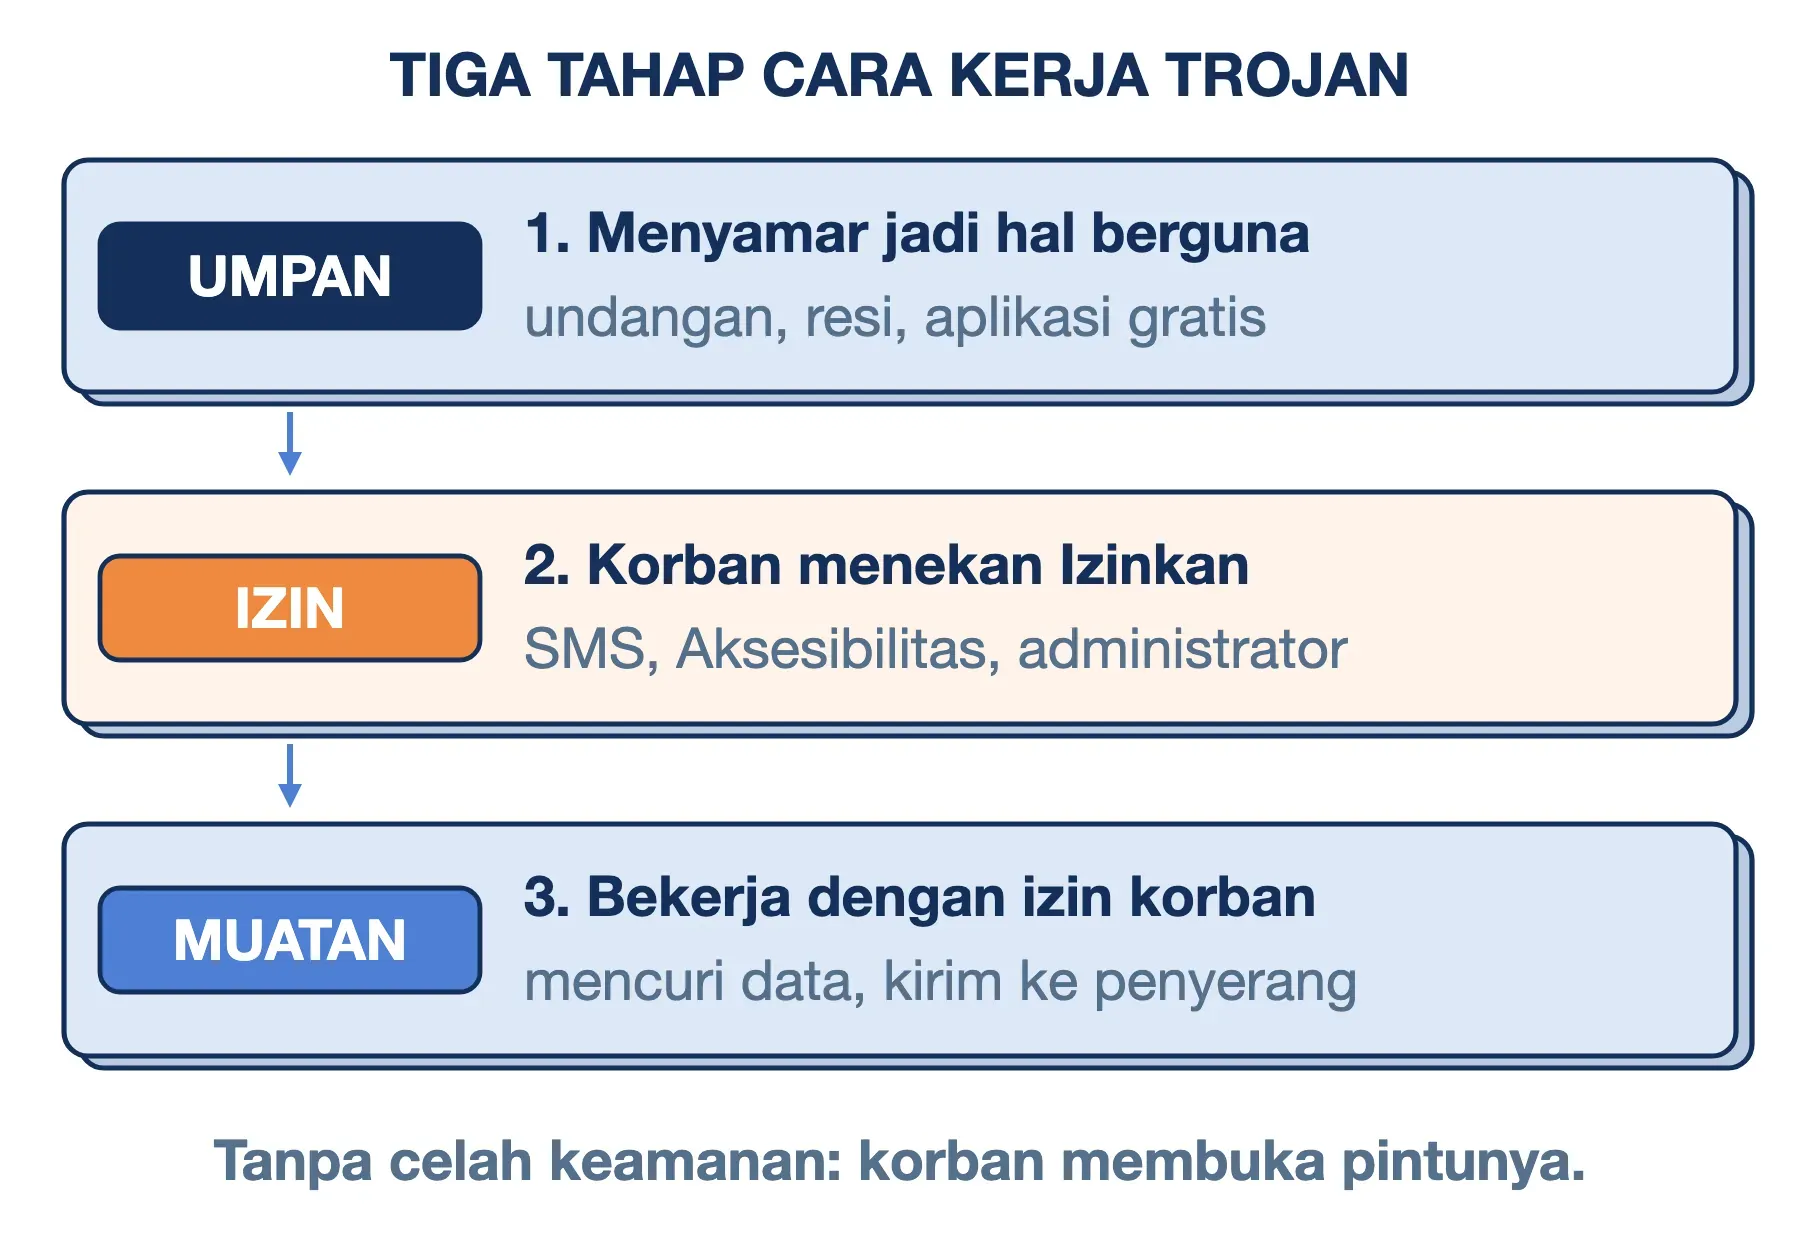
- Umpan: trojan dikemas sebagai sesuatu yang ingin Anda buka. Bentuknya bisa undangan pernikahan digital, resi paket, surat tilang, versi gratis aplikasi berbayar, atau crack (program pembobol lisensi perangkat lunak).
- Izin: setelah dijalankan, trojan meminta hak akses yang ia butuhkan. Di Android, yang paling dicari adalah izin membaca SMS dan izin Aksesibilitas, yang memungkinkan aplikasi membaca isi layar dan menekan tombol atas nama Anda. Di Windows, trojan cukup berjalan dengan hak akun Anda, atau meminta hak administrator lewat jendela konfirmasi.
- Muatan: dengan izin tersebut, trojan menjalankan tugas aslinya, lalu memastikan dirinya bertahan. Ia ikut menyala setiap perangkat dihidupkan, menyembunyikan ikonnya, dan menghubungi command and control server (server tempat penyerang mengirim perintah dan menampung data curian).
Tahap kedua inilah yang membedakan trojan dari serangan yang memanfaatkan celah keamanan. Trojan tidak membutuhkan celah apa pun. Sistem operasi yang sudah diperbarui sepenuhnya tetap bisa disusupi, selama penggunanya menekan "Pasang" dan "Izinkan".
Ini juga alasan trojan sering tampak bekerja normal di permukaan. Aplikasi senter palsu tetap menyalakan lampu, dan undangan palsu kadang tetap menampilkan gambar undangan. Fungsi yang terlihat itu hanyalah kostum, bukan tujuannya.
Jenis dan Bahaya Trojan Menurut Tujuan Muatannya
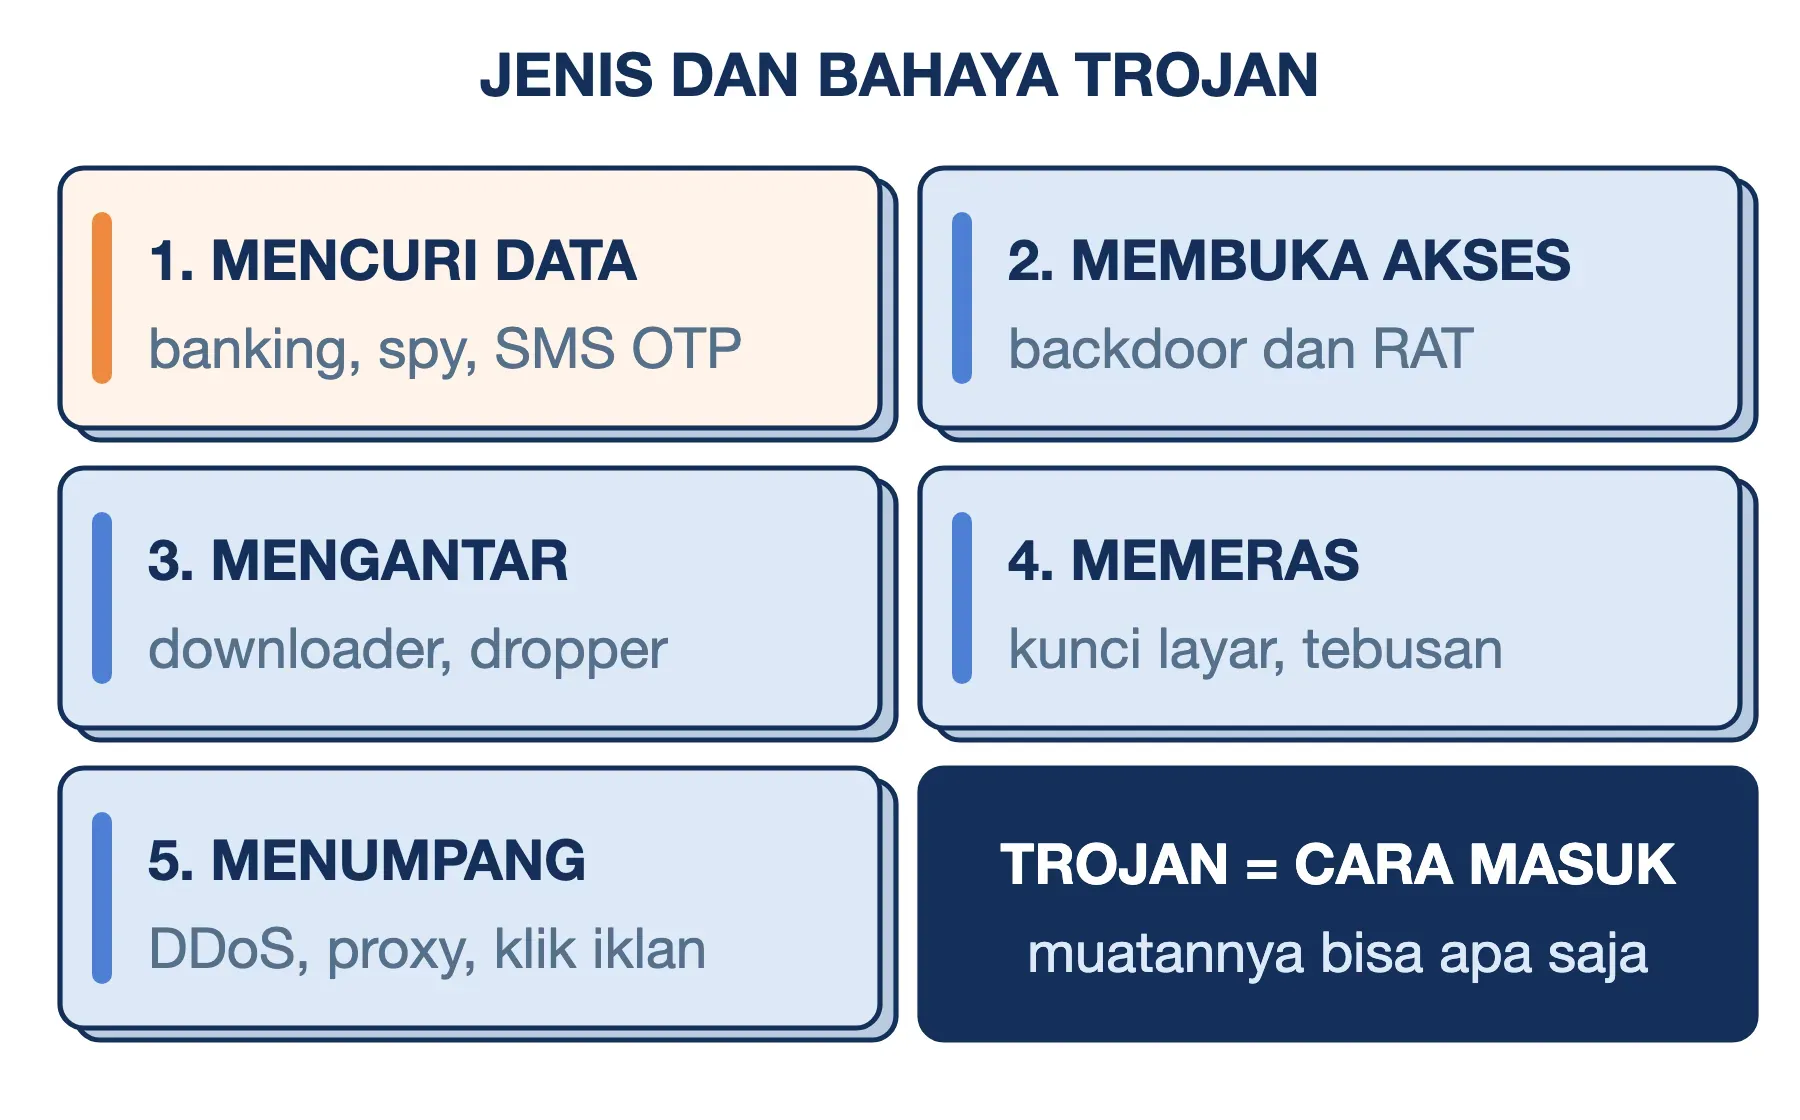
Kata "trojan" menjelaskan cara program jahat itu masuk, bukan apa yang ia lakukan setelahnya. Bahaya sebuah trojan karena itu ditentukan oleh muatannya. Karena itu, daftar jenis trojan dari vendor antivirus bisa mencapai belasan nama. Supaya lebih mudah dipahami, kami mengelompokkannya ke dalam lima tujuan.
- Mencuri data: kelompok terbesar. Banking trojan (trojan perbankan) mengincar akses m-banking dan kode OTP. Spy trojan merekam ketikan dan layar, sedangkan password stealer menguras kata sandi yang tersimpan di browser.
- Membuka akses jarak jauh: trojan jenis ini memasang backdoor agar penyerang bisa kembali kapan saja. Versi yang memberi kendali penuh atas perangkat disebut RAT (Remote Access Trojan).
- Mengantar malware lain: trojan downloader dan dropper hanya bertugas membuka jalan. Keduanya lalu mengunduh atau melepaskan muatan sebenarnya, sering kali berupa ransomware.
- Memeras: trojan mengunci layar atau berkas, lalu meminta tebusan agar akses dikembalikan.
- Meminjam sumber daya perangkat: perangkat korban dipakai untuk kepentingan penyerang. Contohnya menjadi bagian botnet untuk serangan DDoS, menjadi proxy untuk menyamarkan lalu lintas penjahat lain, atau mengeklik iklan secara diam-diam.
Satu trojan bisa merangkap beberapa tujuan sekaligus. Tria Stealer, yang akan kita bahas di bawah, mencuri SMS sekaligus membajak akun WhatsApp korban untuk meminta uang kepada kontaknya.
Cara Membaca Nama Deteksi seperti Trojan:Win32
Saat Windows Security menemukan ancaman, notifikasinya memuat nama seperti Trojan:Win32/Reveton.T!lnk. Nama ini bukan kode acak. Microsoft memakai skema penamaan CARO (Computer Antivirus Research Organization) dengan format Tipe:Platform/Keluarga.Varian!Sufiks.
Contoh di atas diambil dari dokumentasi resmi Microsoft. Setiap bagiannya punya arti:
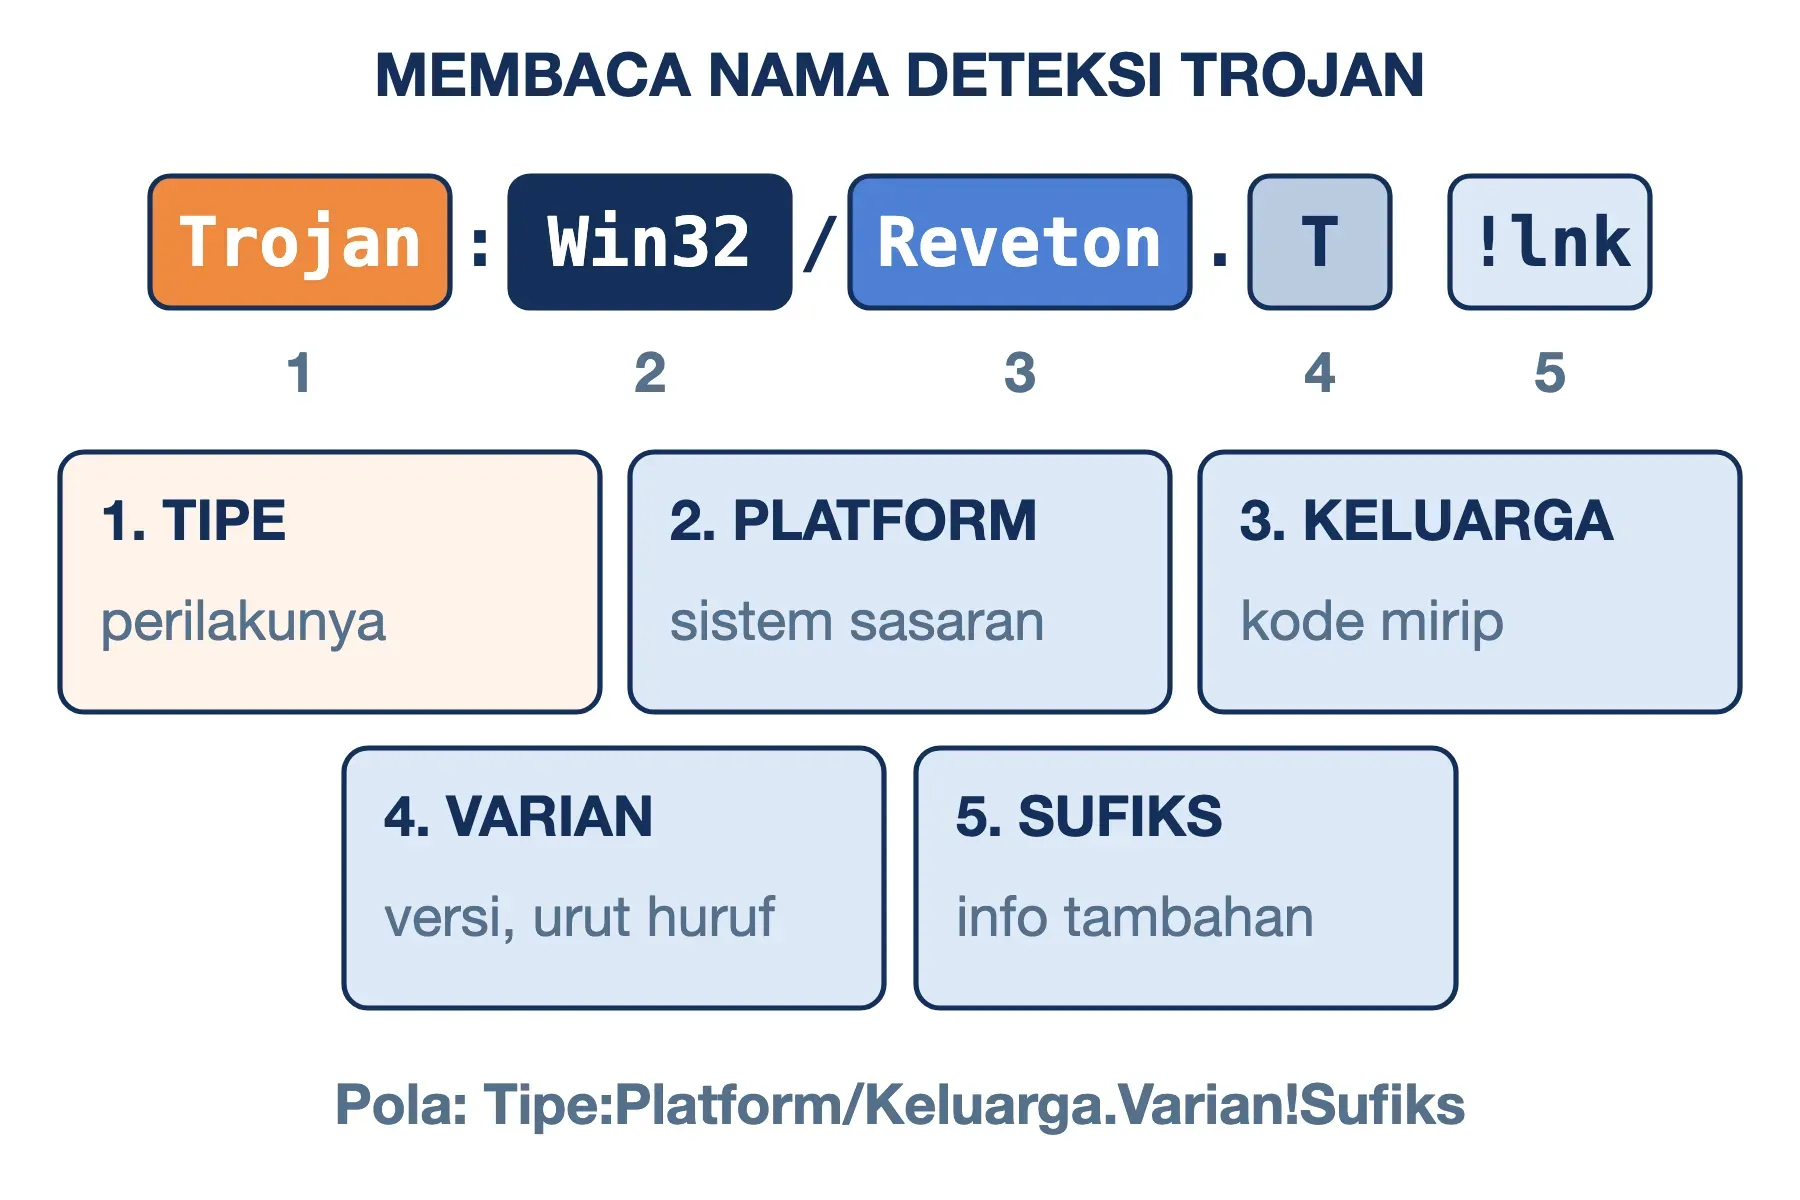
- Trojan adalah tipe, yaitu perilaku program tersebut. Tipe lain yang berkaitan antara lain
TrojanDownloader,TrojanSpy,PWS(pencuri kata sandi), danBackdoor. - Win32 adalah platform sasaran, dalam hal ini Windows. Anda juga bisa menjumpai
AndroidOS,Linux,PHPuntuk skrip website, atauO97Muntuk makro Microsoft Office. - Reveton adalah nama keluarga, yaitu kelompok malware dengan kode yang mirip.
- T adalah huruf varian yang diberikan berurutan. Varian
.AF, misalnya, dibuat setelah.AE. - !lnk adalah sufiks. Sufiks berawalan tanda seru dipakai Microsoft sebagai penanda internal, dan di contoh ini merujuk ke komponen berupa berkas shortcut (
.lnk).
Dengan membaca nama ini, Anda langsung tahu dua hal: jenis ancaman dan sistem yang disasarnya. Nama keluarganya juga bisa Anda cari di internet untuk melihat perilaku spesifiknya. Perlu diperhatikan, vendor antivirus lain kadang memberi nama berbeda untuk keluarga yang sama.
Contoh Virus Trojan yang Pernah Menelan Korban
Tiga contoh berikut menunjukkan rentang trojan yang luas, dari jaringan kejahatan internasional sampai pesan di grup WhatsApp keluarga.
Emotet, dari Pencuri Data Bank menjadi Jasa Pengantar
Emotet muncul pada 2014 sebagai trojan perbankan yang menyebar lewat email spam berlampiran dokumen. Dalam beberapa tahun, fungsinya bergeser menjadi pengantar malware lain, termasuk TrickBot dan QBot yang kemudian membuka jalan bagi ransomware. Europol bersama aparat delapan negara melumpuhkan infrastrukturnya pada 27 Januari 2021, dan menyebutnya sebagai malware paling berbahaya di dunia saat itu.
APK Undangan Pernikahan di WhatsApp
Pada akhir Januari 2023, pengguna WhatsApp di Indonesia ramai menerima berkas APK yang menyamar sebagai undangan pernikahan digital. Begitu dipasang, aplikasi meminta izin membaca SMS, lalu meneruskan pesan masuk ke bot Telegram milik pelaku. Alfons Tanujaya dari Vaksincom mencatat bahwa SMS yang diteruskan saja belum cukup untuk mengambil alih akun m-banking. Pelaku masih membutuhkan nama pengguna, kata sandi, dan PIN transaksi, yang dipancing lewat situs phishing (situs palsu yang meniru tampilan bank untuk memancing data login).
Kasus ini memperlihatkan pola yang terus berulang. Trojan mengambil kode OTP dari SMS, sedangkan phishing mengambil kredensialnya. Satu tanpa yang lain biasanya belum cukup untuk menguras rekening.
Tria Stealer, Versi yang Lebih Rapi
Pada Januari 2025, tim riset Kaspersky melaporkan Tria Stealer, kampanye undangan pernikahan palsu yang menyasar Malaysia dan Brunei sejak 2024. Aplikasinya menyamar sebagai aplikasi sistem berikon roda gigi dan meminta sepuluh izin, termasuk membaca dan mengirim SMS. Selain mencuri OTP, ia membajak akun WhatsApp dan Telegram korban untuk meminta uang kepada keluarga dan rekan. Kaspersky menilai operatornya kemungkinan besar berbahasa Indonesia, berdasarkan string di dalam kode dan pola penamaan bot Telegram yang dipakai.
Skala masalahnya pun terus naik. Laporan Kaspersky yang dirilis Maret 2026 mencatat serangan trojan perbankan ke ponsel Android naik 56% sepanjang 2025. Jumlah paket instalasi trojan perbankan yang unik mencapai 255.090, naik 271% dibanding 2024.
Ciri Virus Trojan di HP dan Laptop
Sebagian besar virus trojan di HP adalah trojan Android, karena sistem ini mengizinkan pemasangan aplikasi dari luar Play Store (sideloading). iPhone jauh lebih tertutup, karena di luar Uni Eropa aplikasinya hanya bisa dipasang dari App Store. Jika Anda pengguna Android, waspadai tanda-tanda berikut:
- Ada aplikasi yang tidak Anda ingat pernah memasang: terutama yang berikon roda gigi, tanpa nama jelas, atau tidak muncul di layar utama.
- Aplikasi asing memegang izin sensitif: yaitu SMS, Aksesibilitas, akses notifikasi, atau aplikasi admin perangkat.
- Kode OTP masuk padahal Anda tidak sedang login: artinya seseorang mencoba masuk ke akun Anda dan mengandalkan SMS yang disadap.
- Kontak menerima pesan dari nomor Anda: misalnya permintaan transfer atau berkas APK yang tidak pernah Anda kirim.
- WhatsApp tertaut ke perangkat yang tidak Anda kenali: periksa di menu Perangkat tertaut.
Undangan, resi, dan surat tilang yang sah cukup dikirim sebagai tautan atau gambar. Tidak ada alasan sah yang mengharuskan Anda memasang aplikasi hanya untuk membacanya.
Sejak Februari 2025, Google Play Protect di Indonesia memblokir pemasangan aplikasi dari luar toko resmi yang meminta akses OTP lewat SMS atau akses membaca layar. Perlindungan ini hanya bekerja selama Play Protect aktif. Karena itu, jangan pernah mematikannya atas permintaan siapa pun.
Di laptop Windows, tanda yang paling jelas justru datang dari Windows Security sendiri: notifikasi bernama Trojan:Win32/... atau TrojanDownloader:Win32/.... Gejala lain yang patut dicurigai adalah perlindungan antivirus yang mati sendiri dan beranda browser yang berganti tanpa Anda ubah. Proses asing yang terus memakai CPU saat laptop menganggur juga layak diperiksa.
Cara Menghapus Virus Trojan di HP dan Laptop
Trojan di Android sering sulit dicopot dengan cara biasa. Ia mendaftarkan diri sebagai aplikasi admin perangkat, atau memakai izin Aksesibilitas untuk menutup halaman pengaturan setiap kali Anda membukanya. Langkah berikut menjadi cara mengatasi virus trojan sekaligus melewati hambatan itu.
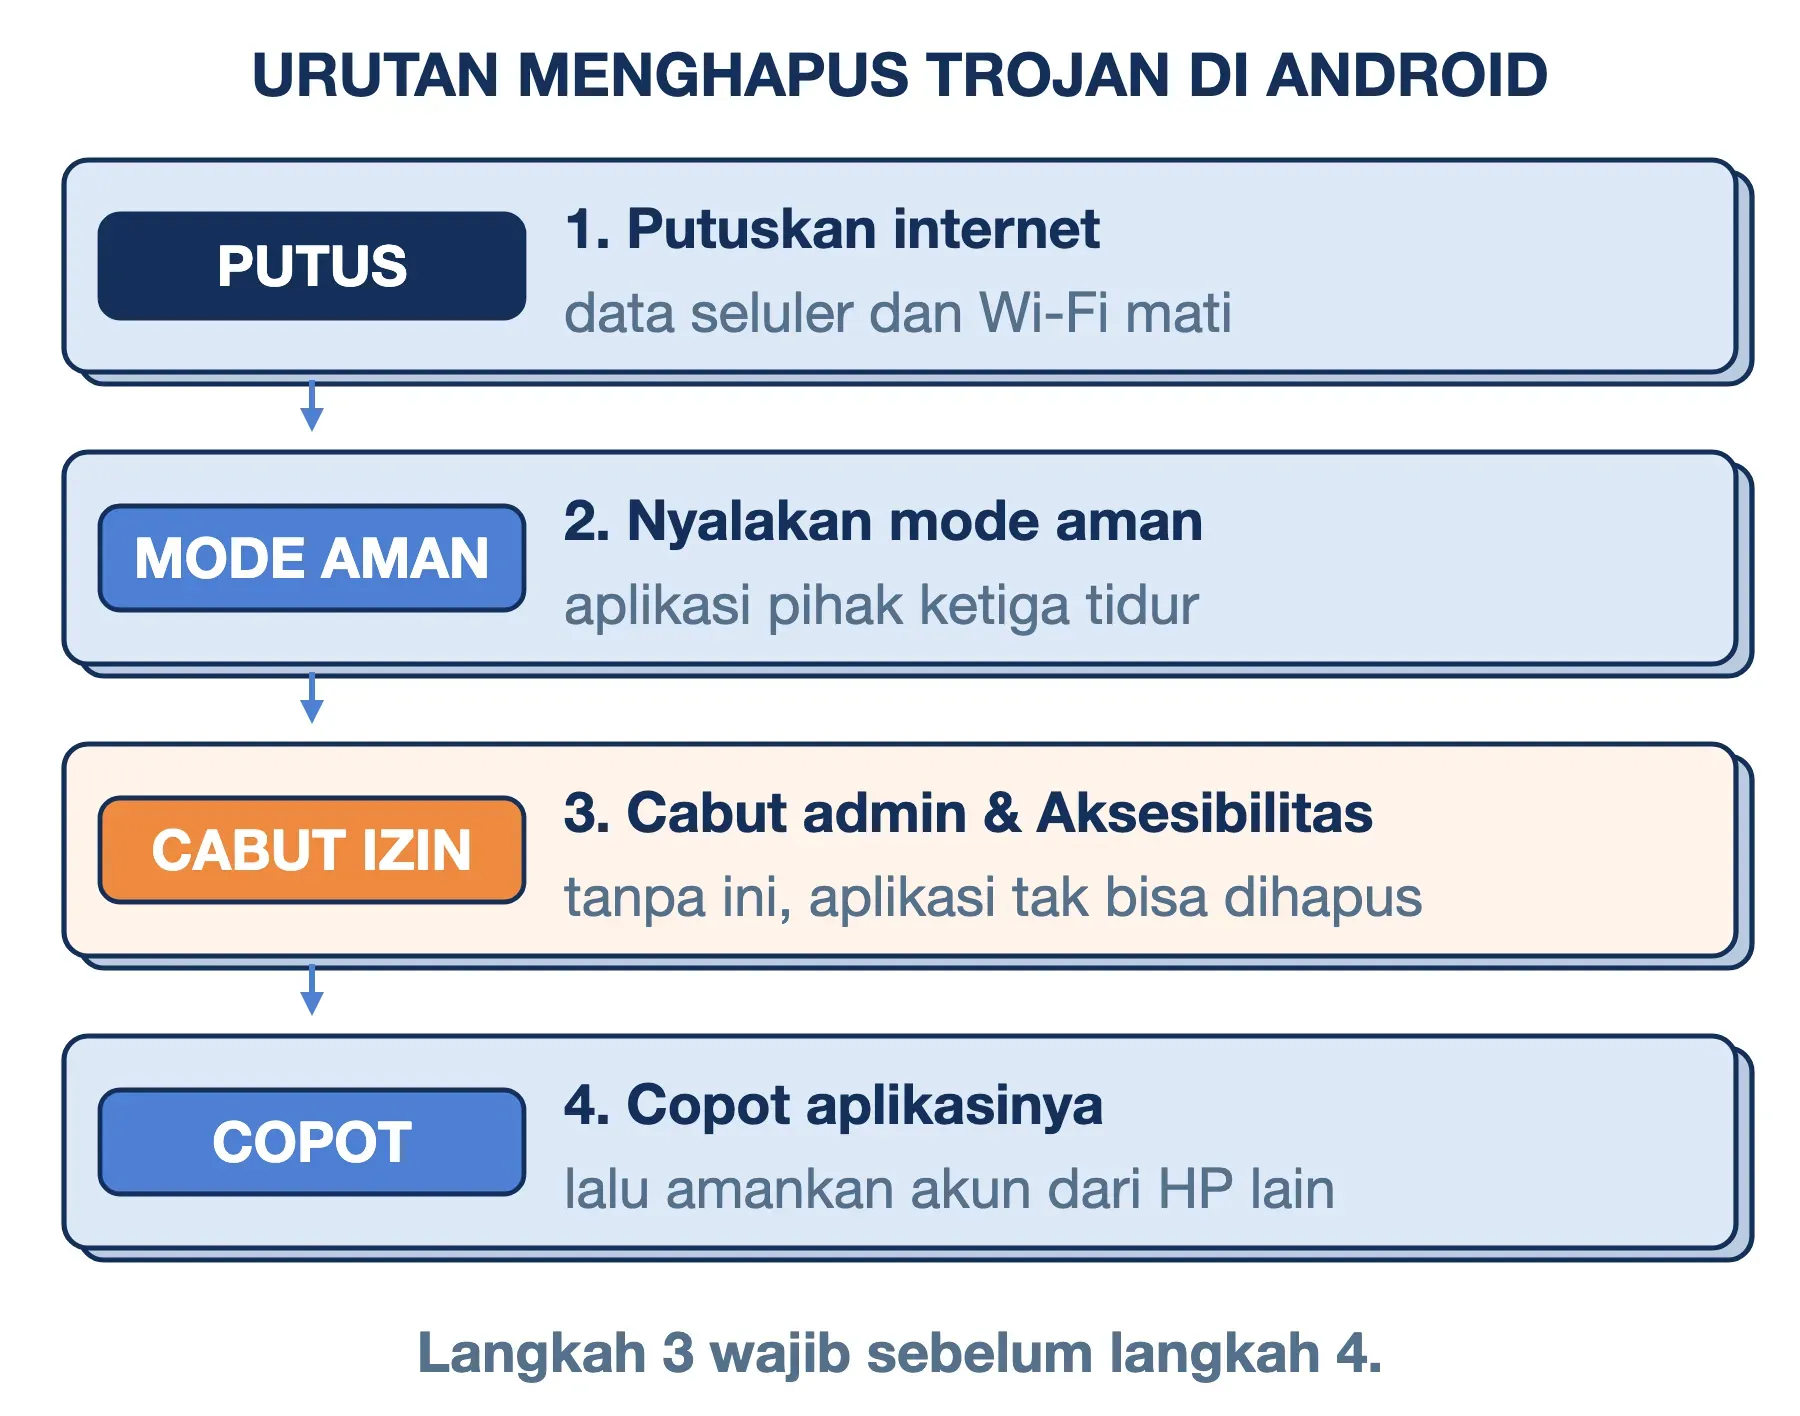
Langkah #1: Matikan Data Seluler dan Wi-Fi
Memutus internet menghentikan pengiriman SMS dan data ke pelaku. Lakukan sebelum langkah lain, termasuk sebelum membuka aplikasi bank.
Langkah #2: Nyalakan Android dalam Mode Aman
Mode aman (Safe Mode) menyalakan Android tanpa menjalankan aplikasi pihak ketiga, sehingga trojan tidak bisa menghalangi Anda. Di kebanyakan ponsel, tekan lama tombol daya, lalu tekan lama opsi Matikan sampai muncul tawaran mode aman. Langkahnya bisa sedikit berbeda antarmerek.
Langkah #3: Cabut Izin, Baru Copot Aplikasinya
Buka pengaturan Keamanan, cari menu aplikasi admin perangkat, lalu nonaktifkan aplikasi yang mencurigakan. Setelah itu, matikan aksesnya di menu Aksesibilitas, baru copot aplikasinya. Urutan ini penting, karena aplikasi yang masih berstatus admin perangkat tidak bisa dihapus.
Langkah #4: Pindai Laptop dengan Microsoft Defender Offline
Untuk laptop Windows, jalankan pemindaian penuh lebih dulu. Jika ancaman muncul kembali, buka Windows Security, pilih Virus & threat protection, masuk ke Scan options, lalu pilih Microsoft Defender Antivirus (offline scan). Pemindaian ini berjalan setelah restart tanpa memuat Windows, sehingga trojan tidak sempat membela diri. Simpan pekerjaan Anda dulu, karena laptop akan restart sebelum dan sesudah pemindaian.
Langkah #5: Amankan Akun dari Perangkat Lain
Hubungi bank lewat nomor resmi untuk memblokir akses m-banking sementara. Dari perangkat yang bersih, ganti kata sandi email dan m-banking, lalu keluarkan perangkat asing dari menu Perangkat tertaut WhatsApp. Terakhir, aktifkan 2FA berbasis aplikasi autentikator, bukan SMS, supaya kode masuk tidak bisa lagi disadap lewat pesan.
Jika semua langkah di atas tidak berhasil, cadangkan data penting lalu lakukan reset pabrik. Untuk ponsel yang sudah membawa trojan sejak dari pabrik, reset pabrik pun tidak menolong.
Pemilik website juga perlu mewaspadai versi trojan di sisi server. Tema dan plugin WordPress bajakan (nulled) sering disisipi kode tersembunyi yang bekerja persis seperti trojan. Ia tampil sebagai fitur premium gratis, padahal memasang pintu belakang ke server Anda.
Kenapa Trojan Bisa Lolos dari Antivirus
Antivirus, termasuk aplikasi khusus penghapus trojan (trojan remover), tetap perlu dipasang. Namun, trojan punya sifat yang membuatnya lebih sulit ditangkap dibanding malware lain. Ada tiga hal yang perlu Anda pertimbangkan.
- Izin yang Anda berikan terlihat sah: dari sudut pandang sistem, aplikasi yang membaca SMS setelah diizinkan pemiliknya tidak melanggar aturan apa pun. Antivirus harus menebak niat, bukan sekadar mencocokkan pelanggaran.
- Variannya diproduksi massal: 255.090 paket trojan perbankan unik dalam setahun berarti hampir 700 paket baru setiap hari. Pemindai berbasis signature (pola kode yang sudah tercatat) selalu tertinggal dari varian terbaru.
- Pengantar awalnya bisa bersih: trojan downloader sering lolos pemindaian karena belum membawa muatan apa pun. Kode jahatnya baru diunduh belakangan, setelah aplikasi terpasang.
Oleh karena itu, perlindungan terhadap trojan bertumpu pada kebiasaan, bukan semata pada perangkat lunak. Ada tiga patokan praktis yang kami sarankan:
- Pasang aplikasi hanya dari Play Store, App Store, atau situs resmi pengembangnya.
- Tolak setiap berkas APK yang dikirim lewat aplikasi pesan, sekalipun dari kontak yang Anda kenal.
- Periksa ulang daftar aplikasi pemegang izin SMS dan Aksesibilitas minimal tiga bulan sekali.
Pertanyaan yang Sering Muncul
Apakah virus trojan bisa dihapus tanpa reset pabrik?
Bisa, dan sebagian besar kasus selesai tanpa reset. Kuncinya ada pada urutan: cabut status admin perangkat dan izin Aksesibilitas lebih dulu, baru copot aplikasinya. Reset pabrik baru diperlukan jika trojan terus kembali atau tertanam di sistem bawaan ponsel.
Apakah "Trojan" di aplikasi VPN dan bot kripto juga malware?
Tidak selalu. Trojan juga menjadi nama protokol proxy sumber terbuka yang lalu lintasnya dibuat mirip HTTPS biasa. Nama yang sama dipakai bot perdagangan aset kripto di jaringan Solana. Namanya meminjam ide penyamaran yang sama, tetapi keduanya bukan malware. Tetap periksa sumber unduhannya, karena aplikasi yang sah pun bisa dipalsukan.
Apakah menerima chat berisi berkas APK sudah membuat HP terinfeksi?
Tidak. Berkas APK baru berbahaya setelah dibuka dan dipasang, dan Android selalu meminta konfirmasi sebelum memasang aplikasi dari luar toko resmi. Hapus pesannya, lalu kabari pengirimnya lewat jalur lain, karena akunnya kemungkinan sudah dibajak.
Kenapa antivirus menandai crack atau aktivator sebagai trojan?
Crack dan aktivator bekerja dengan mengubah berkas program lain, menyuntikkan kode, atau mematikan pemeriksaan lisensi. Perilaku itu identik dengan teknik malware, sehingga antivirus menandainya walaupun sebagian tidak membawa muatan jahat. Masalahnya, Anda tidak punya cara mudah untuk membedakan crack yang hanya mirip trojan dengan yang benar-benar trojan.
Kesimpulan
Trojan adalah program jahat yang masuk dengan menyamar, lalu bekerja memakai izin yang diberikan korbannya sendiri. Namanya menjelaskan cara masuk, sedangkan muatannya bisa berupa pencuri data, backdoor, pengantar ransomware, hingga alat pemeras. Karena trojan tidak membutuhkan celah keamanan, pertahanan paling efektif ada pada keputusan sebelum menekan "Pasang" dan "Izinkan", dengan antivirus sebagai lapisan pendukung.
Semoga artikel ini membantu.