Sebelum ada komputer, membuktikan siapa diri kita dilakukan dengan benda: kunci yang cocok dengan satu gembok, cap yang ditekan ke lilin merah, tanda tangan yang sulit ditiru. Semuanya bekerja karena ada orang yang memeriksa langsung.
Di jaringan komputer, pegangan itu hilang. Server tidak bisa melihat wajah Anda dan tidak mengenali tulisan tangan Anda. Ia juga tidak tahu apakah yang mengetik di balik layar memang pemilik akun, atau orang lain yang kebetulan mengetahui kata sandinya. Yang sampai ke server hanya rangkaian data — dan data bisa disalin siapa saja.
Dari kebutuhan itulah muncul mekanisme yang kita sebut autentikasi. Autentikasi adalah cara sistem memastikan bahwa pihak yang mengaku sebagai seseorang memang benar pihak tersebut, tanpa pernah melihatnya langsung.
Autentikasi Adalah Proses Membuktikan Identitas
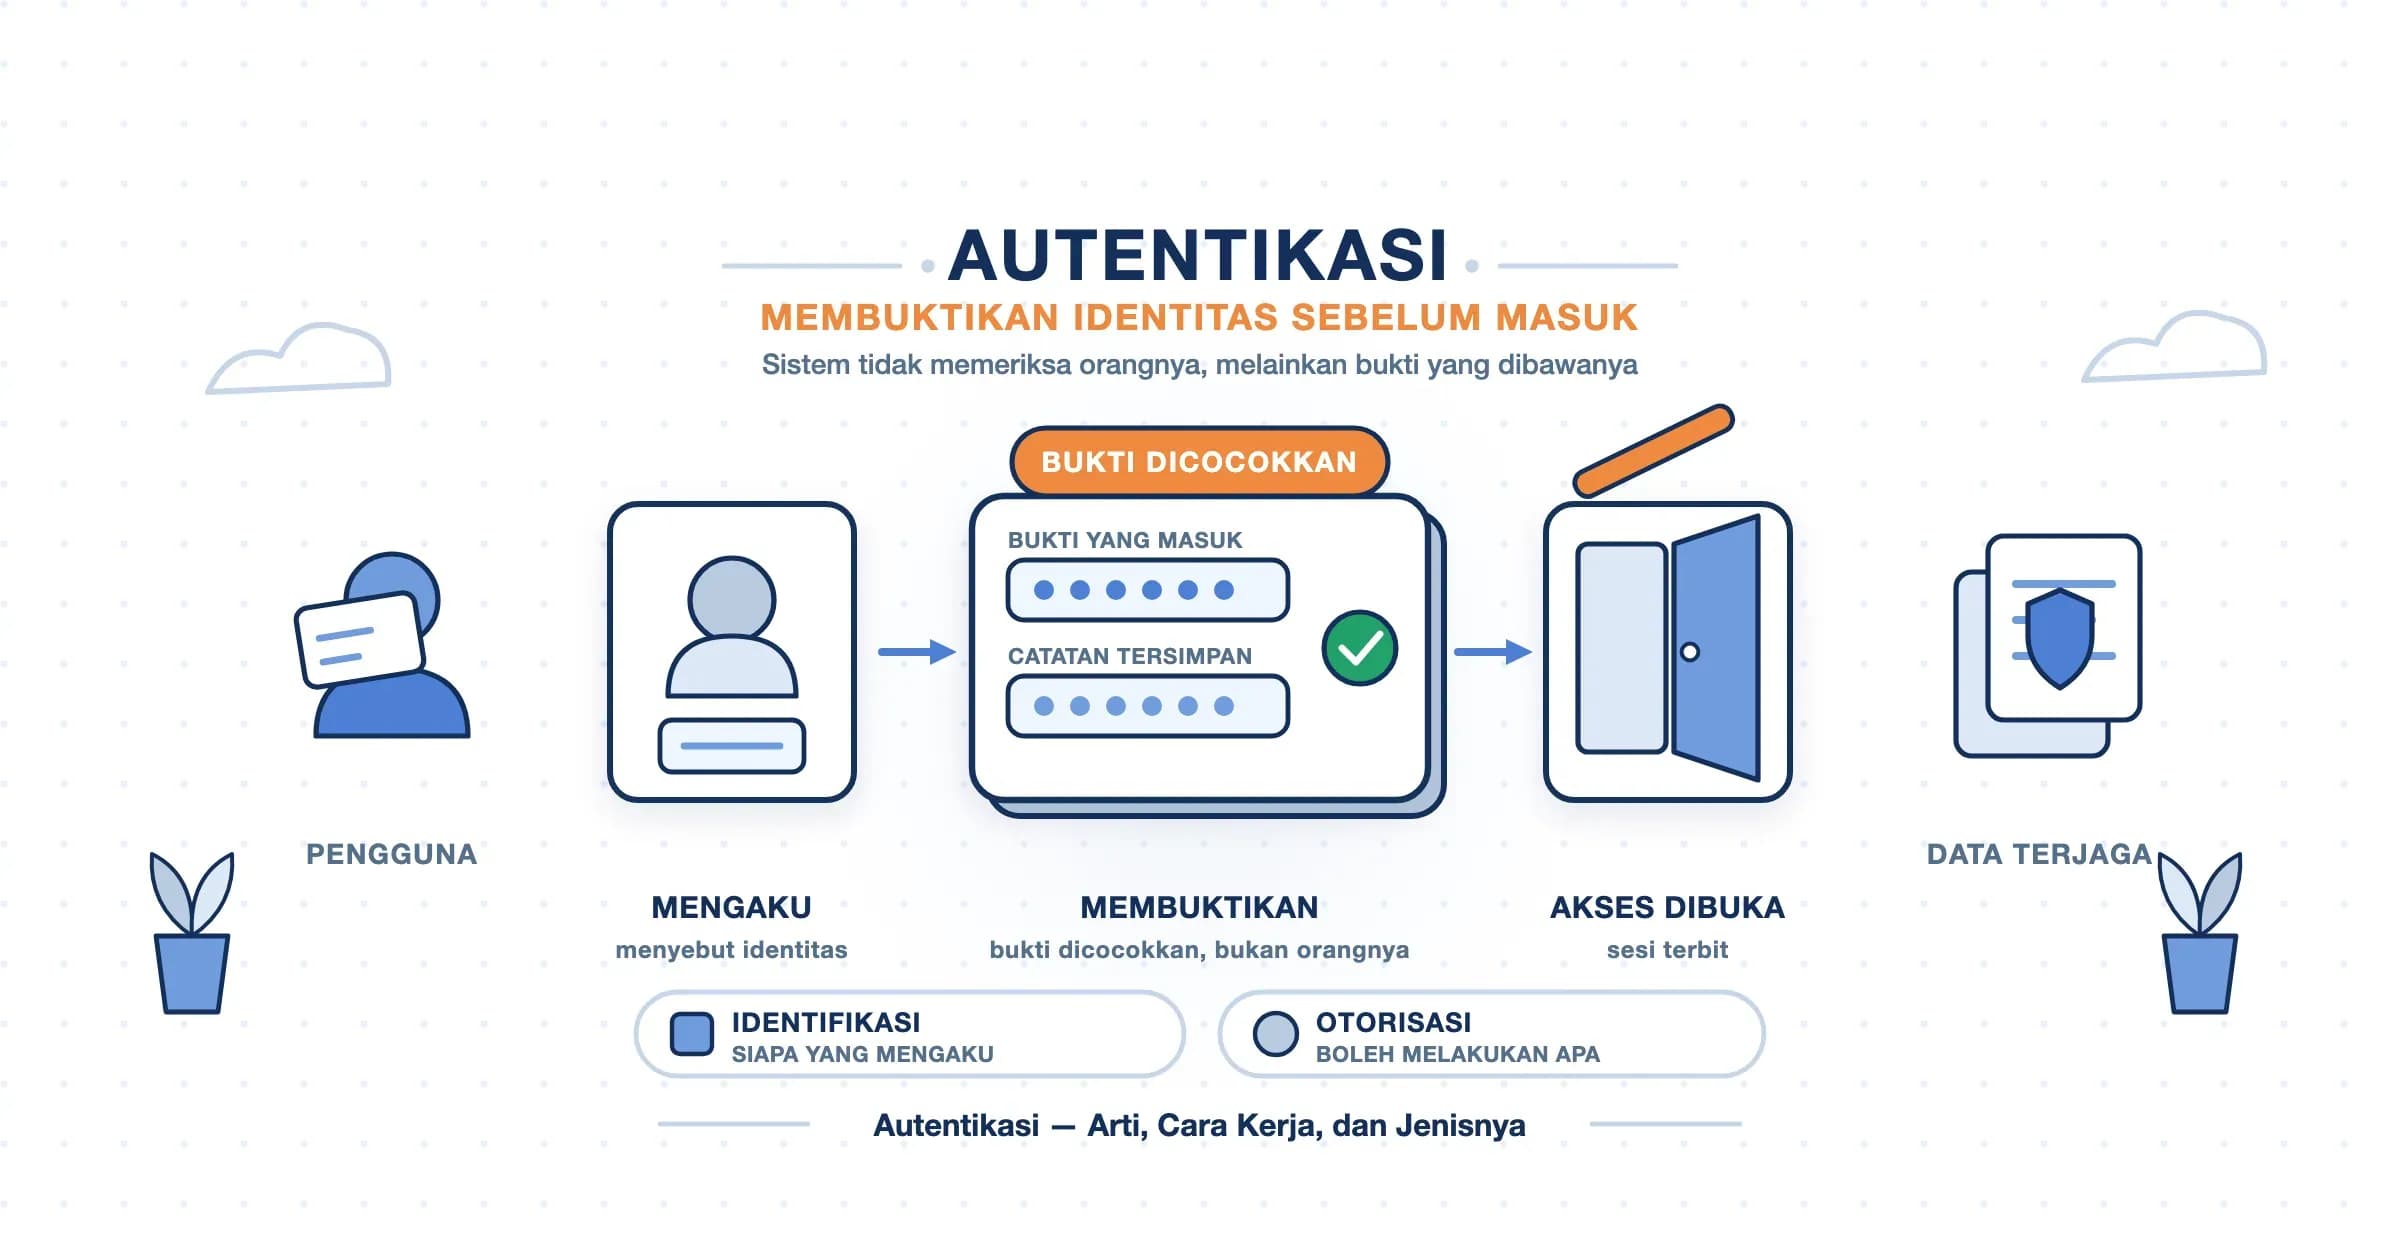
Autentikasi adalah proses memeriksa apakah sebuah klaim identitas memang benar, dengan cara meminta bukti yang hanya dimiliki pemilik identitas tersebut. Pengertian itu berlaku sama di semua konteks, dari layar login sampai gerbang jaringan. Prosesnya selalu melibatkan tiga unsur:
- Pihak yang mengaku: pengguna, perangkat, atau program yang menyatakan dirinya pemilik suatu identitas. Menyebutkan nama pengguna adalah bentuk paling sederhana dari klaim ini.
- Bukti yang diserahkan: sesuatu yang dianggap hanya dimiliki pemilik sah, dalam istilah teknis disebut kredensial (credential) atau authenticator.
- Pihak yang memeriksa: sistem yang membandingkan bukti tadi dengan catatan yang sudah dipercayanya lebih dulu.
Ada satu hal yang sering salah dipahami dari definisi ini. Autentikasi tidak memeriksa orang; ia memeriksa bukti. Sistem tidak pernah tahu siapa yang benar-benar duduk di depan layar. Yang diketahuinya hanyalah bahwa bukti yang masuk cocok dengan bukti yang tersimpan.
Karena itulah kata sandi yang bocor berarti akun yang jebol. Bagi sistem, siapa pun yang membawa bukti yang benar adalah pemilik yang sah. Dari kenyataan itu seluruh rekayasa keamanan akun berputar pada satu pertanyaan: seberapa sulit bukti tersebut dipalsukan, dicuri, atau ditebak.
Autentikasi, Otentikasi, atau Autentifikasi?
Empat ejaan beredar bersamaan di internet Indonesia — autentikasi, otentikasi, autentifikasi, dan otentifikasi — termasuk di tulisan resmi lembaga dan kampus. Hanya satu yang baku, dan pangkalnya bukan pada kata benda melainkan pada kata sifatnya.
Kamus Besar Bahasa Indonesia memuat lema autentik — dibaca /auténtik/, berkelas kata sifat, dengan tiga makna: dapat dipercaya; asli atau tulen; dan sah. Pada entri yang sama tercatat otentik sebagai bentuk tidak baku. Karena bentuk bakunya autentik, turunannya pun mengikuti: autentikasi, bukan otentikasi.
Dua bentuk sisanya, autentifikasi dan otentifikasi, tidak punya dasar sama sekali. Keduanya lahir dari salah kira bahwa bahasa Inggrisnya adalah authentification. Kata itu tidak ada; yang ada authentication. Pola serapannya sama dengan classification → klasifikasi: akhiran -cation menjadi -kasi, bukan -fikasi.
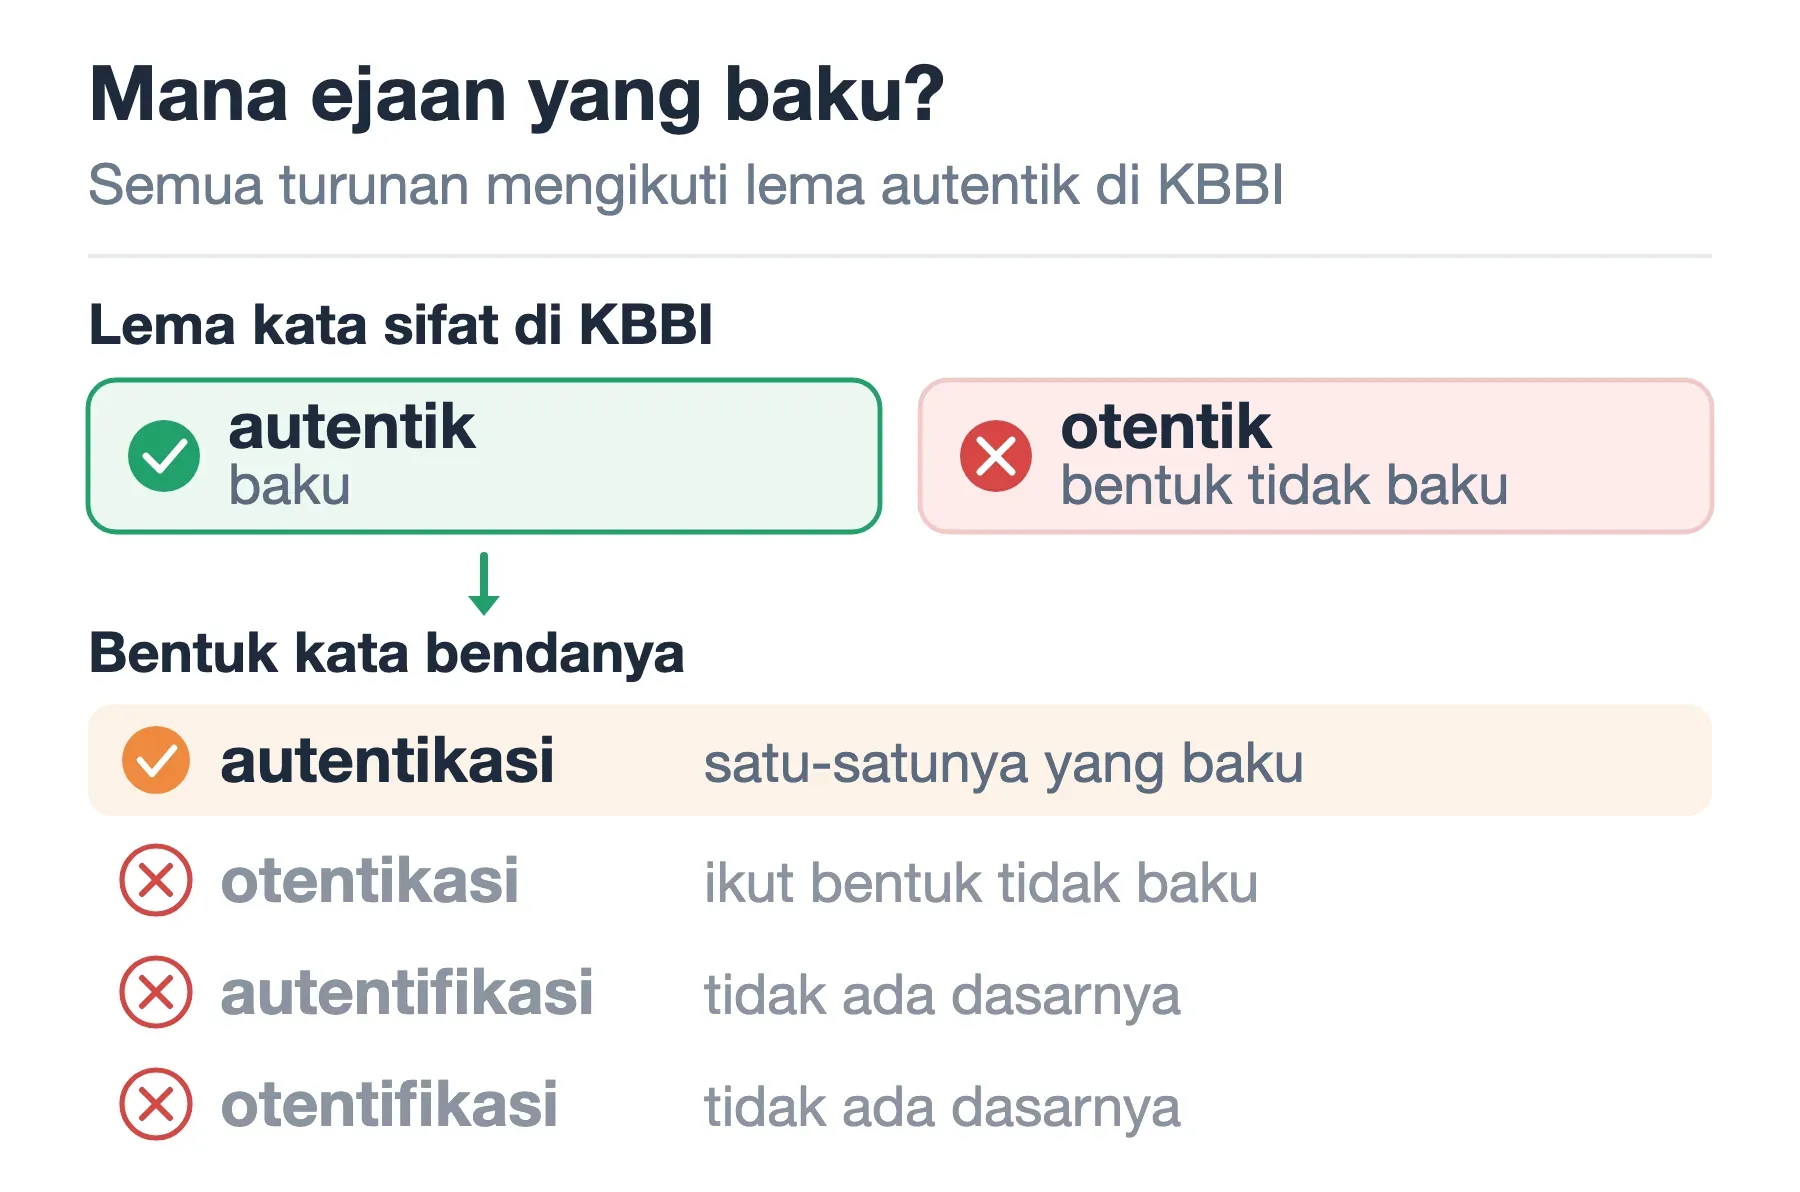
autentikasisendiri belum tercatat sebagai lema di KBBI. Yang berlema adalah kata sifatnya. Jadi ejaan baku kata benda ini ditentukan oleh pembentukan turunan dari lema induknya, bukan oleh entri kamus yang berdiri sendiri.
Bentuk kata kerjanya adalah mengautentikasi, misalnya "server mengautentikasi permintaan yang masuk". Artinya memeriksa dan memastikan keabsahan sesuatu.
Cara Kerja Autentikasi: Lima Langkah di Balik Tombol Login
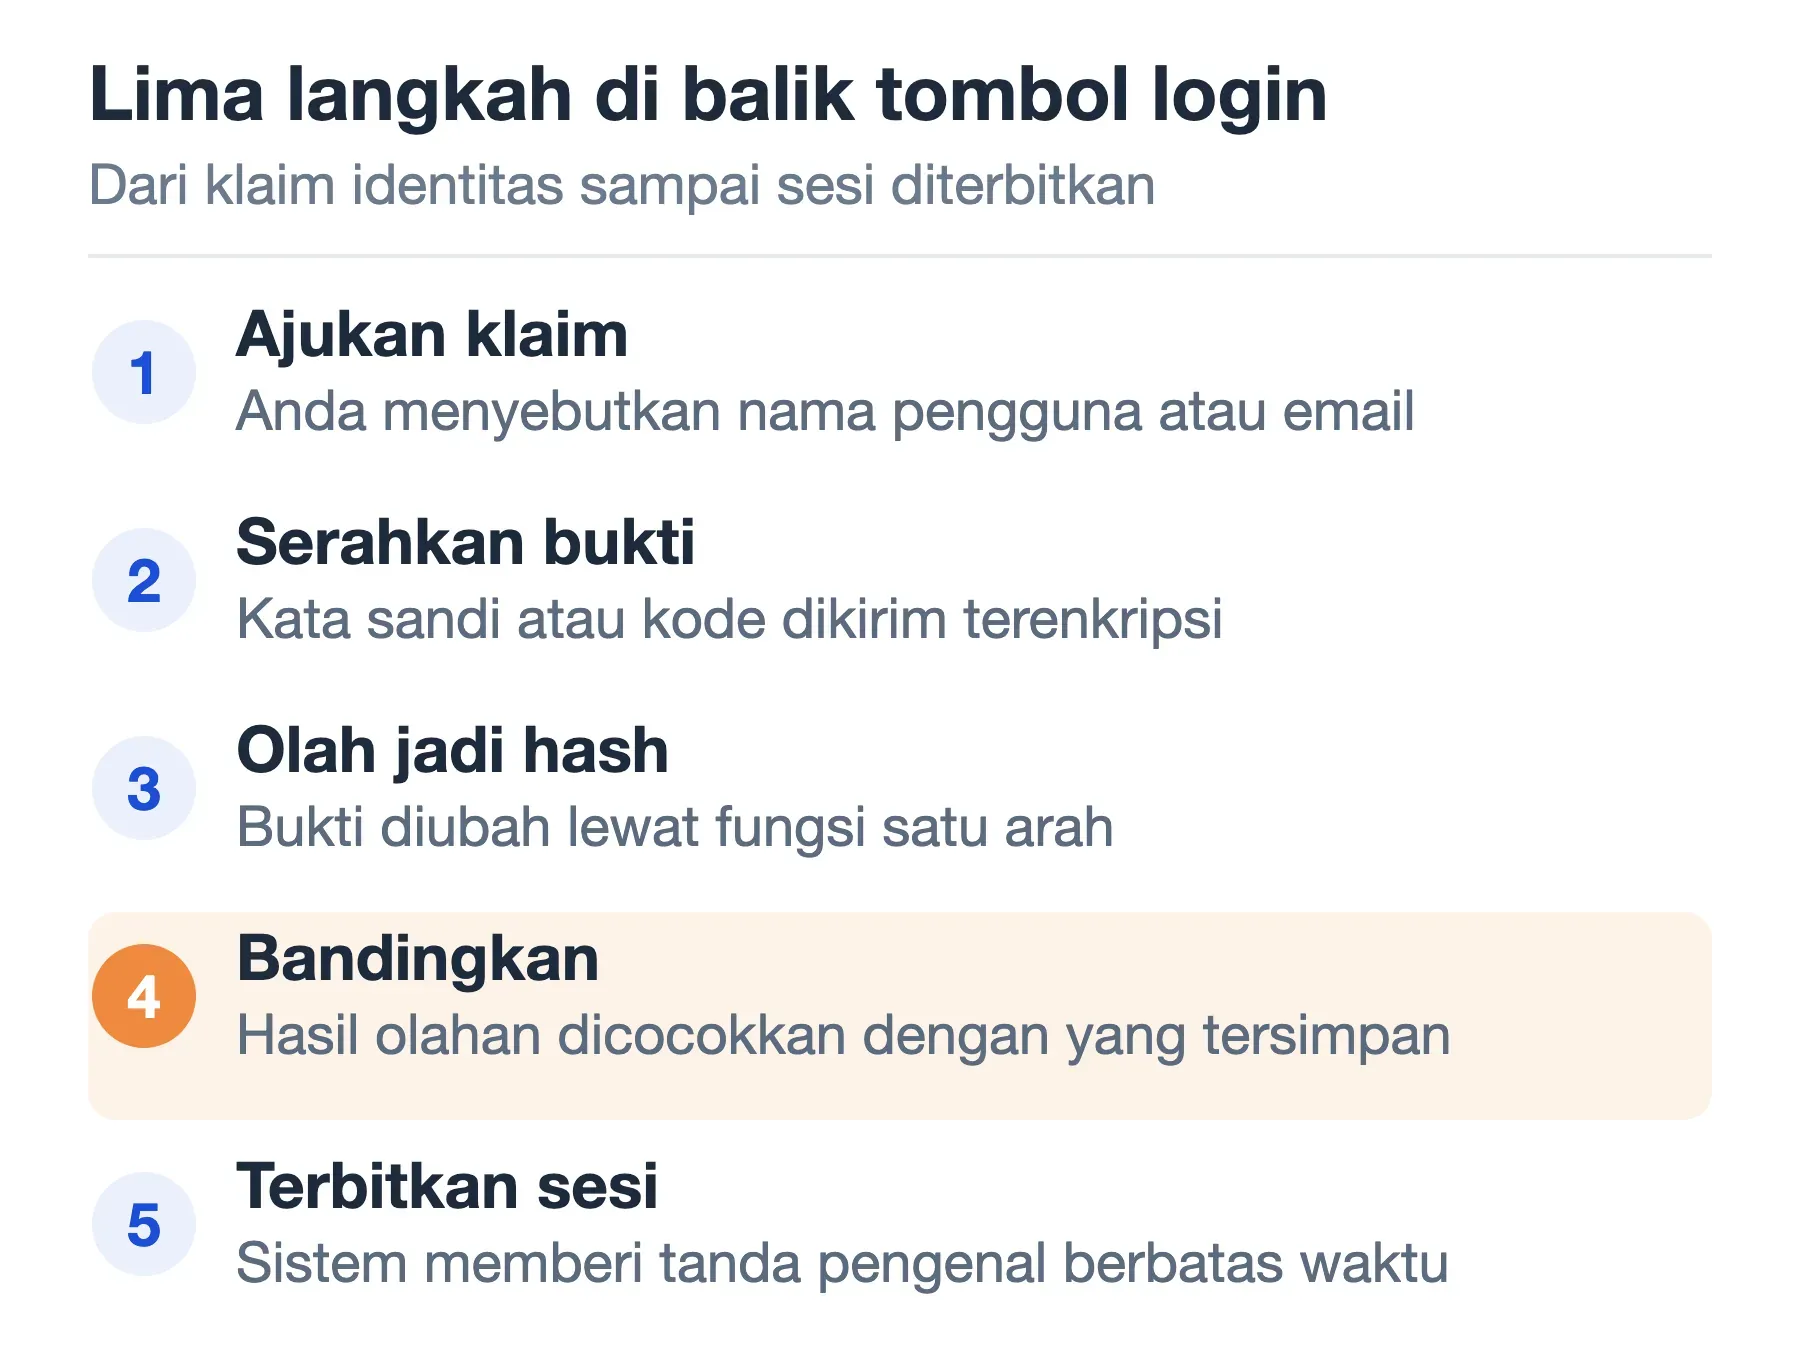
Yang terlihat oleh pengguna hanyalah dua kolom isian dan satu tombol. Di belakangnya, proses autentikasi berjalan dalam lima langkah berurutan.
Pertama, pengajuan klaim. Anda menyebutkan identitas yang Anda akui — nama pengguna, alamat email, atau nomor ponsel. Sistem belum memverifikasi apa pun; ia baru tahu akun mana yang sedang dibicarakan.
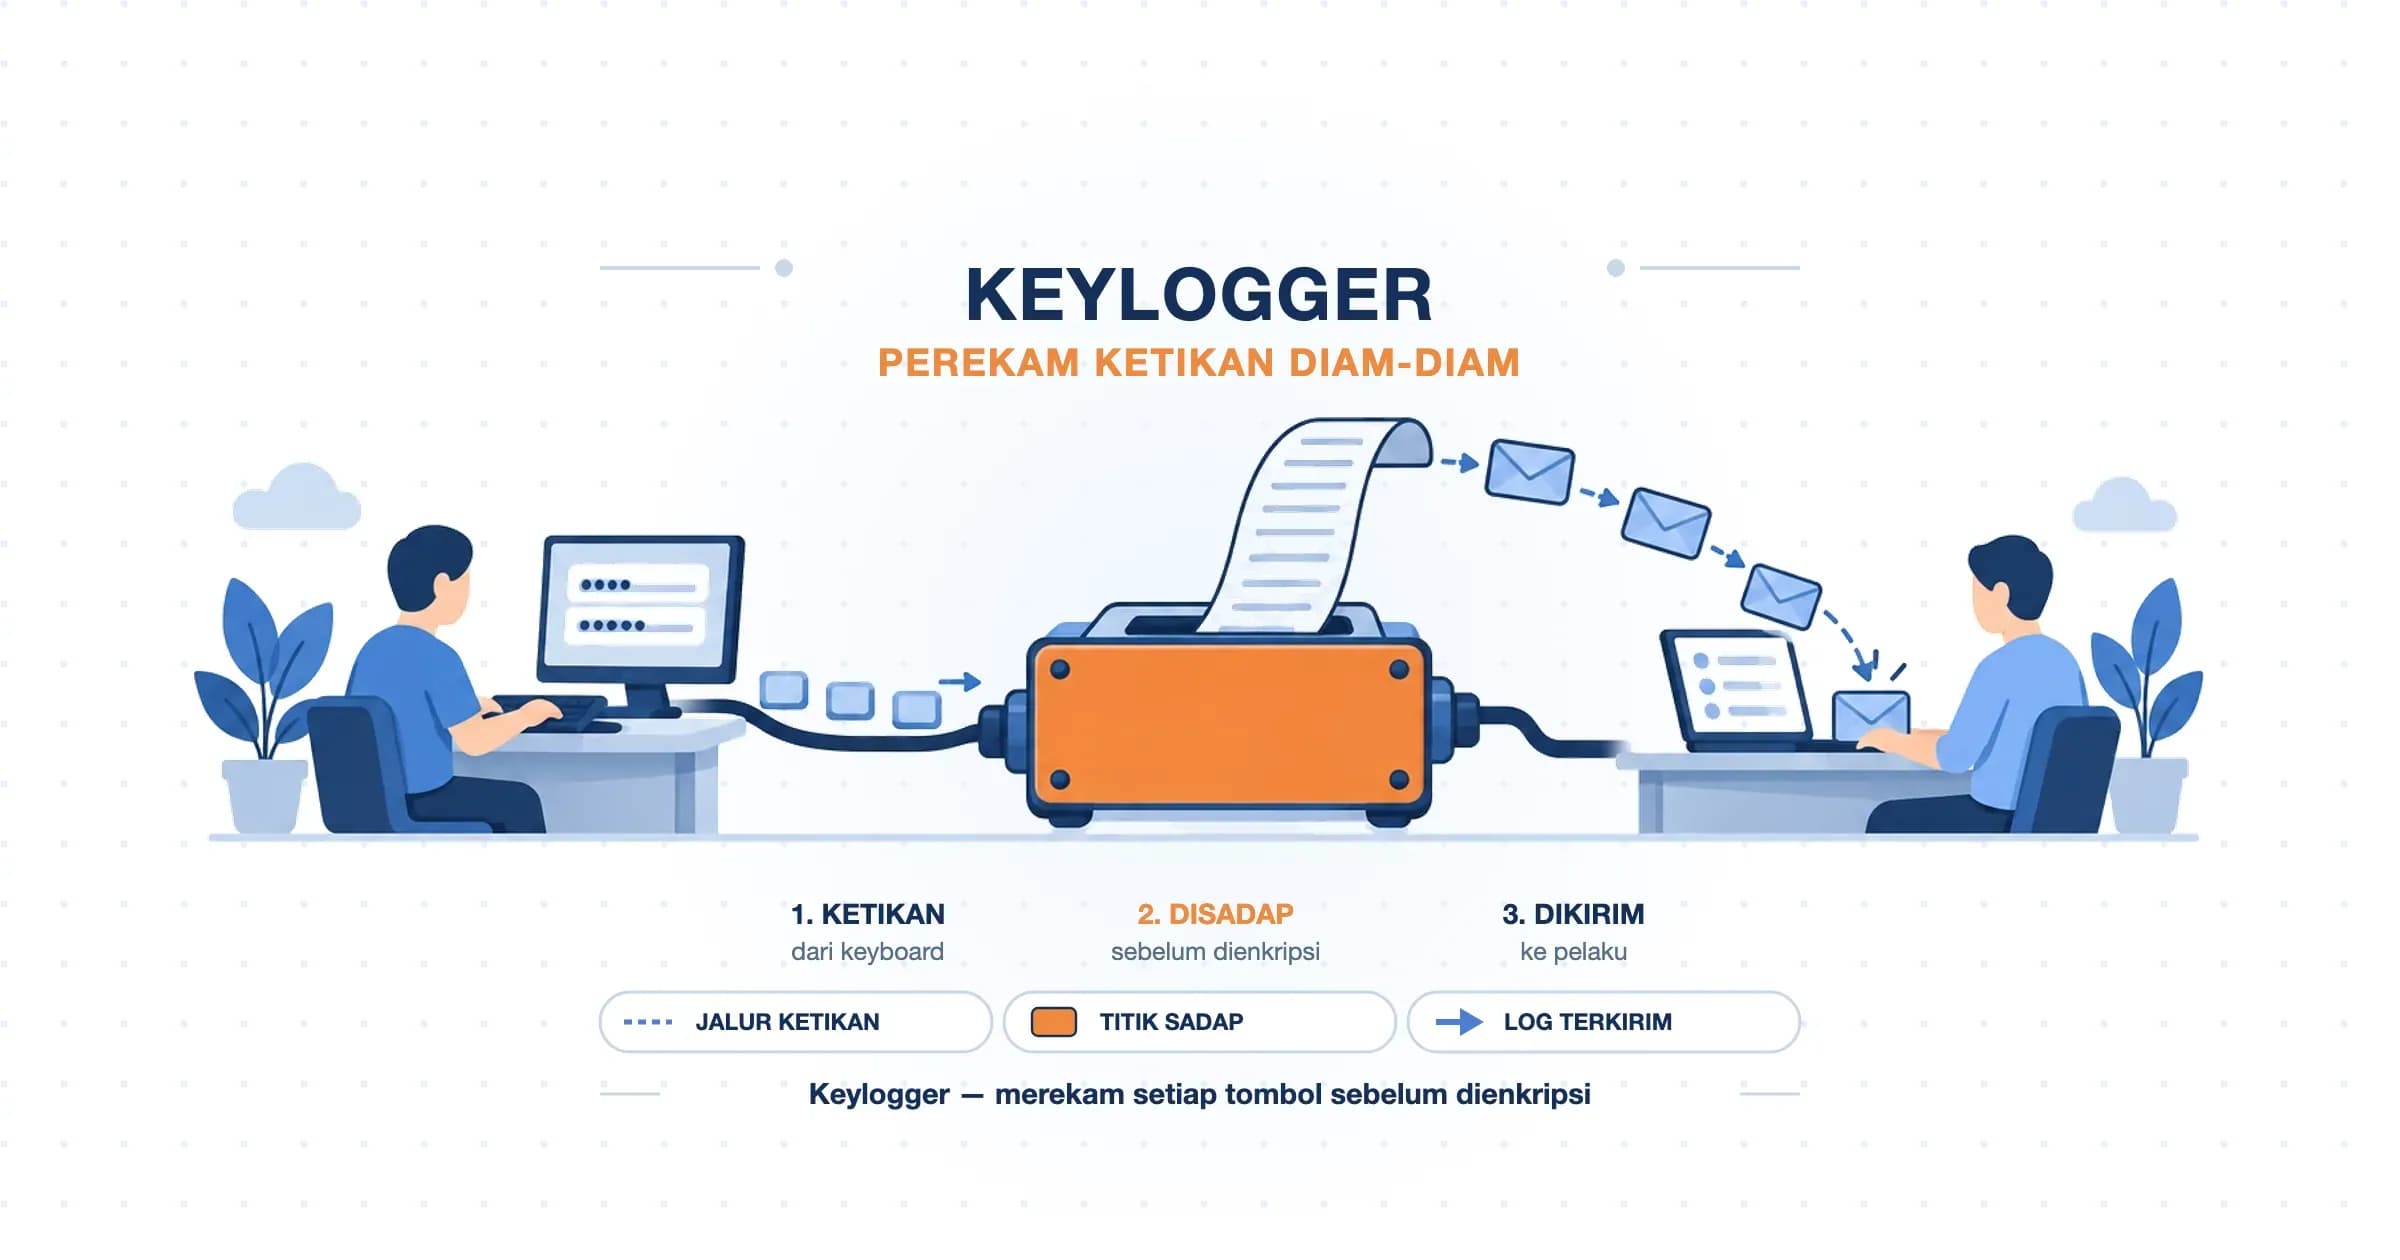
Kedua, penyerahan bukti. Anda mengetik kata sandi, menempelkan sidik jari, atau memasukkan kode dari aplikasi. Bukti ini dikirim lewat saluran terenkripsi, supaya tidak terbaca pihak lain di tengah jalan.
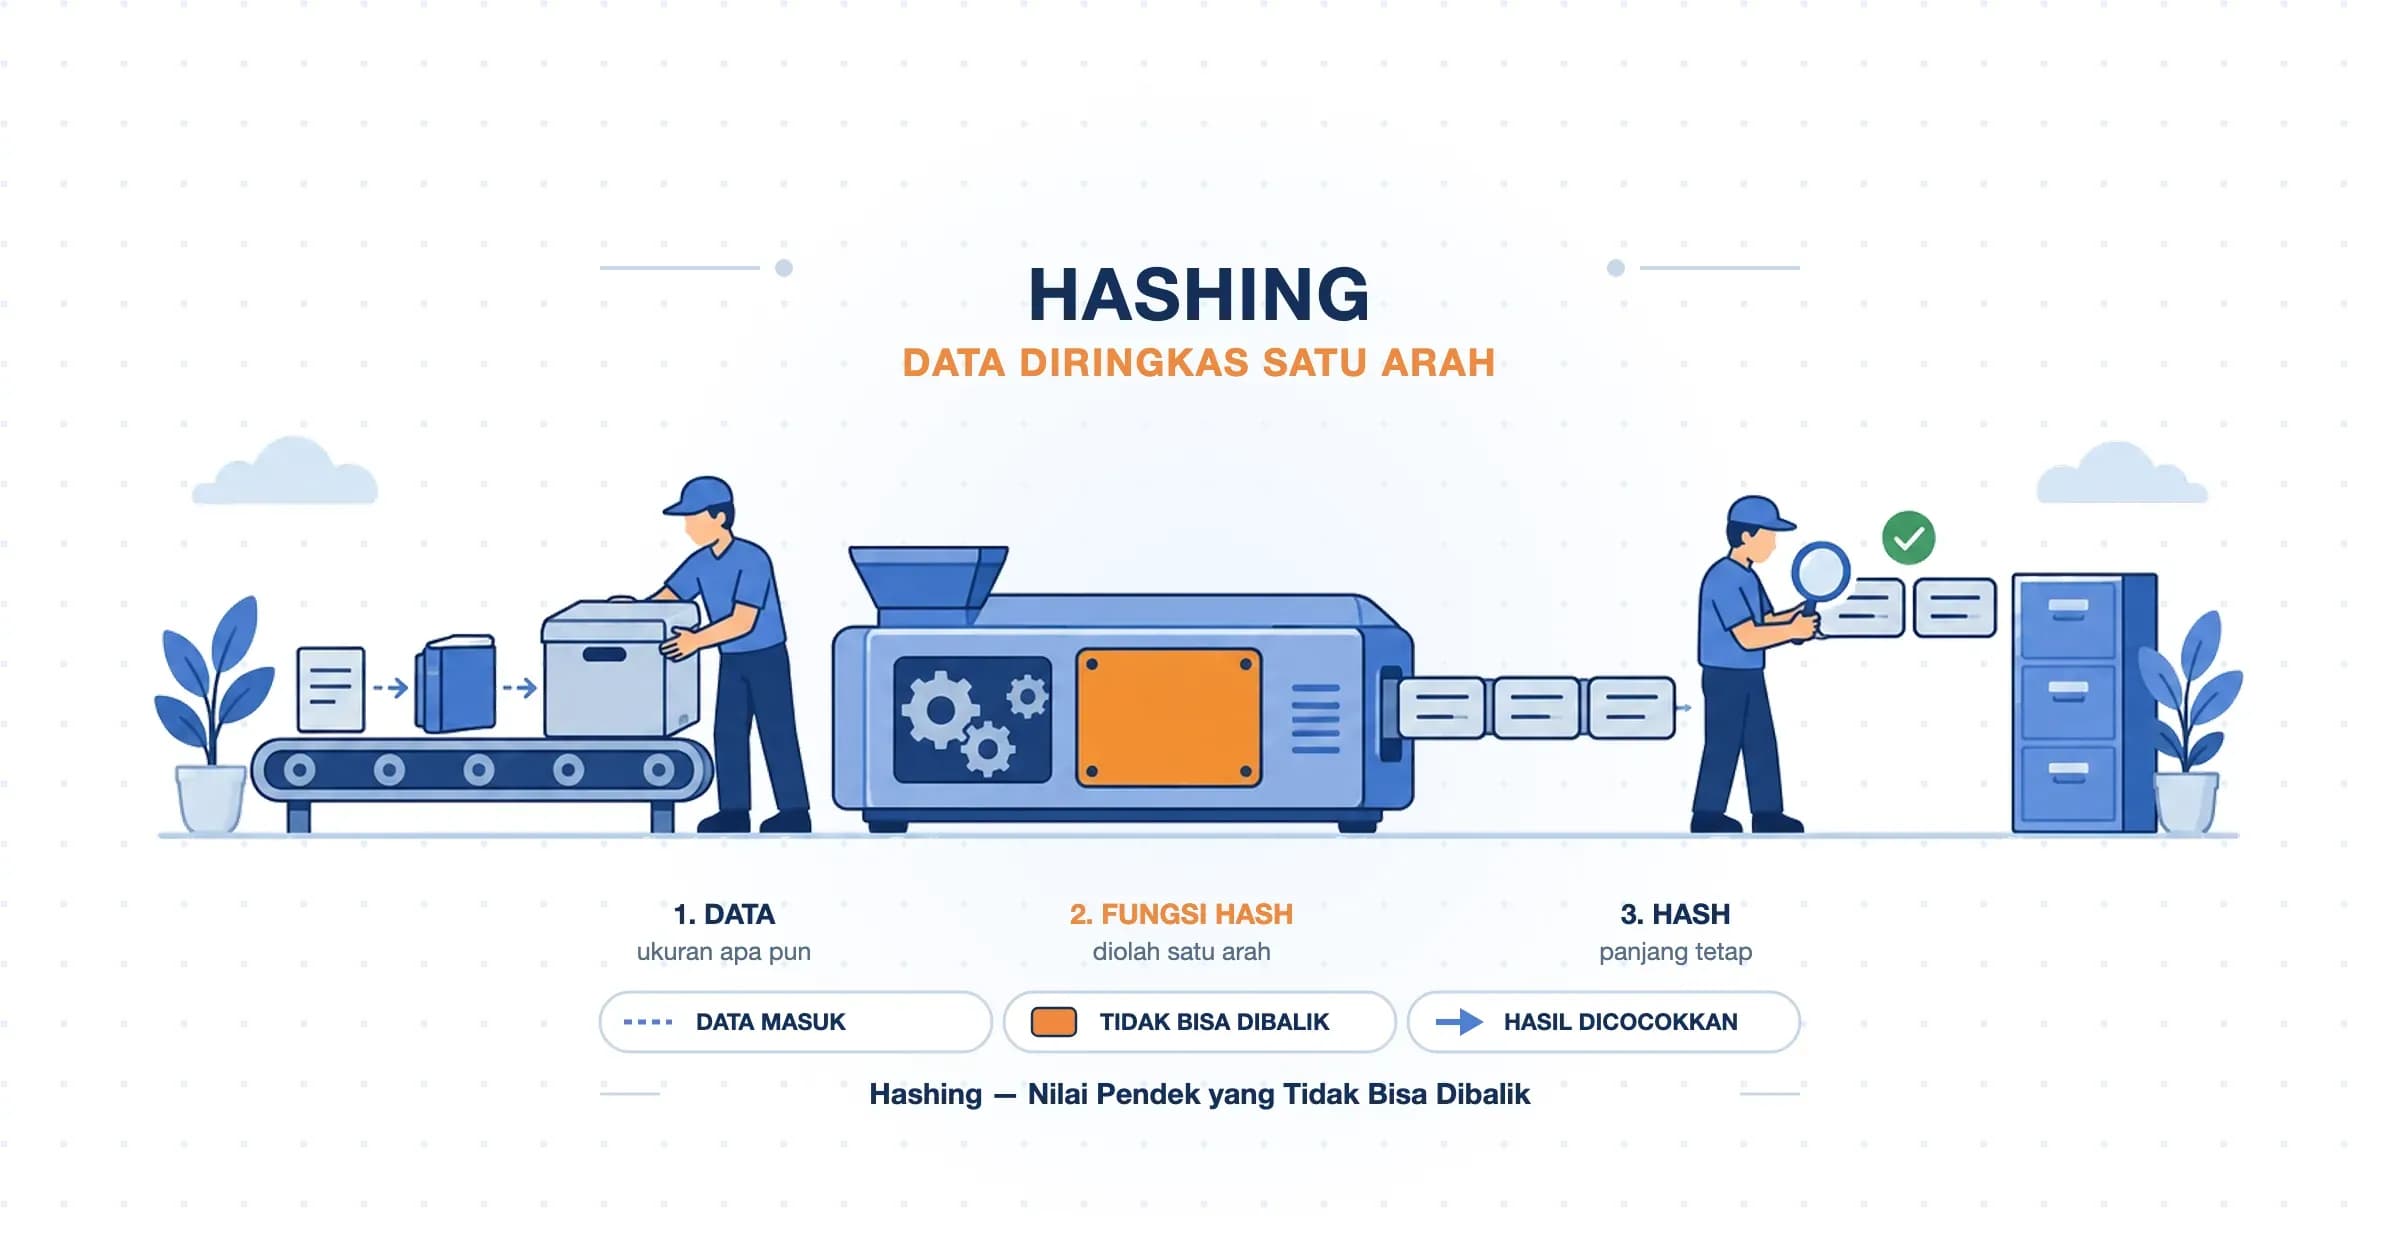
Ketiga, pengubahan bentuk. Sistem yang dirancang benar tidak menyimpan kata sandi Anda apa adanya. Yang tersimpan adalah hasil pengolahannya lewat fungsi satu arah yang disebut hash. Hasil itu bisa dihitung dari kata sandi, tetapi tidak bisa dibalik menjadi kata sandi lagi.
Keempat, pembandingan. Bukti yang baru masuk diolah dengan cara yang sama, lalu hasilnya dibandingkan dengan yang tersimpan. Kalau identik, klaim dianggap terbukti. Kalau tidak, permintaan ditolak.
Kelima, penerbitan tanda pengenal sementara. Sistem memberi Anda semacam gelang masuk berbatas waktu — berupa session atau token. Tanda inilah yang Anda bawa di permintaan berikutnya, sehingga kata sandi tidak perlu dikirim ulang di tiap klik.
Langkah ketiga menjelaskan mengapa layanan yang benar tidak pernah bisa memberi tahu kata sandi lama Anda dan hanya menawarkan penggantian: mereka memang tidak menyimpannya. Algoritma hash lama seperti MD5 tidak layak lagi untuk keperluan ini, dan proses ini berbeda dari enkripsi yang memang dirancang agar bisa dikembalikan.
Jenis-Jenis Autentikasi dan Contohnya
Bukti yang diminta sistem bisa bermacam-macam. Berikut bentuk yang paling sering Anda temui, diurutkan dari yang paling umum:
- Kata sandi dan PIN: bukti berupa sesuatu yang Anda hafal — kata sandi sering juga disebut password. Paling murah diterapkan, sekaligus paling mudah bocor karena bisa ditebak, dicuri, atau diketik di halaman palsu.
- Kode sekali pakai: angka pendek yang dikirim lewat SMS atau email dan hanya berlaku beberapa menit, lazim disebut OTP (One-Time Password). Buktinya bukan hafalan, melainkan akses ke nomor atau kotak masuk tertentu.
- Aplikasi pembuat kode: program di ponsel yang menghitung sendiri kode enam angka setiap tiga puluh detik tanpa perlu jaringan, seperti Google Authenticator. Lebih tahan penyadapan dibanding kode lewat SMS.
- Biometrik: sidik jari, wajah, atau iris mata. Paling nyaman karena tidak ada yang perlu diingat, dengan satu keterbatasan besar yang dibahas di bagian berikutnya.
- Sertifikat digital dan kunci kriptografi: berkas atau kunci yang disimpan perangkat, dipakai luas untuk autentikasi antarmesin dan akses server lewat SSH. Perangkatnya yang membuktikan, bukan penggunanya.
- Tautan sekali klik: tautan masuk yang dikirim ke email Anda, sering disebut magic link. Buktinya adalah kendali atas kotak masuk tersebut.
- Passkey: kunci kriptografi di perangkat yang dibuka dengan sidik jari atau PIN. Tidak ada rahasia yang dikirim ke server, sehingga tidak ada yang bisa dicuri maupun ditiru halaman palsu.
Ketika sistem meminta dua bukti sekaligus, mekanismenya disebut autentikasi dua faktor; untuk penggabungan yang lebih luas, autentikasi multifaktor. Sebaliknya, bila satu kali pembuktian membuka banyak layanan sekaligus, pengaturannya disebut single sign-on.
Perlu dicatat, tidak semua pemeriksaan di halaman login termasuk autentikasi. CAPTCHA tidak memeriksa siapa Anda sama sekali — ia hanya membedakan manusia dari program otomatis.
Kenapa Sidik Jari Anda Bukan Kata Sandi
Biometrik terasa seperti bukti yang paling meyakinkan. Sidik jari melekat pada tubuh, tidak bisa dilupakan, dan tidak bisa dititipkan. Namun panduan identitas digital NIST SP 800-63B menyatakan sesuatu yang berlawanan dengan intuisi itu: sidik jari diakui sebagai faktor, tetapi bukan sebagai authenticator yang berdiri sendiri.
Alasannya ada pada cara kerjanya. Saat Anda membuka aplikasi bank dengan sidik jari, sidik jari itu tidak dikirim ke server bank. Ia dibandingkan di dalam ponsel Anda, dan bila cocok, ponsel membuka kunci yang selama ini disimpannya. Kunci itulah yang dikirim. Artinya yang sebenarnya diautentikasi adalah perangkatnya — sidik jari berfungsi sebagai pembuka kunci lokal, bukan bukti yang sampai ke seberang.
Dua akibat praktisnya layak diingat. Pertama, sidik jari tidak berpindah bersama akun: ganti ponsel, dan Anda harus mendaftarkannya lagi karena kuncinya tertinggal di perangkat lama. Kedua, biometrik tidak bisa diganti — kata sandi yang bocor diganti dalam hitungan detik, sedangkan sidik jari Anda hanya ada sepuluh.
Autentikasi dan Otorisasi Bukan Hal yang Sama
Empat istilah rutin tertukar dalam pembicaraan sehari-hari. Pemisahannya sederhana kalau dilihat dari pertanyaan yang dijawab masing-masing:
| Istilah | Pertanyaan yang dijawab | Contoh |
|---|---|---|
| Identifikasi | Siapa yang mengaku? | Mengetik nama pengguna |
| Autentikasi | Benarkah klaim itu? | Memasukkan kata sandi yang cocok |
| Otorisasi | Apa yang boleh dilakukannya? | Karyawan biasa tidak bisa membuka menu admin |
| Verifikasi | Benarkah data ini? | Mengonfirmasi bahwa nomor ponsel itu aktif |
Urutannya selalu sama: identifikasi lebih dulu, lalu autentikasi, baru otorisasi. Anda tidak bisa menentukan seseorang boleh melakukan apa sebelum yakin dia siapa.
Standar HTTP menyediakan bukti yang bisa Anda coba sendiri. RFC 9110 mendefinisikan status 401 sebagai permintaan yang ditolak karena "lacks valid authentication credentials" — kredensialnya tidak ada atau tidak sah. Status 403 dipakai ketika server "understood the request but refuses to fulfill it", dan bila kredensial disertakan, server menganggapnya "insufficient to grant access". Singkatnya: 401 berarti sistem belum tahu Anda siapa, 403 berarti sistem sudah tahu dan tetap tidak mengizinkan.
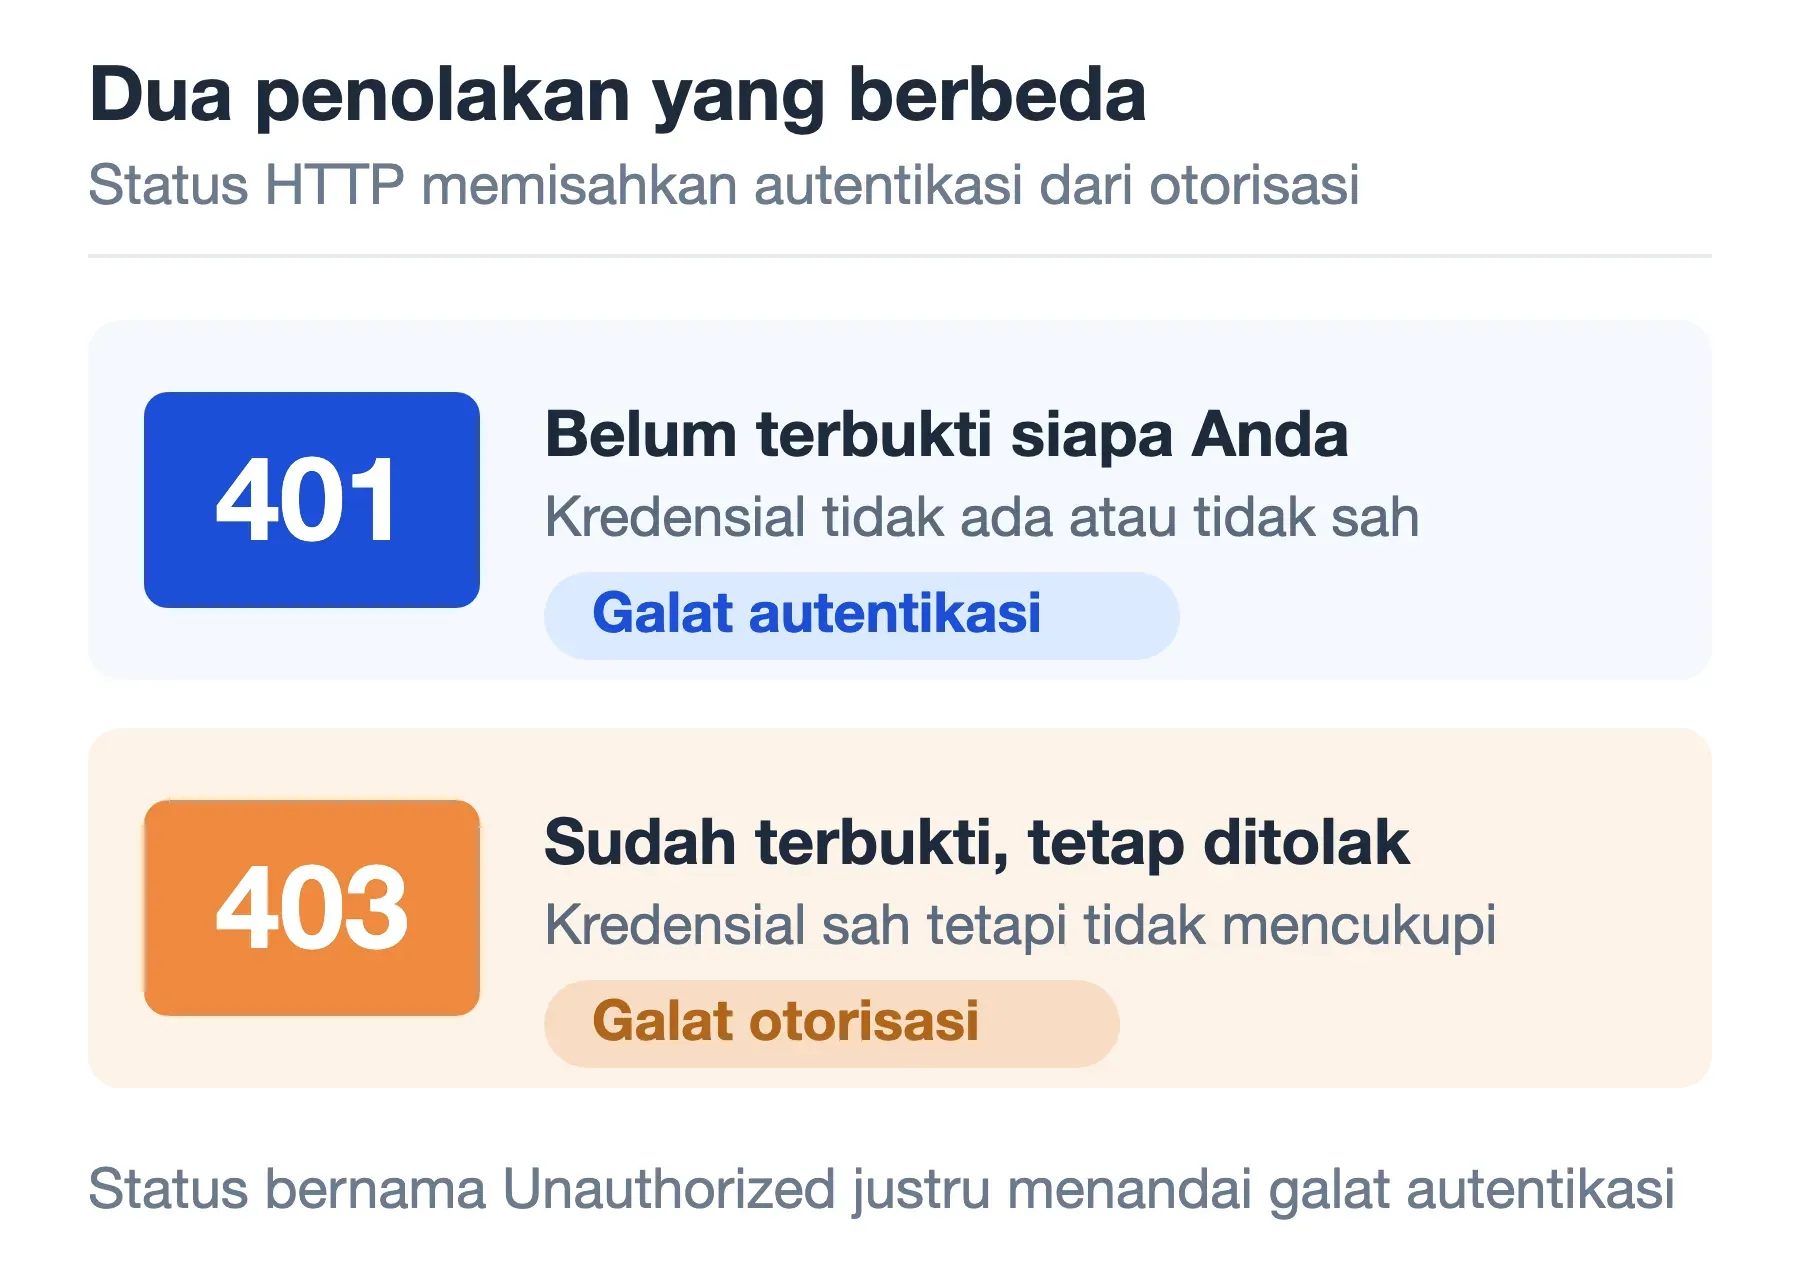
Di sinilah letak kejanggalan yang membingungkan banyak orang saat pertama kali menemuinya. Status yang bernama Unauthorized justru galat autentikasi, sedangkan galat otorisasi yang sesungguhnya bernama Forbidden. Penamaan itu warisan spesifikasi awal HTTP, dan tidak pernah diperbaiki karena sudah dipakai di mana-mana.
Apa Arti "Autentikasi" pada WiFi
Notifikasi "masalah autentikasi" saat menyambung ke WiFi memakai kata yang sama, dan maknanya sama persis. Yang berbeda hanya siapa membuktikan diri kepada siapa: di sini perangkat Anda yang harus membuktikan bahwa ia mengetahui kata sandi jaringan.
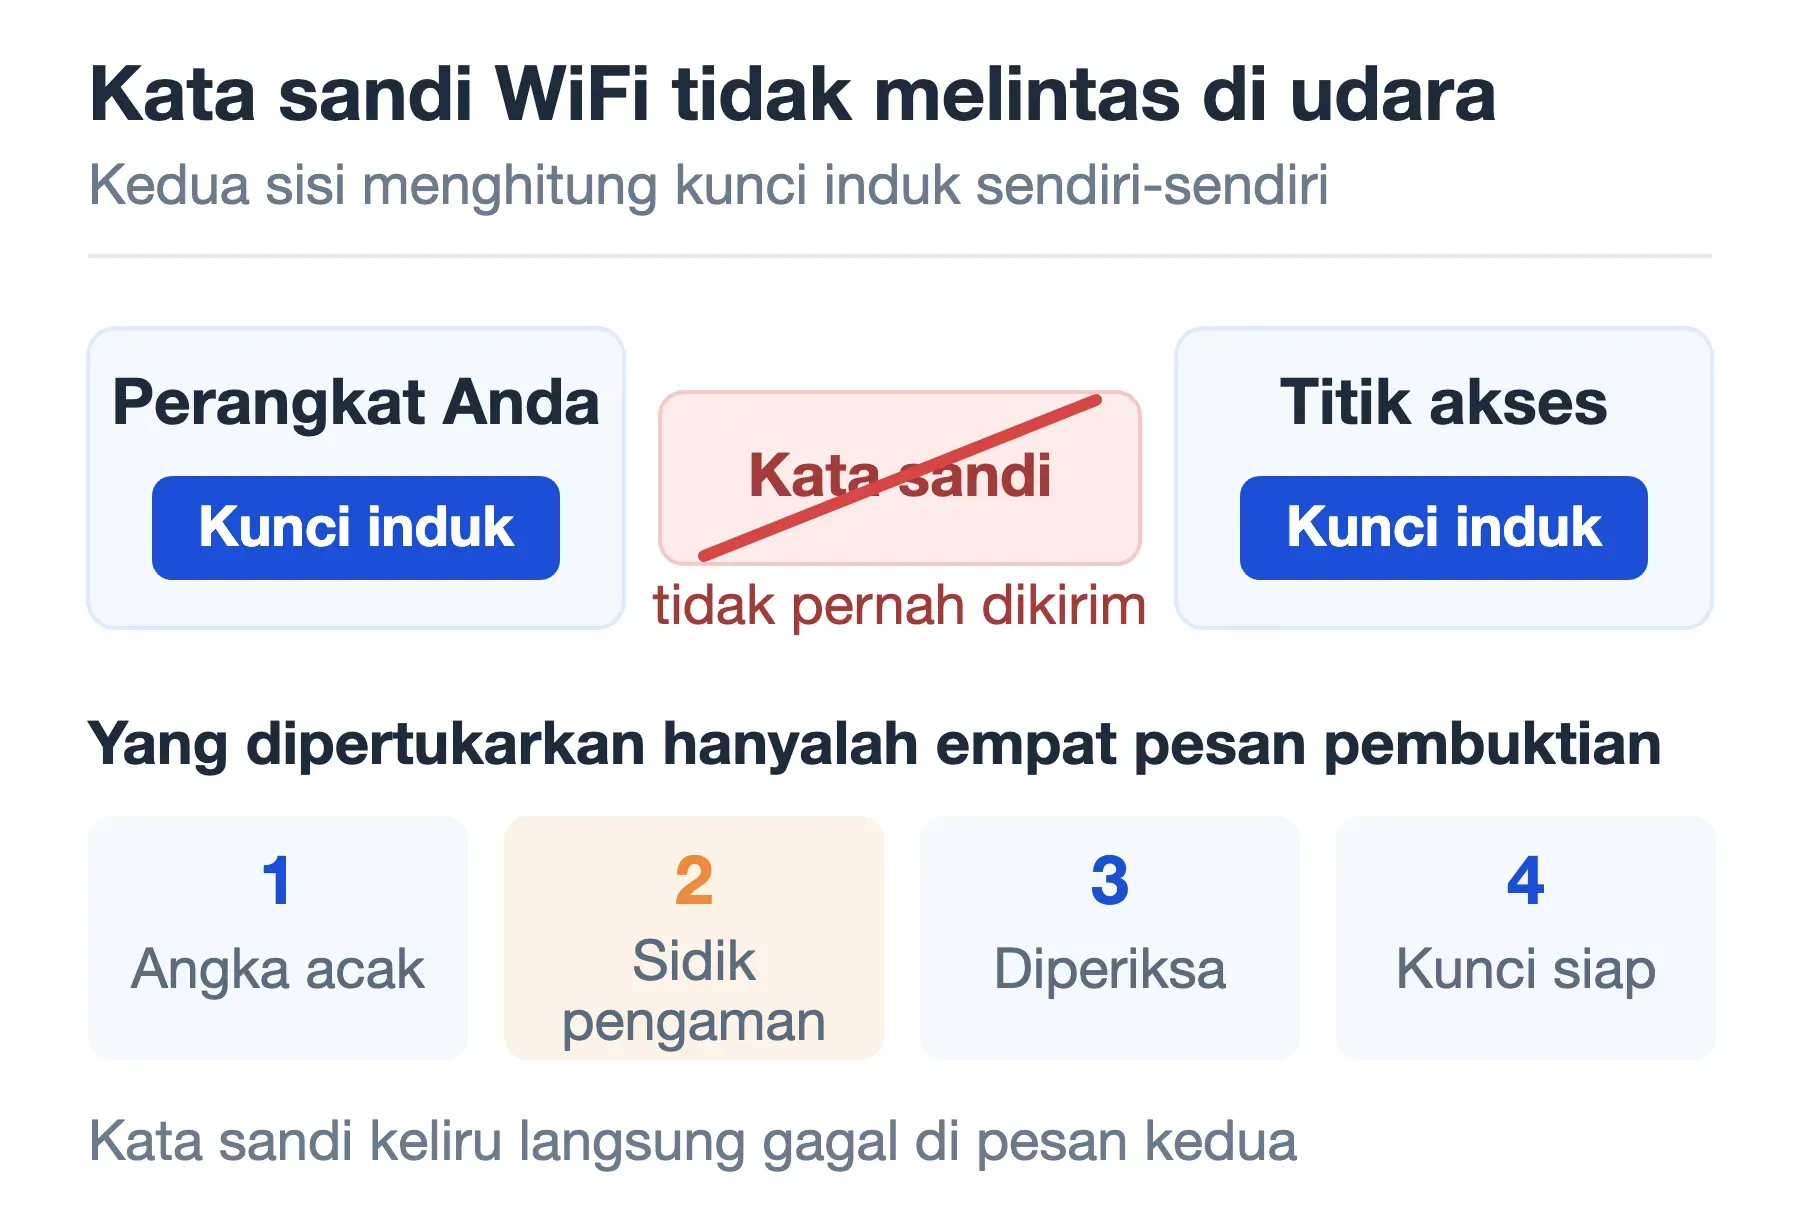
Hal yang jarang disadari: kata sandi WiFi Anda tidak pernah dikirim ke udara. Pada jaringan WPA2 dengan kata sandi bersama, kedua sisi mengolahnya menjadi kunci induk bernama PMK (Pairwise Master Key) di perangkatnya masing-masing. Yang dipertukarkan bukan kata sandinya, melainkan pembuktian bahwa keduanya memegang kunci induk yang sama.
Pembuktian itu berlangsung dalam empat pesan yang disebut 4-way handshake:
- Pesan pertama: titik akses mengirim sebuah angka acak.
- Pesan kedua: perangkat Anda membalas dengan angka acaknya sendiri, disertai sidik pengaman bernama MIC (Message Integrity Check) yang dihitung memakai kunci induk tadi.
- Pesan ketiga dan keempat: titik akses memeriksa sidik itu, lalu keduanya mengonfirmasi bahwa kunci untuk mengenkripsi lalu lintas sudah siap.
Kalau kata sandi yang Anda ketik meleset satu huruf, kunci induk yang dihasilkan perangkat berbeda, sidik pengamannya tidak cocok, dan titik akses membuang pesan kedua. Proses berhenti di situ.
Inilah sebabnya kegagalan terasa seketika dan muncul sebelum perangkat memperoleh alamat IP. Perangkat tidak pernah sampai ke tahap meminta alamat, karena belum diizinkan masuk ke jaringan sama sekali. Kalau notifikasi itu muncul padahal Anda yakin kata sandinya benar, penyebab tersering adalah profil jaringan lama yang tersimpan dengan kata sandi usang. Melupakan jaringan lalu menyambung ulang biasanya menyelesaikannya.
Autentikasi di Luar Urusan Akun
Kata yang sama dipakai di luar dunia akun, dan itu menjelaskan mengapa hasil pencarian untuk istilah ini terasa bercampur. Dalam konteks barang, autentikasi berarti memastikan keaslian benda — sepatu, logam mulia, atau obat diperiksa untuk memastikan ia bukan tiruan. Dalam kearsipan, autentikasi arsip berarti pernyataan resmi bahwa sebuah salinan sesuai dengan dokumen aslinya.
Ada pula autentikasi pembelian, yang Anda temui saat membayar dengan kartu secara daring. Bank penerbit meminta bukti tambahan — biasanya kode sekali pakai atau sidik jari di aplikasi bank — sebelum transaksi disetujui. Mekanismenya dikenal sebagai 3-D Secure, dan prinsipnya persis sama dengan login: yang diperiksa bukan barang yang dibeli, melainkan bukti bahwa pemegang kartu benar-benar Anda.
Ada pula autentikasi yang tidak melibatkan manusia. Saat Anda membuka situs HTTPS, browser mengautentikasi servernya lewat sertifikat digital, memastikan yang diajak bicara memang pemilik sah domain tersebut. Arahnya kebalikan dari yang sudah dibahas: di sini mesin yang membuktikan diri kepada Anda.
Kelemahan dan Hal yang Perlu Anda Pertimbangkan
Autentikasi memindahkan seluruh beban kepercayaan ke sebuah bukti. Dari situlah kelemahannya bermula.
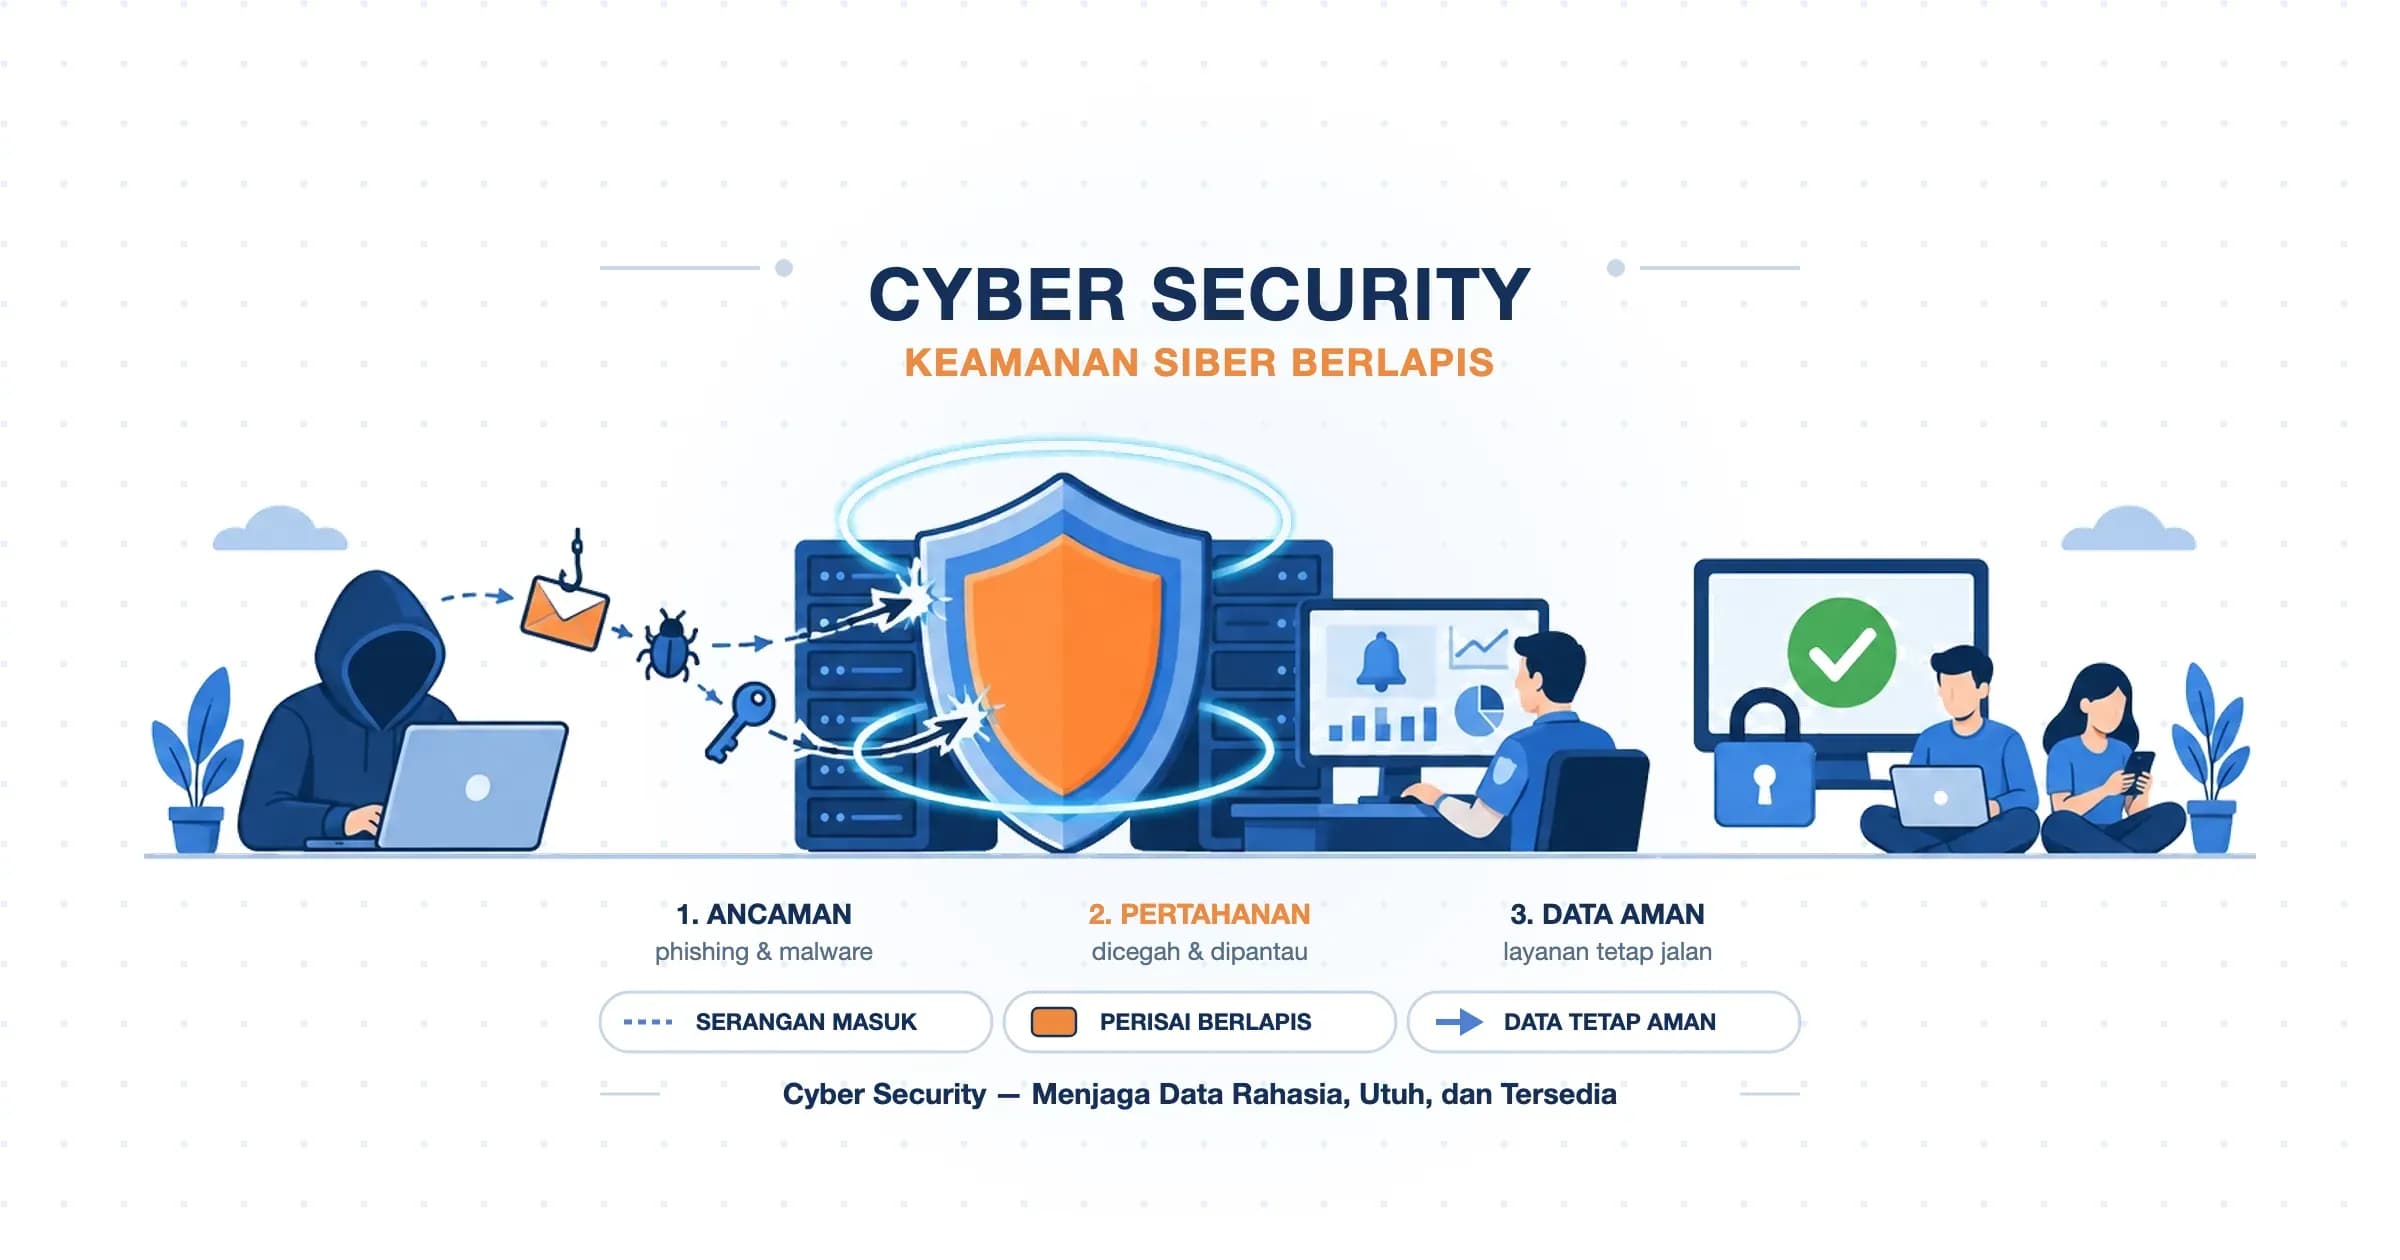
- Bukti bisa diserahkan sukarela: penyerang tidak perlu membobol apa pun kalau bisa membujuk Anda lewat social engineering untuk mengetik kata sandi di halaman tiruan. Inilah cara kerja phising, dan lapisan tambahan pun bisa ikut terbawa bila korban menyerahkannya dalam sesi yang sama.
- Bukti bisa ditebak: kata sandi pendek atau lazim dapat dicoba jutaan kali oleh program otomatis, cara yang dikenal sebagai brute force.
- Jalur pemulihan menjadi titik terlemah: setiap sistem menyediakan cara masuk kembali bagi yang kehilangan buktinya. Penyerang cerdas menyerang jalur ini, bukan pintu depannya. Sekuat apa pun autentikasi utamanya, sistem hanya sekuat cara pemulihannya.
- Lapisan tambahan menaikkan gesekan: makin banyak bukti yang diminta, makin sering pengguna sah ikut tertahan. Ponsel tertinggal, sinyal hilang, atau aplikasi pembuat kode terhapus — ketiganya mengunci pemilik asli di luar pintunya sendiri.
- Sebagian bukti tidak bisa dicabut: kata sandi yang bocor diganti dalam hitungan detik, sedangkan data biometrik yang bocor melekat selamanya.
Ada satu perkembangan yang perlu diletakkan dalam perspektif. Laporan investigasi kebocoran data Verizon 2026 mencatat 31% kebocoran kini bermula dari celah perangkat lunak, mengambil alih posisi kata sandi curian sebagai jalan masuk paling umum. Pergeseran ini tidak berarti autentikasi menjadi kurang penting. Yang ditunjukkannya adalah pintu depan yang kuat tidak menutup jendela yang terbuka.
Rekomendasi Praktis dengan Angka
Panduan NIST SP 800-63B memberi angka yang cukup konkret untuk dijadikan pegangan, dan sebagian isinya justru membatalkan kebiasaan yang selama ini dianggap benar di banyak kantor.
Untuk panjang kata sandi, revisi keempat panduan itu (Juli 2025) mensyaratkan minimal 15 karakter bila kata sandi menjadi satu-satunya pelindung akun. Bila dipakai bersama faktor lain seperti kode OTP, minimalnya 8 karakter. Cara menyusun kata sandi sepanjang itu tanpa sulit diingat kami bahas di panduan password kuat. Di sisi penyedia layanan, sistem sebaiknya menerima sampai 64 karakter dan mengizinkan fungsi tempel, supaya pemakai pengelola kata sandi tidak dihalangi.
Dua aturan berikutnya sering mengagetkan. Pertama, kewajiban mencampur huruf besar, angka, dan simbol kini justru dilarang, karena mendorong pola yang mudah ditebak seperti mengganti huruf a dengan angka 4. Kedua, penggantian kata sandi berkala juga tidak boleh diwajibkan; penggantian hanya diwajibkan bila ada bukti kebocoran. Penggantinya adalah pemeriksaan terhadap daftar kata sandi yang pernah bocor.
Untuk memilih seberapa ketat pengamanan yang dibutuhkan, NIST menyusun tiga tingkat jaminan:
- Tingkat 1: satu faktor sudah memadai. Pantas untuk akun berisiko rendah seperti forum atau langganan berita.
- Tingkat 2: dua faktor berbeda wajib. Sepadan untuk akun email utama, media sosial, dan panel pengelolaan website.
- Tingkat 3: dua faktor berbeda, salah satunya berupa perangkat keras yang tahan pemalsuan situs. Untuk data yang sangat sensitif.
Sebagai pegangan praktis, akun email utama Anda layak diperlakukan di tingkat 2. Akun itu memegang kunci pemulihan seluruh akun lain, sehingga siapa pun yang menguasainya menguasai sisanya.
Pertanyaan yang Sering Diajukan
Apa yang dimaksud dengan autentikasi? Autentikasi adalah proses memeriksa kebenaran klaim identitas dengan meminta bukti yang hanya dimiliki pemilik sah, sebelum akses diberikan. Prosesnya melibatkan pihak yang mengaku, bukti yang diserahkan, dan pihak yang memeriksa.
Apa bedanya autentikasi dan verifikasi? Autentikasi memastikan bahwa pihak yang meminta akses memang pemilik identitas yang diklaimnya, dan terjadi setiap kali akses diminta. Verifikasi memastikan bahwa sebuah data memang benar dan valid — misalnya bahwa nomor ponsel yang didaftarkan aktif — dan umumnya dilakukan sekali saat pendaftaran.
Mana yang bukan termasuk metode autentikasi? Pemeriksaan yang tidak menyangkut identitas tertentu bukan termasuk autentikasi. CAPTCHA membedakan manusia dari program otomatis tanpa peduli manusia yang mana, dan penyaringan alamat IP membatasi asal koneksi tanpa memeriksa siapa penggunanya. Keduanya kendali akses, bukan autentikasi.
Kenapa autentikasi saya gagal terus padahal kata sandi sudah benar? Ada tiga penyebab yang paling umum: profil lama yang tersimpan dengan kata sandi usang, jam perangkat yang melenceng sehingga kode berbatas waktu ditolak, dan akun yang dikunci sementara setelah beberapa percobaan gagal. Pada WiFi, melupakan jaringan lalu menyambung ulang mengatasi penyebab pertama.
Apakah autentikasi sama dengan login? Login adalah nama untuk keseluruhan kegiatan masuk ke sebuah sistem, sedangkan autentikasi adalah tahap pembuktian di dalamnya. Satu proses login juga mencakup pengajuan klaim identitas di awal dan pembuatan sesi di akhir.
Kesimpulan
Autentikasi adalah proses membuktikan bahwa sebuah klaim identitas memang benar, dan menjadi syarat sebelum sistem menentukan Anda boleh melakukan apa. Ejaan bakunya autentikasi, mengikuti lema autentik di KBBI yang mencatat otentik sebagai bentuk tidak baku. Yang diperiksa selalu bukti, bukan orangnya — dan dari kenyataan sederhana itulah seluruh kelemahan maupun pengamanannya berasal.
Untuk memilih pengamanan, ukurannya bukan seberapa canggih metodenya melainkan seberapa besar kerugian bila akun itu jatuh ke tangan lain. Akun email utama dan panel pengelolaan website layak dijaga dengan dua faktor berbeda, sementara akun berisiko rendah cukup dengan kata sandi panjang yang unik. Semoga artikel ini membantu.