Hampir setiap router rumah punya stiker kecil di bagian bawahnya berisi nama WiFi dan kata sandinya. Begitu Anda membuka halaman pengaturan router, kata sandi yang sama muncul di menu keamanan, ditemani pilihan yang membingungkan: "WPA2-PSK", "WPA/WPA2-PSK", "TKIP", "AES", atau "TKIP&AES". PSK adalah singkatan dari Pre-Shared Key, yaitu kata sandi yang dibagikan lebih dulu kepada setiap orang yang boleh memakai jaringan tersebut.
Kedengarannya sederhana, dan justru di situ letak persoalannya. Satu kunci yang sama dipegang semua penghuni rumah, tamu, dan karyawan. Artikel ini membahas bagaimana kunci itu bekerja, arti setiap pilihan di menu router, dan apa akibatnya ketika kunci yang sama dipegang banyak orang.
PSK Adalah Kunci yang Dibagikan Sebelum Terhubung
PSK (Pre-Shared Key), yang kadang diterjemahkan sebagai kunci pra-berbagi, adalah rahasia bersama yang sudah diketahui router dan perangkat sebelum keduanya berkomunikasi. Kata "pre-shared" berarti dibagikan di muka, lewat jalur di luar jaringan itu sendiri: stiker router, pesan WhatsApp, atau tulisan di dinding kafe. Tidak ada server yang memeriksa siapa Anda. Siapa pun yang mengetahui rahasianya dianggap berhak masuk.
WPA2-PSK adalah mode keamanan WiFi yang memakai cara ini. Nama resminya WPA2-Personal, karena memang dirancang untuk rumah dan kantor kecil. Pasangannya, WPA2-Enterprise, memberi setiap pengguna akun sendiri yang diperiksa oleh server autentikasi terpisah.
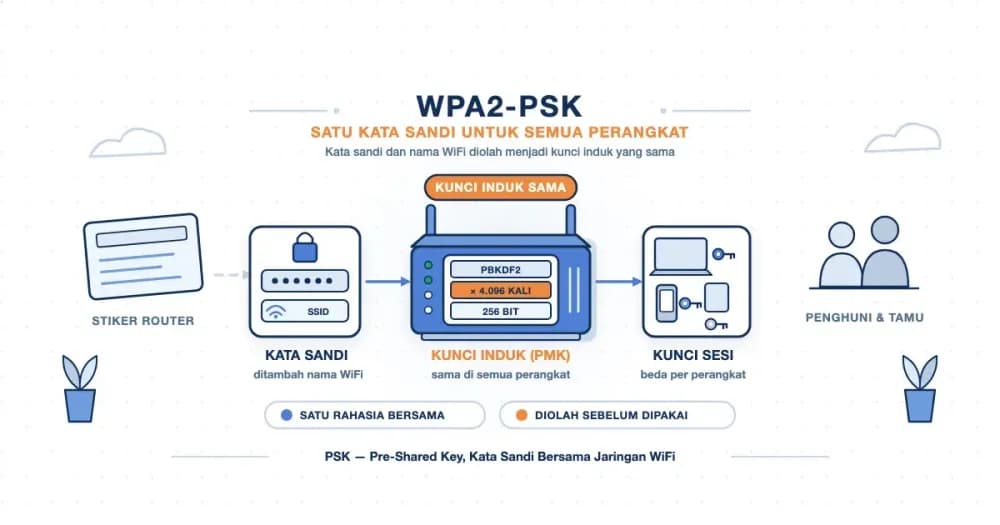
Standar IEEE 802.11i menetapkan dua bentuk PSK. Bentuk yang dipakai hampir semua orang adalah kalimat sandi (passphrase) sepanjang 8 sampai 63 karakter, yang boleh memuat huruf, angka, tanda baca, dan spasi. Bentuk kedua adalah 64 digit heksadesimal yang langsung menjadi kunci 256 bit. Jadi PSK WiFi adalah kata sandi WiFi Anda, dengan satu catatan penting: router tidak memakainya mentah-mentah.
Arti PSK di Luar Keamanan WiFi
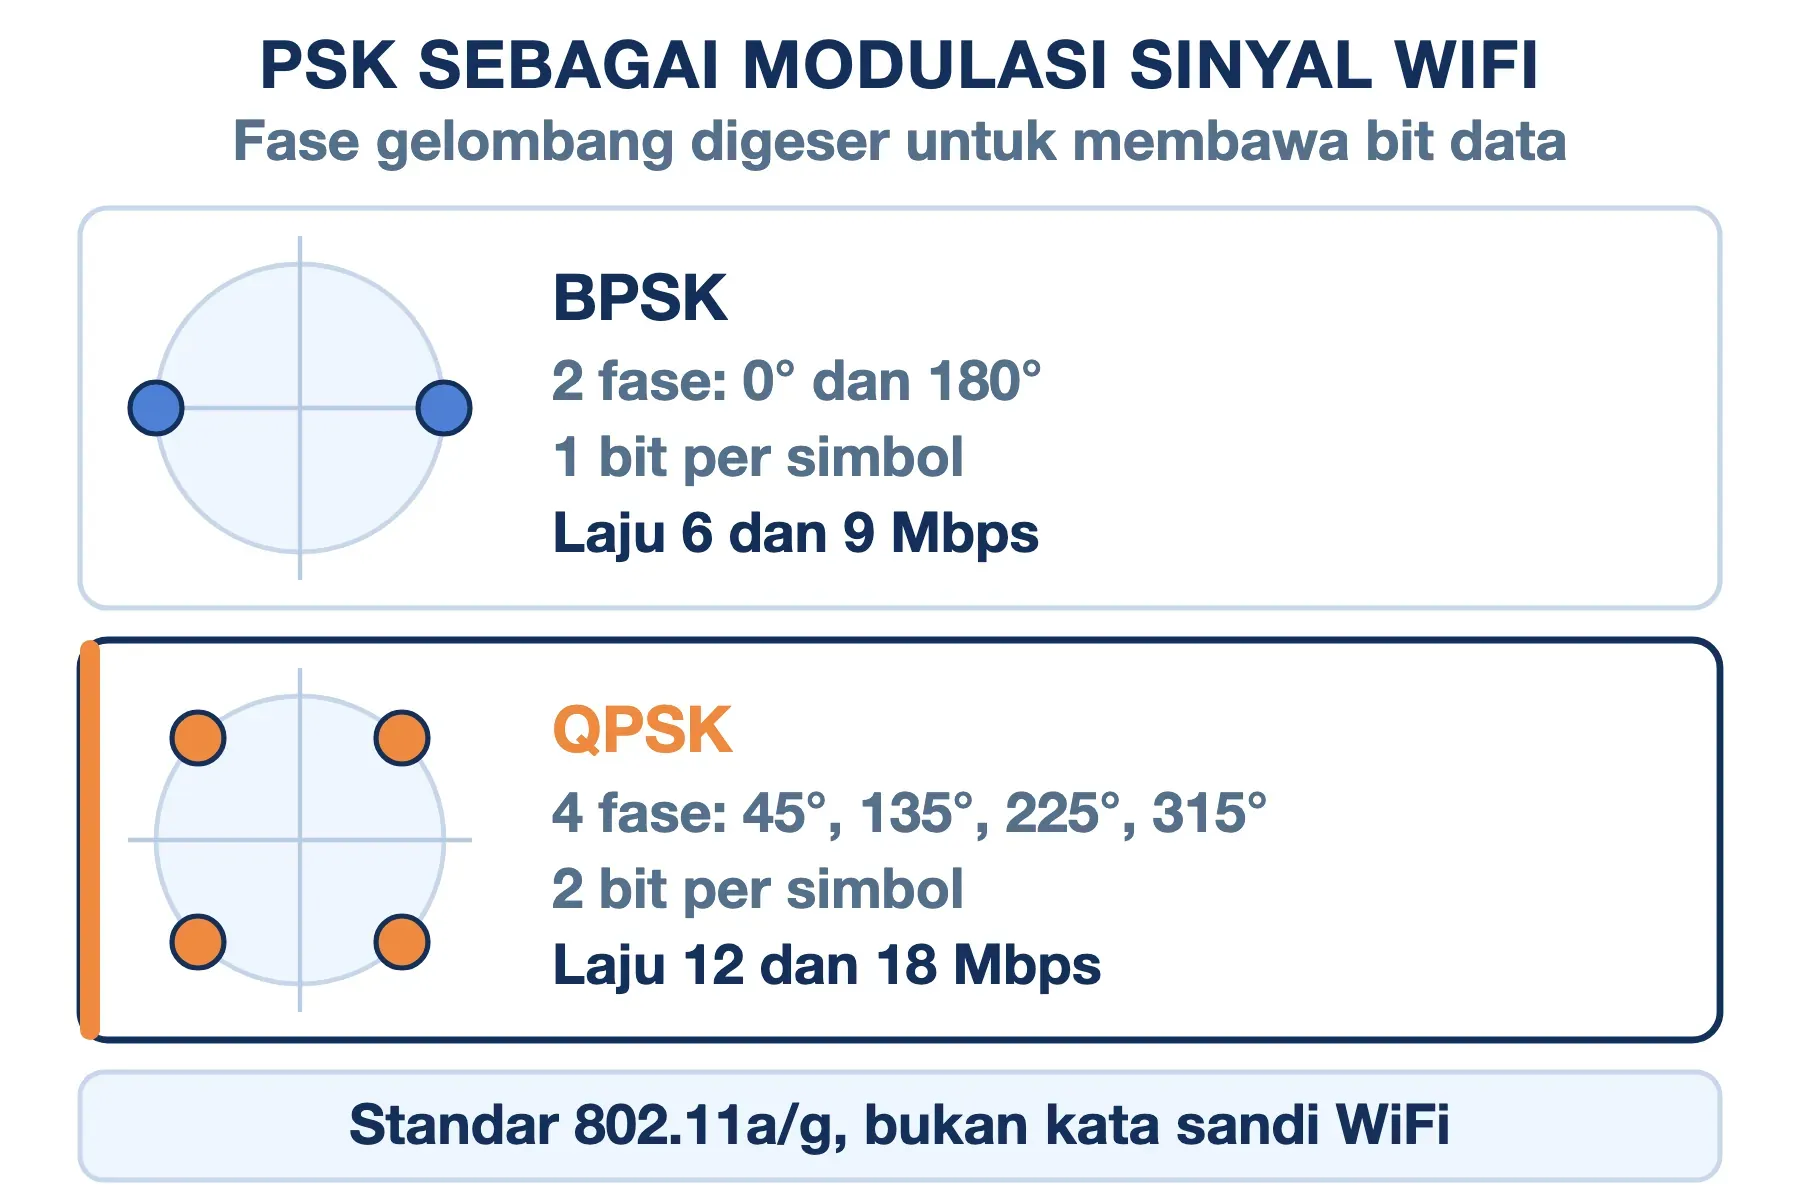
Singkatan PSK juga muncul di dunia WiFi dengan arti yang sama sekali berbeda. Di lembar spesifikasi perangkat, PSK bisa berarti Phase-Shift Keying, yaitu cara menitipkan data pada gelombang radio dengan menggeser fase sinyalnya.
WiFi masih memakai teknik ini. Pada standar 802.11a dan 802.11g, laju 6 dan 9 Mbps memakai BPSK (Binary PSK), sedangkan 12 dan 18 Mbps memakai QPSK (Quadrature PSK). Perangkat Anda turun ke modulasi ini saat sinyal lemah, karena ia lebih tahan gangguan meskipun lebih lambat. Jadi kalau "QPSK" atau "BPSK" muncul di halaman spesifikasi, itu urusan sinyal, bukan kata sandi.
Di luar teknologi, PSK juga dikenal sebagai singkatan pekerja seks komersial. Jadi kepanjangan PSK bergantung pada konteksnya, dan di menu keamanan router artinya selalu Pre-Shared Key. Seluruh pembahasan selanjutnya hanya menyangkut arti tersebut.
Cara Kerja WPA2-PSK: dari Kata Sandi ke Kunci Enkripsi
Kata sandi yang Anda ketik tidak dipakai langsung untuk mengacak data, dan tidak ikut terkirim saat perangkat menyambung. Router dan perangkat masing-masing mengolahnya menjadi kunci induk bernama PMK (Pairwise Master Key). Pengolahan itu memakai fungsi PBKDF2 yang mengulang proses hash HMAC-SHA1 sebanyak 4.096 kali, dengan nama WiFi (SSID) sebagai bahan tambahan. Hasilnya kunci 256 bit.
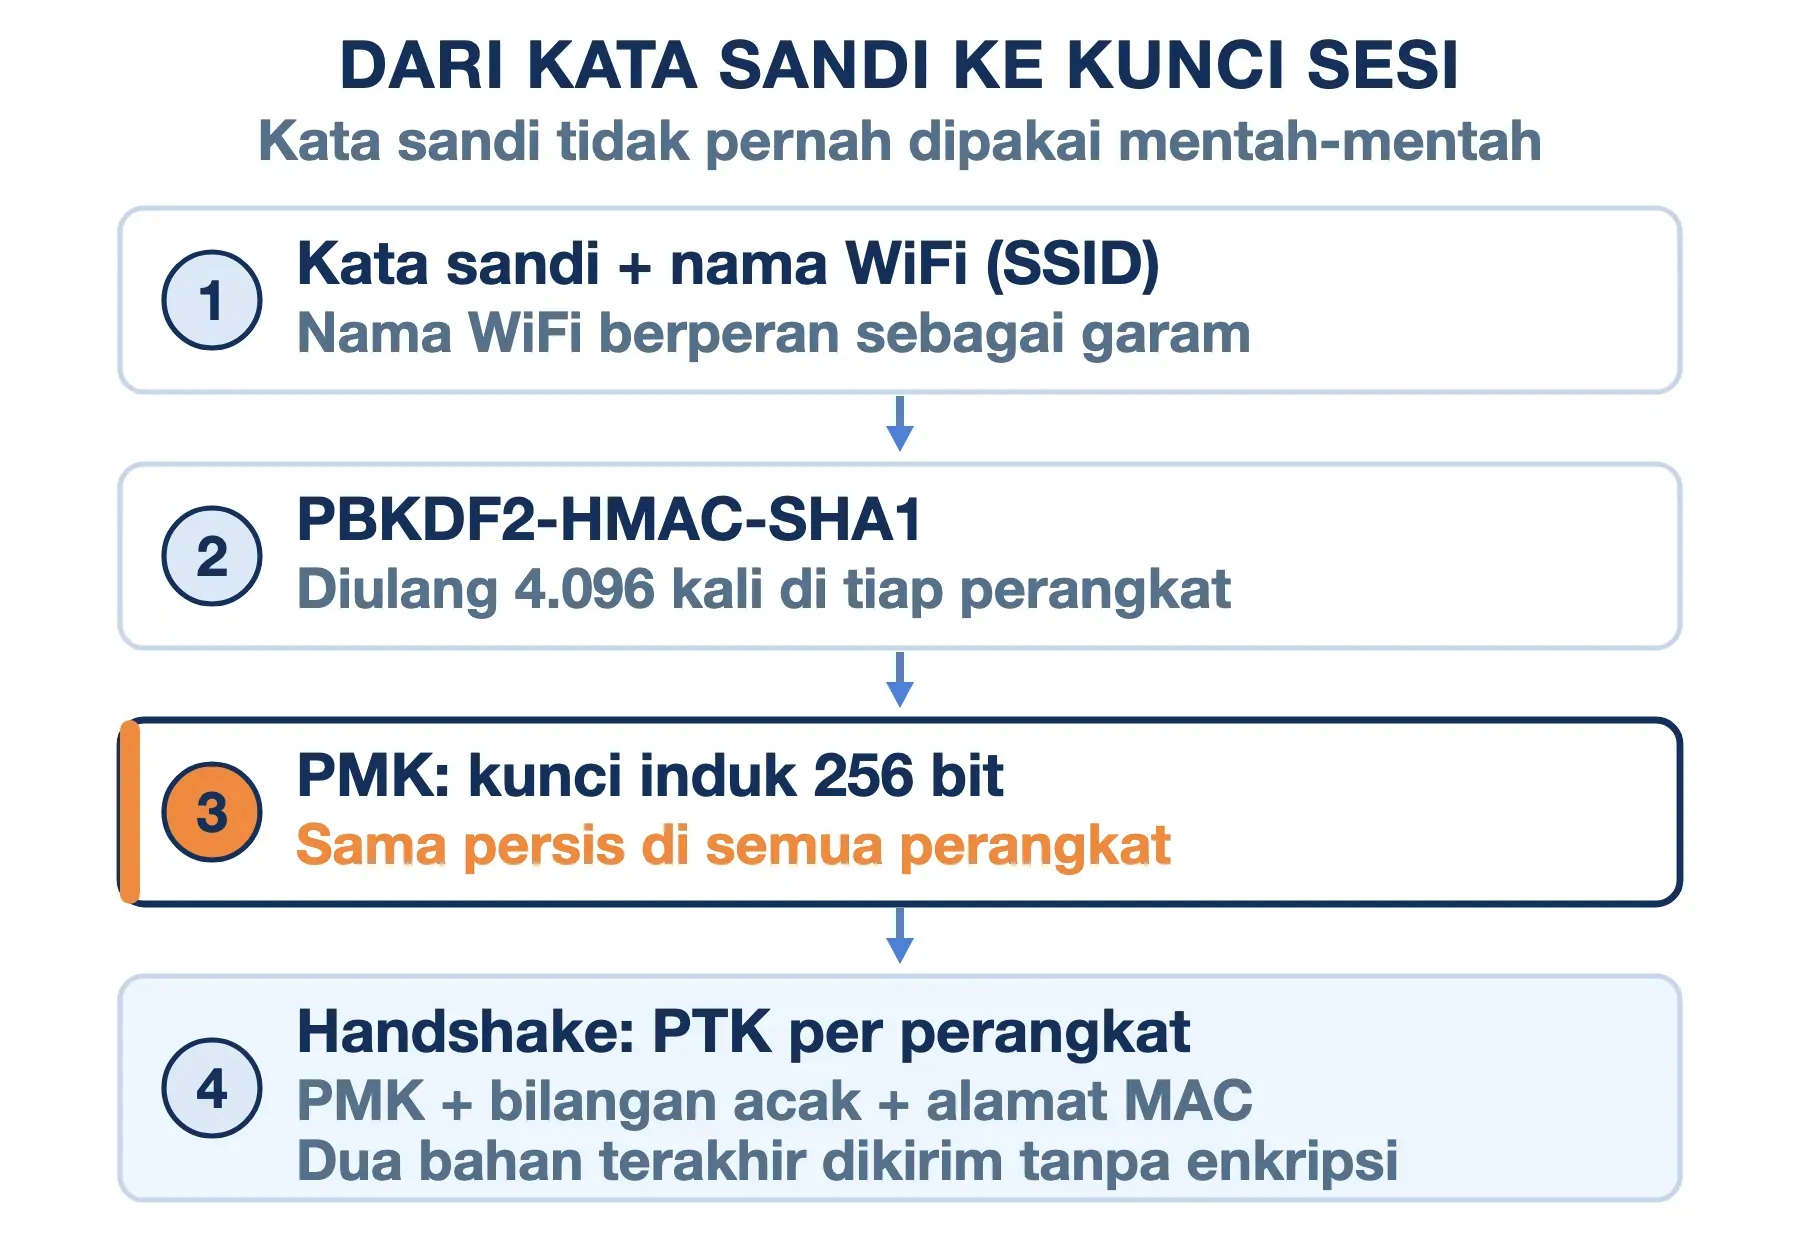
Setelah PMK siap, router dan perangkat bertukar pesan singkat yang disebut 4-way handshake. Di dalamnya, keduanya saling mengirim bilangan acak, lalu mencampurkannya dengan PMK dan alamat MAC masing-masing. Dari campuran itu lahir kunci sesi (Pairwise Transient Key, PTK) yang dipakai untuk mengenkripsi lalu lintas perangkat tersebut dengan AES. Router juga membagikan satu kunci kelompok (GTK) untuk pesan siaran yang ditujukan ke semua perangkat sekaligus.
Perhatikan urutannya. PMK sama untuk semua orang yang tahu kata sandi. Kunci sesi memang berbeda per perangkat, tetapi bahan pembuatnya selain PMK dikirim tanpa enkripsi. Detail inilah yang nanti menentukan kelemahan terbesar WPA2-PSK.
Kenapa Nama WiFi Ikut Menentukan Kunci
SSID berperan sebagai "garam", yaitu bahan tambahan yang membuat kata sandi yang sama menghasilkan kunci berbeda di jaringan bernama berbeda. Tanpa garam, penyerang cukup menghitung kunci untuk jutaan kata sandi populer sekali saja, lalu memakai tabel itu di jaringan mana pun.
Garam hanya efektif jika namanya unik. Tabel siap pakai untuk 1.000 SSID paling umum dipadukan dengan daftar kata sandi populer sudah beredar bebas. Router yang masih memakai nama bawaan pabrik dan kata sandi lemah menjadi sasaran paling murah.
WPA-PSK, WPA2-PSK, dan WPA3-SAE
Ketiganya adalah generasi berbeda dari keluarga Wi-Fi Protected Access. WPA-PSK lahir tahun 2003 sebagai tambalan darurat bagi WEP yang sudah jebol, dengan enkripsi TKIP yang kini sudah usang. WPA2-PSK menyusul tahun 2004 sebagai penerapan penuh standar IEEE 802.11i, lalu WPA3 diluncurkan tahun 2018. Perbandingan dua generasi yang masih relevan terlihat seperti ini:
| Aspek | WPA2-PSK | WPA3-SAE |
|---|---|---|
| Enkripsi | AES-CCMP | AES-CCMP |
| Pembuktian sandi | PSK + handshake | SAE, lalu handshake |
| Ditebak offline | Bisa | Tidak bisa |
| Sandi bocor membuka rekaman lama | Ya | Tidak |
| Status 2026 | Umum, memadai | Wajib sertifikasi sejak 2020 |
Perbedaan terpenting ada di dua baris tengah. WPA3 tidak lagi memakai PSK secara langsung. Ia menggantinya dengan pertukaran SAE (Simultaneous Authentication of Equals) yang memaksa penyerang mencoba satu per satu secara langsung ke router. Selain itu, kata sandi yang bocor di kemudian hari tidak bisa dipakai untuk membuka lalu lintas yang sudah terekam sebelumnya. Sifat ini disebut forward secrecy.
Membaca Pilihan WPA2-PSK, TKIP, dan AES di Router
Menu keamanan router biasanya memisahkan dua hal: mode keamanan (WPA, WPA2, WPA3) dan metode enkripsi (TKIP, AES). Kombinasi keduanya menghasilkan label yang sering membingungkan. Berikut artinya, diurutkan dari yang paling kami anjurkan:
- WPA3-SAE atau WPA3-Personal: pilihan terkuat. Pakai jika semua perangkat Anda keluaran beberapa tahun terakhir.
- WPA2-PSK/WPA3-SAE (mode transisi): perangkat baru tersambung dengan WPA3, perangkat lama tetap bisa masuk lewat WPA2. Pilihan paling praktis untuk rumah dengan perangkat campuran, dengan catatan kata sandinya tetap bisa ditebak lewat jalur WPA2.
- WPA2-PSK dengan AES: standar yang aman dan kompatibel dengan hampir semua perangkat sejak 2006. Label "WPA2-PSK [AES]" dan "WPA2 PSK AES" merujuk ke pilihan ini.
- WPA/WPA2-PSK dengan TKIP&AES: mode campuran untuk perangkat yang sangat tua. Hindari, karena jaringan ikut menerima TKIP.
- WPA-PSK atau TKIP saja: jangan dipakai.
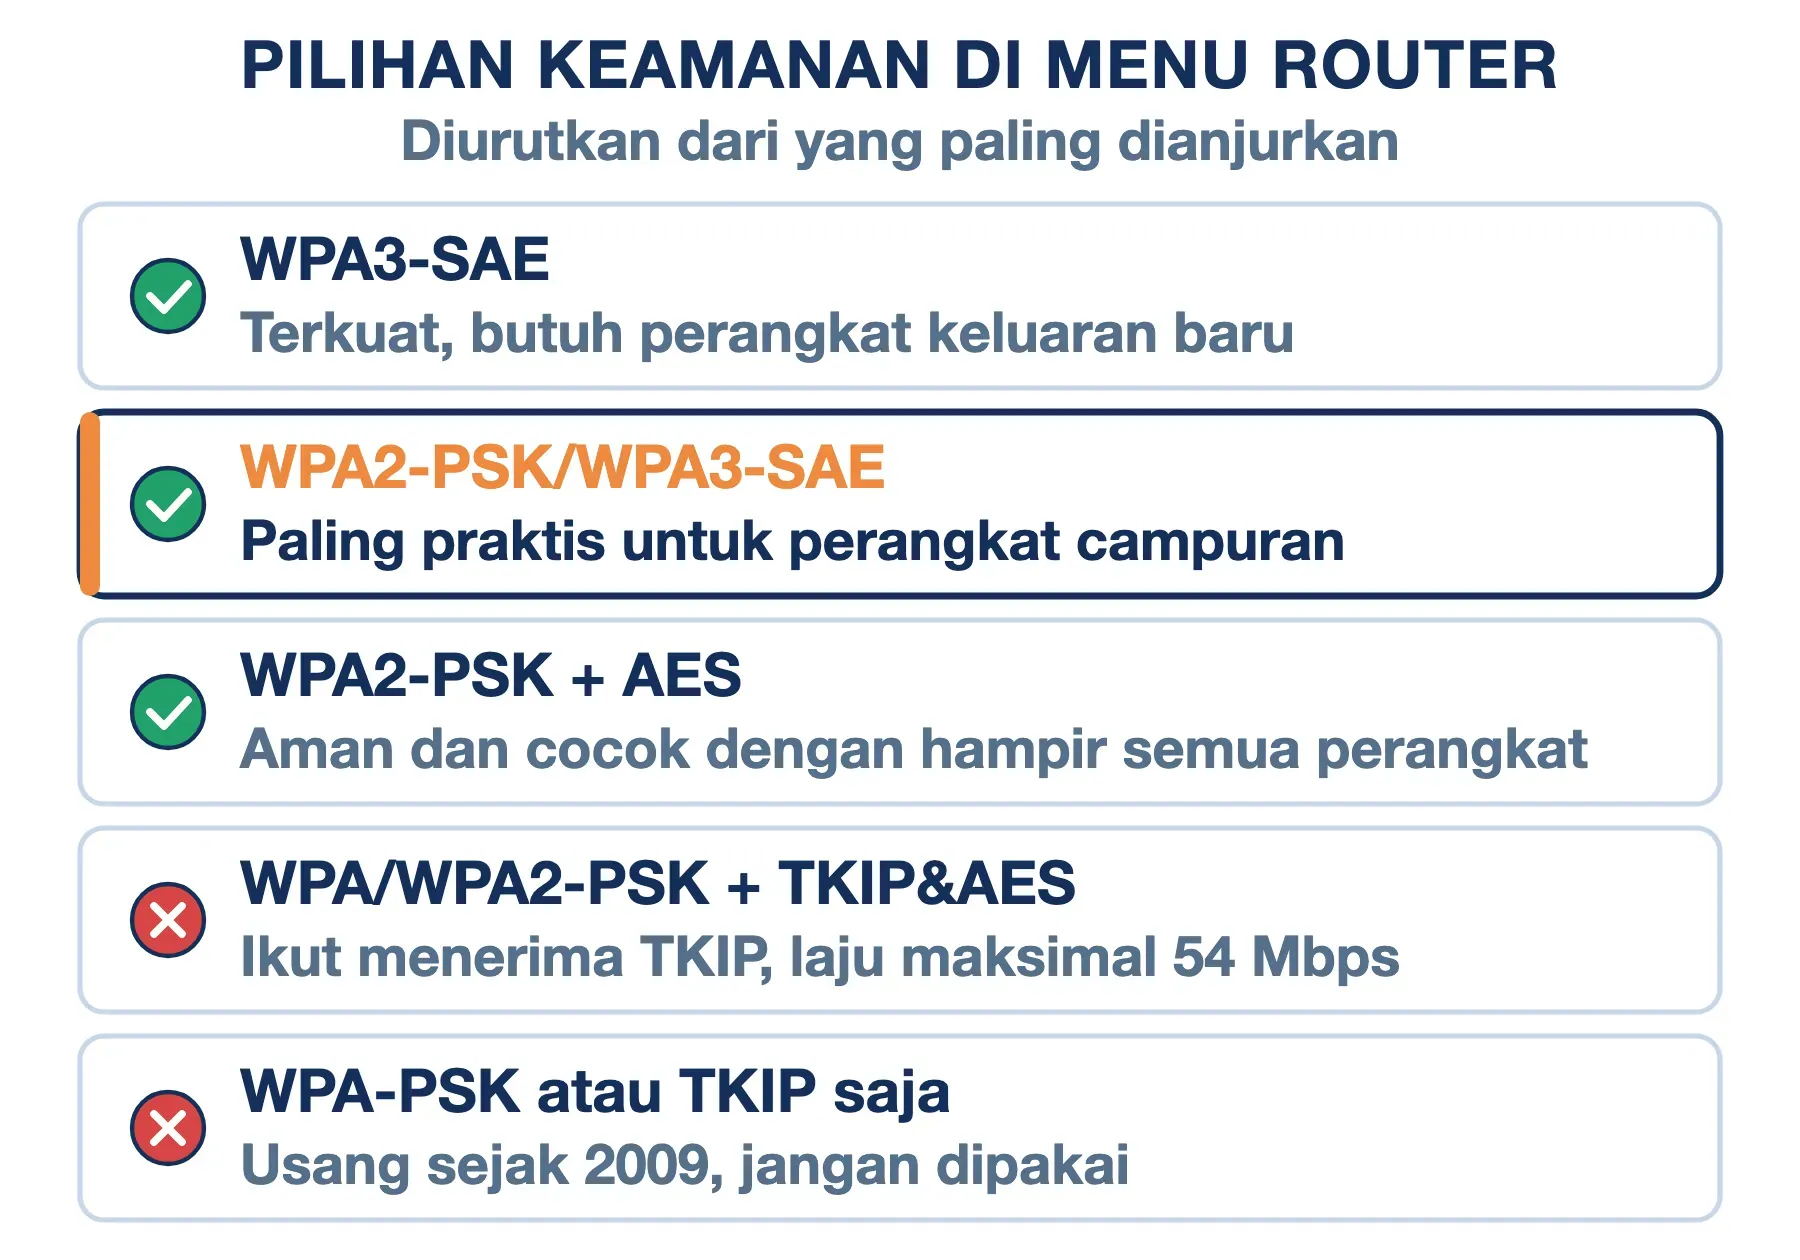
TKIP dinyatakan usang oleh IEEE sejak Januari 2009, dan serangan tahun 2015 mampu membongkar lalu lintas WPA-TKIP dalam sekitar satu jam. Ada juga kerugian yang langsung terasa. Saat TKIP aktif, perangkat WiFi 802.11n ke atas tidak bisa melampaui 54 Mbps, karena laju tinggi hanya diizinkan dengan AES. Jadi label panjang "WPA WPA2 PSK TKIP AES" adalah pilihan yang paling kompatibel sekaligus paling lemah.
Satu pengecualian perlu Anda ketahui. Pita 6 GHz pada router Wi-Fi 6E dan Wi-Fi 7 hanya menerima WPA3, tanpa jalan mundur ke WPA2 dan tanpa mode transisi.
Kelemahan WPA2-PSK yang Perlu Anda Pertimbangkan
WPA2-PSK tidak lemah karena AES-nya bisa dibobol. Kelemahannya datang dari satu fakta: kuncinya sama untuk semua orang, dan kunci itu berasal dari kata sandi yang dipilih manusia.
- Kata sandi bisa ditebak di luar jaringan: penyerang cukup merekam satu handshake saat ada perangkat yang tersambung. Setelah itu, ia menebak kata sandi di komputernya sendiri tanpa batas percobaan. Sejak 2018, pengembang hashcat menunjukkan cara yang lebih mudah lewat PMKID. Pada sebagian router, satu pesan dari router sudah cukup, tanpa menunggu perangkat lain tersambung.
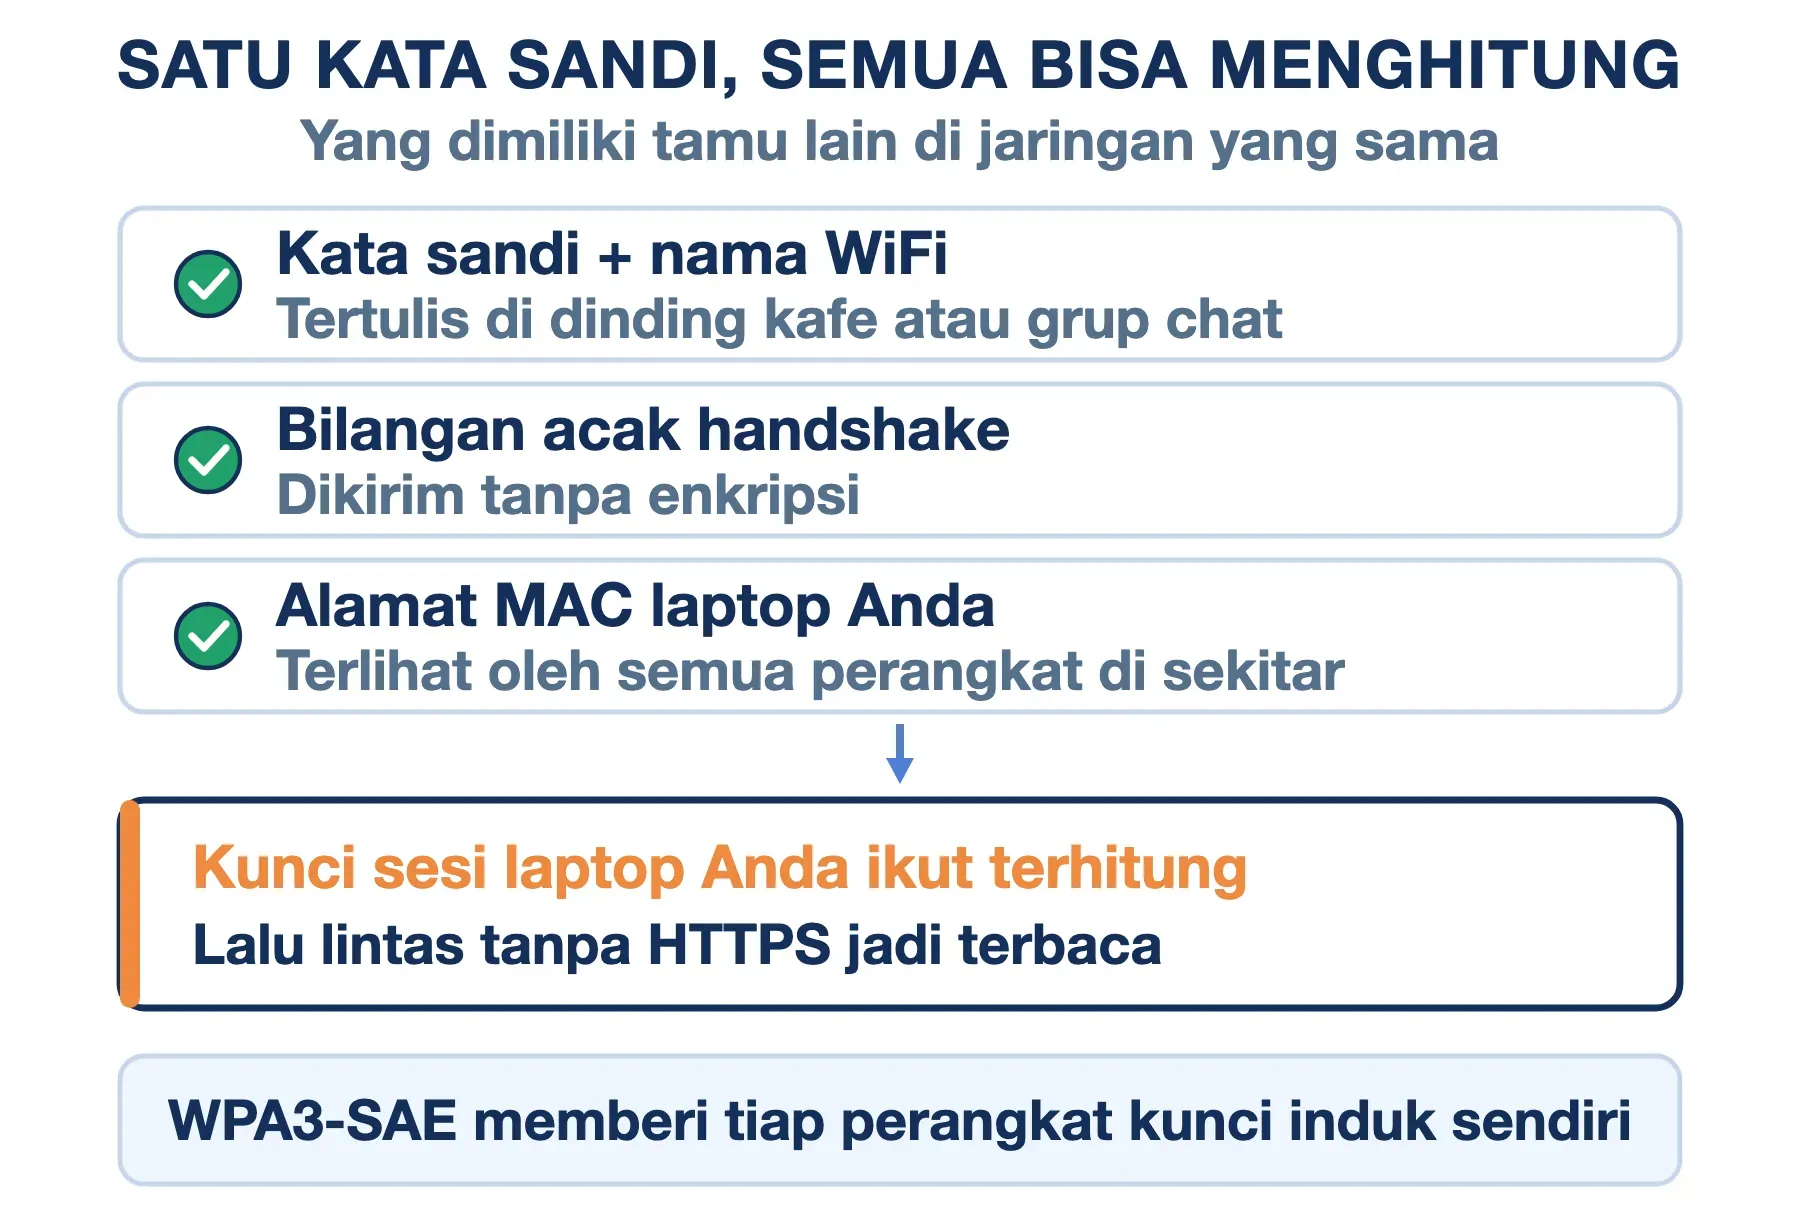
- Sesama pemegang kata sandi bisa membaca lalu lintas Anda: bilangan acak dan alamat MAC dalam handshake dikirim tanpa enkripsi. Karena itu, siapa pun yang tahu kata sandi dan nama WiFi bisa menghitung kunci sesi perangkat lain. Syaratnya, ia sempat merekam handshake perangkat itu. Aplikasi Wireshark menyediakan fitur ini secara resmi. Di WiFi kafe atau kos yang kata sandinya ditempel di dinding, sesama pengunjung berada di posisi tersebut. WPA3-SAE tidak memiliki celah ini, karena setiap perangkat mendapat kunci induk sendiri.
- Akses satu orang tidak bisa dicabut sendirian: mantan karyawan atau penghuni kos yang pindah tetap bisa masuk selama kata sandinya sama. Satu-satunya cara mengeluarkannya adalah mengganti PSK, dan semua perangkat lain ikut harus dimasukkan ulang.
- Cacat protokol dan fitur pendamping: serangan KRACK (Oktober 2017) memanfaatkan celah di 4-way handshake dan sudah ditambal lewat pembaruan sistem. Namun, perangkat lama yang tidak lagi diperbarui tetap rentan. Fitur WPS berbasis PIN delapan digit lebih berbahaya lagi. PIN itu diperiksa per separuh, sehingga paling banyak hanya butuh 11.000 tebakan, dan PIN yang tertebak langsung membuka kata sandi WiFi.
Untuk kelemahan pertama, angkanya bisa dihitung. Satu kartu grafis RTX 4090 dengan hashcat menguji sekitar 2,53 juta kata sandi WPA2 per detik. Waktu di bawah adalah waktu untuk mencoba seluruh kombinasi, sehingga rata-ratanya kira-kira separuh:
| Jenis kata sandi (acak) | Jumlah kombinasi | Waktu mencoba semuanya |
|---|---|---|
| 8 digit angka | 100 juta | ±39 detik |
| 8 huruf kecil | 209 miliar | ±23 jam |
| 10 huruf kecil + angka | 3,7 kuadriliun | ±46 tahun |
| 12 karakter huruf besar, kecil, angka | 3,2 miliar triliun | ±40 juta tahun |
Tabel ini berlaku untuk kata sandi yang benar-benar acak. Nomor HP, tanggal lahir, nama anak, atau kata kamus jatuh jauh lebih cepat, karena penyerang mulai dari daftar kata sandi populer, bukan dari seluruh kombinasi. Prinsip umumnya kami bahas di artikel serangan brute force.
Rekomendasi Kata Sandi WiFi dengan Angka Konkret
Standar 802.11i sendiri mengingatkan bahwa kunci dari kalimat sandi yang lebih pendek dari sekitar 20 karakter kemungkinan besar tidak akan menahan serangan. Angka itu yang kami pakai sebagai patokan.
- Panjang kata sandi minimal 20 karakter acak, atau lima sampai enam kata acak yang dipisah spasi. Batas atasnya 63 karakter, jadi ruangnya lebih dari cukup.
- Ganti nama WiFi bawaan pabrik dengan nama yang unik, supaya tabel siap pakai tidak berlaku.
- Matikan WPS, terutama mode PIN.
- Pisahkan jaringan tamu dengan kata sandi berbeda. Tamu tidak ikut memegang kunci jaringan utama, dan mengganti kata sandi tamu tidak mengganggu perangkat keluarga.
- Ganti PSK setiap ada orang yang kehilangan hak akses, misalnya karyawan keluar atau penghuni kos pindah.
- Untuk kantor, pertimbangkan WPA2/WPA3-Enterprise atau fitur PSK per pengguna (sering disebut PPSK atau iPSK) jika router Anda menyediakannya. Dengan cara ini, satu akun bisa dicabut tanpa mengganggu yang lain.
Ada satu hal yang sering disangka pengaman, padahal bukan. Menyaring perangkat berdasarkan MAC address tidak menggantikan enkripsi, karena alamat MAC terlihat di udara dan mudah ditiru. Saat memakai WiFi publik yang kata sandinya diketahui banyak orang, lindungi lalu lintas Anda dengan HTTPS atau VPN.
Cara Mengatur WPA2-PSK di Router
Nama menu berbeda-beda antar merek, tetapi urutannya hampir selalu sama. Siapkan satu perangkat yang tersambung lewat kabel atau WiFi ke router tersebut.
Langkah #1: Buka Halaman Admin Router
Ketik alamat router, yang juga menjadi default gateway jaringan Anda, di browser. Alamat yang paling umum adalah 192.168.1.1 atau 192.168.0.1, dan biasanya tertera di stiker router bersama nama pengguna serta kata sandi admin.
Langkah #2: Masuk ke Menu Keamanan Nirkabel
Cari menu bernama Wireless, WLAN, atau Network > WLAN, lalu buka bagian Security. Pada router dengan dua pita (2,4 GHz dan 5 GHz), pengaturan ini kadang terpisah untuk tiap pita.
Langkah #3: Pilih Mode dan Enkripsi
Pilih WPA2-PSK/WPA3-SAE jika tersedia. Jika tidak, pilih WPA2-PSK dengan enkripsi AES. Hindari pilihan yang memuat TKIP.
Langkah #4: Isi Kata Sandi Baru
Masukkan kata sandi minimal 20 karakter di kolom yang biasanya bernama WPA Passphrase, Pre-Shared Key, atau Password. Di menu yang sama, matikan WPS jika tersedia.
Langkah #5: Simpan dan Sambungkan Ulang Perangkat
Klik Apply atau Save. Router akan memutus semua perangkat, lalu Anda perlu memasukkan kata sandi baru di setiap perangkat. Jika sebuah perangkat menolak tersambung, hapus jaringan yang tersimpan di perangkat itu (menu Forget) lalu masukkan kata sandi barunya sekali lagi.
Pertanyaan yang Sering Diajukan
Apakah WPA2-PSK masih aman dipakai pada 2026?
Ya, selama kata sandinya panjang dan acak serta perangkatnya sudah diperbarui. AES di dalam WPA2 belum pernah dibobol. Yang dibobol selalu kata sandi pendek, fitur WPS, atau perangkat yang tidak menerima pembaruan.
Apa bedanya WPA2 dan WPA2-PSK?
WPA2 adalah nama standarnya, sedangkan PSK menunjukkan cara perangkat membuktikan haknya masuk. WPA2-PSK memakai satu kata sandi bersama untuk semua orang. WPA2-Enterprise memakai akun per pengguna yang diperiksa server RADIUS, sehingga cocok untuk kantor dengan puluhan karyawan.
Apakah PSK sama dengan password WiFi?
Dalam pemakaian sehari-hari, ya. Secara teknis, PSK adalah kunci 256 bit hasil olahan password WiFi dan nama jaringan. Karena itu, mengganti nama WiFi saja sudah mengubah kuncinya, dan semua perangkat harus tersambung ulang.
Mengapa laptop lama tidak bisa tersambung setelah router diubah ke WPA3?
Perangkat yang dibuat sebelum dukungan WPA3 umum tersedia tidak mengenal pertukaran SAE. Pilih mode transisi WPA2/WPA3 supaya perangkat lama tetap masuk lewat WPA2, atau perbarui driver WiFi-nya bila produsen menyediakan dukungan WPA3.
Apakah WPA2-PSK membuat koneksi lebih lambat?
Tidak, selama enkripsinya AES, karena proses pengacakannya umumnya dikerjakan langsung oleh chip WiFi. Perlambatan nyata baru terjadi jika TKIP aktif, karena laju perangkat 802.11n ke atas dibatasi maksimal 54 Mbps.
Kesimpulan
PSK adalah kata sandi bersama yang diolah menjadi kunci induk WPA2-PSK, dan seluruh keamanannya bergantung pada panjang kata sandi tersebut. Untuk rumah, WPA2-PSK dengan AES, kata sandi minimal 20 karakter acak, nama WiFi unik, dan WPS yang dimatikan masih memadai. Begitu jaringan dipakai banyak orang yang datang dan pergi, seperti kantor, kos, atau kafe, naikkan ke WPA3 atau ke mode yang memberi kunci per pengguna.
Semoga artikel ini membantu.