Sistem operasi terbiasa menjadi penguasa tunggal di sebuah komputer. Windows, Linux, atau macOS mengatur prosesor, membagi RAM, dan memutuskan program mana yang boleh menyentuh disk. Aturan "satu mesin, satu sistem operasi" ini wajar untuk laptop pribadi, tetapi boros untuk server. Banyak server di pusat data hanya memakai sebagian kecil tenaga prosesornya, sementara listrik dan ruang raknya tetap dibayar penuh.
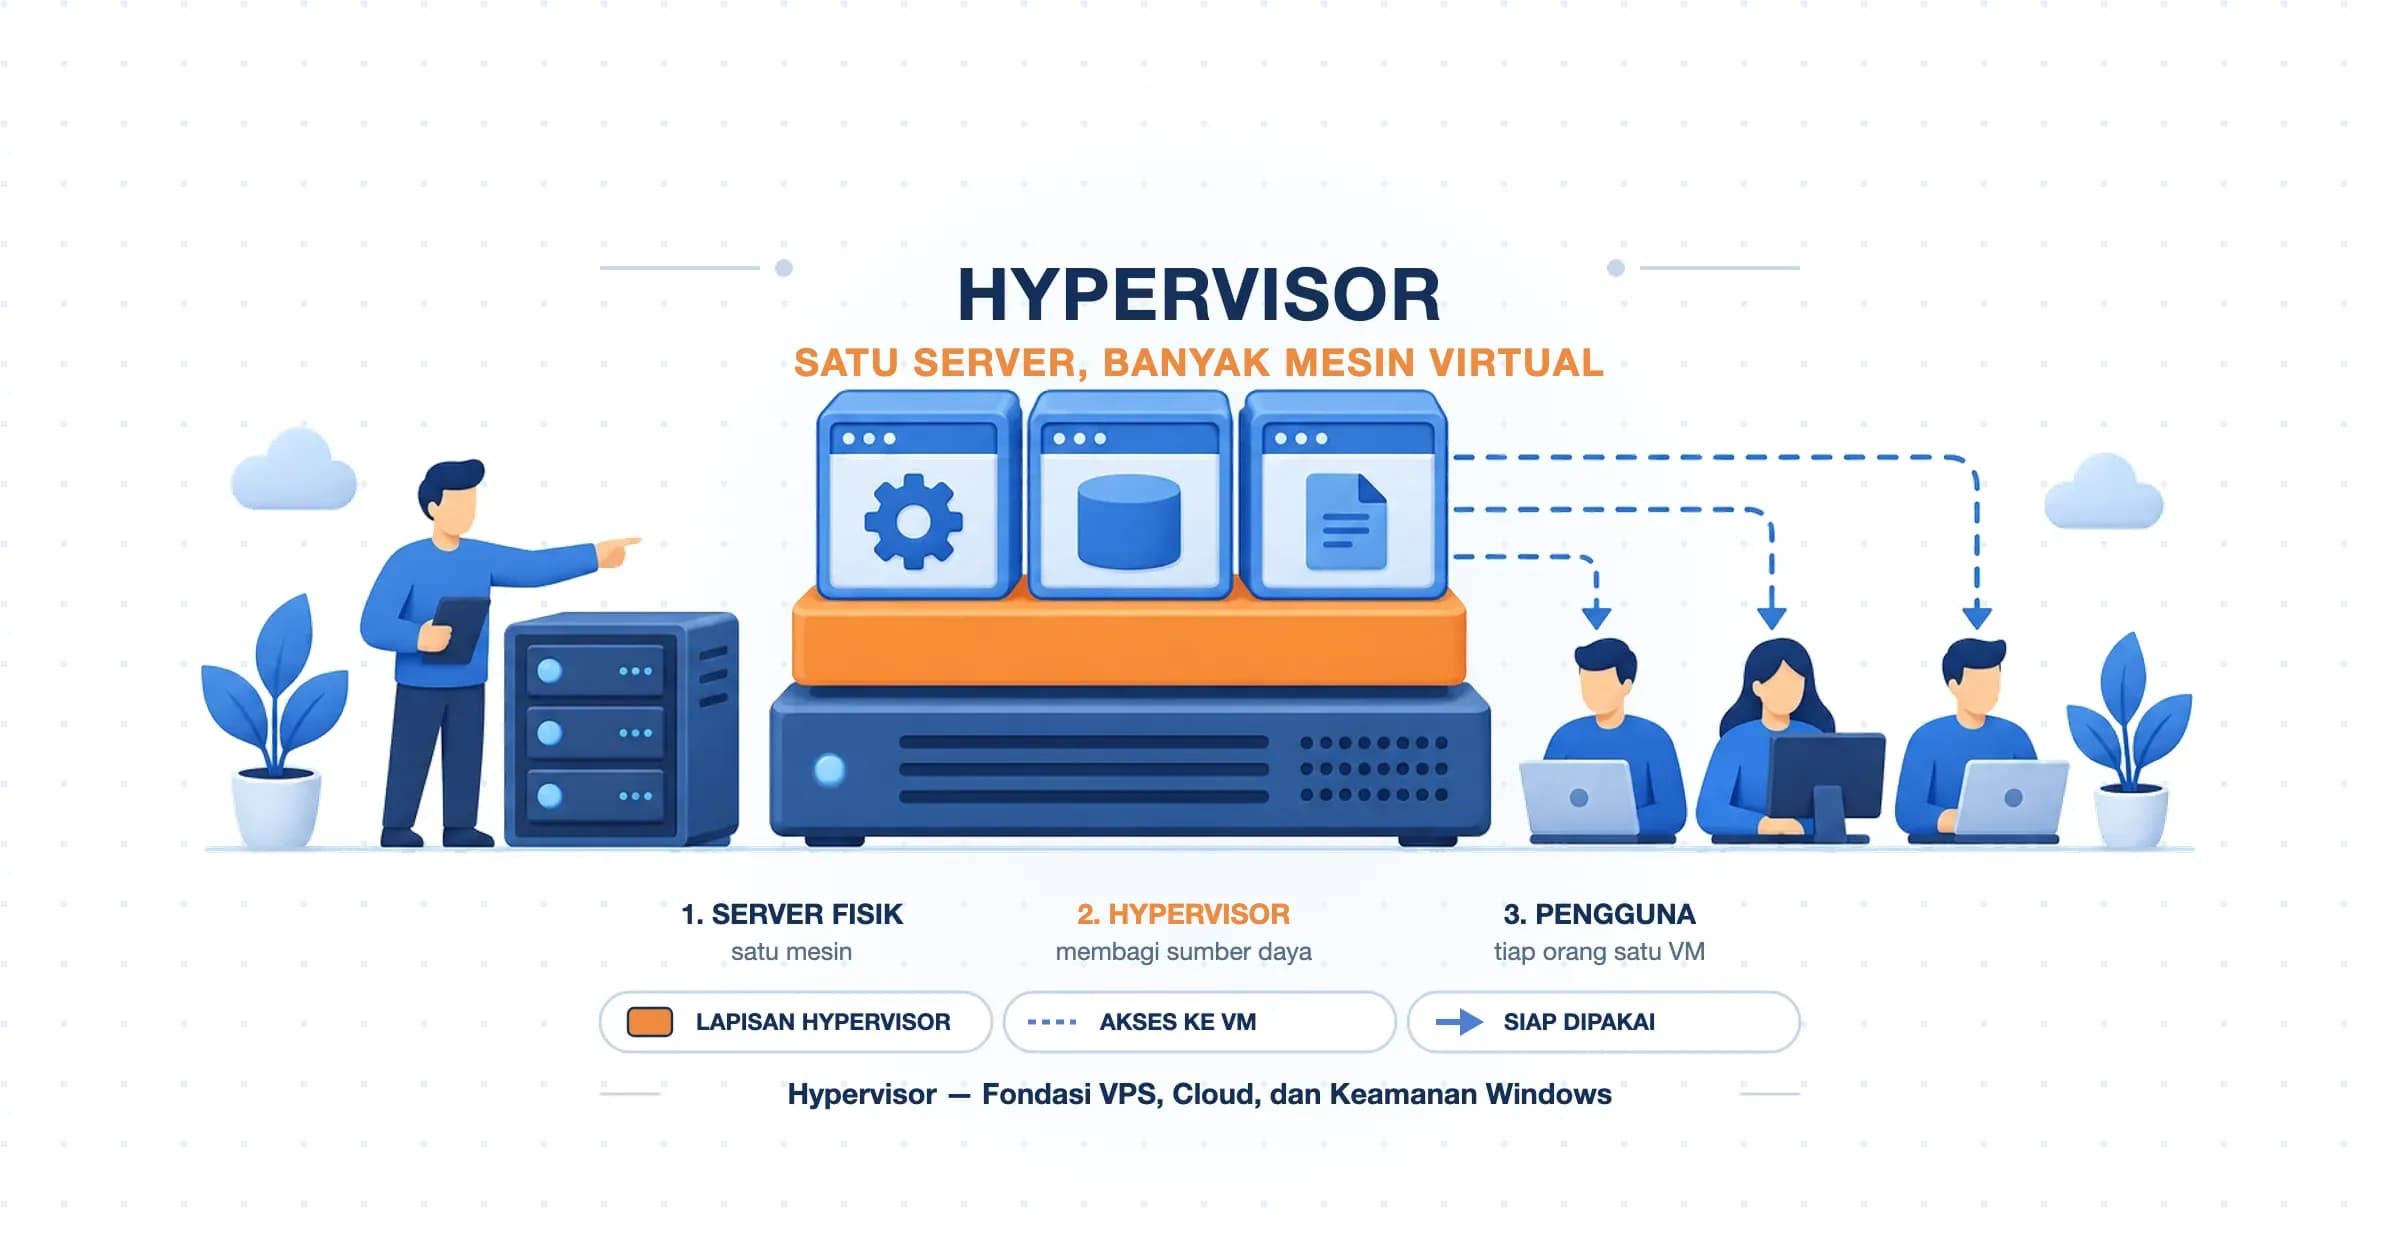
Hypervisor adalah perangkat lunak yang mematahkan aturan tersebut. Ia duduk di antara perangkat keras dan sistem operasi, lalu membagi satu mesin fisik menjadi beberapa mesin virtual yang masing-masing menjalankan sistem operasinya sendiri. Teknologi inilah fondasi VPS dan cloud. Ia juga kemungkinan besar sudah aktif di laptop Windows 11 Anda tanpa Anda sadari.
Apa Itu Hypervisor? Pengertian dan Asal Namanya
Apa yang dimaksud dengan hypervisor? Hypervisor adalah lapisan perangkat lunak yang membuat, menjalankan, dan mengawasi mesin virtual (virtual machine, disingkat VM). Microsoft merumuskan tugas utamanya sebagai menyediakan lingkungan eksekusi yang terisolasi dan mengendalikan akses ke perangkat keras. Istilah lain dari hypervisor adalah VMM (virtual machine monitor), dan keduanya dipakai bergantian di buku teks maupun soal ujian.
Mesin fisik tempat hypervisor berjalan disebut host, sedangkan sistem operasi di dalam VM disebut guest atau tamu. Tamu melihat prosesor, RAM, dan kartu jaringan seolah miliknya sendiri. Padahal semua itu hanyalah jatah yang dipotong hypervisor dari mesin host.
Namanya punya logika yang mudah diingat. Kernel sistem operasi dulu disebut supervisor karena tugasnya mengawasi program. Hypervisor mengawasi para supervisor itu, sehingga awalan super- dinaikkan menjadi hyper-. IBM memakai istilah ini sekitar tahun 1970, sementara sistem pendahulunya, CP/CMS (1967), masih menyebutnya "Control Program".
Kita bisa membayangkan hypervisor sebagai menara kontrol bandara. Beberapa pesawat berbagi satu landasan, dan setiap pilot merasa landasan itu miliknya saat mendarat. Namun tidak ada pilot yang boleh turun tanpa izin menara, karena menaralah yang menjadwalkan giliran dan mencegah tabrakan. Sistem operasi tamu adalah pilotnya, perangkat keras adalah landasannya.
Cara Kerja Hypervisor: Menyela, Menerjemahkan, Mengembalikan
Hypervisor tidak menerjemahkan setiap instruksi tamu. Sebagian besar instruksi, seperti menghitung angka atau menyalin data di memori, dijalankan langsung oleh prosesor dengan kecepatan penuh. Hypervisor baru turun tangan saat tamu mencoba sesuatu yang bisa mengganggu pihak lain, misalnya mengakses disk atau mengubah tabel memori.
Saat itu terjadi, prosesor menghentikan tamu sejenak dan menyerahkan kendali ke hypervisor. Peristiwa ini disebut trap, dan di prosesor Intel dikenal sebagai VM exit. Hypervisor lalu mengerjakan permintaan itu dengan aman, misalnya mengarahkan perintah "tulis ke sektor disk" menjadi penulisan ke berkas disk virtual milik VM tersebut. Setelah selesai, kendali dikembalikan dan tamu melanjutkan pekerjaannya tanpa tahu apa yang barusan terjadi.
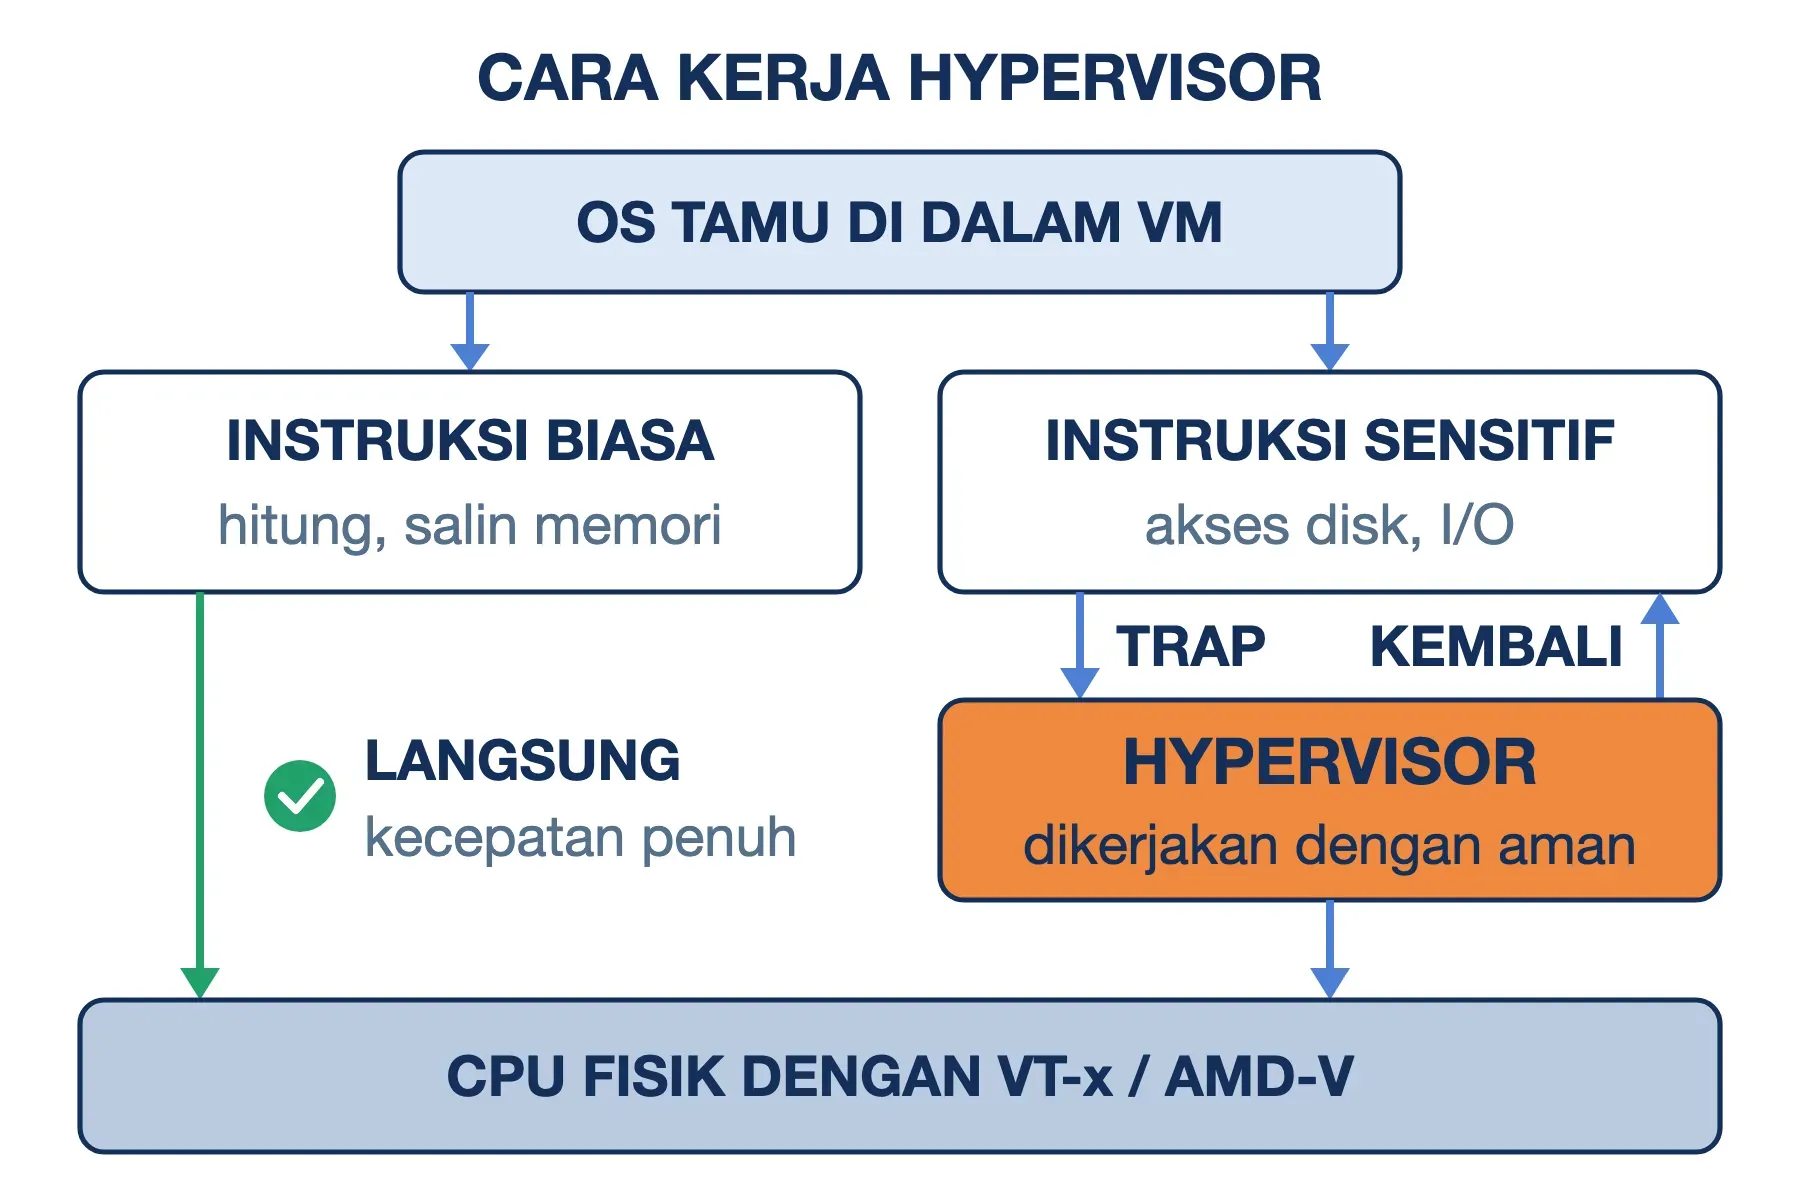
Syarat agar mekanisme ini efisien dirumuskan Gerald Popek dan Robert Goldberg pada Juli 1974: setiap instruksi sensitif harus memicu trap. Prosesor x86 generasi lama tidak memenuhi syarat itu, sehingga VMware dan Xen generasi awal memakai cara memutar. Masalahnya baru tuntas di tingkat chip lewat Intel VT-x dan AMD-V, mode khusus prosesor yang dirancang untuk hypervisor. Fitur SLAT (Second Level Address Translation) kemudian mempercepat penerjemahan alamat memori, dan Hyper-V mewajibkannya sejak Windows Server 2016.
Dari mekanisme itu, fungsi hypervisor bisa dirangkum menjadi empat:
- Membagi prosesor dan memori: setiap VM mendapat vCPU (prosesor virtual) dan ruang RAM sendiri.
- Menyediakan perangkat virtual: disk, kartu jaringan, dan kartu grafis tiruan yang diteruskan ke perangkat asli. Perangkat fisik seperti GPU atau USB juga bisa diserahkan utuh ke satu VM (passthrough).
- Mengisolasi: VM yang terserang malware atau crash tidak menyeret VM tetangganya.
- Mengelola siklus hidup VM: membuat, menyalakan, menjeda, mengambil snapshot, hingga memindahkan VM ke host lain.
Karena VT-x dan AMD-V adalah fitur prosesor, keduanya biasanya harus diaktifkan dulu lewat BIOS atau UEFI. Kalau belum aktif, muncul pesan seperti VT-x is not available atau hypervisor launch failed: VMX not present or not enabled in BIOS. Di prosesor AMD, pesan yang sama menyebut SVM. Hubungan inti fisik dengan vCPU dibahas lebih rinci di artikel CPU.
Hypervisor Tipe 1 dan Tipe 2: Di Mana Ia Duduk
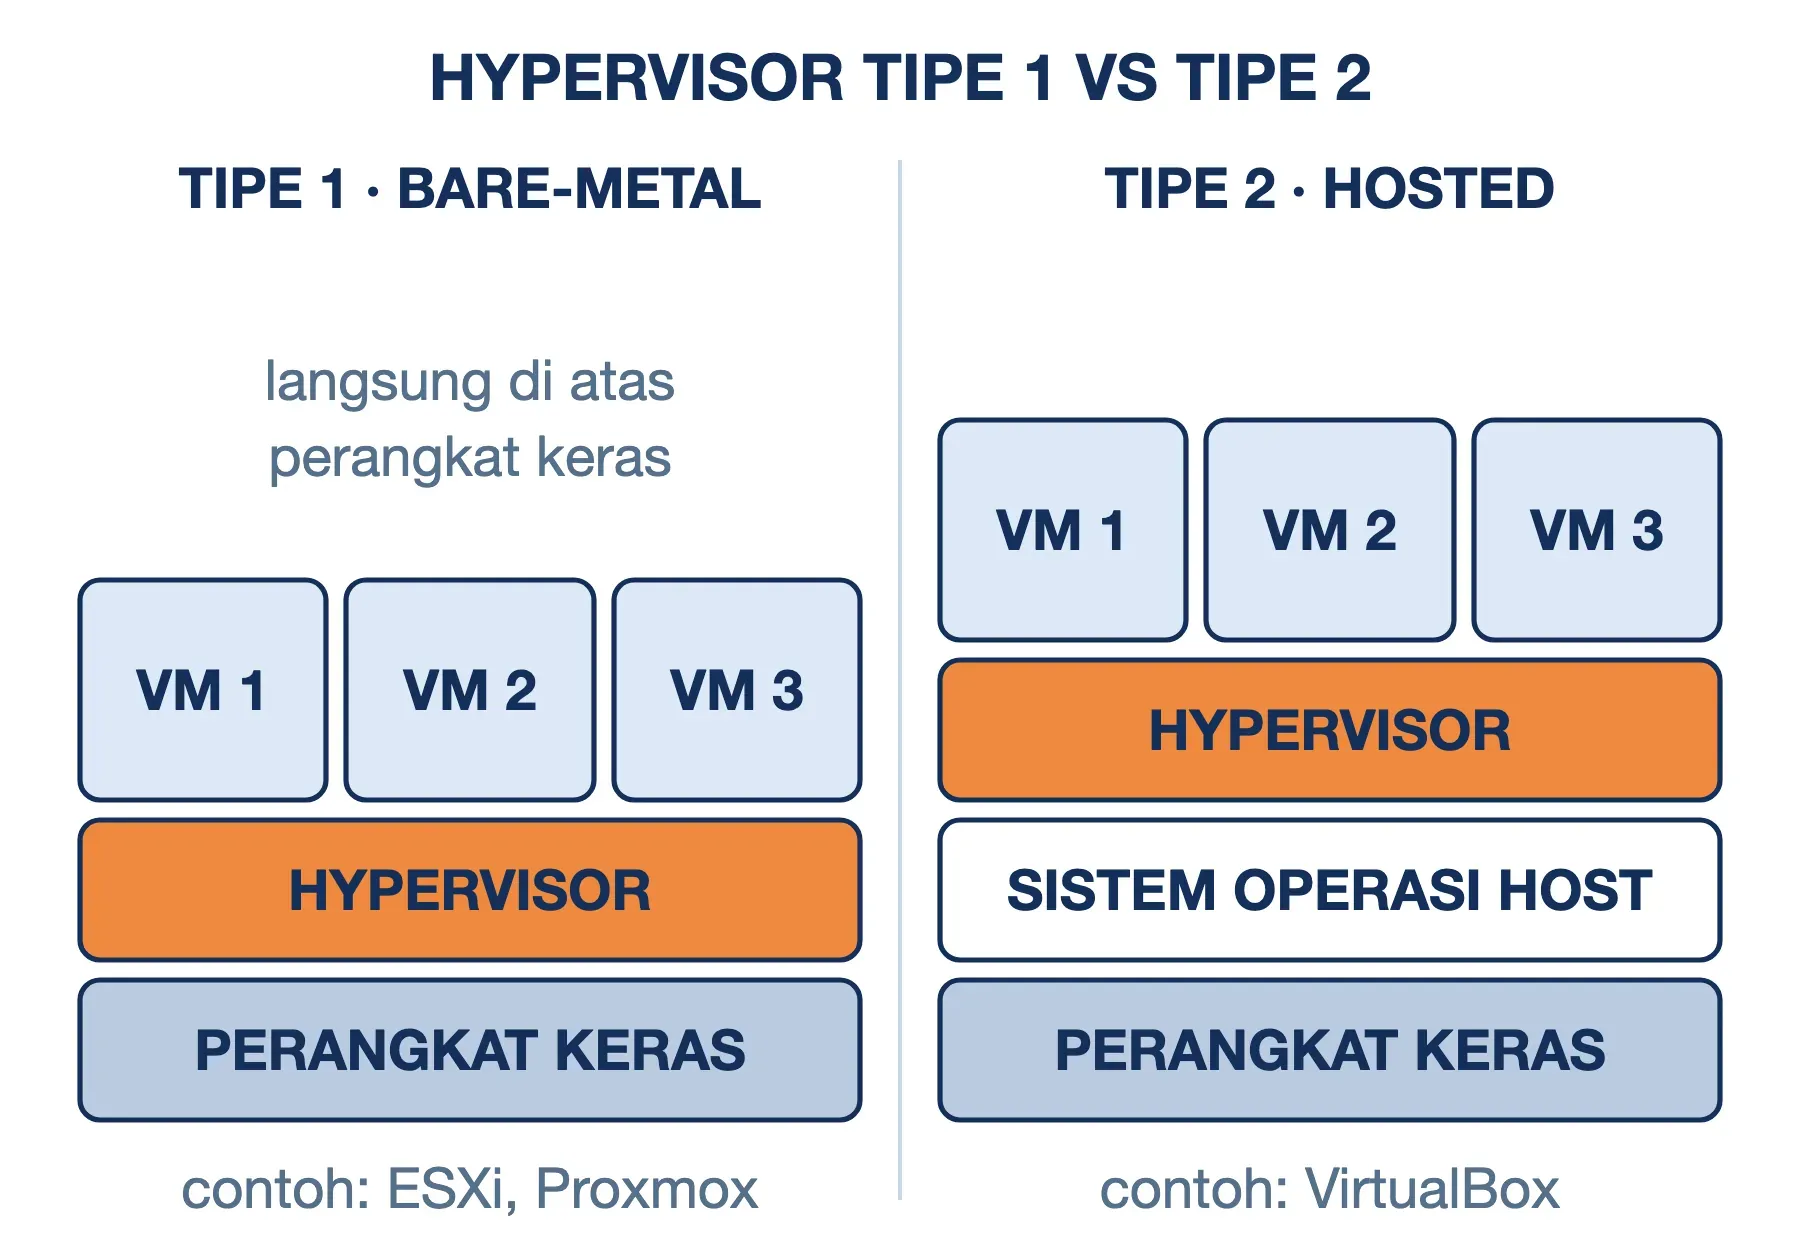
Pembagian hypervisor menjadi dua tipe berasal dari tesis Robert Goldberg di awal 1970-an. Pembedanya sederhana: apakah hypervisor berdiri langsung di atas perangkat keras, atau menumpang di atas sistem operasi lain.
Hypervisor tipe 1 dikenal juga sebagai bare-metal atau native hypervisor. Ia dipasang langsung ke perangkat keras dan menggantikan posisi sistem operasi biasa. Tanpa lapisan perantara, performanya paling tinggi, dan tipe inilah yang menjalankan pusat data serta layanan cloud.
Hypervisor tipe 2 atau hosted hypervisor berjalan sebagai aplikasi di atas sistem operasi yang sudah ada. Anda memasangnya seperti aplikasi biasa, lalu membuka VM saat perlu. Sistem operasi host menjadi lapisan tambahan yang ikut memakan sumber daya.
| Aspek | Tipe 1 (bare-metal / native) | Tipe 2 (hosted) |
|---|---|---|
| Posisi | Langsung di atas perangkat keras | Aplikasi di atas Windows, macOS, atau Linux |
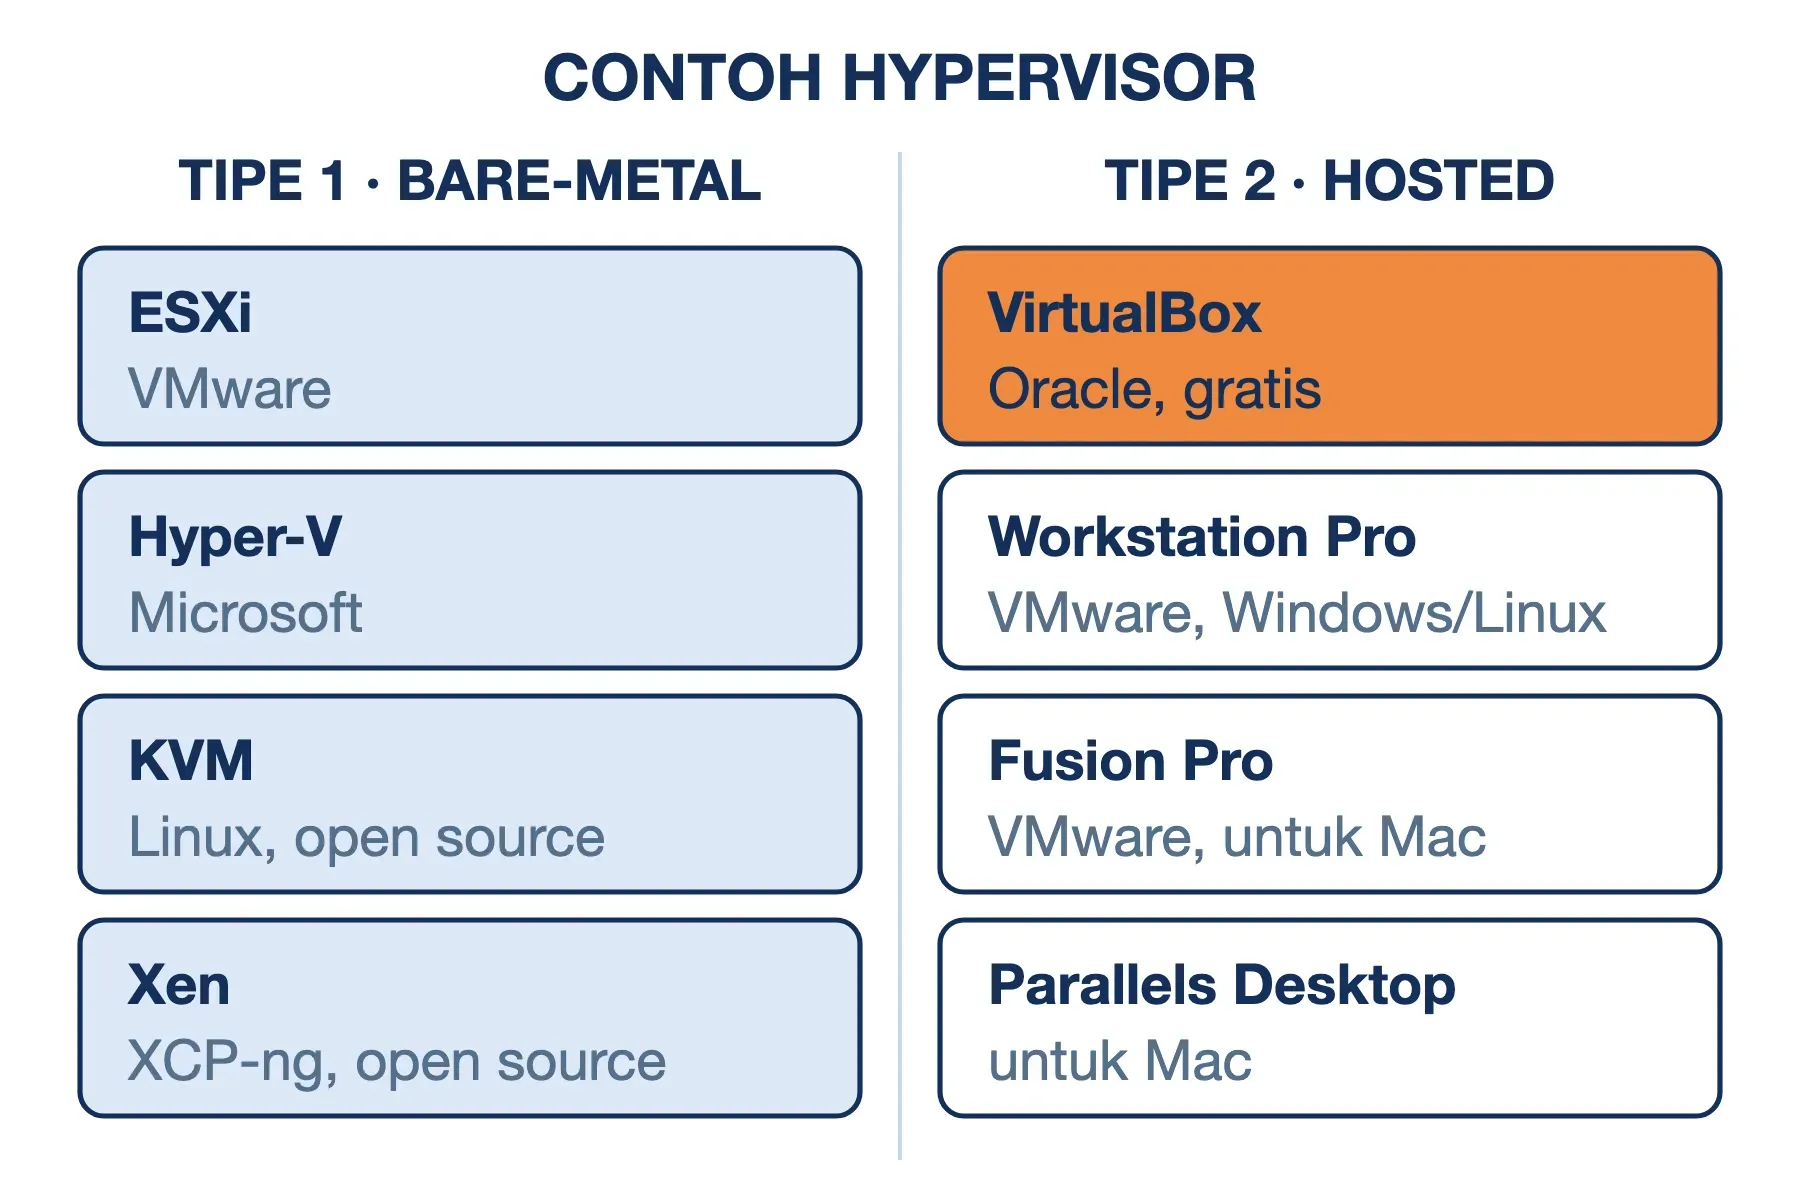
| Contoh | VMware ESXi, Xen, Hyper-V, KVM, Proxmox VE | VirtualBox, VMware Workstation Pro, Parallels Desktop |
| Pemakaian umum | Server produksi, pusat data, cloud, VPS | Belajar, pengujian, menjalankan OS lain di laptop |
| Performa | Paling dekat dengan mesin asli | Sedikit lebih lambat karena ada OS host |
Dua hypervisor populer berada di zona abu-abu. KVM adalah modul di dalam kernel Linux. Begitu modul itu dimuat, Linux sendiri berubah menjadi hypervisor, sehingga KVM umumnya digolongkan tipe 1. Di Ubuntu dan distro Linux lain, KVM sudah tersedia di kernel dan cukup dilengkapi paket QEMU serta libvirt.
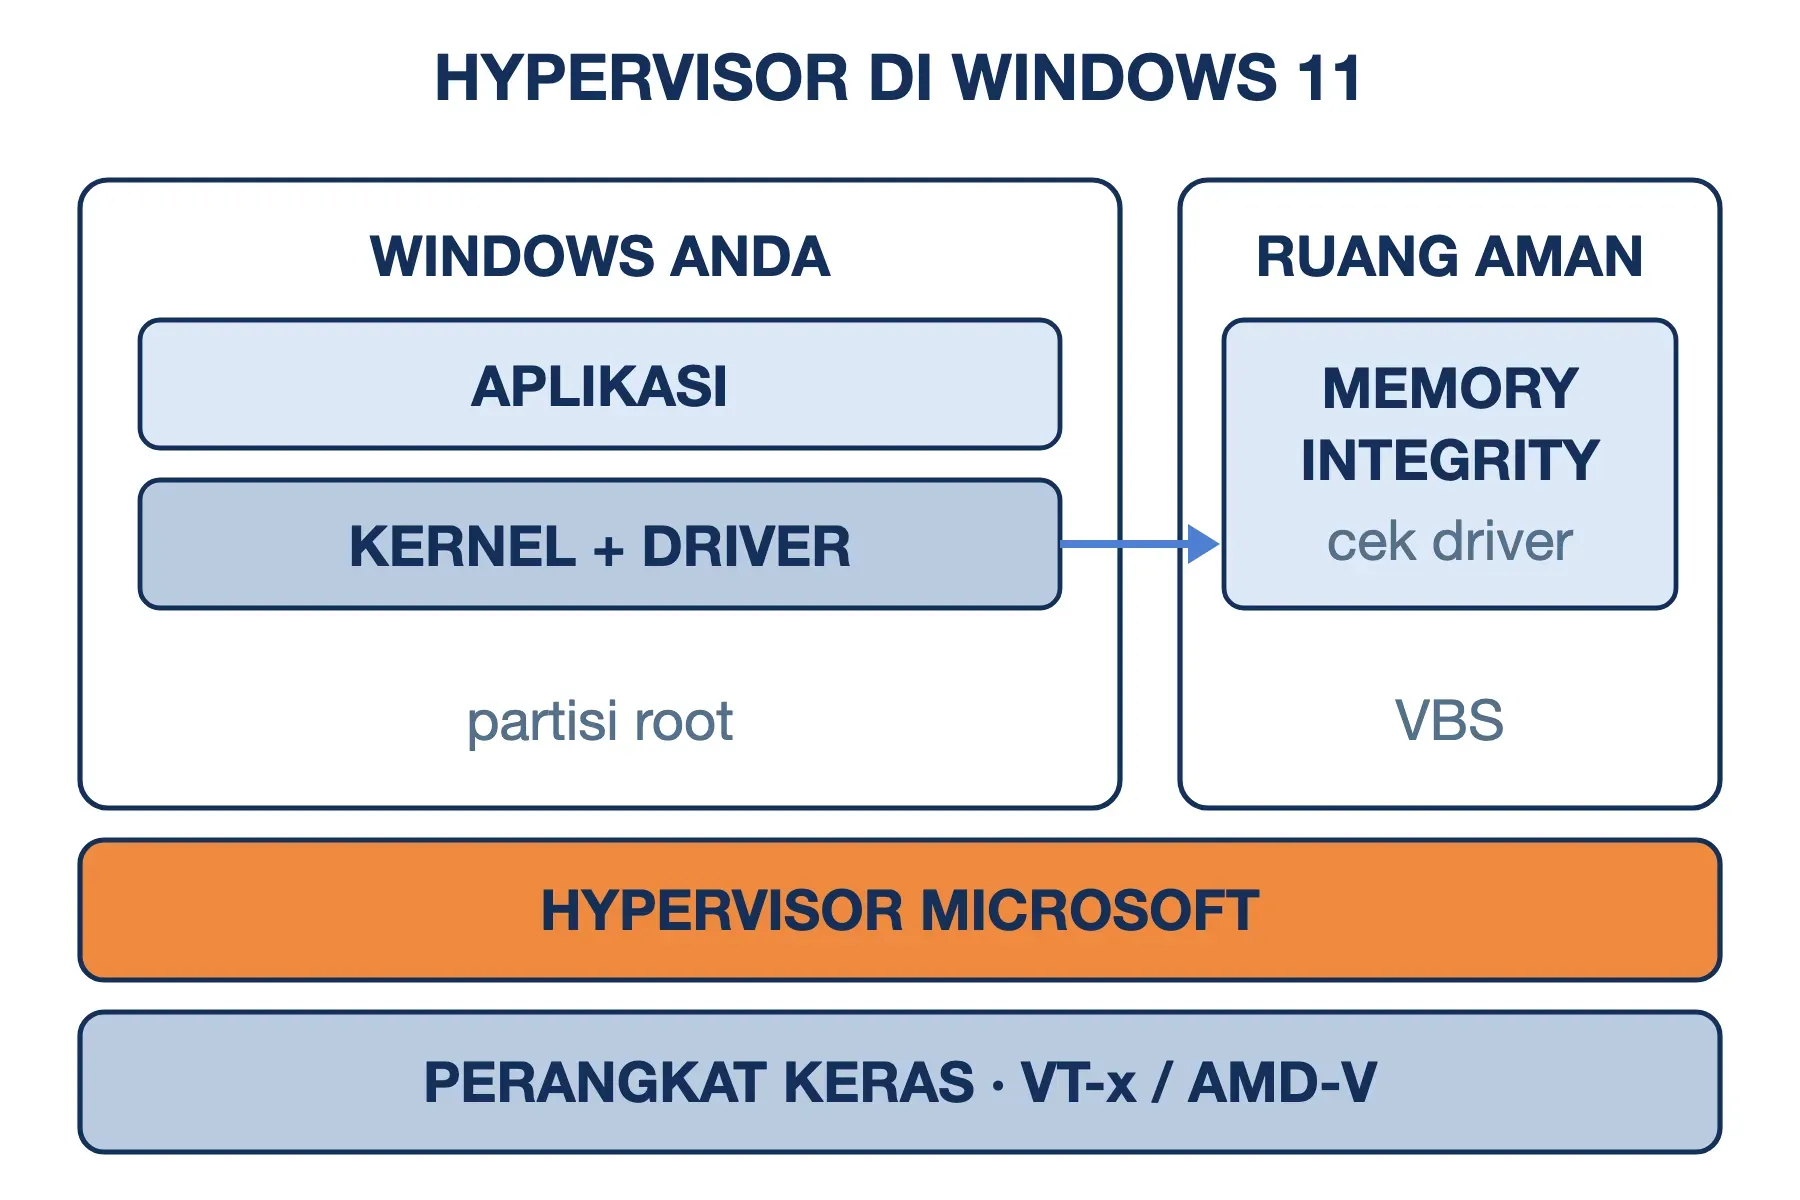
Hyper-V diaktifkan lewat menu Turn Windows features on or off, persis seperti aplikasi tipe 2. Namun setelah restart, hypervisor Microsoft dimuat lebih dulu saat booting. Windows yang Anda pakai sehari-hari lalu dipindahkan menjadi partisi di atasnya, yang oleh Microsoft disebut root partition. Jadi Hyper-V tetap tergolong tipe 1.
Contoh Hypervisor dan Riwayat Singkatnya
Hypervisor lahir di mainframe IBM, lalu kembali besar-besaran ketika server x86 memenuhi pusat data.
| Tahun | Peristiwa |
|---|---|
| 1967 | IBM CP-40 dan CP/CMS memberi setiap pengguna mainframe "komputer sendiri" tiruan |
| 1974 | Popek dan Goldberg menerbitkan syarat formal virtualisasi |
| 1999 | VMware Workstation membawa virtualisasi ke PC x86 |
| 2003 | Xen 1.0 dirilis Universitas Cambridge, kelak dipakai Amazon EC2 generasi awal |
| 2007 | KVM masuk kernel Linux 2.6.20 |
| 2008 | Hyper-V diluncurkan bersama Windows Server 2008 |
| 2017 | AWS memperkenalkan Nitro, hypervisor berbasis KVM pengganti Xen di EC2 |
| 2023 | Broadcom mengakuisisi VMware, lisensi beralih ke model langganan |
Software yang berfungsi sebagai hypervisor bisa dikelompokkan menurut tipenya:
- Tipe 1: VMware ESXi, Microsoft Hyper-V, Xen (beserta turunannya XCP-ng dan XenServer), KVM, Proxmox VE yang dibangun di atas KVM, AWS Nitro, serta Nutanix AHV. Xen dan KVM bersifat open source, sedangkan edisi gratis ESXi dulu bernama VMware vSphere Hypervisor.
- Tipe 2: Oracle VirtualBox, VMware Workstation Pro, VMware Fusion Pro untuk Mac, dan Parallels Desktop.
Contoh hypervisor tipe 2 yang paling sering dipakai pelajar adalah VirtualBox dan VMware Workstation Pro, karena keduanya gratis untuk pemakaian pribadi. Perbedaan antarproduk VMware dan kapan memilih masing-masing sudah kami bahas di artikel VMware. Untuk mengelola KVM dari terminal, alat yang dipakai sehari-hari adalah perintah virsh.
Hypervisor yang Sudah Berjalan di Laptop Windows Anda
Sejak Windows 10, Microsoft memakai hypervisor bukan hanya untuk VM, tetapi juga sebagai alat keamanan lewat VBS (Virtualization-Based Security). VBS memakai hypervisor untuk membuat ruang terisolasi yang menjadi akar kepercayaan sistem. Desainnya berangkat dari asumsi bahwa kernel Windows bisa saja sudah dibobol.
Di ruang terisolasi itu berjalan memory integrity, yang juga dikenal sebagai HVCI (Hypervisor-Protected Code Integrity). Tugasnya memeriksa setiap driver sebelum dimuat ke kernel. Karena pemeriksanya berada di luar jangkauan kernel, malware yang sudah menguasai kernel pun tidak bisa mematikannya. Fitur keamanan lain seperti Credential Guard, yang melindungi kredensial login, juga berjalan di ruang terisolasi yang sama.
Fitur ini aktif secara bawaan pada instalasi bersih Windows 11 di perangkat yang memenuhi syarat. Syaratnya antara lain prosesor Intel generasi ke-8 atau AMD Zen 2 ke atas, RAM minimal 8 GB, dan SSD minimal 64 GB. Virtualisasi juga harus aktif di BIOS, sedangkan laptop hasil upgrade dari Windows 10 tidak dinyalakan otomatis. Artinya, sebagian besar laptop Windows 11 keluaran beberapa tahun terakhir sudah berjalan di atas hypervisor sejak pertama dinyalakan.
Untuk memeriksanya, buka Windows Security → Device security → Core isolation details. Cara lainnya, jalankan msinfo32 lalu lihat baris Virtualization-based security di System Summary. Kalau tertulis Running, hypervisor Microsoft sedang bekerja di bawah Windows Anda. Perintah systeminfo di Command Prompt juga akan menampilkan kalimat A hypervisor has been detected pada bagian Hyper-V Requirements.
Apakah Hyper-V sama dengan hypervisor?
Tidak persis. Hyper-V gunanya untuk membuat dan menjalankan VM di Windows, sekaligus menjadi fondasi fitur keamanan Windows. Hypervisor adalah nama kategori, sedangkan Hyper-V adalah nama produk hypervisor buatan Microsoft, seperti hubungan "peramban" dengan "Chrome". Nama Hyper-V juga dipakai untuk fitur pembuat VM (Hyper-V Manager) di Windows edisi Pro, Enterprise, dan Education. Namun VBS, WSL 2, dan Windows Sandbox memakai hypervisor Microsoft yang sama.
Windows Hypervisor Platform dan aplikasi VM lain
Hanya satu hypervisor yang bisa memegang VT-x atau AMD-V dalam satu waktu. Begitu hypervisor Microsoft aktif, VirtualBox atau VMware Workstation tidak bisa memegangnya sendiri. Microsoft lalu menyediakan Windows Hypervisor Platform, API sejak Windows 10 versi 1803 (April 2018), agar aplikasi virtualisasi pihak ketiga bisa menumpang di atas hypervisor Microsoft.
Konsekuensinya terasa langsung. VirtualBox yang berjalan dengan cara menumpang menampilkan ikon kura-kura hijau di pojok jendela VM, dan performanya turun cukup jauh. Inilah jawaban untuk keluhan "VirtualBox tiba-tiba lambat di Windows 11": yang berubah bukan VirtualBox, melainkan Windows di bawahnya.
Arti Pesan "Hypervisor Error" dan "Hypervisor Crack"
Karena hypervisor kini hadir di laptop biasa, istilahnya ikut muncul di layar biru (BSOD), di pesan galat Hyper-V, dan di forum game. Keduanya lebih mudah dipahami setelah Anda tahu bahwa hypervisor duduk di bawah Windows.
HYPERVISOR_ERROR (0x20001)
Kode berhenti (stop code) layar biru ini, yang lengkapnya ditulis 0x00020001, berarti hypervisor Windows mengalami galat fatal. Microsoft menandai keempat parameter teknisnya sebagai reserved, sehingga layar biru itu sendiri tidak memberi tahu penyebabnya. Laporan pengguna paling sering menyebut driver yang tidak kompatibel, pembaruan Windows tertentu, dan aplikasi virtualisasi pihak ketiga.
Langkah aman pertama adalah memperbarui Windows, BIOS, dan aplikasi virtualisasi, lalu melepas driver atau aplikasi yang baru dipasang. Kalau masih berulang, berkas minidump bisa dianalisis dengan WinDbg lewat perintah !analyze -v. Mematikan hypervisor memang menghilangkan error, tetapi ikut mematikan perlindungan memory integrity.
Pesan "the hypervisor is not running"
Pesan lengkapnya berbunyi The virtual machine could not be started because the hypervisor is not running, dan muncul saat menyalakan VM di Hyper-V. Artinya fitur Hyper-V sudah terpasang, tetapi hypervisor tidak dimuat saat booting. Penyebab paling umum adalah virtualisasi yang belum aktif di BIOS, atau pengaturan hypervisorlaunchtype yang pernah diubah ke off. Setelah BIOS dipastikan benar, jalankan bcdedit /set hypervisorlaunchtype auto sebagai Administrator lalu restart.
Hypervisor crack dan bypass Denuvo di game
Sejak awal 2026, kata "hypervisor" mendadak ramai di kalangan pemain game PC. Penyebabnya adalah hypervisor bypass, teknik untuk membobol Denuvo (sistem anti-tamper di banyak game berbayar). Teknik ini ramai dibicarakan setelah dipakai pada game rilis 2026 seperti Resident Evil Requiem dan Crimson Desert. Teknik ini memasang hypervisor buatan komunitas di bawah kernel Windows, lalu memalsukan jawaban setiap kali Denuvo memeriksa keaslian game.
Posisi tersebut sering dijuluki ring -1. Prosesor x86 membagi hak akses ke dalam cincin: aplikasi di ring 3, kernel di ring 0, dan hypervisor berada di bawah keduanya. Agar hypervisor tidak resmi itu bisa dimuat, versi awal teknik ini meminta Secure Boot dimatikan. Versi berikutnya meminta Driver Signature Enforcement dan memory integrity dimatikan.
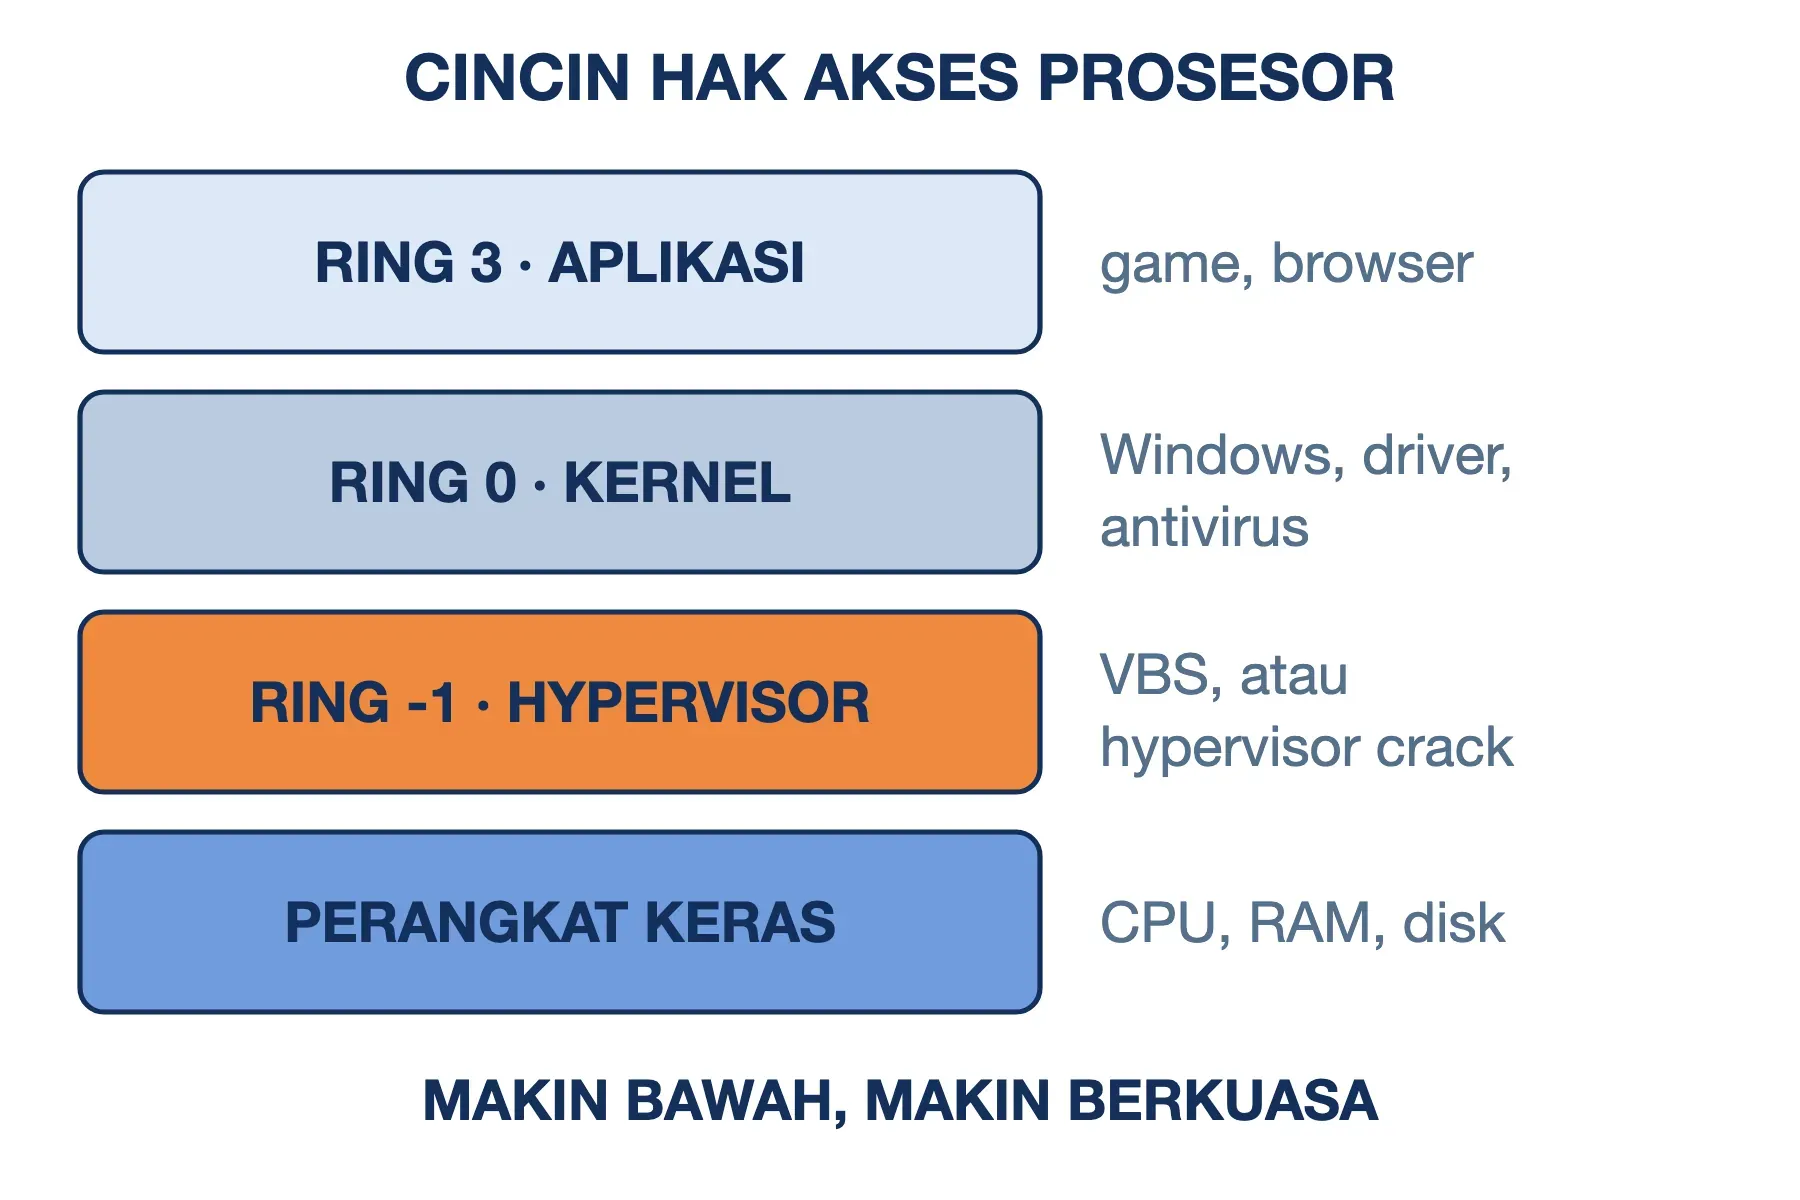
Di sinilah risikonya. Kode di ring -1 punya akses ke perangkat keras yang nyaris tanpa batas, sementara antivirus berjalan di atas Windows. Malware yang menumpang di lapisan itu tidak terlihat olehnya, dan perlindungan terhadap driver jahat sedang dalam keadaan mati. Permintaan untuk mematikan Secure Boot atau memory integrity layak dianggap sebagai permintaan menyerahkan kunci tertinggi komputer kepada pihak yang tidak Anda kenal.
Jadi, apakah hypervisor crack aman? Dari sisi keamanan sistem, jawabannya tidak.
Kelebihan Hypervisor
Hampir semua infrastruktur internet hari ini berdiri di atas hypervisor, dengan alasan berikut:
- Konsolidasi server: belasan server yang menganggur bisa digabung menjadi beberapa host, sehingga biaya listrik dan perangkat keras turun.
- Isolasi antar-beban kerja: aplikasi milik pihak berbeda bisa berjalan di mesin fisik yang sama tanpa saling melihat data.
- Snapshot dan pemulihan: kondisi VM bisa dibekukan sebelum pembaruan berisiko, lalu dikembalikan dalam hitungan menit. Hypervisor tipe 1 juga bisa memindahkan VM yang menyala ke host lain (live migration).
- Menjalankan sistem lain dan sistem lama: Linux di laptop Windows, atau aplikasi lawas yang hanya jalan di Windows Server lama, tetap bisa dipakai tanpa mesin khusus.
- Fondasi cloud dan VPS: setiap VPS adalah VM yang dijalankan hypervisor di sisi penyedia, begitu pula layanan IaaS dan cloud computing.
Kekurangan dan Hal yang Perlu Anda Pertimbangkan
Hypervisor juga membawa konsekuensi yang perlu dipahami sebelum Anda mengandalkannya.
- Ada overhead di disk dan jaringan: dengan VT-x atau AMD-V, kecepatan prosesor VM nyaris setara mesin asli. Selisih yang terasa biasanya ada di disk dan jaringan, sehingga dipakai driver khusus seperti virtio di KVM untuk menekannya.
- Satu titik kegagalan: host yang mati membawa semua VM di atasnya ikut mati, dan satu celah di hypervisor bisa berdampak ke seluruh VM.
- Risiko VM escape: celah yang memungkinkan kode di dalam VM menyentuh host. Contoh terkenalnya VENOM (CVE-2015-3456) pada pengendali disket virtual QEMU tahun 2015.
- Kebutuhan RAM berlipat: setiap VM membawa sistem operasi lengkap. Windows 11 sebagai tamu butuh minimal 4 GB, belum termasuk kebutuhan host.
- Satu mesin, satu pemegang VT-x: dua hypervisor di satu komputer harus berbagi lewat API seperti Windows Hypervisor Platform, dengan performa yang turun.
- Lisensi bisa berubah: setelah Broadcom mengambil alih VMware, banyak pengguna harus menghitung ulang biaya. Memilih hypervisor berarti juga memilih risiko kebijakan vendornya.
Hypervisor, Container, dan Emulator: Tiga Hal yang Sering Disamakan
Ketiganya sama-sama membuat program merasa berjalan di lingkungan lain, tetapi yang ditiru berbeda.
| Hypervisor | Container | Emulator | |
|---|---|---|---|
| Yang ditiru | Perangkat keras | Lingkungan sistem operasi | Prosesor berarsitektur lain |
| OS tamu | Lengkap, satu per VM | Tidak ada, berbagi kernel host | Lengkap |
| Kecepatan | Nyaris setara mesin asli | Setara mesin asli | Jauh lebih lambat |
| Contoh | ESXi, KVM, Hyper-V | Docker, Podman, LXC | QEMU tanpa KVM, emulator konsol |
Container cocok kalau semua aplikasi bisa berbagi satu kernel Linux, sedangkan hypervisor diperlukan untuk sistem operasi berbeda atau isolasi yang lebih kuat. Pembahasan container ada di artikel Docker. QEMU unik karena bisa berperan ganda: dengan akselerator KVM ia bagian dari hypervisor, tanpa KVM ia emulator murni.
Memilih Hypervisor Sesuai Kebutuhan
Pilihan paling mudah ditentukan dari tempat hypervisor dipasang dan seberapa lama mesinnya menyala.
- Belajar di laptop: pakai VirtualBox atau VMware Workstation Pro. Siapkan RAM minimal 16 GB untuk dua VM bersamaan, misalnya 8 GB untuk host dan masing-masing 4 GB untuk VM.
- Hanya butuh terminal Linux di Windows: WSL 2 sering sudah cukup. Ia memakai hypervisor Microsoft yang sudah berjalan, jadi tidak bentrok dengan VBS.
- Homelab di mini PC yang menyala terus: Proxmox VE adalah titik awal yang wajar. RAM 32 GB nyaman untuk empat sampai enam VM Linux kecil berjatah 2–4 GB.
- Server produksi kantor: pilih hypervisor tipe 1 berdukungan resmi, misalnya Hyper-V kalau sudah memegang lisensi Windows Server, atau Proxmox dengan langganan dukungan.
- Tidak ingin mengurus hypervisor sama sekali: sewa mesin virtual yang hypervisor-nya dikelola penyedia, misalnya VPS Indonesia. Anda mendapat akses root ke VM, sementara host fisik dan pembaruan hypervisor ditangani penyedia.
Pertanyaan Seputar Hypervisor
Apa istilah lain dari hypervisor?
Istilah lainnya adalah VMM atau virtual machine monitor. Hypervisor tipe 1 dikenal juga sebagai bare-metal atau native hypervisor, sedangkan tipe 2 disebut hosted hypervisor.
Apakah hypervisor sama dengan virtual machine?
Tidak. Virtual machine adalah komputer tiruan yang menjalankan sistem operasi tamu, sedangkan hypervisor adalah perangkat lunak yang membuat dan mengaturnya. Satu hypervisor bisa menjalankan puluhan VM sekaligus.
Apa saja contoh virtualisasi?
Virtualisasi tidak terbatas pada server. Contohnya antara lain:
- Virtualisasi server: VPS dan VM di pusat data.
- Virtualisasi desktop: Windows yang diakses dari jarak jauh lewat VDI.
- Virtualisasi jaringan: VLAN dan switch virtual.
- Virtualisasi penyimpanan: banyak disk terlihat sebagai satu volume.
- Container: seperti Docker, yang berbagi kernel host.
Hypervisor adalah inti dari dua contoh pertama.
Bagaimana cara menonaktifkan Hyper-V, dan apa akibatnya?
Cara paling tuntas adalah menjalankan perintah berikut di Command Prompt sebagai Administrator, lalu restart:
bcdedit /set hypervisorlaunchtype offUntuk mengaktifkannya kembali, ganti off dengan auto. Perintah ini mencegah hypervisor Microsoft dimuat sama sekali, sehingga memory integrity, WSL 2, Windows Sandbox, dan Docker Desktop berbasis WSL 2 ikut berhenti. Matikan hanya kalau ada aplikasi yang wajib memegang VT-x sendiri.
Kesimpulan
Hypervisor adalah lapisan perangkat lunak yang membagi satu mesin fisik menjadi beberapa mesin virtual, dengan menyela instruksi sensitif lalu meneruskannya secara aman ke perangkat keras. Tipe 1 berdiri langsung di perangkat keras dan menjalankan pusat data, sedangkan tipe 2 menumpang di sistem operasi dan cocok untuk belajar di laptop.
Teknologi ini juga sudah keluar dari ruang server. Di Windows 11, hypervisor yang sama menjaga kernel dari driver jahat, sehingga permintaan untuk mematikannya perlu dipertimbangkan sebaik permintaan untuk mematikan antivirus.
Semoga artikel ini membantu.