PHP dikenal sebagai bahasa pemrograman server-side (bahasa yang kodenya dijalankan di server, bukan di browser pengguna). Bahasa ini didistribusikan dalam bentuk kode sumber berupa teks biasa, bukan berkas biner hasil kompilasi seperti pada Go atau C++. Siapa pun yang punya akses ke berkas .php di server bisa langsung membaca logika di dalamnya — mulai dari struktur database, algoritma perhitungan harga, sampai kunci lisensi yang ditanam di kode. Keterbukaan ini nyaman untuk pengembangan, tapi jadi masalah ketika kode itu harus didistribusikan ke pihak lain. Contohnya sebagai plugin berbayar, aplikasi yang dijual ke klien, maupun script komersial yang tidak boleh disalin bebas.
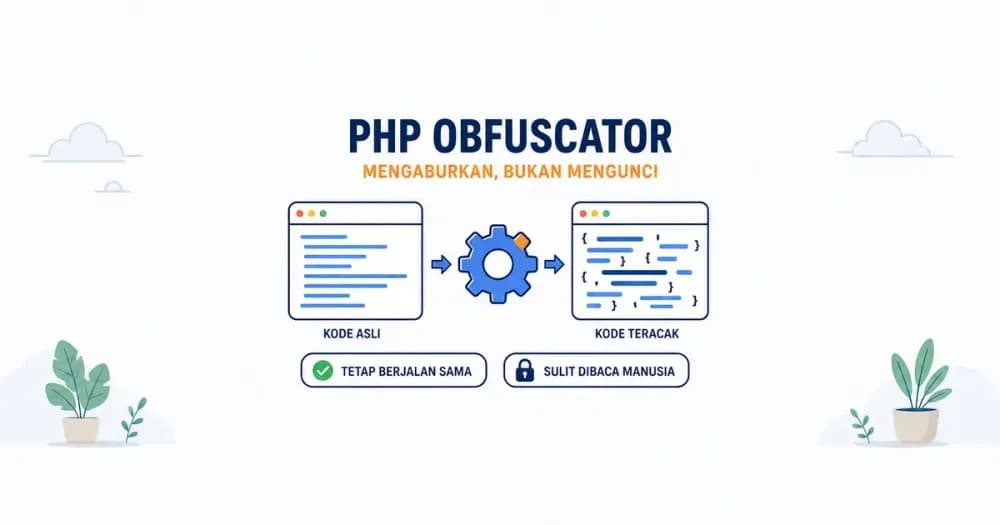
Dari kebutuhan itulah php obfuscator muncul sebagai jawaban praktis. Bukan alat yang mengunci kode sepenuhnya, melainkan lapisan yang membuat kode sulit dipahami tanpa mengubah cara kerjanya. Artikel ini membahas apa itu PHP obfuscator, cara kerjanya, kapan Anda benar-benar membutuhkannya, dan pilihan tool yang tersedia hari ini beserta harganya.
Apa Itu PHP Obfuscator?
PHP obfuscator adalah tool yang mengubah struktur dan penamaan di dalam kode PHP supaya sulit dibaca manusia, tanpa mengubah hasil eksekusinya sama sekali. Proses ini disebut obfuscation (dari kata Inggris "obfuscate" yang berarti mengaburkan) — istilah yang sama juga dipakai di bahasa pemrograman lain seperti JavaScript dan Java.
Secara teknis, ada beberapa transformasi yang biasa dilakukan sebuah obfuscator terhadap kode PHP Anda:
- Mengganti nama variabel dan fungsi: nama yang tadinya bermakna seperti
$hargaProdukatauhitungDiskon()diubah menjadi kombinasi huruf dan angka acak seperti$a7x9atau_0xF3(). - Menghapus komentar dan spasi: baris kosong, indentasi, dan komentar penjelas dibuang habis sehingga kode menyatu jadi satu blok padat.
- Mengacak alur kontrol: struktur
if,else, dan perulangan disusun ulang, misalnya diubah menjadi kombinasi pernyataangoto, sehingga alur logika sulit ditelusuri hanya dengan membaca sekilas. - Meng-encode string literal: teks yang tertulis langsung di kode, seperti pesan error atau URL API, diubah ke format encoded yang baru diterjemahkan saat program berjalan.
Setelah proses ini selesai, PHP tetap bisa menjalankan berkas hasil obfuscation seperti biasa. Interpreter PHP (komponen yang membaca dan mengeksekusi kode saat program berjalan) tidak peduli pada penamaan atau format penulisan, selama struktur sintaksnya valid. Yang berubah hanyalah kemudahan manusia membacanya.
Bedanya Obfuscator, Encoder, dan Sekadar Minifikasi
Istilah php obfuscator sering tertukar dengan dua istilah lain, padahal ketiganya bekerja di lapisan perlindungan yang berbeda.
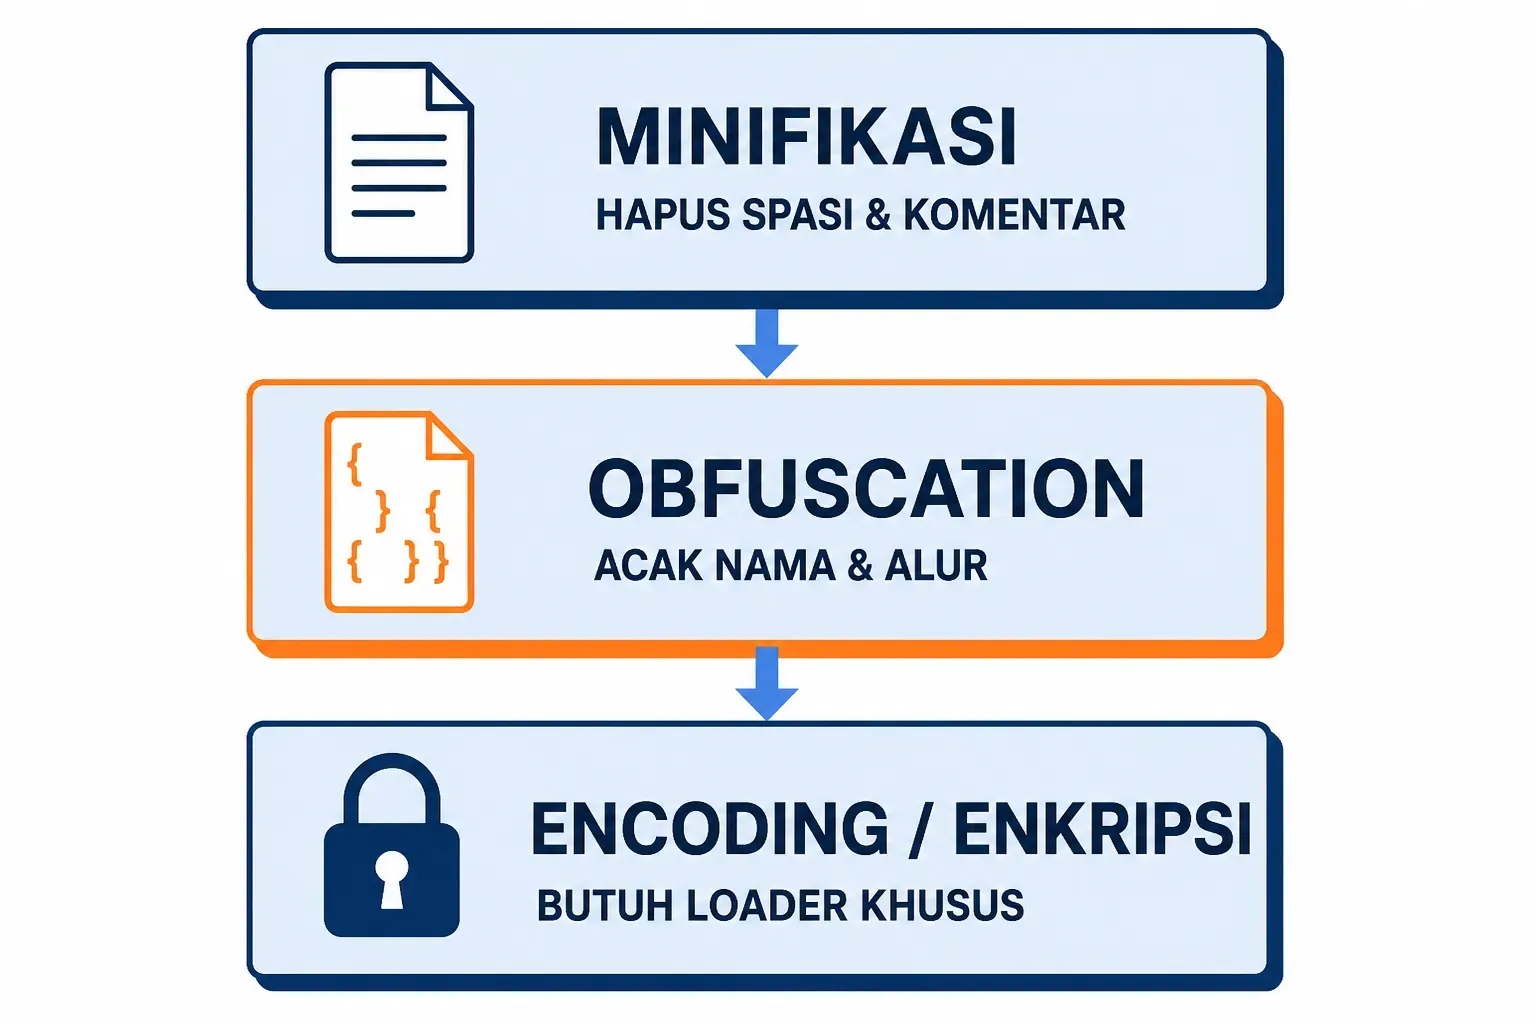
Minifikasi adalah lapisan paling dasar. Prosesnya hanya menghapus spasi, baris kosong, dan komentar untuk memperkecil ukuran berkas. Nama variabel dan fungsi tetap utuh, sehingga siapa pun yang membuka kodenya masih bisa memahami logikanya dengan cepat. Minifikasi murni soal ukuran berkas, bukan soal proteksi kode.
Obfuscation menambahkan lapisan penyamaran di atas minifikasi: mengganti nama, mengacak alur, dan meng-encode string. Kodenya tetap berupa teks PHP biasa yang bisa dibuka dengan text editor apa pun. Seseorang yang cukup sabar dan terbiasa membaca kode acak tetap bisa merunutnya kembali. Obfuscation memperlambat pembacaan, bukan menutupnya total.
Encoding atau enkripsi (sering disebut php encoder) bekerja satu level lebih dalam. Kode PHP dikompilasi ke format bytecode terenkripsi yang hanya bisa dijalankan lewat loader (extension tambahan di server yang bertugas menerjemahkan kembali bytecode terenkripsi) khusus. Berbeda dari obfuscation, kode asli dalam bentuk teks yang bisa dibaca tidak pernah tersimpan di server tujuan — yang ada hanya berkas terenkripsi. Konsekuensinya, server yang menjalankan kode tersebut wajib memasang extension loader yang sesuai, sesuatu yang tidak semua layanan hosting sediakan secara default.
Ketiganya bisa dipakai berlapis. Banyak php encoder komersial menjalankan obfuscation lebih dulu sebelum kode dienkripsi, supaya kalaupun enkripsinya berhasil dibongkar, isinya tetap sulit dibaca.
Kapan Anda Sebaiknya Memakainya
Obfuscator masuk akal dipakai ketika kode PHP Anda akan berpindah tangan ke pihak yang tidak seharusnya melihat isi lengkapnya:
- Menjual plugin atau tema WordPress premium: pembeli WordPress hanya perlu kode yang berjalan, bukan cetak biru lengkap yang bisa disalin ulang dan dijual kembali tanpa izin.
- Mendistribusikan aplikasi Laravel ke klien: saat Anda mengirim aplikasi custom berbasis Laravel ke klien tanpa model bisnis open source, obfuscator menjaga logika inti tetap milik Anda. Misalnya algoritma perhitungan komisi atau integrasi API berbayar yang jadi nilai jual utama aplikasi tersebut.
- Melindungi mekanisme lisensi: script yang punya sistem verifikasi lisensi sendiri (bukan lewat marketplace pihak ketiga) butuh obfuscation supaya mekanisme pengecekannya tidak gampang dilewati dengan sekali edit baris kode.
Sebaliknya, obfuscator tidak dibutuhkan untuk kode yang memang dirancang terbuka. Library atau framework open source justru mengandalkan transparansi kode supaya komunitas bisa berkontribusi dan mengaudit keamanannya. Kode internal tim yang tidak pernah keluar dari server produksi juga tidak perlu diobfuscate. Obfuscation baru relevan begitu berkas PHP berpindah ke lingkungan yang tidak sepenuhnya Anda kontrol.
Sisi Lain yang Perlu Anda Pertimbangkan
Sebelum memutuskan memakai obfuscator, ada beberapa hal yang perlu Anda pertimbangkan di luar manfaat proteksinya.
- Bukan enkripsi sungguhan: karena kode hasil obfuscation tetap berupa teks PHP biasa, ia bisa dibalikkan sebagian dengan tool deobfuscator atau dianalisis manual oleh orang yang cukup berpengalaman. Di dunia analisis malware, tool seperti EvalHook bahkan dipakai khusus untuk membongkar kode PHP yang diobfuscate, dengan cara menangkap isi asli yang dieksekusi lewat fungsi
evalsaat program berjalan. - Mempersulit debugging produksi: pesan error dan stack trace pada kode yang sudah diobfuscate akan menunjuk ke nama variabel dan fungsi acak, bukan nama aslinya. Anda perlu menyimpan versi kode asli terpisah untuk keperluan debugging.
- Menambah langkah di proses build: setiap kali ada pembaruan kode, Anda perlu menjalankan ulang proses obfuscation sebelum distribusi, bukan sekadar unggah berkas mentah. Langkah ini perlu masuk ke alur deployment Anda supaya tidak lupa terselip.
Ada satu sisi yang jarang disadari pengguna awam: teknik yang sama untuk melindungi kode komersial juga dipakai untuk menyembunyikan kode berbahaya. Webshell (skrip yang disusupkan penyerang untuk mengendalikan server dari jarak jauh) sering ditulis dengan nama variabel acak dan string yang di-encode base64, persis pola yang dihasilkan obfuscator. Tujuannya supaya lolos dari pemindaian antivirus dan tidak mudah dikenali analis keamanan saat pertama kali dibuka. Webshell sendiri termasuk salah satu bentuk backdoor yang paling umum ditemukan di aplikasi web PHP. Karena itu, kode PHP yang sangat teracak di server Anda tidak otomatis berarti aman. Kalau Anda tidak yakin asal berkasnya, patut dicurigai sebagai indikasi kompromi, bukan sekadar hasil obfuscation yang sah.
Pilihan Tool: dari Gratis sampai Berbayar
Tool PHP obfuscator yang tersedia hari ini terbagi jadi beberapa kelas berdasarkan kedalaman proteksi dan harganya.
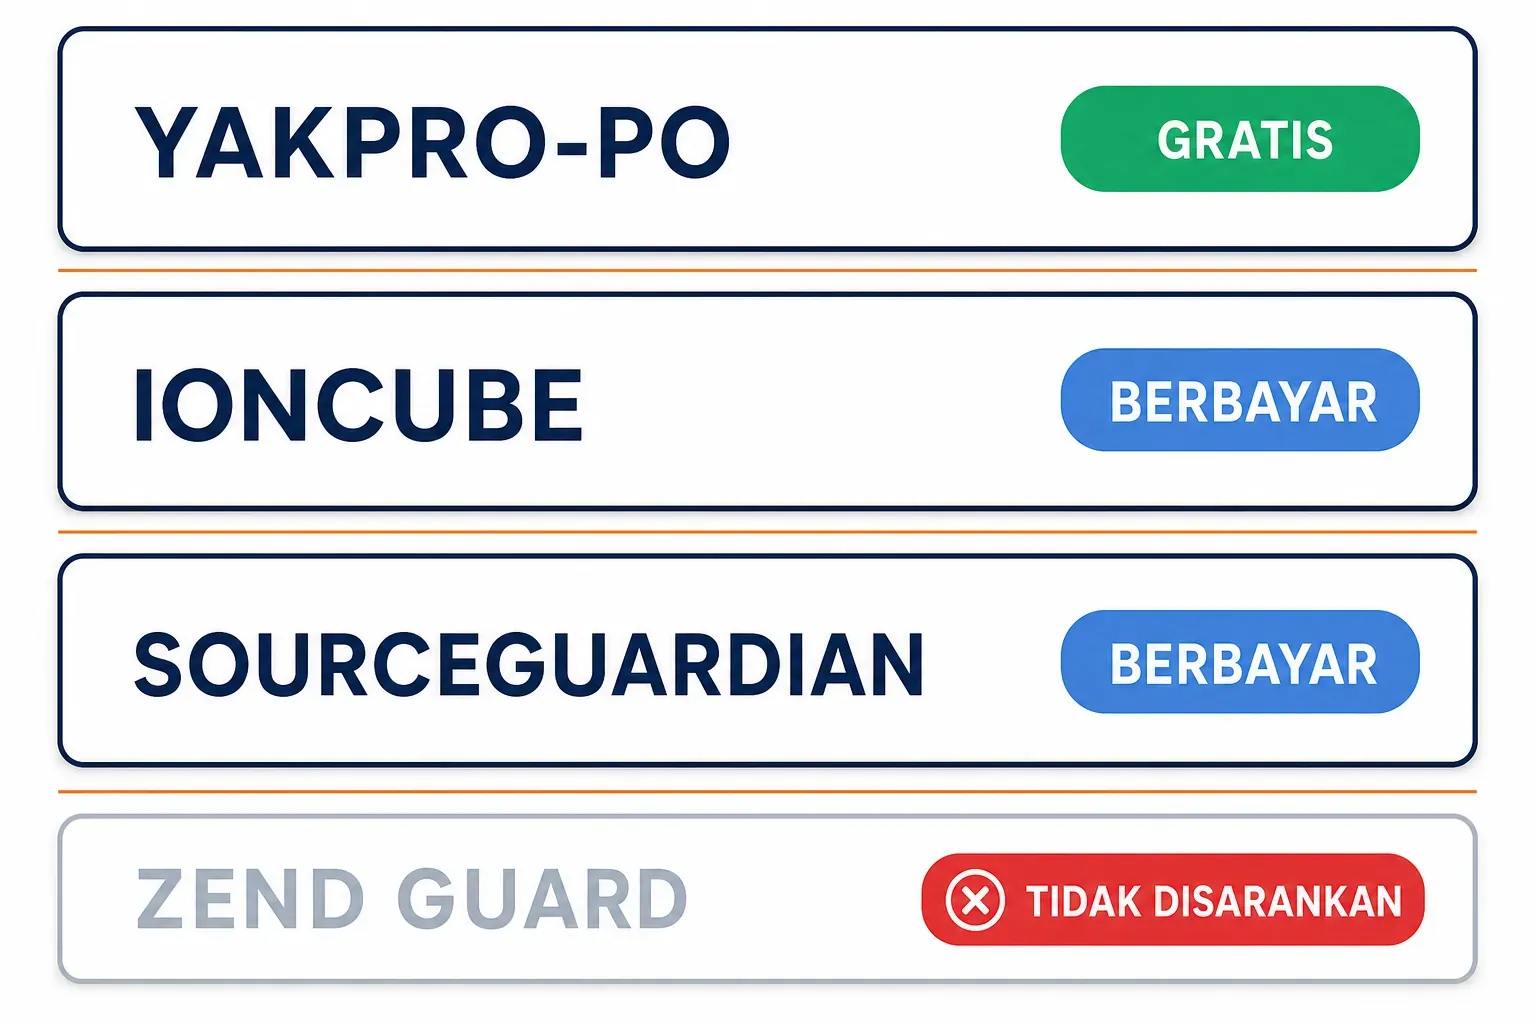
YAKPRO-PO adalah pilihan gratis dan open source dengan lisensi MIT, cocok untuk proyek kecil atau personal. Tool ini membutuhkan PHP 7.4 ke atas dan dependency PHP-Parser, lalu dijalankan lewat command line untuk mengobfuscate satu berkas maupun satu direktori proyek sekaligus. Fiturnya mencakup semua teknik obfuscation dasar: penggantian nama, penghapusan komentar, pengacakan alur if/else, dan obfuscation string literal.
ionCube PHP Encoder menyasar kebutuhan komersial dengan harga resmi mulai $249 untuk tier Basic, $369 untuk Pro, dan $429 untuk Cerberus. Ketiga tier ini masing-masing satu lisensi dengan GUI di Windows, macOS, Linux, dan FreeBSD. Untuk tim yang butuh menjalankan encoding otomatis di pipeline CI/CD, tersedia tier Pro CI seharga $476 dan Cerberus CI seharga $549, keduanya dua lisensi khusus Linux/FreeBSD. Kalau kebutuhan Anda hanya sesekali, ionCube juga menyediakan layanan encoding online mulai $0,50 per job tanpa perlu membeli lisensi software.
SourceGuardian menawarkan dua edisi, Standard dan PRO, dengan PRO menambah dukungan menjalankan encoding di lingkungan CI/CD. Per 2026, SourceGuardian secara resmi mendukung penuh hingga PHP 8.5, cakupan versi PHP terbaru yang sudah dirilis saat artikel ini ditulis.
Satu nama yang sebaiknya Anda hindari untuk proyek baru adalah Zend Guard. Tool ini tidak pernah di-porting oleh Zend ke PHP 7 ke atas, sehingga dukungannya mentok di PHP 5.6, versi yang sudah lama tidak menerima pembaruan keamanan resmi. Kalau Anda menemukan tutorial lama yang merekomendasikan Zend Guard, anggap saja tool itu sudah tidak relevan untuk proyek PHP modern.
Baik ionCube maupun SourceGuardian membutuhkan loader tambahan terpasang di server untuk menjalankan hasil encoding-nya. Sebelum membeli lisensi, pastikan dulu server tempat kode akan dijalankan mengizinkan pemasangan extension PHP kustom, sesuatu yang tidak selalu tersedia di paket shared hosting standar. Kalau Anda butuh kontrol penuh atas konfigurasi PHP di server, VPS memberi akses root untuk memasang loader semacam ini sendiri.
Cara Menggunakan YAKPRO-PO
Karena gratis dan tersedia terbuka di GitHub, YAKPRO-PO jadi titik awal yang masuk akal sebelum Anda mempertimbangkan tool berbayar. Tool ini dijalankan lewat command line, bukan lewat Composer.
Clone repository utama beserta dependency PHP-Parser yang dibutuhkannya, beri hak eksekusi, lalu buat symlink supaya bisa dipanggil dari direktori mana pun:
cd /usr/local
git clone https://github.com/pk-fr/yakpro-po.git
cd yakpro-po
git clone https://github.com/nikic/PHP-Parser.git --branch 4.x
chmod a+x yakpro-po.php
ln -s /usr/local/yakpro-po/yakpro-po.php /usr/local/bin/yakpro-po
Setelah symlink terpasang, obfuscate satu berkas dengan menunjuk berkas sumber dan berkas tujuan:
yakpro-po index.php -o index.obfuscated.phpGanti argumen pertama dengan nama direktori kalau Anda ingin mengobfuscate seluruh proyek sekaligus. YAKPRO-PO memproses semua berkas .php di dalamnya secara rekursif, dan berkas asli tetap utuh karena hasilnya disimpan terpisah di direktori tujuan.
Selalu uji hasil obfuscation di lingkungan staging sebelum dipakai di production. Struktur
if/elseyang diubah jadigotokadang berinteraksi tidak terduga dengan kode yang bergantung pada urutan eksekusi tertentu.
Kesimpulan
PHP obfuscator adalah lapisan pertama untuk melindungi kode PHP dari pembacaan langsung, bukan solusi enkripsi yang menutup kode sepenuhnya. Untuk kebutuhan kecil dan personal, YAKPRO-PO sudah cukup karena gratis dan open source. Untuk proyek komersial yang butuh proteksi lebih kuat lewat encoding bytecode, ionCube atau SourceGuardian jadi pilihan yang lebih realistis. Satu catatan penting: tetap hindari Zend Guard karena sudah tidak mengikuti perkembangan PHP terbaru. Semoga artikel ini membantu.